Arnaque par e-mail

Alerte FOVI - Blog Nameshield

La fraude aux faux ordres de virement (FOVI) est de retour !!!

Des escrocs ont utilisé le bon vieux système des faux ordres de virement, en piratant des comptes mail de sociétés.

Récemment, la société Pathé a été la cible d’un groupe de fraudeurs professionnels qui, grâce à une communication raffinée, a réussi à gagner la confiance de certains collaborateurs de la filiale du groupe aux Pays-Bas. Montant de la fraude : 19 200 000 euros.

Leur méthode : Des courriels envoyés au cours du mois de mars 2018 depuis une fausse adresse électronique au PDG afin de de procéder à des virements d’argent destiné à financer une prétendue acquisition à Dubaï. Les fraudeurs se faisaient passer pour la direction du groupe et précisaient que l’argent serait remboursé après la transaction.

Autre cas, une société pétrolière française s’est fait dérober 900.000 euros à la mi-octobre. Un sous-traitant français de la société, opérant en Angola, contacte par email le service comptable de cette entreprise francilienne. Il lui demande d’effectuer un virement dans le cadre de leurs affaires commerciales : « L’argent a été viré sur un compte de la Barclays Bank à Londres avant de disparaître purement et simplement ». Ce n’est qu’après-coup que l’entreprise découvre que des escrocs ont réussi à pirater le compte mail de ce sous-traitant pour leur usurper leur identité.

Ce phénomène touche plus particulièrement les petites et moyennes entreprises car elles n’ont pas encore mis en place de stratégie de protection. Selon l’office central pour la répression de la grande délinquance financière en France, 430 millions d’euros ont été détournés en l’espace de 3 ans par les escrocs aux faux ordres de virement.

Les différents modes opératoires

1. L’escroquerie au Président

Technique consistant à convaincre le collaborateur d’une entreprise d’effectuer en urgence un virement important à un tiers pour obéir à un prétendu ordre du dirigeant.

2. L’escroquerie au changement de RIB

Technique consistant à contacter un fournisseur/client afin de lui notifier d’un changement de RIB. En général, l’escroc utilise des informations confidentielles (factures, contrat) afin de convaincre l’interlocuteur de modifier le RIB et d’initier le transfert. A noter, cette technique nécessite toutefois une prise de contrôle des messageries des cibles.

Quelques règles simples pour se prémunir

Au sein de l’entreprise :

1. Sensibilisation en interne

Rappeler aux collaborateurs la prudence concernant les données de l’entreprise : Toute information liée à l’entreprise peut être utilisée par des escrocs.

Sensibiliser régulièrement l’ensemble des employés des services comptables, trésorerie, secrétariats, standards, de ce type d’escroquerie, notamment pendant les périodes de congés.

2. Instaurer des procédures de vérification pour les paiements internationaux

3. Maintenir à jour le système de sécurité informatique

4. Accentuer la vigilance pendant les périodes de vacances scolaires, les jours fériés et les jours de paiement des loyers

Surveillance :

1. Surveiller/Détecter les noms de domaine utilisés pour la messagerie interne
Les cybercriminels enregistrent des noms de domaine proches de ceux de la société afin de créer l’illusion. 

2. Lancer des actions concernant les noms de domaine déposés par des tiers (utilisés ou non)
Les escrocs utilisent les noms  de domaine quelques heures après l’enregistrement du nom de domaine afin de lancer une attaque.

3. Sécuriser la messagerie contre le typosquatting
Le logiciel de messagerie doit permettre de bloquer toute intrusion via un nom de domaine proche de celui utilisé par l’entreprise.

4. Sensibiliser les clients/fournisseurs/sous-traitants
Informer les contacts sur le mode de communication/ordre afin d’éviter tout risque d’intrusion d’un tiers.

Reconnaître les signes d’attaque

Il existe une multitude de signes permettant d’identifier une attaque, cependant c’est le caractère rapide/urgent de la demande qui peut alerter l’interlocuteur. En effet, plus l’attaque sera rapide dans le temps, plus elle sera efficace.

En voici une liste non exhaustive :

1. Une demande de virement à l’international, non planifiée, au caractère urgent et confidentiel
Dans ce cas, il peut s’avérer utile de contacter son interlocuteur habituel avec les coordonnées connues de la société.

2. Se méfier de tout changement de coordonnées téléphoniques, RIB ou mails

3. Se méfier d’un contact direct d’un escroc se faisant passer pour un membre de la société ou un responsable

4. Pour assoir sa crédibilité, l’escroc apportera une abondance de détails sur l’entreprise et son environnement
L’escroc tentera de créer un climat de confiance en apportant des données confidentielles afin de prouver la légitimité de sa demande.

Dernière histoire (vraie) pour finir :

Un escroc fait son premier coup en juillet 2005 à Paris, en téléphonant à la directrice d’une agence bancaire. Il se fait passer directeur général de sa banque. Il lui raconte qu’un agent des services secrets va prendre contact avec elle. La directrice doit coopérer à une enquête confidentielle portant sur « le blanchiment de capitaux destinés à financer des actes terroristes ». L’escroc parviendra à se faire remettre une sacoche contenant 358 000 € avant de disparaître.
DNS Belgium mettra désormais hors service les sites web frauduleux sous 24 heures

DNS Belgium mettra désormais hors service les sites web frauduleux sous 24 heures
Source de l’image : Kreutzfelder via Pixabay

Dans le cadre de la lutte contre l’insécurité sur le web, DNS Belgium, registre du .BE, a décidé d’intensifier son action en collaborant avec le SPF Economie [Le SPF Économie, PME, Classes moyennes et Énergie est le service public fédéral belge qui a pour mission de créer les conditions d’un fonctionnement compétitif, durable et équilibré du marché des biens et services en Belgique] pour fermer les sites frauduleux en moins de 24h.

Philip Du Bois, manager général de DNS Belgium indique ainsi : « Le présent protocole nous permettra d’agir ensemble avec le SPF Economie de manière encore plus ciblée contre les abus possibles impliquant des noms de domaine .be. Le protocole souligne notre ambition d’une zone .be sûre et de qualité qui crée un climat favorable pour le développement ultérieur de l’internet. »

Le but : garantir aux consommateurs une navigation en toute sécurité sur les sites Internet en .BE.

Cette procédure assurera une bien plus grande réactivité. En effet, jusqu’à présent SPF Economie ne pouvait demander au registre un blocage relatif au contenu, aussi les sites frauduleux mais dont les données d’identification étaient correctes (à tout le moins dont le caractère faux ne pouvait être prouvé) demeuraient intouchables. Le blocage nécessitait une requête auprès du Parquet, soit une procédure d’au moins deux semaines, laissant largement le temps au site frauduleux de créer des dommages importants auprès des consommateurs. Plusieurs centaines de sites par an sont concernés !

Dès le 1er décembre 2018, le protocole permettra donc au registre DNS Belgium, à la demande du SPF Economie, de bloquer les noms en .BE qui :

  • Sont utilisés pour des sites web frauduleux
  • Abritent des sites phishing

Bien sûr, cette procédure sera appliquée pour les délits reconnus comme sérieux. Le propriétaire du nom bloqué disposera d’une période de deux semaines pour réagir au blocage. Sans action de sa part sous 6 mois, le nom bloqué expirera.

Cette initiative, encore trop rare, est à saluer dans un contexte de lutte acharnée contre la cybercriminalité !

La croisade de Google pour l’adoption du HTTPS par défaut

Le navigateur Chrome représente en octobre 2018, selon les sources et toutes plateformes confondues, entre 62% et 68% de parts de marché mondial. Une croissance d’une régularité implacable depuis le lancement du navigateur qui en fait aujourd’hui un acteur incontournable du web. Alors, quand le 8 septembre 2016, les équipes de développement de Chrome annoncèrent leur intention de déclarer le HTTP comme « not secure », le web dans son ensemble se mit à écouter.

HTTP not secure

L’objectif de Google était d’avertir simplement, et donc visuellement, l’internaute qu’une page en HTTP n’était pas sûre, d’autant plus pour les pages avec saisies de données à caractère personnel (login, mot de passe, informations personnelles, numéro de carte de crédit) :

” We, the Chrome Security Team, propose that user agents (UAs) gradually change their UX to display non-secure origins as affirmatively non-secure. The goal of this proposal is to more clearly display to users that HTTP provides no data security. ”

Un peu plus de deux ans et 17 versions du navigateur plus tard, le temps d’une transition graduée pour un peu plus de douceur, et Google est arrivé à ses fins avec une adoption massive du protocole HTTPS ;  la quasi-totalité des autres navigateurs, Firefox en-tête, ayant suivi la même évolution.

Retour sur l’évolution des indicateurs de sécurité dans Chrome depuis 2 ans :

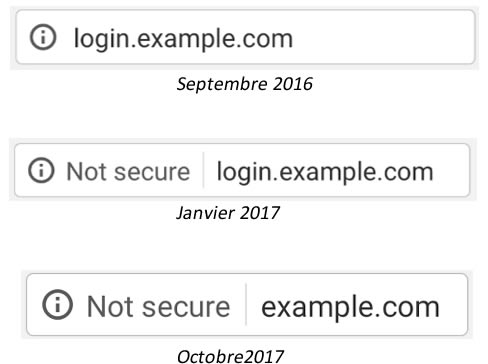
  1. HTTP not secureSeptembre 2016 – Chrome 53 : le HTTP est la norme, et en dehors de certaines erreurs de sécurité liées à un défaut de la page (notamment lié aux certificats SSL), aucun indicateur particulier concernant le manque de sécurité
  2. Janvier 2017 – Chrome 56 : pour commencer, Chrome met l’accent sur les pages contenant des informations sensibles pour l’internaute, telles que la saisie de mot de passe ou de numéro de carte de crédit. Firefox s’aligne immédiatement.
  3. Octobre 2017 – Chrome 62 : Google avance vers un test grandeur nature du traitement de l’ensemble des pages HTTP considéré comme non sécurisé avec le lancement en mode « Chrome Incognito » de l’indicateur HTTP « Not secure » au lancement de la page, quel que soit son contenu
  4. Juillet 2018 – Chrome 68 : toute page chargée en HTTP, quel que soit son contenu, quel que soit le mode de navigation, est désormais considéré comme « not secure »
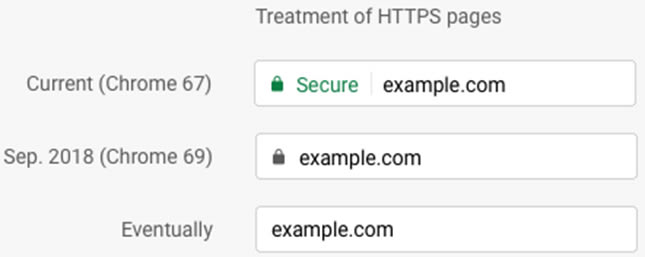
  5. Septembre 2018 – Chrome 69 : pour Google, HTTPS est désormais la norme. La prochaine étape, pour le moins controversée, consiste à éventuellement faire disparaître le cadenas de sécurité tant apprécié des internautes.HTTP not securePour beaucoup c’est un sérieux pas en arrière, il faudra suivre de près cette évolution et penser à mettre en place des certificats SSL Extended Validation EV, qui pour l’instant ne sont pas remis en cause par Google.Validation EV
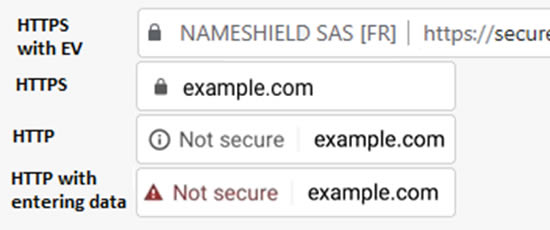
  6. Octobre 2018 – Chrome 70 : c’est maintenant !Chrome 70Désormais, l’affichage des pages HTTP contenant des informations sensibles pour l’internaute, telles que la saisie de mot de passe ou de numéro de carte de crédit, est barré d’un indicateur non sécurisé et pour la  première fois de couleur rouge. Les autres pages HTTP sont indiquées non sécurisées en gris. Les pages HTTPS classiques avec un cadenas noir et celles avec un certificat EV affichent en plus le nom de la société… vous suivez ?
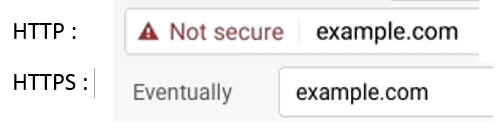
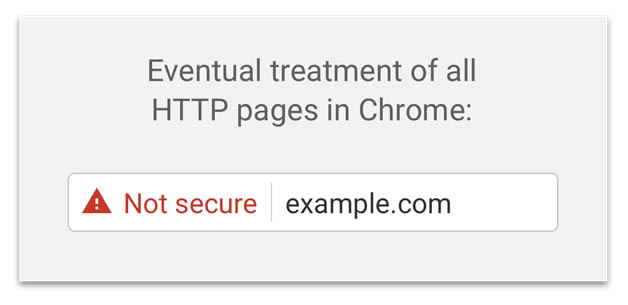
    1. Date non définie – Chrome XX : la finalité de Google est la dualité sur le traitement des urls avec HTTPS ouvertement affichés en rouge pour alerter l’internaute et le HTTPS considéré comme normal, donc ne bénéficiant plus d’aucun indicateur « positif » :

Certificats SSL

  1. HTTP à la CorbeilleDate non définie – Chrome YY : toujours dans une optique d’augmentation de la sécurité et de protection des identités, Google a dans ses cartons une réflexion en cours sur la fin du système d’url tel que nous le connaissons aujourd’hui… Pour le remplacer par un système nouveau et plus simple, affaire à suivre…

D’ici là, et si cette réflexion n’a pas encore été menée au sein de votre entreprise, il est grand temps de passer l’ensemble de vos sites web et applications en HTTPS. La réflexion doit également comprendre le fait d’insérer le nom de votre entreprise dans la barre d’adresse des navigateurs, au moins sur les sites vitrine et à fort trafic.

[INFOGRAPHIE] Sécurisez votre infrastructure DNS

Les noms de domaine stratégiques d’une entreprise et les services Internet qui y sont associés dépendent du DNS et exigent une haute disponibilité ainsi qu’un niveau élevé de sécurité. Une interruption de services aurait de lourdes conséquences pour les entreprises victimes.

Pourtant, le DNS est bien souvent l’infrastructure la moins sécurisée d’une entreprise et est exposé à de nombreuses attaques potentielles.

Quelles sont les principales cyberattaques visant le DNS ? Quelles en sont les conséquences ? Comment sécuriser votre infrastructure DNS pour vous en prémunir ?

Les réponses dans cette infographie :

[Infographie] Sécurisez votre infrastructure DNS

Retrouvez également sur le blog les articles : DNS – le grand oublié de l’Internet et  les 3 attaques DNS les plus communes et comment les combattre.

Cyberattaques, des sanctions annoncées par l’Union Européenne

Cyberattaques, des sanctions annoncées par l'Union Européenne
Source de l’image : VISHNU_KV via pixabay

Après le succès de l’opération collaborative Power Off, rassemblant plusieurs pays, dont le Royaume-Uni, l’Espagne, le Canada, les USA et les Pays-Bas, épaulée par Europol, ayant conduit au démantèlement de Webstresser.org [l’une des entités responsables de plus de 4 millions d’attaques DDoS dans le monde] en mai 2018, l’Union Européenne a décidé de travailler à la création d’un régime spécifique de sanctions contre les cybercriminels.

Lors du sommet européen du 18 octobre dernier, les dirigeants des 28 états membres se sont prononcés sur des sanctions à l’encontre des pirates informatiques et ce, après la récente tentative de piratage contre l’Organisation pour l’Interdiction des Armes Chimiques (OIAC) à La Haye.

Des accusations contre Moscou

La tentative de piratage en avril 2018 déjouée par les Pays-Bas, visait l’Organisation pour l’Interdiction des Armes Chimiques. Cette dernière aurait été perpétrée par l’agence russe des renseignements militaires ou GRU. Face à cette accusation, Moscou nie cependant toute implication.

Cette cyberattaque contrée s’est jouée au moment même où l’organisation menait une enquête sur l’empoisonnement par une substance neurotoxique au Royaume-Uni d’un ancien agent russe. Malgré le démenti de Moscou, Londres persiste à accuser le GRU d’avoir perpétré cette tentative d’empoisonnement.

Les pays européens se mettent d’accord sur la sanction

Lors d’une conférence de presse, à l’issue du sommet européen, le président du conseil européen, Donald Tusk, a affirmé avoir fait une requête auprès des ministres européens, afin qu’ils élaborent des sanctions spécifiques contre les auteurs de cyberattaques. Cette demande, visant initialement à protéger les entreprises et les internautes, a été validée par les dirigeants des états membres de l’Union Européenne. Selon Donald Tusk, les sanctions constitueront à geler les biens fiscaux des organisations ou des pirates informatiques, et à leur interdire l’accès aux 28 pays membres. Dans l’urgence, 8 états dont le Danemark, les Pays-Bas, la Lituanie, la Lettonie, l’Estonie, la Roumanie, la Finlande et la Grande Bretagne ont imposé à l’Union Européenne de prendre des mesures immédiates pour sanctionner les auteurs de piratages informatiques.

Dans un monde où les cyberattaques pourtant d’envergure semblent souvent rester impunies, les pays membres soulignent l’urgence et l’absolue nécessité d’imposer ces sanctions communes.