A la suite de l’annonce, dimanche
16 février, de la candidature d’Agnès Buzyn aux élections municipales de Paris,
plusieurs journalistes politiques ont découvert lundi que le nom de domaine
buzyn2020.fr était déposé mais renvoyait vers Paris en commun, le site de
campagne d’une toute autre candidate, Anne Hidalgo.
Plusieurs autres noms ont été enregistrés dimanche soir, redirigeant également vers la page d’accueil de Paris en commun dont buzyn2020.paris, agnesbuzyn2020.fr et agnesbuzyn2020.com. Si plusieurs de ces noms ont été déposés anonymement, deux d’entre eux l’ont été par l’association Montreuil en Commun, un groupe de « quatre conseillers municipaux » qui se dit « sans aucune étiquette politique » et qui explique à Numerama que le fait que ces noms étaient disponibles est « révélateur de l’improvisation de sa candidature et de la légèreté de LREM s’agissant d’une affaire sérieuse comme une candidature à la mairie de Paris ».
Sensibilisation aux risques de cybersquatting
La candidate LREM ne pourra pas non plus utiliser le nom de domaine buzyn2020.com qui a été déposé lundi par une société de conseil en gestion de risques et de crises, Crisalyde. En déposant ce nom, la société a souhaité sensibiliser aux risques de cybersquatting.
« J’ai profité de l’occasion pour faire de la sensibilisation. C’est mon métier, j’ai vu un risque et je l’ai exploité », explique au Parisien Selim Miled, le président de Crisalyde.
Le cybersquatting est une pratique consistant à s’accaparer, en le déposant, un nom de domaine, reprenant ou évoquant une marque, un nom commercial, un patronyme ou toute autre dénomination sur laquelle le déposant n’a aucun droit et ce afin de tirer un profit matériel ou moral de sa notoriété présente ou à venir.
Crisalyde a ainsi enregistré 6
noms de domaine : buzyn.paris, agnesbuzyn2020.paris, buzynpourparis.com, buzynpourparis.fr,
buzyn2020.info et buzyn2020.com. «Dès que
l’équipe d’Agnès Buzyn me contactera, je leur céderai le nom de domaine au prix
acheté, avec un conseil amical» ajoute Selim Miled.
Quelle stratégie adopter face au cybersquatting ?
L’équipe d’Agnès Buzyn devra
entrer en contact avec les personnes qui ont déposé ces noms, qui pourront
décider de les rendre gracieusement ou de leur revendre à des prix qu’ils
auront fixés.
Toutefois il existe des actions de lutte visant à récupérer un nom de domaine cybersquatté, telle que la procédure UDRP (Uniform Domain Name Dispute Resolution Policy). Cette procédure permettra alors la suppression ou le transfert du nom de domaine (pour en savoir plus, un webinar sur les procédures de récupération des noms de domaine est disponible en replay sur le site de Nameshield).
Et enfin, afin d’éviter tout risque de cybersquatting, il est conseillé de mettre en place une surveillance des dépôts de noms de domaine, pour être ainsi alerté immédiatement de tout nouveau enregistrement de noms de domaine pouvant potentiellement porter atteinte à votre notoriété ou à votre activité.
Pour plus d’informations sur notre expertise en protection des marques en ligne et les procédures de récupération de noms de domaine, n’hésitez pas à prendre contact avec un consultant Nameshield.
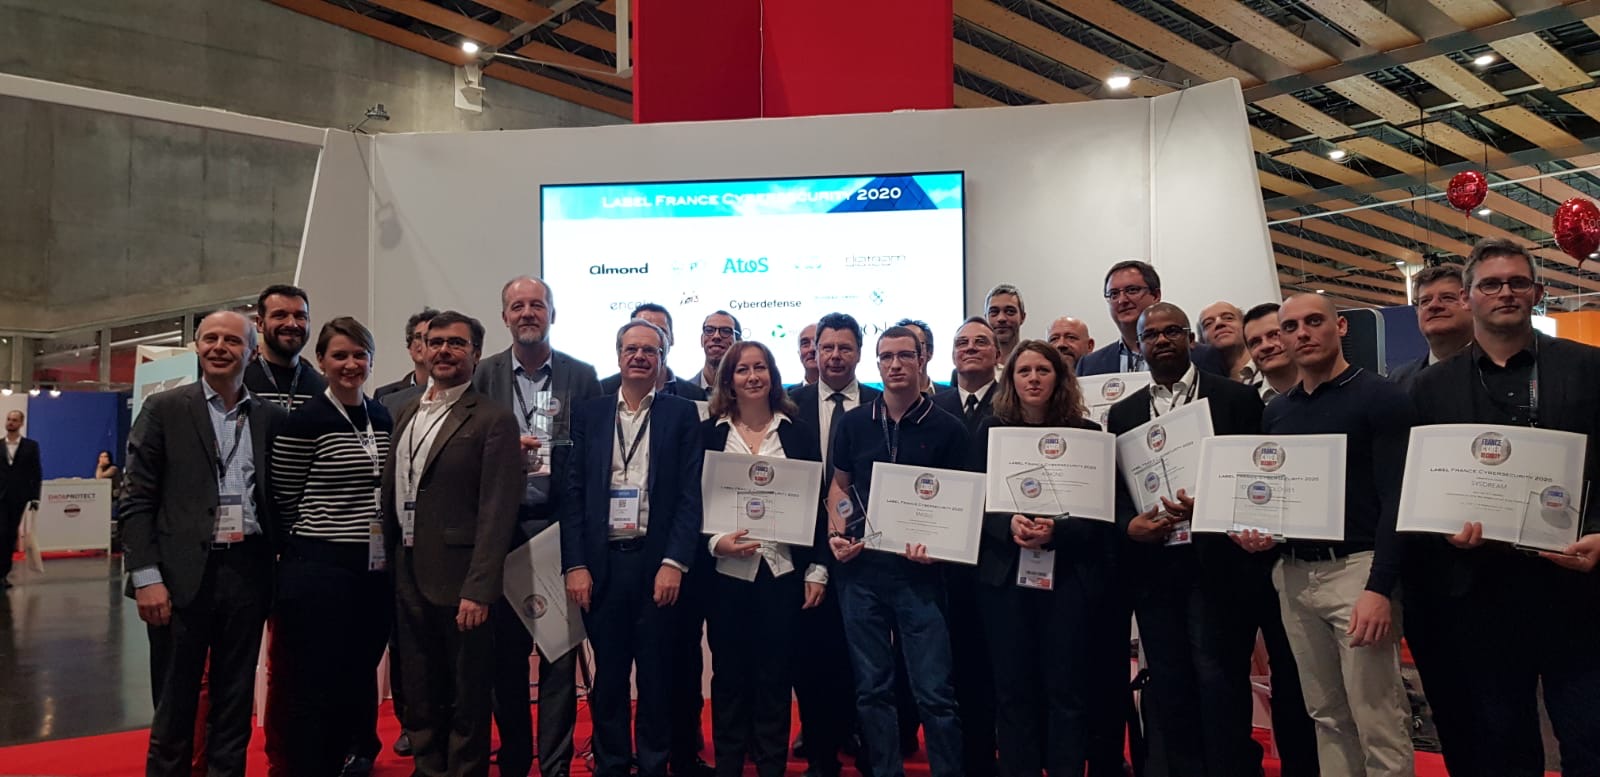
A l’occasion de la 12ème édition du Forum International de la Cybersécurité (FIC), l’événement de référence en matière de cybersécurité et de confiance numérique, qui se tient actuellement du 28 au 30 janvier à Lille, Nameshield s’est vu remettre une nouvelle fois le Label France Cybersecurity pour sa solution DNS Premium.
8ème édition de la Remise des Labels France Cybersecurity, 29 janvier 2020
Le DNS Premium de Nameshield labellisé France Cybersecurity
Le DNS est au cœur des services critiques de l’entreprise : Internet,
e-mail, applications…
Exposé de plus en plus fréquemment
aux attaques telles que les attaques DDoS, Man in the Middle… il doit rester
disponible.
Le DNS Premium de Nameshield
est la solution qui répond aux besoins de protection du DNS avec une
infrastructure redondante, ultra-sécurisée avec tous les services clés du DNS
(anycast, protection DDoS, DNSSEC, statistiques).
Cette solution DNS
Premium labellisée France Cybersecurity, permet ainsi à ses
utilisateurs de protéger leurs actifs numériques de toute attaque et garantit
une haute disponibilité de leurs services Internet.
Label France Cybersecurity, la garantie d’un niveau de qualité en matière de cybersécurité
Pour rappel, le Label France Cybersecurity est la garantie pour les utilisateurs que les produits et services de Nameshield sont français et qu’ils possèdent des fonctionnalités claires et bien définies, avec un niveau de qualité en matière de cybersécurité vérifié par un jury indépendant.
Il répond à plusieurs besoins et
objectifs :
sensibiliser les utilisateurs et donneurs
d’ordre internationaux à l’importance de l’origine française d’une offre de
cybersécurité et aux qualités qui lui sont propres ;
attester auprès des utilisateurs et donneurs
d’ordre, la qualité et les fonctionnalités des produits et services ainsi
labellisés ;
promouvoir les solutions de cybersécurité françaises
et accroître leur visibilité en France et à l’international ;
accroître globalement leur usage et élever le
niveau de protection des utilisateurs.
Ce label est gouverné par une
structure composée de représentants réunis en 3 collèges :
Collège étatique : représentants de la Direction
Générale de l’Armement (DGA), de la Direction Générale des Entreprises (DGE) du
Ministère de l’économie, de l’industrie et du numérique et de l’Agence
Nationale de la Sécurité des Systèmes d’Information (ANSSI).
Collège industriel : représentants de l’Alliance
pour la Confiance Numérique (ACN) et d’Hexatrust.
Nameshield, société 100% française, certifiée ISO 27001 sur l’ensemble de son activité registrar, a su ainsi apporter toutes les garanties nécessaires à l’obtention du label France Cybersecurity pour son offre DNS Premium et illustre ainsi son engagement à toujours fournir à ses clients les meilleures prestations et standards en matière de cybersécurité.
Pour en savoir plus sur notre solution labellisée DNS Premium, rendez-vous sur le site de Nameshield.
Navigateurs et Autorités de Certification, le combat continue.
Source de l’image : TheDigitalArtist via Pixabay
2019 fut une année bien remplie, avec un renforcement des divergences de point de vue entre fabricants de navigateurs et Autorités de Certification, l’explosion du nombre de sites de phishing chiffrés en HTTPS et l’avancée significative sur la dépréciation de TLS v1.0.
Les débats autour de la
validation étendue, plus généralement du traitement visuel des certificats dans
les navigateurs, et de la réduction de la durée des certificats ont pris une
place prépondérante. Aucune de ces conversations n’est terminée, aucun
consensus ne semble se dessiner, 2020 s’annonce comme une année chargée. Place
à l’anticipation…
Le sort d’Extended Validation sera-t-il fixé ?
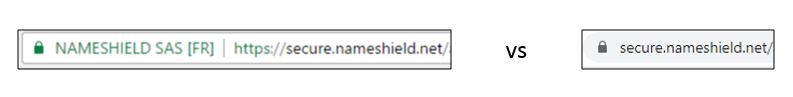
2019 a vu les principaux
navigateurs cesser d’afficher la fameuse barre d’adresse en vert avec le
cadenas et le nom de l’entreprise, le tout au profit d’un affichage classique
et unique, ne tenant plus compte du niveau d’authentification des
certificats :
Les discussions sont pour autant toujours en cours au niveau du CA/B forum, comme au sein du CA Security Council. Ces deux instances de régulations des certificats chercheront en 2020 un moyen intuitif d’afficher les informations d’identité des sites Web.
Historiquement approuvé par tous,
notamment par l’industrie financière et les sites comprenant des transactions,
EV (l’acronyme pour Extended Validation) a été la cible de Google en 2019. Les
autres navigateurs, sous l’influence de Google, entre Mozilla financé par
Google et Microsoft et Opera basés sur Chromium open source, ont suivi dans
cette direction. Seul Apple continue à afficher EV.
Pour les navigateurs, la question
est de savoir si TLS est ou non le meilleur moyen de présenter les informations
d’authentification des sites web. Il semble que non. Google part du principe
que ce n’est pas aux Autorités de Certification de décider du contenu légitime
d’un site web et souhaite l’utilisation des certificats à des seules fins de
chiffrement.
Bien sûr les Autorités de Certification voient les choses différemment. Certes on peut y voir une réaction purement mercantile, les certificats EV sont bien plus chers. On peut aussi se demander l’intérêt de l’authentification au-delà du chiffrement. La réponse semble se trouver dans les statistiques ahurissantes des sites web de phishing chiffrés en HTTPS. Les navigateurs ont pour l’instant imposé un web chiffré certes… mais plus authentifié !
2020 sera donc l’année des
propositions de la part des Autorités de Certification : fournir une
meilleure authentification, en incluant les identifiants d’entité juridique, en
suivant la voie de la PSD2 en Europe… Une chose est sûre, l’identité n’a
jamais été aussi critique sur Internet et il incombe à toutes les parties
intéressées de trouver une solution, y compris aux navigateurs de trouver un
moyen d’afficher l’authentification forte des sites. A suivre…
Des certificats d’une durée plus courte : vers des certificats d’un an
825 jours, soit 27 mois ou encore 2 ans, la durée maximale autorisée actuellement pour les certificats SSL. Pour autant, depuis 2017 et une première tentative au sein du CA/B forum, l’industrie se dirige vers une réduction de cette durée à 13 mois (1 mois supplémentaire pour couvrir la période de renouvellement).
Google et les navigateurs sont revenus à la charge en 2019 avec un autre vote soumis au CA/B forum, là encore rejeté mais à une moins vaste majorité. Le marché bouge. Des acteurs comme Let’sEncrypt proposent des certificats d’une durée de 3 mois, d’autres souhaitent plutôt garder des durées longues pour éviter les surcharges d’intervention sur les serveurs. Une chose est sûre, le marché ne dispose pas encore des systèmes d’automatisation pour rendre plus simple la gestion et l’installation des certificats, un délai d’un ou deux ans supplémentaires serait sinon souhaitable, en tout cas judicieux.
Mais tout ça est sans compter sur
Google qui menace d’agir de manière unilatérale si le régulateur ne suit pas…
certainement en 2020.
De TLS 1.0 à TLS 1.3 : marche en avant forcée
Prévue pour janvier 2020, Microsoft, Apple, Mozilla, Google et Cloudflare ont annoncé leur intention de déprécier la prise en charge de TLS 1.0 (protocole créé en 1999 pour succéder au SSL 3.0, devenu fortement exposé) et TLS 1.1 (2006), tous deux en souffrance aujourd’hui d’une trop grande exposition à des failles de sécurité.
Si TLS 1.2 (2008) est toujours
considéré comme sûr aujourd’hui, le marché semble vouloir pousser rapidement
pour TLS 1.3, la version la plus récente de la norme, finalement publiée à
l’été 2018. TLS 1.3 abandonne le support des algorithmes trop faibles (MD4,
RC4, DSA ou SHA-224), permet une négociation en moins d’étapes (plus rapide),
et réduit la vulnérabilité aux attaques par repli. En termes simples, c’est le
protocole le plus sûr.
Petit problème cependant, le
passage à l’action de nombreux sites web. Début 2019, seuls 17% des sites web du
Alexa Top 100 000 prenaient en charge TLS 1.3, tandis qu’un peu moins de 23%
(22 285) ne supportaient même pas encore TLS 1.2. Si la décision de déprécier
les anciennes versions de protocole est une bonne décision, la forme adoptée
par les grands acteurs du web peut être critiquée, notamment par son caractère
unilatéral. En attendant, préparez-vous, nous y allons tout droit.
La menace de l’informatique quantique
Les entreprises parlent de plus
en plus de l’informatique quantique, y compris Google. Mais la réalité est la
suivante, alors que le quantum va avoir un impact sur notre industrie, ce ne
sera certainement pas en 2020, ni pendant au moins une décennie. Il y a encore
de nombreuses questions auxquelles il faut répondre, telles que: Quel est le
meilleur algorithme pour la résistance quantique? Personne n’a cette réponse et
tant qu’il n’y aura pas de consensus dans l’industrie, vous ne verrez aucune
solution quantique en place.
L’IoT gagne du terrain, mais le manque de sécurité continue d’être problématique
L’IoT est un succès, mais un
certain nombre de déploiements sont retardés en raison d’un manque de sécurité.
En 2020, les fournisseurs de services cloud fourniront ou travailleront en
partenariat avec des sociétés de sécurité pour fournir un approvisionnement et
une gestion sécurisés des appareils, ainsi qu’un écosystème IoT sécurisé
général, pour leurs clients.
Les cadres réglementaires pour la fabrication et les déploiements de l’IoT seront très certainement dirigés par l’UE, même si nous assisterons également à une augmentation aux États-Unis. Les attaques, les compromissions et les piratages IoT continueront, malheureusement. De plus, les normes de sécurité ne seront pas respectées et nous ne serons même pas proches d’un pourcentage plus élevé d’appareils sécurisés. Pourquoi ? Les fabricants d’équipement d’origine (FEO) ne sont toujours pas disposés à payer les coûts impliqués ou à les répercuter sur les consommateurs, de peur de perdre des ventes.
Les lois de chiffrement en Chine créeront beaucoup d’incertitude
Au cours des dernières années,
une partie de la transformation numérique du monde a entraîné la codification
des droits et restrictions des données dans des lois nationales et des
organisations régionales. PSD2, RGPD, CCPA, LPRPDE… un vrai casse-tête pour les
entreprises internationales face aux normes réglementaires et à la conformité.
Le 1er janvier 2020, la loi chinoise sur le chiffrement devait entrer en vigueur. Une donnée supplémentaire et… toujours floue pour ceux qui font des affaires en Chine. Des clarifications sont encore nécessaires sur plusieurs fronts. Par exemple, le chiffrement commercial des sociétés internationales doit être approuvé et certifié avant de pouvoir être utilisé en Chine – mais ce système de certification n’a pas encore été créé. De même, il existe une incertitude concernant le séquestre clé et les données qui doivent être mises à la disposition du gouvernement chinois. Cela a conduit à une vague de spéculations, de désinformation et, finalement, de réactions excessives. Compte tenu de l’opacité des parties de la nouvelle réglementation, de nombreuses entreprises optent pour une approche attentiste. Il s’agit d’une tactique judicieuse, en supposant que votre organisation ne dispose pas d’un expert juridique chinois expérimenté.
En conclusion, l’industrie des certificats continue sa mue. L’équipe certificats de Nameshield se tient à votre disposition pour aborder tous ces sujets.
Le DNS est au cœur de nombreux services stratégiques de l’Internet (mails – VoIP – site – applications etc.) et reste un élément central exposé à de nombreuses cybermenaces.
L’ANSSI, l’autorité nationale en matière de sécurité et de défense des systèmes d’information, liste différentes préconisations pour la sécurisation du DNS.
DOH, DOT, blockchain DNS, DNSSEC
font également l’actualité du DNS.
Notre expert aborde
ces différents sujets à travers ce webinar, avec au programme :
Définition du Domain Name System
L’importance du DNS
L’ANSSI et le DNS
Les tendances du DNS
Retrouvez ce webinar animé par Christophe GERARD, Security Product Manager de Nameshield Group, en replay sur la plateforme Webikeo :
Avec plus de 5 millions d’applications mobiles actuellement disponibles sur les plateformes de téléchargement telles que Google Play et App Store, plus de 2000 nouvelles applications lancées chaque jour et près de 2 milliards d’applications téléchargées en France en 2018, les applications mobiles se sont rapidement développées en une dizaine d’années pour devenir un élément incontournable du monde digital.
Selon une étude réalisée par FEVAD, le revenu du commerce mobile en France est estimé à 22 milliards d’euros en 2018, soit ¼ des ventes en ligne. Les applications mobiles représentent ainsi un marché en forte croissance.
Des études ont montré que 68% des consommateurs identifiés comme fidèles à une marque spécifique ont téléchargé l’application de la marque. A l’inverse, des statistiques indiquent que 40% des utilisateurs vont chez les concurrents suite à une mauvaise expérience d’achat sur l’application mobile. Les entreprises ont donc vite réalisé qu’assurer une expérience d’achat de qualité et sécurisée à leurs clients lorsqu’ils téléchargent et utilisent leur application est la clé pour les fidéliser.
La croissance des fausses applications mobiles
Alors que les applications mobiles des marques ont gagné en popularité auprès des consommateurs, le nombre de fausses applicationsmobiles lancées sur le marché par des acteurs malveillants a également explosé. Les fausses applications pouvant être dangereuses car associées à des attaques de fraude, sont devenues une menace grandissante pour les consommateurs. En effet elles ont accru de 191% entre 2018 et 2019. Le rapport de McAfee sur les menaces mobiles indique que près de 65 000 nouvelles fausses applications ont été détectées en décembre 2018.
Malgré les précautions prises par
la plupart des plateformes d’applications pour diminuer le nombre
d’applications malveillantes lancées sur leur plateforme, les cybercriminels
continuent de trouver les moyens de contourner ces mesures de sécurité.
Un exemple récent, la fausse application Samsung qui a piégé 10 millions d’utilisateurs Android. Cette application nommée « Updates for Samsung » (« Mises à jour pour Samsung ») qui promet des mises à jour de firmware, n’est en réalité pas liée à Samsung. Une fois téléchargée, elle propose avant tout de la publicité. Et pour télécharger une mise à jour, l’utilisateur est alors invité à sortir sa carte bleue pour débourser une trentaine d’euros. Une opération pourtant totalement gratuite puisque la mise à jour est accessible directement depuis les paramètres de son smartphone.
Que faire face à ces fausses applications mobiles ?
Étant donné l’importance et l’omniprésence des applications mobiles, il est donc absolument essentiel pour les entreprises d’intégrer dans leurs stratégies de protection des marques, une sécurisation de leurs applications mobiles et la mise en place de surveillance d’applications mobiles présentes sur le marché.
Chaque seconde, une application malveillante est active et représente une menace pour les marques et les consommateurs. Pour y faire face, Nameshield propose une surveillance en ligne des applications mobiles présentes sur les plateformes d’applications, permettant ainsi d’identifier celles qui pourraient porter atteinte à vos marques et vous accompagne dans les actions à mettre en place.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.