L’Argentine offre à présent la possibilité d’enregistrer
des noms de domaine en .AR. Jusqu’à
maintenant, il n’était en effet possible que d’enregistrer des noms de domaine
de troisième niveau en .COM.AR notamment.
Voici les phases prévues :
Sunrise – Du 11/09/2019 au 09/11/19
Priorité aux
titulaires des noms enregistrés dans les zones .com.ar, .net.ar, .org.ar,
.int.ar, .tur.ar, avant le 1er décembre 2015 et en vigueur au 27 août 2019.
À la fin de
cette phase, si une seule demande est reçue, l’utilisateur qui a effectué la
demande peut enregistrer le domaine en payant la taxe correspondante. Si
plusieurs demandes sont reçues par le registre pour un même nom, un tirage au
sort déterminera le titulaire à qui sera attribué le nom.
Phase intermédiaire – Du 27/11/2019 au 27/01/2020
Pendant cette phase, toute la communauté peut demander
l’enregistrement des noms de domaine disponibles en .AR.
Les domaines réservés et restreints sont exclus, et certains
noms de domaine seront susceptibles d’être soumis à une approbation.
Domaines réservés : les noms de domaine identiques à des noms enregistrés en ‘.gob.ar’ et ‘.mil.ar’ seront exclusivement réservés aux propriétaires de ces derniers. A noter : Même un nom de domaine enregistré dans l’une des zones du .AR peut être classé comme réservé par le registre argentin.
Domaines restreints : même un nom de domaine enregistré dans l’une des zones du .AR peut être classé comme restreint par le registre argentin, le rendant par conséquent indisponible à l’enregistrement.
Termes sujets à approbation: mots ou expressions normaux qui, s’ils font partie d’un nom de domaine, doivent être approuvés par le registre argentin. Ils incluent des noms aggravants, discriminatoires ou contraires à la loi, à la morale ou aux bonnes coutumes, ou pouvant prêter à confusion, tromperie ou usurpation d’identité.
N’hésitez pas à contacter votre conseiller pour toute information.
Ouverture générale : le 15/09/2020(Mise à jour)
A compter du 15/09/2020, les noms de domaine disponibles pourront être enregistrés en .AR par tout utilisateur, selon les conditions établies par le règlement en vigueur du registre argentin.
Pour rappel, les conditions d’enregistrement d’un .AR comprennent la fourniture de documents justificatifs. Si votre parc actuel de noms de domaine ne contient pas de COM.AR, NET.AR, etc. et que vous souhaitez déposer un .AR au moment de l’ouverture générale, nous vous recommandons d’anticiper et de contacter votre conseiller pour connaître le détail des documents à fournir.
Élément clé indispensable à tout échange de flux de données dématérialisé, le nom de domaine est devenu un actif immatériel stratégique de grande valeur. Selon les travaux académiques, il existe une corrélation réelle entre la qualité des actifs immatériels et la performance économique des entreprises. Identifier et évaluer les noms de domaine devient une nécessité pour le directeur financier. Explications dans La revue de la Société Française des Analystes Financiers (SFAF), de Jean-Manuel Gaget, directeur Stratégie et Consulting de la société Nameshield, membre fondateur et administrateur de l’Institut de Comptabilité de l’Immatériel.
Dans les années 1990, le nom de domaine était un élément accessoire
de la marque. Au fil de son expansion planétaire, il est devenu
l’élément principal de la marque, notamment dans le monde du e-commerce.
Il suffit de regarder comment Amazon ou Easyjet ont fait évoluer leur
logo pour le considérer comme vecteur de communication unique.
Le nom de domaine a cette particularité unique d’être un actif immatériel à 4 dimensions. Il est à la fois et en même temps :
un objet informatique permettant d’accéder à des services sur
Internet en faisant le lien entre l’adresse IP (constituée d’une suite
de chiffres) d’un objet physique [ordinateur, serveur, smartphone…] et
un nom littéral (rôle du Domain Name Server ou DNS) ;
un outil de communication permettant d’asseoir son identité sur internet et conquérir un territoire digital ;
un élément juridique par un contrat d’usage temporaire avec un registre internet ;
un actif financier, comptabilisable en tant qu’actif incorporel dans certaines conditions.
Désormais élément clé indispensable à tout échange de flux de données
dématérialisé, que ce soit pour l’envoi d’email, l’accès à des sites
web, aux réseaux sociaux et aux objets connectés, tout échange de
données sur internet passe par l’usage d’un nom de domaine et toute
interruption de service a des conséquences importantes sur l’activité
des organisations.
Pourquoi et comment noter son capital nom de domaine ?
Aujourd’hui, les travaux académiques, notamment portés par le référentiel français de mesure du capital immatériel Thesaurus Capital Immatériel, montrent une corrélation réelle entre la qualité des actifs immatériels et la performance économique des entreprises. Plus la qualité des actifs immatériels (capital humain, capital système d’information, capital client…) est forte et plus les fondamentaux de l’entreprise sont solides, durables et économiquement performants sur le moyen et long terme. D’où l’importance de mesurer ce capital immatériel et son évolution dans le temps. Or, autant la littérature est abondante sur les méthodes d’évaluation et de valorisation des marques, autant elle est quasi inexistante sur celle des noms de domaine. C’est pourquoi l’Institut de comptabilité de l’immatériel a souhaité, en 2019, enrichir le Thesaurus Capital Immatériel d’un volet spécifique sur la notation du capital nom de domaine. De la même façon que sont notés les actifs client, humain, informatique, savoir…, nous avons cherché à noter le capital nom de domaine en association avec celui de la marque. Car marques et noms de domaine sont désormais indissociables !
Principes de comptabilisation applicables aux noms de domaine
Dans une décision du Conseil d’État du 7 décembre 2016 (affaire ebay.fr), il est rappelé que si l’usage d’un nom de domaine :
constitue une source régulière de profits ;
est doté d’une pérennité suffisante (notamment s’il peut être renouvelé régulièrement) ;
est susceptible de faire l’objet d’une cession ;
alors, il constitue un actif incorporel de l’entreprise et doit
suivre les règles comptables et fiscales associées. À ce titre, les noms
de domaine doivent être comptabilisés soit à leur coût de création,
soit à leur valeur d’acquisition, soit à leur valeur vénale (valeur de
marché) pour ceux acquis à titre gratuit.
Les noms de domaine ne sont donc pas à considérer comme une simple
charge informatique, mais bien comme de véritables actifs qu’il convient
de gérer à leur juste valeur. À ce titre, une attention accrue sur les
enjeux fiscaux liés à la valeur des noms de domaine doit être apportée
dans le cadre des prix de transfert.
L’approche par le marché a pour objectif de mesurer la valeur
sémantique d’un nom de domaine par référence aux transactions monétaires
passées. Pour ce faire, nous avons constitué une base de données de
plus de 1,4 million de transactions passées. Cette approche permet de
donner une valeur de prix, par des comparables.
Finalité : mesurer la performance digitale des organisations
Ces trois approches distinctes de valorisation des noms de domaine par les coûts historiques, le marché et la perte, conjuguées à la notation du capital nom de domaine sont des outils qu’il convient de mettre à la disposition des directions financières afin qu’elles puissent mieux mesurer la performance digitale de leurs organisations.
Retrouvez ci-dessous la vidéo de Jean-Manuel Gaget « Le nom de domaine, un actif immatériel », également disponible sur notre chaîne YouTube.
Nous en savons désormais plus sur le cyberpirate, Nexus Zeta, Kenneth Currin Schuchman de son vrai nom, qui s’est illustré notamment avec la création du botnet Satori.
Plaidant coupable aux charges d’accusation relatives à la création du botnet Satori, ses aveux détaillent la mise en œuvre de cette attaque utilisant les failles IOT.
Pour rappel, un botnet est un ensemble d’ordinateurs
infectés et contrôlés à distance par un cybercriminel. Les machines appartenant
à un botnet sont souvent appelés « bots » ou « zombies ».
Le but : transmettre un malware ou
virus au plus grand nombre de machines possible.
Le pirate Nexus Zeta n’a pas agi seul mais en collaboration avec deux autres cybercriminels : Vamp qui serait le développeur/codeur principal de Satori et Drake qui aurait géré les ventes du botnet en question.
Le botnet Satoria été créé à partir du code public du malware Mirai IOT. Souvenons-nous, en 2016, Mirai est à l’origine de l’un des plus gros DDoS encore jamais vu en 2016, avec pour cible notamment le fournisseur américain DYN. Le fonctionnement de Mirai reposait sur la recherche permanente sur Internet des adresses IP correspondant à des objets connectés (IoT). Une fois les objets connectés vulnérables identifiés, Mirai s’y connectait pour y installer le logiciel malveillant.
Si le botnet Satori s’attaquait essentiellement à des appareils présentant
des mots de passe configurés par défaut en usine ou faciles à deviner, dès son
premier mois de déploiement, il a infecté plus de 100 000 machines.
Entre 2017 et 2018 les trois complices vont continuer à développer Satori, qu’ils rebaptiseront d’ailleurs Okiru et Masuta, allant jusqu’à infecter plus de 700 000 machines.
Officiellement accusé par les autorités américaines, Kenneth Currin Schuchman demeure libre jusqu’à son procès. Toutefois, il rompt sa liberté conditionnelle en accédant à Internet et en développant un nouveau botnet. C’est en octobre 2018 qu’il est cette fois-ci arrêté et emprisonné. Plaidant coupable, il risque jusqu’à dix ans de prison et 250 000 dollars d’amende.
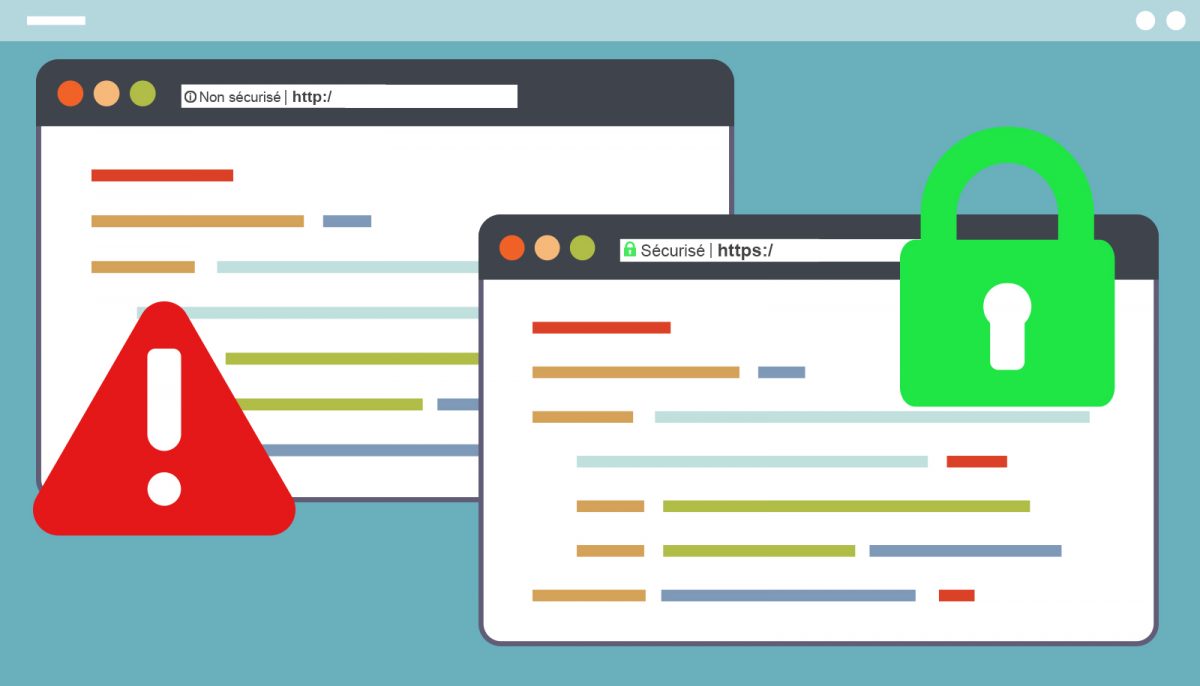
Les acteurs de l’industrie envisagent de réduire la durée de vie des certificats SSL/TLS, permettant l’affichage du HTTPS dans les navigateurs, à 13 mois, soit environ la moitié de la durée actuelle de 27 mois, afin d’améliorer la sécurité.
Google, via le CA/Browser Forum a en effet proposé cette
modification, approuvée par Apple et une autorité de certification, la rendant
éligible au vote. Si le vote est accepté lors des prochaines réunions du CA/B
Forum, la modification des exigences entrera en vigueur en mars 2020. Tout certificat délivré après la date d’entrée en
vigueur devra respecter les exigences de la période de validité abrégée.
L’objectif de cette réduction est de compliquer la tâche des cyber-attaquants en réduisant la durée d’utilisation des certificats potentiellement usurpés. Cela pourrait également obliger les entreprises à utiliser les algorithmes de chiffrement les plus récents et les plus sécurisés disponibles.
Si le vote échoue, il n’est pas à exclure que les
navigateurs parrainant cette exigence l’implémentent de manière unilatérale
dans leur programme racine, forçant ainsi la main aux autorités de
certification. Il y a fort à parier que ce soit le chemin suivi, ce changement
fait suite à l’initiative précédente de Google visant à réduire la durée de vie
de trois à deux ans en 2018, époque à laquelle Google souhaitait déjà une durée
réduite à 13 mois voire moins.
Qui est touché ?
Les modifications proposées par Google auraient une
incidence sur tous les utilisateurs de certificats TLS de confiance publique,
quelle que soit l’autorité de certification qui émet le certificat. Si le vote
passe, tous les certificats de confiance émis ou réémis après mars 2020 auront
une validité maximale de 13 mois. Les entreprises utilisant des certificats
dont la période de validité est supérieure à 13 mois seront encouragées à
revoir leurs systèmes et à évaluer l’incidence des modifications proposées sur
leur déploiement et leur utilisation.
Les certificats TLS émis avant mars 2020 avec une période de
validité supérieure à 13 mois resteront fonctionnels. Les certificats non-TLS
public, pour la signature de code, le code privé TLS, les certificats clients,
etc… ne sont pas concernés. Il ne sera pas nécessaire de révoquer un certificat
existant à la suite de la mise en place de la nouvelle norme. La réduction
devra être appliquée lors du renouvellement.
Qu’en pensent les acteurs du marché ?
Il s’agirait d’un changement global du secteur, qui aurait
des répercussions sur toutes les autorités de certification. Celles-ci voient
cette proposition d’un mauvais œil. On peut y voir avant tout un intérêt
économique mais pas uniquement…
Leur argument principal est que le marché n’est pas encore
prêt en termes de système d’automatisation des commandes et installations de
certificats. De fait les interventions humaines seraient plus nombreuses, avec
les risques associés à une mauvaise manipulation, ou tout simplement un risque
plus élevé d’oubli de renouvellement d’un certificat.
Pour les autorités de certification, réduire à si court
terme la durée des certificats présente surtout une augmentation significative
des coûts humains liés à la gestion du portefeuille de certificats. Si elles ne
sont pas fondamentalement contre cette décision, elles voudraient surtout des
délais un peu plus long pour étudier notamment ce qu’en pensent les
utilisateurs et les entreprises.
La position des fabricants de navigateurs ?
Que ce soit Google ou Mozilla, fers de lance de l’adoption
massive du HTTPS natif pour tous les sites web, et supporters de l’initiative
Let’sEncrypt, l’important c’est le chiffrement de tout le trafic web. Une
réduction de la durée des certificats réduit le risque d’usurpation des
certificats sur une longue durée et favorise l’adoption massive de systèmes de
gestion automatisés. Pour ces deux acteurs, un monde idéal contiendrait des
certificats d’une durée maximale de 3 mois. S’ils sont à l’écoute du marché
pour ne pas imposer trop rapidement leurs vues, il y a fort à parier qu’à long
terme la durée de vie des certificats continuera à diminuer.
L’avis de Nameshield
Le marché poursuit son évolution vers des durées de
certificats de plus en plus courtes, tout comme une diminution continuelle des
niveaux d’authentification et en conséquence un besoin qui va aller croissant
pour des solutions de gestion automatisées. Nous nous alignerons sur ces
impératifs et conseillons à nos clients de se préparer à cette diminution qui
arrivera, à n’en pas douter. Nos autorités de certification partenaires
suivront également cette évolution et permettront d’offrir tous les systèmes
d’inventaire permanent et d’automatisation requis.
Être entendu
Le forum CA/Browser accepte les commentaires de participants extérieurs et toutes les discussions sont publiques. Vous pouvez soumettre vos commentaires directement à la liste de diffusion du Forum : https://cabforum.org/working-groups/ (en bas de page). Nameshield est en contact avec des participants du CA/B forum et vous tiendra informés des décisions à venir.
Le 29 octobre 1969, l’Université
de Californie à Los Angeles (UCLA) envoie à l’Institut de Recherche de Stanford,
le tout premier message électronique par le réseau Arpanet (Advanced Research Projects Agency Network), posant ainsi
les fondations du monde connecté d’aujourd’hui.
Arpanet, le précurseur d’Internet
Arpanet est le premier réseau à transfert de paquets de données développé par l’Agence des Projets de Recherche avancée (ARPA – Advanced Research Projects Agency), appartenant au département de la Défense des Etats-Unis.
Le premier nœud d’Arpanet a été installé à l’UCLA le 30 août 1969, le second à l’Institut de Recherche de Stanford le 1er octobre 1969. Le premier message a ainsi été envoyé entre ces deux institutions le 29 octobre 1969, par le professeur de sciences de l’UCLA, Leonard Kleinrock qui souhaitait envoyer le mot « login » mais à la suite d’un bug, seules les lettres « l » et « o » sont arrivées sans encombre jusqu’au destinataire, le mot entier ne sera transmis qu’une heure plus tard.
L’Arpanet connectait ainsi plusieurs universités et centres de recherches :
tout d’abord, l’Université de Californie à Los Angeles et l’Institut de
Recherche de Stanford, suivis de peu par l’Université de Californie à Santa
Barbara et l’Université d’Utah. Fin 1969, Arpanet comptait alors 4 nœuds, en
1971, 23 nœuds furent créés et 111 nœuds en 1977.
En 1983, l’Arpanet a été divisé en deux réseaux distincts : l’un militaire, le MILnet (Military Network) et l’autre universitaire, le NSFnet.
Le 1er janvier 1983, le nom « Internet », déjà en usage pour désigner l’ensemble d’Arpanet, est devenu alors officiel.
Les 30 ans du World Wide Web
En 1989, Tim Berners-Lee, un chercheur britannique travaillant au CERN (Organisation européenne pour la recherche nucléaire) a proposé un système hypertexte fonctionnant sur Internet. À l’origine, ce système a été conçu pour que des scientifiques travaillant dans des universités et des instituts du monde entier puissent s’échanger des informations instantanément. Sa vision d’une connectivité universelle devient le World Wide Web, qui a fait exploser l’usage d’Internet.
En 1993, Mosaic le pionnier des navigateurs web, a été créé par Marc Andreessen et Eric J.Bina, deux étudiants du National Center for Supercomputing Applications (NCSA) de l’Université de l’Illinois. Il ne s’agissait pas du premier navigateur graphique mais Mosaic était particulièrement rapide et permettait aux utilisateurs d’afficher les images au sein des pages, ce qui lui a valu une certaine popularité et a contribué à l’accroissement de la popularité du World Wide Web.
Internet Protocol – De l’IPv4 à l’IPv6
Le protocole Internet (IP – Internet Protocol) est une famille de
protocoles de communication de réseaux informatiques conçus pour être utilisés
sur Internet. Les protocoles IP permettent un service d’adressage unique pour
l’ensemble des terminaux connectés.
IPv4, la première version
principale a été inventée dans les années 70 et introduit au public en 1981. Elle
forme encore aujourd’hui, la base d’une grande partie des communications sur
Internet. Il y a 20 ans, l’IETF (Internet Engineering Task Force) a prédit
l’épuisement des adresses IPv4 et a commencé à travailler sur une nouvelle
version du protocole Internet : IPv6.
IPv4 utilise le schéma
d’adressage codé sur 32 bits pour supporter environ 4,3 milliards d’adresses
possibles, tandis qu’IPv6 dispose d’un espace d’adressage bien plus important
grâce à des adresses codées sur 128 bits, soit 3,4 × 1038 adresses
possibles.
DNS – Le Système des Noms de Domaine
A la demande de l’Agence des Projets de Recherche avancée du département de la Défense américaine, le DNS (Domain Name System – Système des noms de domaine) a été inventé en 1983 par Jon Postel et Paul Mockapetris, afin d’associer des adresses IP complexes à des noms humainement compréhensibles plus simples à retenir. Ainsi une adresse logique, le nom de domaine est associé à une adresse physique, l’adresse IP. Le nom de domaine et l’adresse IP sont uniques.
En 1998, est créé l’ICANN (Internet Corporation for Assigned Names and Numbers), l’autorité de régulation de l’Internet. Son rôle premier est d’allouer l’espace des adresses de protocole Internet, d’attribuer les identificateurs de protocole (IP), de gérer le système de noms de domaine de premier niveau pour les codes génériques (gTLD), d’attribuer les codes nationaux (ccTLD), et d’assurer les fonctions de gestion du système de serveurs racines.
Avec 351,8 millions
d’enregistrements de noms de domaine au premier trimestre 2019, les dépôts de
noms de domaine ne cessent d’augmenter, avec cependant en parallèle, une
augmentation du nombre des menaces visant le DNS.
L’émergence des cybermenaces
Considérée comme l’une des
premières cyberattaques et certainement la première à avoir attiré l’attention
des médias de masse, l’attaque du ver Morris (Morris Worm) a été lancée par un
étudiant de l’Université de Cornell, Robert Tappan Morris, en 1988. A
l’origine, le logiciel malveillant développé par l’étudiant n’avait pas pour
but de causer des dommages mais d’estimer tout simplement l’étendue d’Internet.
Ce ver a pourtant touché environ 10% des 60 000 machines estimées connectées
à Internet et les dommages causés étaient de l’ordre de 100 000 à 10
millions de dollars. Cet événement marque alors un tournant dans le domaine de
la sécurité en ligne.
Aujourd’hui, les cyberattaques
sont nombreuses, fréquentes et de plus en plus sophistiquées. L’évolution des
techniques et l’apparition de nouvelles technologies les rendent toujours plus
complexes et offrent de nouvelles opportunités aux attaquants.
Divers types de cyberattaque existent, tels que des attaques ciblant le DNS : DDoS, DNS cache poisoning, DNS spoofing, Man in the middle… (En 2019, selon l’IDC – International Data Corporation, 82% des entreprises mondiales ont fait face à une attaque DNS au cours de l’année écoulée) ou encore des attaques visant directement les utilisateurs et ayant pour objectif d’obtenir des informations confidentielles pour usurper une identité (phishing).
Ces attaques peuvent avoir des conséquences considérables pour les entreprises victimes. Par exemple, le coût d’une fuite de données est aujourd’hui en moyenne de 3,92 millions de dollars, selon IBM Security, ce coût a augmenté de 12% en 5 ans.
Un trafic IP estimé en 2022 plus important que celui généré de 1984 à 2016
Aujourd’hui, avec plus de 5
milliards de recherches faites sur Google chaque jour et l’e-commerce continuant
son avancée, les réseaux sociaux connaissant un véritable succès et le nombre
en constante augmentation des objets connectés, le volume du trafic sur
Internet a fortement augmenté.
En effet en 1974, le trafic sur Internet dépassait 3 millions de paquets par jour. Selon une étude de Cisco, en 2017, le trafic IP global était de 122 exaoctets par mois et la société estime que ce volume devrait atteindre 396 exaoctets d’ici 2022.
« La taille d’Internet et sa complexité continuent de croître d’une façon
que beaucoup n’auraient pu imaginer. Depuis que nous avons lancé nos prévisions
VNI en 2005, le trafic a été multiplié par 56 et a atteint un taux de
croissance annuel composé (TCAC) de 36 %, lié au nombre de plus en plus
important d’utilisateurs, d’appareils et d’applications accédant aux réseaux IP
», explique Jonathan Davidson, vice-président senior et directeur général du Service
Provider Business chez Cisco.
50 ans après la naissance d’Arpanet, l’ancêtre d’Internet, le monde compte aujourd’hui plus d’appareils connectés que de personnes. En 2022, les internautes représenteront 60 % de la population mondiale et plus de 28 milliards d’appareils se connecteront à Internet.
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.