Le monde des noms de domaine s’enrichit d’une nouvelle extension générique de premier niveau (gTLD) : le .dot. Pensée pour les développeurs web, elle promet de susciter un engouement important.
De l’exclusivité à l’ouverture du .dot
Le .dot avait initialement été demandé par Google, mais a finalement été acquis par la société Dish DBS Corporation. Jusqu’à présent, son utilisation était strictement réservée à cette entreprise et à ses filiales. Mais dès le 21 juillet, cette extension pourra être réservée par les marques accréditées.
À qui s’adresse cette extension et quels sont ses avantages ?
Le .dot se positionne comme l’espace par défaut pour les développeurs, ingénieurs, mainteneurs de projets open-source, startups et marques technologiques. Ses applications s’intègrent nativement au vocabulaire du développement :
Marque personnelle : Les développeurs peuvent créer des adresses courtes et facilement reconnaissables (prenom-nom.dot).
Infrastructure et environnement interne : L’extension offre une structuration claire pour les environnements de test, les régions géographiques ou les API, tels que api.entreprise.dot
Le .dot bénéficie d’une acceptation universelle par tous les navigateurs, clients demessagerie et autorités de certification majeures.
Le calendrier de lancement du .dot
Afin de garantir un lancement équitable et sécurisé pour les entreprises, le lancement de l’extension sera divisé en trois étapes distinctes :
Phase Sunrise (du 21 juillet au 19 octobre 2026) : Une fenêtre de 90 jours est exclusivement réservée aux détenteurs de marques inscrites dans la TMCH, leur permettant d’enregistrer leur nom exact avant le grand public.
Early Access Period (du 20 octobre au 1er novembre 2026) : Pendant 13 jours, l’enregistrement sera ouvert à tous selon la règle du premier arrivé, premier servi, mais avec un système de tarification dégressive.
Disponibilité Générale (À partir du 2 novembre 2026) : L’enregistrement d’un nom de domaine en .dot est ouvert à tous à condition qu’il n’ait pas été réservé avant.
Avec une demande particulièrement forte de la part des investisseurs pour des termes génériques de développement (api.dot ou docs.dot), ce lancement représente une opportunité intéressante pour les professionnels de l’informatique.
Nameshieldvous accompagne à chaque étape dans l’acquisition de votre nom de domaine en .dot : réservation, sécurisation et déploiement s’inscrivent dans un processus clair et maîtrisé. Si vous souhaitez bénéficier de notre accompagnement, n’attendez plus : contactez-nous.
Chaque année, les cybercriminels préparent leur calendrier d’attaque pour la période estivale. Ils profitent des départs en congés et de la baisse de vigilance généralisée pour cibler les entreprises.
Les portes d’entrées peuvent être multiples et toucher aussi bien les entreprises que les particuliers, le facteur humain rentrant souvent en cause lors de cyberattaques. Entre arnaques aux climatiseurs en pleine canicule, tentatives d’hameçonnages lors des remboursements d’impôt, sms frauduleux aux télé-péages, l’imagination des cybercriminels est sans limite.
Les entreprises sont des cibles de prédilections et sont particulièrement exposées pendant cette période : une sensibilisation des équipes est toujours nécessaire pour ne pas commettre d’impairs qui peuvent s’avérer particulièrement néfastes et coûteux.
Comprendre les différents types de menaces qui pèsent sur les entreprises l’été
Le phishing(également appelé hameçonnage) consiste à tromper un destinataire avec un message frauduleux pour voler des identifiants ou des données sensibles afin d’usurper et d’utiliser l’identité des victimes tandis que le spoofing usurpe une adresse, un numéro ou un site pour paraître légitime.
Le slamming, variante du phishing dans le monde des noms de domaine, part également d’un email urgent qui pousse à faire basculer frauduleusement un service, un contrat ou un nom de domaine vers un autre prestataire sans accord réel, souvent par une demande trompeuse (type renouvellement d’annuité) qui ressemble à une mise à jour habituelle et légitime.
Les emails frauduleux, vecteurs les plus utilisés pour mener des cyberattaques, comportent souvent des pièces jointes piégées, déguisées en documents PDF ou Word, capables d’installer malwares ou ransomwares. Ces pièces jointes piégées sont appelées « Chevaux de Troie » ou « Trojans », car elles tentent de compromettre la sécurité des systèmes informatiques des victimes, le plus discrètement possible.
Toute menace repose sur la confiance et l’urgence pour tromper les équipes, notamment lorsque les effectifs sont réduits pendant la période estivale.
Les noms de domaine sont alors plus exposés aux imitations, aux redirectionsfrauduleuses et aux tentatives de réservation abusive, ce qui peut nuire à la visibilité et à la crédibilité d’une entreprise.
Pour y faire face au mieux, comprendre chaque type de menace en sensibilisant ses équipes devient un véritable rempart pour les détecter et les prévenir.
Renforcer durablement la vigilance en entreprise
Pour limiter les risques liés aux cybermenaces pendant l’été, plusieurs réflexes simples doivent devenir systématiques dans les usages quotidiens :
Protégez vos informations sensibles : Ne transmettez jamais de données confidentielles ou personnelles sans avoir formellement certifié l’identité de votre interlocuteur.
Restez vigilant face aux pièces jointes : N’ouvrez aucun document si l’expéditeur vous est inconnu.
Inspectez systématiquement les liens avant de cliquer : Prenez l’habitude de survoler les liens hypertextes avec votre souris. Cela permet de révéler l’adresse de destination réelle et de déjouer les URL trompeuses.
Prenez du recul face à l’urgence : Les cybercriminels exploitent souvent la précipitation (demande urgente de la direction, facture impayée). Ne cédez jamais à la pression et prenez le temps d’analyser la situation.
Pratiquez la contre-vérification : Au moindre doute sur un message, utilisez un autre canal de communication (appel téléphonique, messagerie interne) pour contacter l’expéditeur supposé et valider la légitimité de sa requête.
Surveillez les dépôts de noms de domaine frauduleux : Détectez au plus tôt les noms de domaine cybersquattés autour de votre marque et qui pourraient être utilisés pour mener des cyberattaques à l’insu de vos collaborateurs et clients.
Ces gestes réduisent les menaces visant les noms de domaine, ciblés par des imitations, des redirections frauduleuses ou des tentatives d’usurpation durant les périodes de moindre vigilance.
Maintenir un niveau d’alerte élevé durant la période estivale n’est pas une option, c’est une nécessité stratégique pour les entreprises. Alors que les cybermenaces se multiplient, la formation des équipes reste un atout défensif majeur. Anticiper les attaques coûtera toujours infiniment moins cher que de subir les conséquences d’une faille de sécurité, alors n’oubliez pas de sensibiliser votre entreprise ! N’hésitez pas à contacter Nameshield si vous avez une question.
La période estivale arrive, mais Nameshield ne délaisse pas pour autant votre sécurité numérique ! Nous vous donnons rendez-vous dès septembre afin de se rencontrer, d’échanger et de comprendre vos besoins.
L’actualité mouvementée de la cybersécurité en 2026
Lors de ce début d’année 2026, la sécurité numérique et la sécurité de vos noms de domaine stratégiques ont fait l’objet de nombreuses actualités. Des attaques importantes ont été recensées (France Travail, ANTS, EDF, Gîtes de France …) sur le territoire numérique français, la fin des certificats RGS serveur Certigna a été annoncée, la réduction de la durée de vie des certificats SSL/TLS a débuté en juin, de nouvelles extensions TLD ont été ouvertes, notamment à travers l’opportunité de déposer son .MARQUE…
Au vu de cette actualité riche, il était plus que jamais nécessaire de venir échanger en direct avec vous afin de comprendre vos contraintes et besoins sur la protection de vos services numériques.
Où nous retrouver au deuxième semestre 2026
Après la réussite des dernières rencontres : l’IT & Cybersecurity Meetings, le Forum INCYBER, l’INTA, le CoTer … Nameshield continue de venir à votre rencontre dès septembre 2026. Au programme, retrouvez-nous sur :
UECC 2026, la 12ème édition des Universités d’été de la cybersécurité et du cloud de confiance, organisées par Hexatrust à Station F, Paris, le 10 septembre 2026
Lyon Cyber Expo 2026, le salon lyonnais consacré aux solutions de cybersécurité, où éditeurs, experts et entreprises se rencontrent, les 16 et 17 septembre 2026 à Lyon.
Les Assises 2026, l’événement de référence de la cybersécurité en France, reconnu pour ses rendez-vous d’affaires entre décideurs et fournisseurs de solutions, du 7 au 10 octobre 2026 à Monaco.
Le CIJ, et son rendez-vous annuel des professionnels du numérique et du droit du 14 au 16 octobre 2026 au Château de Guermante.
Ces futures rencontres nous permettront de vous expliquer en quoi notre solution globale vous permet de :
Gérer et sécuriser vos noms de domaine et actifs numériques,
Protéger et garantir la disponibilité, l’intégrité et la résilience de vos noms de domaine,
Surveiller le territoire numérique de votre marque en analysant, et en surveillant l’évolution de la menace,
Agir en menant des actions de lutte et remédiation pour répondre au mieux en cas d’atteinte contre votre marque.
Si vous souhaitez déjà prévoir une rencontre ou si vous avez des questions sur nos solutions, n’hésitez pas à nous contacter. Nos équipes se feront un plaisir de répondre à vos requêtes.
En attendant, rejoignez-nous sur LinkedIn pour suivre notre participation à ces différents salons professionnels.
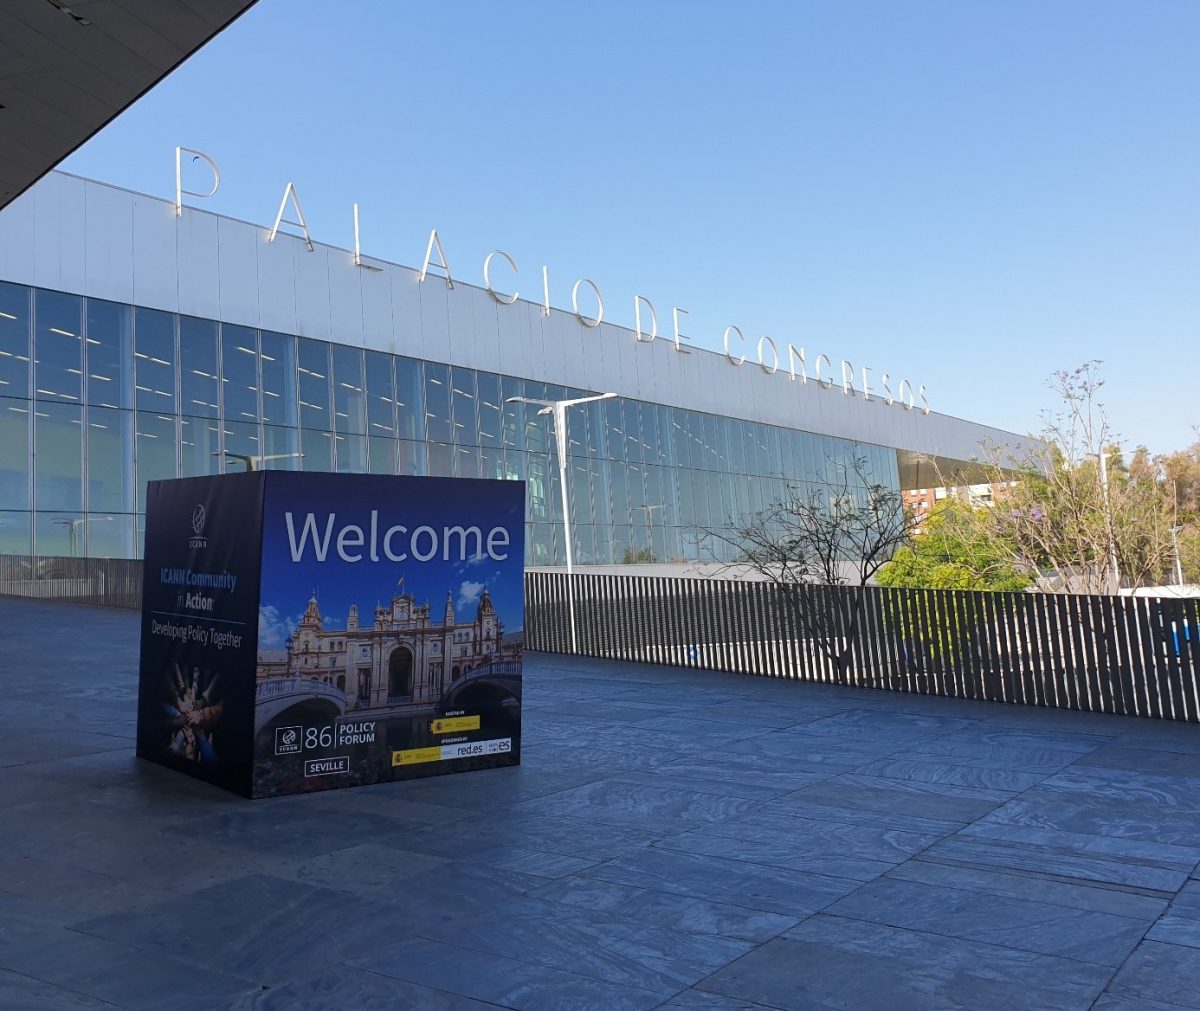
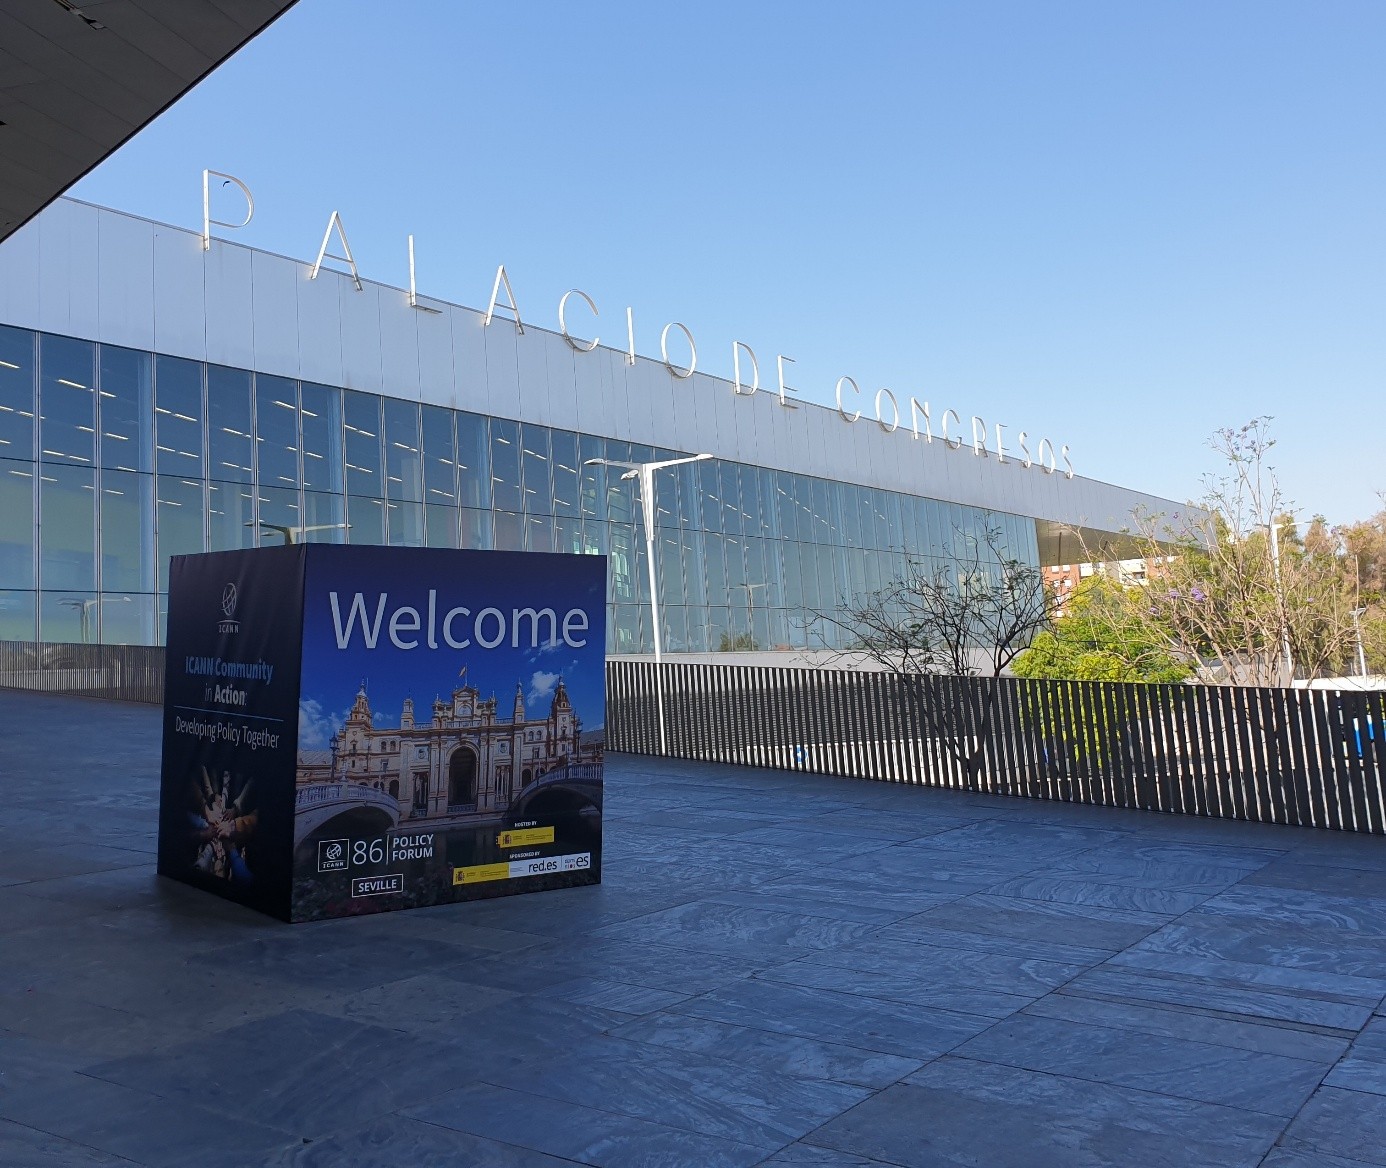
Du 8 au 11 juin 2026, la communauté ICANN s’est retrouvée à Séville en Espagne pour l’ICANN86 Policy Forum. L’Espagne accueillait pour la deuxième fois une réunion publique de l’ICANN après l’ICANN63 organisé à Barcelone en octobre 2018. À l’extérieur, Séville offrait déjà un avant-goût de l’été andalou ; à l’intérieur, la climatisation du centre FIBES permettait aux 1 337 participants présents de conserver toute leur énergie pour les 116 sessions prévues. Un contraste apprécié au moment d’aborder les sujets chauds de cette édition, suivie également par 548 participants à distance.
Au menu, des sujets très suivis : le cycle de candidatures aux nouvelles extensions génériques désormais ouvert depuis le 30 avril dernier, la lutte contre les abus du DNS mais aussi l’impact croissant de l’intelligence artificielle sur le secteur des noms de domaine. Ils ont largement dominé les discussions dans les couloirs comme dans les salles de réunions.
Le centre de conférences FIBES à Séville, lieu de l’ICANN86
Le prochain round est lancé, tandis que le SPIRT se met en place
La fenêtre de candidatures pour la nouvelle série d’extensions de noms de domaine est déjà à mi-chemin de sa fermeture prévue le 12 août prochain. A Séville, les échanges ont essentiellement porté sur les derniers ajustements opérationnels, la préparation des candidats et la capacité de l’écosystème à absorber un volume potentiellement important de dossiers. Aucun chiffre officiel n’a filtré sur le nombre de candidats qui se sont déjà positionnés. Pour les extensions fermées dédiées aux marques, les dot brands, la communauté a majoritairement partagé le constat que la fenêtre de candidatures concentrée sur quinze semaines en plein été, n’est pas adaptée aux cycles de décisions internes des entreprises.
Si le dispositif de mise en œuvre du cycle de candidatures apparaît largement stabilisé, les discussions ont également permis de mesurer l’importance du Standing Predictable Implementation Review Team (SPIRT), un mécanisme conçu pour traiter les questions d’interprétation ou les difficultés qui pourraient apparaître durant la mise en œuvre des recommandations de la politique SubPro liée à cette nouvelle série. Le SPIRT va réellement intervenir lors de l’examen des candidatures. Il est né directement d’un constat issu du round 2012 : le guide de candidatures ne pouvait pas prévoir tous les cas de figure rencontrés pendant l’évaluation et la délégation des nouvelles extensions. Lorsqu’un problème inédit apparaissait, il n’existait pas de mécanisme clair permettant de déterminer rapidement s’il fallait simplement interpréter le guide de candidatures, modifier une procédure ou renvoyer la question vers un processus de politique beaucoup plus lourd. Le cadre de prévisibilité (« Predictability Framework ») et le SPIRT ont été créés pour traiter précisément ces problématiques qui risquent de se poser à nouveau lors de cette nouvelle série.
Intelligence artificielle et abus : des sujets omniprésents qui dépassent le rythme de l’ICANN
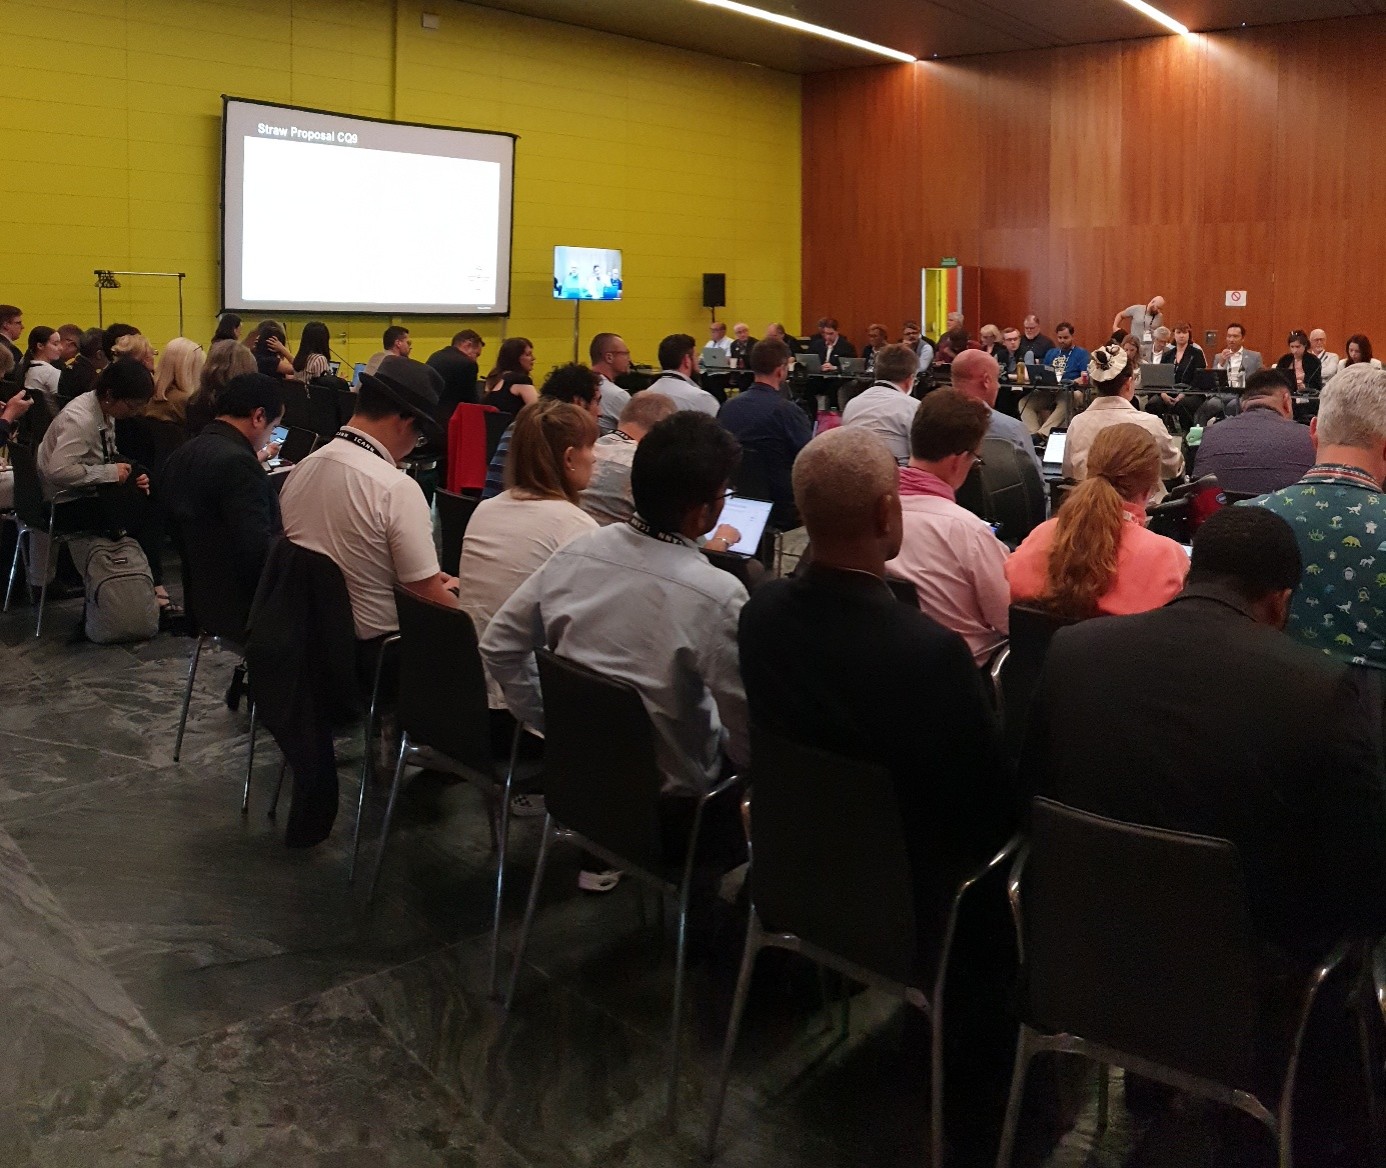
L’intelligence artificielle s’est aussi invitée dans les sessions de la semaine sévillane et a d’ailleurs constitué l’un des thèmes les plus suivis de cette édition. Plusieurs sessions ont en effet été consacrées à l’impact de l’IA sur l’écosystème des noms de domaine et en particulier sur les abus du DNS. Nombreux ont été les participants sur place à devoir rester debout ou à s’assoir sur le sol.
L’une des sessions sur l’IA et les abus du DNS
L’ICANN86 a permis de rappeler que l’IA ne crée pas une nouvelle catégorie d’abus du DNS mais qu’elle permet notamment d’industrialiser sans connaissances spécifiques les abus existants. Elle permet de produire davantage de domaines malveillants, des contenus de phishing plus crédibles et des campagnes plus ciblées. Mais elle offre également de nouveaux moyens de détection et d’analyse. Cette double réalité a largement dominé les discussions de Séville, où de nombreux participants ont souligné le risque de voir l’évolution technologique dépasser la capacité des processus de gouvernance de l’ICANN à s’adapter.
L’institut NetBeacon a résumé l’impact de l’IA en évoquant un phénomène émergent, l’IA étant susceptible d’accélérer l’ampleur et la gravité des attaques en rappelant que la part des abus générés par l’IA reste difficile à déduire des données, l’automatisation étant possible sans IA. Pour les remédiations, l’IA peut être utile à condition d’être utilisée avec prudence, en complément de processus humains. Pour la gouvernance, l’institut a plaidé pour que les travaux sur les politiques s’appuient sur de grands principes et se concentrent sur des problèmes spécifiques pouvant être résolus.
Ces sessions ont aussi mis en lumière une réalité connue : l’ICANN apparaît souvent en décalage avec les réalités du marché. Son modèle multipartite repose en effet sur des processus d’élaboration de politiques longs, structurés et fondés sur la recherche du consensus. Si cette approche garantit la légitimité des décisions, elle rend difficile une réponse rapide à des phénomènes qui évoluent parfois en quelques mois seulement.
Les abus du DNS restent au cœur des travaux politiques
La lutte contre les abus du DNS demeure en tout cas l’un des principaux chantiers de politiques de l’ICANN. Plusieurs travaux sont en cours.
Le premier concerne les « Associated Domain Checks », souvent désignés comme le PDP1 sur les abus du DNS. Ce processus d’élaboration de politique vise à examiner les contrôles pouvant être effectués sur des ensembles de noms de domaine liés entre eux afin d’améliorer la détection d’activités abusives. Son calendrier actuel prévoit une finalisation des travaux à l’horizon novembre 2027.
Le deuxième chantier, désigné comme PDP2, doit porter sur les garanties entourant l’accès aux interfaces de programmation (API) utilisées dans le cadre des nouveaux enregistrements. Ces travaux, qui concernent principalement les registrars, n’ont pas encore débuté mais figurent parmi les prochaines étapes identifiées.
Un PDP3 va aussi se concentrer sur les obligations et mesures applicables aux registres afin de renforcer la prévention et le traitement des abus. Ces deux PDP pourraient être menés en parallèle si les ressources nécessaires peuvent être mobilisées pour mener ces deux sujets de front.
Sur ces différents sujets, les positions du Governmental Advisory Committee (GAC), l’instance représentant les gouvernements et du Country Code Names Supporting Organization (ccNSO) qui représente les registres d’extensions pays, continuent de jouer un rôle important. Le GAC pousse régulièrement pour des mesures plus robustes et une action plus rapide face aux abus affectant les utilisateurs. Le ccNSO, tout en partageant l’objectif de lutte contre les usages malveillants, demeure attentif à la préservation des spécificités des registres nationaux et à l’équilibre entre efficacité opérationnelle et contraintes réglementaires. Les échanges de Séville ont confirmé que ces deux organisations continueront d’influencer les débats à mesure que ces travaux vont progresser.
Cap sur Bali et les premiers enseignements du nouveau round
Les regards se sont désormais tournés vers l’ICANN87 qui se tiendra à Bali à la fin du mois d’octobre 2026.
Cette réunion devrait intervenir à un moment particulièrement stratégique. La fenêtre de dépôt des candidatures du prochain round des nouvelles extensions sera alors fermée et la communauté disposera potentiellement des premiers éléments concrets sur le niveau de participation. Si le calendrier est respecté, le traditionnel « Reveal Day » (Jour des révélations) pourrait avoir eu lieu, offrant une première photographie des projets déposés, des chaînes les plus convoitées et des acteurs engagés dans cette nouvelle phase d’expansion de l’espace des noms de domaine.
L’ICANN86 a montré que le programme de la nouvelle série d’extensions de noms de domaine avance conformément au calendrier envisagé par l’ICANN. Point de préoccupation largement partagé parmi les participants à Séville, la fenêtre de candidatures ouverte uniquement durant 15 semaines dont la moitié tombe en plein été n’est pas adaptée aux candidats à des .brand. Un sujet que Nameshield a porté au nom des entreprises qui peinent à boucler leur décision sur un projet de Brand TLD. Le processus de décisions sur de tels projets est en effet long en raison de contraintes organisationnelles et la période estivale n’est pas propice en termes de disponibilité pour beaucoup d’interlocuteurs décisionnaires. Il faut néanmoins garder en tête qu’à l’heure actuelle, la fenêtre de dépôts des projets va bien se refermer le 12 août prochain et qu’à l’heure de la publication de cet article, c’est donc la toute dernière opportunité de positionner votre projet. Nameshield mettra en œuvre tous ses efforts pour construire et soumettre votre projet dans le peu de temps qu’il reste, mais il faut agir tout de suite.
À l’heure où l’intelligence artificielle permet de générer à grande échelle des contenus frauduleux et des attaques de plus en plus convaincantes, le .brand apparaît comme une réponse étonnamment simple à un problème complexe. Si l’IA peut imiter une marque, elle ne peut pas enregistrer un nom de domaine sous son extension : un .brand est en effet un espace de nommage fermé, réservé à la marque. Chaque domaine y est, par définition, authentique. Au prochain sommet ICANN, dans quatre mois, l’heure sera déjà au bilan des candidatures positionnées, potentiellement sur des marques concurrentes qui auront su saisir cette opportunité unique.
Le Baromètre Hexatrust 2026 met en lumière un changement de cap : la souveraineté numérique ne relève plus d’une intention, mais d’un passage à l’action.
En 2025, 8 décideurs sur 10 reconnaissaient déjà l’importance croissante de la souveraineté numérique. Aujourd’hui, face à l’intensification des cybermenaces, telles que le phishing et l’usurpation de domaines, et face aux exigences de la directive NIS2 et du Cyber Resilience Act, la maîtrise de nos données n’est plus une simple option : c’est une véritable urgence stratégique.
Nameshield membre Hexatrust au cœur de la réponse souveraine
À l’heure où les cybermenaces fragilisent plus que jamais les organisations, la protection des noms de domaine et de l’identité numérique deviennent un pilier de souveraineté. Dans cette trajectoire, Nameshield, membre Hexatrust, s’inscrit dans une approche de confiance qui vise à réduire les dépendances, sécuriser les usages critiques et renforcer la maîtrise des actifs numériques, au service d’une cybersécurité plus autonome et plus résiliente.
La contribution à un écosystème européen de confiance
Le Baromètre Hexatrust 2026 s’inscrit dans une mission précise : faire de la souveraineté numérique une réalité concrète, portée par un écosystème européen de confiance.
Nameshield, contribue à une réponse collective face aux cybermenaces, aux obligations réglementaires et aux dépendances technologiques, en défendant des solutions qui renforcent la maîtrise des actifs numériques et la résilience des organisations.
Cette année, l’objectif est clair, il est nécessaire de mesurer comment les intentions se transforment en actions concrètes sur le terrain. Ce nouveau baromètre évalue ainsi :
Vos processus d’achats : la migration réelle vers des solutions européennes de confiance.
L’évaluation de vos dépendances : l’identification et la réduction des risques liés aux acteurs non souverains.
Le déploiement effectif : le passage des discours aux actes pour la protection de vos environnements (messagerie, réseaux, données).
Si vous êtes DG, DSI, RSSI, Directions Achats ou Directions Data/IA : votre vision du marché est essentielle pour faire avancer notre secteur.
En prenant quelques minutes pour répondre à cette enquête, vous pourrez bénéficier :
En partageant vos coordonnées, d’une restitution personnalisée pour situer le niveau de maturité de votre organisation par rapport à vos pairs ;
D’un accès en avant-première à l’étude complète, avant sa présentation officielle lors des Universités d’Été de la Cybersécurité (UECC) le 10 septembre 2026 à Station F ;
De la possibilité d’y répondre de manière totalement anonyme.
Si vous souhaitez participer au Baromètre Hexatrust 2026 dès maintenant, c’est juste ici.
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.