Le mois d’octobre signe le grand retour du Cybermois 2026 ! Pour cette 14 ème édition, pilotée par Cybermalveillance.gouv.fr, l’objectif est clair : transformer notre prise de conscience des menaces numériques en véritables réflexes de protection.
Du 1er au 31 octobre, acteurs publics, privés, associations et grand public unissent leurs forces pour promouvoir la cybersécurité à travers toute la France.
Nameshield est fier d’afficher cette année encore le badge de membre du collectif Cybermois. Protéger vos actifs numériques et sécuriser vos noms de domaine stratégiques est au cœur de notre ADN. Rejoindre cette mobilisation est donc une évidence : nos missions rejoignent celles du Cybermois pour rendre l’écosystème numérique plus sûr et surtout, accessible à tous.
Baromètre 2026 : L’urgence d’agir face aux fuites de données
Si nous nous engageons avec autant de conviction, c’est parce que la menace évolue rapidement. Le 3ème baromètre Ipsos Digital / Cybermalveillance.gouv.fr, dévoilé pour le lancement de cette édition, met en lumière une bascule majeure : les violations de données personnelles explosent.
Les chiffres parlent d’eux-mêmes :
45 % des Français ont été informés d’une fuite de leurs données personnelles en 2026 (contre 30 % en 2025).
53 % d’entre eux sont toujours confrontés en priorité à l’hameçonnage (les fameux e-mails et SMS frauduleux).
55 % des sondés s’estiment aujourd’hui suffisamment informés, un chiffre en baisse par rapport à 2024 (63 %), soulignant un besoin d’accompagnement grandissant face à des cybercriminels de plus en plus professionnels.
La bonne nouvelle ? Les Français réagissent. Suite à une notification de fuite de données, 59 % redoublent de vigilance face aux messages inconnus et 53 % changent leurs mots de passe. Il est désormais crucial de généraliser ces bons réflexes.
Des ressources ludiques et pratiques pour s’armer au quotidien
L’édition 2026 du Cybermois place l’action au cœur de sa démarche, avec des outils simples et accessibles à tous. Une approche de vulgarisation que nous partageons avec Nameshield, à travers ses formats pédagogiques, entre autres les fiches « 5 minutes pour comprendre » et le livre « Poulpi 1 » en version digitale.
Cette année, le collectif Cybermois déploie de nouveaux supports incontournables :
Le guide pratique CNIL : Un dépliant très clair sur la violation de données personnelles, disponible dès le 1er octobre pour savoir exactement comment réagir du jour J à J+30.
Une campagne nationale décalée : Sous le slogan « Se cyber protéger, ce n’est pas si bête », des animaux s’affichent partout en France (dans 15 000 points de vente presse et 2 500 maisons France Services) pour aborder la cybersécurité avec humour et inciter aux échanges en famille.
Le CyberTour de France : Des événements de sensibilisation rythmeront le mois, accueillant de nombreux acteurs de l’écosystème français.
Nouveau mois, nouvelles bonnes habitudes ! Gardons tous le réflexe de protéger nos données au quotidien. En cette fin d’année, prenez le temps de consulter nos guides, de télécharger nos ressources et d’adopter les meilleures pratiques.
Au début de l’été, la Commission Européenne a publié son quatrième rapport sur « l’état d’avancement de la Décennie numérique ». Alors que la rentrée approche, Nameshield vous transmet les informations importantes de ce bilan stratégique, qui dessine les contours de la souveraineté technologique de l’Union Européenne à l’horizon 2030.
Au début de l’été, la Commission Européenne a publié son quatrième rapport sur « l’état d’avancement de la Décennie numérique ». Alors que la rentrée approche, Nameshield vous transmet les informations importantes de ce bilan stratégique, qui dessine les contours de la souveraineté technologique de l’Union Européenne à l’horizon 2030.
Ce document révèle comment l’Europe souffre de dépendances stratégiques critiques en matière de cybersécurité, de cloud, et d’actifs numériques. Pour rester compétitives et résilientes face aux géants américains et chinois, les entreprises européennes doivent accélérer leur transformation et faire le choix délibéré d’acteurs de confiance souverains.
La politique numérique européenne, un bilan 2026 en demi-teinte
Sur le plan des infrastructures de base, le rapport met en exergue des résultats encourageant en Europe :
Le déploiement de la 5G couvre désormais 96,8% des ménages européens,
Près d’une entreprise sur deux (46,7%) utilise des services de cloud computing,
Pour ce qui est de l’IA, 20% des entreprises déploient des solutions en interne, son adoption ayant bondi de 48% en un an (notamment pour le secteur de la santé), tandis que 60% de la population européenne dispose de compétences numériques de base en ce qui la concerne.
Mais les concurrents américains captent l’essentiel de la valeur technologique et l’écart se creuse sur plusieurs points stratégiques :
L’Europe fait face à une dépendance matérielle persistante : elle ne représente que 9% du marché mondial de semi-conducteurs, loin de l’objectif de 20% fixé pour 2030.
Le rapport fait aussi bilan d’une pénurie de talents IT et cyber. En 2025, les spécialistes des technologies de l’information et de la communication (TIC) ne représentent que 5% de l’emploi total en Europe (la cible est de 10% pour 2030, impactant les domaines de la sécurité, du cloud et de la cybersécurité). La représentation féminine parmi les spécialistes des TIC reste figée sous la barre des 20% depuis 2024, malgré une demande qui augmente.
Enfin, en ce qui concerne les PME, celles-ci font face à un triple obstacle : manque de données, de compétences internes et des ressources financières limitées, ce qui paralyse l’intégration d’outils numériques avancés et sécurisés.
L’Europe face à une dépendance externe en termes de cybersécurité
Le constat de la Commission Européenne est sans appel : l’Europe maintient une dépendance structurelle majeure à l’égard de prestataires de cybersécurité établis hors de l’Union Européenne. Les champions technologiques européens restent malheureusement sous-représentés sur la scène internationale.
Pour les entreprises, cette dépendance fait peser des risques juridiques, géopolitiques et opérationnels sur leurs données et leurs actifs numériques. Henna Virkkunen, vice-présidente exécutive chargée de la souveraineté technologique, de la sécurité et de la démocratie, rappelle dans le rapport, que la mise en place de bases règlementaires solides en Europe doit servir de levier pour bâtir notre propre résilience industrielle.
Maîtriser ses infrastructures, ses données et ses fournisseurs technologiques
Face à des menaces grandissantes en termes de vie privée et de protection des données, le récent « Eurobaromètre sur la décennie numérique », porté par la Commission Européenne, montre une prise de conscience citoyenne et professionnelle inédite sur la question :
82% des Européens jugent indispensable de réduire nos dépendances technologiques vis-à-vis de pays tiers.
85% exigent que l’UE investisse prioritairement dans des services numériques développés et contrôlés sur le sol européen.
58% se déclarent prêts à migrer vers un fournisseur européen, quitte à payer plus cher.
Pour une entreprise, choisir un partenaire de confiance européen n’est plus qu’une démarche éthique, mais un facteur de différenciation et de réassurance majeur, et ce, pour différentes raisons :
Sécurité et fiabilité accrues (50% des répondants),
Meilleure protection des données personnelles (49%),
Des règles claires et une protection renforcée (39%),
Une dépendance réduite vis-à-vis des juridictions étrangères (33%),
Un soutien à la compétitivité économique européenne (30%).
Autonomie numérique : protéger ses noms de domaine, la première ligne de défense de votre marque
La sécurité de vos actifs numériques (noms de domaine, serveurs DNS…) s’inscrit directement dans la lutte contre les cybermenaces identifiées par l’Eurobaromètre de la Commission Européenne.
87% des citoyens estiment dans le rapport, que la manipulation en ligne, la désinformation, l’utilisation malveillante de l’IA et les deepfakes constituent une menace directe pour nos démocraties.
Le détournement des noms de domaine, sert fréquemment de vecteur pour déployer des campagnes de phishing massives, usurper l’identité d’entreprises légitimes ou propager de fausses informations. Sécuriser vos noms de domaine auprès d’un opérateur français et souverain, permet de protéger efficacement vos clients.
La souveraineté numérique au cœur des débats européens
Le message de la Commission Européenne pour les années à venir est limpide : pour éviter le déclassement économique et technologique, l’Europe doit transformer son alignement réglementaire en une véritable puissance industrielle.
Pour les entreprises françaises et européennes, cette dynamique se traduit par des choix concrets. En confiant la protection de vos domaines et actifs numériques à un expert souverain, vous réduisez à la fois les risques opérationnels, tout en répondant aux exigences de confiance et de sécurité en vigueur.
À l’approche de la rentrée, la souveraineté numérique s’impose comme un axe majeur des discussions européennes. Les UECC organisées par Hexatrust, autour de la question « L’Europe est-elle prête à conquérir sa souveraineté ? », prolongeront les constats et interrogations du rapport 2026 de la Commission Européenne et mettront en lumière un enjeu concret : transformer les ambitions européennes en choix technologiques maîtrisés.
Dans ce contexte, des acteurs comme Nameshieldcontribuent à renforcer la résilience des entreprises et administrations en protégeant leurs noms de domaine stratégiques contre les cybermenaces.
Si vous avez des questions sur cet article, n’hésitez pas à nous contacter.
Le projet européen de régulation des géants du numérique
Le 15 décembre 2020, la Commission européenne a rendu publique les deux projets de Règlement destinés à transformer significativement le cadre législatif applicable aux plateformes. Avec le Digital Services Act (DSA) et leDigital Market Act (DMA), la Commission concrétise une partie de sa stratégie « Shaping Europe’s Digital Future »présentée à son entrée en fonction, elle entend mieux protéger les consommateurs et leurs droits fondamentaux en ligne et rendre les marchés numériques plus équitables et plus ouverts pour chacun.
Thierry Breton, commissaire au Marché intérieur et Margrethe Vestager, vice-présidente de la Commission européenne, ont démontré l’avant-gardisme de l’Europe en présentant ces deux lois destinées à réguler les marchés numériques européens en sonnant le glas de l’irresponsabilité avérée des géants du numérique.
« Les feux de signalisation ont été inventés pour sécuriser le trafic automobile. Nous faisons la même chose. Alors que le trafic Internet ne cesse de croître, il nous faut des règles pour remettre de l’ordre dans le chaos » a déclaré Margrethe Vestager.
Un texte ambitieux qui veut à la fois s’attaquer à la domination des géants du numérique et à leurs politiques en matière de modération qui s’appliquera à tous les services numériques, notamment les médias sociaux, les places de marché et les plateformes en ligne actives dans l’Union européenne.
Un cadre juridique moderne pour garantir la sécurité des utilisateurs établis dans l’Union Européenne et permettre aux entreprises numériques innovantes de se développer.
Deux volets, baptisés Digital Services Act (DSA) et Digital Market Act (DMA), visant à encadrer l’espace numérique de l’Europe et réguler un Internet devenu parfois une « zone de non-droit » pour les grandes plateformes se résumant ainsi « ce qui est autorisé off line doit l’être on line, ce qui est interdit off line doit l’être on line ».
Dans l’ensemble, la proposition de Règlement prévoit des obligations très contraignantes et des sanctions lourdes.
Le Digital Services Act (DSA)
Il responsabilisera les services numériques dans la diffusion de contenus ou produits illicites, dangereux ou contrefaits : discours de haine, harcèlement, contrefaçon, droits d’auteur, contenu terroriste, contenu discriminatoire, contenu pédophile, images privées…
À qui s’applique-t-il ?
Le Digital Services Act (DSA) a qualifié les différents acteurs en adoptant un système d’obligations graduées en fonction de la taille et de l’impact de ces services :
Les services intermédiaires (ex : FAI, bureaux d’enregistrement de noms de domaine).
Les services d’hébergement (ex : services de transport d’informations, services de caching, cloud).
Les plateformes en ligne mettant en lien vendeurs et consommateurs (ex : market places, boutiques d’applications, réseaux sociaux).
Les très grandes plateformes en ligne, détenant au moins 45 millions d’utilisateurs dans l’Union européenne.
Quelles sont les principales mesures contenues dans ce projet ?
Il est apparu nécessaire de revoir la législation encadrant ces acteurs, en établissant des règles plus strictes et plus adaptées aux enjeux contemporains. Un socle commun d’obligations est venu compléter la directive sur le commerce électronique de juin 2000 avec :
L’obligation de créer un point de contact unique à destination des autorités.
L’obligation de transparence en mentionnant dans leurs conditions générales d’utilisation les restrictions réglementaires qui leur sont imposées, notamment s’agissant de la modération des contenus.
S’agissant des prestataires de services intermédiaires, le Digital Services Act ne change pas sensiblement leur régime de responsabilité atténuée prévu par la directive 2000.
S’agissant des obligations applicables aux hébergeurs et aux plateformes en ligne, le règlement leur impose la mise en place d’un système de notification des contenus illicites, qui doit être facilement accessible.
Les hébergeurs et les plateformes devront également informer la personne concernée en cas de suppression d’un contenu ou de blocage d’accès, et en exposer les motifs.
S’agissant des obligations applicables aux plateformes en ligne le règlement crée un concept de « signaleur de confiance », vers qui seront dirigées les notifications des contenus illicites. Le règlement impose également des obligations de transparence concernant la publicité en ligne.
S’agissant des très grandes plateformes en ligne le règlement contient un volet d’obligations contraignantes en les obligeant notamment à réaliser une analyse d’impact des risques systémiques engendrés par le fonctionnement de leurs services et leur utilisation, en particulier en matière de modération des contenus et de publicité.
S’agissant des obligations de transparence en matière de publicité en ligne, les très grandes plateformes devront délivrer une information sur les catégories de personnes visées par la publicité, ainsi que les principaux paramètres de sélection utilisés.
L’objectif est ainsi de clarifier les mécanismes utilisés dans la mise en place de la publicité ciblée.
Le Digital Market Act (DMA)
Le Digital Market Act (DMA) lui ne regardera pas les contenus mais le comportement des grandes plateformes sur le marché européen en instaurant des codes sur le comportement anticoncurrentiel et l’abus de position dominante. Il s’agit principalement de toutes les plateformes qui fournissent des services en ligne d’intermédiation et qui sont en mesure de contrôler l’accès au marché.
Qu’est-ce qu’un « gatekeeper » ?
La Commission européenne a pris le parti de créer un critère inédit à travers une nouvelle désignation : la notion de « gatekeepers » (ou « contrôleur d’accès » en français). L’ensemble des 3 critères ci-dessous permet de présumer de la qualité de « gatekeepers », il appartiendra à la société concernée de renverser cette présomption :
avoir au cœur de ses services une plateforme permettant aux utilisateurs commerciaux d’accéder aux consommateurs finaux : Ce critère est présumé rempli si la plateforme recueille plus de 45 millions d’utilisateurs actifs par mois en Europe (10% de la population) et plus de 10 000 utilisateurs commerciaux par an en Europe.
avoir un impact significatif sur le marché intérieur : Ce critère est présumé rempli si la plateforme a réalisé un CA annuel dans l’Espace économique européen (EEE) d’au moins 6,5 milliards d’€ lors de leur dernier exercice.
occuper une position ancrée et durable, laissant supposer que ce sera le cas dans un avenir proche : Ce critère est présumé rempli si les deux précédents sont validés au cours des trois derniers exercices.
Quelles sont les obligations attribuées aux « gatekeepers » ?
Le Digital Market Act pose certaines interdictions et obligations :
ne pas croiser les données utilisateurs recueillies sur un de leurs services avec celles recueillies sur un autre de leurs services sans le consentement de l’utilisateur,
ne pas bloquer l’accès à une plateforme à un utilisateur commercial ou final qui ne serait pas inscrit à cette même plateforme,
fournir des informations sur les prix payés pour la publication des annonces publicitaires,
permettre aux utilisateurs de promouvoir leurs offres et de conclure des contrats hors de la plateforme.
S’agissant des dispositions applicables en fonction des services proposés, les « gatekeepers » auront :
L’interdiction :
d’opérer un classement plus favorable pour leurs propres produits et services au détriment de produits et services similaires.
d’empêcher les utilisateurs de désinstaller des applications ou des logiciels pré-installés sur la plateforme, sauf si ceux-ci sont essentiels au bon fonctionnement du service.
L’obligation :
de fournir l’accès à leurs outils de mesure de performance aux entreprises qui en font la demande.
d’organiser l’interopérabilité de leurs services, et permettre une portabilité des données des utilisateurs.
Quelles sont les sanctions encourues par les « gate keepers » ?
La Commission Européenne prévoit des sanctions financières en cas de non-respect des dispositions, tout d’abord des amendes pouvant aller de 6% (pour le DSA) à 10% (pour le DMA) du chiffre d’affaires annuel mondial de l’entreprise.
En cas de récidive, la Commission européenne pourra également envisager des reprises structurelles, il sera possible d’aller jusqu’au démantèlement des entreprises qui ne respecteraient pas les règles de concurrence.
La mise en place de ce pack de lois est un édifice considérable affirmant la volonté européenne de s’armer dans la lutte contre la suprématie des géants du numérique pour construire un modèle de régulation ambitieux, durable où la concurrence est préservée et qui fasse référence dans le monde.
Une part importante des failles de sécurité de l’information dans les entreprises est due à des facteurs humains et cette donnée doit faire l’objet de la plus grande attention de toute entreprise ou institution dont le patrimoine numérique est précieux.
Parce que Nameshield est certifié ISO 27001, l’entreprise se doit d’évaluer régulièrement le niveau de connaissance de ses employés en termes de sécurité de l’information.
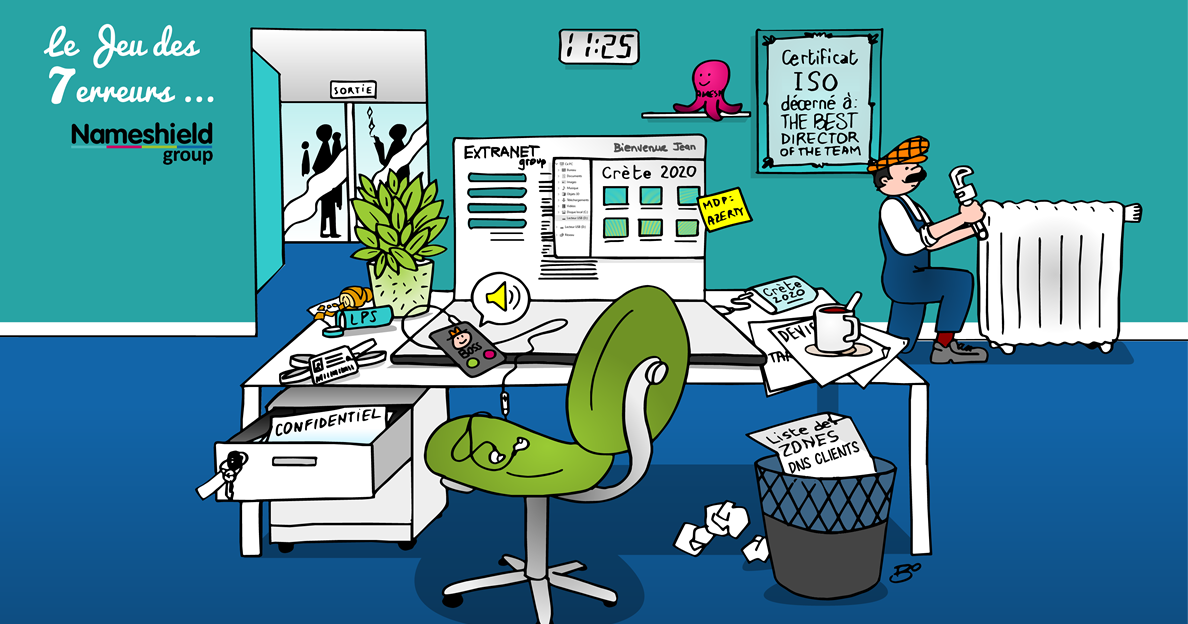
L’équipe Sécurité SI a donc concocté et soumis un QCM à l’ensemble des salariés du groupe ; une nette majorité s’est prêtée à l’exercice, agrémenté d’un « jeu des 7 erreurs » pour l’aspect ludique.
Le test a permis de mesurer les acquis et de partager des techniques pour que les bonnes pratiques obtiennent l’adhésion et ne soient pas vécues comme des contraintes pesantes.
Voici quelques unes des questions abordées : Quelles sont les spécificités d’un mot de passe robuste ? Comment le rendre mémorisable ? Quels sont les atouts d’un coffre-fort numérique ? Comment reconnaître un site de vente en ligne officiel ? Où sauvegarder mes fichiers sensibles ? Comment déceler un e-mail de phishing ? Etc.
Nous partageons avec vous le jeu des 7 erreurs. A vous de vous prêter à ce jeu en donnant vos réponses dans les commentaires de notre post LinkedIn ! Celle ou celui qui aura trouvé toutes les mauvaises pratiques en termes de sécurité SI le plus rapidement possible, recevra une récompense !
Les gouvernements accordent beaucoup d’attention au respect de la vie privée et des droits de l’homme et ce à juste titre. Pourtant, ils sont aussi conscients que certaines situations exigent que les autorités publiques accèdent au contenu des communications électroniques. Les trois dernières décennies de négociations et d’accords sur ce qui constitue les niveaux acceptables de partage des données personnelles et des communications entre les États-Unis et l’Europe ont débouché, en début d’année 2016, sur le Privacy Shield, accord prévoyant les obligations de protection et de contrôle des données personnelles des citoyens Européens.
Dès sa première semaine à la Maison Blanche, le Président Donald Trump a signé six décrets exécutifs (Obama en avait signé cinq dans la même période). Parmi ces derniers, l’ordonnance «Améliorer la sécurité publique à l’intérieur des États-Unis» a provoqué une réaction et une controverse sans précédent dans la mesure où elle induit une tentative d’interdiction aux citoyens de sept pays de fouler le plancher américain. Cette même ordonnance annonce également des retombées quant à la protection des données et des droits de l’homme en dehors des frontières américaines.
L’article 4 du décret ordonne aux organismes d’employer «tous les moyens légaux pour assurer la parfaite exécution des lois d’immigration des États-Unis contre tous les « étrangers déportables ». L’article 14 stipule que «les agences veilleront, dans la mesure où cela est compatible avec la loi applicable, à ce qu’en matière de protection de la vie privée, soient excluent des protections offertes la Loi sur la protection des renseignements personnels tous ceux qui ne sont ni citoyens des États-Unis ni résidents permanents légaux».
Ces articles concernent tous les visiteurs et les ressortissants étrangers, quelle que soit leur nationalité. Un « étranger déportable » se référant donc à tous les non-citoyens des États-Unis, il sera très aisé, une fois cette ordonnance en place, de considérer tout ressortissant non américain comme représentant un risque pour la sécurité publique, donnant ainsi un motif légal aux autorités pour accéder au contenu des communications électroniques et des informations personnelles.
L’accord Privacy Shield indique que les entreprises opérant dans l’UE peuvent partager et envoyer des données personnelles à des «pays tiers» en dehors de l’EEE (Espace économique européen) si, et seulement si, ceux-ci garantissent des niveaux de protection adéquats et assurent l’équivalence de la protection de la vie privée aux données des citoyens européens aux Etats-Unis et que la surveillance s’avère nécessaire et raisonnable (contrairement aux programmes de surveillance de masse du gouvernement américain qui ont entraîné l’invalidation de l’accord Safe Harbor). L’essence même du droit fondamental au respect de la vie privée ne doit pas être violée.
En considérant tout non-citoyen américain comme un « étranger déportable », il est difficile de voir de quelle manière l’équivalence de la protection pour les citoyens des États-Unis et de l’UE peut être assurée.
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.