Amazon Registry annonce le lancement de trois nouvelles extensions de noms de domaine : .FAST, .TALK et .YOU.

Amazon Registry annonce le lancement de trois nouvelles extensions de noms de domaine à partir du 26 août prochain : .FAST, .TALK et .YOU.

Le marché des noms de domaine continue à évoluer.

Cet été, de nouveaux gTLDs vont faire leur apparition pour répondre aux besoins des marques et entreprises qui cherchent à personnaliser davantage leurs domaines. Amazon Registry a fait l’annonce de trois nouvelles extensions personnalisées dont le lancement se fera au mois d’août : les .FAST, .TALK et .YOU.

Voici ce qu’il faut retenir de cette opportunité stratégique pour les experts du numérique :

Chaque extension a été pensée pour répondre à des besoins spécifiques : reste aux marques de faire preuve de rapidité et d’ingéniosité pour s’emparer de ces opportunités :

  • Le .FAST fait de façon évidente référence à la rapidité, la performance, la réactivité et l’optimisation. Il peut donc toucher les secteurs de la tech (temps de latences réduits et optimisation des temps d’attentes) et les services de livraisons quels qu’ils soient, gage de valeur vis-à-vis de la concurrence.
  • Le .TALK est plus général mais prometteur : il cible les communications et les échanges sous différentes formes (forums, podcasts, plateformes de discussions, influenceurs, bloggeurs, opinons, débats).
  • Le .YOU est tout aussi ambitieux et vise de son côté la personnalisation. Promesse d’une identité personnelle qui met l’utilisateur au centre, le .YOU peut être décliné de mille et une façons. Il s’adresse aux clients des entreprises pour des espaces personnels dédiés, mais aussi potentiellement aux influenceurs, aux blogs…

Le calendrier de lancement sera divisé en 3 phases :

  • La première, la phase « Sunrise » s’étendra du 26 août au 25 septembre 2025. Pendant cette période, les marques enregistrées auprès de la Trademark Clearinghouse (TMCH) pourront se positionner avant l’ouverture à tous.
  • La seconde, la phase « Early Access Period » aura lieu du 25 septembre au 6 octobre 2025.
  • L’ouverture totale aura lieu à partir du 6 octobre 2025 à 13h, sur la base du premier arrivé, premier servi.

Vous êtes intéressés par ces nouvelles opportunités de branding, de différenciation et de personnalisation sur Internet ? Et vous souhaitez être accompagné par un partenaire de confiance pour acquérir un nom de domaine en .FAST, .TALK ou .YOU ?  L’équipe Nameshield se tient à votre entière disposition pour répondre à vos questions ou besoins. N’hésitez pas à nous contacter !

Microsoft vient d’imposer de nouvelles exigences DMARC, SPF et DKIM : un impératif de conformité pour les entreprises

Microsoft vient d’imposer de nouvelles exigences DMARC, SPF et DKIM

Le 5 mai 2025, Microsoft a annoncé renforcer son système de messagerie en mettant en œuvre de nouvelles exigences strictes en matière d’authentification des emails.

Cette initiative n’est pas une surprise, s’inscrivant dans la lignée de Gmail, Yahoo et Apple qui imposent, depuis 2024 le DMARC aux expéditeurs envoyant plus de 5000 courriels ou plus par jour. Les principaux services de messagerie se sont ainsi vu renforcer leurs exigences de sécurité d’emails afin de mieux lutter contre de nombreuses cybermenaces (spams, phishing d’usurpation d’identité).

On pourrait penser que seuls les grands groupes sont concernés par ces nouvelles règles, mais il suffit d’envoyer 5000 mails une seule fois en une journée, pour une campagne marketing par exemple, pour être concerné. Ainsi les petites entreprises et associations peuvent être exposées aux risques de voir leurs emails rejetés.

Quels sont les risques pour les entreprises non conformes ?

Les entreprises qui n’ont pas anticipé ces nouvelles exigences risquent en effet, depuis la date d’entrée en vigueur de ces règles le 5 mai dernier, de voir leurs emails atterrir, au mieux dans les spams, et au pire d’être rejetés. Microsoft a précisé que les courriels non authentifiés porteront le code « 550 ; 5.7.515 Access denied, le domaine d’envoi [SendingDomain] ne répond pas au niveau d’authentification requis ».

Les entreprises risquent ainsi :

  • De voir leurs emails ne pas arriver à destination (emails marketing, factures, réinitialisation de mots de passe, ou autres communications essentielles).
  • D’entacher leur réputation en tant qu’expéditeur non conforme compromettant la confiance de leurs clients.  

Comment se conformer aux nouvelles règlementations Microsoft ?

Plusieurs protocoles, comme SPF, DKIM et DMARC peuvent être déployés de façon efficace, afin de sécuriser votre messagerie :

  • SPF (Sender Policy Framework) permet aux serveurs de messagerie de vérifier si un e-mail reçu provient réellement du serveur hôte déclaré. Cette vérification est automatique et transparente pour le destinataire.
  • DKIM (Domain Keys Identified Mail), est une signature cryptographique du corps du message DKIM, qui vérifie l’authenticité du domaine expéditeur et garantit l’intégrité du message.
  • Enfin, DMARC (Domain-based message authentication, reporting and conformance) est intégré dans le processus d’authentification des courriels entrants d’une organisation. Le DMARC permet d’aider les destinataires à déterminer si le message est conforme. Il nécessite que le message ait passé les validations SPF et/ou DKIM et que les noms de domaine correspondent.

DMARC est une obligation, plus une option : Nameshield vous accompagne dans votre mise en conformité

Face à ces changements, Nameshield propose des services adaptés pour aider les entreprises et organisations à se conformer au mieux aux exigences DMARC de Microsoft :

  • Paramétrage de votre plateforme.
  • Accompagnement dans la publication du DMARC à none sur tous les domaines.
  • Vérification des SPF (syntaxe, liste IP, valeur dépréciée ou vide, …).
  • Proposition d’adaptation des sous-domaines émetteurs, dans le but de limiter la surface d’attaque.
  • Analyse des RUA et préconisations pour les modifications SPF / DKIM nécessaires.
  • Recommandation des modifications à effectuer : DMARC quarantine, reject et mise en conformité des entrées SPF et DKIM.
  • Suivi des comportements anormaux, des tentatives de phishing et sensibilisation.

Pour bien comprendre le DMARC, vous pouvez télécharger notre infographie. N’hésitez pas à contacter nos équipes pour répondre à vos questions et sécuriser votre messagerie.

Nameshield sera présent au Congrès du coTer numérique – Les 17 et 18 juin 2025 à Clermont-Ferrand

Nameshield sera présent au Congrès du coTer numérique - Les 17 et 18 juin 2025 à Clermont-Ferrand

Nameshield a le plaisir de vous annoncer sa participation au 34ᵉ Congrès du CoTer Numérique qui aura lieu les 17 et 18 juin à Clermont-Ferrand. Dédié aux collectivités territoriales et à leur écosystème, cet événement sera placé sous le thème de « La data et l’IA au cœur de nos territoires durables ».

Nameshield vous donne rendez-vous au Stand n°66.

Profitez de deux journées pour assister à des plénières, ateliers techniques et tables rondes, pour explorer l’impact de l’intelligence artificielle sur le service public et échanger autour d’autres sujets d’actualités avec des experts du secteur.

L’année dernière, le CoTer Numérique a réuni plus de 1000 participants, permettant de mettre en lumière des initiatives locales et de guider les territoires vers des solutions adaptées à leurs besoins.

Dans un environnement numérique en pleine mutation, les organismes publics doivent, aujourd’hui plus que jamais, protéger leur identité en ligne pour garantir la confiance des utilisateurs, la protection de leurs données et la continuité des services proposés. Face à des cybermenaces croissantes, sécuriser le territoire numérique des institutions publiques doit être une priorité stratégique.

Nameshield est un registrar accrédité ICANN et certifié ISO 27001 qui gère et protège les noms de domaine stratégiques de ses clients contre les cybermenaces. Notre métier consiste à garantir la disponibilité, l’intégrité et la résilience de vos actifs numériques en les protégeant efficacement. 

Nous vous proposons une solution globale pour garantir la sécurité de votre territoire numérique contre les :

  • Risques administratifs : service et plateforme avancés de gestion des noms de domaine.
  • Risques techniques : accès renforcés, infrastructures DNS Premium anycast, DNSSEC, certificats numériques, DMARC…
  • Risques d’usurpation : surveillance du territoire numérique (cybersquatting,…), actions de lutte et remédiation.

Nameshield est référencé auprès de plusieurs centrales d’achats, notamment dans le catalogue multi-éditeurs de l’UGAP, mais aussi à la CANUT afin de répondre au mieux aux impératifs de sécurité des collectivités territoriales et du secteur public.

Alors n’attendez plus, et venez échanger avec nos experts et découvrir nos solutions globales répondant aux impératifs de sécurité des collectivités territoriales !

Pour plus d’informations et pour vous inscrire, rendez-vous sur le site de l’événement : https://coter-numerique.org/

Ce congrès est ouvert uniquement aux décideurs informatiques des collectivités et EPCI.

C’est officiel : la durée de vie des certificats SSL/TLS va être réduite à 47 jours

la durée de vie des certificats SSL/TLS va être réduite à 47 jours

Le 9 octobre 2024, Apple annonçait au CA/B Forum (Certification Authority Browser Forum), sa volonté de réduire la durée maximale des certificats SSL/TLS publics à 45 jours d’ici 2027 mais aussi de réduire la période de réutilisation des challenges DCV à 10 jours d’ici 2027.

Cette demande avait ensuite été discutée, puis amendée, 6 mois plus tard, toujours par Apple, qui proposait une modification de l’agenda initial avec une durée de certificats réduite à 47 jours pour les certificats SSL/TLS et une durée de validation des challenges DCV de 10 jours à partir du 15 mars 2028.

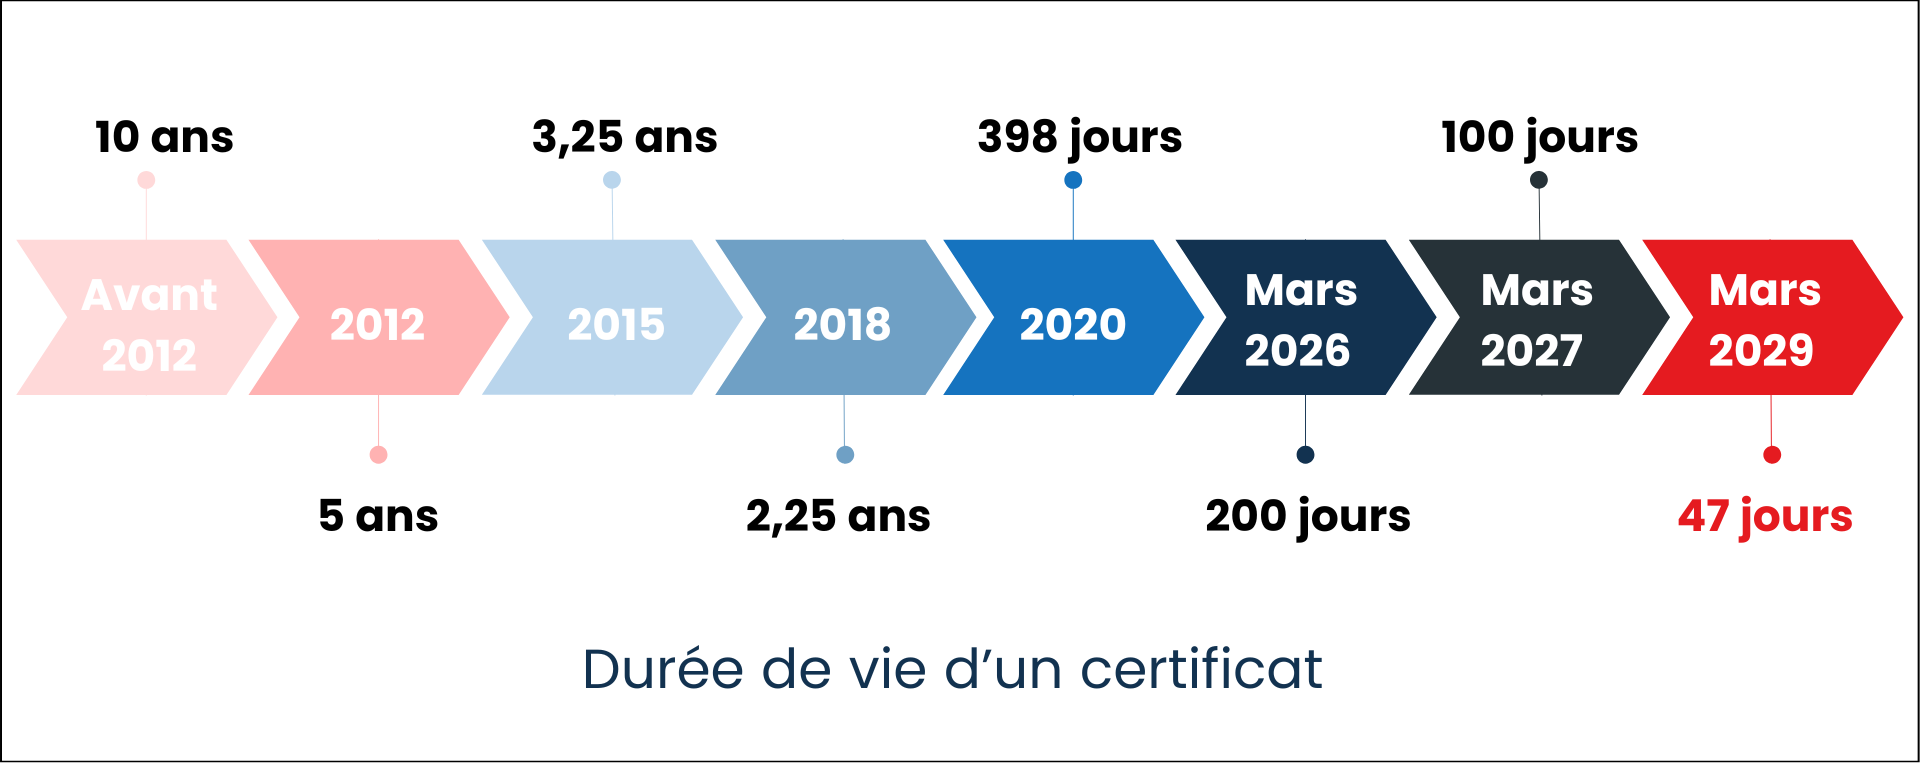
Cette mesure entre officiellement en vigueur, suite au vote du CA/B Forum datant d’avril 2025, qui adopte un nouveau calendrier de mise en œuvre, réduisant officiellement la validité des certificats à 47 jours et favorisant ainsi l’automatisation pour la bonne gestion de ces certificats.

  • Jusqu’au 15 mars 2026, la durée de vie maximale d’un certificat TLS est maintenue à 398 jours.
  • À compter du 15 mars 2026, la durée de vie maximale d’un certificat TLS sera de 200 jours.
  • À compter du 15 mars 2027, elle passera à 100 jours.
  • Et à compter du 15 mars 2029, la durée de vie maximale d’un certificat TLS sera réduite à 47 jours.
Durée de vie des certificats SSL/TLS

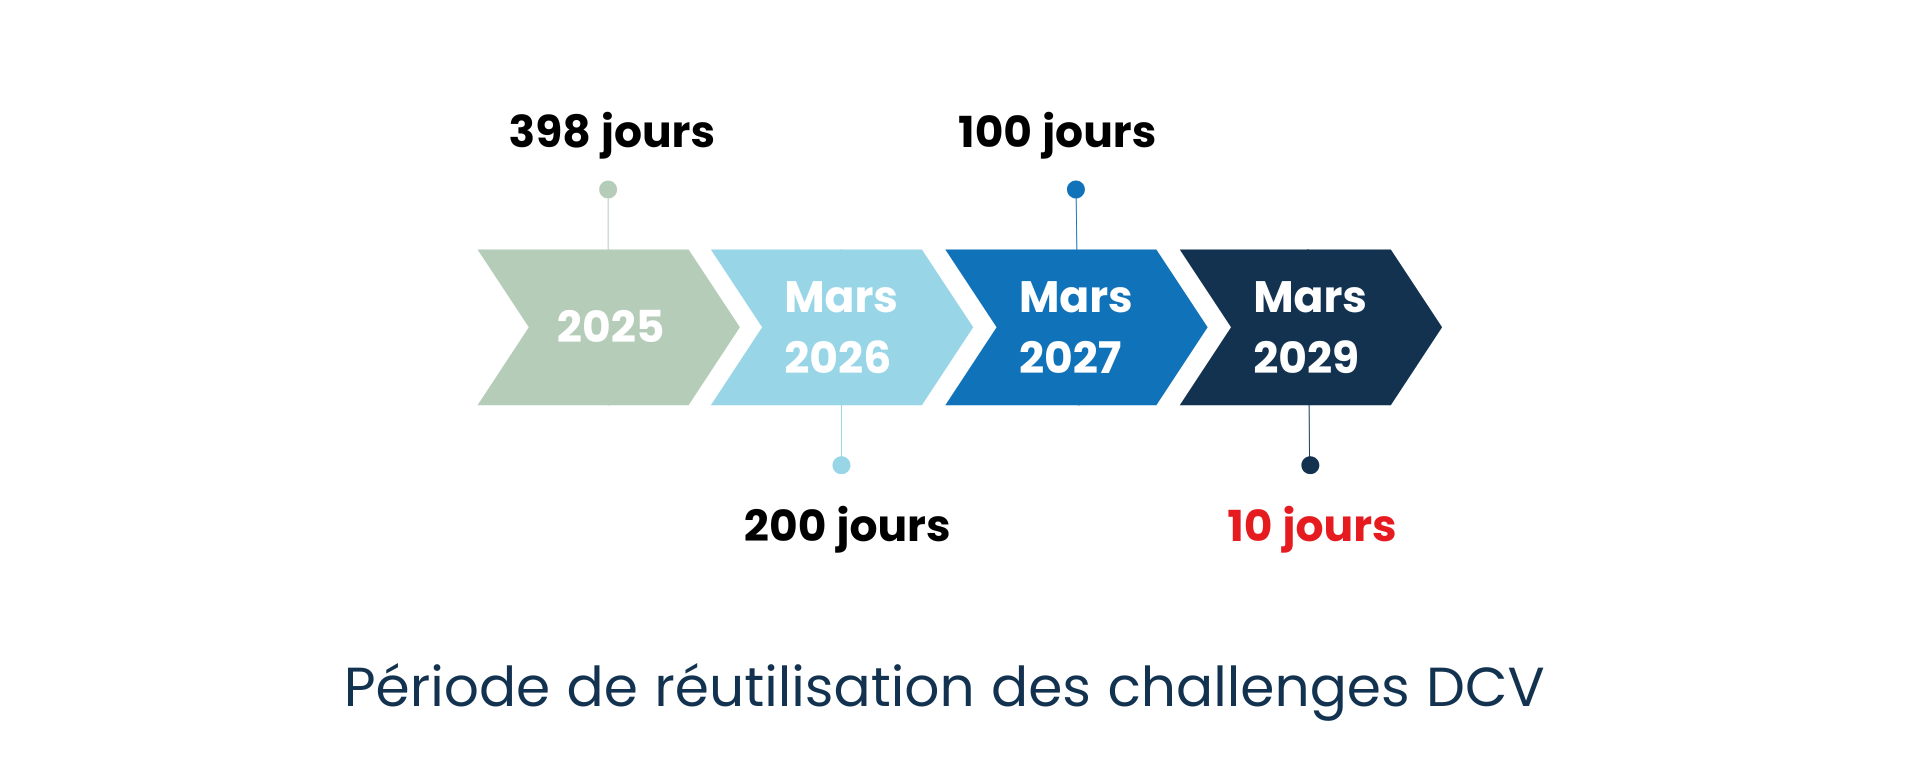
En parallèle, les périodes de réutilisation de la Validation du Contrôle de Domaine (challenge DCV), qui impliquent d’intervenir dans la zone du nom de domaine listé dans le certificat pour le valider, seront alignées au calendrier des certificats, jusqu’à atteindre 10 jours en 2029.

  • Jusqu’au 15 mars 2026, la période maximale pendant laquelle les informations de validation de domaine peuvent être réutilisées est de 398 jours.
  • À compter du 15 mars 2026, la période maximale pendant laquelle les informations de validation de domaine peuvent être réutilisées est de 200 jours.
  • À compter du 15 mars 2027, la période maximale pendant laquelle les informations de validation de domaine peuvent être réutilisées est de 100 jours.
  • À compter du 15 mars 2029, la période maximale pendant laquelle les informations de validation de domaine peuvent être réutilisées est de 10 jours.
période de réutilisation des challenges DCV

Face à ces changements majeurs dès 2026, il est essentiel pour les entreprises de se préparer

L’impulsion du CA/B Forum va transformer progressivement le paysage de la sécurité des certificats numériques. La durée de validité des certificats SSL/TLS va se voir réduite, accompagnée par un durcissement des règles de validation des challenges DCV. La clé d’une bonne gestion à venir des certificats repose donc sur l’automatisation. 47 jours de durée des certificats en 2029 c’est 9 interventions par an par certificat, la gestion manuelle deviendra utopique. Il faut donc s’appuyer sur les différents services/logiciels suivants :

  • Fournisseur de certificats / Autorité de Certification (AC) : un partenaire de confiance qui vous accompagnera dans les problématiques d’authentification des organisations et domaine. Le niveau de service est la clé pour une bonne gestion. Un partenaire multi-AC est recommandé pour limiter la dépendance à une seule AC, cas des récents déboires d’Entrust.

  • Registrar / DNS Primaire : maîtriser le DNS primaire des noms de domaine listés dans les certificats va devenir la clé de la livraison. Chaque émission de certificat entrainera l’installation d’un TXT ou d’un CNAME sur la ou les zones concernées. Avoir une interconnexion entre l’AC et le DNS est primordial.

  • Editeur CLM : inventorier le parc de certificats, définir des règles de gestion du parc et assurer l’automatisation complète du processus de commande depuis la génération des CSR jusqu’au déploiement des certificats sur les serveurs, c’est le travail du CLM. Et celui-ci pour fonctionner, s’appuie sur des connecteurs avec les AC ou fournisseurs de Certificats.

Se préparer c’est donc identifier les solutions qui vous conviennent sur ces trois points et lancer cette réflexion pour comprendre les impacts en matière de processus, de technologie et de budget, pour être prêts idéalement au premier semestre 2026.

Nameshield, un allié, pour vous aider à faire face à ces changements 

Nameshield occupe une place unique sur le marché en étant registrar et fournisseur de certificats multi-AC. Depuis plus de 10 ans, nous gérons au quotidien toutes les problématiques liées à l’authentification des organisations et des domaines liés aux certificats en ayant d’un côté, une relation privilégiée avec les plus grandes AC du marché (Digicert, Sectigo, GlobalSign), et en maitrisant de l’autre la brique DNS pour la validation des challenges DCV. De ce fait, nous émettons des certificats publics de manière quasi instantanée. Enfin, en ce qui concerne la brique CLM, Nameshield dispose de connecteurs avec les plus grands acteurs du marché pour vous permettre d’assurer une connexion complète entre les différentes briques liées à la gestion des certificats. Nous vous accompagnons ainsi dans l’anticipation de l’ensemble des problématiques mentionnées ci-dessus.

Vous souhaitez aller plus loin afin de tout comprendre sur le contexte de ces changements et leurs impacts sur la gestion de vos certificats ? Notre webinar « Réduction de la durée des certificats SSL/TLS à 45 jours : Comment se préparer face au challenge de l’automatisation ? » est disponible en replay.

Pour toute autre question, vous pouvez contacter Nameshield directement ici.

Le DNS Premium de Nameshield est une nouvelle fois labellisé France Cybersecurity en 2025

Le DNS Premium de Nameshield est une nouvelle fois labellisé France Cybersecurity en 2025

Le Label France Cybersecurity célèbre son dixième anniversaire en 2025. Créé pour valoriser l’excellence des entreprises françaises dans la cybersécurité, le label a su s’imposer comme un gage de fiabilité, apportant une visibilité internationale aux entreprises de cybersécurité françaises. Le label garantit également à tous ses utilisateurs le niveau de qualité de ses labélisés, et ce attesté par un jury indépendant.

C’est dans ce contexte que l’entreprise Nameshield a de nouveau été honorée en recevant le prestigieux label pour son service DNS Premium lors du FORUM INCYBER 2025.


Le monde numérique évolue rapidement, avec une transformation accélérée par la numérisation des services et une dépendance croissante aux réseaux. Sites web, applications mobiles, e-mails, VPN, objets connectés… Les entreprises sont désormais intégrées dans un environnement où la disponibilité continue et la sécurité des services en ligne sont impératifs. Une interruption dans l’accès à ces services est dramatique pour l’activité de l’entreprise.

Le DNS (Domain Name System) est, quant à lui, la porte d’accès à tous ces services. Il traduit les noms de domaine en adresses IP et aiguille le trafic vers ces services. En raison de sa complexité de gestion et du fait qu’il soit peu sécurisé, il est exposé à une surface d’attaque importante et reste un maillon faible des systèmes d’information des entreprises. Face à l’augmentation constante de cybermenaces de plus en plus complexes et sophistiquées, sécuriser ses noms de domaine stratégiques en les hébergeant sur des DNS (AnyCast) hautement sécurisés offrant une disponibilité permanente et améliorant nettement les temps de réponse (SEO), pour éviter toute interruption de service, est devenu indispensable.

Nameshield, certifiée ISO 27001 depuis 2017, est le premier registrar français à avoir mis en place un CERT interne pour anticiper, détecter et répondre aux incidents de sécurité. Nameshield est aussi un éditeur de logiciel qui protège les noms de domaine stratégiques de ses clients contre les cybermenaces et assure la haute disponibilité des services en ligne, notamment grâce à son service d’infrastructure DNS Premium.

Le DNS Premium de Nameshield est labellisé France Cybersecurity depuis 2018.

Être de nouveau labellisé cette année, à l’occasion des 10 ans du label représente pour Nameshield une reconnaissance de son engagement constant en matière de cybersécurité et une preuve de sa capacité à répondre aux défis croissants du secteur, tout en continuant à garantir à ses clients une protection optimale face aux cybermenaces auxquelles ils font face. 

Pour en savoir plus sur notre solution DNS Premium labellisée France Cybersecurity, rendez-vous sur le site de Nameshield.