ICANN83 : A dix mois de la phase de dépôt des candidatures pour la prochaine série de nouvelles extensions génériques

ICANN83 à Prague

L’ICANN83 qui vient de se dérouler dans la capitale tchèque a permis de mesurer le chemin parcouru sur la mise en place de la prochaine série de nouvelles extensions génériques confirmée pour avril 2026. Il a aussi été l’occasion de poursuivre les consultations engagées lors de l’ICANN82 sur les évolutions à considérer pour optimiser l’organisation de ces sommets et de porter l’attention sur des sujets de politiques connexes à la directive de cyber-sécurité NIS2.

Après s’être inscrits en ligne ou sur site, les participants aux sommets de l’ICANN, l’instance de régulation d’Internet peuvent prendre connaissance de l’agenda des sessions prévues lors du sommet. Prague accueillait le 83ième sommet de l’ICANN. Pour les sommets de milieu d’année, privés notamment de forum public et de cérémonie d’ouverture, il est toujours intéressant de regarder aux deux extrémités de l’agenda pour identifier les sujets importants du moment.

L’incontournable prochaine série de nouvelles extensions

Il n’est pas étonnant que les participants aient pu arriver en étant immergés dans le processus Subpro qui concerne l’arrivée de la nouvelle série de nouvelles extensions génériques promise pour avril 2026.

L’ICANN83 se tenait en effet à peine 10 mois en amont de la prochaine fenêtre de candidatures pour toutes les entités qui veulent créer leur extension Internet. Et ce sujet est vital pour l’organisation en termes financiers d’abord, car l’ICANN a notamment engagé d’importants investissements pour renforcer ses infrastructures, les faire évoluer mais aussi renforcer ses effectifs pour gérer le surcroit d’activités à mesure que la fenêtre approche. Les enjeux sont aussi techniques et juridiques et en termes d’image car ce processus est très engageant et impactant pour les entités qui vont franchir le pas de créer leur propre extension Internet en 2026.

Sur l’implémentation de la prochaine série, la bonne nouvelle est que le calendrier des travaux d’implémentation est tenu. Une première mouture du guide de candidature est ouverte aux commentaires publics jusqu’au 23 juillet prochain. La fenêtre de soumission des candidatures a quant à elle été confirmée sur 12 à 15 semaines à partir d’avril 2026.

Si on regarde du côté des changements apportés lors de la prochaine série, on note notamment la possibilité de se positionner sur un second choix de chaîne de caractères. Après la révélation au public des chaînes qui auront été demandées, ce que l’ICANN désigne par le futur « Reveal Day », les candidats disposeront de 14 jours calendaires pour se positionner ou non sur leur second choix. Cela peut notamment permettre d’échapper à une enchère face à des entités qui se sont positionnées sur la même chaîne. Les résolutions privées lors de contentieux entre candidats à une même chaîne de caractères, autorisées en 2012, ne le seront pas en 2026. Cette approche a été privilégiée afin de détourner l’intérêt d’entités qui s’intéresseraient à la prochaine série pour des aspects essentiellement spéculatifs.

Le programme de soutien pour aider les entités qui ont des problématiques de financement ou d’autres problématiques de ressources, est également plus abouti qu’il ne l’a été en 2012, même si comme cela a été présenté à Prague, il n’y a à ce stade, que 22 candidatures à l’état de projet.

L’ICANN a aussi rappelé que l’évaluation des opérateurs techniques a été en partie automatisée et qu’en termes d’inclusivité, davantage de scripts vont être pris en compte en 2026 : 33 en tout. Il est en effet possible de candidater pour des extensions Internet internationalisées, c’est-à-dire écrites avec des caractères diacritiques, comme l’exigent de nombreuses langues européennes, ou des caractères provenant d’écritures non latines.

A l’autre bout de l’agenda se jouait l’avenir des meetings ICANN

Face à des sujets engageants, la communauté des utilisateurs d’Internet a besoin d’échanger et en cela les meetings ICANN sont essentiels. Si depuis la pandémie de covid en 2020, l’ICANN a opté pour des formats dits « hybrides », c’est-à-dire permettant aux participants de suivre les sessions en présentiel ou en distanciel, l’ICANN a aussi dû faire face à l’augmentation significative des coûts d’organisation de ces événements annuels. On en compte quatre en tout si l’on ajoute aux trois sommets consacrés aux sujets de politiques liées aux noms de domaine, un sommet plus opérationnel.

A Seattle, l’ICANN avait ouvert une réflexion sur le futur de ces événements dans un processus communautaire baptisé « How we meet ». Dans l’équation d’organiser ces échanges indispensables avec la communauté, l’ICANN indiquait aussi devoir prendre en compte des exigences élevées de sécurité, d’accessibilité et d’inclusivité.

Lors de l’ICANN83, Sally Costerton qui pilote ce sujet, a présenté les résultats d’une enquête menée auprès des participants et des instances représentants les parties prenantes sur la base de propositions d’aménagements des futurs meetings. Les propositions qui recueillent une forte adhésion concernent une priorisation des localisations des meetings vers des lieux offrant des offres économiques de voyage et celle visant à établir une politique permettant de transférer automatiquement une réunion de l’ICANN vers un format en ligne en cas de circonstances imprévues nécessitant le déplacement d’une réunion d’un lieu prévu.

Encore plébiscitées à 72%, la réduction d’une journée des deux Community Forum, qui correspondent au premier et troisième meeting annuels ICANN et celle d’une réorganisation de l’agenda des sessions en déplaçant le forum public ainsi que le forum sur les aspects géopolitiques du dernier au premier jour des Community Forum. L’idée sous-jacente est ici de réduire la durée de location d’une salle plénière à une seule journée au lieu de la prendre pour l’ensemble du meeting. Il n’y a pas de petites économies.

A l’inverse le passage d’un meeting annuel à du distanciel complet est une proposition largement rejetée. Le groupe de travail qui s’est emparé de ce sujet, a consigné ces éléments dans un rapport et poursuit à ce stade les échanges pour avancer vers une prise de décision.

La directive NIS2 sur la cybersécurité n’est pas loin

A date de l’ICANN83, 14 Etats de l’Union Européenne avaient transposé la directive de cybersécurité NIS2 dans leur loi nationale. Des transpositions qui intéressent l’ICANN dont plusieurs sujets sont en lien avec la composante noms de domaine présente dans l’article 28 de la directive.

On peut en effet citer parmi les sujets connexes, l’exactitude des données d’enregistrement ainsi que l’accès aux données d’enregistrement des noms de domaine lors de besoins légitimes et au travers d’un Système Standardisé d’Accès aux Données d’enregistrement (SSAD), esquissé en 2020 avec le processus de développement de politique ePDP Phase 2. Si la révision des mesures sur l’exactitude des données d’enregistrement a été temporisée, la mise en place du SSAD est encore incertaine. Depuis bientôt deux ans c’est un prototype dénommé Registration Data Request Service (RDRS) qui est testé et l’ICANN en est au stade du retour d’expérience sur ce dispositif.

Le Governmental Advisory Committee qui représente les gouvernements a pour sa part une nouvelle fois rappelé lors de ce sommet, que les demandes d’accès aux données d’enregistrement si elles sont urgentes et liées à des aspects légaux doivent être traitées en 24h maximum. La nouvelle politique dénommée Registration Data Policy qui va entrer pleinement en fonction fin aout 2025, a en effet laissé un certain flou sur cette notion de délai. Derrière cette notion de requêtes urgentes il a été rappelé qu’il s’agit de requêtes qui induisent un risque imminent de menace de mort, de blessure grave, d’atteinte sur des infrastructures critiques ou d’exploitation d’enfants, dans les cas où la divulgation des données est nécessaire pour lutter contre cette menace ou y remédier. La notion d’infrastructure critique vise des systèmes physiques et cyber considérés comme essentiels par les gouvernements pour le fonctionnement de la société et de l’économie et méritant une protection spéciale pour la sécurité nationale.

L’un des sujets centraux lors de cette édition ICANN83, a ainsi été de voir comment gérer l’authentification d’entités qui bénéficieraient de priorisations.

En lien avec NIS2, on aura aussi pu noter la présentation d’une étude de la DNS Research Federation sur l’impact territorial de la directive NIS2. L’étude conduite sur plus de 8 millions de noms, montre que les registres européens ont près de 70% de titulaires de noms hors EU, une part qui tombe à 29% pour les bureaux d’enregistrement. Elle montre aussi que pour toutes les entités basées dans l’UE, il existe une large base de clients extraterritoriaux. Elle est particulièrement importante pour les registres, mais aussi pour les bureaux d’enregistrement et les revendeurs. Cette différence est notamment la conséquence d’une concentration accrue du marché.

Rappelons que Nameshield est historiquement un registrar corporate européen souverain, certifié ISO27001 depuis 2017 et qui dispose de son propre CERT. Notre expertise vous garantit la conformité NIS2 de vos actifs immatériels.

Sur la prochaine série de nouvelles extensions génériques qui arrive l’année prochaine, Nameshield rappelle également que c’est maintenant qu’il faut vous poser la question si vous devez vous positionner sur un projet de création d’extension de type .marque. En effet, comme l’ICANN83 a pu le montrer sur le dispositif de soutien financier pour les candidats qui veulent solliciter un soutien financier de l’ICANN, beaucoup d’entités ne savent tout simplement pas s’ils doivent se positionner et si oui, comment ils doivent s’y prendre. Si certains vont aussi temporiser pour ne pas dévoiler leurs intentions trop tôt, le risque pour ces entités est de laisser filer les échéances. En effet, le programme de soutien tout comme la fenêtre de candidatures ont des dates de début et de fin. Le programme de soutien ferme en novembre 2025, la fenêtre de candidature devrait quant à elle fermer entre juillet et aout 2026.

Rencontrons-nous pour aborder ces questions ensemble car les opportunités de créer votre extension Internet exclusive à partir de votre marque, sont rares.

Amazon Registry annonce le lancement de trois nouvelles extensions de noms de domaine : .FAST, .TALK et .YOU.

Amazon Registry annonce le lancement de trois nouvelles extensions de noms de domaine à partir du 26 août prochain : .FAST, .TALK et .YOU.

Le marché des noms de domaine continue à évoluer.

Cet été, de nouveaux gTLDs vont faire leur apparition pour répondre aux besoins des marques et entreprises qui cherchent à personnaliser davantage leurs domaines. Amazon Registry a fait l’annonce de trois nouvelles extensions personnalisées dont le lancement se fera au mois d’août : les .FAST, .TALK et .YOU.

Voici ce qu’il faut retenir de cette opportunité stratégique pour les experts du numérique :

Chaque extension a été pensée pour répondre à des besoins spécifiques : reste aux marques de faire preuve de rapidité et d’ingéniosité pour s’emparer de ces opportunités :

  • Le .FAST fait de façon évidente référence à la rapidité, la performance, la réactivité et l’optimisation. Il peut donc toucher les secteurs de la tech (temps de latences réduits et optimisation des temps d’attentes) et les services de livraisons quels qu’ils soient, gage de valeur vis-à-vis de la concurrence.
  • Le .TALK est plus général mais prometteur : il cible les communications et les échanges sous différentes formes (forums, podcasts, plateformes de discussions, influenceurs, bloggeurs, opinons, débats).
  • Le .YOU est tout aussi ambitieux et vise de son côté la personnalisation. Promesse d’une identité personnelle qui met l’utilisateur au centre, le .YOU peut être décliné de mille et une façons. Il s’adresse aux clients des entreprises pour des espaces personnels dédiés, mais aussi potentiellement aux influenceurs, aux blogs…

Le calendrier de lancement sera divisé en 3 phases :

  • La première, la phase « Sunrise » s’étendra du 26 août au 25 septembre 2025. Pendant cette période, les marques enregistrées auprès de la Trademark Clearinghouse (TMCH) pourront se positionner avant l’ouverture à tous.
  • La seconde, la phase « Early Access Period » aura lieu du 25 septembre au 6 octobre 2025.
  • L’ouverture totale aura lieu à partir du 6 octobre 2025 à 13h, sur la base du premier arrivé, premier servi.

Vous êtes intéressés par ces nouvelles opportunités de branding, de différenciation et de personnalisation sur Internet ? Et vous souhaitez être accompagné par un partenaire de confiance pour acquérir un nom de domaine en .FAST, .TALK ou .YOU ?  L’équipe Nameshield se tient à votre entière disposition pour répondre à vos questions ou besoins. N’hésitez pas à nous contacter !

Microsoft vient d’imposer de nouvelles exigences DMARC, SPF et DKIM : un impératif de conformité pour les entreprises

Microsoft vient d’imposer de nouvelles exigences DMARC, SPF et DKIM

Le 5 mai 2025, Microsoft a annoncé renforcer son système de messagerie en mettant en œuvre de nouvelles exigences strictes en matière d’authentification des emails.

Cette initiative n’est pas une surprise, s’inscrivant dans la lignée de Gmail, Yahoo et Apple qui imposent, depuis 2024 le DMARC aux expéditeurs envoyant plus de 5000 courriels ou plus par jour. Les principaux services de messagerie se sont ainsi vu renforcer leurs exigences de sécurité d’emails afin de mieux lutter contre de nombreuses cybermenaces (spams, phishing d’usurpation d’identité).

On pourrait penser que seuls les grands groupes sont concernés par ces nouvelles règles, mais il suffit d’envoyer 5000 mails une seule fois en une journée, pour une campagne marketing par exemple, pour être concerné. Ainsi les petites entreprises et associations peuvent être exposées aux risques de voir leurs emails rejetés.

Quels sont les risques pour les entreprises non conformes ?

Les entreprises qui n’ont pas anticipé ces nouvelles exigences risquent en effet, depuis la date d’entrée en vigueur de ces règles le 5 mai dernier, de voir leurs emails atterrir, au mieux dans les spams, et au pire d’être rejetés. Microsoft a précisé que les courriels non authentifiés porteront le code « 550 ; 5.7.515 Access denied, le domaine d’envoi [SendingDomain] ne répond pas au niveau d’authentification requis ».

Les entreprises risquent ainsi :

  • De voir leurs emails ne pas arriver à destination (emails marketing, factures, réinitialisation de mots de passe, ou autres communications essentielles).
  • D’entacher leur réputation en tant qu’expéditeur non conforme compromettant la confiance de leurs clients.  

Comment se conformer aux nouvelles règlementations Microsoft ?

Plusieurs protocoles, comme SPF, DKIM et DMARC peuvent être déployés de façon efficace, afin de sécuriser votre messagerie :

  • SPF (Sender Policy Framework) permet aux serveurs de messagerie de vérifier si un e-mail reçu provient réellement du serveur hôte déclaré. Cette vérification est automatique et transparente pour le destinataire.
  • DKIM (Domain Keys Identified Mail), est une signature cryptographique du corps du message DKIM, qui vérifie l’authenticité du domaine expéditeur et garantit l’intégrité du message.
  • Enfin, DMARC (Domain-based message authentication, reporting and conformance) est intégré dans le processus d’authentification des courriels entrants d’une organisation. Le DMARC permet d’aider les destinataires à déterminer si le message est conforme. Il nécessite que le message ait passé les validations SPF et/ou DKIM et que les noms de domaine correspondent.

DMARC est une obligation, plus une option : Nameshield vous accompagne dans votre mise en conformité

Face à ces changements, Nameshield propose des services adaptés pour aider les entreprises et organisations à se conformer au mieux aux exigences DMARC de Microsoft :

  • Paramétrage de votre plateforme.
  • Accompagnement dans la publication du DMARC à none sur tous les domaines.
  • Vérification des SPF (syntaxe, liste IP, valeur dépréciée ou vide, …).
  • Proposition d’adaptation des sous-domaines émetteurs, dans le but de limiter la surface d’attaque.
  • Analyse des RUA et préconisations pour les modifications SPF / DKIM nécessaires.
  • Recommandation des modifications à effectuer : DMARC quarantine, reject et mise en conformité des entrées SPF et DKIM.
  • Suivi des comportements anormaux, des tentatives de phishing et sensibilisation.

Pour bien comprendre le DMARC, vous pouvez télécharger notre infographie. N’hésitez pas à contacter nos équipes pour répondre à vos questions et sécuriser votre messagerie.

Nameshield sera présent au Congrès du coTer numérique – Les 17 et 18 juin 2025 à Clermont-Ferrand

Nameshield sera présent au Congrès du coTer numérique - Les 17 et 18 juin 2025 à Clermont-Ferrand

Nameshield a le plaisir de vous annoncer sa participation au 34ᵉ Congrès du CoTer Numérique qui aura lieu les 17 et 18 juin à Clermont-Ferrand. Dédié aux collectivités territoriales et à leur écosystème, cet événement sera placé sous le thème de « La data et l’IA au cœur de nos territoires durables ».

Nameshield vous donne rendez-vous au Stand n°66.

Profitez de deux journées pour assister à des plénières, ateliers techniques et tables rondes, pour explorer l’impact de l’intelligence artificielle sur le service public et échanger autour d’autres sujets d’actualités avec des experts du secteur.

L’année dernière, le CoTer Numérique a réuni plus de 1000 participants, permettant de mettre en lumière des initiatives locales et de guider les territoires vers des solutions adaptées à leurs besoins.

Dans un environnement numérique en pleine mutation, les organismes publics doivent, aujourd’hui plus que jamais, protéger leur identité en ligne pour garantir la confiance des utilisateurs, la protection de leurs données et la continuité des services proposés. Face à des cybermenaces croissantes, sécuriser le territoire numérique des institutions publiques doit être une priorité stratégique.

Nameshield est un registrar accrédité ICANN et certifié ISO 27001 qui gère et protège les noms de domaine stratégiques de ses clients contre les cybermenaces. Notre métier consiste à garantir la disponibilité, l’intégrité et la résilience de vos actifs numériques en les protégeant efficacement. 

Nous vous proposons une solution globale pour garantir la sécurité de votre territoire numérique contre les :

  • Risques administratifs : service et plateforme avancés de gestion des noms de domaine.
  • Risques techniques : accès renforcés, infrastructures DNS Premium anycast, DNSSEC, certificats numériques, DMARC…
  • Risques d’usurpation : surveillance du territoire numérique (cybersquatting,…), actions de lutte et remédiation.

Nameshield est référencé auprès de plusieurs centrales d’achats, notamment dans le catalogue multi-éditeurs de l’UGAP, mais aussi à la CANUT afin de répondre au mieux aux impératifs de sécurité des collectivités territoriales et du secteur public.

Alors n’attendez plus, et venez échanger avec nos experts et découvrir nos solutions globales répondant aux impératifs de sécurité des collectivités territoriales !

Pour plus d’informations et pour vous inscrire, rendez-vous sur le site de l’événement : https://coter-numerique.org/

Ce congrès est ouvert uniquement aux décideurs informatiques des collectivités et EPCI.

C’est officiel : la durée de vie des certificats SSL/TLS va être réduite à 47 jours

la durée de vie des certificats SSL/TLS va être réduite à 47 jours

Le 9 octobre 2024, Apple annonçait au CA/B Forum (Certification Authority Browser Forum), sa volonté de réduire la durée maximale des certificats SSL/TLS publics à 45 jours d’ici 2027 mais aussi de réduire la période de réutilisation des challenges DCV à 10 jours d’ici 2027.

Cette demande avait ensuite été discutée, puis amendée, 6 mois plus tard, toujours par Apple, qui proposait une modification de l’agenda initial avec une durée de certificats réduite à 47 jours pour les certificats SSL/TLS et une durée de validation des challenges DCV de 10 jours à partir du 15 mars 2028.

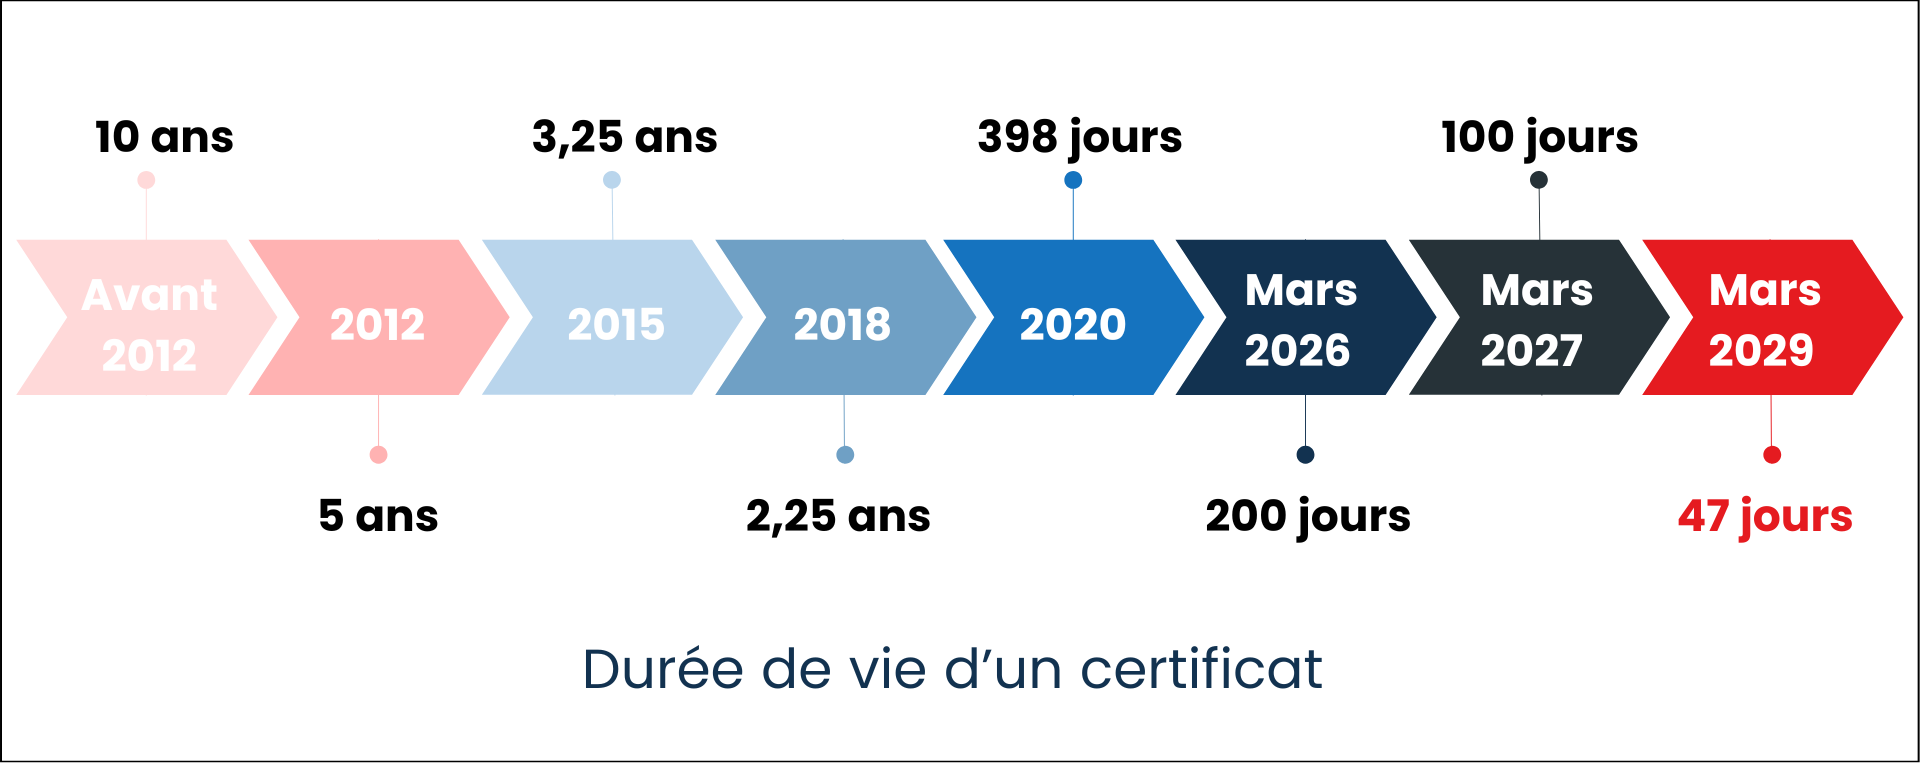
Cette mesure entre officiellement en vigueur, suite au vote du CA/B Forum datant d’avril 2025, qui adopte un nouveau calendrier de mise en œuvre, réduisant officiellement la validité des certificats à 47 jours et favorisant ainsi l’automatisation pour la bonne gestion de ces certificats.

  • Jusqu’au 15 mars 2026, la durée de vie maximale d’un certificat TLS est maintenue à 398 jours.
  • À compter du 15 mars 2026, la durée de vie maximale d’un certificat TLS sera de 200 jours.
  • À compter du 15 mars 2027, elle passera à 100 jours.
  • Et à compter du 15 mars 2029, la durée de vie maximale d’un certificat TLS sera réduite à 47 jours.
Durée de vie des certificats SSL/TLS

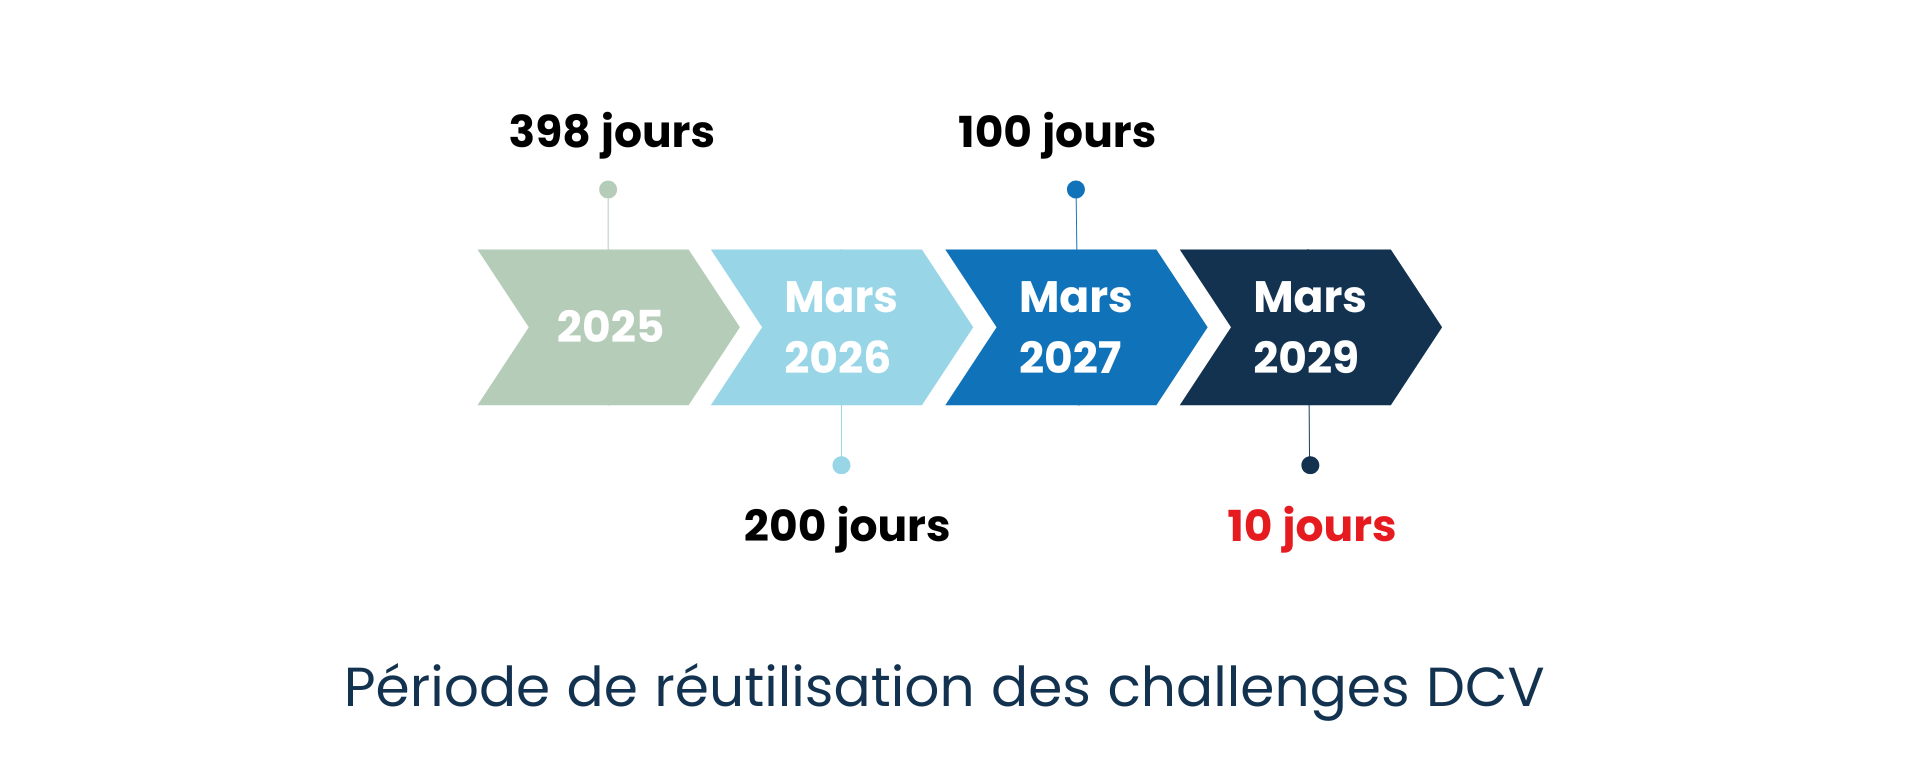
En parallèle, les périodes de réutilisation de la Validation du Contrôle de Domaine (challenge DCV), qui impliquent d’intervenir dans la zone du nom de domaine listé dans le certificat pour le valider, seront alignées au calendrier des certificats, jusqu’à atteindre 10 jours en 2029.

  • Jusqu’au 15 mars 2026, la période maximale pendant laquelle les informations de validation de domaine peuvent être réutilisées est de 398 jours.
  • À compter du 15 mars 2026, la période maximale pendant laquelle les informations de validation de domaine peuvent être réutilisées est de 200 jours.
  • À compter du 15 mars 2027, la période maximale pendant laquelle les informations de validation de domaine peuvent être réutilisées est de 100 jours.
  • À compter du 15 mars 2029, la période maximale pendant laquelle les informations de validation de domaine peuvent être réutilisées est de 10 jours.
période de réutilisation des challenges DCV

Face à ces changements majeurs dès 2026, il est essentiel pour les entreprises de se préparer

L’impulsion du CA/B Forum va transformer progressivement le paysage de la sécurité des certificats numériques. La durée de validité des certificats SSL/TLS va se voir réduite, accompagnée par un durcissement des règles de validation des challenges DCV. La clé d’une bonne gestion à venir des certificats repose donc sur l’automatisation. 47 jours de durée des certificats en 2029 c’est 9 interventions par an par certificat, la gestion manuelle deviendra utopique. Il faut donc s’appuyer sur les différents services/logiciels suivants :

  • Fournisseur de certificats / Autorité de Certification (AC) : un partenaire de confiance qui vous accompagnera dans les problématiques d’authentification des organisations et domaine. Le niveau de service est la clé pour une bonne gestion. Un partenaire multi-AC est recommandé pour limiter la dépendance à une seule AC, cas des récents déboires d’Entrust.

  • Registrar / DNS Primaire : maîtriser le DNS primaire des noms de domaine listés dans les certificats va devenir la clé de la livraison. Chaque émission de certificat entrainera l’installation d’un TXT ou d’un CNAME sur la ou les zones concernées. Avoir une interconnexion entre l’AC et le DNS est primordial.

  • Editeur CLM : inventorier le parc de certificats, définir des règles de gestion du parc et assurer l’automatisation complète du processus de commande depuis la génération des CSR jusqu’au déploiement des certificats sur les serveurs, c’est le travail du CLM. Et celui-ci pour fonctionner, s’appuie sur des connecteurs avec les AC ou fournisseurs de Certificats.

Se préparer c’est donc identifier les solutions qui vous conviennent sur ces trois points et lancer cette réflexion pour comprendre les impacts en matière de processus, de technologie et de budget, pour être prêts idéalement au premier semestre 2026.

Nameshield, un allié, pour vous aider à faire face à ces changements 

Nameshield occupe une place unique sur le marché en étant registrar et fournisseur de certificats multi-AC. Depuis plus de 10 ans, nous gérons au quotidien toutes les problématiques liées à l’authentification des organisations et des domaines liés aux certificats en ayant d’un côté, une relation privilégiée avec les plus grandes AC du marché (Digicert, Sectigo, GlobalSign), et en maitrisant de l’autre la brique DNS pour la validation des challenges DCV. De ce fait, nous émettons des certificats publics de manière quasi instantanée. Enfin, en ce qui concerne la brique CLM, Nameshield dispose de connecteurs avec les plus grands acteurs du marché pour vous permettre d’assurer une connexion complète entre les différentes briques liées à la gestion des certificats. Nous vous accompagnons ainsi dans l’anticipation de l’ensemble des problématiques mentionnées ci-dessus.

Vous souhaitez aller plus loin afin de tout comprendre sur le contexte de ces changements et leurs impacts sur la gestion de vos certificats ? Notre webinar « Réduction de la durée des certificats SSL/TLS à 45 jours : Comment se préparer face au challenge de l’automatisation ? » est disponible en replay.

Pour toute autre question, vous pouvez contacter Nameshield directement ici.