Google veut-il vraiment remplacer l’URL ?

Google veut-il vraiment remplacer l’URL ?
Source de l’image : Simon via Pixabay

Dans une interview accordée à Wired, l’ingénieur en chef de Google Chrome, Adrienne Porter Felt, a déclaré la volonté de faire des URLs une espèce en voie d’extinction.

Aussi les développeurs de Chrome chercheraient-ils des alternatives permettant de remplacer les URLs. Pour le moment, Google avance sur la sécurisation du Web avec sa mesure épinglant désormais systématiquement les sites non HTTPS.

Les URLs (Uniform Resource Locators) sont les adresses web que nous utilisons quotidiennement lors de notre navigation sur Internet. Elles sont ainsi listées dans le répertoire DNS et dirige les moteurs de recherche vers l’adresse IP associée à un serveur web hébergeant le site visé.

Si Google évoque son souhait de remplacer les URLs, c’est qu’un constat sans appel fait jour : les URLs sont devenues de plus en plus difficiles à lire et à comprendre. Par-dessus tout, les URLs offrent un niveau de sécurisation trop faible. Longues et aisément manipulables, ces dernières offriraient bien trop de possibilités aux cybercriminels pour rediriger à leur insu les internautes vers des sites malveillants. Il devient de fait compliqué pour les internautes devant une relative opacité de savoir à qui ils ont affaire.

Adrienne Porter Felt déclare ainsi : “Elles sont [les URLs] difficiles à lire, il est ardu de savoir quelle partie de ces dernières est totalement digne de confiance, et, en général, je ne pense pas que les URLs jouent réellement leur rôle dans la communication de l’identité d’un site. C’est pourquoi nous souhaitons évoluer dans le sens d’une identification plus aisée et compréhensible par tous des sites web. […] Mais cela implique des changements importants sur quand et comment Chrome affiche les URLs. »*

Si l’intention est louable, dans le monde du web où la question de la sécurité et de la confiance devient chaque jour plus importante, aucune solution n’a encore été trouvée.

Le premier essai en la matière, Origin Chip en 2014, s’était soldé par un échec. Cette fonctionnalité alors testée sur Safari permettait que seul le nom de domaine visité soit affiché dans la barre de recherche, un clic sur ce dernier rendait alors l’URL complète visible. Le mauvais accueil réservé à cette fonctionnalité lui a valu assez rapidement son retrait. Cette première expérience et ses constats sont bien sûr mis à profit dans la réflexion actuelle.

Les équipes de Google sont occupées en ce moment même à identifier les différentes utilisations faites des URLs par les internautes afin d’avancer vers une alternative qui assurerait plus de sécurité et d’intégrité quant à l’identité des sites sur le web. La route semble encore longue à parcourir avant que Google ne remplace donc l’URL.

Parallèlement, c’est également fort de ce constat du caractère manipulable et difficile à lire des URLs que des solutions d’identification ont vu le jour. Nameshield propose notamment un authentificateur d’URL permettant aux marques de signaler en temps réel à leurs internautes les URLs frauduleuses, via un système de marquage clair.


* »They’re hard to read, it’s hard to know which part of them is supposed to be trusted, and in general I don’t think URLs are working as a good way to convey site identity. So we want to move toward a place where web identity is understandable by everyone […] this will mean big changes in how and when Chrome displays URLs. We want to challenge how URLs should be displayed and question it as we’re figuring out the right way to convey identity. »
SPA vs SPA de France : Conflit de marques au cœur de la cause animale

SPA vs SPA de France : Conflit de marques au cœur de la cause animale
Source de l’image : Elionas via Pixabay

SPA, chaque individu entendant ces trois lettres, y reconnaîtra les chiens ou les chats sauvés des rues se retrouvant dans un refuge pour y attendre leur nouvelle famille.

Mais ce sigle est également à l’origine d’un conflit datant de plusieurs années.

D’un côté, nous avons la SPA, la Société protectrice des animaux, première association de protection animale en France, créée en 1845 qui œuvre pour assurer la protection et la défense des animaux en France.

De l’autre, la Confédération nationale des sociétés de protection des animaux de France, créée en 1926, regroupant 260 associations françaises indépendantes les unes des autres mais ayant pour même objectif la protection des animaux, sous le titre « Défense de l’animal ». Parmi ces associations, la plus ancienne a été créée en 1845.

Toutes deux reconnues d’utilité publique, un conflit oppose pourtant ces deux associations depuis plusieurs années : l’utilisation du sigle SPA.

Une bataille autour du sigle SPA qui dure depuis près de 30 ans

En 1981, des décisions de justice ont estimé que le sigle SPA ou l’appellation « société protectrice des animaux » ne présentaient pas « un caractère d’originalité suffisant pour les rendre susceptibles d’une appropriation privative », la SPA n’avait alors pas renouvelé ses marques.

De nombreuses associations portant le nom SPA (SPA de Lyon, SPA de Marseille…) et défendant la cause animale ont commencé à fleurir en France et se sont réunies depuis 1926, sous le nom « Défense de l’animal, Confédération nationale des sociétés de protection des animaux de France et des pays d’expression française ». En pratique, elle se présente comme « Confédération nationale des SPA de France » ou « SPA de France ».

En 1989, cette confédération a alors déposé à l’INPI la marque SPA de France et le logo correspondant à celle-ci.

Enjeu symbolique ou financier, l’utilisation du terme SPA, a alors fait l’objet de nombreuses procédures opposant la SPA et l’association Défense de l’animal, des attaques en justice venant de l’une comme de l’autre.

En effet, ce sigle à la renommée indiscutable, bien connu du grand public français, représente également des millions d’Euros de dons et de legs. Cependant, il n’est pas toujours facile de savoir à laquelle des deux associations ces dons sont destinés, d’où le véritable enjeu financier.

Et c’est finalement la SPA qui aura le dernier mot. Pour la Cour de Paris, l’association Défense de l’animal avait profité qu’en 1989 le sigle SPA était considéré comme descriptif et dépourvu d’originalité, pour déposer sa marque SPA de France, communiquer avec celle-ci sur ses supports et enregistrer les noms de domaine lesspasdefrance avec les extensions .org, .net, .com, .fr ainsi que spadefrance.fr et spa-france.asso.

En conclusion, la Cour d’Appel de Paris a prononcé dans son arrêt du 30 mars 2018,  la nullité de la marque SPA de France, jugeant que « l’association Défense de l’animal avait commis des actes de concurrence déloyale en entretenant la confusion dans l’esprit du public entre ces deux entités ».

La SPA a ainsi obtenu de la Cour d’Appel de Paris l’interdiction pour l’association Défense de l’animal d’utiliser le signe SPA de France « en tant que marque, nom de domaine, dénomination et slogan » et « de façon générale tous signes mettant en exergue le sigle SPA ou l’expression « sociétés protectrices des animaux »».

Swaziland, le pays qui change de nom, et d’extension

swaziland
Source de l’image : OpenClipart-Vectors via Pixabay

Nous avons appris par voix de presse que le Swaziland allait changer de nom à la volonté de son monarque.

En effet, ce petit territoire d’Afrique du Sud n’a pas changé de dénomination à la suite de la décolonisation, cinquante ans plus tôt. Ce sera donc bientôt chose faite, avec le terme eSwatini, le pays des Swazis. Si cette information relève de la géopolitique, elle aura un impact sur l’abréviation des pays, au sein de la norme ISO 3166-1 alpha 2, et son extension évoluera donc ; une situation analogue à celle du Kazakhstan et déjà abordée dans ces colonnes.

Un nouvel exemple qui souligne l’importance de la stabilité du pays dans le choix d’une extension utilisée pour une communication active.

Google rend le chiffrage HTTPS obligatoire pour ses 45 nouveaux TLDs : .dev / .app / .how…

Google rend le chiffrage HTTPS obligatoire pour ses 45 nouveaux TLDs - HSTS
Source de l’image : Sean MacEntee via flickr

Dans un article récent de ce blog, nous avions évoqué l’arrivée de Chrome 68 en juillet 2018 et le HTTP désormais considéré comme « non sécurisé ». Et ce n’est pas la seule arme que Google a dégainé pour favoriser l’adoption massive du chiffrage des sites web !

Vous ne le savez peut-être pas, mais Google a soumis un certain nombre de candidatures auprès de l’ICANN dans le cadre du programme des nouveaux TLDs, et obtenu la gestion en tant que registre de 45 domaines de premier niveau*. A l’instar des .bank et .assurance par exemple, qui imposent certaines règles de sécurité très strictes, Google a annoncé l’implémentation et le pré-chargement HSTS sur les nouveaux TLDs qu’il contrôle et donc rendu obligatoire la mise en place de HTTPS.

Qu’est-ce que HSTS ?

HSTS (HTTP Strict Transport Security), est un moyen pour un site Web d’insister pour que les navigateurs s’y connectent en utilisant le protocole HTTPS chiffré, au lieu du HTTP non sécurisé. Un navigateur qui tente de visiter le site http://www.nameshield.net, par exemple, est redirigé vers une URL qui utilise HTTPS et dit d’ajouter le site à sa liste de sites auxquels il faut toujours accéder via HTTPS. A partir de là, le navigateur utilisera toujours HTTPS pour ce site, quoi qu’il arrive. L’utilisateur n’a rien à faire, qu’il ait accédé au site via un favori, un lien ou simplement en tapant HTTP dans la barre d’adresse.

HSTS a été adopté pour la première fois par Chrome 4 en 2009, et est depuis intégré dans tous les principaux navigateurs. La seule faille dans ce schéma est que les navigateurs peuvent toujours atteindre une URL HTTP non sécurisée la première fois qu’ils se connectent à un site, ouvrant une petite fenêtre pour que les attaquants puissent effectuer des attaques de type Man-in-The-Middle, détournement de cookies ou encore l’attaque Poodle SSLv3 très médiatisée en 2014.

Un Top Level Domain sécurisé dans son ensemble

Le pré-chargement HSTS résout ceci en pré-chargeant une liste de domaines HSTS dans le navigateur lui-même, fermant complètement cette fenêtre. Mieux encore, ce pré-chargement peut être appliqué à des TLDs entiers, et pas seulement à des domaines et sous-domaines, ce qui signifie qu’il devient automatique pour tous ceux qui enregistrent un nom de domaine se terminant dans ce TLD.

L’ajout d’un TLD entier à la liste de pré-chargement HSTS est également plus efficace, car il sécurise tous les domaines sous ce TLD sans avoir à inclure tous ces domaines individuellement. Comme les listes de pré-chargement HSTS peuvent prendre des mois à se mettre à jour dans les navigateurs, le paramétrage par TLD a l’avantage supplémentaire de rendre HSTS instantané pour les nouveaux sites Web qui les utilisent.

Pour utiliser un .app ou un .dev il faudra donc obligatoirement déployer HTTPS

Google rendra donc HSTS obligatoire pour ses 45 TLDs dans les mois à venir. Qu’est-ce que cela signifie ? Des millions de nouveaux sites enregistrés sous chaque TLD seront désormais HTTPS (et les propriétaires de domaines devront configurer leurs sites Web pour passer en HTTPS sous peine de ne pas fonctionner). Pour pouvoir utiliser un nom de domaine en .dev, .app, .ads, .here, .meme, .ing, .rsvp, .fly… il faudra donc acquérir un certificat SSL et déployer HTTPS.

Pour toute question sur ces TLDs, noms de domaine ou certificats SSL, notre équipe se tient à votre disposition.

* Les 45 TLDs de Google : .gle .prod .docs .cal .soy .how .chrome .ads .mov .youtube .channel .nexus .goog .boo .dad .drive .hangout .new .eat .app .moto .ing .meme .here .zip .guge .car .foo .day .dev .play .gmail .fly .gbiz .rsvp .android .map .page .google .dclk .search .prof .phd .esq .みんな .谷歌 .グーグル

L’ICANN joue la pleureuse dans l’application du RGPD

L’ICANN joue la pleureuse dans l’application du RGPD
Source de l’image : TheDigitalArtist via Pixabay

J’évoquais dans un précédent billet le retard de l’ICANN quant aux possibilités d’application du règlement général sur la protection des données (RGPD).

A un mois et une semaine de la deadline, force est de constater qu’à date rien n’a encore évolué. Et côté ICANN, les échanges sont plus que variés.

Rappel du contexte : L’ICANN est une organisation américaine, et autant dire que la première puissance mondiale n’a pas toujours eu l’habitude de se conformer aux desiderata des uns et des autres. Or, les Européens ont voté en avril 2016 un règlement, appelé RGPD et dont l’application devait se faire deux ans et un jour après la date d’entrée en vigueur, soit le 25 mai 2018.

Et même si le fameux règlement a été voté en Europe, toutes les parties sont concernées : l’ICANN n’a d’autre choix que de se conformer également et si l’organisation ne l’a pas encore fait, la deadline, elle, approche.

Pendant ce temps, l’ICANN cherche à négocier : https://www.icann.org/resources/pages/data-protection-correspondence-2017-12-08-en

Si l’on devait caricaturer les dialogues, voilà ce que cela donnerait :

  • ICANN : On a sous-estimé l’impact du RGPD, comment fait-on ?
  • G29 : Soyez conformes au RGPD et tout ira bien.
  • ICANN : Mais on ne sait pas faire, aidez-nous.
  • G29 : OK, mais soyez prêts pour le 25 mai.
  • ICANN : On n’y arrive pas, donnez-nous plus de temps.
  • G29 : Non, dura lex, sed lex

Alors que l’ICANN ne trouve pas de solution, les registres et registrars se conforment comme ils le peuvent au RGPD. Ces avancées à tâtons ne sont que des expérimentations. Le gouvernement des États-Unis a décidé d’intervenir :
https://www.theregister.co.uk/2018/04/17/us_government_whois_debacle/.

Affaire à suivre avant le 25 mai.

Université d’été de la DFCG : quand le Big Data transforme le rôle du Directeur Financier

L’Association nationale des Directeurs Financiers et de Contrôle de gestion a tenu son université d’été, le mardi 27 juin 2017 à la CCI de Nantes Saint-Nazaire.

Le thème de ce colloque, qui s’est tenu devant plus de 200 responsables financiers, était « le Big Data dans tous ses états : la fonction finance se réinvente ».

Après avoir défini les termes et le panorama de ce que l’on appelle le Big Data, jonction des technologies de l’information, de l’informatique décisionnelle et des sciences de la donnée, la journée a permis d’illustrer par des cas concrets les révolutions à l’œuvre dans de nombreux secteurs d’activité. Que ce soient la location automobile qui va voir disparaître les réseaux d’agences locales, ou la surveillance des infrastructures urbaines (canalisation d’eau, éclairage, stationnement…) la collecte des données liées à la consommation des biens et/ou services par de multiples capteurs de plus en plus intelligents va avoir un double impact. Tout d’abord, enrichir l’expérience et la satisfaction client par un meilleur service rendu ou une consommation au juste prix, ensuite par une réduction drastique des coûts logistiques, de maintenance et de prévention en ayant une connaissance exacte, précise et géolocalisée des besoins et attentes.

Dans ce monde en mutation rapide, le Directeur financier a un rôle particulier à jouer : casser les silos internes pour faire travailler ensemble les différents départements de l’entreprise concernés (marketing, juristes, production, informatique, SAV…) et identifier ainsi les sources de création de valeurs nouvelles induites par ces nouvelles technologies disruptives amenées par l’Internet des objets et le traitement du Big Data.

Les données collectées prennent de plus en plus de valeur en fonction de l’analyse et de la pertinence que les entreprises pourront en tirer. Le champ du possible semble illimité sur ce plan-là. La valorisation et la monétisation des actifs digitaux deviennent un enjeu majeur pour les entreprises et le DAF y aura un rôle déterminant.

C’est dans ce cadre que je suis intervenu, en tant que Directeur Pilotage stratégique, Veille et Études de Nameshield, lors d’un atelier consacré à la conversion des données en actif valorisable pour l’entreprise. En complément des données qui peuvent être collectées auprès de leurs clients ou usagers, les entreprises ou collectivités possèdent des actifs immatériels digitaux d’une grande valeur stratégique : leur portefeuille de noms de domaine.

Nameshield a ainsi présenté au cours de cet atelier l’avancée de ses travaux de recherche sur la conception de méthodes d’évaluations monétaires innovantes permettant d’évaluer monétairement des portefeuilles de noms de domaine.

Retrouvez plus d’infos sur cet événement ici.

Université d'été de la DFCG- quand le Big Data transforme le rôle du Directeur Financier

Les noms de domaine – emoji, nouvel eldorado pour les domainers ?

Les noms de domaine, on n’en finirait pas de vanter les mérites de ces petits constituants numériques, immatériels par leurs présences mais actifs par leurs valeurs ! Lorsque l’on voit les revenus engendrés par des noms tels que sex.com ou hotels.com, on peut aisément s’imaginer pourquoi le second marché est actif !

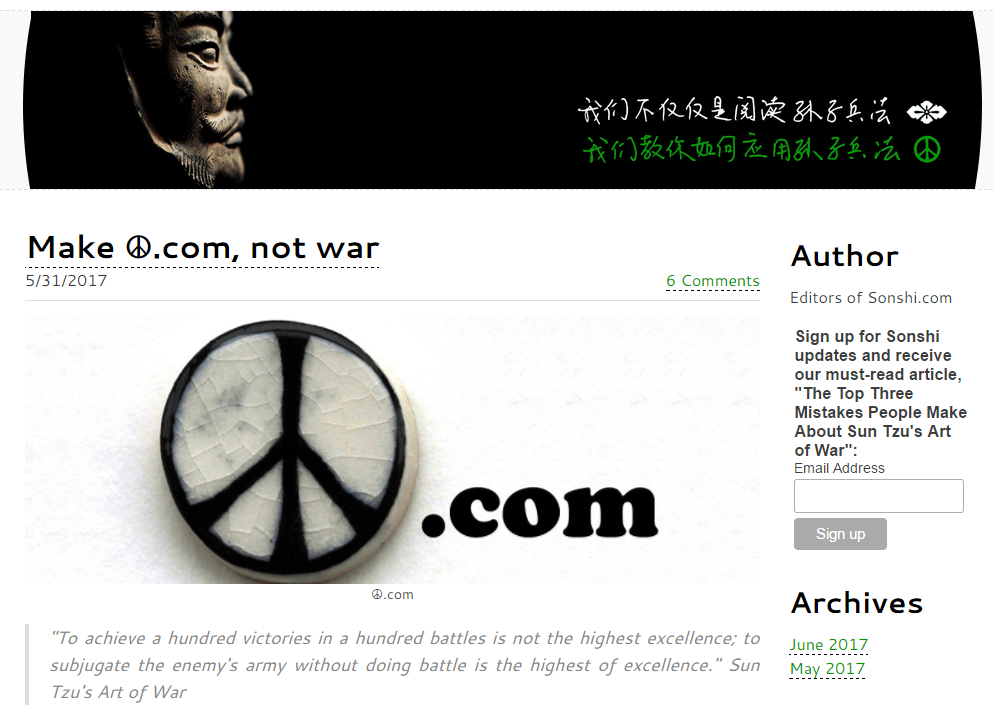
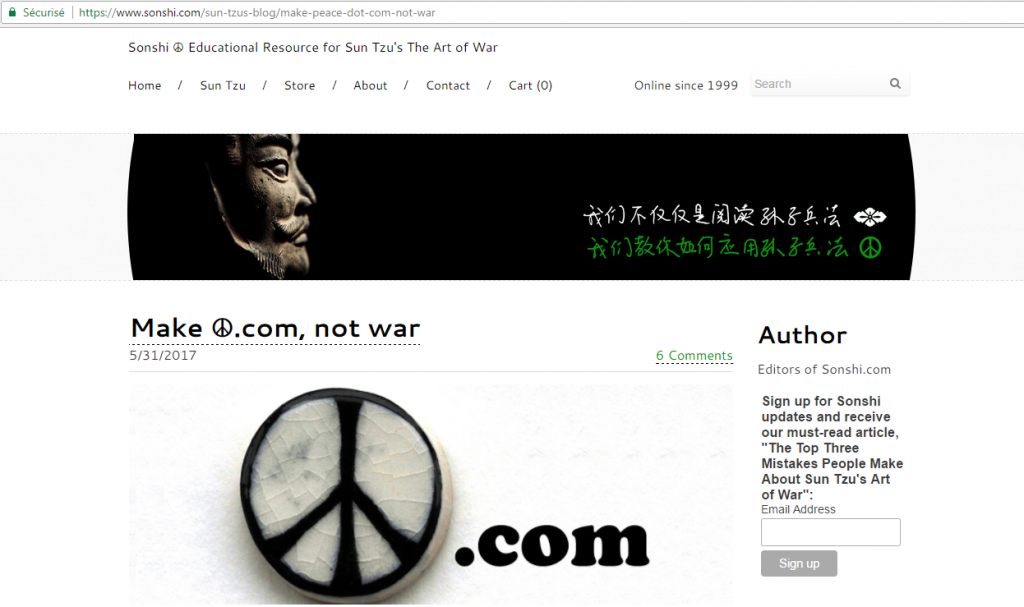
Mais revenons-en à la paix. La paix dans le monde, voilà un objectif de vie. Voilà également un actif immatériel : le nom de domaine « xn--v4h.com » a été vendu 3400€ par le biais de la plate-forme Sedo. En effet, ce nom de domaine que l’on verra s’afficher en tant que « ☮.COM » est un nom de domaine ‘emoji’, terme qui fait fureur en ce moment. En prenant connaissance des raisons qui ont poussé l’acheteur à acquérir ce terme, on notera la référence à Sun Tzu : ce stratège militaire a écrit « l’art de la guerre » où l’on apprenait qu’un bon général utilise la force de l’ennemi…


Noms de domaine emoji - Site internet de Sonshi.com
Site internet de Sonshi : ☮.com


Au-delà de l’aspect anecdotique de cette vente, se pose ici la question des noms de domaine porteurs de symboles, communément appelés emoji.

Noms de domaine emoji


Existant depuis des années, mais popularisés par l’iPhone d’Apple, les emoji permettent de faire passer un message plus rapidement et facilement qu’un texte, où la notion de second degré est parfois compliquée. Si en Israël on statue sur la nature de l’emoji, on peut se demander jusqu’où ira cette mode ? S’il devient acceptable d’envoyer des emails professionnels avec un smiley, peut-on imaginer demain envoyer des emoji comme on le fait à titre privé ?

Le groupe « sécurité » de l’ICANN a récemment statué sur les emoji : il est ardu de faire la différence entre eux, tant les différences sont compliquées. En effet, l’extension .WS était devenue la première extension à supporter les emoji, suite à un concours de GoDaddy, le fameux registrar américain. S’en était suivie une emoji-mania, jusqu’à la réaction de l’ICANN.

Tout ceci nous laisse sans voix devant les évolutions de langage, tant les possibilités permises avec les emoji sont légion. Mais finissons cet article par un pari : combien de candidatures emoji seront présentées à l’ICANN ? Verra-t-on d’illustres enchères pour le « .EMOJI-SOURIRE » telles que pour le .WEB ? L’histoire le dira !


Et si on parlait de DNSSEC ?

Le DNSSEC est un vieux serpent de mer qui se concrétise et devient indispensable dans les bonnes pratiques de sécurité prônées par l’ANSSI et par le web d’une manière générale. Et pourtant c’est un terme un peu barbare qui fait souvent peur et dont on ne sait pas trop bien comment ça marche et à quoi ça sert. Cet article a pour humble vocation d’éclaircir tout ça.

Le Domain Name System Security Extensions est un protocole de communication standardisé permettant de résoudre des problèmes de sécurité liés au DNS. Il convient donc de commencer par un petit rappel de ce qu’est le DNS.

Qu’est-ce que le DNS ?

Pour faire au plus simple, le Domain Name System (ou Système de Noms de Domaine) est un peu l’annuaire de l’Internet. C’est un service permettant de traduire un nom de domaine en adresses IP. Il s’appuie sur une base de données distribuée sur des millions de machines. L’être humain arrive beaucoup plus facilement à identifier, mémoriser et différencier des noms que des suites de chiffres, le DNS a ainsi été défini et implémenté dans les années 80 pour devenir une brique fondamentale (et souvent oubliée) de l’Internet d’aujourd’hui.

Comment le DNS fonctionne ?

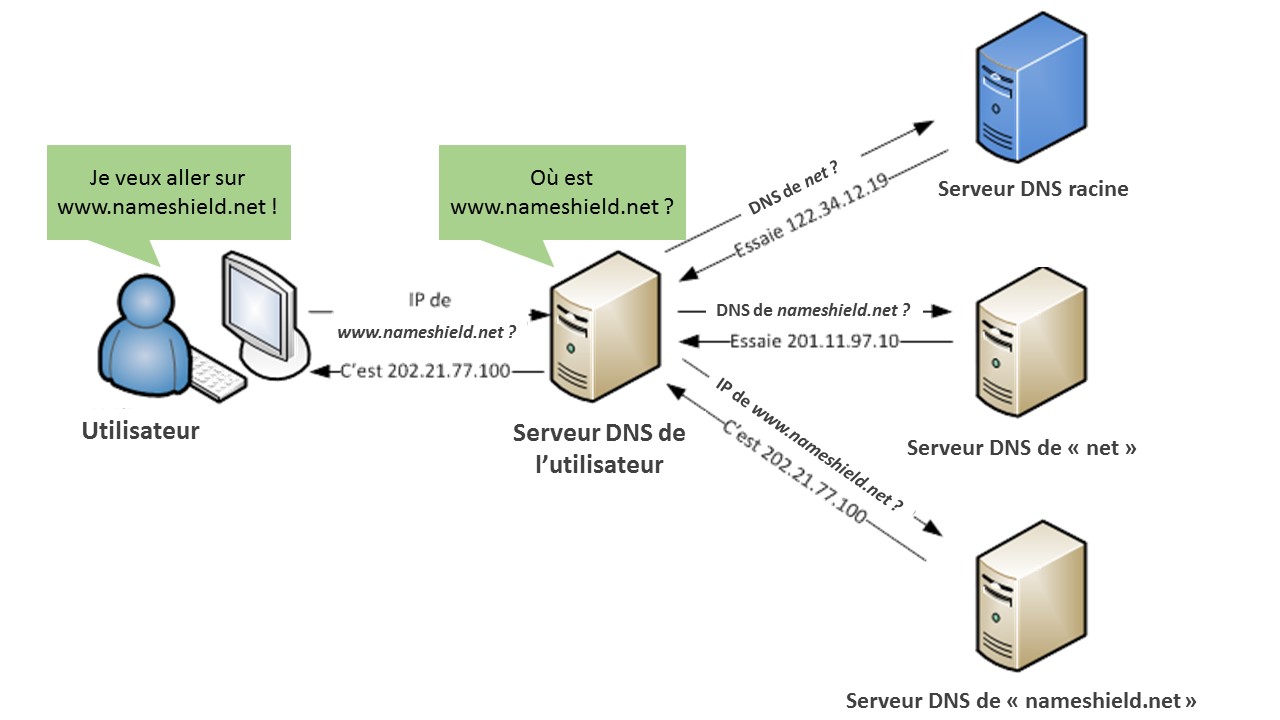
Le DNS va permettre à l’internaute de renseigner dans son navigateur web, un nom de domaine pour accéder à un site web. Le navigateur va alors « résoudre » ce nom de domaine pour obtenir l’adresse IP du serveur web qui héberge ce site web et l’afficher. On appelle ça la « résolution DNS ».

Résolution DNS

Quels sont les risques liés au DNS ?

Pierre angulaire du web, si le DNS tombe, vos sites web et vos e-mails tombent, ce qui de nos jours est purement impensable. D’autres applications peuvent être impactées dans les entreprises : l’accès au VPN, intranet, cloud, VOIP… tout ce qui nécessite potentiellement une résolution de noms vers des adresses IP. Le DNS doit donc être protégé et rester hautement disponible.

Si le protocole DNS a été conçu avec un souci de la sécurité, plusieurs failles de sécurité du protocole DNS ont été identifiées depuis. Les principales failles du DNS ont été décrites dans le RFC 3833 publié en août 2004. Interception de paquets, fabrication d’une réponse, corruption des données, empoisonnement du cache DNS et Déni de service. Je vous renvoie à l’article français de Wikipedia sur le sujet, fort bien documenté.

Pour contrer ces vulnérabilités, le protocole DNSSEC a été développé.

Les enjeux de DNSSEC :

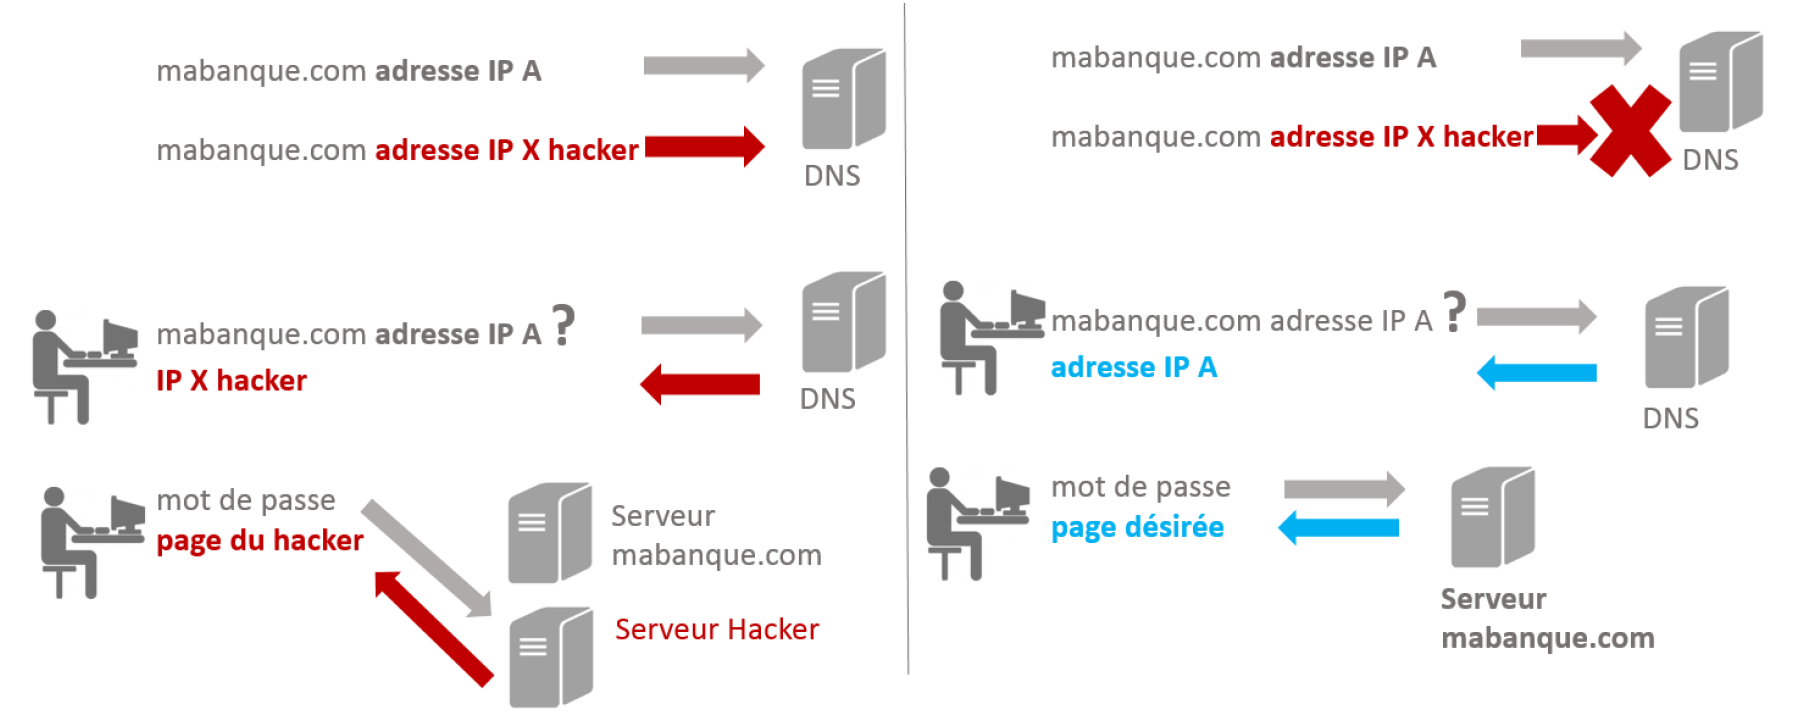
DNSSEC permet de se prémunir de ces différents types d’attaques, en particulier l’empoisonnement du cache, en assurant l’intégrité de la résolution DNS. Les enjeux de DNSSEC ont donc été les suivants :

  • Comment assurer l’intégrité des données et authentifier les DNS (résolveurs/serveurs faisant autorité) tout en conservant la rétrocompatibilité avec DNS ?
  • Comment assurer la sécurité d’accès à la ressource demandée aux milliards d’utilisateurs du web ?
  • Comment trouver une solution assez légère pour ne pas surcharger les serveurs de noms ?

Fonctionnement de DNSSEC :

Pour assurer l’intégrité de la résolution DNS, DNSSEC permet d’établir une chaine de confiance qui remonte jusqu’à la racine du DNS (serveur DNS racine du schéma ci-dessus). La sécurité des données est effectuée à l’aide d’un mécanisme de clés (KSK pour Key Signing Key & ZSK pour Zone Signing Key) qui signe les enregistrements DNS de sa propre zone. Les clés publiques KSK sont alors envoyées au registre correspondant pour être archivées ; le registre étant lui-même lié via DNSSEC au serveur root, la chaine de confiance s’établit. Chaque zone DNS parente, garantit l’authenticité des clés de ses zones filles en les signant.


Sans DNSSEC                                     Avec DNSSEC

DNSSEC vs DNS normal


DNSSEC, Nameshield et vous :

DNSSEC intervient comme une protection indispensable pour vos noms stratégiques, qui permet de sécuriser l’authenticité de la réponse DNS. Il serait opportun d’étudier les noms qui méritent d’être protégés. Tous les TLDs ne proposent pas encore DNSSEC, voici une liste non exhaustive des principaux, liste très évolutive avec de nombreux ralliements en cours :

Extension supportant actuellement DNSSEC : .fr, .com, .be, .net, .eu, .pl, .re, .pm, .yt, .wf, .tf, .info, .li, .ch, .biz, .de, .sx, .org, .se, .nl, .in, .us, .at, .nu, .la, .ac, .cz, .me, .sh, .io, .uk, .co.uk, .me.uk, .org.uk.

Tous les news gTLDs, comme .paris, .club, .xyz, .wiki, .ink, supportent également DNSSEC.

DNSSEC est inclus sans supplément dans l’offre DNS Premium de Nameshield. Nameshield vous accompagne dans cette démarche pour la sécurisation optimale de vos actifs immatériels et gère l’intégralité du protocole DNSSEC pour vous, de la création, au stockage et au renouvellement des clés.

Ce n’est pas la seule réponse à mettre en place, le système de registry lock, le service DNS Premium, les certificats SSL sont des solutions complémentaires à étudier, que nous aurons l’occasion d’aborder dans d’autres articles ou dans les prochains nameshield.cafe.

Hier vous recherchiez de la confiance, aujourd’hui Google vous impose sa pertinence !

Hier vous recherchiez de la confiance, aujourd’hui Google vous impose sa pertinence


1998. La France est en finale de la Coupe du Monde, organisée à domicile. Finale contre le Brésil, Zinedine Zidane marque deux buts de la tête, fin de la première mi-temps. À ce moment-là, vous vous dites que c’est « rapado rapado » (https://www.youtube.com/watch?v=V4ahMgulldo) pour le Brésil et allez vous endormir, fier d’être vous aussi champion du monde.

Le lendemain, à la pause-café, vous apprenez qu’il y a eu un troisième but à la toute fin de la deuxième période. Et à cette époque, vous pouviez aller sur Internet pour savoir qui était ce buteur du triplé. Aujourd’hui, la certitude n’est plus la même. Voyons ensemble.


Au XXème siècle, l’information sur Internet passait par le biais de portails auxquels vous pouviez avoir confiance, tant vos petites habitudes faisaient que vous alliez sur tel ou tel site connu de vous. La sensibilisation à la source de l’information était la première de vos préoccupations.

Exemple Hitsme
Exemple : Hitsme, créé en 1998, permettait l’échange de bannières garantissant un certain niveau de confiance via l’identification du DNS


Dix-neuf ans plus tard, alors que la France est sixième au classement FIFA (http://fr.fifa.com/fifa-world-ranking/ranking-table/men/), rechercher une information ne s’opère plus de la même façon sur la toile : tapez votre requête sur votre moteur de recherche préféré et le résultat s’offre à vous.

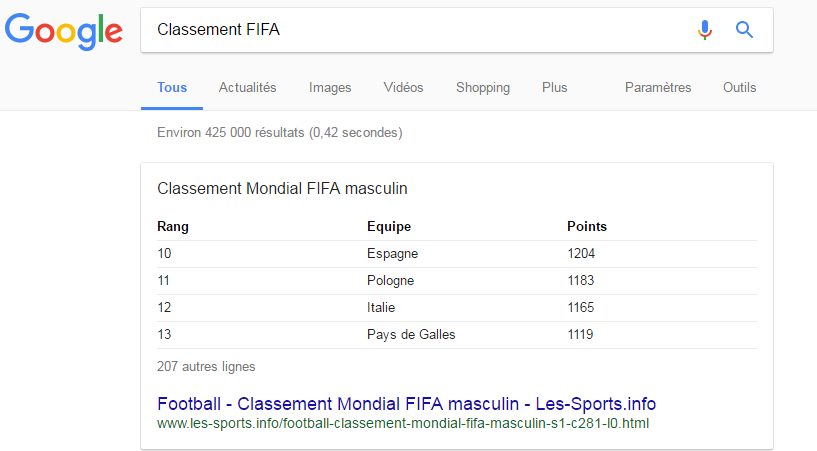
Essayez-donc : saisissez « Classement FIFA » sur Google et vous verrez le tableau. Seulement, la source n’est pas le site de la FIFA que je viens de citer précédemment. Non, il s’agit de les-sports.info, un site Internet pour lequel vous ne savez rien : pas de mentions légales, un design austère. On ne sait pas qui a créé ce site et pourtant vous avez fait confiance à Google lorsque votre moteur de recherche favori vous a présenté directement le classement.

Google - Classement Fifa


Vous l’avez compris, nous parlons ici d’une évolution de la recherche d’information sur Internet : avant on cherchait la confiance « je vais sur le journal l’Equipe pour voir les résultats sportifs » alors qu’aujourd’hui vous demandez à Google en espérant que ce dernier sera pertinent ; la confiance a cédé sa place à la pertinence.

Peu importe quand, peu importe qui, peu importe où, n’importe quel site Internet peut être classé dans les premiers résultats de recherche dans Google si son contenu est jugé pertinent par l’algorithme. Et c’est bien là le problème.

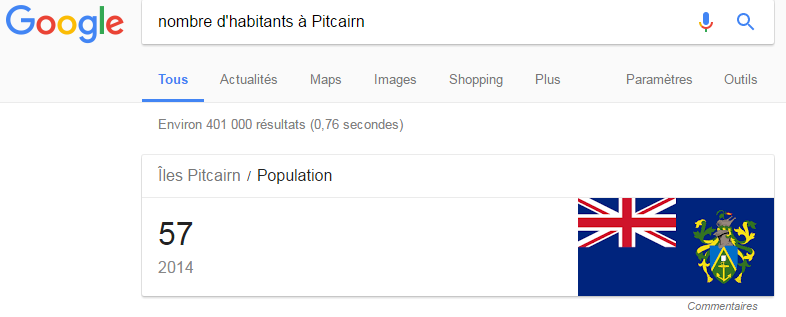
Un autre exemple. Combien y a-t-il d’habitants aux îles Pitcairn, l’entité juridique la moins peuplée du monde à avoir un ccTLD ? Demandons à Google : « nombre d’habitants à Pitcairn ». Réponse : 57 en 2014. Merci Google. Génial ce Google ! Mais quelle est la source de ce chiffre ? Google ne le dit pas.

Google - Nb d'habitants à Pitcairn


Les habitués de l’informatique l’auront compris : en modifiant l’algorithme de Google, vous saurez modifier la réalité et le comportement des gens.

Souvenons-nous du débat présidentiel en 2007 : Ségolène Royal et Nicolas Sarkozy avaient des chiffres différents concernant la génération de l’EPR, le réacteur nucléaire. Des internautes orientés politiquement avaient alors modifié le contenu de la page Wikipedia idoine (https://www.nextinpact.com/archive/36175-Wikipedia-EPR-generation-Sarkozy-Royal.htm).

Lorsque l’on saisissait « Sarkozy » dans le moteur de recherche en 2005, on tombait sur « Iznogoud » (https://www.generation-nt.com/iznogoud-nicolas-sarkozy-et-google-actualite-8896.html). Comme quoi, Google peut dire ce qu’il veut.

Prenons maintenant vos sites habituels, auxquels vous accordez une certaine confiance. À force de rechercher l’information souhaitée, vous pourrez tomber sur celle ; pertinente ET de confiance. C’est là toute la nuance.

Ce que Google vous dira, ce n’est pas l’information que vous recherchez, ni la vérité mais un résultat pertinent par rapport à votre requête. À partir de là, lorsque les faits passent bien après la réponse pertinente, le monde devient biaisé. Je ne me permettrais pas de montrer l’impact des recherches d’informations dans les récentes élections mais garderai en tête que lorsque la vérité n’est pas bonne, il devient tout à fait possible de la recréer.

Face à ce constat, il est intéressant de se rendre compte du regain d’intérêt de la presse traditionnelle de qualité : après un net recul des abonnements papiers en raison de la profusion d’informations gratuites sur Internet, la presse traditionnelle bénéficie aujourd’hui d’un boom des abonnements, grâce en partie aux « fake news » : Financial Times, New York Times et Washington Post ont ainsi bénéficié d’une hausse d’abonnements (https://www.lesechos.fr/tech-medias/medias/0211943354670-le-financial-times-bat-son-record-dabonnements-digitaux-2077427.php).

En tant que doctorant et étant confronté à des confrères qui affirment que la Terre est plate et que le soleil tourne autour (http://www.jeuneafrique.com/424393/societe/tunisie-these-affirmant-terre-plate-provoque-stupeur-consternation-monde-universitaire/), je ne peux que vous conseiller de prendre en considération cette notion de confiance. Et si ce n’est pas moi qui vous le dis, ce sera peut-être Sir Tim Berners-Lee, le fondateur du World Wide Web (http://www.bbc.com/news/technology-39246810).

Comment traiter de manière appropriée du contenu inapproprié sur Internet ?

Internet est l’endroit idéal pour trouver du contenu de toutes sortes. Des vidéos de chats et de leurs cascades, des mèmes (ce sont des images, des vidéos ou des textes repris, déclinés et diffusés en masse sur Internet), des messages qui incitent à réfléchir sur des modes de vie.

Cependant cette grande disponibilité signifie également une facilité d’accès à une large variété de contenus inappropriés.

Un contenu inapproprié correspond à tout contenu dérangeant, déplacé et simplement inadéquat. Cela peut être des images de violence réelle ou simulée, ou à caractère sexuel explicite.

Récemment, des inquiétudes sont apparues concernant des vidéos YouTube. Ces vidéos ressemblent fortement à des dessins animés populaires mais diffusent du contenu perturbant et inapproprié, ne convenant pas aux enfants. Dans certains cas, ces vidéos sont des parodies, mais parfois il s’agit de cas évidents de violation des droits d’auteur, avec un contenu non autorisé reprenant de populaires personnages de dessins animés, qui ne sont simplement pas, pour la plupart, destinés à un jeune public.


Quel serait alors le meilleur moyen d’y faire face ?

Google et les sites de réseaux sociaux proposent des outils permettant de signaler les cas de contenus inappropriés, de violation des droits d’auteur ou de contrefaçon de marque.

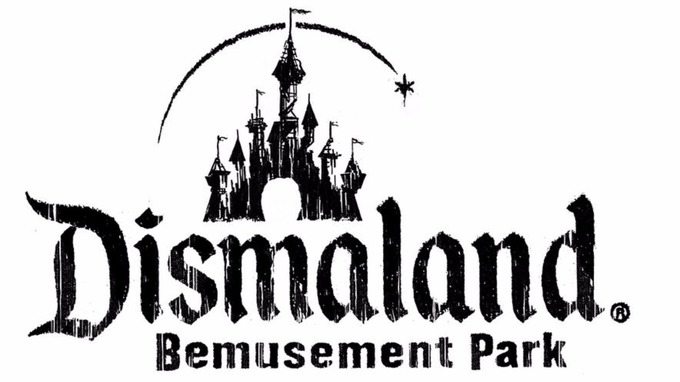
L’action en contrefaçon est une procédure légale lancée par l’auteur d’une œuvre, le titulaire d’une marque ou d’un brevet ou par son agent qui y est autorisé. Mais il est essentiel de considérer si le contenu est utilisé de manière raisonnable. Une utilisation raisonnable couvre les adaptations de l’œuvre originale dans le but d’une parodie ou d’un commentaire sur l’œuvre. La parodie d’une œuvre originale se justifie par la liberté d’expression, mais le point essentiel est que le public doit être capable de différencier les deux œuvres. Si le contenu est utilisé de manière raisonnable, il est préférable de ne pas soumettre une action en contrefaçon. Elle serait alors considérée comme une fausse réclamation et pourrait provoquer davantage de parodies. Été 2015, l’artiste Banksy avait lancé le projet du parc d’attractions Dismaland, jouant de manière évidente sur les mots et le concept de Disneyland. Disney est cependant resté (sensiblement) silencieux.


Exemple de parodie - Dismaland
Exemple de Dismaland


Le contenu inapproprié et perturbant devrait être signalé par l’utilisation d’un système de plateforme. YouTube prend en compte très sérieusement les avis des internautes et facilite le signalement des vidéos aux contenus problématiques. Les vidéos signalées sont manuellement examinées 24/7 et toute vidéo qui n’est pas propice à la diffusion est supprimée dans les heures suivantes. De plus, YouTube dispose d’une application YouTube Kids qui limite l’accès au contenu pour permettre aux enfants de regarder des vidéos sans qu’ils risquent de tomber sur des images inappropriées.

Bien évidemment, aucun filtre n’est sûr à 100%, et rien ne remplace la vigilance. Une surveillance attentive peut aider à s’assurer que votre contenu protégé par un copyright ne soit pas utilisé injustement et vous permet de soumettre un avis de retrait. Mais il n’existe aucun produit qui remplace la vigilance des parents.


YouTube