Verkürzung der Laufzeit von SSL/TLS-Zertifikaten auf 45 Tage bis 2027: Apple macht den ersten Schritt

Am 9. Oktober teilte Apple dem CA/Browser Forum mit, dass es auf GitHub einen Entwurf für die Abstimmung über zwei wichtige Ereignisse in der Lebensdauer von SSL/TLS-Zertifikaten zur Kommentierung veröffentlicht hat:

  • Schrittweise Verkürzung der Höchstdauer öffentlicher SSL/TLS-Zertifikate auf 45 Tage bis 2027

  • Schrittweise Verkürzung der Wiederverwendungsfrist für DCV-Challenges auf 10 Tage bis 2027

Im März 2023 kündigte Google in seinem Fahrplan „Moving Forward, Together“ an, dem CA/B-Forum eine Verkürzung der maximal möglichen Gültigkeitsdauer für öffentliche TLS-Zertifikate von 398 Tagen auf 90 Tage anzubieten. Seit dieser Ankündigung wartet der Markt gespannt auf Googles Bestätigung, vor allem aber auf den Zeitplan für die Umsetzung… bisher ohne Erfolg. Mozilla seinerseits kündigte vor einigen Wochen an, dem Beispiel von Google bei seinem Firefox-Browser folgen zu wollen, ohne weitere Details zu nennen.

Apple hat nun den ersten Schritt getan und am 9. Oktober bekannt gegeben, zukünftig sowohl die Lebensdauer von Zertifikaten auf 45 Tage zu verkürzen (statt wie erwartet 90 Tage) als auch die Dauer der DCV-Challenges auf 10 Tage zu begrenzen, gemäß dem unten stehenden Zeitplan. Ein echter Paukenschlag:

  • Sep-15-2025 => Zertifikate und DCV-Validierungszeiten auf 200 Tage reduziert
  • Sep-15-2026 => Zertifikate und DCV-Validierungszeiten auf 100 Tage reduziert
  • Apr-15-2027 => Zertifikate und DCV-Validierungszeiten auf 45 Tage reduziert
  • Sep-15-2027 => DCV Validierungszeit: 10 Tage

Was steckt hinter der Entscheidung, welche Folgen hat sie und wie können Sie sich als Domaininhaber auf die Veränderungen vorbereiten?

Kontext und Analyse:

Im ersten Stadium wird die Veröffentlichung von den Marktteilnehmern kommentiert werden, bevor die formelle Abstimmung im CA/B-Forum erfolgt, über die wiederum die Mitglieder abstimmen: die Herausgeber von Internet-Browsern (Google, Mozilla, Apple und Microsoft…) einerseits und die Zertifizierungsstellen andererseits. Sicherlich wird es noch Änderungen geben, aber die Grundidee steht und der Prozess ist in Gang.

Die Softwarehersteller sind sich in der Tat einig, dass die Lebensdauer von Zertifikaten verkürzt werden muss. Unter den Zertifizierungsstellen unterstützt Sectigo, einer der wichtigsten Akteure in der Zertifikatsbranche, die Initiative bereits. Es ist davon auszugehen, dass die Dinge von nun an schnell voranschreiten werden und in den kommenden Wochen oder Monaten nur wenige Kommentare eingehen und ein Votum verfasst wird. Sobald wir mehr über die Bestätigung der Laufzeiten und des Zeitplans wissen, werden wir Sie natürlich informieren.

Erwartete Ergebnisse:

  • Lebensdauer von Zertifikaten: Ob 90 Tage, 45 Tage oder sogar weniger, diese Verkürzung ist keine Überraschung mehr und hat erhebliche Auswirkungen auf das Portfolio öffentlicher Zertifikate. Die Zertifikate können nicht mehr manuell verwaltet werden. Der Markt hat mit dem Übergang zur Automatisierung begonnen, insbesondere durch CLMs (Certificate Lifecycle Managers). Für Unternehmen und Organisationen wird es darauf ankommen, sich auf Partner zu verlassen, die so viele Verbindungen wie möglich zwischen Organisationen, Zertifizierungsstellen und CLMs anbieten können.
     
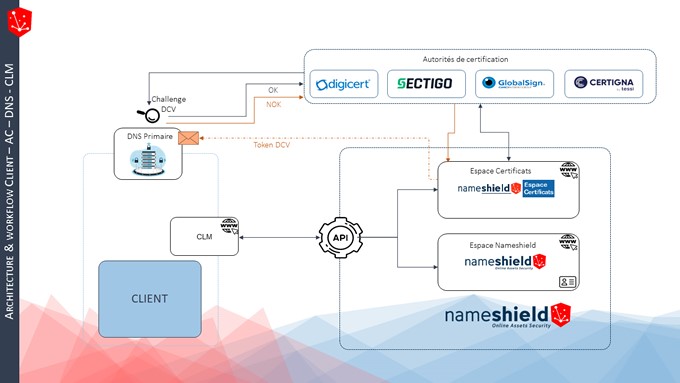
  • Dauer der DCV-Abfrage: Eine Verkürzung der Dauer der DCV-Abfrage auf 10 Tage hätte, sofern sie validiert wird, erhebliche Auswirkungen, vielleicht sogar mehr als eine Verkürzung der Lebensdauer von Zertifikaten. Bislang hat die Branche Domainnamen 398 Tage lang vorvalidiert und dabei nur einmal die DCV-Anforderung verwendet. Die Ankündigung von Apple würde somit die Verwendung einer DCV-Challenge für praktisch alle Bestellungen erzwingen, was einen großen Paradigmenwechsel darstellen und Verbindungen mit einem weiteren Baustein im Ökosystem mit sich bringen würde: dem DNS. Bei der DCV-Abfrage (Domain Control Validation) wird in die Zone des/der im Zertifikat aufgeführten Domainnamens/-namen eingegriffen, im Idealfall sofort, um das Zertifikat zu validieren.
     
  • Dauer der Organisationsauthentifizierung: Apple hat nichts zum Thema der Gültigkeitsdauer der Organisationsauthentifizierung für OV-Zertifikate bekannt gegeben, die derzeit 825 Tage beträgt. Es kursieren jedoch Gerüchte, dass diese auf 398 Tage oder sogar 365 Tage verkürzt werden könnte.

Was Sie bereits jetzt tun können:

Der Schlüssel zu einer erfolgreichen Zertifikatsverwaltung liegt in der Automatisierung. Eine Zertifikatslebensdauer von 45 Tagen entspricht 9 Eingriffen pro Jahr und Zertifikat. Eine manuelle Verwaltung wird damit utopisch. Wir empfehlen Ihnen folgende Lösungsbausteine:

  1. Zertifikatsanbieter/Zertifizierungsstelle (CA): ein vertrauenswürdiger Partner, der Sie bei Problemen mit der Authentifizierung in Ihrem Unternehmen und Ihrer Domain unterstützt. Das Dienstleistungsniveau ist der Schlüssel zu einem guten Management. Ein Multi-CA-Partner wird daher empfohlen, um die Abhängigkeit von einer einzigen CA zu begrenzen, wie im Falle der jüngsten Rückschläge von Entrust.
     
  2. Registrar/Primärer DNS: Die Beherrschung des primären DNS der in den Zertifikaten aufgeführten Domainnamen wird zum Schlüssel für die Zustellung. Jedes Mal, wenn ein Zertifikat ausgestellt wird, wird ein TXT oder CNAME in der/den betreffenden Zone(n) installiert. Eine Verbindung zwischen der CA und dem DNS ist unerlässlich.
     
  3. CLM-Editor: Der CLM hat die Aufgabe, das Zertifikatsportfolio zu inventarisieren, Regeln für die Verwaltung des Zertifikatsportfolios festzulegen und den gesamten Bestellprozess zu automatisieren, von der Erstellung von CSRs bis zum Einsatz von Zertifikaten auf Servern. Um ordnungsgemäß zu funktionieren, ist der CLM auf Verbindungen mit CAs oder Zertifikatslieferanten angewiesen.

Vorbereitung bedeutet also, die geeignetste Lösung auf der Grundlage dieser drei Dimensionen zu ermitteln und diese Analyse durchzuführen, um die Auswirkungen in Bezug auf Verfahren, Technologie und Budget – im Idealfall – vor Ende des ersten Halbjahres 2025 zu verstehen.

Der Ansatz von Nameshield:

Nameshield nimmt als Registrar und Anbieter von Multi-AC-Zertifikaten eine besondere Stellung auf dem Markt ein. Seit über 10 Jahren stellt die Authentifizierung von Organisationen und Domains mit Zertifikaten unser Tagesgeschäft dar. Einerseits haben wir eine enge Beziehung zu den größten CAs auf dem Markt (Digicert, Sectigo, GlobalSign), andererseits beherrschen wir den DNS-Brick für die DCV-Validierung. Infolgedessen können wir öffentliche Zertifikate fast sofort ausstellen. Nicht zuletzt verfügt Nameshield über Beziehungen zu den wichtigsten Akteuren auf dem CLM-Markt, so dass Sie eine umfassende Verbindung zwischen den verschiedenen an der Zertifikatsverwaltung beteiligten Parteien sicherstellen können. Auf diese Weise können wir Sie dabei unterstützen, sich gut auf die oben genannten Herausforderungen vorzubereiten.
Für weitere Informationen wenden Sie sich bitte an unser Verkaufsteam oder an unser Team für Zertifikate.
Abhängigkeit von Zertifizierungsstellen: ein unterschätztes Risiko?

Eine Zertifizierungsstelle (Certificate Authority, CA) ist eine Einrichtung, die digitale Zertifikate ausstellt, um die Identität von Websites, Servern oder Benutzern zu authentifizieren und die Integrität der Daten zu gewährleisten, die bei der Online-Kommunikation ausgetauscht werden.

Wenn eine Website kein Zertifikat hat, kann sie keine sichere Verbindung über HTTPS herstellen, wodurch ihre Daten dem Risiko des Abfangens, der Veränderung und des Missbrauchs ausgesetzt sind. Aus diesem Grund legen die Internetbrowser der GAFAM (Google, Apple, Facebook, Amazon, Microsoft) diesen Zertifizierungsstellen strenge Compliance- und Sicherheitskriterien auf, um ihren Nutzern ein sicheres Surfen zu ermöglichen. Die GAFAM sind allerdings auch echte Imperien, die in der Lage sind, ihre eigenen Regeln in der digitalen Welt quasi willkürlich oder zumindest einseitig zu gestalten und zu definieren.

Die Zertifizierungsstellen sind demnach in gewisser Weise von den Standards der GAFAM abhängig, was Unternehmen dazu veranlassen sollte, sich nicht von einer einzigen Zertifizierungsstelle abhängig zu machen. Dies gilt umso mehr, als dass Zertifizierungsstellen mit Sicherheitslücken, Angriffen oder Vorfällen konfrontiert werden können, wie es bei der niederländischen Zertifizierungsstelle DigiNotar der Fall war, die nach einem massiven Hackerangriff im Jahr 2011 gezwungen war, ihre Tätigkeit einzustellen.

Die jüngste Zertifizierungsstelle, die mit Sicherheitsproblemen zu kämpfen hatte, ist Entrust. Google Chrome hat angekündigt, das Vertrauen in seine TLS-(SSL-)Zertifikate zum 31. Oktober 2024 zu beenden und erklärt, dass diese Entscheidung aufgrund einer gründlichen Bewertung der Sicherheitspraktiken der Zertifizierungsstelle folgt. Bedenken gab es beispielweise in Bezug auf die Einhaltung der geforderten strengen Standards: zu lange Widerrufsfristen, wiederholte Schwachstellen und Risiken für die Nutzer… Die Chrome-Versionen 127 und höher werden voraussichtlich im Oktober die automatische Genehmigung der von Entrust ausgestellten TLS/SSL-Zertifikate deaktivieren. Auf Unternehmenswebsites, die deren Zertifikate verwenden, werden vermutlich Sicherheitswarnungen in Google Chrome angezeigt, die darauf hinweisen, dass die Website nicht sicher ist, oder die Erreichbarkeit der Seite wird eingeschränkt.

Entrust ist natürlich kein Einzelfall. Symantec geriet 2015 wegen der Ausstellung ungültiger TLS-Zertifikate mit Google in Schwierigkeiten. Die Zertifizierungsstelle war damals für 30% der Zertifikate im Web verantwortlich und verzeichnete Einnahmen von 400 Millionen US-Dollar, wie das Medium silicon.fr berichtete. Google hat die Symantec-Zertifikate jedoch nach und nach aus Chrome und Android verbannt. Die Entität wurde schließlich 2021 an Digicert weiterverkauft.

Zertifizierungsstellen arbeiten eng mit dem CAB Forum und den GAFAM zusammen, um die Standards für Cybersicherheit zu erhöhen und ihre Sicherheitspraktiken und -protokolle zu verbessern. Es ist unbestreitbar, dass in diesem Bereich enorme Fortschritte bei der Erhöhung der Sicherheitsstandards gemacht wurden. Der jüngste Vorfall mit Entrust zeigt jedoch die Risiken auf, die angesichts der Souveränität und des beispiellosen Einflusses der GAFAM bestehen bleiben: Niemand ist vor potenziell willkürlichen Entscheidungen dieser Technologieriesen sicher.

Angesichts dieser Schwachstellen raten wir Unternehmen zu einem Ansatz mit mehreren Zertifizierungsstellen, die bei einem spezialisierten Anbieter verwaltet werden. Durch die Diversifizierung der Zertifizierungsstellen können Unternehmen das Risiko der Abhängigkeit von einem Ausfall oder einem massiven Widerruf von Zertifikaten verringern und so ihren Fortbestand sicherstellen. Die zentrale Verwaltung von Zertifikaten bei einem vertrauenswürdigen Spezialisten wie Nameshield ermöglicht es zudem, Verfahren zu standardisieren, die Verwaltung von Verlängerungen oder die Umstellung von Zertifikaten von einer Zertifizierungsstelle auf eine andere zu vereinfachen und so mehr Flexibilität zu bieten. Die Verwaltung der Zertifikate durch eine spezialisierte Stelle ist eine Möglichkeit, die Kontinuität der Online-Dienste zu gewährleisten, Risiken zu reduzieren und die Ausgaben für Cybersicherheit angesichts einer sich ständig ändernden Bedrohungslage zu optimieren.

Insgesamt ist die Abhängigkeit von den Zertifizierungsstellen ein Risiko, das sich sowohl finanziell als auch in Bezug auf den Ruf als kostspielig erweisen kann. Um die Sicherheit und Widerstandsfähigkeit der digitalen Infrastruktur zu gewährleisten, kann eine Multi-Zertifizierungsstellen-Strategie ein wichtiger Schutz vor unvorhergesehenen Cyberbedrohungen sein.

Bildquelle : Unsplash

Nameshield auf der Public IT Security (PITS) – 12. und 13. Juni 2024 in Berlin

Besuchen Sie uns auf der Public IT Security (PITS) am 12. und 13. Juni 2024 im Hotel Adlon in Berlin. Die PITS ist die führende Veranstaltung für IT-Fachleute im öffentlichen Sektors.

Dieses Jahr ist die Messe ganz dem Thema „Security Performance Management“ gewidmet. Der aktuelle Bericht der ENISA – Agentur der Europäischen Union für Cybersicherheit –zur Bedrohungslandschaft im Bereich der Cybersicherheit klassifiziert u.a.

  • DDoS-Attacken
  • Ransomware & Malware
  • Phishing, Desinformation

als derzeit bedeutsamste Bedrohungen.

In Reaktion auf diese Bedrohungen treten zeitnah umfassende EU-Richtlinien zur Online-Sicherheit in Kraft: die NIS2 im Oktober 2024, DORA im Januar 2025, RED im August 2025 und den AI Act Mitte 2026.

Angesichts des bedrohlichen Cyberkontexts und der rechtlichen Lage ist es für Unternehmen und öffentliche Verwaltungen unumgänglich geworden, sich online zu schützen und die Einhaltung der EU-Vorschriften sicher zu stellen. Wie kann dabei vorgegangen werden?

Cybersicherheit fängt bei der Domain an: Webseiten, Apps, Emails, VPN, SSO sind vom vulnerablen Domain Name System (DNS) abhängig. Die Nichterreichbarkeit strategischer Domains hat schwerwiegende Folgen für Unternehmen und Verwaltungen. Die Wahl eines professionellen B2B-Domain-Registrars mit eigenem CERT und erhöhter DNS Sicherheits-Einstellungen wie DNSSEC, DDoS-Filterung, Failover, Anycast Infrastruktur, Verwaltung Sub- und Reverse-Zonen, DMARC, ständiges Monitoring mit Alerts ist in der aktuellen Situation wichtiger denn je.

Nameshield präsentiert auf der PITS 2024 sein umfassendes Angebot als führender Dienstleister für die öffentliche Verwaltung im EU-Nachbarland Frankreich erstmals dem deutschen Publikum. Lernen Sie an unserem Stand (Standfläche 9), wie Nameshield die Sicherheit und Verfügbarkeit der Webpräsenz strategisch hochrelevanter öffentlicher Einrichtungen wie dem Elysée-Palast, der Nationalen Sicherheitsagentur für Informationssysteme (ANSSI, Partner vom BSI), dem Ministerium für Bildung und Hochschulen, sowie von www.paris.fr sicherstellt.

Auf der Veranstaltung treffen sich IT-Verantwortliche aus verschiedenen Organisationen, Behörden, Unternehmen und der Wissenschaft, um sich über neue Trends und Strategien im Bereich der IT-Sicherheit auszutauschen. Seit über einem Jahrzehnt ist PITS eine zentrale Plattform für den Wissensaustausch und die Diskussion über aktuelle Entwicklungen im Bereich der Cybersicherheit. Vereinbaren Sie bereits jetzt einen Termin mit Ihrem Nameshield-Berater vor Ort!

Treffen Sie unser Team an Standfläche 9 und tauschen Sie sich über bewährte Verfahren zum Schutz und zur Verwaltung von Domainnamen im öffentlichen Sektor aus.

Weitere Informationen finden Sie auf der Website der Veranstaltung: https://www.public-it-security.de/

Das Vertrauen der Nutzer im Mittelpunkt – Highlights des CSA E-Mail Summits 2024 in Köln

In Köln fand vom 22. bis 24. April der Certified Senders Alliance Summit zum Thema „Trust fuels the future » statt. Und es gab Grund zum Feiern: bereits seit 20 Jahren hat sich die Initiative das Thema sichere E-Mail auf die Fahnen geschrieben

Die Unternehmenskommunikation hat sich in den letzten 20 Jahren mit dem Aufstieg der sozialen Netzwerke stark verändert: Instagram hat heute monatlich insgesamt mehr als 2 Milliarden Nutzer, YouTube mehr als 2,5 Milliarden und Facebook mehr als 3 Milliarden. Obwohl diese Plattformen weitgehend in die Kommunikationsstrukturen der Unternehmen integriert sind, ist die Nutzung von E-Mails zur Kundenkommunikation nach wie vor von hoher Relevanz – unter anderem aufgrund der Vielfältigkeit ihrer Einsatzgebiete wie z.B. Versand von Mailings, Newslettern, Rechnungen oder auch Auftragsbestätigungen . Daten von Statista zeigen einen Anstieg des Gesamtvolumens an E-Mails um 4,3 % im Jahr 2023 im Vergleich zum Vorjahr mit fast 347,3 Milliarden E-Mails, die täglich weltweit verschickt werden. Ein weiterer Fakt ist, dass eine Person im Durchschnitt etwa 121 E-Mails pro Tag erhält; eines scheint sicher: Die E-Mail wird nicht so schnell verschwinden.

Gartner weist jedoch darauf hin, dass die Sorge um die Sicherheit von E-Mails zunimmt, da kaum ein Unternehmen von Sicherheitsvorfällen verschont bleibt. Phishing-Attacken durch bösartige Links oder Anhänge werden immer ausgefeilter und verursachen Daten- und Umsatzverluste. Ausgehend von dieser Feststellung bringt die CSA jedes Jahr Experten des E-Mail-Ökosystems zusammen, um sich über bewährte Verfahren und Lösungen auszutauschen, welche die Qualität des Kanals verbessern und so das Vertrauen auf Kundenseite in die E-Mail verbessern. Die Veranstaltung ist um eine Reihe von Workshops, Sessions, Konferenzen und Masterclasses herum organisiert.

Nameshield war als Gold-Sponsor auf der Jubiläumsausgabe des CSA Email Summits dabei. Im Rahmen ihres Workshops im DNS TRACK stellten unsere Experten Joëlle Samaké und Arnaud Witterheim heraus, dass es keine E-Mail-Sicherheit ohne sichere Domainnamen und eine robuste und leistungsfähige DNS-Infrastruktur gibt. Die Sicherheit von E-Mails hängt daher von der Wahl des Domainnamenanbieters und den Cybersicherheitslösungen ab, die er seinen Kunden anbieten kann. Dazu zählt der Einsatz des DMARC-Protokolls, das die Nutzer vor betrügerischen E-Mails schützt. Die personalisierten Marken-Top Level Domains, die sogenannten Dot Brands, sind ein weiterer Hebel, um im Hinblick auf die nächste Runde neuer generischer Domainendungen, die für April 2026 geplant ist, Vertrauen in die eigene Marke zu schaffen.

Für weitere Informationen zu unseren Lösungen wenden Sie sich bitte an Ihren Nameshield-Berater.

Nameshield auf dem CSA Summit in Köln – Feiern Sie mit uns das 20-jährige Jubiläum und seien Sie Teil der Diskussion rund um die Zukunft der kommerziellen E-Mail

Seit 20 Jahren hat sich die CSA (Certified Senders Alliance) die Stärkung des Vertrauens in den Kommunikationskanal E-Mail auf die Fahnen geschrieben. Brücken bauen zwischen E-Mail Versendern und E-Mail Anbietern war von Anfang an das zentrale Ziel der CSA – der Jubiläums-Summit dieses Jahr wird die Erfolgsfaktoren der Zukunft unter dem Motto ‚Trust Fuels the Future‘ untersuchen.

Nameshield ist als Gold-Sponsor der Veranstaltung mit dabei – unser Team würde sich sehr freuen, Sie dort zu treffen. Sichern Sie sich marktführendes Know-How mit den Erkenntnissen von CSA und den sich entwickelnden Best Practices. Wir sind besonders gespannt auf die Diskussion rund um die Implementierung von DMARC, das sich gerade zu einem neuen Standard entwickelt. Nameshield stellt seinen Newsletter-Abonnenten drei Gutscheine im Wert von 100 € zur Verfügung. Bei Interesse wenden Sie sich bitte an Ihren Ansprechpartner bei Nameshield – first come, first served!

Treffen Sie ein internationales Netzwerk von Marken, Agenturen, E-Mail-Dienstleistern und Mailbox-Anbietern zum dynamischen Informationsaustausch im gut vernetzten E-Mail-Ökosystem! Der CSA Email Summit ist nicht nur eine Veranstaltung, sondern Ihr Weg, Ihr volles Potenzial in der sich ständig weiterentwickelnden Landschaft der kommerziellen E-Mail auszuschöpfen.

Der CSA Email Summit wird von verschiedenen Branchenverbänden unterstützt und bietet eine solide Plattform für Gespräche, welche wertvolle Einblicke in die Zukunft des E-Mail-Marketings erlauben. Lernen Sie von Branchenexperten in Workshops, Sessions, Kurzvorträgen und Masterclasses, um Ihre Fachkenntnisse zu erweitern.

Bitte kontaktieren Sie das Nameshield-Team für weitere Informationen und um einen Termin auf dem Summit zu vereinbaren!