DNS Belgium mettra désormais hors service les sites web frauduleux sous 24 heures

DNS Belgium mettra désormais hors service les sites web frauduleux sous 24 heures
Source de l’image : Kreutzfelder via Pixabay

Dans le cadre de la lutte contre l’insécurité sur le web, DNS Belgium, registre du .BE, a décidé d’intensifier son action en collaborant avec le SPF Economie [Le SPF Économie, PME, Classes moyennes et Énergie est le service public fédéral belge qui a pour mission de créer les conditions d’un fonctionnement compétitif, durable et équilibré du marché des biens et services en Belgique] pour fermer les sites frauduleux en moins de 24h.

Philip Du Bois, manager général de DNS Belgium indique ainsi : « Le présent protocole nous permettra d’agir ensemble avec le SPF Economie de manière encore plus ciblée contre les abus possibles impliquant des noms de domaine .be. Le protocole souligne notre ambition d’une zone .be sûre et de qualité qui crée un climat favorable pour le développement ultérieur de l’internet. »

Le but : garantir aux consommateurs une navigation en toute sécurité sur les sites Internet en .BE.

Cette procédure assurera une bien plus grande réactivité. En effet, jusqu’à présent SPF Economie ne pouvait demander au registre un blocage relatif au contenu, aussi les sites frauduleux mais dont les données d’identification étaient correctes (à tout le moins dont le caractère faux ne pouvait être prouvé) demeuraient intouchables. Le blocage nécessitait une requête auprès du Parquet, soit une procédure d’au moins deux semaines, laissant largement le temps au site frauduleux de créer des dommages importants auprès des consommateurs. Plusieurs centaines de sites par an sont concernés !

Dès le 1er décembre 2018, le protocole permettra donc au registre DNS Belgium, à la demande du SPF Economie, de bloquer les noms en .BE qui :

  • Sont utilisés pour des sites web frauduleux
  • Abritent des sites phishing

Bien sûr, cette procédure sera appliquée pour les délits reconnus comme sérieux. Le propriétaire du nom bloqué disposera d’une période de deux semaines pour réagir au blocage. Sans action de sa part sous 6 mois, le nom bloqué expirera.

Cette initiative, encore trop rare, est à saluer dans un contexte de lutte acharnée contre la cybercriminalité !
La croisade de Google pour l’adoption du HTTPS par défaut

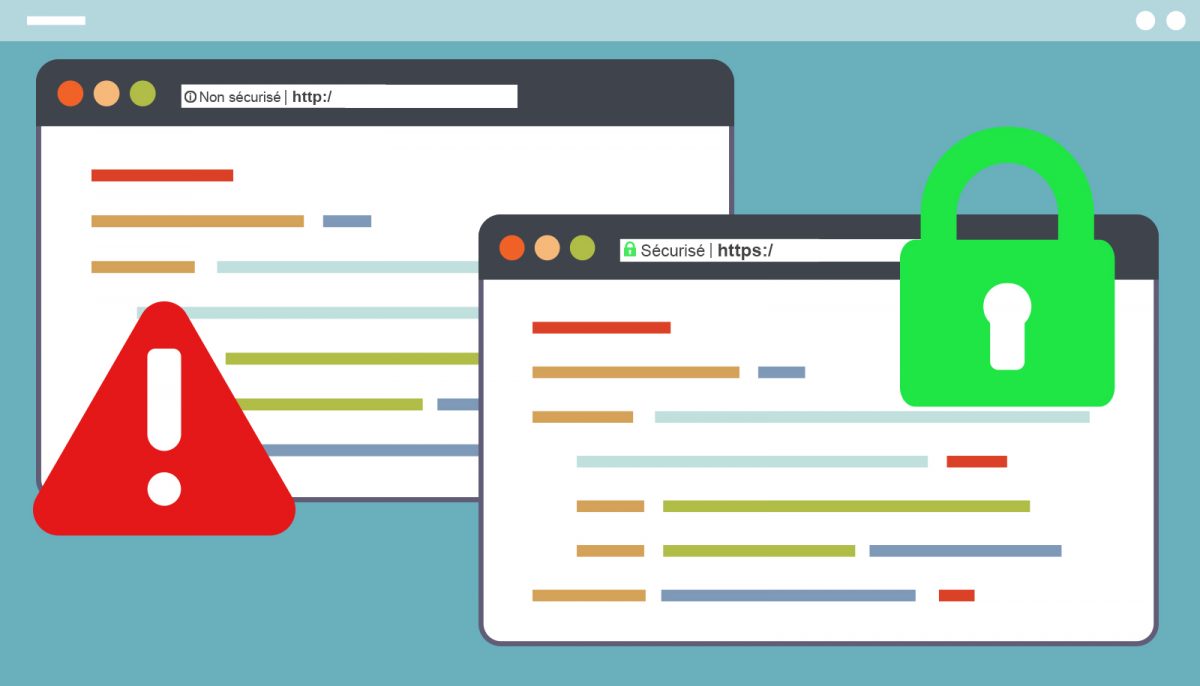
Le navigateur Chrome représente en octobre 2018, selon les sources et toutes plateformes confondues, entre 62% et 68% de parts de marché mondial. Une croissance d’une régularité implacable depuis le lancement du navigateur qui en fait aujourd’hui un acteur incontournable du web. Alors, quand le 8 septembre 2016, les équipes de développement de Chrome annoncèrent leur intention de déclarer le HTTP comme « not secure », le web dans son ensemble se mit à écouter.

HTTP not secure

L’objectif de Google était d’avertir simplement, et donc visuellement, l’internaute qu’une page en HTTP n’était pas sûre, d’autant plus pour les pages avec saisies de données à caractère personnel (login, mot de passe, informations personnelles, numéro de carte de crédit) :

” We, the Chrome Security Team, propose that user agents (UAs) gradually change their UX to display non-secure origins as affirmatively non-secure. The goal of this proposal is to more clearly display to users that HTTP provides no data security. ”

Un peu plus de deux ans et 17 versions du navigateur plus tard, le temps d’une transition graduée pour un peu plus de douceur, et Google est arrivé à ses fins avec une adoption massive du protocole HTTPS ;  la quasi-totalité des autres navigateurs, Firefox en-tête, ayant suivi la même évolution.

Retour sur l’évolution des indicateurs de sécurité dans Chrome depuis 2 ans :

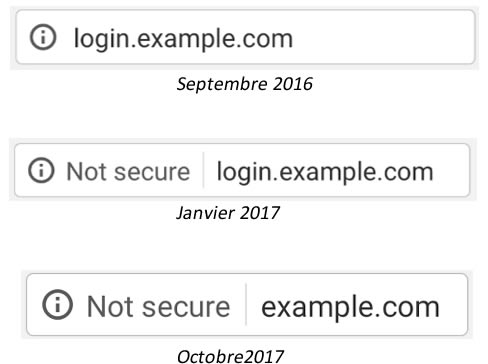
  1. HTTP not secureSeptembre 2016 – Chrome 53 : le HTTP est la norme, et en dehors de certaines erreurs de sécurité liées à un défaut de la page (notamment lié aux certificats SSL), aucun indicateur particulier concernant le manque de sécurité
  2. Janvier 2017 – Chrome 56 : pour commencer, Chrome met l’accent sur les pages contenant des informations sensibles pour l’internaute, telles que la saisie de mot de passe ou de numéro de carte de crédit. Firefox s’aligne immédiatement.
  3. Octobre 2017 – Chrome 62 : Google avance vers un test grandeur nature du traitement de l’ensemble des pages HTTP considéré comme non sécurisé avec le lancement en mode « Chrome Incognito » de l’indicateur HTTP « Not secure » au lancement de la page, quel que soit son contenu
  4. Juillet 2018 – Chrome 68 : toute page chargée en HTTP, quel que soit son contenu, quel que soit le mode de navigation, est désormais considéré comme « not secure »
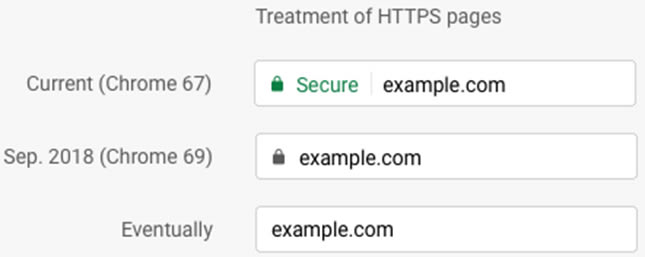
  5. Septembre 2018 – Chrome 69 : pour Google, HTTPS est désormais la norme. La prochaine étape, pour le moins controversée, consiste à éventuellement faire disparaître le cadenas de sécurité tant apprécié des internautes.HTTP not securePour beaucoup c’est un sérieux pas en arrière, il faudra suivre de près cette évolution et penser à mettre en place des certificats SSL Extended Validation EV, qui pour l’instant ne sont pas remis en cause par Google.Validation EV
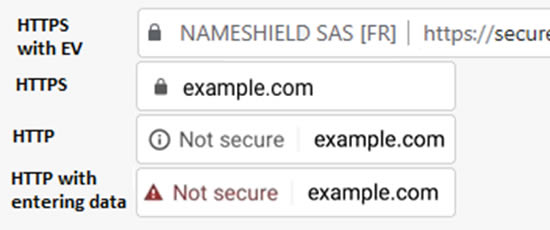
  6. Octobre 2018 – Chrome 70 : c’est maintenant !Chrome 70Désormais, l’affichage des pages HTTP contenant des informations sensibles pour l’internaute, telles que la saisie de mot de passe ou de numéro de carte de crédit, est barré d’un indicateur non sécurisé et pour la  première fois de couleur rouge. Les autres pages HTTP sont indiquées non sécurisées en gris. Les pages HTTPS classiques avec un cadenas noir et celles avec un certificat EV affichent en plus le nom de la société… vous suivez ?
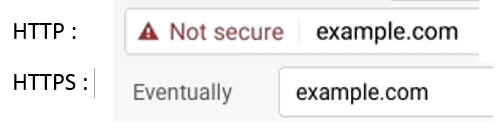
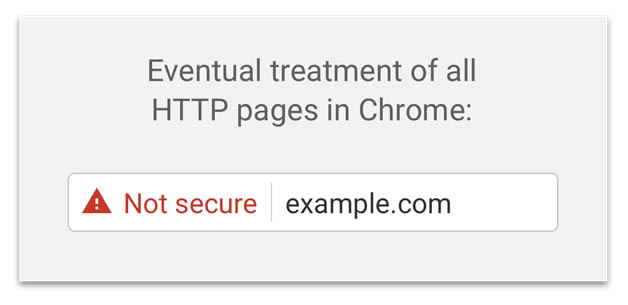
    1. Date non définie – Chrome XX : la finalité de Google est la dualité sur le traitement des urls avec HTTPS ouvertement affichés en rouge pour alerter l’internaute et le HTTPS considéré comme normal, donc ne bénéficiant plus d’aucun indicateur « positif » :

Certificats SSL

  1. HTTP à la CorbeilleDate non définie – Chrome YY : toujours dans une optique d’augmentation de la sécurité et de protection des identités, Google a dans ses cartons une réflexion en cours sur la fin du système d’url tel que nous le connaissons aujourd’hui… Pour le remplacer par un système nouveau et plus simple, affaire à suivre…
D’ici là, et si cette réflexion n’a pas encore été menée au sein de votre entreprise, il est grand temps de passer l’ensemble de vos sites web et applications en HTTPS. La réflexion doit également comprendre le fait d’insérer le nom de votre entreprise dans la barre d’adresse des navigateurs, au moins sur les sites vitrine et à fort trafic.

Cyberattaques, des sanctions annoncées par l’Union Européenne

Cyberattaques, des sanctions annoncées par l'Union Européenne
Source de l’image : VISHNU_KV via pixabay

Après le succès de l’opération collaborative Power Off, rassemblant plusieurs pays, dont le Royaume-Uni, l’Espagne, le Canada, les USA et les Pays-Bas, épaulée par Europol, ayant conduit au démantèlement de Webstresser.org [l’une des entités responsables de plus de 4 millions d’attaques DDoS dans le monde] en mai 2018, l’Union Européenne a décidé de travailler à la création d’un régime spécifique de sanctions contre les cybercriminels.

Lors du sommet européen du 18 octobre dernier, les dirigeants des 28 états membres se sont prononcés sur des sanctions à l’encontre des pirates informatiques et ce, après la récente tentative de piratage contre l’Organisation pour l’Interdiction des Armes Chimiques (OIAC) à La Haye.

Des accusations contre Moscou

La tentative de piratage en avril 2018 déjouée par les Pays-Bas, visait l’Organisation pour l’Interdiction des Armes Chimiques. Cette dernière aurait été perpétrée par l’agence russe des renseignements militaires ou GRU. Face à cette accusation, Moscou nie cependant toute implication.

Cette cyberattaque contrée s’est jouée au moment même où l’organisation menait une enquête sur l’empoisonnement par une substance neurotoxique au Royaume-Uni d’un ancien agent russe. Malgré le démenti de Moscou, Londres persiste à accuser le GRU d’avoir perpétré cette tentative d’empoisonnement.

Les pays européens se mettent d’accord sur la sanction

Lors d’une conférence de presse, à l’issue du sommet européen, le président du conseil européen, Donald Tusk, a affirmé avoir fait une requête auprès des ministres européens, afin qu’ils élaborent des sanctions spécifiques contre les auteurs de cyberattaques. Cette demande, visant initialement à protéger les entreprises et les internautes, a été validée par les dirigeants des états membres de l’Union Européenne. Selon Donald Tusk, les sanctions constitueront à geler les biens fiscaux des organisations ou des pirates informatiques, et à leur interdire l’accès aux 28 pays membres. Dans l’urgence, 8 états dont le Danemark, les Pays-Bas, la Lituanie, la Lettonie, l’Estonie, la Roumanie, la Finlande et la Grande Bretagne ont imposé à l’Union Européenne de prendre des mesures immédiates pour sanctionner les auteurs de piratages informatiques.

Dans un monde où les cyberattaques pourtant d’envergure semblent souvent rester impunies, les pays membres soulignent l’urgence et l’absolue nécessité d’imposer ces sanctions communes.


[INFOGRAPHIE] Passer son site web en HTTPS : Pourquoi ? Et quel certificat SSL choisir ?

En juillet 2018, avec l’arrivée de Chrome 68, les sites en HTTP seront considérés comme « Non Sécurisé », ceux en HTTPS seront marqués « Sécurisé » dans la barre d’adresse.

Et depuis le 25 mai 2018, le RGPD est entré en vigueur et les sites qui récoltent des données personnelles devront disposer du HTTPS.

De plus, certains nouveaux gestionnaires de noms de domaine imposent également le HTTPS pour pouvoir utiliser le nom de domaine (.app / .dev…).

Passer au HTTPS par défaut sur l’ensemble de vos sites Web va devenir indispensable, en faisant l’acquisition de certificat(s) SSL, avec les avantages suivants :

Confidentialité des échanges, authentification forte et intégrité des communications entre les internautes et vos sites web, jouant sur le niveau de confiance des internautes envers vos sites web et plus généralement votre image de marque liée à la sécurité en ligne.

Mais comment choisir le certificat qui répond à vos besoins ? Ci-dessous notre guide pour vous aider dans votre choix :

Passer son site web en HTTPS : Pourquoi ? Et quel certificat SSL choisir ?

Nameshield vous accompagne

Notre équipe d’experts SSL vous accompagne dans la formation de vos équipes, organise régulièrement des réunions d’information au sein de ses locaux pour vous permettre d’échanger avec d’autres acteurs du marché, met à votre disposition les outils nécessaires à la prise de décision (audit, analyse, conseil) et vous accompagne au quotidien sur tous ces sujets.

A noter : Le 21 juin prochain à Paris, un petit-déjeuner sera organisé autour de ce thème.
Pour plus d’informations et pour vous y inscrire ☛ Invitation au nameshield.cafe.

Les suites de l’affaire Equifax ou comment les contrôles mis en place dans le cadre d’un SMSI (ISO 27001) peuvent aider à éviter des incidents de sécurité ?

Cybersecurity - Les suites de l’affaire Equifax ou comment les contrôles mis en place dans le cadre d’un SMSI (ISO 27001) peuvent aider à éviter des incidents de sécurité ?


Avant-hier (3 octobre 2017), l’ex CEO d’Equifax, Rick Smith, a dû expliquer devant le Congrès américain comment les données privées de presque un américain sur deux ont pu être piratées.

Rappelons brièvement la chronologie des faits (pour plus d’informations, nous vous invitons à lire l’article complet d’Adriana Lecerf) :

  • 09 mars 2017: une faille Apache Struts est détectée. Moins d’une semaine après, le patch de sécurité est validé et planifié, mais ce dernier n’est pas appliqué sur tous les serveurs.
  • 15 mars 2017: un scan est effectué mais aucune vulnérabilité n’est détectée.
  • Avril 2017: des hackers profitent de cette brèche (le patch de sécurité qui n’a pas été appliqué sur tous les serveurs) et volent les précieuses données.
  • 31 juillet 2017 : l’ex PDG est mis au courant du vol d’information.
  • 8 septembre 2017 : Communication officielle sur le piratage.

Comment la certification ISO 27001 et la mise en place d’un SMSI (Système de Management de la Sécurité de l’Information) associé peut aider à éviter ce type d’incident :

La norme ISO 27001 est la référence en matière de validation et d’amélioration continue d’un SMSI.
Elle s’appuie sur 114 points de contrôles qui balaient tous les domaines pour la mise en place d’un SMSI, dont la mise en place de procédures et processus de mise à jour des plateformes.

Cela comprend la mise en place et le contrôle régulier de processus de gestion des risques visant à garantir la sécurité des données. L’objectif premier de ce système de management est de mettre en œuvre les mesures adéquates afin de réduire voire éliminer l’impact des menaces pour les utilisateurs ou les clients.

Le SMSI est une roue d’amélioration continue et, dans le cas d’Equifax, les processus de contrôle instaurés et suivis via un SMSI auraient pu aider à éviter, à termes, ce genre d’incident.

Cette affaire démontre à nouveau l’obligation de repenser les stratégies de sécurité au sein des entreprises et de mettre en place les protocoles nécessaires pour s’assurer de la découverte des éventuelles failles de sécurité et des correctifs à appliquer.

Nameshield : premier registrar français accrédité ISO 27001 sur l’ensemble de son activité registrar