Botnet Satori : Le pirate encourant 10 ans d’emprisonnement n’agissait pas seul

Botnet Satori
Source de l’image : TheDigitalArtist via Pixabay

Nous en savons désormais plus sur le cyberpirate, Nexus Zeta, Kenneth Currin Schuchman de son vrai nom, qui s’est illustré notamment avec la création du botnet Satori.

Plaidant coupable aux charges d’accusation relatives à la création du botnet Satori, ses aveux détaillent la mise en œuvre de cette attaque utilisant les failles IOT.

Pour rappel, un botnet est un ensemble d’ordinateurs infectés et contrôlés à distance par un cybercriminel. Les machines appartenant à un botnet sont souvent appelés « bots » ou « zombies ». Le but : transmettre un malware ou virus au plus grand nombre de machines possible.

Le pirate Nexus Zeta n’a pas agi seul mais en collaboration avec deux autres cybercriminels : Vamp qui serait le développeur/codeur principal de Satori et Drake qui aurait géré les ventes du botnet en question.

Le botnet Satori a été créé à partir du code public du malware Mirai IOT. Souvenons-nous, en 2016, Mirai est à l’origine de l’un des plus gros DDoS encore jamais vu en 2016, avec pour cible notamment le fournisseur américain DYN. Le fonctionnement de Mirai reposait sur la recherche permanente sur Internet des adresses IP correspondant à des objets connectés (IoT). Une fois les objets connectés vulnérables identifiés, Mirai s’y connectait pour y installer le logiciel malveillant.

Si le botnet Satori s’attaquait essentiellement à des appareils présentant des mots de passe configurés par défaut en usine ou faciles à deviner, dès son premier mois de déploiement, il a infecté plus de 100 000 machines.

Entre 2017 et 2018 les trois complices vont continuer à développer Satori, qu’ils rebaptiseront d’ailleurs Okiru et Masuta, allant jusqu’à infecter plus de 700 000 machines.

Officiellement accusé par les autorités américaines, Kenneth Currin Schuchman demeure libre jusqu’à son procès. Toutefois, il rompt sa liberté conditionnelle en accédant à Internet et en développant un nouveau botnet. C’est en octobre 2018 qu’il est cette fois-ci arrêté et emprisonné. Plaidant coupable, il risque jusqu’à dix ans de prison et 250 000 dollars d’amende.

Bientôt une durée maximale d’1 an pour les certificats SSL ?

Certficats SSL TLS - HTTPS

Que se passe-t-il ?

Les acteurs de l’industrie envisagent de réduire la durée de vie des certificats SSL/TLS, permettant l’affichage du HTTPS dans les navigateurs, à 13 mois, soit environ la moitié de la durée actuelle de 27 mois, afin d’améliorer la sécurité.

Google, via le CA/Browser Forum a en effet proposé cette modification, approuvée par Apple et une autorité de certification, la rendant éligible au vote. Si le vote est accepté lors des prochaines réunions du CA/B Forum, la modification des exigences entrera en vigueur en mars 2020. Tout certificat délivré après la date d’entrée en vigueur devra respecter les exigences de la période de validité abrégée.

L’objectif de cette réduction est de compliquer la tâche des cyber-attaquants en réduisant la durée d’utilisation des certificats potentiellement usurpés. Cela pourrait également obliger les entreprises à utiliser les algorithmes de chiffrement les plus récents et les plus sécurisés disponibles.

Si le vote échoue, il n’est pas à exclure que les navigateurs parrainant cette exigence l’implémentent de manière unilatérale dans leur programme racine, forçant ainsi la main aux autorités de certification. Il y a fort à parier que ce soit le chemin suivi, ce changement fait suite à l’initiative précédente de Google visant à réduire la durée de vie de trois à deux ans en 2018, époque à laquelle Google souhaitait déjà une durée réduite à 13 mois voire moins.

Qui est touché ?

Les modifications proposées par Google auraient une incidence sur tous les utilisateurs de certificats TLS de confiance publique, quelle que soit l’autorité de certification qui émet le certificat. Si le vote passe, tous les certificats de confiance émis ou réémis après mars 2020 auront une validité maximale de 13 mois. Les entreprises utilisant des certificats dont la période de validité est supérieure à 13 mois seront encouragées à revoir leurs systèmes et à évaluer l’incidence des modifications proposées sur leur déploiement et leur utilisation.

Les certificats TLS émis avant mars 2020 avec une période de validité supérieure à 13 mois resteront fonctionnels. Les certificats non-TLS public, pour la signature de code, le code privé TLS, les certificats clients, etc… ne sont pas concernés. Il ne sera pas nécessaire de révoquer un certificat existant à la suite de la mise en place de la nouvelle norme. La réduction devra être appliquée lors du renouvellement.

Qu’en pensent les acteurs du marché ?

Il s’agirait d’un changement global du secteur, qui aurait des répercussions sur toutes les autorités de certification. Celles-ci voient cette proposition d’un mauvais œil. On peut y voir avant tout un intérêt économique mais pas uniquement…

Leur argument principal est que le marché n’est pas encore prêt en termes de système d’automatisation des commandes et installations de certificats. De fait les interventions humaines seraient plus nombreuses, avec les risques associés à une mauvaise manipulation, ou tout simplement un risque plus élevé d’oubli de renouvellement d’un certificat.

Pour les autorités de certification, réduire à si court terme la durée des certificats présente surtout une augmentation significative des coûts humains liés à la gestion du portefeuille de certificats. Si elles ne sont pas fondamentalement contre cette décision, elles voudraient surtout des délais un peu plus long pour étudier notamment ce qu’en pensent les utilisateurs et les entreprises.

La position des fabricants de navigateurs ?  

Que ce soit Google ou Mozilla, fers de lance de l’adoption massive du HTTPS natif pour tous les sites web, et supporters de l’initiative Let’sEncrypt, l’important c’est le chiffrement de tout le trafic web. Une réduction de la durée des certificats réduit le risque d’usurpation des certificats sur une longue durée et favorise l’adoption massive de systèmes de gestion automatisés. Pour ces deux acteurs, un monde idéal contiendrait des certificats d’une durée maximale de 3 mois. S’ils sont à l’écoute du marché pour ne pas imposer trop rapidement leurs vues, il y a fort à parier qu’à long terme la durée de vie des certificats continuera à diminuer.

L’avis de Nameshield

Le marché poursuit son évolution vers des durées de certificats de plus en plus courtes, tout comme une diminution continuelle des niveaux d’authentification et en conséquence un besoin qui va aller croissant pour des solutions de gestion automatisées. Nous nous alignerons sur ces impératifs et conseillons à nos clients de se préparer à cette diminution qui arrivera, à n’en pas douter. Nos autorités de certification partenaires suivront également cette évolution et permettront d’offrir tous les systèmes d’inventaire permanent et d’automatisation requis.

Être entendu

Le forum CA/Browser accepte les commentaires de participants extérieurs et toutes les discussions sont publiques. Vous pouvez soumettre vos commentaires directement à la liste de diffusion du Forum : https://cabforum.org/working-groups/ (en bas de page). Nameshield est en contact avec des participants du CA/B forum et vous tiendra informés des décisions à venir.

NBA : Le phishing n’épargne pas les institutions sportives

NBA : Le phishing n’épargne pas les institutions sportives
Source de l’image : mohamed_hassan via Pixabay

Le 10 mai dernier, dans un communiqué de presse, la société Pacers Sports & Entertainment (PSE), propriétaire de l’équipe de basketball des Pacers de l’Indiana, franchise de la NBA (National Basketball Association), a révélé avoir été victime d’une attaque sophistiquée de phishing fin 2018.

Pour rappel, le phishing est une technique utilisée par des fraudeurs pour obtenir des informations personnelles dans le but de perpétrer une usurpation d’identité. Il s’agit d’une technique d’« ingénierie sociale » qui consiste à exploiter non pas une faille informatique, mais la « faille humaine » en dupant les internautes par le biais d’un email semblant provenir d’une entreprise de confiance, typiquement une banque ou un site de commerce.

Pacers Sports & Entertainment victime d’une attaque de phishing

Fin 2018, la société PSE a ainsi été la cible d’une campagne d’emails de phishing permettant l’accès non autorisé à des emails contenant des informations personnelles d’un certain nombre de personnes.

Cette cyberattaque a touché un nombre limité de personnes, cependant la quantité d’informations volées reste importante : nom, adresse, date de naissance, numéro de passeport, permis de conduire, numéro d’identification d’état, numéro de compte bancaire, numéro de carte de crédit, signature numérique, nom d’utilisateur et mot de passe, et pour certains le numéro de sécurité sociale.

La société américaine a alors rapidement mis en place des mesures pour sécuriser les comptes de messagerie touchés et a lancé une enquête avec l’aide d’experts judiciaires. Cette enquête a ainsi révélé que les pirates ont eu accès aux comptes d’un nombre limité de personnes, entre le 15 octobre et le 4 décembre 2018. Le communiqué ne donne cependant aucun détail sur l’identité des personnes visées.

PSE a informé individuellement chaque victime quelles informations les concernant ont été dérobées et rassure en affirmant qu’ « à ce jour, elle n’a reçu aucun rapport concernant une utilisation abusive ou une tentative d’utilisation abusive des informations personnelles ». La société a offert aux victimes de cette attaque, un accès gratuit à des services de surveillance de crédit et de protection d’identité.

Quelques règles simples face au phishing 

Les attaques de phishing deviennent de plus en plus fréquentes mais surtout de plus en plus sophistiquées et visent tout type de secteurs. Chacun doit donc redoubler de vigilance.

Pour conclure, rappelons quelques règles simples pour vous protéger face à des tentatives de phishing :

  • Ne pas répondre à une demande d’informations confidentielles par mail (code d’accès et mots de passe, code de carte bleue…) ;
  • Ne jamais ouvrir une pièce jointe dont l’expéditeur est soit inconnu soit d’une confiance relative ;
  • Vérifier les liens en passant la souris au-dessus (sans cliquer) pour s’assurer qu’ils renvoient vers des sites de confiance ;
  • Être attentif à la qualité du langage utilisé par l’expéditeur du mail ;
  • Ne pas faire confiance au nom de l’expéditeur du mail. En cas de doute, contacter l’expéditeur par un autre biais.

REPLAY WEBINAR CYBERSÉCURITÉ – SSL & HTTPS : définition, importance et risques liés aux certificats SSL

Webinar Cybersécurité Nameshield - SSL HTTPS - Replay

Le navigateur Chrome représente entre 62% et 68% de parts de marché mondial. Alors, quand en 2016 Chrome a annoncé son intention de déclarer le HTTP comme « not secure », le web dans son ensemble se mit à écouter !

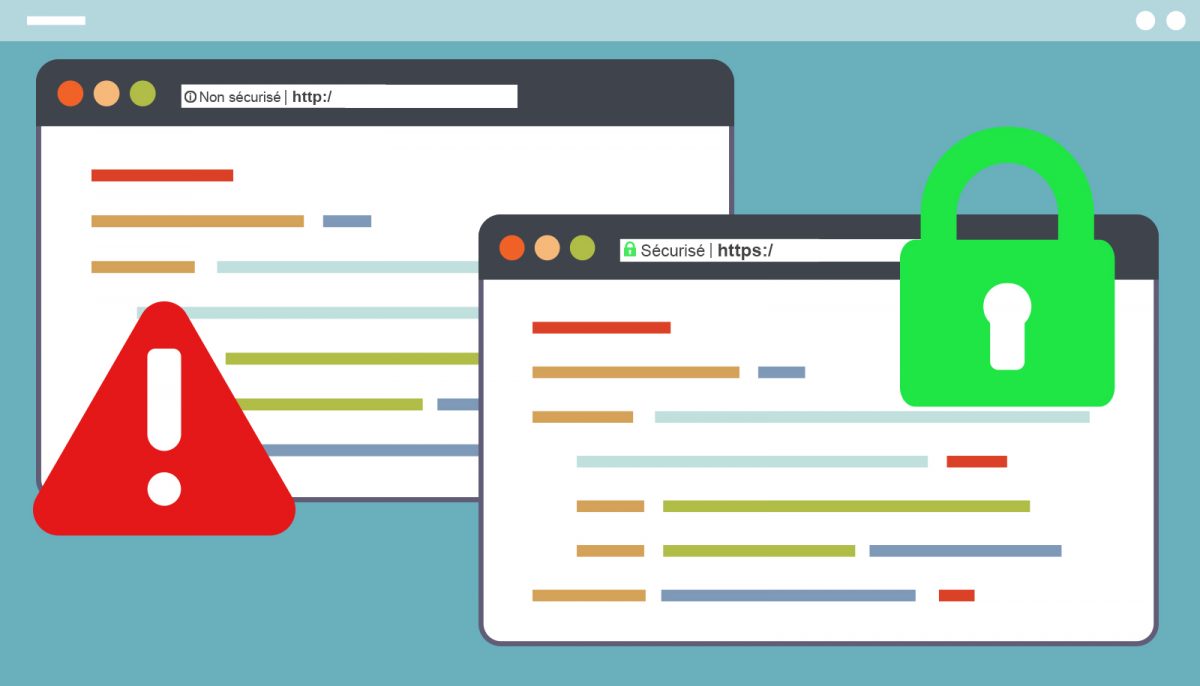
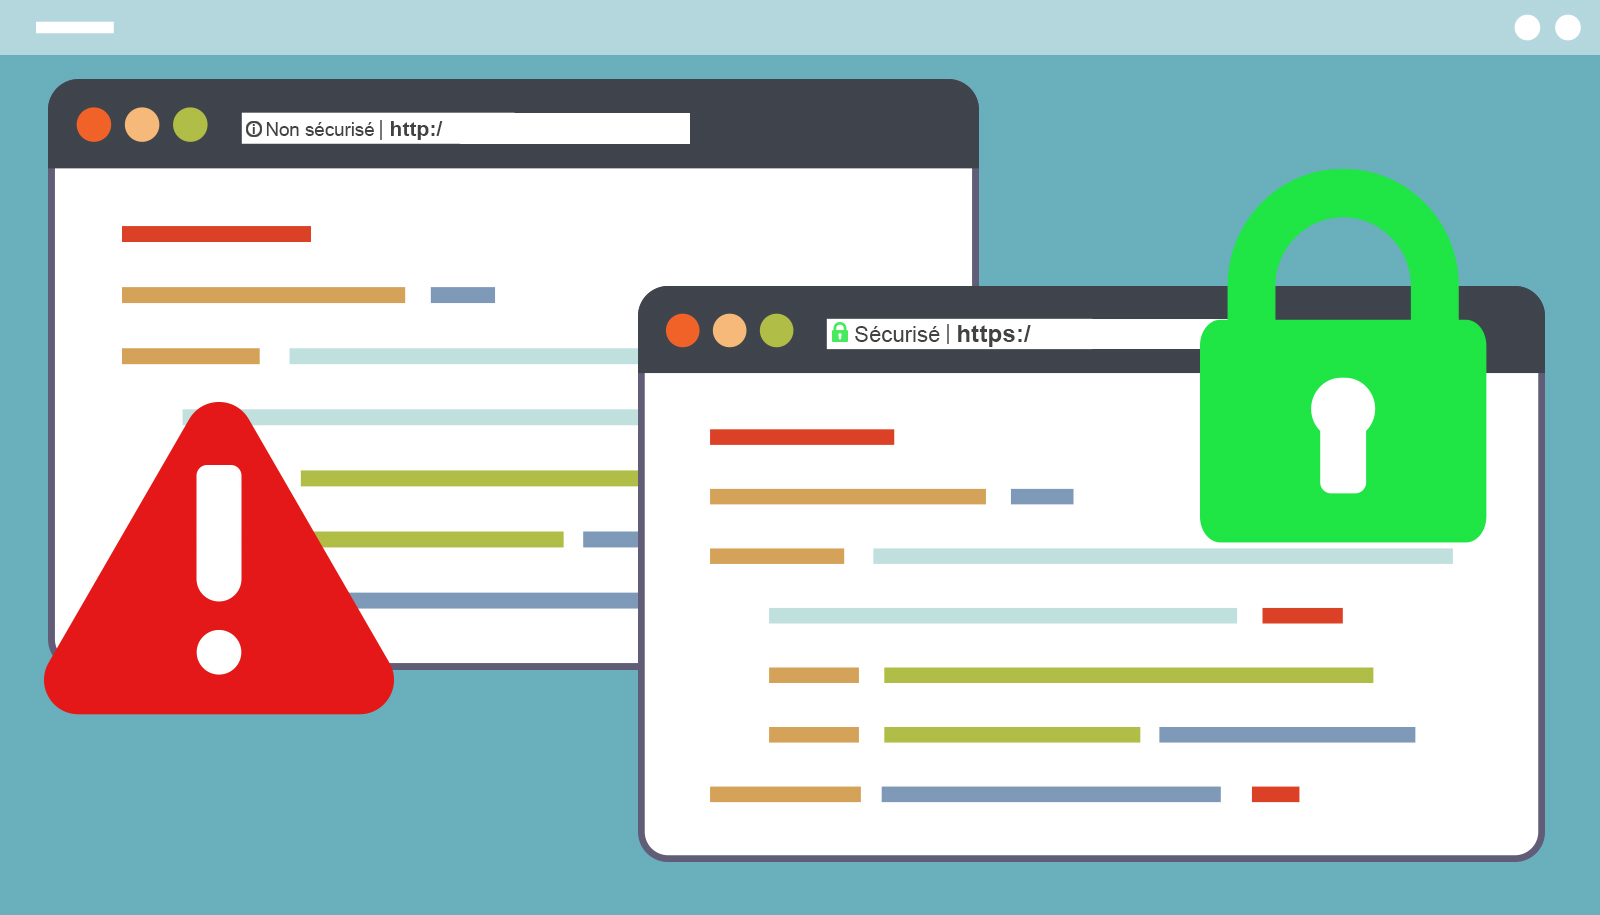
Depuis juillet 2018, avec l’arrivée de Chrome 68, les sites en HTTP sont considérés comme « Non Sécurisé », ceux en HTTPS sont marqués « Sécurisé » dans la barre d’adresse.

Et depuis le 25 mai 2018, le RGPD est entré en vigueur et les sites qui récoltent des données personnelles doivent disposer du HTTPS.

De plus, certains nouveaux gestionnaires de noms de domaine imposent également le HTTPS pour pouvoir utiliser le nom de domaine (.app / .dev…).

Passer au HTTPS par défaut sur l’ensemble de vos sites Web est devenu indispensable, en faisant l’acquisition de certificat(s) SSL et permet de bénéficier de différents avantages.

Au programme de ce webinar, nos experts reviennent sur :

  • Qu’est-ce qu’un certificat SSL ?
  • Quels sont les avantages et les risques liés aux certificats SSL ?
  • Quelle stratégie adopter pour vos sites web ?

Retrouvez ce webinar animé par Christophe GERARD, Security Product Manager et Lucie LOOS, Directrice Marketing Experte cybersécurité de Nameshield group, en replay sur la plateforme Webikeo :

L’interface SSL de Nameshield fait peau neuve

L'interface SSL de Nameshield fait peau neuve

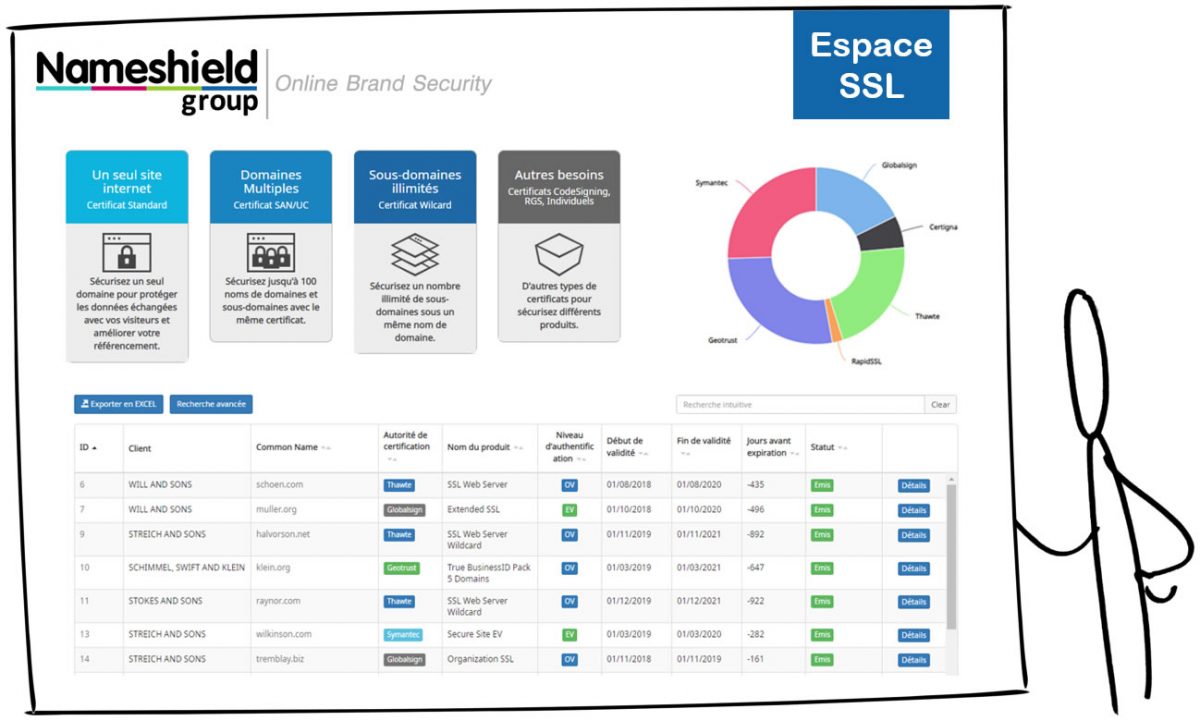
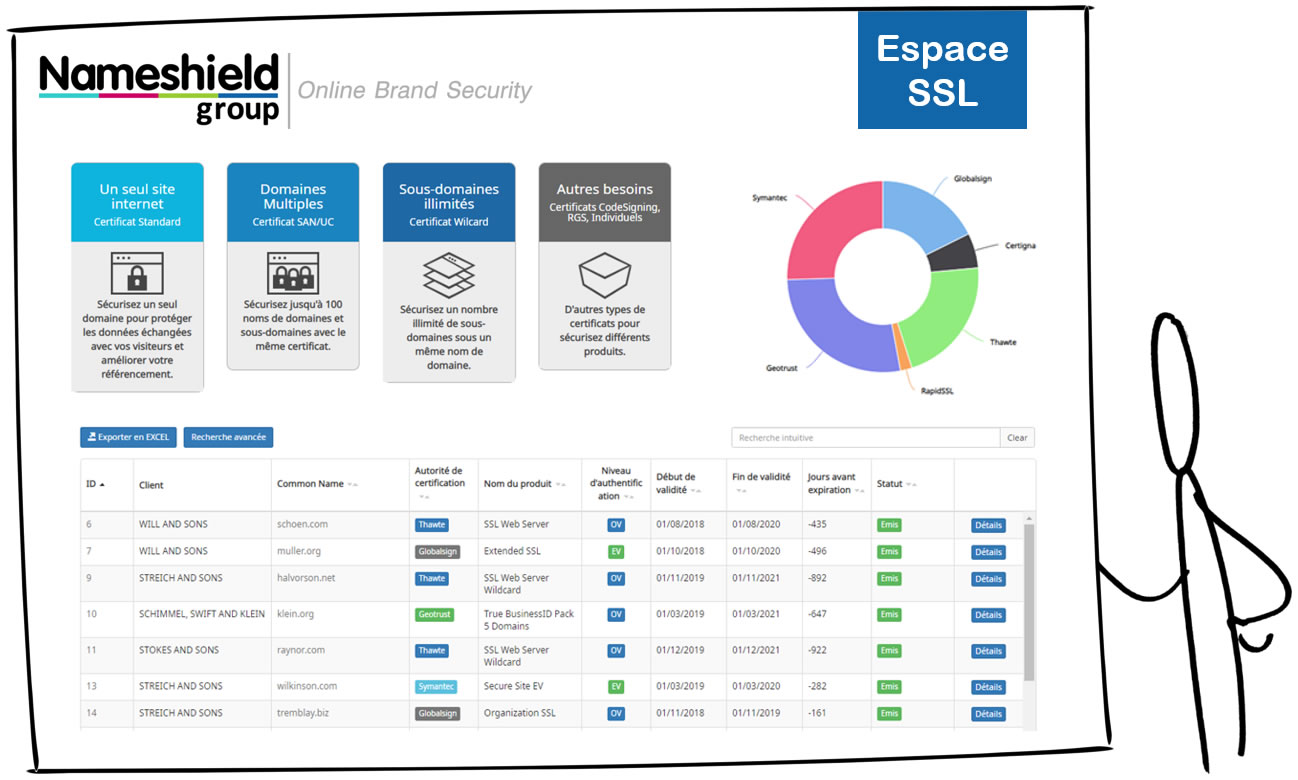
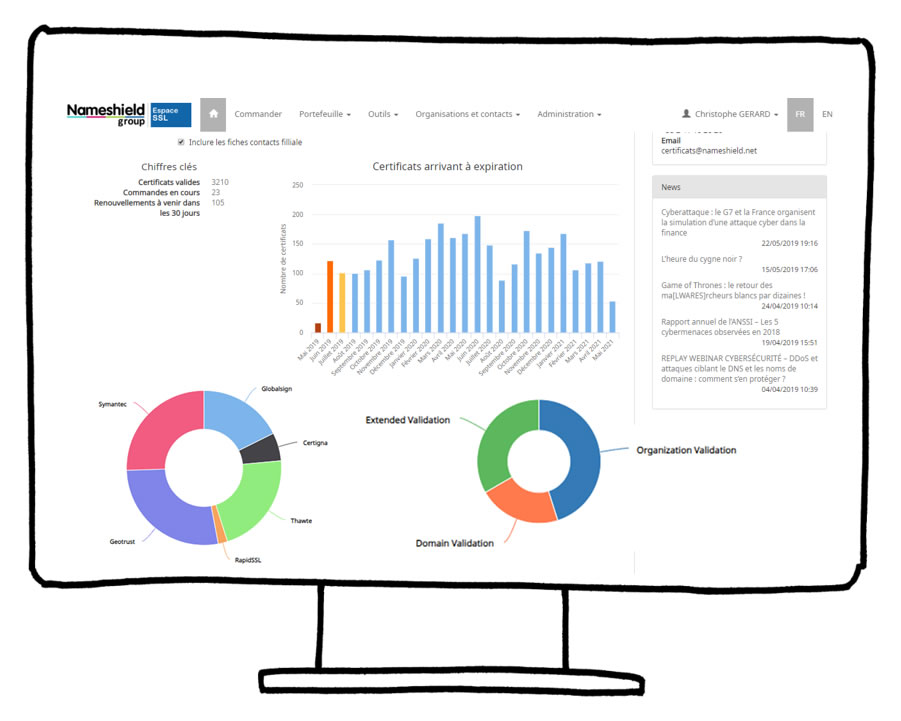
Plus intuitive, plus complète, plus jolie… la nouvelle interface SSL de Nameshield arrive le jeudi 13 juin, pour vous permettre de gérer l’ensemble de vos certificats.

Vous disposerez maintenant d’indicateurs clés sur votre portefeuille de certificats, de différentes vues de consultation des certificats (ensemble du portefeuille, vue détaillée, certificats proches de l’expiration, commandes en cours, certificats expirés ou révoqués), d’un système de gestion des Organisations et Contacts et d’un système de commande repensé.

Interface SSL de Nameshield

Enfin, un outil d’aide à la décision a été intégré pour vous aider dans le choix du bon certificat en cas de doute.

La gamme de certificats est mise à jour, à disposition les certificats SSL, RGS, Code Signing, Individuels, tous types et tous niveaux d’authentification.

L’équipe SSL se tient à votre disposition pour une démonstration, un guide complet d’utilisation est à votre disposition pour l’ensemble des opérations et actions disponibles. Contactez-nous directement sur certificats@nameshield.net.