Google verse 9 Milliards de dollars pour rester le moteur de recherche par défaut d’Apple

Google verse 9 Milliards de dollars pour rester le moteur de recherche par défaut d'Apple
Source de l’image : 377053 via Pixabay

En Septembre 2017, Apple changeait de moteur de recherche par défaut pour son assistant numérique personnel Siri. Depuis, toute question posée à Siri et nécessitant une recherche sur le Web passe par le moteur de recherche de Google, et non plus par Bing, celui de Microsoft. Ce changement suivait ainsi une certaine cohérence dans la mesure où le moteur par défaut dans le navigateur Safari, en version macOS ou iOS, était également celui de Google. Mais au-delà de la simple cohérence, c’est surtout le possible accord financier évoqué alors sur une note du cabinet d’analyses Bernstein qui attirait l’attention : Google aurait versé 3 milliards de dollars à Apple pour être le moteur de recherche par défaut sur iPad et sur iPhone.

Un an plus tard c’est l’analyste Rod Hall, de la banque d’investissements Goldman Sachs, qui donne un nouvel éclairage à cet accord financier officieux. En effet, Google aurait payé 9 milliards de dollars à Apple pour l’année 2018 et prévoirait près de 12 milliards de dollars pour l’année 2019. A titre d’éclairage complémentaire, ces transactions rapportent plus d’argent à Apple que ses propres services iCloud ou Apple Music et seraient même la deuxième source de revenus de la division « services » derrière l’App Store.

Ces sommes paraissent folles ?

Rod Hall base ses estimations sur la part de marché du navigateur Safari, en croissance constante. Sur ordinateurs, tablettes et téléphones mobiles confondus, Safari représente aujourd’hui entre 15% et 17% de parts de marché selon différentes sources (NetMarketShare ou Statcounter) contre 60% à 61,6% pour Chrome. C’est surtout le trafic généré via Safari qui ne cesse d’augmenter et qui sert de base de calcul dans cet accord.

Même si les chiffres avancés par Rod Hall restent des estimations, non confirmés par les deux géants du web, ou encore jugés trop importants par d’autres cabinets, la facture finale pour Google semble salée. Mais ces chiffres restent presque raisonnables au vu des enjeux financiers. En effet, selon différentes sources, Google représente plus de 92% du marché des moteurs de recherche dans le monde et entend bien par tous les moyens maintenir cette position dominante.

L’acquisition de trafic est primordiale pour Google qui se rattrape directement via le canal publicitaire, indirectement sur la collecte d’information des utilisateurs venant ainsi alimenter ses bases de données et, par voie de conséquence, ses programmes d’intelligence artificielle, sans parler de la préservation de son omnipotence.

Google a ainsi renégocié l’an dernier les contrats de ses partenaires en augmentant leur rémunération. Les sommes que Google reverse à ses partenaires au titre de l’acquisition de trafic ont régulièrement augmenté ces dernières années. Ils ont dépassé les 20 milliards de dollars en 2017, représentant 22,7 % des revenus publicitaires du groupe… ça donne le tournis.
Bercy concrétise vos dépenses de protection en cybersécurité !

Bercy concrétise vos dépenses de protection en cybersécurité !
Source de l’image : https://www.ssi.gouv.fr/agence/cybersecurite/mois-de-la-cybersecurite-2018/

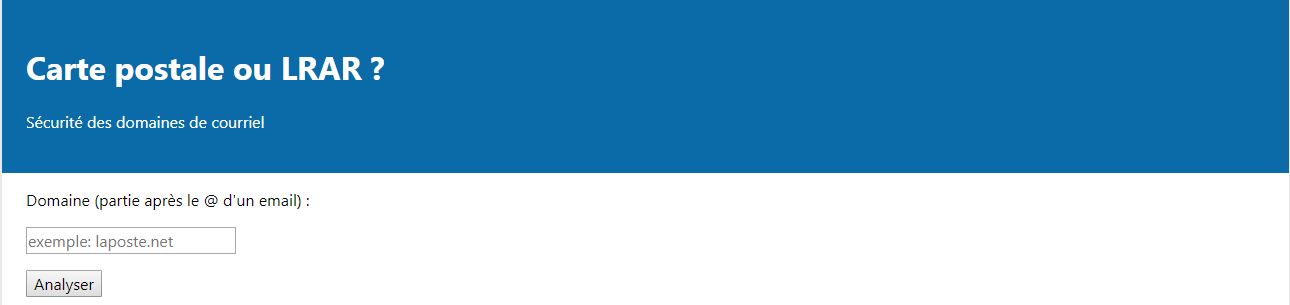
On s’en souvient, Bercy avait testé ses agents l’an dernier afin de les sensibiliser à la cybersécurité. Cette année, à l’occasion du mois de la cybersécurité, le ministère des finances a lancé une initiative concernant l’évaluation de la résilience des noms de domaine au regard de leur messagerie électronique, en adoptant un système d’affichage similaire à celui des étiquettes énergies : https://ssi.economie.gouv.fr/

Bercy concrétise vos dépenses de protection en cybersécurité
Source de l’image : https://ssi.economie.gouv.fr/

A l’aide de cet outil, vous pouvez saisir les noms de domaine de vos expéditeurs afin de vérifier le niveau de sécurité technologique associé. A noter que les notes ‘A++’ sont considérées par Bercy comme étant plus sécurisées que des LRAR – lettre recommandée avec accusé de réception.

Les critères d’évaluation sont tous techniques et la liste est présentée dans la partie FAQ de l’initiative : DNSSEC (sécurité du DNS),  MX (serveur mail), SPF, DKIM, DMARC (adresses IP légitimes), et autoconfig (configuration des clients de messagerie) sont ainsi les indicateurs utilisés.

L’initiative est louable, d’autant plus qu’elle est présentée comme étant un indicateur permettant d’être une base pour les marchés publics : l’évaluation idoine permet ainsi d’avoir une représentation imagée de la qualité du prestataire technologique. L’arrêté correspondant est d’ailleurs paru récemment.

Là où l’on peut s’interroger, c’est sur le choix de la représentation visuelle : utiliser une étiquette-énergie pour représenter une information de sécurité informatique, c’est dévoyer l’usage originel. Si l’on parlait de la consommation énergétique des serveurs associés aux noms de domaine, pourquoi pas. Il en résulte un travail intéressant pour les ergonomes-dessinateurs : inventer un modèle de représentation de la sécurité technologique internet. A vos tablettes graphiques !


TESCO Bank sanctionnée pour avoir failli à protéger ses utilisateurs victimes d’une cyberattaque

TESCO Bank sanctionnée pour avoir failli à protéger ses utilisateurs victimes d’une cyberattaque
Source de l’image : GregMontani via Pixabay

En novembre 2016, Tesco Bank, banque de détail britannique détenue à 100% par le groupe de distribution Tesco, avait essuyé une attaque informatique d’une ampleur alors inédite dans ce secteur. En moins de 48 heures, les pirates avaient réussi à prélever sur des comptes clients près de 2.26 millions de livres.

40 000 comptes avaient été touchés par cette attaque et l’argent avait été subtilisé par les cybercriminels sur 20 000 d’entre eux.

Même s’il s’agissait de montants peu élevés et que ceux-ci avaient été remboursés aux victimes, la question de la solidité et la fiabilité des systèmes informatiques du secteur bancaire avait bien sûr été soulevée.

La décision de justice rendue par le FCA (Financial Conduct Authority), le régulateur financier du Royaume-Uni, est assez éloquente en la matière, jugeant que la banque n’a pas suffisamment protégé ses utilisateurs contre les cyberattaques. Les cybercriminels avaient en effet réussi à exploiter des failles pour mener à bien leur attaque, notamment dans le système de conception des cartes bancaires.

Si Tesco risquait une amende de 33.6 millions de livres, le groupe a finalement écopé d’une sanction de 16.4 millions de livres, soit environ 18.4 millions d’euros.

Le but de cette amende : montrer que le régulateur financier n’a « aucune tolérance pour les banques qui échouent à protéger les clients contre des risques prévisibles »*, souligne Mark Steward, executive director of enforcement and market oversight au FCA.

Le FCA a ainsi exprimé que Tesco Bank avait manqué à ses obligations de vigilance quant à :

  • La fabrication et la distribution des cartes de crédit
  • La configuration d’un système d’authentification spécifique et de détection des fraudes
  • La prise d’actions appropriées pour anticiper les risques d’attaques et de fraudes

Mark Steward ajoute également que dans le cas précis de l’attaque de novembre 2016, la banque n’avait géré une alerte spécifique qu’une fois que l’attaque avait débuté.

Pour la FCA, « la norme doit être désormais celui de la résilience, afin de réduire en amont le risque d’une cyberattaque, pas seulement de réagir à celle-ci »**.


*“The fine the FCA imposed on Tesco Bank today [1st October] reflects the fact that the FCA has no tolerance for banks that fail to protect customers from foreseeable risks”.

**“The standard is one of resilience, reducing the risk of a successful cyber attack occurring in the first place, not only reacting to an attack.”

Google veut-il vraiment remplacer l’URL ?

Google veut-il vraiment remplacer l’URL ?
Source de l’image : Simon via Pixabay

Dans une interview accordée à Wired, l’ingénieur en chef de Google Chrome, Adrienne Porter Felt, a déclaré la volonté de faire des URLs une espèce en voie d’extinction.

Aussi les développeurs de Chrome chercheraient-ils des alternatives permettant de remplacer les URLs. Pour le moment, Google avance sur la sécurisation du Web avec sa mesure épinglant désormais systématiquement les sites non HTTPS.

Les URLs (Uniform Resource Locators) sont les adresses web que nous utilisons quotidiennement lors de notre navigation sur Internet. Elles sont ainsi listées dans le répertoire DNS et dirige les moteurs de recherche vers l’adresse IP associée à un serveur web hébergeant le site visé.

Si Google évoque son souhait de remplacer les URLs, c’est qu’un constat sans appel fait jour : les URLs sont devenues de plus en plus difficiles à lire et à comprendre. Par-dessus tout, les URLs offrent un niveau de sécurisation trop faible. Longues et aisément manipulables, ces dernières offriraient bien trop de possibilités aux cybercriminels pour rediriger à leur insu les internautes vers des sites malveillants. Il devient de fait compliqué pour les internautes devant une relative opacité de savoir à qui ils ont affaire.

Adrienne Porter Felt déclare ainsi : “Elles sont [les URLs] difficiles à lire, il est ardu de savoir quelle partie de ces dernières est totalement digne de confiance, et, en général, je ne pense pas que les URLs jouent réellement leur rôle dans la communication de l’identité d’un site. C’est pourquoi nous souhaitons évoluer dans le sens d’une identification plus aisée et compréhensible par tous des sites web. […] Mais cela implique des changements importants sur quand et comment Chrome affiche les URLs. »*

Si l’intention est louable, dans le monde du web où la question de la sécurité et de la confiance devient chaque jour plus importante, aucune solution n’a encore été trouvée.

Le premier essai en la matière, Origin Chip en 2014, s’était soldé par un échec. Cette fonctionnalité alors testée sur Safari permettait que seul le nom de domaine visité soit affiché dans la barre de recherche, un clic sur ce dernier rendait alors l’URL complète visible. Le mauvais accueil réservé à cette fonctionnalité lui a valu assez rapidement son retrait. Cette première expérience et ses constats sont bien sûr mis à profit dans la réflexion actuelle.

Les équipes de Google sont occupées en ce moment même à identifier les différentes utilisations faites des URLs par les internautes afin d’avancer vers une alternative qui assurerait plus de sécurité et d’intégrité quant à l’identité des sites sur le web. La route semble encore longue à parcourir avant que Google ne remplace donc l’URL.

Parallèlement, c’est également fort de ce constat du caractère manipulable et difficile à lire des URLs que des solutions d’identification ont vu le jour. Nameshield propose notamment un authentificateur d’URL permettant aux marques de signaler en temps réel à leurs internautes les URLs frauduleuses, via un système de marquage clair.


* »They’re hard to read, it’s hard to know which part of them is supposed to be trusted, and in general I don’t think URLs are working as a good way to convey site identity. So we want to move toward a place where web identity is understandable by everyone […] this will mean big changes in how and when Chrome displays URLs. We want to challenge how URLs should be displayed and question it as we’re figuring out the right way to convey identity. »

Le gouvernement togolais lance une campagne de gratuité pour inciter les nouvelles entreprises locales à communiquer en .TG

Le gouvernement togolais lance une campagne de gratuité pour inciter les nouvelles entreprises locales à communiquer en .TG
Source : mondomainegratuit.tg

Gérée jusqu’en 2016 par une entreprise privée, l’extension togolaise .TG est désormais administrée par Lomé qui a décidé de lancer une campagne de promotion du .TG.

Le gouvernement entend ainsi faire du .TG « le symbole de la souveraineté numérique » du pays, tout en désirant « renforcer l’identité numérique du Togo », «  promouvoir le savoir-faire des entrepreneurs togolais et favoriser l’inclusion du numérique dans l’économie locale ».

Un site dédié a été créé pour l’occasion [mondomainegratuit.tg] et propose aux 1000 premières entreprises, créées courant septembre 2018, qui en feront la demande de se voir offrir un kit pour le développement de leur entreprise sur le web.

Ce kit aura la bonne idée d’inclure le remboursement de l’enregistrement d’un nom de domaine en .TG.

Une belle initiative de développement local d’un ccTLD à saluer.