Une attaque visant le système des noms de domaine : la priorité, protéger ses accès

Cyberattaque mondiale - DNS Hijacking - cyberespionnage
Source de l’image : Geralt via Pixabay

Les médias ont très largement relayé le weekend dernier les méfaits d’une attaque à priori sans précédent et visant les noms de domaine.

C’est en effet dans la nuit du 22 au 23 février que, l’ICANN a déclaré des attaques d’une grande envergure visant les noms de domaine : il s’agit de DNS hijacking. Ces attaques consistent « à remplacer les adresses des serveurs » autorisés « par des adresses de machines contrôlées par les attaquants », a expliqué l’organisme, permettant aux pirates d’interroger les données pour découvrir mots de passe, adresses mail etc., voire de capter complètement le trafic vers leurs serveurs.

Une vague d’attaques qui a débuté en novembre 2018

En réalité, il ne s’agit pas d’une attaque, mais d’une vague d’attaques que le système des noms de domaine subit depuis maintenant plusieurs semaines.

Dès la fin du mois de novembre 2018, une attaque visait le Liban et les Émirats Arabes Unis et avait affecté les noms de domaine en .GOV. Dans cette première attaque, les cybercriminels avaient procédé à du DNS hijacking.

Début janvier 2019, la société FireEye faisait état dans un article d’une vague de DNS hijacking affectant les noms de domaine appartenant au gouvernement et aux secteurs des télécommunications et d’Internet au Moyen-Orient, en Afrique du Nord, Europe et Amérique du Nord.

Si les pirates n’avaient pas été alors identifiés, les premières recherches laissaient à penser que ces derniers pourraient opérer depuis l’Iran.

Fait important quant à l’attaque du 22 février : elle frappait cette fois-ci, parfois avec succès, des acteurs importants de l’Internet.

En quoi ces attaques consistent-elles ?

La méthode employée est celle du DNS hijacking, déployé à grande échelle. Il s’agit d’une attaque malicieuse, également appelée redirection DNS. Son but : écraser les paramètres TCP/IP d’un ordinateur afin de le diriger vers un serveur DNS pirate en lieu et place du serveur DNS officiel paramétré. Pour ce faire, le pirate prend le contrôle via différentes techniques de la machine cible pour altérer les configurations DNS.

Le gouvernement américain, entre autres, a récemment tiré la sonnette d’alarme face à ces séries d’attaques très sophistiquées dont le but serait de siphonner un important volume de mots de passe. Ces attaques cibleraient plus spécifiquement les gouvernements et les sociétés privées.

Entre DNS hijacking et cyberespionnage

Selon l’article de Talos de novembre 2018, les pirates derrière ces attaques auraient ainsi récupéré des emails et des informations de connexions (identifiants – mots de passe) en hijackant le DNS, faisant en sorte que le trafic des emails des institutions ciblées et le VPN (Virtual Private Networking) soient redirigés vers un serveur contrôlé par les cybercriminels.

Une fois les connecteurs récupérés, d’autres attaques peuvent être lancées, telles que le Man-In-The-Middle, à des fins d’espionnage.

Alors comment se protéger efficacement ?

Il faut être conscient que si ces attaques visent prioritairement le système d’avitaillement des noms de domaine, nous ne le dirons jamais assez, la première porte d’entrée d’un pirate à votre portefeuille de noms de domaine est vos accès plateforme de gestion.

La première et absolue recommandation est de protéger ses accès

Nameshield a mis en place, depuis de nombreuses années, des dispositifs de sécurisation de l’accès au portail de gestion des noms de domaine (filtrage IP, ACL, HTTPS) et propose en sus l’authentification 2 facteurs et le SSO.

Si ces solutions complémentaires ne sont pas encore en place, Nameshield recommande vivement de mettre en place ces solutions, tout particulièrement la double factor authentification, pour lutter contre les vols de mots de passe.

Mettre en place le protocole DNSSEC

La mise en place du protocole DNSSEC, s’il était bien plus largement déployé, aurait pu empêcher ou à tout le moins amoindrir l’impact de ces attaques, en limitant leurs conséquences.

Il devient plus qu’urgent que DNSSEC soit désormais massivement adopté, tant au niveau des résolveurs que des serveurs faisant autorité.

Protéger ses noms de domaine stratégiques

La mise en place d’un registry lock sur vos noms stratégiques empêchera les modifications frauduleuses de ces derniers.

Si aucune solution parfaite n’existe aujourd’hui pour protéger à 100% les infrastructures des cyberattaques, c’est l’application de plusieurs mesures préventives combinées qui permettra de diminuer les vulnérabilités exploitées (si) facilement par les pirates.
Un premier rapport très attendu sur les malwares dans les nouvelles extensions

Un premier rapport très attendu sur les malwares dans les nouvelles extensions

Alors que le sort de 25 nouvelles extensions non encore déléguées reste à sceller, soit environ 2% de l’ensemble des extensions retenues lors du round d’ouverture actuel, l’ICANN vient de publier une étude sur la proportion de domaines malveillants dans les nouvelles extensions lancées après 2012.

L’étude a été demandée par la Competition Consumer Trust and Consumer Choice Review Team (CCTRT), arcane de l’ICANN dont le rôle est de faire des recommandations sur l’impact des nouvelles extensions sur la concurrence, le choix et la confiance des utilisateurs. En définissant les paramètres de l’étude, le CCTRT a cherché à mesurer les taux des formes communes d’activités abusives dans le système de noms de domaine, comme le spam, le phishing et la distribution de logiciels malveillants.

Pour rappel le phishing ou hameçonnage est une technique utilisée par des fraudeurs pour obtenir des renseignements personnels dans le but de perpétrer une usurpation d’identité.

Quelles sont les bases de cette étude ?

L’étude a été conduite par SIDN, le registre de l’extension des Pays-Bas ainsi que l’Université de Technologie de Delft également située aux Pays-Bas. Elle a été réalisée sur une période allant de 2014 à 2016 grâce à un accès aux fichiers de zone consenti par l’ICANN à ces deux entités.

Elle a porté sur l’analyse de plus de 40 millions de noms dont 24 millions de noms enregistrés dans les nouvelles extensions et 16 millions dans les extensions génériques historiques : .com, .net, .org, .biz et .info. Pour les nouvelles extensions, elle a visé les extensions qui ont proposé une phase d’enregistrement Sunrise pour les détenteurs de marques. Cette étude a donc in fine concernée peu de registres de .BRAND dans la mesure où ces derniers n’ont pas besoin de faire de période Sunrise.

Les deux entités ont fait leurs propres mesures pour détecter des usages malveillants et les données ont été recoupées avec onze listes hétérogènes référençant des domaines et URLs identifiés comme malveillants qui ont été fournis par cinq organisations spécialisées.

Quels sont les enseignements de cette étude ?

En ce qui concerne le phishing et les logiciels malveillants, l’étude montre une convergence des proportions observées entre les nouvelles extensions et celles des extensions génériques historiques. Sur les extensions génériques historiques toutefois les taux tendent à rester stables alors que ceux des nouvelles extensions augmentent.

Une forte disparité apparaît en revanche sur le spamming. A fin 2016, les proportions de domaines concernés sont près de dix fois plus élevées sur les nouvelles extensions génériques : 526 sur 10000 noms contre 56 sur 10000 noms. Les tendances montrent par ailleurs un report des cybercriminels vers les nouvelles extensions.

L’analyse montre que près de la moitié des dépôts identifiés dans des activités de spamming sur les trois nouvelles extensions les plus concernées proviennent de cybercriminels connus et d’utilisateurs blacklistés par Spamhaus. Spamhaus est une organisation internationale non gouvernementale dont l’objet est de traquer les spameurs.

Ces phénomènes ne concernent toutefois pas toutes les nouvelles extensions puisque 36% n’ont pas connu d’usage malveillant lors du dernier trimestre de 2016.

L’étude montre également que les registres qui se concurrencent en tirant leurs prix vers le bas dans l’optique de faire du volume, sont ceux qui sont les plus prisés par les cybercriminels. Outre des prix d’enregistrement de domaine compétitifs, des pratiques d’enregistrement non restrictives, une variété d’autres options d’enregistrement comme la multitude des méthodes de paiement disponibles, des services gratuits comme le DNS ou les services de masques WHOIS sont autant d’autres facteurs recherchés par les cybercriminels.

Quel est l’impact du DNSSEC sur les pratiques malveillantes ?

Alors que le protocole sécurisé DNSSEC est en plein essor, les entités mandatées par l’ICANN pour ce rapport ont également analysé comment les propriétés structurelles et la sécurité des opérateurs de nouvelles extensions influencent les usages malveillants de domaines. Comme attendu, le DNSSEC joue un rôle statistiquement significatif et incite à déployer plus largement le protocole, sur d’autres extensions. Les extensions supportant DNSSEC sont en effet moins la cible de tels agissements.

Et après ?

L’étude va être ouverte à commentaires jusqu’au 19 septembre prochain. Les entités qui l’ont conduites entendent aussi analyser plus en détails les éventuelles corrélations entre les règles d’enregistrement et les pratiques malveillantes.

Le CCTRT va ensuite émettre des recommandations auprès de l’ICANN pour endiguer les pratiques malveillantes que l’ICANN peut ensuite transformer en autant de nouvelles obligations pour les opérateurs de registre de nouvelles extensions. Cette fois en revanche tous les registres risquent d’être concernés, .BRAND donc y compris. NAMESHIELD va suivre ce sujet de près.


Nameshield à l’ICANN – Marrakech

Nameshield présent au 55ème sommet de l’ICANN à Marrakech au Maroc

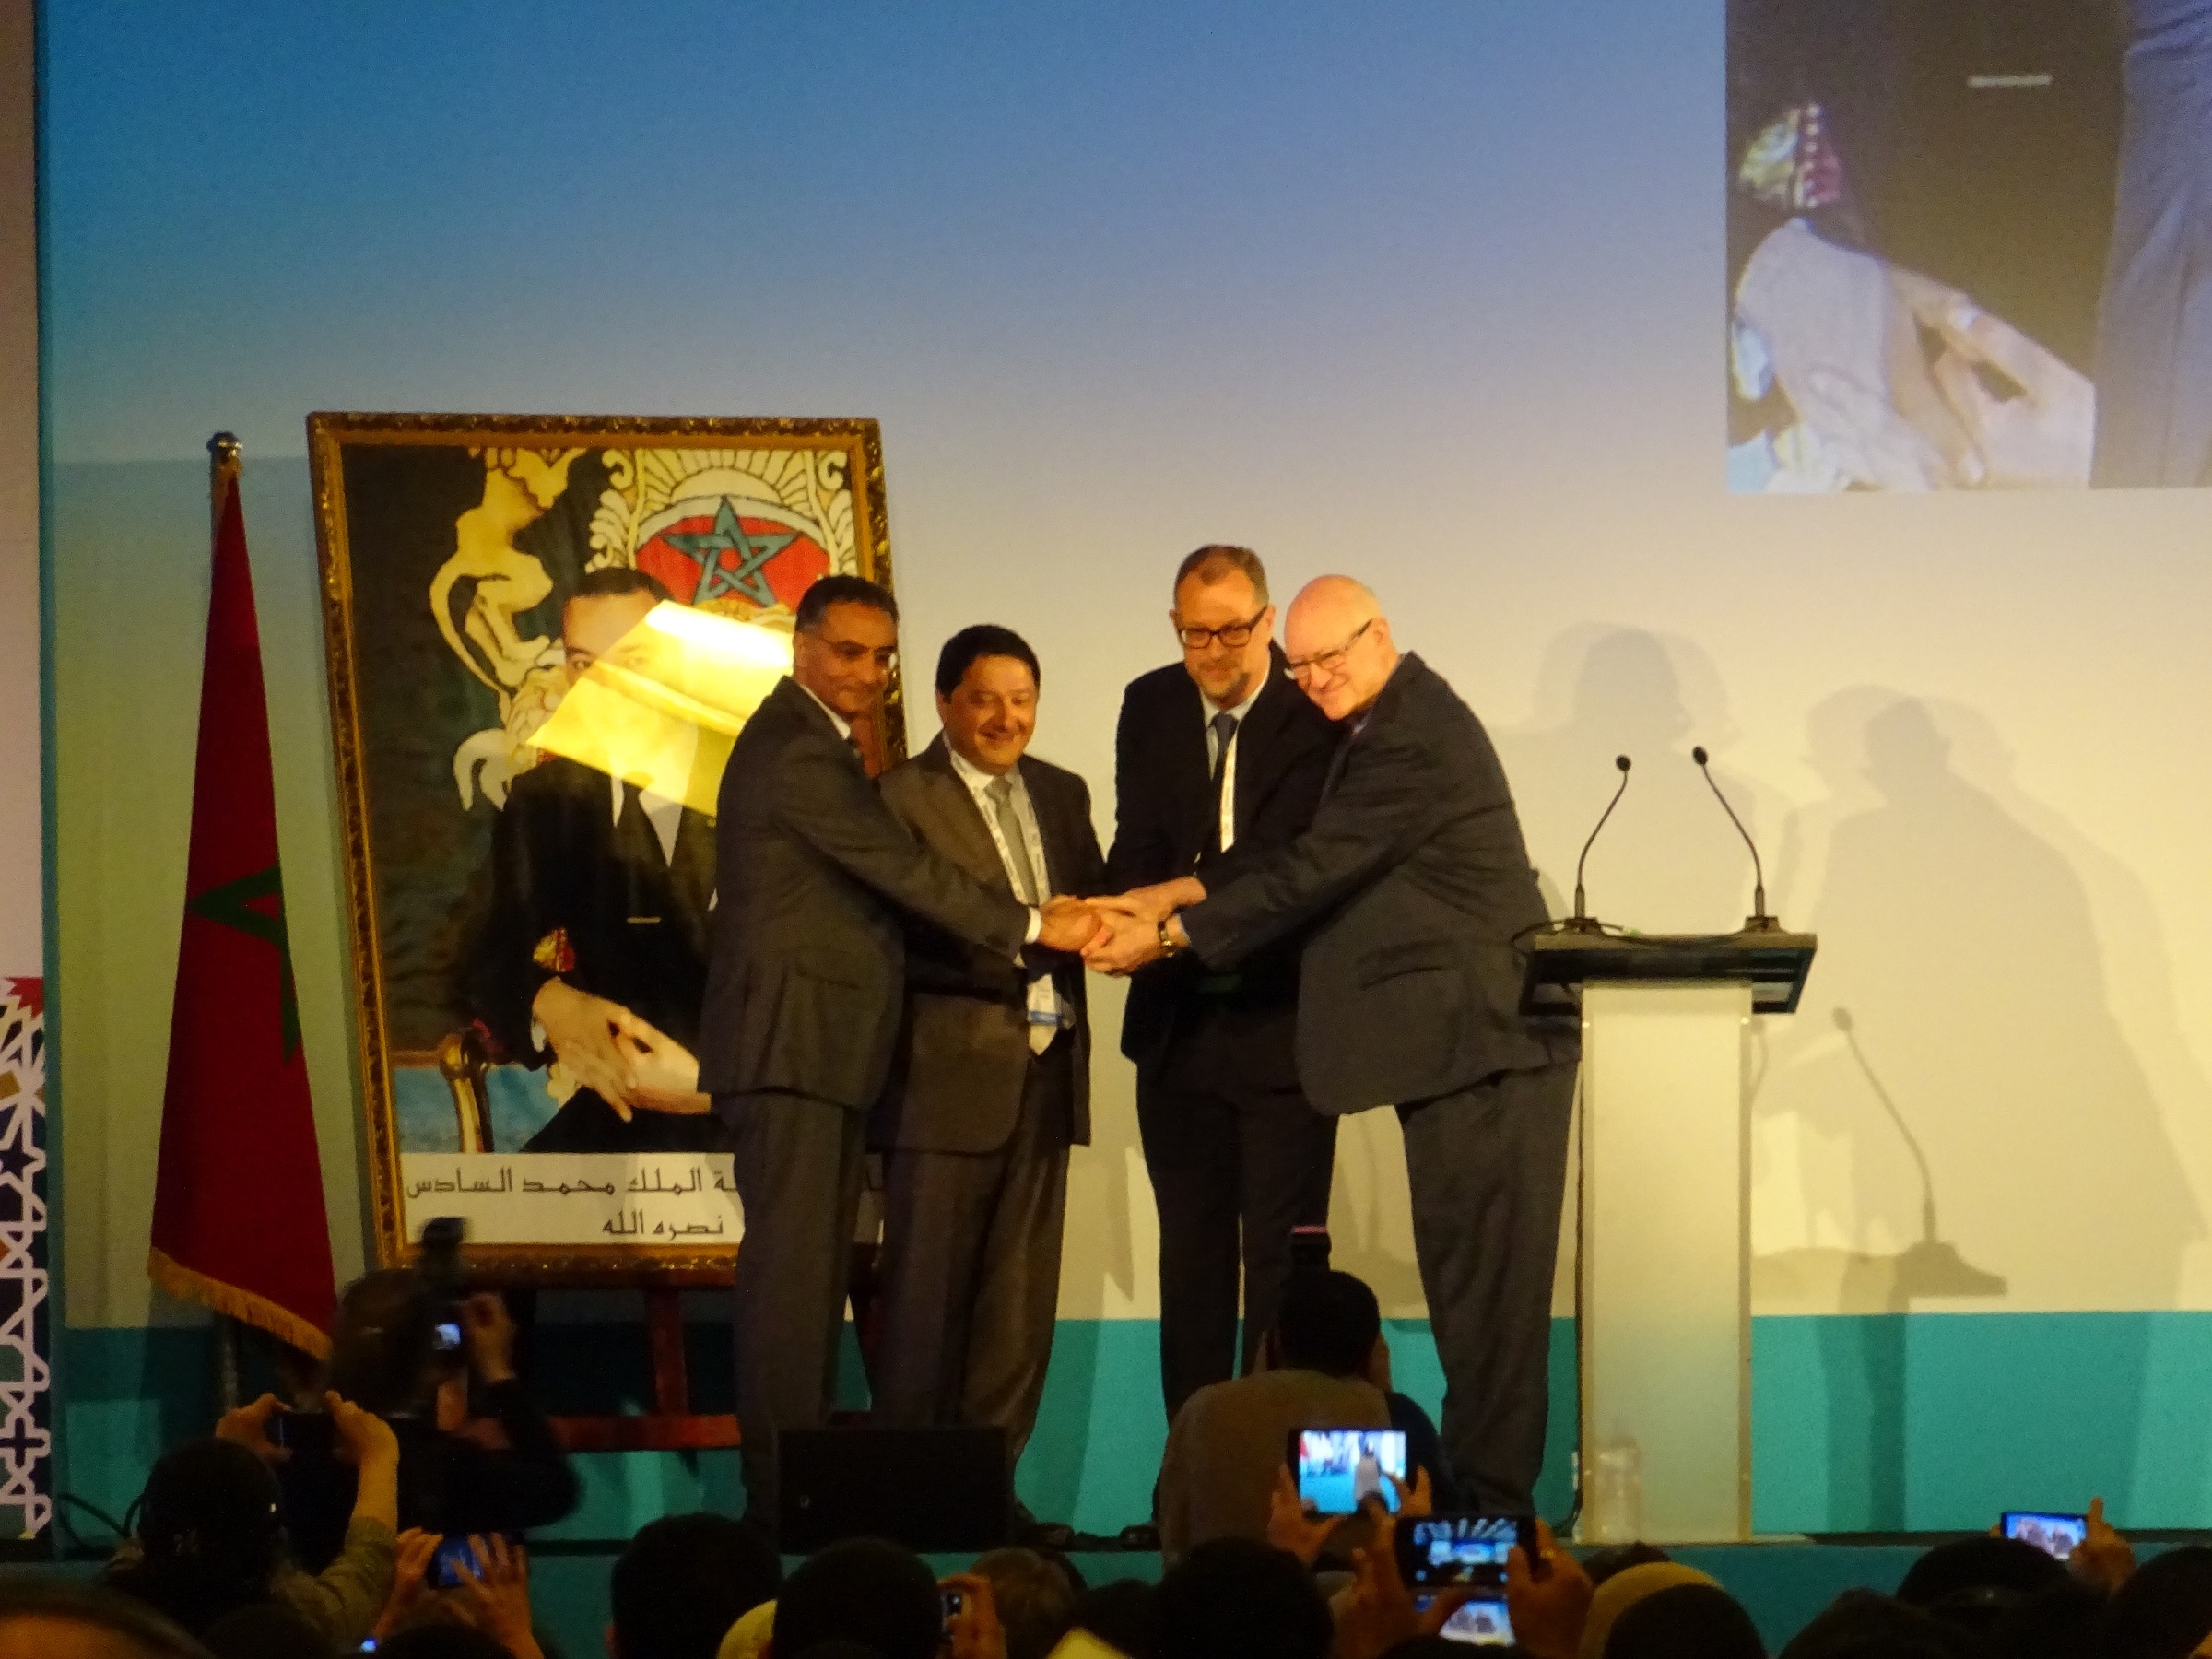
 Fadi Chehadé ex-CEO, Akram Atallah CEO par interim, Göran Marby futur CEO et Steve Crocker du Board ICANN
Fadi Chehadé ex-CEO, Akram Atallah CEO par interim, Göran Marby futur CEO et Steve Crocker du Board ICANN


C’est le 10 mars 2016 que s’est terminé le 55ième sommet de l’ICANN, un rendez-vous incontournable pour les acteurs de la communauté internet. S’il fallait lui associer un mot, il s’agirait sans nul doute du mot « transition ». La transition d’une part entre Fadi Chehade, le désormais ex-CEO de l’ICANN, Akram Atallah le président intérimaire et son successeur Göran Marby dont la prise de fonction interviendra en mai prochain. La transition également du rôle de supervision des fonctions IANA (Internet Assigned Numbers Authority) de la NTIA (National Telecom and Information Administration) au profit d’une gouvernance multipartite qui a franchi une nouvelle étape lors de cet événement. Le board ICANN a en effet émis le 10 mars, lors d’une session ouverte au public, un rapport final de recommandations pour cette transition. Le fruit de deux années de contributions de la communauté internet qui va désormais être transmis au NTIA pour approbation.

Gageons que ces changements au sein même de l’organisation et de la hiérarchie de l’ICANN soient synonymes de changements positifs autant pour les registres, les bureaux d’enregistrement que les consommateurs.