ICANN67 – COVID19 : 0-1

ICANN67 – COVID19 : 0-1 - Blog Nameshield
Source de l’image : geralt via Pixabay

Du 7 au 12 mars prochains devait se tenir à Cancún, au Mexique, le 67ième Sommet annuel de l’ICANN, un sommet consacré aux règlementations liées au nommage internet. Souvent désigné par l’acronyme ICANN67, c’est finalement un autre acronyme COVID19 qui désigne le désormais célèbre coronavirus qui a obligé ICANN à reconsidérer toute la logistique de cet événement.

Depuis 1999, ICANN organise tous les ans trois rendez-vous annuels consacrés aux règlementations applicables au nommage internet et un quatrième consacré à des aspects plus opérationnels, souvent désigné comme le GDD Summit (Global Domain Division Summit). Ces réunions sont l’occasion pour les participants de quelques 150 pays et quelques 2500 participants, d’échanger en direct sur les sujets brûlants liés au système de noms de domaine (le DNS).

Depuis quelques semaines l’attention mondiale s’est pourtant cristallisée sur un tout autre sujet : celui de la propagation en cours du coronavirus qui selon les derniers chiffres connus aurait contaminé quelques 75.465 personnes en Chine continentale et causé le décès de 2.236 personnes depuis son émergence en décembre à Wuhan, capitale de la province de Hubei. Si la Corée du Sud dépasse elle aussi désormais le cap des 150 cas confirmés, la liste des pays qui recensent des cas d’infection ne cesse de s’allonger. Ce sont en effet plus de 30 pays qui sont désormais dans cette situation.

Fort logiquement au cours des dernières semaines, dans les coulisses de l’organisation ICANN, le coronavirus remontait comme un sujet de préoccupation majeur pour les acteurs de l’industrie des noms de domaine. De plus en plus de participants potentiels évoquaient le fait de préférer ne pas se déplacer pour cet événement pourtant important pour eux, tandis que d’autres demandaient si la tenue de cet événement était pertinente dans un tel contexte. Des annulations récentes d’événements de même nature ont en effet fait écho à leurs doléances. Au début de ce mois, la GSMA, les organisateurs de la plus grande exposition de l’industrie mobile au monde, le Mobile World Congress 2020, avaient effectivement annulé l’événement après que plus de 30 exposants et sponsors se soient retirés en raison de l’épidémie. Le Festival Fintech de l’Inde (IFF 2020) organisé par le gouvernement du Maharashtra, le ministère de l’électronique et des technologies de l’information (MeitY), la National Payments Corporation of India (NPCI) et le Fintech Convergence Council a annoncé lui aussi cette semaine qu’il reporterait l’événement à un « moment plus approprié » en raison des problèmes liés au coronavirus. L’événement devait se tenir les 4 et 5 mars 2020.

Lors de la session du conseil d’administration de l’ICANN du 19 février, session qui a été rallongée d’une heure, ICANN a donc fini par trancher :

« Résolu (2020.02.19.01), en raison de l’urgence de santé publique de portée internationale posée par le COVID-19, des développements quotidiens en évolution, et du risque mondial élevé encore identifié, le Conseil d’administration charge le Président et le Directeur général de l’ICANN, ou ses représentants, de prendre toutes les mesures nécessaires pour ne pas tenir la réunion ICANN67 en personne à Cancún, au Mexique.

Il est résolu (2020.02.19.02), comme le Conseil d’administration a décidé de ne pas se rendre à Cancún, au Mexique pour l’ICANN67, que le Conseil d’administration ordonne au Président et au Directeur général de l’ICANN de remplacer  l’ICANN67 par la première réunion publique organisée à distance. »

Le communiqué du Board ICANN confirme ainsi que le sommet habituellement tenu en présentiel va pour la première fois être entièrement géré à distance avec des moyens encore à préciser.

Si la tenue d’un tel rendez-vous à distance est inédite, il est à noter que par le passé ICANN a déjà remis en question l’organisation des réunions pour des raisons similaires. En effet en juin 2016 par exemple, ICANN avait décidé de déplacer l’ICANN56 de Panama City à Helsinki en Finlande pour cause de virus Zika. La seule différence est que la décision avait pu être davantage anticipée.

C’est d’ailleurs pour cela que ICANN s’est déjà emparé du sujet pour la tenue des événements suivants l’ICANN67 : le GDD Summit prévu à Paris en mai puis l’ICANN68 prévu à Kuala Lumpur en Malaisie en juin.
ICANN66 Montréal – Un sommet contrasté

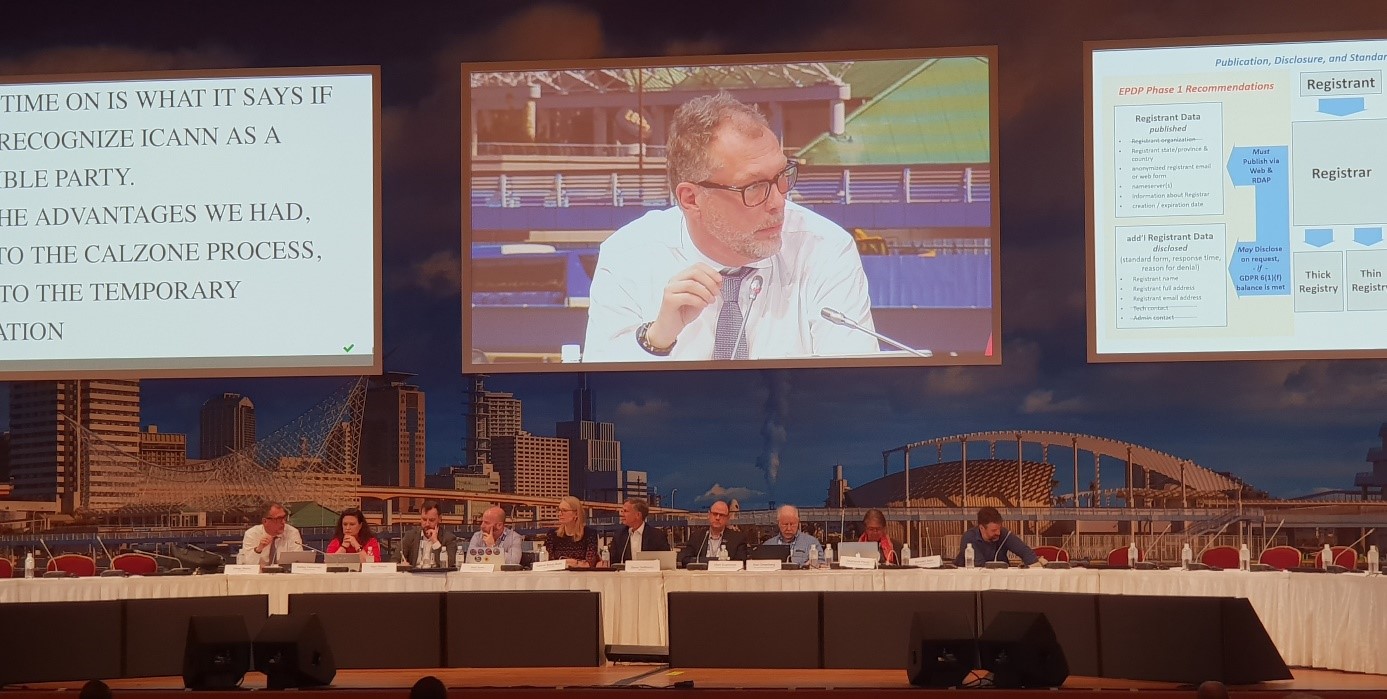
Lors de la première quinzaine de novembre s’est tenu à Montréal au Canada, le 66ième sommet de l’ICANN. Ce troisième et dernier sommet annuel consacré aux policies applicables au nommage internet était très attendu tant les sujets en débats sont nombreux. A sa clôture, il a pourtant laissé bon nombre de participants sur leur faim.

Un avant-goût des sujets et des postures lors du week-end précédant le lancement officiel du Sommet

Le week-end qui précède l’ouverture officielle du Sommet est généralement l’occasion d’avoir un aperçu des sujets et postures en présence. Sans surprise, le processus expéditif (ePDP) qui vise à développer une règle consensuelle pour préciser les conditions d’accès futures aux données personnelles qui ne sont plus publiées dans le WHOIS, l’annuaire de recherches des noms de domaine, pour cause de RGPD, est l’un des sujets majeurs.

Parmi les autres sujets connexes le remplacement de ce même WHOIS par le protocole RDAP (Registration Data Access Protocol) sans doute l’année prochaine pour les noms de domaine génériques. Ce remplacement n’est pas anodin quand on sait que le WHOIS est en usage depuis près de 35 ans.

L’instance représentant les gouvernements, le GAC, a quant à lui mis dans la balance le sujet des usages malveillants de noms de domaine qui ont pris un essor considérable sur les nouvelles extensions internet lancées en 2012. Quand on connait l’essor de pratiques internet visant à peser les élections de certains pays et l’impact économique des attaques et piratages informatiques, on comprend que ce sujet soit poussé par le GAC. Si l’un des sujets de l’ICANN est de clarifier dans leurs textes la notion d’usages malveillants, cette expression fait référence aux domaines enregistrés pour le phishing, les logiciels malveillants, les botnets et le spam, l’autre volet concerne les moyens de les endiguer. L’existence de ces domaines abusifs menace en effet l’infrastructure DNS, impacte la sécurité des consommateurs et constitue une menace pour les actifs critiques des entités publiques et commerciales. Enfin et ce n’est pas une surprise, le sujet d’un prochain round de nouvelles extensions a lui aussi été sur bien des lèvres.

ICANN66 Montréal
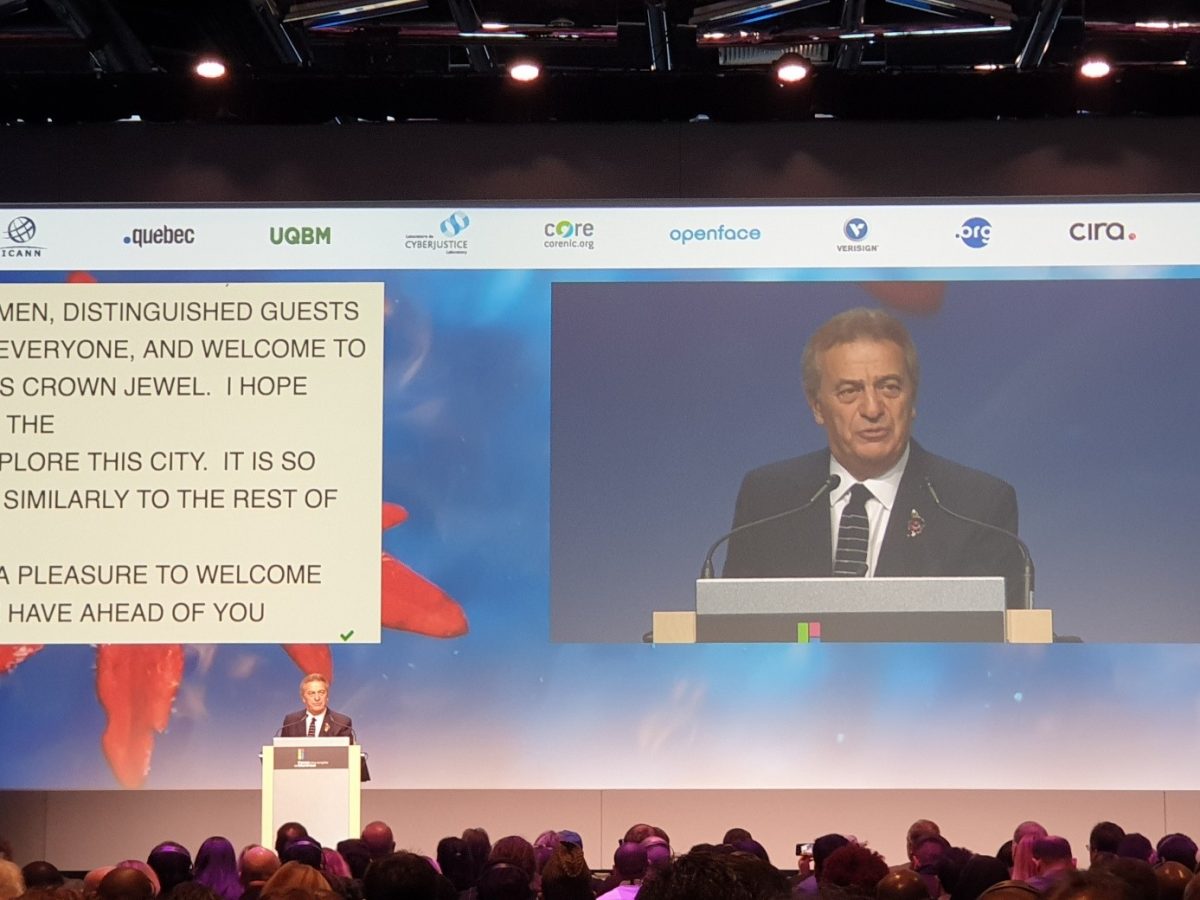
Cherine Chalaby à la tribune de l’ICANN Summit de Montréal

« Le meilleur sommet ICANN », vraiment ?

Lors de la traditionnelle cérémonie d’ouverture qui voit converger une heure durant tous les convives (2500 selon les propos de Goran Marby le CEO de l’ICANN) dans une immense salle pour écouter divers orateurs dont Martin Aubé du Ministère de l’Économie et de l’Innovation du Gouvernement du Québec, Cherine Chalaby, l’un des membres du Board ICANN dont le mandat se termine en cette fin d’année, indiquait à son auditoire que l’ICANN66 allait être le « meilleur sommet ICANN ». Il faut dire pourtant qu’à la fin de la semaine de débats et de réunions qui se sont enchaînés à un rythme effréné, alors que les sujets en débats sont nombreux, le sentiment concernant cette assertion était plus que mitigé pour beaucoup de participants.

D’abord, le processus expéditif pour l’accès aux données non publiques du WHOIS avance avec un cadre contraint par l’ICANN et les Autorités de Protection des Données Personnelles. L’aboutissement de ce processus est envisagé entre avril et juin 2020 et c’est actuellement un modèle centralisé où ICANN autoriserait la levée future d’anonymat des données qui sont désormais masquées pour cause de RGPD qui tient la corde.

Ensuite, le sujet qui a sans doute le plus souvent été cité lors de cette nouvelle semaine de sommet, a concerné les usages abusifs avec les noms de domaine. Pour ICANN, le sujet est central car il est directement corrélé à leur totem : la stabilité de l’Internet dont ils sont les garants. Depuis février 2019, ICANN publie certaines métriques sur les pratiques malveillantes identifiées au travers du DAAR, Domain Abuse Activity Reporting.

Leur dernier rapport présenté à Montréal montre que 364 extensions (principalement des nouvelles extensions issues du round de 2012) ont révélé au moins une menace portée par l’un des noms de domaine activés sur ces extensions. Plus préoccupant, les nouvelles extensions génériques concentreraient près de 40% des usages malveillants, contre 60% pour les extensions génériques historiques. Ce chiffre est en effet à mettre en relief avec la volumétrie de ces deux catégories d’extensions. En effet sur un peu plus de 200 millions de noms génériques, les nouvelles extensions génériques ne représentent que 15% du total des noms enregistrés. ICANN souhaite donc que ce sujet soit pris à bras le corps par la communauté.

Des propositions ont été faites par les diverses instances présentes, certaines allant jusqu’à demander un processus de développement de nouvelles policies (PDP). Cette dernière proposition si elle devait obtenir l’aval de l’ICANN aurait pour fâcheuse conséquence de reporter l’hypothétique calendrier d’un prochain round de nouvelles extensions, sujet qui intéressait pourtant beaucoup de convives présents à Montréal. En effet pour ICANN le problème de la concentration des pratiques malveillantes dans les nouvelles extensions génériques doit être solutionné avant tout futur round, ceci faisant que le PDP toujours en cours sur la revue du dernier round de 2012 est presque passé inaperçu. 

Si les règles tardent à évoluer sur les usages malveillants, votre consultant Nameshield peut vous apporter dès à présent des solutions adaptées à vos besoins.

50 ans après l’Arpanet, l’ancêtre d’Internet

50 ans après l’Arpanet, l’ancêtre d’Internet
Source de l’image : geralt via Pixabay

Le 29 octobre 1969, l’Université de Californie à Los Angeles (UCLA) envoie à l’Institut de Recherche de Stanford, le tout premier message électronique par le réseau Arpanet (Advanced Research Projects Agency Network), posant ainsi les fondations du monde connecté d’aujourd’hui.

Arpanet, le précurseur d’Internet

Arpanet est le premier réseau à transfert de paquets de données développé par l’Agence des Projets de Recherche avancée (ARPA – Advanced Research Projects Agency), appartenant au département de la Défense des Etats-Unis.

Le premier nœud d’Arpanet a été installé à l’UCLA le 30 août 1969, le second à l’Institut de Recherche de Stanford le 1er octobre 1969. Le premier message a ainsi été envoyé entre ces deux institutions le 29 octobre 1969, par le professeur de sciences de l’UCLA, Leonard Kleinrock qui souhaitait envoyer le mot « login » mais à la suite d’un bug, seules les lettres « l » et « o » sont arrivées sans encombre jusqu’au destinataire, le mot entier ne sera transmis qu’une heure plus tard.

L’Arpanet connectait ainsi plusieurs universités et centres de recherches : tout d’abord, l’Université de Californie à Los Angeles et l’Institut de Recherche de Stanford, suivis de peu par l’Université de Californie à Santa Barbara et l’Université d’Utah. Fin 1969, Arpanet comptait alors 4 nœuds, en 1971, 23 nœuds furent créés et 111 nœuds en 1977.

En 1983, l’Arpanet a été divisé en deux réseaux distincts : l’un militaire, le MILnet (Military Network) et l’autre universitaire, le NSFnet.

Le 1er janvier 1983, le nom « Internet », déjà en usage pour désigner l’ensemble d’Arpanet, est devenu alors officiel.

Les 30 ans du World Wide Web

En 1989, Tim Berners-Lee, un chercheur britannique travaillant au CERN (Organisation européenne pour la recherche nucléaire) a proposé un système hypertexte fonctionnant sur Internet. À l’origine, ce système a été conçu pour que des scientifiques travaillant dans des universités et des instituts du monde entier puissent s’échanger des informations instantanément. Sa vision d’une connectivité universelle devient le World Wide Web, qui a fait exploser l’usage d’Internet.

En 1993, Mosaic le pionnier des navigateurs web, a été créé par Marc Andreessen et Eric J.Bina, deux étudiants du National Center for Supercomputing Applications (NCSA) de l’Université de l’Illinois. Il ne s’agissait pas du premier navigateur graphique mais Mosaic était particulièrement rapide et permettait aux utilisateurs d’afficher les images au sein des pages, ce qui lui a valu une certaine popularité et a contribué à l’accroissement de la popularité du World Wide Web.

Internet Protocol – De l’IPv4 à l’IPv6

Le protocole Internet (IP – Internet Protocol) est une famille de protocoles de communication de réseaux informatiques conçus pour être utilisés sur Internet. Les protocoles IP permettent un service d’adressage unique pour l’ensemble des terminaux connectés.

IPv4, la première version principale a été inventée dans les années 70 et introduit au public en 1981. Elle forme encore aujourd’hui, la base d’une grande partie des communications sur Internet. Il y a 20 ans, l’IETF (Internet Engineering Task Force) a prédit l’épuisement des adresses IPv4 et a commencé à travailler sur une nouvelle version du protocole Internet : IPv6.

IPv4 utilise le schéma d’adressage codé sur 32 bits pour supporter environ 4,3 milliards d’adresses possibles, tandis qu’IPv6 dispose d’un espace d’adressage bien plus important grâce à des adresses codées sur 128 bits, soit 3,4 ×  1038 adresses possibles.

DNS – Le Système des Noms de Domaine

A la demande de l’Agence des Projets de Recherche avancée du département de la Défense américaine, le DNS (Domain Name System – Système des noms de domaine) a été inventé en 1983 par Jon Postel et Paul Mockapetris, afin d’associer des adresses IP complexes à des noms humainement compréhensibles plus simples à retenir. Ainsi une adresse logique, le nom de domaine est associé à une adresse physique, l’adresse IP. Le nom de domaine et l’adresse IP sont uniques.

En 1998, est créé l’ICANN (Internet Corporation for Assigned Names and Numbers), l’autorité de régulation de l’Internet. Son rôle premier est d’allouer l’espace des adresses de protocole Internet, d’attribuer les identificateurs de protocole (IP), de gérer le système de noms de domaine de premier niveau pour les codes génériques (gTLD), d’attribuer les codes nationaux (ccTLD), et d’assurer les fonctions de gestion du système de serveurs racines.

Avec 351,8 millions d’enregistrements de noms de domaine au premier trimestre 2019, les dépôts de noms de domaine ne cessent d’augmenter, avec cependant en parallèle, une augmentation du nombre des menaces visant le DNS.

L’émergence des cybermenaces

Considérée comme l’une des premières cyberattaques et certainement la première à avoir attiré l’attention des médias de masse, l’attaque du ver Morris (Morris Worm) a été lancée par un étudiant de l’Université de Cornell, Robert Tappan Morris, en 1988. A l’origine, le logiciel malveillant développé par l’étudiant n’avait pas pour but de causer des dommages mais d’estimer tout simplement l’étendue d’Internet. Ce ver a pourtant touché environ 10% des 60 000 machines estimées connectées à Internet et les dommages causés étaient de l’ordre de 100 000 à 10 millions de dollars. Cet événement marque alors un tournant dans le domaine de la sécurité en ligne.

Aujourd’hui, les cyberattaques sont nombreuses, fréquentes et de plus en plus sophistiquées. L’évolution des techniques et l’apparition de nouvelles technologies les rendent toujours plus complexes et offrent de nouvelles opportunités aux attaquants.

Divers types de cyberattaque existent, tels que des attaques ciblant le DNS : DDoS, DNS cache poisoning, DNS spoofing, Man in the middle… (En 2019, selon l’IDC – International Data Corporation, 82% des entreprises mondiales ont fait face à une attaque DNS au cours de l’année écoulée) ou encore des attaques visant directement les utilisateurs et ayant pour objectif d’obtenir des informations confidentielles pour usurper une identité (phishing).

Ces attaques peuvent avoir des conséquences considérables pour les entreprises victimes. Par exemple, le coût d’une fuite de données est aujourd’hui en moyenne de 3,92 millions de dollars, selon IBM Security, ce coût a augmenté de 12% en 5 ans.

Un trafic IP estimé en 2022 plus important que celui généré de 1984 à 2016

Aujourd’hui, avec plus de 5 milliards de recherches faites sur Google chaque jour et l’e-commerce continuant son avancée, les réseaux sociaux connaissant un véritable succès et le nombre en constante augmentation des objets connectés, le volume du trafic sur Internet a fortement augmenté.

En effet en 1974, le trafic sur Internet dépassait 3 millions de paquets par jour. Selon une étude de Cisco, en 2017, le trafic IP global était de 122 exaoctets par mois et la société estime que ce volume devrait atteindre 396 exaoctets d’ici 2022.

« La taille d’Internet et sa complexité continuent de croître d’une façon que beaucoup n’auraient pu imaginer. Depuis que nous avons lancé nos prévisions VNI en 2005, le trafic a été multiplié par 56 et a atteint un taux de croissance annuel composé (TCAC) de 36 %, lié au nombre de plus en plus important d’utilisateurs, d’appareils et d’applications accédant aux réseaux IP », explique Jonathan Davidson, vice-président senior et directeur général du Service Provider Business chez Cisco.

50 ans après la naissance d’Arpanet, l’ancêtre d’Internet, le monde compte aujourd’hui plus d’appareils connectés que de personnes. En 2022, les internautes représenteront 60 % de la population mondiale et plus de 28 milliards d’appareils se connecteront à Internet.

Les chantiers de l’après ICANN64

Il y a un mois se tenait à Kobe au Japon le premier rendez-vous annuel de l’ICANN avec la communauté internet. A l’occasion de ce sommet, ICANN a présenté les grands chantiers de l’année et ceux des années à venir. Retour sur les grands sujets.

La contrainte du RGPD toujours en filigrane

Alors qu’en mai 2018, l’Europe se dotait d’une législation ambitieuse pour protéger les données personnelles des utilisateurs, ICANN de son côté imposait un cadre règlementaire aux acteurs des noms de domaine pour conformer cette industrie aux contraintes du RGPD.

Faute de consensus, ce cadre a été imposé à l’arrachée au moment de l’entrée en vigueur du RGPD, le 25 mai 2018. Il prévoit des dispositions non consensuelles comme le fait de ne plus publier dans le service d’annuaire d’enregistrement du registre qui fonctionne actuellement via le protocole Whois, les données assimilables à des données personnelles pour les contacts associés aux noms de domaine : contacts propriétaires, contacts administratifs, contacts techniques. Exit donc les noms, prénoms, adresses postales, numéros de téléphone et anonymisation des adresses emails ou masquage via un formulaire de contact.

Cependant comme le prévoient les Bylaws, règles qui régentent le rôle et le fonctionnement de l’ICANN, les règles non consensuelles ne peuvent être imposées au-delà d’une année. ICANN avait donc l’échéance de mai 2019 en tête tout au long du meeting de Kobe.

Pour construire la suite, ICANN avait engagé l’année passée un processus accéléré de développement de nouvelles règles (ePDP), dont la délicate mission était d’élaborer des règles consensuelles pour remplacer les dispositions temporaires actuellement en place.

Peu avant l’ICANN64, ce groupe de travail auquel participe Nameshield avait remis ses propositions au GNSO, l’instance ICANN qui gère l’élaboration des politiques applicables aux noms de domaine génériques. Ce rapport actuellement ouvert à commentaires doit aboutir à un cadre final qui va être soumis au Board ICANN début mai pour vote et promulgation dans la foulée.

Les propositions esquissent une date butoir de mise en œuvre d’ici au 29 février 2020. ICANN a donc concentré ses efforts sur la gestion de la période transitoire entre mai 2019 et cette échéance encore lointaine de février 2020. L’approche qui prévaut est plutôt pragmatique, car elle consiste à conserver les dispositions en place actuellement comme le masquage des données personnelles dans le Whois jusqu’à ce que l’ensemble des nouvelles dispositions puissent être mises en œuvre par les acteurs tels que les bureaux d’enregistrement et les registres d’ici à la date butoir précitée.

L’accès aux données masquées sujet de crispations

Lancé en 2012 lors du dernier round d’ouvertures de nouvelles extensions, mais rapidement relégué dans les cartons, le protocole RDAP (Registration Data Access Protocol), alternative au protocole vieillissant du Whois, a refait surface avec le RGPD en raison de sa modularité qui permet, contrairement au Whois, de filtrer l’accès à certaines données selon le profil de l’utilisateur.

ICANN a confirmé à Kobe que ce protocole allait être largement déployé d’ici à cet été. Dans un premier temps ce protocole doit cohabiter au côté du protocole Whois. Les bureaux d’enregistrement offriront donc un accès aux données des noms de domaine au travers des deux protocoles.

Les acteurs présents à l’ICANN64 ont également pu prendre connaissance du projet soumis par un groupe d’études techniques mandaté par ICANN sur le fonctionnement envisagé au travers du protocole RDAP de l’accès aux données masquées des noms de domaine. Ce sujet a été l’objet de crispations car il n’est pas issu d’un processus consensuel, et ICANN pourrait y jouer un rôle central en recueillant l’ensemble des demandes pour valider leur autorisation, l’authentification des demandes étant procédée en amont par des agents accrédités par les autorités de protection des données. Ce sujet fait également partie de la nouvelle mission du groupe travaillant sur le développement des politiques (ePDP) dans les mois à venir. Les choses peuvent donc évoluer sur ce sujet dans le futur.

Les chantiers de l’après ICANN64
Goran Marby, le Président de l’ICANN s’exprimant sur le fonctionnement envisagé de l’accès aux données masquées du futur RDAP des noms de domaine

Un plan stratégique pluriannuel

A l’occasion de l’ICANN64, ICANN a également présenté l’avancement de la mise en place d’un plan stratégique de fonctionnement de l’organisation pour la période 2021-2025.

L’adoption d’un plan quinquennal est une première pour cette organisation qui a toujours fonctionné sur une base annuelle. Ce plan doit déterminer les priorités des années à venir ce qui est également une nouveauté dans un contexte où de multiples chantiers ont toujours été menés de front sans réelles priorisations.

On sait déjà que la sécurité du DNS est l’un des enjeux majeurs de la période à venir. Parmi les priorités égrenées on dénote en effet la lutte renforcée contre les malwares et la sécurisation accrue du DNS via notamment le déploiement plus rapide du DNSSEC.

Pour le prochain round d’ouvertures de nouvelles extensions également cité, ICANN a également indiqué tenir compte des enseignements du précédent round. Parmi eux, les nouvelles extensions sont dix fois plus visées que ne le sont les extensions génériques historiques (.COM, .NET, .ORG, .BIZ, .INFO notamment) par des pratiques malveillantes telles que le typosquatting et le dotsquatting sur lesquels prolifèrent les pratiques de type phishing et pharming.

N’hésitez pas à vous rapprocher de votre consultant Nameshield très en pointe sur l’ensemble de ces sujets.

Une attaque visant le système des noms de domaine : la priorité, protéger ses accès

Cyberattaque mondiale - DNS Hijacking - cyberespionnage
Source de l’image : Geralt via Pixabay

Les médias ont très largement relayé le weekend dernier les méfaits d’une attaque à priori sans précédent et visant les noms de domaine.

C’est en effet dans la nuit du 22 au 23 février que, l’ICANN a déclaré des attaques d’une grande envergure visant les noms de domaine : il s’agit de DNS hijacking. Ces attaques consistent « à remplacer les adresses des serveurs » autorisés « par des adresses de machines contrôlées par les attaquants », a expliqué l’organisme, permettant aux pirates d’interroger les données pour découvrir mots de passe, adresses mail etc., voire de capter complètement le trafic vers leurs serveurs.

Une vague d’attaques qui a débuté en novembre 2018

En réalité, il ne s’agit pas d’une attaque, mais d’une vague d’attaques que le système des noms de domaine subit depuis maintenant plusieurs semaines.

Dès la fin du mois de novembre 2018, une attaque visait le Liban et les Émirats Arabes Unis et avait affecté les noms de domaine en .GOV. Dans cette première attaque, les cybercriminels avaient procédé à du DNS hijacking.

Début janvier 2019, la société FireEye faisait état dans un article d’une vague de DNS hijacking affectant les noms de domaine appartenant au gouvernement et aux secteurs des télécommunications et d’Internet au Moyen-Orient, en Afrique du Nord, Europe et Amérique du Nord.

Si les pirates n’avaient pas été alors identifiés, les premières recherches laissaient à penser que ces derniers pourraient opérer depuis l’Iran.

Fait important quant à l’attaque du 22 février : elle frappait cette fois-ci, parfois avec succès, des acteurs importants de l’Internet.

En quoi ces attaques consistent-elles ?

La méthode employée est celle du DNS hijacking, déployé à grande échelle. Il s’agit d’une attaque malicieuse, également appelée redirection DNS. Son but : écraser les paramètres TCP/IP d’un ordinateur afin de le diriger vers un serveur DNS pirate en lieu et place du serveur DNS officiel paramétré. Pour ce faire, le pirate prend le contrôle via différentes techniques de la machine cible pour altérer les configurations DNS.

Le gouvernement américain, entre autres, a récemment tiré la sonnette d’alarme face à ces séries d’attaques très sophistiquées dont le but serait de siphonner un important volume de mots de passe. Ces attaques cibleraient plus spécifiquement les gouvernements et les sociétés privées.

Entre DNS hijacking et cyberespionnage

Selon l’article de Talos de novembre 2018, les pirates derrière ces attaques auraient ainsi récupéré des emails et des informations de connexions (identifiants – mots de passe) en hijackant le DNS, faisant en sorte que le trafic des emails des institutions ciblées et le VPN (Virtual Private Networking) soient redirigés vers un serveur contrôlé par les cybercriminels.

Une fois les connecteurs récupérés, d’autres attaques peuvent être lancées, telles que le Man-In-The-Middle, à des fins d’espionnage.

Alors comment se protéger efficacement ?

Il faut être conscient que si ces attaques visent prioritairement le système d’avitaillement des noms de domaine, nous ne le dirons jamais assez, la première porte d’entrée d’un pirate à votre portefeuille de noms de domaine est vos accès plateforme de gestion.

La première et absolue recommandation est de protéger ses accès

Nameshield a mis en place, depuis de nombreuses années, des dispositifs de sécurisation de l’accès au portail de gestion des noms de domaine (filtrage IP, ACL, HTTPS) et propose en sus l’authentification 2 facteurs et le SSO.

Si ces solutions complémentaires ne sont pas encore en place, Nameshield recommande vivement de mettre en place ces solutions, tout particulièrement la double factor authentification, pour lutter contre les vols de mots de passe.

Mettre en place le protocole DNSSEC

La mise en place du protocole DNSSEC, s’il était bien plus largement déployé, aurait pu empêcher ou à tout le moins amoindrir l’impact de ces attaques, en limitant leurs conséquences.

Il devient plus qu’urgent que DNSSEC soit désormais massivement adopté, tant au niveau des résolveurs que des serveurs faisant autorité.

Protéger ses noms de domaine stratégiques

La mise en place d’un registry lock sur vos noms stratégiques empêchera les modifications frauduleuses de ces derniers.

Si aucune solution parfaite n’existe aujourd’hui pour protéger à 100% les infrastructures des cyberattaques, c’est l’application de plusieurs mesures préventives combinées qui permettra de diminuer les vulnérabilités exploitées (si) facilement par les pirates.