Nom de domaine : premier servi, seul servi !

L’enregistrement des noms de domaine s’opère, pour nombre d’extensions, selon la règle du premier arrivé, premier servi. Cependant, il est important de rappeler que l’on peut également appeler ce système premier arrivé et seul servi. Le cas des homonymes est ainsi intéressant lorsque le droit des marques ne peut s’opérer en raison d’une réelle coexistence.

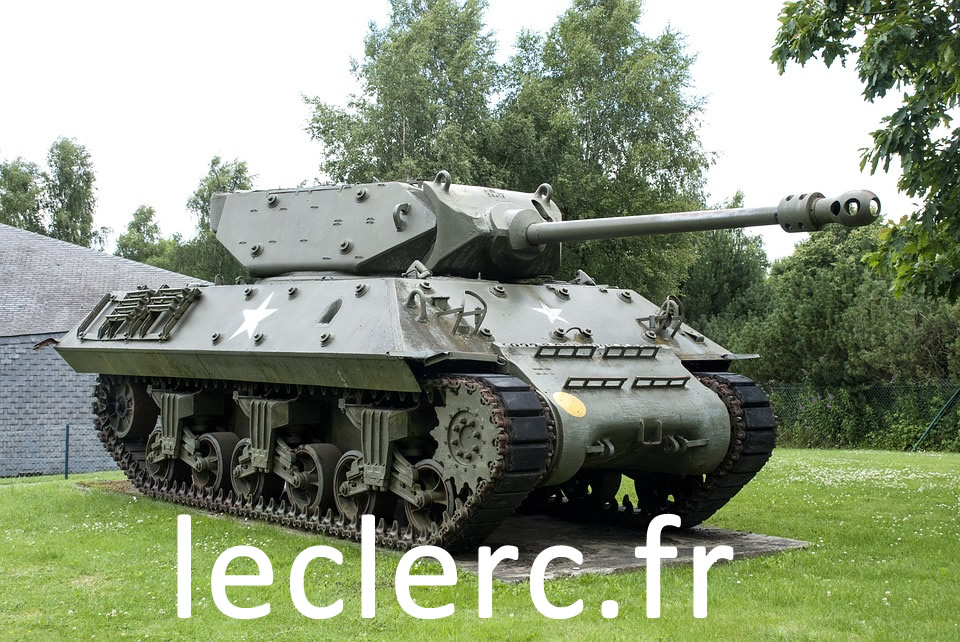
Qui détient AUBADE.FR ? Le créateur de lingerie ou le fabricant de sanitaires ? Quid de MONTBLANC.FR ? Le fabricant allemand de stylographes ou le créateur de crèmes dessert ? C’est pour cette raison que NISSAN.COM est aujourd’hui géré par Monsieur Nissan, un citoyen américain. Quant à LECLERC.FR, il s’agit d’un passionné de char français…

Si l’affaire peut prêter à sourire, les marques ne l’entendent pas de cette oreille. Lorsque Milka Budimir s’est vu offrir MILKA.FR pour déployer une présence sur Internet de son activité de couture, KRAFT FOOD, titulaire de la marque éponyme s’est rapidement employée à récupérer le contrôle de ce nom de domaine. C’est ainsi qu’en 2006, l’entreprise put récupérer par décision de justice le précieux nom MILKA.FR http://news.bbc.co.uk/2/hi/europe/4348585.stm.
Si cette histoire est emblématique, sachant qu’il s’agit du combat d’une multinationale contre un particulier, une récente affaire aux USA se présente comme analogue. Excepté qu’il s’agit de deux homonymes, une grand-mère versus une blogueuse star de fitness.

Heidi Powell, blogueuse américaine cherche ainsi à récupérer le nom de domaine HEIDIPOWELL.COM, enregistré et géré par un homonyme. Les accusations de cybersquatting ayant été réfutées, les droits étant analogues, la blogueuse argumente le fait que son homonyme s’est déclaré en faillite sans avoir procédé à la valorisation de son nom de domaine.

La valorisation de noms de domaine est une pratique peu commune et récente, permettant d’identifier un nom de domaine comme un véritable actif immatériel inscriptible dans certaines conditions au bilan d’une société. Mais dans ce contexte, c’est bien la première fois qu’une telle pratique se présente.

Attendons l’issue de la procédure pour voir si cette technique fonctionne. Ce qui est certain, c’est que le bad buzz associé à la procédure de récupération a engendré une forte mobilisation des internautes, assimilant ce combat au pot de terre contre le pot de fer.
UDRP pour un typosquatting : l’expert reconnait la notoriété de la marque BOURSORAMA

udrp typosquatting
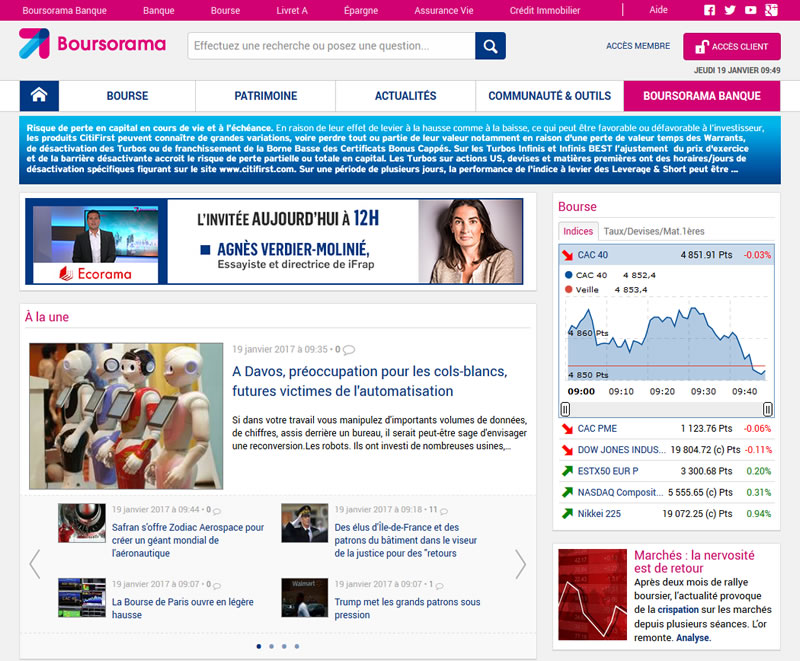
Boursorama qui a intenté une UDRP pour typosquatting contre le détenteur du nom de domaine bousorama.info a obtenu gain de cause.

La société BOURSORAMA a obtenu du centre d’arbitrage et de médiation de l’OMPI le transfert à son profit du nom de domaine « bousorama.info », dans le cadre d’une procédure UDRP intentée par BOURSORAMA, représentée par son registrar NAMESHIELD.

Le nom de domaine objet de la décision est une forme de « cybersquatting » appelée « typosquatting », consistant à enregistrer une variante orthographique d’une marque, et permettant à un tiers mal intentionné de spéculer sur les fautes de frappes des internautes pour les détourner de la page Internet à laquelle ils pensaient accéder. Cette pratique est à l’origine de nombreuses attaques dites de « phishing », ayant pour but d’extorquer les clients de la société visée, la société elle-même ou ses fournisseurs. C’est ainsi que de nombreuses marques agissent à l’encontre de ces noms de domaine, de manière majoritairement préventive.

L’intérêt majeur de cette décision réside dans le fait que l’expert, afin de prouver la mauvaise foi du titulaire, a reconnu que la marque BOURSORAMA est exploitée « de manière notoire en France et à l’étranger en relation avec des services financiers en ligne » et est à ce titre « largement connue », comme les indices et autres preuves d’usage rapportées par NAMESHIELD le soulignaient.

En effet, l’expert retient qu’il est difficilement concevable que le titulaire ait ignoré les droits de BOURSORAMA lors de l’enregistrement du nom de domaine. A ce titre, la démarche du titulaire était donc de profiter indument de la valeur de la marque BOURSORAMA, notamment par cet acte de typosquatting.

Décision OMPI n° D2016-2248 http://www.wipo.int/amc/en/domains/search/text.jsp?case=D2016-2248

Le groupe CHANTELLE s’attaque au phishing et à l’usurpation d’identité

Phishing usurpation d'identite Chantelle

La société CHANTELLE S.A. a obtenu du centre d’arbitrage et de médiation de l’OMPI une décision favorable ordonnant le transfert à son profit du nom de domaine « groupe-chantelle.com », dans le cadre d’une procédure UDRP, au cours de laquelle le registrar NAMESHIELD la représentait.

Le nom de domaine objet du litige est une forme de « typosquatting » où seul un tiret différencie le nom de domaine litigieux du nom de domaine officiel. En effet, le nom de domaine utilisé par la société Chantelle à titre institutionnel, pour son site officiel et pour le service de courriel des collaborateurs du groupe, est « groupechantelle.com », et ne dispose donc pas de tiret entre les mots « groupe » et « Chantelle ».

Le nom de domaine litigieux a été utilisé pour l’envoi de courriels à des partenaires de la société Chantelle. La réactivité et la vigilance des équipes de CHANTELLE  a permis de déjouer ces manœuvres frauduleuses en lançant une procédure.

Comme le remarquent les experts NAMESHIELD, il s’agit d’un cas de « phishing » fréquent lors des périodes estivales, notamment lorsque de nombreux collaborateurs sont en congés, causant beaucoup de torts aux entreprises. L’objet de l’attaque est d’usurper l’identité du service comptable, ou d’un directeur, afin de demander urgemment un virement, ou demander de prendre en compte de prétendues nouvelles coordonnées bancaires pour le paiement des prochaines factures.

Au cours de cette dernière, après avoir reconnu la similarité du nom de domaine litigieux par rapport aux marques CHANTELLE et noms de domaine associés, et établi que le titulaire n’avait aucun droit ni intérêt légitime, l’expert a étudié la question de l’enregistrement et usage de bonne ou mauvaise foi.

L’expert a constaté que le nom de domaine faisait l’objet d’une détention passive, c’est-à-dire qu’aucun site internet n’était exploité, et qu’ainsi, la mauvaise foi pouvait être retenue si d’autres circonstances venaient s’ajouter à l’encontre du titulaire.

Reprenant les faits, l’expert énonce que les attaques de « phishing » exercées par le titulaire sont incontestablement des « actes d’usurpation d’identité […] constitutifs de mauvaise foi ». L’enregistrement du nom de domaine n’a ainsi eu pour seul objectif de se faire passer pour la société Chantelle, et a été utilisé pour tromper les partenaires.

En conclusion, il semble important que les titulaires de marques qui subissent des attaques de « phishing » et d’usurpation d’identité conservent les preuves, et prennent en considération la procédure amiable UDRP, plus rapide qu’une procédure judiciaire, et aussi efficace puisque le transfert du nom de domaine est ordonné par la commission administrative.

Décision OMPI n° D2016-1961 – http://www.wipo.int/amc/en/domains/search/text.jsp?case=D2016-1961

La cybercriminalité, en constante augmentation

Estimée à 2.000 milliards de dollars d’ici 2019 [JUNIPER, 2015], la cybercriminalité est et reste un fléau important sur Internet. Elle touche de plus en plus d’entreprises. D’après Microsoft, 20 % des petites et moyennes entreprises ont fait l’objet de cybercriminalité [FORBES, 2016]. Selon ce même rapport, une majorité de ces larcins reste non détectée, notamment ceux liés à l’espionnage industriel où les données sont compliquées à récolter. En effet, on peut aisément imaginer que les entreprises touchées tardent à annoncer une brèche de sécurité, qu’elle soit d’origine logicielle ou humaine.

L’année passée, Ernst & Young publiait un rapport sur les failles et les conséquences de l’Internet des objets [EY, 2015]. Le cabinet anglais annonçait dans son étude que 56 % des entreprises n’étaient que moyennement préparées aux attaques sophistiquées :

  • seules 6 % des entreprises concernées avaient intégré les potentiels de menace dans leurs stratégies managériales ;
  • 36 % n’avaient tout simplement aucun programme de réflexion face aux menaces.

EY proposait ainsi la création d’un département dédié au sein de chaque entreprise, selon la règle A-A-A : Activate, Adapt and Anticipate. L’étude finissait par un chiffre effarant : 58% des entreprises n’avaient pas de département spécifique, lié aux technologies émergentes et leurs impacts sur la sécurité.

Bien que le DNS ne soit pas une technologie récente, inventé en 1983 [IETF, 1983], force est de constater que même les précautions les plus élémentaires ne sont pas intégrées dans la réflexion de bon nombre d’entreprises. Réfléchir proactivement, se protéger efficacement face aux attaques usuelles de type phishing, cache poisoning, attaques DDOS,… devraient être des sujets prioritaires des entreprises dans la recherche de mise en place de stratégies de sécurité durables.

Si cette cybercriminalité existe, c’est bien qu’elle est rentable. Selon l’entreprise McAfee, elle représentait 0,64 % du PIB américain et 0,11 % du PIB français [McAfee, 2014]. Chez d’autres confrères, MarkMonitor estimait que 20 % des victimes individuelles de criminalité perdaient en moyenne plus de 1.298 USD [MarkMonitor, 2016]. Dans le cadre de cette étude, sur les 3.457 individus interrogés entre août et septembre 2016, 74 % d’entre eux exprimaient que les marques devaient avoir un programme de protection contre les fraudes afin de protéger les consommateurs et les sensibiliser face aux menaces existantes. Ainsi, même avec 87 % de gens connaisseurs des techniques de cybercriminalité, 45 % disent en avoir été victimes.

Il nous parait primordial que les marques protègent et informent leurs consommateurs : 78 % d’entre eux considèrent que les cyberattaques sur les entreprises entachent leur perception de ces dernières. Une gestion proactive des risques et menaces doit ainsi faire l’objet d’un département distinct, ou tout du moins d’une intégration dans la réflexion des collaborateurs d’une entreprise.

L’année passée, la PDG d’IBM titrait ‘la cybercriminalité est la plus grande menace pour toute entreprise dans le monde’ [Morgan, 2015]. Vous voilà prévenus.

Références

EY, 2015. Cybersecurity and the Internet of Things, EY [en ligne], Disponible sur http://www.ey.com/Publication/vwLUAssets/EY-cybersecurity-and-the-internet-of-things/$FILE/EY-cybersecurity-and-the-internet-of-things.pdf [Consulté le 2 novembre 2016]

FORBES, 2016. Cyber Crime Costs Projected To Reach $2 Trillion by 2019, Forbes [en ligne], Disponible sur http://www.forbes.com/sites/stevemorgan/2016/01/17/cyber-crime-costs-projected-to-reach-2-trillion-by-2019 [Consulté le 2 novembre 2016]

IETF, 1983. DOMAIN NAMES – CONCEPTS and FACILITIES, IETF, [en ligne], Disponible sur https://tools.ietf.org/pdf/rfc882.pdf [Consulté le 2 novembre 2016]

JUNIPER, 2015., Cybercrime will Cost Businesses Over $2 Trillion by 2019, Juniper, [en ligne], Disponible sur https://www.juniperresearch.com/press/press-releases/cybercrime-cost-businesses-over-2trillion [Consulté le 2 novembre 2016]

MARKMONITOR, 2016. MarkMonitor ® Online Barometer Fraud and Cybercrime Survey 2016, MarkMonitor

McAfee, 2014. Net Losses: Estimating the Global Cost of Cybercrime, McAfee, [en ligne], Disponible sur http://www.mcafee.com/us/resources/reports/rp-economic-impact-cybercrime2.pdf [Consulté le 2 novembre 2016]

Morgan, S. 2015. IBM’s CEO On Hackers: ‘Cyber Crime Is The Greatest Threat To Every Company In The World’, Forbes. [en ligne] Disponible sur http://www.forbes.com/sites/stevemorgan/ 2015/11/24/ibms-ceo-on-hackers-cyber-crime-is-the-greatest-threat-to-every-company-in-the-world/ [Consulté le 2 novembre 2016]

HTTPS et SSL : Google continue son offensive

https-chromeChrome 53 est arrivé le 31 août et avec lui Google continue de militer pour un internet plus sûr.
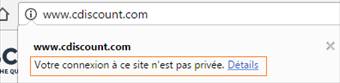
Avec son navigateur Chrome, Google souligne de plus en plus clairement quand un site ne dispose pas de httpS dès sa page d’accueil. Et les versions à venir vont continuer dans ce sens jusqu’à barrer purement et simplement le http d’une croix rouge, ce qui sera rédhibitoire pour l’image de marque des sites web, donc des marques notoires.

Http Cdiscount
Site en http
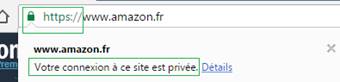
Https Amazon
Site en httpS par défaut
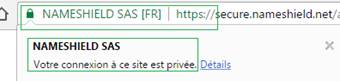
Https Nameshield
Site en httpS EV (Extended Validation)

Firefox a d’ores et déjà annoncé une mesure similaire. Ajoutez à cela le httpS comme facteur supplémentaire de référencement naturel et la prise en compte du httpS pour les pages de saisie de données personnelles dans les résultats de Google shopping, si vous ne l’avez pas encore envisagé, il est temps de préparer la migration de votre site web vers plus de sécurité.

Pourquoi passer maintenant au HTTPS ?

  •  Cela va devenir incontournable ;
  • C’est bénéfique pour votre image en ligne, notamment avec Extended Validation ;
  • La transition d’un site web vers le httpS se prépare et il vaut mieux se pencher dessus maintenant que dans l’urgence demain.

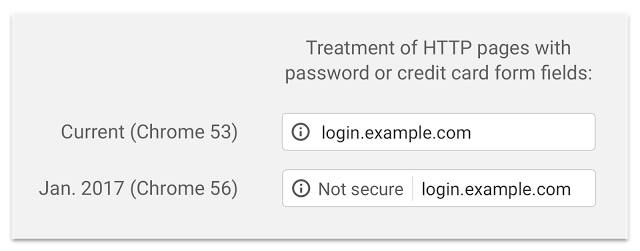
A quoi ressemblera la barre de navigation en Janvier 2017 ?

Pour les pages des sites HTTP proposant la saisie de mots de passe ou de cartes de crédit, le petit picto d’avertissement « i » sera agrémenté d’un texte pour le moins explicite : « Not secure » !

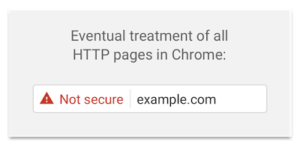
Ce que Chrome souhaite afficher à terme

Pour tous les sites, le but ultime de Google est d’afficher le libellé « Not secure » pour toutes les pages des site HTTP.

Note secure

Source : https://security.googleblog.com/2016/09/moving-towards-more-secure-web.html

Les équipes de Nameshield vous accompagnent dans le choix des certificats SSL les plus adaptés pour obtenir le HTTPS, contactez dès maintenant votre commercial ou votre chargé de clientèle pour aborder la question.