Nameshield vous propose de regarder à la demande notre dernier webinar « Phishing web : le premier indicateur de compromission est souvent un nom de domaine ». Il a eu pour objectif de montrer comment l’analyse et l’enrichissement des noms de domaine permettent d’anticiper les campagnes de phishing web.
Lors de notre webinar sur le phishing web, nous avons pu livrer des chiffres clefs pour bien comprendre la réalité de la menace cyber.
Chaque jour, sans compter les abandons, environ 62 200 noms de domaine viennent s’ajouter aux 386,9 millions enregistrés dans le monde à la fin de l’année 2025. Une part croissante d’entre eux sert des intentions malveillantes. Sur les 85 millions de nouveaux gTLD enregistrés en 2025, 10 % avaient déjà été blacklistés pour activité malveillante à la mi-mai 2026. Côté phishing, plus de 4,2 millions d’attaques ont été comptabilisées entre mai 2025 et avril 2026. Cela représente une augmentation de +117 % en un an, et 74 % des noms de domaineenregistrés à des fins malveillantes.
Le constat est clair : le phishing web commence bien avant la mise en ligne d’une page frauduleuse, dès l’enregistrement d’un nom de domaine. C’est le thème du webinar proposé par Nameshield, en partenariat avec Intrinsec, ce 29 octobre 2026.
Retrouvez notre webinar sur le phishing web en replay.
Si vous n’avez pas pu vous rendre disponible lors du live, notre webinar est disponible en replay.
Le thème de ce webinar était : « Phishing web : le premier indicateur de compromission est souvent un nom de domaine ». Animé par Ombeline LAKS, experte Cyber Threat Intelligence chez Intrinsec, et Frédérique BAJAT, Product Manager Brand Protection chez Nameshield, il a eu pour objectif de vous montrer comment l’analyse et l’enrichissement des noms de domaine permettent d’anticiper les campagnes de phishing web.
Les attaquants opèrent très rapidement : le but est donc de détecter tôt, qualifier et agir rapidement.
Ce webinar vous présente notamment :
Les différentes formes de cybersquatting exploitées par les attaquants : typosquatting, combosquatting, TLD-squatting…,
Les traces laissées à chaque étape de préparation d’une attaque (Whois, certificat SSL, configuration DNS, hébergement) et la manière de les analyser,
Un cas concret d’investigation, d’un domaine détecté par Nameshield jusqu’à l’identification d’un hébergeur bulletproof et d’un réseau de noms de domaine miroirs,
Les bonnes pratiques pour se préparer avant l’incident puis réagir, jusqu’au takedown.
Détecter, comprendre, décider et agir : découvrez comment l’alliance des expertises de Nameshield et d’Intrinsec forme une chaîne de valeur unique, du signalement au takedown !
Sources: The Domain Name Industry Brief Q4 2025 (DNIB), Malicious Registrations in the Domain Name Market (Interisle Consulting Group, 2026), Phishing Activity: Key Statistics May 2025 – April 2026 (Cybercrime Information Center), Examining newly registered phishing domains at scale (S. Agarwal et M. Vasek, Journal of Cybersecurity, 2026).
Alors que le cybermois 2026 bat son plein, Nameshield a lancé le « DNS Security Scanner » pour permettre aux entreprises de vérifier instantanément le niveau de sécurité et de résilience de leurs noms de domaine.
Alors que le cybermois 2026 bat son plein, Nameshield a lancé le « DNS Security Scanner » pour permettre aux entreprises de vérifier instantanément le niveau de sécurité et de résilience de leurs noms de domaine.
Comprendre le rôle du DNS
À l’origine, le DNS (Domain Name System) a été créé pour simplifier l’adressage des serveurs sur Internet. Il assure la correspondance entre un nom de domaine compréhensible par l’humain, comme www.nameshield.com, et des adresses IP. Ce mécanisme de traduction est appelé la « résolution DNS ». L’architecture repose principalement sur deux catégories de serveurs :
Les serveurs faisant autorité : ils détiennent et connaissent les configurations des noms de domaine, appelées zones (par exemple, les serveurs de l’AFNIC pour l’extension en .fr).
Les résolveurs (ou serveurs récursifs) : situés chez les fournisseurs d’accès ou sur un réseau local, ils ne connaissent pas directement le contenu mais interrogent les serveurs faisant autorité et mettent les réponses en mémoire.
Pourquoi les infrastructures DNS sont-elles critiques et vulnérables ?
Les noms de domaine stratégiques des entreprises et l’accessibilité à l’ensemble de leurs services numériques (site web, messagerie, applications, VPN/SSO,DNSSEC, DMARC) dépendent du DNS et exigent une haute disponibilité ainsi qu’un niveau élevé de sécurité.
D’après une étude récente d’Efficient IP, 30% des pièges sur le réseau DNS servent aux phishing(vol de données) et 11% à l’injection de virus (malwares), le reste servant de réserve de faux sites, prêts à être déclenchés.
Face à ces attaques visant à bloquer ou compromettre le réseau, une défaillance ou une interruption de service entraine des conséquences lourdes pour les organisations :
fuites de données confidentielles et stratégiques,
perte de chiffre d’affaires,
forte dégradation de l’image de marque,
perte de confiance des utilisateurs.
Aujourd’hui encore, l’infrastructure DNS est une cible privilégiée des cyber attaquants, exposée à une surface d’attaque critique trop souvent négligée dont les failles menacent la sécurité des entreprises (attaques DDOS, DNS water torture, DNS Cache Poisoning, DNS Spoofing, Man in the middle). Face à ce constat, auditer et sécuriser son infrastructure doit devenir un impératif pour les entreprises.
Découvrir le DNS Security Scanner de Nameshield
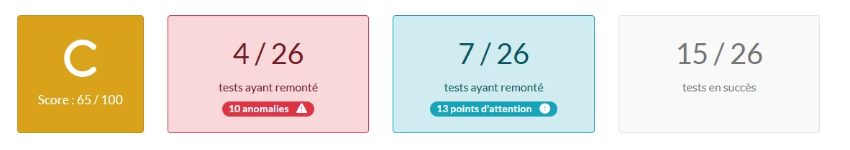
Le DNS Security Scanner de Nameshield permet de tester instantanément le niveau de sécurité et la résilience d’un nom de domaine à travers plus de 25 points de contrôle, donnant lieu à un score de 0 à 100 et une note de A à E.
Notre outil effectue un audit sur quatre piliers fondamentaux de votre configuration :
Infrastructure et sécurité : il vérifie la protection contre le détournement et la robustesse du réseau (Registry Lock, DNSSEC, réseau anycast, redondance des serveurs et diversité IP/AS).
Configuration des serveurs DNS : il s’assure de la cohérence registre/zone (NS, SOA), de la rapidité de résolution, de l’absence de récursivité et du blocage des transferts de zone non autorisés.
Analyse de zone : il contrôle la bonne gestion des durées de vie (TTL), la profondeur du nom de domaine, la présence d’enregistrement CAA et l’absence de boucles ou chaînes anormales sur les CNAME/ALIAS.
Sécurité de la messagerie : il valide l’authentification et la lutte contre l’usurpation d’identité grâce au contrôle des serveurs MX, de la résolution inverse (PTR) et des protocoles SPF, DKIM, DMARC et BIMI.
Alors n’attendez plus, faites le test dès maintenant :
Nameshield vous donne rendez-vous le 17 novembre 2026, de 14h15 à 15h pour notre prochain webinar « Noms de domaine et menaces cyber : intégrer la NIS2, l’IA et les nouveaux TLD dans votre stratégie de défense ». Il sera animé par Arnaud Wittersheim, Responsable projets ngTLDs & compliance et Product Manager noms de domaine chez Nameshield.
Nameshield vous donne rendez-vous le 17 novembre 2026, de 14h15 à 15h pour notre prochain webinar «Noms de domaine et menaces cyber : intégrer la NIS2, l’IA et les nouveaux TLD dans votre stratégie de défense». Notre webinar sera animé par Arnaud Wittersheim, Responsable projets ngTLDs & compliance et Product Manager noms de domaine chez Nameshield.
Pourquoi participer à ce webinar ?
Ce webinar s’appuiera sur l’expertise de Nameshield en tant que registrar, pour vous montrer en quoi le nom de domaine est un actif stratégique, en tant que point d’accès unique vers l’ensemble des services digitaux des entreprise.
Dans un contexte numérique marqué par le Reveal Day ICANN du 7 octobre 2026, l’essor des cybermenaces « dopées à l’IA », la transposition prochaine de NIS 2, ou encore l’ICANN 87suivre et anticiper ces enjeux actuels s’avère complexe pour les entreprises. Nameshield pourra décrypter ces actualités pour vous proposer une stratégie efficace de gestion et de sécurisation de vos noms de domaine.
Comprendre le rôle du nom de domaine pour construire une stratégie de défense efficace
Pendant ce webinar, Nameshield vous expliquera comment :
Comprendre les noms de domaine,
Adopter une bonne hygiène numérique,
Décrypter les menaces émergentes,
Anticiper les mutations de l’écosystème,
Construire une stratégie de protection.
Conçu pour les experts de l’IT, de la cybersécurité et de la gestion des risques, ce webinar vous apportera des leviers d’action concrets pour sécuriser vos noms de domaine et anticiper sereinement les transformations du secteur.
ICANN87 à Bali : round 2026, abus DNS, accès aux données. Les dossiers clés et les réflexes à adopter pour les titulaires de marques.
À Bali en Indonésie, l’ICANN est entré dans la phase concrète du round 2026, a préparé de nouvelles obligations contre les abus DNS et poursuivi le chantier sensible de l’accès aux données d’enregistrements non publiques. Trois dossiers que nous avons suivi de près.
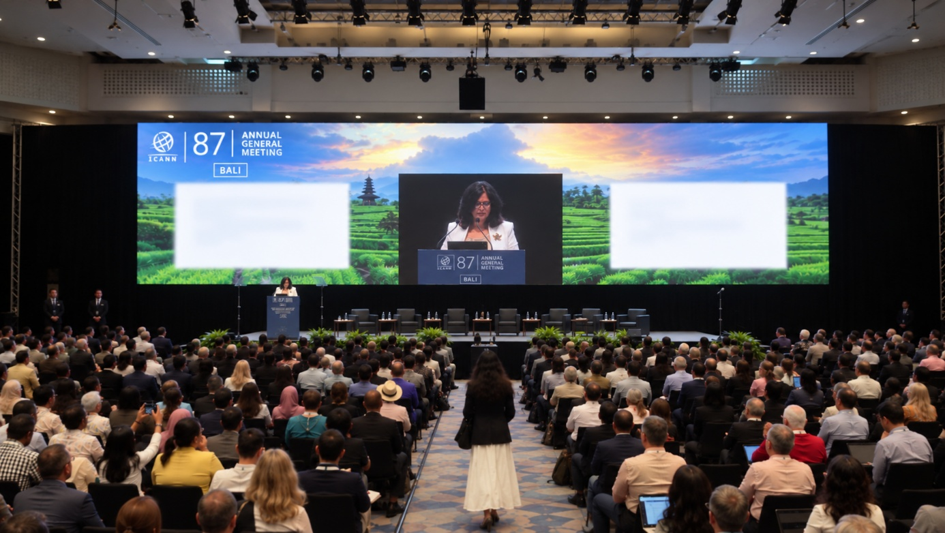
Du 17 au 22 octobre 2026, l’ICANN a retrouvé l’Asie-Pacifique pour sa 87e réunion publique, au Bali International Convention Center, en Indonésie. Cette édition était aussi l’Annual General Meeting (AGM), l’Assemblée Générale Annuelle, qui combine les travaux habituels de politiques avec le renouvellement de certaines fonctions de gouvernance et un bilan des orientations de l’organisation.
Les discussions ont commencé dès le samedi 17 octobre : un week-end studieux préalable à la semaine d’échanges où le round 2026, la lutte contre les abus DNS et l’accès aux données d’enregistrement ont déjà dominé les sessions. Lundi, lors de la traditionnelle Cérémonie d’ouverture, Tripti Sinha, la présidente du Conseil d’administration de l’ICANN, a rappelé la réussite fondamentale de la gouvernance multipartite : dix ans après la transition de la supervision IANA et « de changements exponentiels », « le DNS ne s’est pas fragmenté ». Reste à démontrer que ce modèle sait produire des résultats suffisamment rapides et concrets.
Tripti Sinha lors de la Cérémonie d’ouverture de l’ICANN87
Round 2026 : 1 615 candidatures, et maintenant?
Le Reveal Day (NDLR : jour de dévoilement des chaînes) du 7 octobre a dévoilé 1 615 candidatures, dont 333 .BRAND, déposées par 481 organisations. Ces chiffres restent néanmoins provisoires jusqu’au String Confirmation Day (NDLR : Jour de confirmation des chaines) du 17 novembre. C’est en effet l’une des différences majeures par rapport au round de 2012 : les candidats ont eu la possibilité de positionner une chaine de remplacement qu’ils ont pu substituer à leur chaine initiale jusqu’au 21 octobre.
À Bali, le constat dressé a fait état de 263 ensembles de contention potentiels identifiés concernant 891 candidatures, un taux nettement supérieur au round 2012. Post Reveal Day, il y avait en effet 751 candidatures identifiées en contention sur un total de 1930. La bataille ne fait donc que commencer.
Le GAC, l’instance qui représente les gouvernements, invite ces derniers à examiner les chaînes publiées, à repérer les dossiers sensibles et à préparer d’éventuelles alertes précoces. Pour les registres de marques, la priorité est opérationnelle : surveiller les chaînes concurrentes ou proches, vérifier les remplacements de chaines, suivre les contentions et anticiper les commentaires et objections.
La prochaine étape décisive débutera après la confirmation des chaînes, avec une période de contributions et d’objections qui doit courir jusqu’au 16 mars 2027. L’évaluation du round en termes de succès va prendre du temps car elle ne peut pas se limiter au nombre de candidatures déposées : il faudra regarder combien seront contractualisées, déléguées et réellement utilisées.
Le programme de soutien aux candidats illustre cet enjeu. Les chiffres rapportés lors des sessions évoquent 78 demandes soumises dont 56 ont été approuvées, mais 51 candidatures seulement issues de candidats soutenus figuraient au Reveal Day. Le GAC veut comprendre les abandons et mieux accompagner les candidats pendant les étapes suivantes. Autre signal marquant pour le GAC : les candidatures IDN, des extensions internationalisées, ne représentent que 1,3 % du total. Elle représentaient près de 6% en 2012.
Abus DNS : jusqu’où les registrars et les registres devront-ils enquêter ?
La lutte contre les abus DNS pourrait entraîner de nouvelles obligations pour les registres et les bureaux d’enregistrement après l’ajout de nouvelles exigences en 2024. Un premier processus de développement de politiques en cours, le PDP1, porte notamment sur les Associated Domain Checks (NDLR : vérifications de domaines associés) lorsqu’un domaine est identifié comme associé à un abus. Le bureau d’enregistrement serait amené à rechercher d’autres domaines liés au même client ou à la même activité.
Le rapport initial du PDP1 a été soumis à consultation et est actuellement retravaillé à la lumière des commentaires. L’objectif est d’avancer rapidement, avec un rapport final espéré fin novembre et une transmission au Conseil du GNSO, l’instance des politiques de domaines génériques, en décembre.
Comme l’ont rappelé certains participants, le point sensible reste la proportionnalité. Un domaine compromis à l’insu de son titulaire n’est pas équivalent à un domaine enregistré à des fins malveillantes. Quels indices suffiront à établir un lien entre plusieurs domaines ? Quelles vérifications seront raisonnablement exigibles ? Comment éviter qu’un signalement entraîne la suspension d’un portefeuille entier, y compris de domaines sans rapport avec l’abus ?
Un second processus de développement de politique, dit PDP2, encore à son lancement, explore de son côté les moyens de limiter les enregistrements abusifs à grande échelle, notamment par des comptes nouveaux ou considérés comme non fiables. Sur ce second processus, des participants ont rappelé qu’un volume important d’enregistrements peut répondre à des besoins légitimes des titulaires.
Le GAC continue de son côté à pousser pour des contrôles efficaces et des données d’enregistrement plus exactes. Les registres et bureaux d’enregistrement doivent, eux, veiller aux coûts, aux contraintes opérationnelles et aux risques de faux positifs. L’enjeu va donc consister à renforcer la sécurité sans transformer la lutte contre les abus en mécanisme de suspension disproportionné.
Accès aux données : le SSAD revient, mais avec quelles garanties ?
L’accès aux données d’enregistrement non publiques reste un point d’échanges sujets à friction entre les besoins des autorités et des titulaires de droits, d’une part, et la protection de la vie privée, d’autre part.
En mars 2026, le Conseil d’administration de l’ICANN n’avait pas adopté les 18 recommandations initiales du SSAD (System for Standardized Access/Disclosure). Il avait demandé une approche plus pragmatique, tirant notamment les enseignements du RDRS (Registration Data Request Service), un service pilote pour des demandes d’accès aux données d’enregistrement en test depuis novembre 2023. À Bali, les travaux sur le SSAD ont abouti à 12 projets de recommandations complémentaires. Une consultation publique est prévue en novembre avant une transmission au Conseil du GNSO estimée au printemps 2027.
En parallèle, un groupe de travail étudie l’authentification des autorités d’application de la loi souhaitant accéder au service, notamment via leurs comptes institutionnels. Mais une distinction essentielle a été rappelée lors des échanges : authentifier un demandeur ne signifie pas autoriser automatiquement la divulgation.
Extensions internationalisées : deux avancées, malgré un round décevant sur les IDN
Le contraste est frappant : les candidatures IDN restent marginales dans le round 2026, mais deux dossiers de politique ont progressé à Bali.
Le Conseil du GNSO a approuvé le rapport final sur les caractères diacritiques de l’alphabet latin, avec 45 recommandations et 12 éléments de guidage. Un caractère diacritique est un signe ajouté à une lettre pour en modifier la prononciation ou la distinguer d’une autre, comme l’accent aigu dans é, ou l’umlaut (ä, ö, ü) en allemand. Le texte vise les extensions qui diffèrent par un signe diacritique sans être considérées comme des variantes au sens des règles actuelles sur les IDN. Il propose, sous certaines conditions, qu’un même opérateur puisse à l’avenir exploiter les deux chaînes, avec des garanties contre la confusion et pour la stabilité du DNS. Cette avancée est notable car des candidatures ont pâti de ce gap dès le round de 2012. Ce dossier passe désormais à la mise en œuvre.
Lors du traditionnel Conseil d’administration ouvert au public, session qui marque la fin de l’AGM, le Board ICANN a également approuvé l’essentiel de la politique de la ccNSO, l’instance qui représente les extensions pays, sur la sélection et la désélection des extensions représentant des pays ou territoires dans des alphabets autres que le latin. Il existe par exemple aujourd’hui pour la Russie le .ru (latin) et .рф (cyrillique). La nouvelle politique qui va pouvoir passer dans sa phase de mise en œuvre établit un cadre complet pour gérer les extensions nationales en écritures non latines sur l’ensemble de leur cycle de vie : sélection, délégation, transfert et retrait. Elle prévoit aussi la gestion des variantes d’une même extension.
Ces deux avancées montrent que les règles progressent, mais le faible nombre de candidatures IDN rappelle que l’adoption dépend aussi de l’usage, de la préparation technique et de l’intérêt des candidats.
Le vrai test : passer des politiques à l’exécution
À Bali, l’ICANN a clarifié plusieurs échéances et chantiers, mais leur portée dépendra désormais de leur mise en œuvre. Avant Lisbonne où se tiendra l’ICANN88 en mars 2027, pour les détenteurs de marques et de portefeuilles de domaines plusieurs risques sont à prendre en considération.
Voici quatre réflexes à adopter dès maintenant :
Surveillez les nouvelles extensions. Identifiez les candidatures susceptibles d’affecter vos marques, les chaînes proches et les situations de contention avant qu’il ne soit trop tard pour agir.
Auditez votre patrimoine DNS. Vérifiez vos domaines, sous-domaines, délégations et CNAME, notamment ceux liés à des services tiers susceptibles d’avoir été abandonnés.
Préparez-vous au renforcement des contrôles anti-abus et à des changements sur l’accès aux données d’enregistrement. Les futures règles pourraient modifier les vérifications et mesures attendues de la part des bureaux d’enregistrement dans un contexte de net renforcement des vérifications déjà nécessaires sur les extensions pays.
Élargissez votre veille aux variantes de marques. Intégrez les accents, les caractères internationalisés et les ressemblances visuelles dans votre stratégie de protection, au-delà des seules correspondances exactes.
Appuyez-vous sur nos conseillers et nos solutions pour simplifier la mise en œuvre de ces mesures : n’hésitez pas à nous contacter.
Sébastien Fisher, expert DMARC chez Nameshield a été interviewé par la Certificatied Senders Alliance (CSA) pour parler de DMARC et de délivrabilité email.
Un environnement de messagerie sain ne se met pas en place tout seul. Il nécessite l’engagement actif des entreprises et des personnes qui veillent à ce que le courrier électronique reste un canal de communication ouvert, sécurisé et fiable. La Certified Senders Alliance (CSA) rend hommage à cet engagement à travers sa série « Supporter Spotlight » à laquelle Nameshield a été ravi de participer.
La CSA est l’organisme européen de certification des expéditeurs d’e-mails depuis 2004 et, en tant qu’initiative conjointe « d’eco, Association of the Internet Industry » et de la « Deutscher Dialogmarketing Verband DDV ». Elle joue le rôle d’intermédiaire entre les fournisseurs de services de messagerie et les expéditeurs. En tant que sponsor, aux côtés de notre partenaire Merox, nous mettons notre expertise DMARC au service de la lutte contre le phishing et l’usurpation d’identité.
Sébastien Fischer, consultant DMARC chez Nameshield et expert en délivrabilité des e-mails depuis 18 ans, revient sur ses débuts chez Emailvision jusqu’à son travail actuel à nos côtés dans le domaine de la sécurité des domaines. Voici l’interview complète.
CSA : Qu’est-ce qui vous fascine encore aujourd’hui dans l’e-mail ?
Pour commencer, revenons sur son parcours : nous avons voulu savoir ce qui l’avait fasciné dans ce domaine au fil des années.
Sébastien Fischer : J’ai fait mes premiers pas dans le marketing par e-mail – et plus particulièrement dans le domaine de la délivrabilité des e-mails – il y a 18 ans chez Emailvision. C’est là que j’ai découvert un canal de communication incroyable, en constante évolution, ce qui le rend si fascinant à bien des égards :
L’évolution des pratiques marketing : les e-mails de masse – que certains annonceurs continuent d’envoyer – ont cédé la place à des e-mails plus ciblés, au contenu personnalisé.
Évolution des techniques de spam : les spammeurs peuvent être des spécialistes du marketing très compétents et s’adaptent rapidement aux nouvelles technologies pour contourner les filtres anti-spam et tromper les utilisateurs finaux.
Progrès des techniques de filtrage : les filtres anti-spam utilisent des systèmes de réputation complexes basés sur divers indicateurs, notamment la configuration technique, l’authentification, l’historique de réputation des domaines et des adresses IP, l’analyse de contenu, la détection de comportements suspects et l’analyse des habitudes des utilisateurs en matière d’e-mails.
Évolution des normes : au cours des 20 dernières années, de nombreuses RFC ont été publiées, et certaines ont évolué ou continueront d’évoluer — je pense notamment au DMARC et à la version 2 du DKIM.
Évolutions juridiques : l’entrée en vigueur du RGPD il y a quelques années a changé la donne. Tous les annonceurs doivent s’adapter rapidement à ces changements s’ils souhaitent continuer à atteindre les boîtes de réception de leurs utilisateurs.
CSA : Quel est le défi que Nameshield s’engage tout particulièrement à relever ?
L’un des principaux défis de Nameshield consiste à protéger les marques contre l’usurpation de noms de domaine et le phishing, grâce à l’utilisation ciblée de protocoles d’authentification tels que SPF, DKIM et DMARC afin de sécuriser l’identité numérique des entreprises.
Sébastien Fischer : Nameshield est un leader mondial de la gestion de noms de domaine. Il est important pour nous d’être un guichet unique pour nos clients lorsqu’il s’agit de déployer des technologies de pointe pour sécuriser le trafic de messagerie entrant et sortant, tout en jouant le rôle de promoteur de ces technologies afin d’assurer une transition en douceur pour tous nos clients – de sorte que cet important canal de communication reste aussi sûr et fiable que possible.
CSA : Que faut-il faire pour que l’e-mail reste un canal fiable ?
Sébastien Fischer : L’e-mail est un formidable canal de communication, mais il existe certains domaines dans lesquels il pourrait encore être considérablement amélioré :
Une sécurité renforcée : l’adoption du protocole DMARC avec une politique de sécurité restrictive reste trop faible — une aubaine pour tout pirate qui aime utiliser des domaines non protégés pour ses e-mails de hameçonnage.
Un recours accru au BIMI : l’utilisation d’un certificat de marque VMC avec BIMI – qui permet d’afficher le logo et une coche distinctive dans les boîtes de réception de certains fournisseurs – renforce la visibilité d’une marque, pour le plus grand plaisir des équipes marketing. Elle confère également une plus grande légitimité aux e-mails envoyés dans les boîtes de réception des destinataires, contribuant ainsi à éviter toute confusion.
Une meilleure sensibilisation aux cybermenaces chez les entreprises et les particuliers : savoir reconnaître les e-mails de hameçonnage et protéger ses mots de passe pour prévenir le vol de comptes et de données.
Un nombre croissant de membres de la CSA (Certified Senders Alliance) et de son programme de certification : pour faire parvenir le bon message à la bonne personne dans sa boîte de réception au bon moment.
CSA : En quoi la collaboration entre la CSA et Nameshield est-elle importante pour vous ?
Sébastien Fischer : La CSA est une organisation européenne de premier plan dans le domaine de la délivrabilité et de la confiance en matière d’e-mails, notamment grâce à son programme de certification des e-mails. La CSA n’est pas seulement un tiers de confiance pour de nombreux fournisseurs locaux et internationaux, mais fait également office d’autorité juridique et technologique, ce qui lui confère une forte légitimité et un prestige considérable au sein du secteur. L’organisation apporte un soutien inestimable à tous ceux qui cherchent à améliorer la qualité de leur marketing par e-mail – et c’est précisément pour cette raison que nous nous engageons à la soutenir.
Notre entretien avec Sébastien Fischer démontre une fois de plus qu’un écosystème de messagerie sécurisé et fiable est le fruit d’un effort collectif. Chez Nameshield, nous travaillons chaque jour, en collaboration avec des partenaires tels que la CSA, pour faire progresser encore davantage la sécurité des domaines et la délivrabilité des e-mails.
Un grand merci à la CSA pour leurs questions pertinentes et cette collaboration !
Pour en savoir plus sur DMARC, n’hésitez pas à nous contacter.
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.