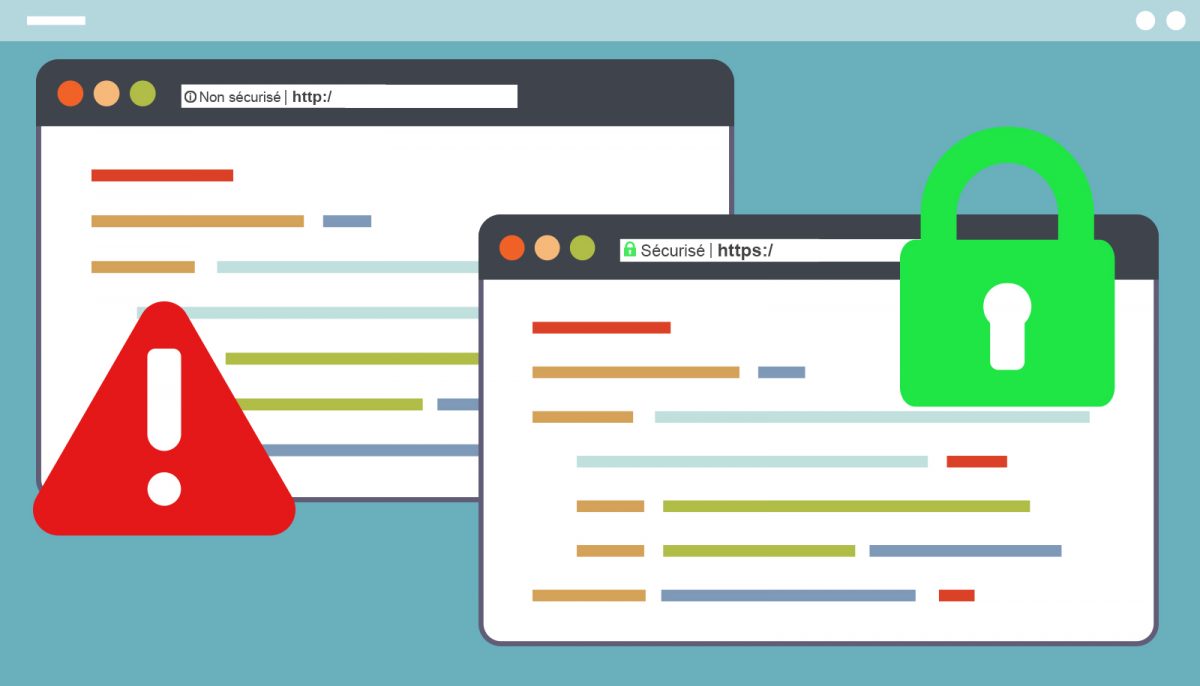
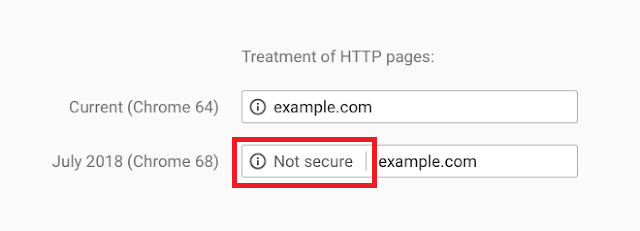
En juillet 2018, avec l’arrivée de Chrome 68, les sites en HTTP seront considérés comme « Non Sécurisé », ceux en HTTPS seront marqués « Sécurisé » dans la barre d’adresse.
Et depuis le 25 mai 2018, le RGPD est entré en vigueur et les sites qui récoltent des données personnelles devront disposer du HTTPS.
Passer au HTTPS par défaut sur l’ensemble de vos sites Web va devenir indispensable, en faisant l’acquisition de certificat(s) SSL, avec les avantages suivants :
Confidentialité des échanges, authentification forte et intégrité des communications entre les internautes et vos sites web, jouant sur le niveau de confiance des internautes envers vos sites web et plus généralement votre image de marque liée à la sécurité en ligne.
Mais comment choisir le certificat qui répond à vos besoins ? Ci-dessous notre guide pour vous aider dans votre choix :
Nameshield vous accompagne
Notre équipe d’experts SSL vous accompagne dans la formation de vos équipes, organise régulièrement des réunions d’information au sein de ses locaux pour vous permettre d’échanger avec d’autres acteurs du marché, met à votre disposition les outils nécessaires à la prise de décision (audit, analyse, conseil) et vous accompagne au quotidien sur tous ces sujets.
A noter : Le 21 juin prochain à Paris, un petit-déjeuner sera organisé autour de ce thème. Pour plus d’informations et pour vous y inscrire ☛ Invitation au nameshield.cafe.
Dans un article récent de ce blog, nous avions évoqué l’arrivée de Chrome 68 en juillet 2018 et le HTTP désormais considéré comme « non sécurisé ». Et ce n’est pas la seule arme que Google a dégainé pour favoriser l’adoption massive du chiffrage des sites web !
Vous ne le savez peut-être pas, mais Google a soumis un certain nombre de candidatures auprès de l’ICANN dans le cadre du programme des nouveaux TLDs, et obtenu la gestion en tant que registre de 45 domaines de premier niveau*. A l’instar des .bank et .assurance par exemple, qui imposent certaines règles de sécurité très strictes, Google a annoncé l’implémentation et le pré-chargement HSTS sur les nouveaux TLDs qu’il contrôle et donc rendu obligatoire la mise en place de HTTPS.
Qu’est-ce que HSTS ?
HSTS (HTTP Strict Transport Security), est un moyen pour un site Web d’insister pour que les navigateurs s’y connectent en utilisant le protocole HTTPS chiffré, au lieu du HTTP non sécurisé. Un navigateur qui tente de visiter le site http://www.nameshield.net, par exemple, est redirigé vers une URL qui utilise HTTPS et dit d’ajouter le site à sa liste de sites auxquels il faut toujours accéder via HTTPS. A partir de là, le navigateur utilisera toujours HTTPS pour ce site, quoi qu’il arrive. L’utilisateur n’a rien à faire, qu’il ait accédé au site via un favori, un lien ou simplement en tapant HTTP dans la barre d’adresse.
HSTS a été adopté pour la première fois par Chrome 4 en 2009, et est depuis intégré dans tous les principaux navigateurs. La seule faille dans ce schéma est que les navigateurs peuvent toujours atteindre une URL HTTP non sécurisée la première fois qu’ils se connectent à un site, ouvrant une petite fenêtre pour que les attaquants puissent effectuer des attaques de type Man-in-The-Middle, détournement de cookies ou encore l’attaque Poodle SSLv3 très médiatisée en 2014.
Un Top Level Domain sécurisé dans son ensemble
Le pré-chargement HSTS résout ceci en pré-chargeant une liste de domaines HSTS dans le navigateur lui-même, fermant complètement cette fenêtre. Mieux encore, ce pré-chargement peut être appliqué à des TLDs entiers, et pas seulement à des domaines et sous-domaines, ce qui signifie qu’il devient automatique pour tous ceux qui enregistrent un nom de domaine se terminant dans ce TLD.
L’ajout d’un TLD entier à la liste de pré-chargement HSTS est également plus efficace, car il sécurise tous les domaines sous ce TLD sans avoir à inclure tous ces domaines individuellement. Comme les listes de pré-chargement HSTS peuvent prendre des mois à se mettre à jour dans les navigateurs, le paramétrage par TLD a l’avantage supplémentaire de rendre HSTS instantané pour les nouveaux sites Web qui les utilisent.
Pour utiliser un .app ou un .dev il faudra donc obligatoirement déployer HTTPS
Google rendra donc HSTS obligatoire pour ses 45 TLDs dans les mois à venir. Qu’est-ce que cela signifie ? Des millions de nouveaux sites enregistrés sous chaque TLD seront désormais HTTPS (et les propriétaires de domaines devront configurer leurs sites Web pour passer en HTTPS sous peine de ne pas fonctionner). Pour pouvoir utiliser un nom de domaine en .dev, .app, .ads, .here, .meme, .ing, .rsvp, .fly… il faudra donc acquérir un certificat SSL et déployer HTTPS.
Pour toute question sur ces TLDs, noms de domaine ou certificats SSL, notre équipe se tient à votre disposition.
Nous y sommes ! Google vient d’annoncer dans ce post son intention d’indiquer l’ensemble des pages en HTTP, quel que soit leur contenu, comme étant « non sécurisé ».
Source: Google Security Blog
Le changement est prévu pour le mois de Juillet 2018, avec l’arrivée de la version 68 du fameux navigateur, et confirme la volonté de Google de sécuriser le web. Pour Google le HTTPS doit continuer à être adopté massivement et devenir le standard.
Ce n’est pas une surprise puisque Google a déjà opéré de nombreuses évolutions dans cette direction. Tout d’abord en annonçant un impact positif sur le référencement naturel des sites dont la page d’accueil serait en HTTPS (2014), puis en supprimant le cadenas sur le HTTP (2016), ensuite en indiquant les fameux mots « Non sécurisé » pour toutes les pages de saisies de données personnelles encore en HTTP (2017), et enfin depuis la version 62 avec le mode de navigation incognito affichant déjà toutes les pages HTTP comme « non sécurisé » (2017).
Toutes ces évolutions ont fait l’objet de post sur le blog sécuritaire de Google et étaient systématiquement accompagnées de la fameuse phrase « eventual treatment of all HTTP pages in Chrome : Not Secure » en fin de paragraphe.
Et ça marche ! L’usage du HTTPS se démocratise
Selon Google plus de 68% du trafic généré par Chrome sur Android et Windows est désormais protégé contre plus de 78% sous Chrome OS et Mac. Sur les 100 plus importants sites du monde 81% sont en HTTPS par défaut.
Mais qu’est-ce que le HTTPS ?
Il s’agit d’une extension sécurisée du protocole HTTP, le « S » pour « Secured » signifie que les données échangées entre le navigateur de l’internaute et le site web sont chiffrées et ne peuvent en aucun cas être espionnées (confidentialité) ou modifiées (intégrité). Obtenir le sacro-saint « S » passe par l’acquisition et l’installation d’un certificat SSL/TLS auprès d’une Autorité de Certification reconnue.
Comment se préparer ?
Demain tous les sites web seront concernés, du site web de vente en ligne au simple site vitrine, tous devront passer au HTTPS pour rassurer les internautes. Si la réflexion n’est pas déjà lancée au sein des équipes web et marketing de votre entreprise, il est urgent de se positionner.
Former et informer vos équipes : HTTPS, certificats SSL ;
Définir votre stratégie de certification : Autorité de Certification, types de certificats, workflow ;
Identifier l’ensemble des sites web de votre société… et définir les priorités d’action :
Sites corporate, vitrine, flagship : prévoir de passer en HTTPS par défaut au plus tôt ;
Sites contenant un espace de saisie de données personnelles (formulaire, login, password, récupération de mot de passe, achats en ligne) => vérifier la présence de HTTPS
Sites secondaires
Préparer la transition vers le HTTPS avec vos équipes web
Effectuer la transition vers le HTTPS des sites identifiés et surveiller le bon déroulement
Gérer vos certificats
Nameshield vous accompagne
Notre équipe d’experts SSL vous accompagne dans la formation de vos équipes ; organise régulièrement des réunions d’information au sein de ses locaux pour vous permettre d’échanger avec d’autres acteurs du marché ; met à votre disposition les outils nécessaires à la prise de décision (audit, analyse, conseil) et vous accompagne au quotidien sur tous ces sujets.
A noter : un petit-déjeuner est organisé autour de ce thème, le 21 juin prochain à Paris, n’hésitez pas à vous y inscrire. Pour plus d’informations et pour vous y inscrire ☛ Invitation au nameshield.cafe.
Google Chrome a longtemps fait parler de lui comme fer de lance dans la lutte pour imposer le HTTPS à tout le web. Mais ce serait une erreur d’oublier Mozilla et son navigateur Firefox qui adopte également cette volonté d’un internet totalement chiffré. On notera l’utilisation du terme chiffré et non « sécurisé » puis que le httpS est devenu tellement accessible que les premiers à en profiter sont les sites frauduleux, mais c’est un autre débat !
Après sa volonté de marquer les sites en HTTP comme étant non sécurisés, la fondation vient en effet d’annoncer qu’elle va augmenter le nombre de fonctionnalités web de Firefox nécessitant l’usage du HTTPS. Pour Mozilla le HTTPS doit devenir l’usage par défaut.
« À compter d’aujourd’hui, toutes les nouvelles fonctionnalités qui sont exposées sur le web seront restreintes aux contextes sécurisés. Exposée sur le web veut dire que la fonctionnalité peut être observée à partir d’une page web ou un serveur, que ça soit par JavaScript, CSS, HTTP, les formats média, etc. » commente Anne van Kestren.
Autrement dit, les communications entre le navigateur et le serveur externe devront être acheminées par HTTPS, sinon le standard ne fonctionnera pas avec le navigateur. Ce n’est pas réellement une surprise, la géolocalisation faisait déjà l’objet de ce traitement de faveur depuis le mois de mars 2017. Ces fonctionnalités, pour la plupart cachées, sont :
Géolocalisation
Bluetooth
HTTP/
Notifications Web (API)
Accès à la webcam et au microphone
Algorithme de compression web Brotli de Google
Accelerated Mobile Pages de Google (AMP)
Encrypted Media Extensions (EME)
Requête de paiement (API)
Service Workers utilisés par la synchronisation en arrière-plan et les notifications
Et bien sûr toutes les pages contenant une saisie d’information personnelle sont toujours accompagnées d’un cadenas barré.
Dans le futur, l’objectif affiché de Mozilla est d’imposer le HTTPS à toutes les fonctionnalités de Firefox.
Google annonce quant à lui son intention d’afficher les termes « non sécurisé » sur toutes les pages en http.
Si vous n’avez pas encore entrepris de migrer vos sites web, au moins les plus visibles, en httpS, il est grand temps de se pencher sur la question.
Le CAB Forum, l’organisme qui définit les règles d’émission et de gestion des certificats SSL a approuvé la réduction des certificats SSL à une durée de 2 ans contre 3 précédemment. Initiée par les navigateurs, Chrome et Mozilla en tête, cette décision va dans le sens d’un Internet toujours plus sécurisé en obligeant les acteurs à renouveler plus souvent leurs clés de sécurité et rester sur les derniers standards du marché.
Cette décision sera applicable pour toutes les Autorités de Certification au 1er Mars 2018. Afin d’assurer une transition en douceur, Nameshield ne proposera plus de certificats d’une durée de 3 ans dès le 1er Février 2018.
Quelle incidence pour vos certificats ?
Les nouveaux certificats auront donc une durée maximale de 825 jours (2 ans et 3 mois pour couvrir la possibilité de renouvellement anticipé de 90 jours). Les certificats EV étaient déjà dans ce cas de figure, sont donc concernés les certificats DV et OV sous toutes leurs formes (standard, multi-sites ou wildcard). Rien de particulier pour ces certificats.
Pour les certificats existants, cette nouvelle durée aura une conséquence puisque qu’elle s’appliquera à tous les certificats à partir du 1er Mars. Un certificat de 3 ans émis récemment et qui aurait besoin d’être remplacé au-delà du délai des 825 jours devra donc être de nouveau authentifié. Il est donc important de le savoir pour éviter des réémissions en urgence, y compris pour le simple ajout d’un SAN. Il faudra donc vérifier au préalable si le certificat à remplacer risque d’être impacté, c’est le cas des certificats DV et OV, les EV ne sont là non plus pas concernés.
L’équipe SSL de Nameshield vous préviendra quant aux certificats concernés.
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.