NIS2 : Le registre DENIC mise sur le renforcement de la confiance dans le .DE

NIS2 : Le registre DENIC mise sur le renforcement de la confiance dans le .DE
Source de l’image : Samuel Hagger via Unsplash

La directive européenne de cybersécurité NIS2 qui vise à renforcer le niveau global de cybersécurité au sein de l’Union Européenne, en imposant de nouvelles obligations aux acteurs jugés critiques pour le fonctionnement des infrastructures numériques, est aujourd’hui transposée dans 19 États membres. Contrairement à la première directive NIS, le texte inclut explicitement les opérateurs DNS et les noms de domaine.

La transposition de NIS2 dans la législation allemande devenue effective depuis le 6 décembre 2025, a conduit DENIC, le registre de l’extension .DE, à adapter ses procédures et ses politiques de gestion des noms de domaine. Cette évolution revêt une importance particulière compte tenu du poids du .DE, qui représente près de 18 millions de noms de domaine actifs et constitue aujourd’hui l’extension pays (ccTLD) la plus importante au monde après le .CN de la Chine.

À l’instar d’autres opérateurs de registres en particulier, ceux représentant des extensions pays intra-UE, DENIC a engagé plusieurs mesures concrètes afin de renforcer la fiabilité des données d’enregistrement et de limiter les usages abusifs. Les registrars accrédités sur le .DE doivent mettre en œuvre des contrôles permettant de vérifier que le titulaire déclaré d’un nom de domaine correspond bien à la personne ou à l’entité qu’il prétend être. Ces vérifications reposent notamment sur la collecte d’éléments d’identification ou de justificatifs de domiciliation. En cas d’audit ou de contrôles ciblés, le titulaire dispose d’un délai de sept à trente jours selon les contextes, pour transmettre les éléments d’identification demandés. À défaut, le nom de domaine peut être désactivé, puis supprimé. DENIC se réserve également la possibilité de suspendre ou de ne pas activer certains noms de domaine identifiés comme potentiellement abusifs ou frauduleux.

Si ces évolutions s’insèrent dans le cadre de la mise en conformité à la directive européenne, elles traduisent aussi une volonté du registre de renforcer le positionnement du .DE comme extension de confiance et de réduire les usages malveillants liés au phishing, aux spams ou aux campagnes frauduleuses.

Ce sujet fait aussi l’objet de politiques nouvelles au niveau des extensions génériques sous l’impulsion de l’ICANN. Pour DENIC en tout cas, elles marquent un changement majeur, car le registre est historiquement réputé pour son fonctionnement relativement ouvert et peu contraignant en matière de vérification des titulaires. L’évolution va en tout cas dans le sens de plusieurs travaux académiques et rapports spécialisés consacrés aux abus DNS qui montrent une corrélation directe entre la qualité des données d’enregistrement, les politiques de vérification d’identité et le niveau d’abus observé sur une extension. Les études menées notamment autour du projet européen DAAR (Domain Abuse Activity Reporting) de l’ICANN indiquent également que les TLDs appliquant des contrôles renforcés sur les titulaires et les enregistrements présentent généralement des taux significativement plus faibles de domaines impliqués dans des activités malveillantes que les extensions aux politiques d’enregistrement plus permissives.

Nameshield, acteur européen souverain dans la protection des noms de domaine stratégiques, le DNS et les services associés, veille à la conformité NIS2 en faisant le choix d’un haut niveau d’exigence en matière de sécurité et de qualité. Nameshield est accrédité auprès de DENIC depuis une trentaine d’années. Dans ce cadre, Nameshield a également renforcé les mesures d’identification des titulaires de domaines en .DE et sur un nombre croissant d’extensions dont les registres ont demandé des mesures additionnelles directement liées à la directive NIS2.  Vos chargés de clientèle sont à votre disposition pour toute information complémentaire et nos équipes commerciales pour vous proposer nos solutions pour bâtir la meilleure stratégie de sécurisation de vos actifs numériques.

EuroDIG : Construire l’Internet européen de demain et célébrer le .eu 

EuroDIG 2026

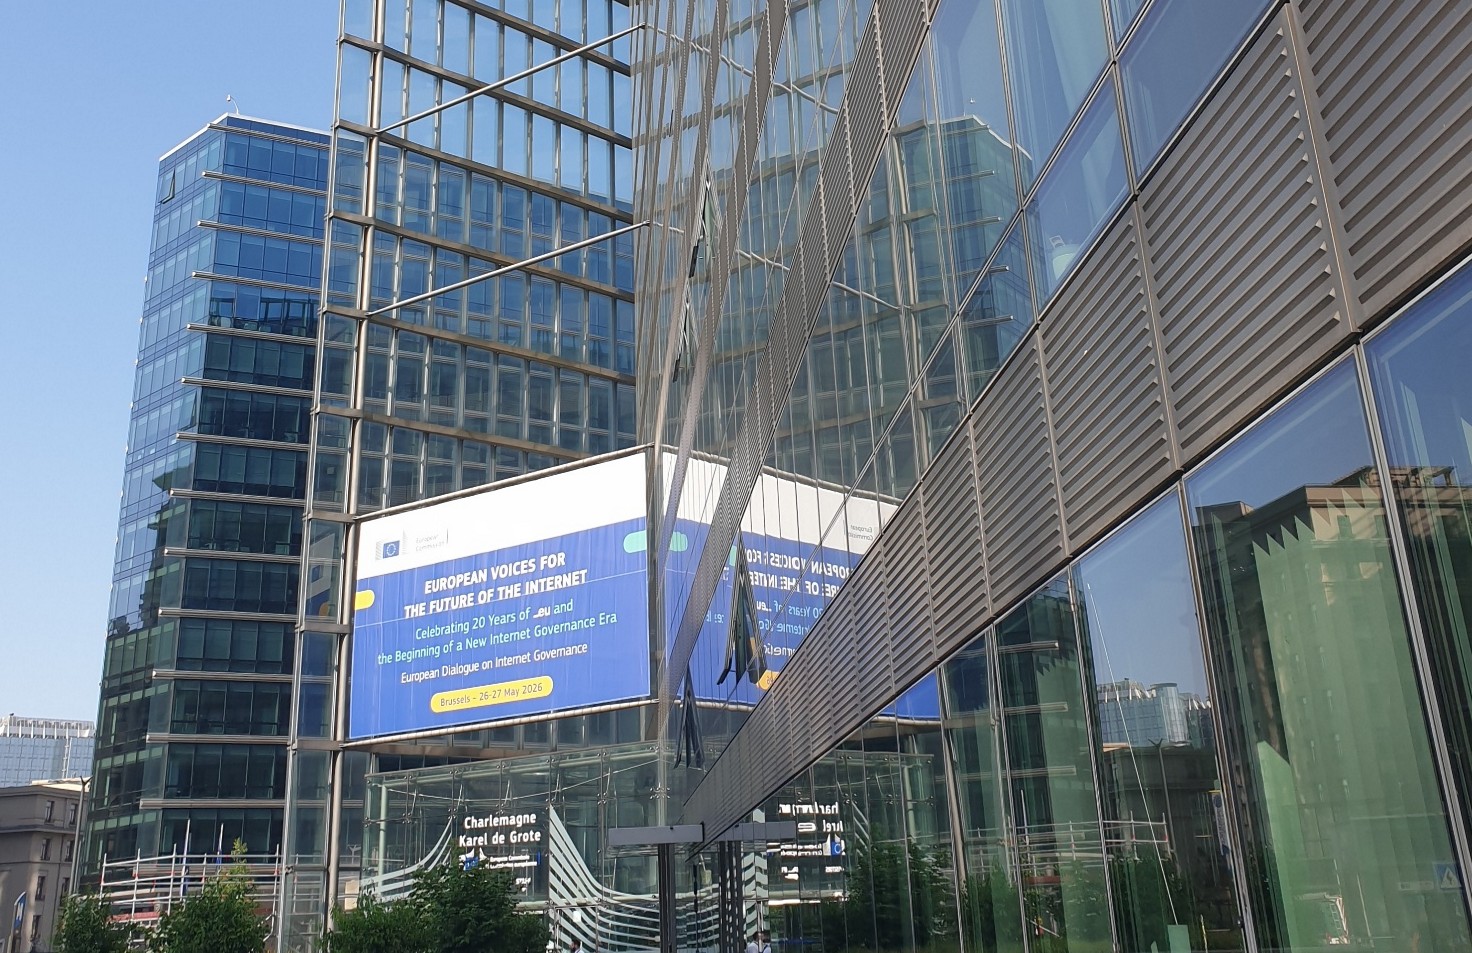
Les 26 et 27 mai 2026, Bruxelles a accueilli la 19ième édition du European Dialogue on Internet Governance (EuroDIG), organisée au bâtiment Charlemagne de la Commission européenne par EURid, le registre gestionnaire du domaine de premier niveau .eu. Cette édition s’est en effet déroulée dans le contexte de la célébration des vingt ans du lancement opérationnel du domaine européen .eu. Placé sous le thème « European Voices for the Future of the Internet » (Les voix européennes pour le futur d’Internet), l’événement a réuni responsables politiques européens, représentants des institutions de gouvernance d’Internet, acteurs techniques, entreprises du numérique, chercheurs et organisations de la société civile afin de débattre des grands enjeux de l’avenir numérique européen.  

EuroDIG 2026
Les locaux de la Commission Européenne accueillait la nouvelle édition de l’EuroDIG 

Les deux jours de réunions se sont ouverts sur un sujet critique dans le contexte géopolitique actuel : le backbone digital européen. Il faut comprendre par cette expression, l’ensemble des infrastructures critiques numériques que l’Union européenne cherche à développer ou fédérer pour réduire sa dépendance aux géants américains et chinois : réseaux fibre et sous-marins, cloud, centres de données, IA, interconnexions Internet, cybersécurité, plateformes de données et services souverains. 

Deux concepts européens ont vu le jour :  

  • le projet Gaia‑X  
  • l’initiative plus récente EuroStack 

L’objectif est de créer un Internet européen souverain résilient.  

Gaia X vise à créer une infrastructure cloud et data fédérée, interopérable, sécurisée et compatible avec les normes européennes des différents pays. 

Eurostack vise lui à construire une pile technologique européenne complète pour rendre l’UE indépendante sur plusieurs sujets critiques : 

  • les semi-conducteurs,  
  • la connectivité,  
  • le cloud,  
  • l’IA,  
  • les plateformes,  
  • les logiciels,  
  • l’identité numérique,  
  • les services publics numériques, 
  • la cybersécurité. 

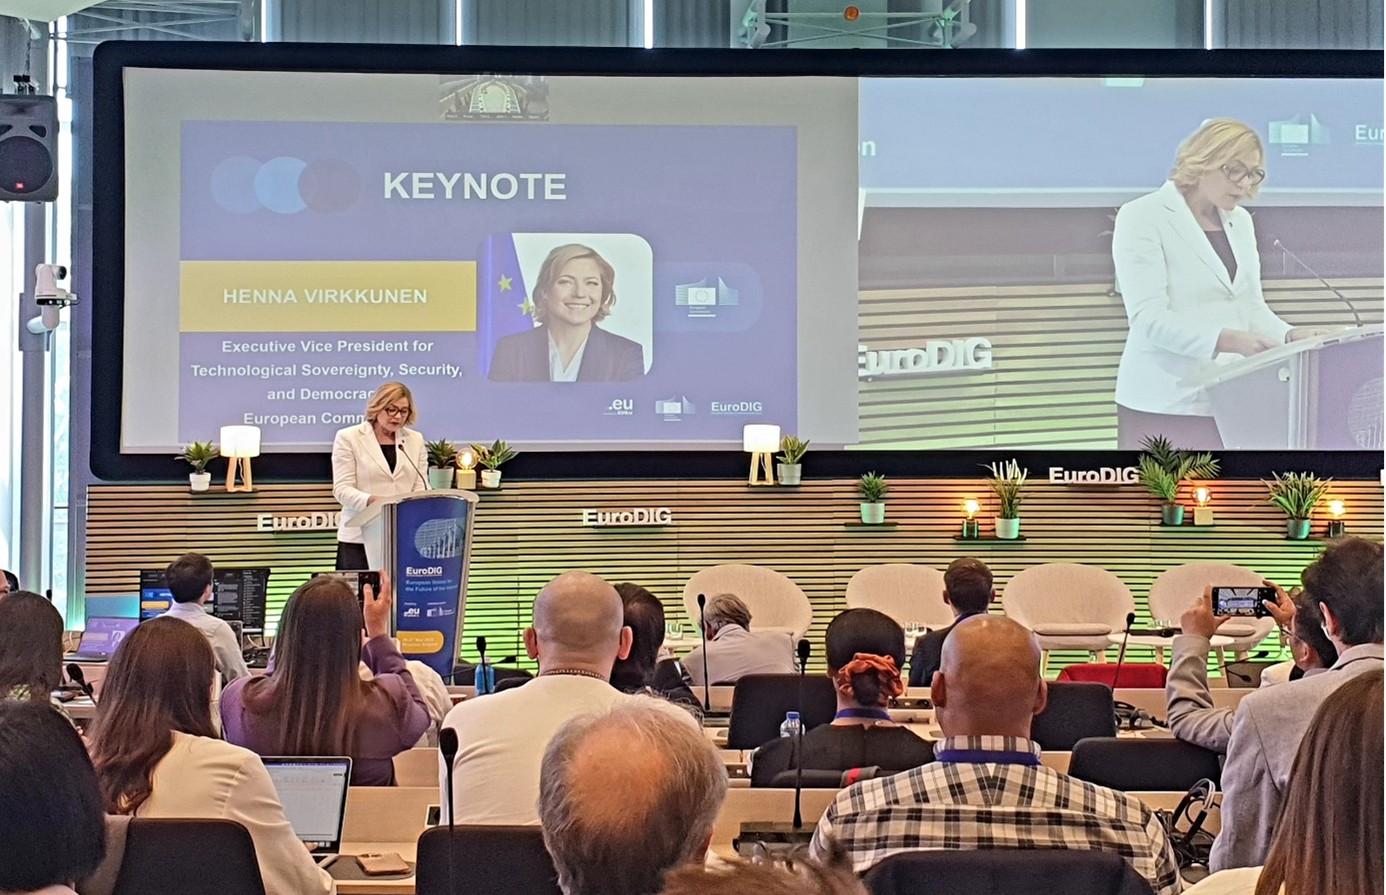
Pour appuyer ces projets et consolider le volet législatif, Henna Virkkunen, Vice-présidente exécutive chargée de la souveraineté technologique, de la sécurité et de la démocratie, est notamment revenue sur le « Tech Sovereignty Package », un paquet législatif et industriel transversal qu’elle porte et qui doit permettre de renforcer l’autonomie technologique de l’Union européenne dans les secteurs numériques considérés comme critiques. Les thèmes centraux du forum — cloud souverain, IA de confiance, résilience des infrastructures, cybersécurité, identité numérique européenne, gouvernance des données et autonomie stratégique — correspondaient directement aux priorités du package. Henna Virkkunen a aussi rappelé que le contrôle des données reste un élément clé pour cette souveraineté, plaidant pour un stockage auprès de prestataires européens au sein de l’UE. Un point important quand on sait par exemple que 70% du cloud mondial est aujourd’hui détenu par Amazon, Google et Microsoft.  

EuroDIG 2026
Henna Virkkunen, VP exécutive chargée de la souveraineté technologique, de la sécurité et de la démocratie

Dans le domaine des technologies quantiques, les sujets de recherches et les avancées technologiques ont aussi été présentés. L’UE a notamment investi dans la recherche au travers du « EU quantum flagship », un programme de financement lancé depuis 2018. Pour l’IA, c’est notamment le souhait d’IA souveraines qui a été évoqué en rappelant que nous devons garder un esprit critique face à cette technologie de plus en plus présente dans nos vies. 

L’Europe s’est aussi construite autour du .eu qui a célébré ses 20 années 

L’EuroDIG a permis de rappeler que l’UE est à l’initiative sur bien des sujets pour rendre l’Europe plus résiliente et singulière dans les technologies de l’Internet dans un monde devenu incertain. Mais ces initiatives doivent aussi être appuyées et soutenues par la multitude d’Etats et de citoyens qui constituent l’UE. Parmi les sujets que les européens se sont bien appropriés et donc à mettre au chapitre des succès, l’identité digitale paneuropéenne, le .eu. Lancé le 7 décembre 2005, le .eu compte aujourd’hui 3,8 millions de domaines enregistrés, avec un taux de renouvellement autour de 81 %, témoignant d’une base d’utilisateurs stable et fidèle. L’extension est dans le top 10 des extensions géographiques (ccTLD) au niveau mondial et est disponible dans les différents alphabets utilisés au sein de l’Union européenne grâce aux variantes .ею (cyrillique) et .ευ (grec). Peter Janssen, le General Manager d’EURid a rappelé l’essence du .eu : « Le .EU représente un espace de domaines ouvert, sécurisé et conforme aux valeurs démocratiques ». 

EuroDIG a rappelé que l’Internet européen reste très dépendant d’Etats extérieurs que ce soit en termes d’infrastructures ou sur le plan technologique, et que la solution ne réside pas non plus dans un repli géographique. La prise de conscience et les différentes initiatives et mesures actuelles sont à saluer dans un monde devenu davantage fragmenté et instable. Si Nameshield a toujours poussé ses solutions dans le sens d’une approche européenne souveraine, il est l’occasion de rappeler que les noms de domaine et le DNS sont des éléments centraux dans la stratégie digitale des entreprises. Construire sa souveraineté passe par un choix éclairé de ses partenaires et par le fait de se doter de solutions au service d’une politique de souveraineté numérique d’entreprise. Sujet d’actualité du moment, le Brand TLD, solution proposée par Nameshield compte parmi ces solutions. 

ICANN85 : Le calendrier détaillé de la prochaine série de nouvelles extensions confirmé

ICANN85

Si l’ICANN pose régulièrement ses bagages sur le continent asiatique, il faut remonter à l’ICANN57 il y a 10 ans pour retrouver l’Inde comme pays hôte. Après Hyderabad en 2016, c’est la capitale économique Mumbai qui a accueilli le 85ème sommet de l’ICANN du 7 au 12 mars derniers. Un sommet à seulement sept semaines de l’ouverture de la fenêtre de candidatures aux nouvelles extensions sous le prisme d’un contexte géopolitique chamboulé par le début des frappes militaires en Iran et au Liban.

Une participation qui reste forte malgré le contexte géopolitique

L’ICANN a indiqué une participation de 1407 participants sur site de 112 pays, un chiffre proche des valeurs habituelles des premiers sommets annuels de l’organisation. On a néanmoins eu le sentiment que les salles qui ont accueilli les 200 sessions paraissaient plus clairsemées qu’à l’accoutumée. L’incidence de l’intervention armée en Iran sur les désertes aériennes impactées dans toute la région n’y est sans doute pas étrangère. Nombre de participants ont en effet indiqué avoir dû opter pour une participation à distance ou raccourcie en raison des incertitudes sur les vols.

Une cérémonie d’ouverture entre gravité et focalisation sur le travail à réaliser

La présidente du conseil d’administration de l’ICANN, Tripti Sinha a rappelé aux hôtes lors de la cérémonie d’ouverture qu’elle est née dans l’Etat de Maharashtra dont Mumbai est la capitale. Elle a évoqué la situation globale en précisant que l’ICANN85 se déroule « dans une période de souffrance profonde ». Mais elle a aussi tenu à rappeler que ce qui nous unit est plus fort en évoquant un proverbe sanskrit : « Le monde est une seule famille » qui fait écho au slogan de l’ICANN : « Un monde, un Internet ».

Pour Tripti, cette semaine devait se concentrer sur trois grands sujets :

  • La conclusion d’examen du SMSI +20 qui reconnait le rôle de la gouvernance multipartite de l’Internet ;
  • La redevabilité et la transparence avec la nouvelle revue holistique de l’ICANN en cours ;
  • Et le lancement de la nouvelle série de candidatures à des projets d’extensions Internet.

Sur ce dernier point elle a rappelé qu’il est « l’aboutissement d’années de travail ».

Kurtis Lindqvist, le Président de l’ICANN, a ajouté à ces sujets le travail en cours pour amener à des délais contraignants sur les demandes urgentes d’accès aux données d’enregistrement des noms de domaine et les technologies d’authentification ainsi que les progrès encore nécessaires sur les abus du DNS.

Le calendrier détaillé du prochain round dévoilé

Pas moins de huit sessions thématiques et opérationnelles étaient consacrées au prochain round de nouvelles extensions. Que faut-il en retenir ?

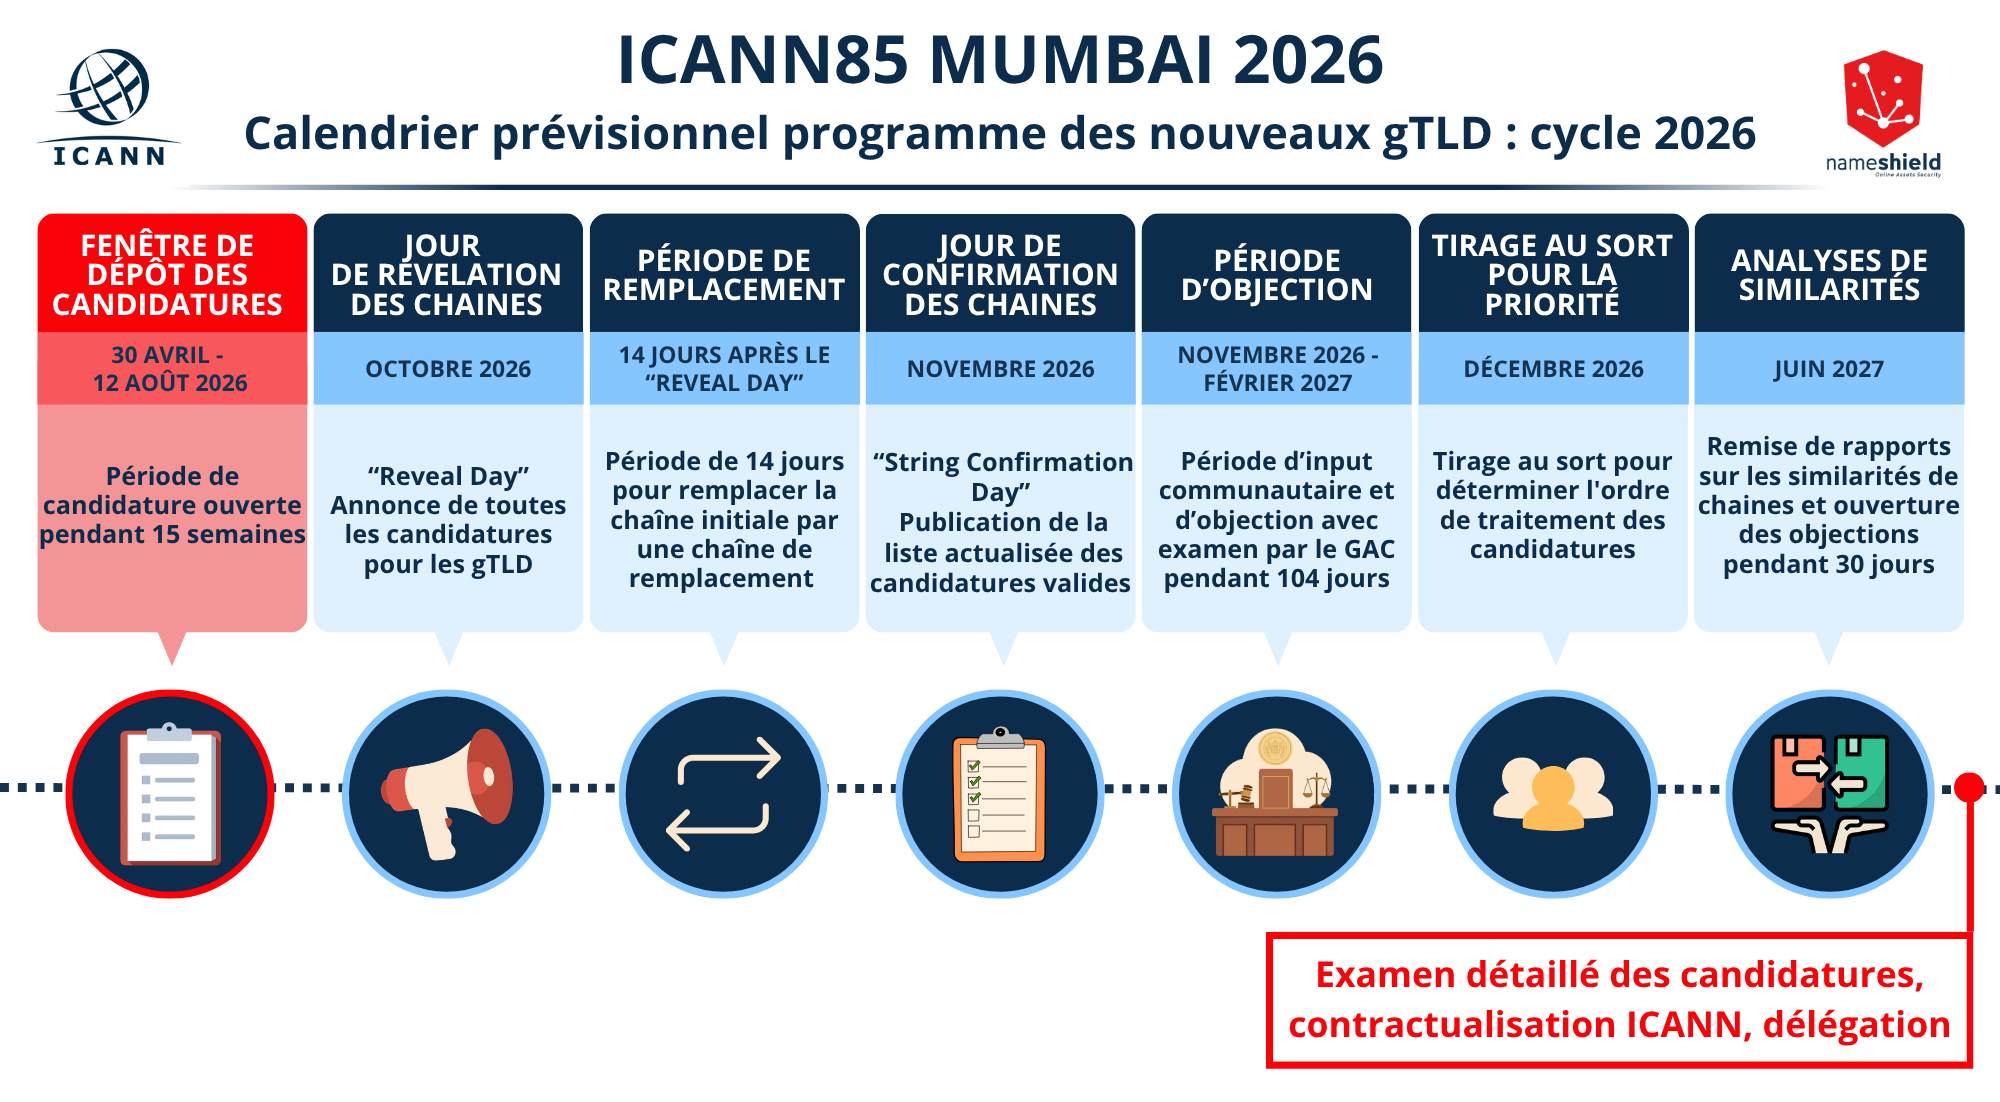
L’ICANN85 a tout d’abord permis de confirmer les grandes étapes à venir du programme ainsi que les dates envisagées.

Du 30 avril au 12 août 2026 : Fenêtre de dépôt des candidatures.

Jusqu’à début octobre 2026 : Période de vérifications administratives des candidatures par l’ICANN.

Mi-octobre : « Reveal Day » (Jour des révélations). Il s’agit de la publication officielle par l’ICANN de la liste complète des candidatures valides déposées.

Jusqu’à début novembre : Période de remplacement des chaînes. C’est un nouveau mécanisme qui permet aux candidats qui ont demandé une même extension ou des extensions jugées similaires d’abandonner leur chaîne initiale et de basculer vers une chaîne de remplacement déclarée dans leur dossier. Les demandeurs d’extensions dot brand pourront opter pour l’ajout à leur marque d’un terme correspondant aux biens et services déclarés dans leur marque enregistrée. La fenêtre de remplacement doit durer 14 jours. L’ICANN espère ainsi réduire les contentieux entre candidats qui demandent des extensions identiques ou trop similaires.

Mi-novembre : « String confirmation Day » (Jour de confirmation des chaînes). L’ICANN va publier la liste officielle et définitive des candidatures aux nouvelles extensions déposées.

Novembre 2026 – Février 2027 (104 jours) : Période d’input communautaire et d’objections. Elle permet aux membres du GAC, l’instance qui représente les gouvernements et aux observateurs de soumettre des commentaires, avis, alertes et des objections.

En parallèle, mi-décembre l’ICANN envisage d’organiser un tirage au sort qui va déterminer l’ordre dans lequel les candidatures seront traitées pendant le processus d’évaluation. Ce dispositif a déjà existé lors du round de 2012.

Juin 2027 : Date de restitution des rapports conduits par un panel d’évaluation sur les similarités de chaînes parmi les candidatures soumises et au regard des extensions déjà existantes. Une période d’objection de 30 jours va être ouverte pour contester une chaîne candidate si elle créée une confusion avec une autre extension.

A partir du second semestre 2027 : La résolution des contentieux devrait suivre ainsi que l’étude des candidatures pour avancer vers la contractualisation et l’insertion à la racine du DNS, la tant attendue délégation des premières extensions.

L’ICANN a tenu à préciser que ces dates restent sujettes à des ajustements notamment en fonction du volume de candidatures qui vont être soumises. L’ICANN a néanmoins indiqué s’être doté de capacités suffisantes pour pouvoir gérer un volume de candidatures similaire au cycle de 2012, soit près de 2000.

Les derniers outils pour le prochain round enfin connus

Parmi les deux grands éléments encore à confirmer pour la prochaine série, l’outil de soumission des candidatures et le contrat des futurs opérateurs de registres qui vont se positionner.

Au TAS (TLD Application System) de 2012, il faudra désormais ajouter la lettre « M ». Le TAMS (TLD Application Management System) est en effet le nom du nouveau portail que l’ICANN a prévu pour permettre de gérer les candidatures lors du cycle de 2026. Ce portail dévoilé relativement tard est actuellement en phase de tests notamment pour évaluer sa robustesse. Des participants ont regretté n’en prendre connaissance que maintenant d’autant plus qu’il ne prévoit pas certaines fonctionnalités aidantes comme l’export d’informations. 

Le nouveau contrat de registre, autre maillon clé pour les futurs opérateurs de registre, a pour sa part trouvé une forme d’épilogue avec l’approbation de ce dernier lors de la session publique du conseil d’administration de l’ICANN qui se tient traditionnellement à la clôture du sommet.

Autres sujets présents, le contexte géopolitique et les abus DNS

Que ce soit au travers de sessions ciblées ou de questions de participants lors de slots de questions-réponses, les sujets géopolitiques se sont aussi invités en filigrane lors de l’ICANN85. L’ICANN a ainsi programmé après la Cérémonie d’ouverture une session appelée : « De la stabilité à la capacité de survie : le rôle de l’ICANN dans l’avenir de la résilience de l’Internet ». Lors de cette session participative, l’ICANN a cherché à examiner comment l’écosystème DNS peut résister à des pannes systémiques globales qui affecteraient le cloud, l’approvisionnement en énergie, la chaîne d’approvisionnement numérique et les dépendances logicielles. Il en ressort par exemple que pour 38% des participants, l’angle mort principal de l’ICANN est la coordination intersectorielle à savoir la communication avec les secteurs de l’énergie, des télécommunications ou de la finance, domaines sur lesquels l’organisation n’a pas d’emprise. En second, c’est sa difficulté à garantir la conformité opérationnelle des registres et bureaux d’enregistrement dans des conditions mondiales qui seraient devenues extrêmement difficiles, qui a été citée. Des participants ont également tenu à sensibiliser l’ICANN sur des situations de fragmentation régionale déjà en cours quand l’accès à Internet est coupé par des autorités ou sur le fait que lorsque des Etats encourent des sanctions internationales, l’ICANN doit veiller à ne pas pénaliser des participants potentiels aussi bien à suivre ses sessions qu’à pouvoir candidater lors du prochain round.

Sur les abus du DNS, sujet également revenu à plusieurs reprises, un bilan en demi-teinte a pu être dressé sur les effets des amendements contractuels introduits depuis deux années pour les opérateurs de registres et les bureaux d’enregistrement. L’ICANN85 a marqué le lancement opérationnel d’un premier nouveau processus de développement de politique pour travailler sur un mécanisme dit « Associated Domain Checks » (Vérification des domaines associés) qui obligerait les bureaux d’enregistrement à vérifier les autres noms de domaine liés à un même titulaire lorsqu’un domaine est identifié comme malveillant. Son objectif est d’identifier des réseaux de domaines utilisés pour des activités comme le phishing, les botnets ou le malware et d’agir plus rapidement contre des campagnes coordonnées.

A moins de cinq semaines de l’ouverture du dépôt des candidatures pour le prochain round, c’est l’occasion de rappeler qu’une candidature à une extension Internet notamment de .marque doit être anticipée car le temps est désormais compté. L’heure est déjà au sprint final. Se positionner ou pas ? Avec quel projet d’extension et quel projet de second choix envisager le cas échéant ? Quels interlocuteurs solliciter pour aider à rassembler les éléments du dossier de candidature ? Sur quels budgets s’appuyer ? Dans un peu plus de quatre mois la fenêtre va en effet déjà se refermer alors qu’une candidature nécessite de la préparation pour pouvoir couvrir les 225 sous-rubriques du dossier de candidature et tenir des délais contraints.

Nameshield apporte une approche clé en main pour simplifier au maximum toutes vos démarches, tenir les délais, suivre votre candidature de bout en bout pour la mener vers la contractualisation puis l’insertion à la racine du DNS mondial et ensuite vous apporter toute l’expertise pour en tirer les meilleurs bénéfices en garantissant sa pérennité contractuelle et règlementaire dans la durée. S’il est un tips à retenir de l’ICANN85 concernant la prochaine série : « N’attendez pas la dernière minute ». Agissez dès maintenant en nous confiant votre projet.

Cybermenaces, souveraineté numérique, IA, prochain round ICANN : des sujets au centre des attentions du marché germanophone lors du Domain Pulse

Domain Pulse 2026

Le prochain round de nouvelles extensions Internet est-il déjà derrière nous ? Pas tout à fait. La fenêtre de soumission des candidatures pour les porteurs de projets d’extensions Internet est désormais connue. 14 années après celle de 2012, la nouvelle fenêtre débute ce 30 avril et devrait se refermer ce 12 août, 23 :59 UTC. L’événement est rare et est LE sujet phare de ce début d’année 2026 dans l’écosystème des noms de domaine.

Au Domain Pulse, l’événement annuel où se rencontrent depuis 2004 les registres nationaux de l’Allemagne, Denic, de l’Autriche, Nic AT et de la Suisse, Switch et les acteurs de l’industrie des noms de domaine, ce sujet était surtout présent en coulisses. Les organisateurs du Domain Pulse qui se déroulait cette année dans la jolie bourgade de Saint-Gall en Suisse ont surtout voulu porter l’attention sur les cybermenaces, les infrastructures critiques et le rôle des registres. Durant les deux journées de l’événement, l’accent a ainsi été mis sur la collaboration, la détection précoce des attaques et la souveraineté numérique.

Le rôle clé des CERT

Parmi les dispositifs clés de la conception de sécurité centrée sur l’humain et la collaboration, le Domain Pulse a notamment porté l’attention sur les CERT.

Un CERT est défini par l’Agence européenne de cybersécurité, Enisa comme une équipe spécialisée dans la cybersécurité chargée de :

  • recevoir et traiter des signalements liés à des incidents de sécurité informatique ;
  • analyser les incidents et les vulnérabilités ;
  • répondre aux incidents en aidant les victimes et en coordonnant les actions de résolution ;
  • fournir des services de prévention et d’alerte, notamment des conseils, des bulletins, des informations sur les menaces ;
  • faciliter la coordination entre acteurs (autres CERT, autorités, organismes nationaux et internationaux) pour une réponse plus efficace.

Il a été précisé que les trois registres de la région DACH (Allemagne, Autriche et Suisse) collaborent depuis longtemps étroitement et que deux d’entre eux sont dotés d’un CERT. A ce titre, le registre Switch qui organisait cette édition 2026, figure parmi les pionniers en s’étant doté d’un CERT dès 1994. Le registre autrichien a fait de même une dizaine d’années plus tard. Quant à Denic, le registre allemand, Thomas Keller a rappelé que Denic est très actif dans la sécurité de l’infrastructure du .de et que le registre collabore étroitement avec d’autres structures de CTI (Cyber Threat Intelligence) et initiatives de sécurité.

Les atteintes les plus courantes sur ces pays

Le Domain Pulse a aussi été l’occasion de dresser un panorama des atteintes les plus courantes sur ces pays.

Pour l’Allemagne dont le .de géré par Denic représente la seconde extension pays en volume au niveau mondial avec 17,6 millions de noms de domaine enregistrés fin 2025, Enisa a noté que 23,4% des demandes d’indemnisation des Etats membres liées aux ransomwares et aux violations de données provenaient d’Allemagne en 2025.

Dans le cas de l’Autriche dont le registre du .at, Nic AT représente environ 1,5 millions de noms de domaine enregistrés, le CERT opéré par le registre a noté que le phishing et les abus de domaines pour la collecte de credentials, en particulier via des pages imitant des services authentiques, reste la menace la plus observée.

Enfin côté Suisse, dont le registre Switch compte actuellement environ 2,5 millions de noms de domaine sur l’extension .ch, la fondation Quad 9 et Switch, ont indiqué que les trois menaces principales identifiées en 2025 sont le ransomware, le malvertising (NDLR : une technique qui consiste à injecter du code malveillant dans des bannières publicitaires légitimes afin d’infecter les internautes et les rediriger vers des sites frauduleux ou voler leurs données) et le malware.

Un état de situation qui fait rappeler à ces registres qu’il y a encore beaucoup à faire pour lutter contre les usages malveillants du DNS.

Un contexte international qui pousse la souveraineté européenne à nouveau sur le devant la scène

Le contexte géopolitique imprévisible actuel où les menaces s’accroissent sur les infrastructures techniques des Etats et des entreprises a été rappelé au titre des préoccupations. Un contexte qui incite à revoir « notre rapport à la technologie » comme l’a précisée la chercheuse Daria Höhener au sujet de l’IA en invitant l’auditoire à repenser notre rôle à l’ère de l’IA.

Parmi les enjeux de l’IA, elle a rappelé que nous devons veiller à ce que cette technologie serve l’humanité, et non l’inverse et donc qu’il est nécessaire que les humains restent ses artisans pour ne passer à la position d’exécutants et que la confiance « reste le fondement de toute connexion ». Une technologie pour laquelle l’UE s’est dotée de l’« IA act », le premier cadre législatif mondial harmonisant les règles sur l’IA. Ce dernier vise à réduire la dépendance normative de l’Europe, en lui donnant une influence globale sur la manière dont l’IA est développée et utilisée. Le texte sera pleinement applicable à partir du 2 août 2026.

A côté de cet arsenal législatif auquel pourrait être notamment ajoutée la directive de cybersécurité NIS2 en cours de transposition dans les Etats membres, les Etats membres montrent qu’ils ont enfin une vision commune pour renforcer l’autonomie technologique, la compétitivité et la résilience de l’UE face aux dépendances extérieures. La signature de la Déclaration pour la souveraineté numérique européenne en novembre dernier à Berlin en est une illustration.

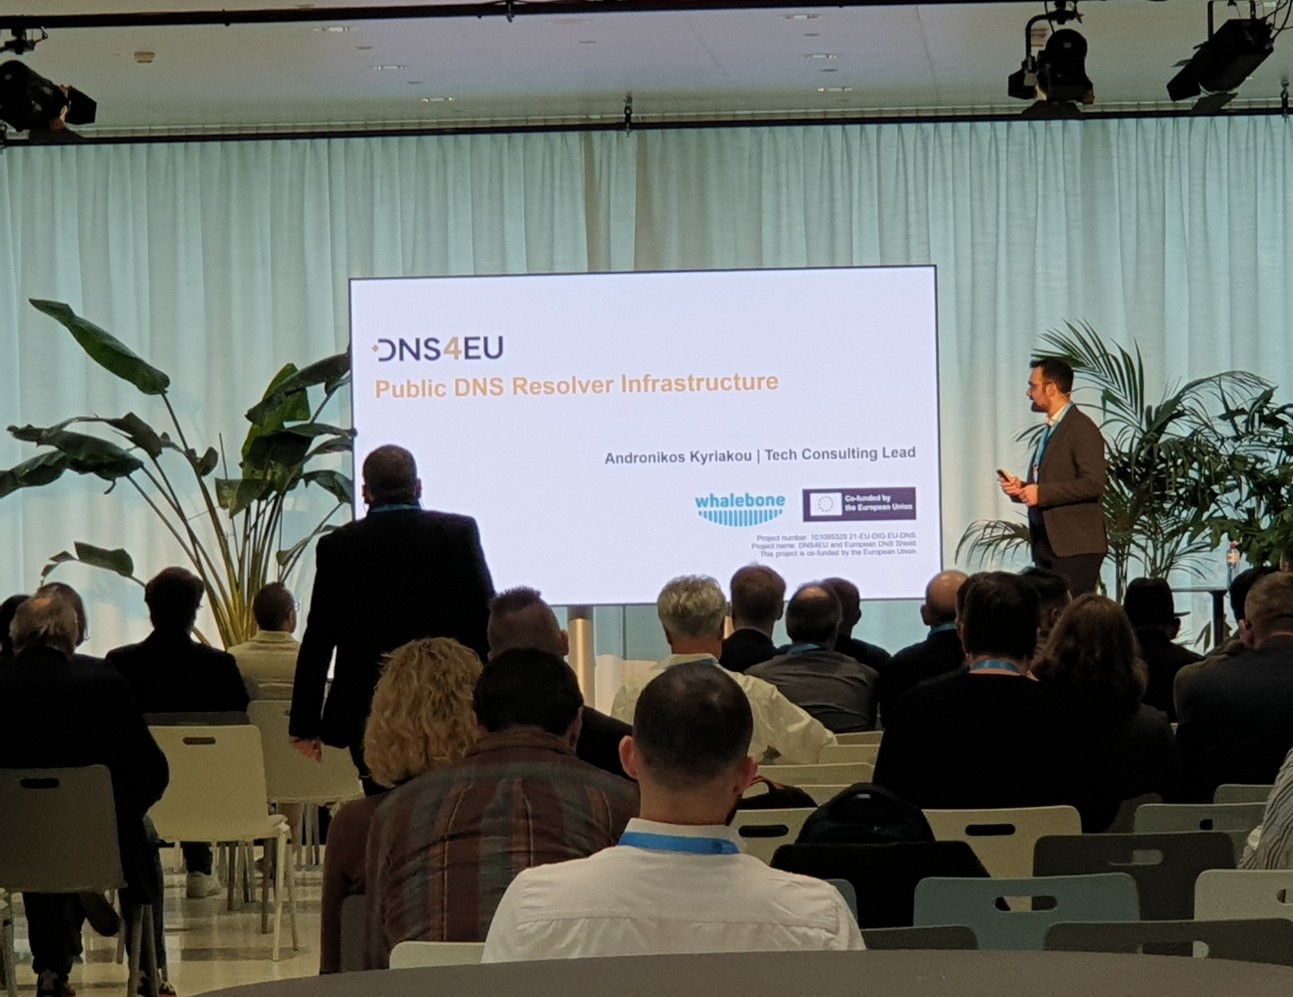
Au titre des solutions techniques européennes, qui vont dans le sens de cette prise de conscience, DNS4EU, le résolveur européen a eu droit à un coup de projecteur lors du Domain Pulse. Lancé le 9 juin 2025, ce résolveur qui se veut « souverain » est cofinancé par l’UE et soutenu par l’ENISA. Il est garanti conforme au RGPD avec une infrastructure 100% européenne. Il s’adresse aux décideurs de l’UE mais vise aussi à offrir une alternative aux décideurs non membres du DNS de l’UE.  

L’initiative DNS4EU parmi les sujets du Domain Pulse 2026

Différents sujets qui témoignent de la diversité et de la richesse des informations mais aussi de la sensibilisation qu’ont voulu imprégner les organisateurs du Domain Pulse à la fois aux acteurs du DNS comme aux utilisateurs de ce dernier. Un événement qui rappelle que l’Internet n’est rien sans la sécurité et que la sécurité n’est rien sans la collaboration et l’échange d’informations.

Nameshield, entreprise européenne souveraine, a trouvé une résonnance particulière entre les sujets du Domain Pulse et son ADN qui met l’humain au centre de ses solutions techniques pour sécuriser les marques et le DNS et la collaboration entre pairs au travers de son CERT. Si le prochain round de nouvelles extensions a été moins évoqué, nous sommes convaincus que les nouveaux .brand qu’il va être possible de créer à partir d’avril 2026, sont une réelle opportunité pour les entreprises de s’offrir un outil au service de leur sécurité car ils seront dotés d’un espace de nommage exclusif fermé donc exempt de noms de domaine malveillants. Dans le contexte de cybermenaces, être doté d’un espace dédié, facilement identifiable et mémorisable pour les utilisateurs sera un vrai plus. Et cet outil va pouvoir être bâti avec une stratégie de souveraineté opérationnelle avec des entreprises comme Nameshield.

La date d’ouverture de la prochaine série de nouvelles extensions génériques (.BRAND) est enfin connue, ce sera le 30 avril 2026

La date d'ouverture de la prochaine série de nouvelles extensions génériques (.BRAND) est enfin connue, ce sera le 30 avril 2026

Parmi les questions en suspens autour de la nouvelle fenêtre de candidatures à des nouvelles extensions génériques, nous étions nombreux à nous demander quand l’ICANN, l’instance de gouvernance d’Internet, allait donner une date précise pour ce qui constituera le premier jour de soumission des futurs dossiers de candidatures.

L’annonce est apparue dans un article publié sur le blog de l’ICANN, un article de Kurtis Linqvist, le Président et Directeur Général de l’ICANN. Il y précise que 2025 a été une année de progrès notables dans la mise en œuvre du programme de nouvelles extensions génériques permettant d’aller vers l’objectif d’ouvrir une nouvelle fenêtre de dépôts de candidatures, 14 années après la dernière en date. L’une des étapes décisives a été la publication du guide du candidat le 16 décembre 2025. On se souviendra que le guide de candidature, document de référence pour les futures candidatures, avait été approuvé par le Conseil d’administration de l’ICANN, lors de la toute dernière session publique du sommet ICANN84 de Dublin.

Kurtis Linqvist indique que désormais les efforts se portent sur la dernière ligne droite de mise en œuvre du programme: « Nous nous sommes désormais engagés à ouvrir le cycle le 30 avril 2026 ». La période de dépôts des futurs dossiers de candidatures complets, débutera donc à partir du jeudi 30 avril sur 12 à 15 semaines soit possiblement jusqu’à juillet, voire début août. Après il sera trop tard. Les indécis et les retardataires devront attendre une future opportunité qui pourrait très bien survenir à nouveau dans 14 années, qui sait ?

Parmi les autres faits notables de la fin d’année 2025, la période de soumission des demandes de soutien des futurs candidats à l’Applicant Support Program s’est terminée le 19 décembre. Ce programme vise à réduire les barrières économiques et techniques à l’entrée afin d’élargir la participation globale et la diversité des candidats aux nouvelles extensions de noms de domaine. Les données fournies par l’ICANN indiquent que 75 candidatures ont été reçues provenant des cinq régions de l’ICANN :

  • 10 candidatures d’Afrique,
  • 38 de la région Asie-Pacifique,
  • 1 d’Amérique latine et des Caraïbes,
  • 6 d’Europe,
  • 20 d’Amérique du Nord.

En 2012, ce programme alors tout nouveau n’avait reçu que trois demandes. Ces premiers indicateurs montrent que la région Asie Pacifique qui est aujourd’hui la plus dynamique sur le marché des noms de domaine semble aussi s’intéresser fortement à la prochaine série de nouvelles extensions. En 2012, les 1930 candidatures soumises lors de la fenêtre de candidatures s’étaient réparties comme suit :

  • Amérique du Nord : 911 candidatures,
  • Europe : 675 candidatures,
  • Asie-Pacifique : 303 candidatures,
  • Amérique latine et Caraïbes : 24 candidatures,
  • Afrique : 17 candidatures.

On estime également qu’environ 34% d’entre elles visaient des candidatures à des extensions de marques, des Brand TLDs.

Qu’en sera-t-il en 2026 ? Les réponses interviendront à l’automne prochain lors de la journée des révélations, le futur « Reveal Day » et du jour de confirmation des chaînes (ndlr: de caractères) , le « String confirmation day » de l’ICANN.