La dernière fois que Paris a accueilli l’ICANN c’était en 2008 pour l’ICANN32. Seize années plus tard, l’ICANN retrouve la capitale française pour un sommet des parties contractantes, le Contracted Parties Summit. Ce dernier est un événement à part dans l’agenda de l’organisation car il n’est pas un événement axé sur les politiques comme le sont les trois sommets annuels flanqués du numéro de l’édition (NDLR, ICANN79 par exemple). Avant la pandémie de covid, ICANN rencontrait ses parties prenantes une fois par an lors d’un événement dédié. Ces sommets très centrés sur des aspects opérationnels n’ont repris qu’en 2022 et n’ont lieu désormais que tous les deux ans.
Durant trois journées, les parties contractantes que sont les opérateurs de registres et les bureaux d’enregistrement ont l’occasion durant des sessions de travail de faire remonter leurs besoins à l’organisation en interpelant directement son conseil d’administration et d’échanger entre eux sur des problématiques communes. Ces rencontres sont notamment l’occasion de confronter les approches face aux modifications de politiques et modifications contractuelles à implémenter en considérant également l’évolution du cadre règlementaire et législatif. L’une des trois journées a été entièrement consacrée à des ateliers sur les abus, sujet sur lequel les contrats des parties contractantes ont évolué en 2024.
Si du côté des participants seuls environ 200 personnes ont répondu présentes, le calendrier férié ayant sans doute joué en défaveur d’une participation plus importante, force est de constater que sur les sujets qui impactent directement les parties contractantes il y a de quoi faire.
Conséquence du RGPD en vigueur depuis 2018, une politique pérenne, la Registration Data Policy vient tout juste d’être promulguée pour remplacer la Specification Temporaire. Celle-ci doit être implémentée d’ici à août 2025. Les parties prenantes ont également eu à implémenter deux amendements de leur contrat avec ICANN. Le premier a acté une transition de protocole des bases d’enregistrement du Whois vers le RDAP (Registration Data Access Protocol). Le second concerne les abus avec des obligations nouvelles qui responsabilisent davantage les contractants lors d’abus avérés. Ce sommet a été l’occasion d’évoquer de premiers retours d’expérience sur ce sujet majeur auquel certains prestataires sont davantage exposés. On peut ajouter à cela le cadre législatif avec notamment la directive européenne de cyber sécurité NIS2 qui va également concerner fortement les registres, les fournisseurs de services de résolution DNS ainsi que les registrars. Son entrée en application intervient en octobre de cette année. Les Etats les plus avancés sur sa transposition dans leurs lois nationales, notamment la Croatie ou encore la Belgique, ont montré qu’ils sont restés totalement en ligne avec le texte initial voté au Parlement européen fin 2022. Et il faut préparer la nouvelle série de nouvelles extensions génériques en vue de la prochaine fenêtre de candidatures annoncée pour avril 2026.
L’ICANN donne désormais rendez-vous à la communauté Internet pour évoquer les développements des politiques liées au nommage Internet à Kigali au Rwanda du 10 au 13 juin prochains. Ce sera le temps de l’ICANN80.
Cologne a accueilli du 22 au 24 avril dernier, une nouvelle édition du Certified Senders Alliance Summit sur le thème « La confiance alimente l’avenir » (Trust fuels the future). Une édition qui a déjà marqué le 20ième anniversaire de cette initiative.
La communication des entreprises a beaucoup évolué en 20 années avec l’essor des réseaux sociaux. Pour s’en rendre compte il suffit de se rappeler qu’Instagram totalise aujourd’hui plus de 2 milliards d’utilisateurs mensuellement, YouTube plus de 2,5 milliards et Facebook plus de 3 milliards. Ces plateformes sont toutes nées entre 2004 et 2010. Si elles sont largement intégrées dans les schémas de communication des entreprises pour s’adresser à leurs utilisateurs, l’utilisation de courriers électroniques demeure toujours très forte tant les usages des emails demeurent nombreux : envoi d’emailings, de lettres d’informations, de factures ou encore de confirmations de commandes. Les données de Statista indiquent d’ailleurs une augmentation en volume global de 4,3 % en 2023 par rapport à l’année précédente avec près de 347,3 milliards de courriels envoyés quotidiennement dans le monde. Autre donnée : en moyenne, une personne reçoit environ 121 courriels par jour. L’email n’est donc pas près de disparaitre.
Gartner indique néanmoins que les préoccupations autour de la sécurité des emails s’accroissent, rares étant les entreprises qui échappent aux incidents de sécurité avec des phishings de plus en plus sophistiqués via par exemple des liens ou des pièces jointes malveillants et des pertes de données souvent liées à des comportements imprudents ou à des erreurs humaines. Fort de ce constat, la CSA réunit tous les ans des experts de l’écosystème de messagerie électronique pour échanger sur les bonnes pratiques et les solutions qui permettent d’améliorer la qualité et la confiance dans les emails. L’événement est organisé autour d’un ensemble d’ateliers, de sessions, de conférences et de masterclasses.
Nameshield qui était sponsor de l’événement a rappelé qu’il n’y a pas de sécurité des emails sans noms de domaine sécurisés qui sont des actifs critiques des entreprises et sans une infrastructure DNS robuste et performante. La sécurité des emails passe donc par le choix de son prestataire de noms de domaine et les solutions de cybersécurité qu’il est à même de proposer à ses clients. Parmi celles-ci, le déploiement du protocole DMARC qui protège les utilisateurs contre les messages frauduleux. Les extensions de marques personnalisées, les dot brands, sont un autre levier pour créer de la confiance autour de sa marque, dans la perspective de la prochaine série de nouvelles extensions génériques prévue en avril 2026.
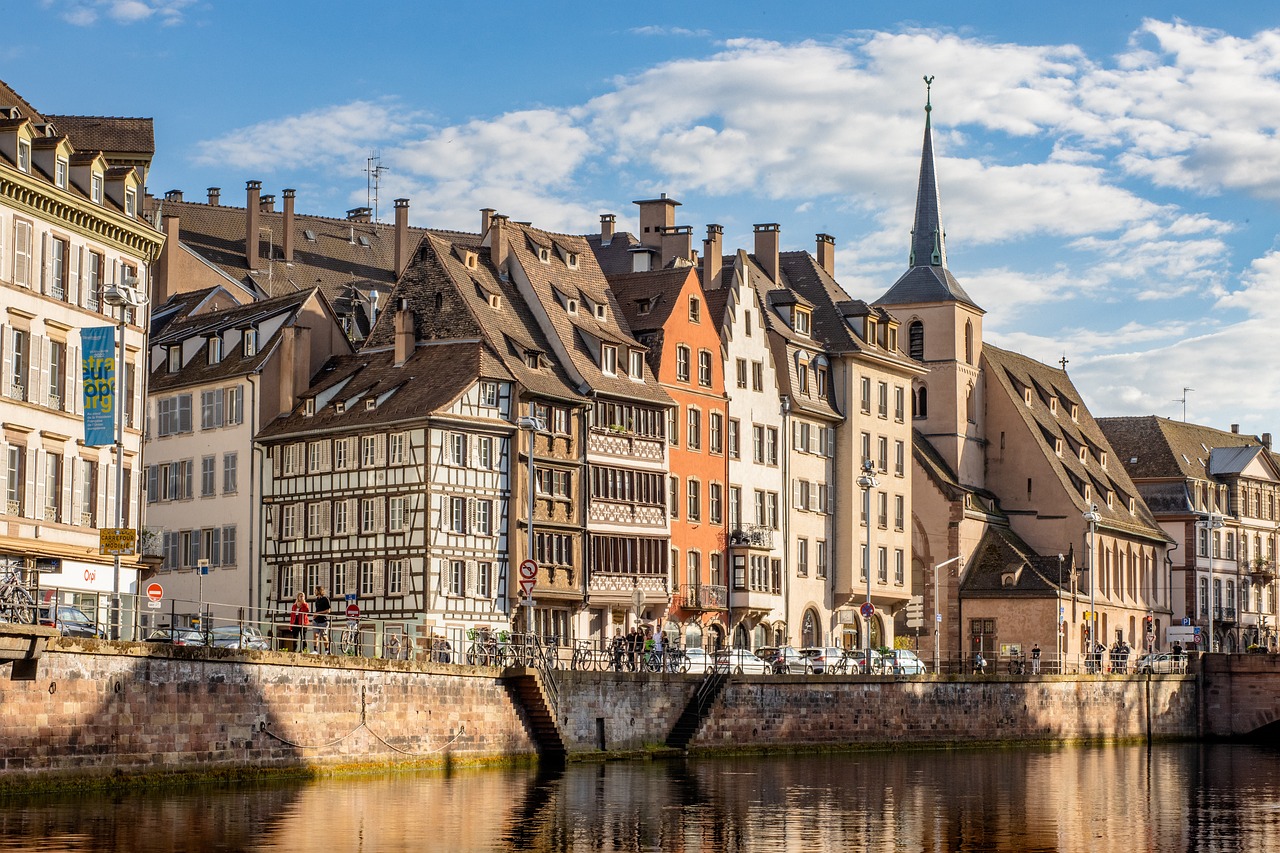
Strasbourg accueillait ce 22 mars son troisième NDDCamp. Cet événement initié en 2015 à Paris rassemble deux fois par année les professionnels du nommage autour de tables rondes et d‘ateliers sur des sujets d’actualité du nommage Internet.
Les atteintes aux droits des marques et aux noms de domaine ne sont pas un sujet nouveau mais elles tendent à se sophistiquer à mesure que les technologies évoluent. Ce NDDCamp a donc logiquement abordé le nommage sous le prisme d’innovations qui montent en puissance comme le Web3 dont le principe repose sur une décentralisation des données à l’inverse du web2 que nous utilisons tous au quotidien et l’Intelligence artificielle.
Une table ronde s’est aussi intéressée aux bouleversements de l’édition des sites web notamment face à la montée de l’intelligence artificielle. Ce sujet n’a pas manqué de faire écho à l’ICANN79 où l’instance représentant les gouvernements, le GAC, s’était penché sur la question des compétences de l’ICANN pour contrôler des engagements volontaires pris par de futurs opérateurs de registres dans la gestion de leur extension, ces engagements pouvant potentiellement concerner les contenus publiables s’il s’agit d’une extension générique règlementée. Un sujet important dans la perspective de la prochaine série de nouvelles extensions génériques.
Jean Guillaume Kleis de 01net a rappelé parmi les limites de l’IA qu’elle ne cite pas les sources et qu’elle crawle les 100 premiers résultats. L’IA comme toutes les technologies présente des opportunités et des menaces. Certains médias signent déjà des partenariats par exemple avec OpenIA pour utiliser leurs sources contre rémunération alors que d’autres cherchent à faire reconnaitre leurs droits sur des contenus crawlés sans leur autorisation. Cette évolution dessert aussi les petits médias spécialisés qui ne sont pas armés par rapport à la mutation que connait le monde de l’édition. Sur l’angle législatif, Alexandre Nappey de Scan Avocats a rappelé que l’Union Européenne élaborait l’IA Act qui sera pleinement applicable dans deux années et que l’utilisation des IA pose des questions sur le droit d’auteur et celui des droits voisins actuels. Si ces sujets sont critiques pour protéger et rémunérer les auteurs et les producteurs, il note aussi que les sujets qui inquiètent davantage actuellement sont ceux des libertés publiques et de la désinformation avec les deepfake, des enregistrements vidéo ou audio réalisés ou modifiés grâce à l’intelligence artificielle.
Après l’ICANN29 en 2007, l’ICANN61 en 2018, Porto Rico accueillait début mars son troisième sommet de la gouvernance d’Internet avec l’ICANN79. Six jours de réunions, d’échanges et de rencontres dans une ambiance studieuse et des sujets en cours qui avancent. Sujet vedette : le prochain round de nouvelles extensions génériques. D’autres sujets majeurs comme la directive européenne de cybersécurité NIS2 ou la désignation d’un nouveau Président pour l’organisation ont en revanche été abordés à la marge.
Trois femmes au centre de l’ICANN : Tripti Sinha à gauche, Manal Ismail au centre et Sally Costerton à droite
Le prochain round de nouvelles extensions génériques, sujet priorisé
Dès le samedi 2 mars, jour de lancement de l’ICANN79, une session a porté sur l’implémentation des recommandations issues du processus de développement de politique (PDP) Subpro qui vise à permettre de lancer une prochaine série de nouvelles extensions génériques. Un premier coup de projecteur sur ce sujet devenu central notamment en raison d’un calendrier désormais contraint qui vise une nouvelle fenêtre de candidatures en avril 2026.
Lors de cette première session, l’attention a été portée sur les recommandations que le Conseil d’administration de l’ICANN n’avait pas adoptées dans le cadre d’une résolution sur le PDP prise en mars 2023. Lors du précédent sommet (ICANN78), 14 recommandations restaient en suspens, 6 étaient rejetées. L’instance en charge des politiques génériques, le GNSO (Generic Naming Supporting Organization) qui a pris l’habitude de créer de petites équipes appelées Small Teams pour travailler sur les sujets bloquants a convié une petite équipe pour adresser ces recommandations. En parallèle une équipe d’implémentation travaille sur les recommandations approuvées et la nouvelle version du guide de candidatures. Ce document central pour les futures candidatures est en cours d’écriture. Sa version finalisée doit être disponible au plus tard à la fin de l’année prochaine. A l’issue de la semaine de débats de l’ICANN79, force était de constater que les travaux réalisés lors des nombreuses sessions sur le prochain round ont été fructueux. La Small Team a en effet trouvé une voie de compromis sur les recommandations non approuvées par le Conseil d’administration de l’ICANN et a même pu se permettre l’économie d’une réunion planifiée dans l’agenda du sommet.
Au moins douze sujets en cours
Dimanche, une session du GNSO a permis d’avoir un inventaire des processus de développement de politiques en cours et ceux encore en phase d’études comme l’exactitude des données d’enregistrement. La liste comporte au moins douze sujets dont certains sont bloqués et où, en raison de la longueur du processus, l’historique devient parfois difficile à retrouver pour les membres actuels du GNSO. C’est le cas de la protection des noms des organisations inter- et non-inter-gouvernementales. A titre d’exemples, le Comité international olympique (CIO) ou la Croix rouge. En 2012, un PDP a été lancé pour étudier la question de protections spécifiques pour les noms de ces instances, en sachant que les contrats des opérateurs de registres de nouvelles extensions génériques issues du round de 2012 prévoyaient de les bloquer à l’enregistrement. Début 2019, le Conseil d’administration de l’ICANN a adopté les recommandations finales d’un PDP à rallonges ce qui devait permettre leur mise en œuvre. L’instance représentant les gouvernements, le GAC a cependant considéré que l’ensemble des sujets n’ont pas été adressés, notamment celui d’une protection spécifique pour les acronymes de ces organisations. Ce sujet reste encore ouvert aujourd’hui et les recommandations n’ont donc pas encore été implémentées.
Trois femmes à l’honneur lors de la Cérémonie d’ouverture
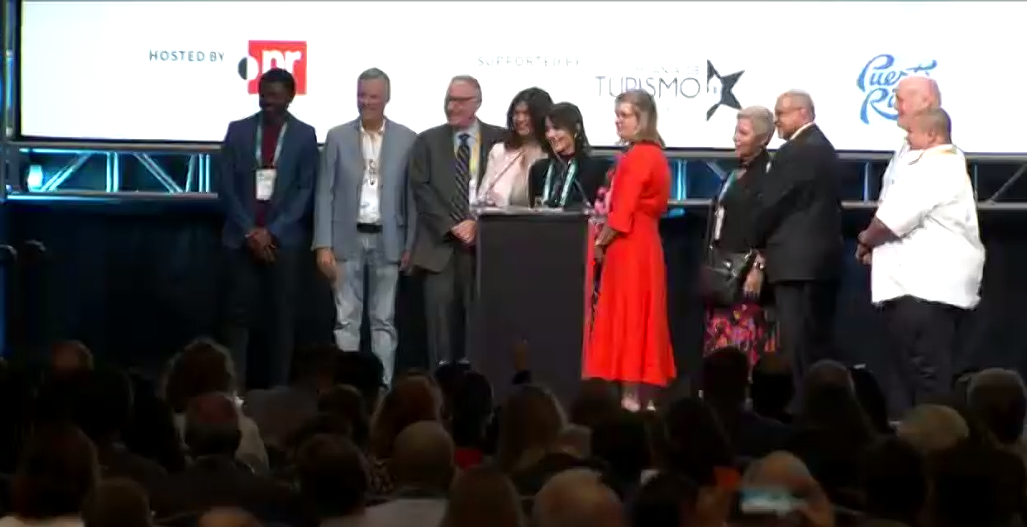
Lundi, c’était le lancement officiel du sommet avec la très attendue cérémonie d’ouverture qui a toujours lieu le lundi matin. Tripti Sinha, la Chair du Conseil d’administration de l’ICANN a rappelé que le précédent sommet de l’ICANN à San Juan s’était déroulé « juste après l’ouragan dévastateur Maria ». Elle a aussi évoqué l’année 2023, une année où Sally Costerton a endossé le rôle de Présidente par interim de l’ICANN et où l’ICANN a fêté ses 25 ans à Hambourg. Sur la désignation d’un nouveau président pour l’ICANN les participants ont été informés que le processus est en cours après l’écoute des parties prenantes en 2023. Un groupe de candidats s’est détaché et va désormais amener à la sélection du futur visage de l’ICANN. De son côté, Sally Costerton a utilisé à maintes reprises l’expression de « super-pouvoir » pour évoquer la mission de l’ICANN qui vise à garder un Internet unique globalisé. Mais le moment le plus marquant de ce sommet est peut-être l’image d’une troisième femme, Manal Ismail, qui est venue se joindre à Tripti Sinha et Sally Costerton lors de la cérémonie d’ouverture. Manal Ismail qui a joué un rôle important lors de la transition IANA et en tant que présidente du GAC pendant plus de cinq ans a été honorée de l’ICANN Community Excellence Award 2024.
Des jalons décisifs franchis en 2023 qui se matérialisent sur les trois prochaines années
Au crédit de l’actuelle présidente de l’ICANN, force est de constater que beaucoup de sujets ont avancé sous son impulsion en 2023. Si 2024 marque l’entrée en application de nouvelles obligations pour les registres et les bureaux d’enregistrement sur les usages malveillants, c’est bien le fruit des travaux réalisés l’année dernière. Ce sujet central pour les utilisateurs d’Internet avait en effet donné lieu à des années de débats stériles. Le prochain round de nouvelles extensions génériques a lui fait des avancées significatives avec l’adoption des recommandations et d’une feuille de route vers une nouvelle fenêtre de candidatures désormais fixée en avril 2026. On peut ajouter la Registration Data Policy qui va remplacer d’ici 2025, la Specification Temporaire issue du RGPD (Règlement Général sur la Protection des Données personnelles). Sujet corrélé, le futur Système standardisé d’accès aux données d’enregistrement est pour sa part entré dans une phase d’expérimentation qui tente de concilier protection et besoin de répondre à des besoins réels d’accès aux données d’enregistrement. L’Internet inclusif a quant à lui droit à une journée internationale dédiée suite au lancement du premier UA Day (Universal Acceptance Day) en 2023. Enfin, « ICANN grant », un programme qui vise à soutenir financièrement des projets pour l’unification et l’inclusivité d’Internet est également lancé. Ce dernier repose sur les montants conséquents récoltés avec les enchères sur les nouvelles extensions génériques de 2012. Une enveloppe à projets sera ouverte à partir de fin mars.
On ne gagne pas sur tous les fronts
Si le bilan des avancées est conséquent, d’autres sujets avancent peu. C’est le cas d’une nouvelle revue holistique de l’ICANN et celle liée à la responsabilité et la transparence de l’organisation. Ces revues sont nécessaires pour amener des améliorations sur la sécurité et le choix des consommateurs, sur les services associés aux bases d’enregistrement des noms de domaine et sur la sécurité, la stabilité et la résilience du DNS. Ce sujet important est impacté par les nombreux projets en cours, l’ICANN ayant par ailleurs engagé un projet d’amélioration continue qui pourrait s’y substituer.
Pour la directive européenne sur la cybersécurité NIS2, on retiendra surtout que les parties contractantes et le Conseil d’administration de l’ICANN ont mis en avant que cette législation n’entre pas en conflit avec les politiques de l’ICANN. Pour le Conseil d’administration qui indique travailler avec la Commission européenne sur ce sujet, il y a par contre des sujets comme l’exactitude des données qui sont à considérer.
Si l’ICANN79 n’a pas fait l’objet d’annonces notables, on retiendra surtout une ambiance studieuse après une année charnière où de nombreux sujets ont franchi des jalons décisifs dans leur mise en œuvre. C’est le cas de la prochaine série de nouvelles extensions génériques, la précédente remontant à douze années déjà. Si une forme d’agilité semble avoir gagné l’ICANN sous l’impulsion de Sally Costerton et de Tripti Sinha, cette approche est aussi celle de Nameshield qui s’adapte à vos besoins pour vous apporter des réponses sur mesure sur les projets de nouvelles extensions et sur bien d’autres.
Les 22 et 23 février derniers, s’est tenu à Vienne en Autriche, le Domain Pulse, le symposium qui rassemble une fois par an les parties prenantes de l’industrie des noms de domaine autour des registres d’Autriche (nic.at), d’Allemagne (DENIC eG) et de Suisse (SWITCH). Entre conférences et temps d’échanges, l’événement a été un franc succès.
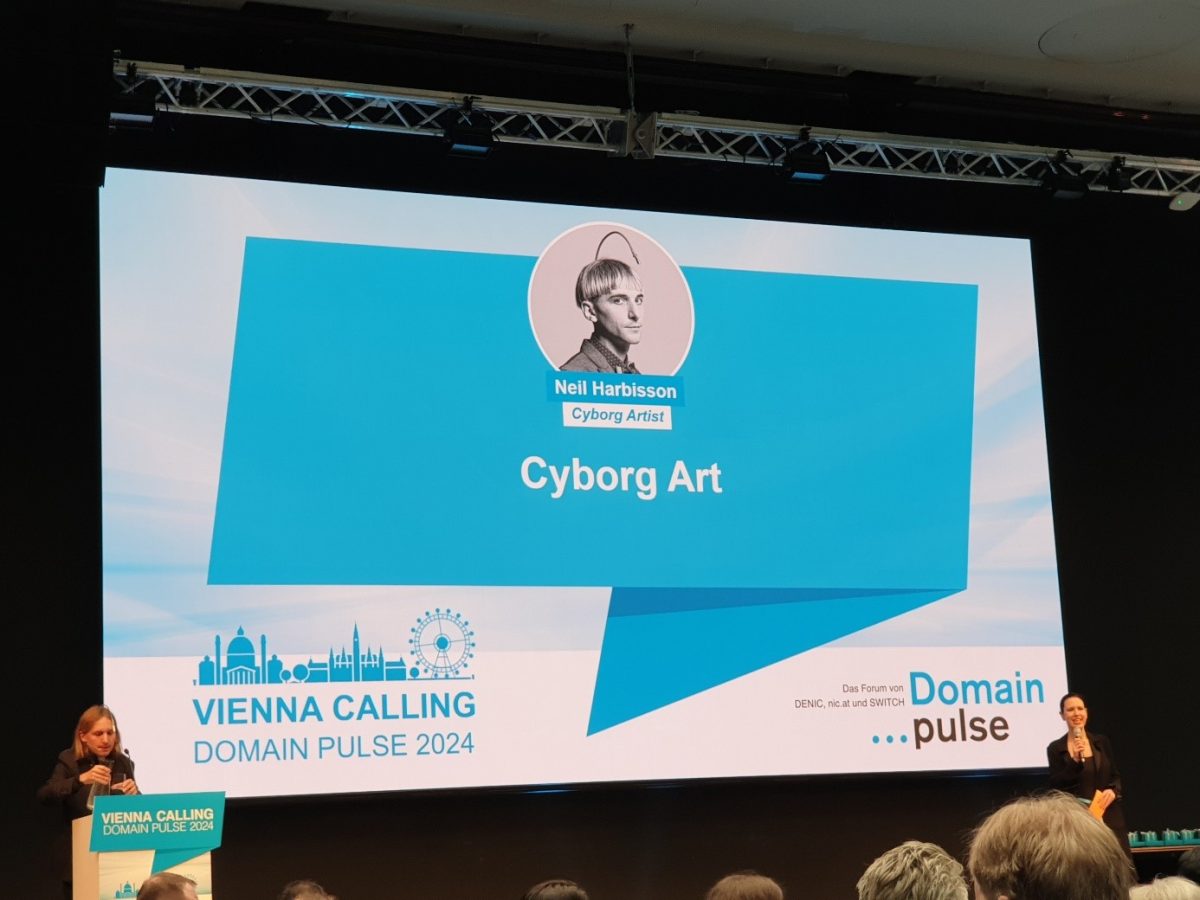
L’intervention très remarquée au Domain Pulse de Neil Harbisson, celui-ci se qualifie d’ « artiste cyborg »
Pour ceux qui pensaient que les cyborgs, des êtres humains qui ont reçu des greffes de parties mécaniques ou électroniques, n’existaient que dans la littérature ou le cinéma de science-fiction, comme le chef d’œuvre « Metropolis » de Fritz Lang sorti il y a près de 100 ans, le Domain Pulse 2024 a fait l’effet d’une mise à jour. Invité vedette de l’événement, Neil Harbisson, artiste cyborg comme il se définit, a en effet fait sensation dès l’ouverture de l’événement. Ce britannique a été le premier être humain à s’être fait greffer une antenne au niveau du crâne dès 2004. Cet « organe » supplémentaire lui permet de percevoir les fréquences des couleurs différemment. A l’aide d’une couche logicielle, il peut même traduire ces perceptions sous forme de sons. Il se plait ainsi à expliquer qu’il peut « manger des chansons » en transformant la perception d’un plat en sons ou encore « faire des portraits sonores » de personnes. Il a ainsi partagé que « Le roi Charles III a pu écouter son portrait sonore ». Il a aussi expliqué que les couleurs de peaux ne sont pour lui que des variations de la couleur orange. Autre facette de sa transformation, son parcours du « combattant » pour obtenir la possibilité de renouveler son passeport. En effet, les greffes d’outils technologiques posent des problèmes d’éthique et ne sont normalement pas admises sur des passeports. Il a pourtant fini par obtenir le droit de disposer d’un passeport où figure son antenne. A l’entendre la réalité augmentée serait donc déjà du passé puisqu’il est désormais question de réalité révélée.
Il n’a cependant pas éludé le fait que comme toutes les nouvelles technologies, celles-ci présentent leur lot de promesses et de dangers. Du côté des promesses, des usages plus impactant sont envisageables comme le fait que de tels « organes » puissent un jour permettre aux humains de « voir de nuit », ce qui permettrait des économies d’énergie ou de « réguler leur température corporelle au lieu de climatiser ». Revers de la médaille, des risques infectieux ou de rejet clinique, des outils encore tributaires de sources d’énergie classique, des problèmes d’acceptabilité par la société et bien entendu le risque que ces outils soient hackés avec des impacts difficiles à identifier et à évaluer.
La directive NIS2 s’est également largement invitée dans les échanges au Domain Pulse. Cette législation sur la cybersécurité doit être transposée dans les lois nationales des Etats membres de l’Union Européenne au plus tard le 17 octobre 2024. Au Domain Pulse, les fournisseurs de services DNS ont été prévenus qu’ils vont devoir monter en compétences sur leurs capacités cyber, leur gestion des risques et capacités de reporting ainsi que sur la coopération et l’échange d’informations, les trois piliers de la directive. Sur l’article 28 du texte qui vise spécifiquement les bases d’enregistrement des noms de domaine, un panel de spécialistes s’est interrogé sur la cohérence de l’approche : « La Commission Européenne revient sur l’exactitude des données d’enregistrement et les intérêts légitimes. Cette démarche cyber va à l’opposé d’un besoin de publier moins de données » a ainsi déclaré Thomas Rickert.
Dans les autres présentations notables, une réflexion sur notre modèle de société autour d’une question « Le futur est-il dans les communautés virtuelles qui remplaceront les Etats ? ». Une projection faite par l’Einstein Center a permis de se projeter dans un tel modèle.
La seconde journée de l’événement a été très centrée sur l’Intelligence artificielle. Mise en œuvre dans de nombreux univers, l’IA a déjà montré qu’elle est capable de dépasser les capacités humaines. Ses capacités d’adaptation ont aussi été évoquées sur l’exemple d’une saisie de captcha. Les captcha sont des tests basés sur les capacités d’analyse d’image ou de son de l’être humain qui permettent de différencier les requêtes automatisées de requêtes humaines. ChatGPT n’a pas réussi à saisir de captcha mais est allé sur un site web où il est possible de solliciter des aides humaines pour des besoins ponctuels. Dans le forum d’aide, le support a demandé à ChatGPT s’il s’agissait d’un robot. Comme l’aurait probablement fait un humain pour parvenir à la finalité recherchée, ChatGPT a menti en répondant que ce n’était pas un robot. Comme pour faire écho aux organes technologiques évoqués la veille, l’IA offre des perspectives intéressantes pour par exemple faire des progrès plus rapides dans des secteurs comme la recherche. Mais le revers de la médaille est que l’IA peut être utilisée à des fins malveillantes. Comme il existe le Dark web, il y a aussi la Dark IA. L’IA est capable de créer des emails de phishing ou encore des scams (des fraudes Internet). Il va devenir de plus en difficile de différencier le vrai du faux avec par exemple les deepfakes (NDLR : des techniques de synthèse multimédia reposant sur l’IA qui permettent de générer de fausses séquences audio ou vidéo).
Autre défi et enjeu du moment, la guerre aux portes de l’Europe. Le conflit ukrainien a été évoqué sous la forme d’un retour d’expérience du registre ukrainien dans le contexte de la guerre et les enseignements qui ont été tirés d’un point de vue opérationnel. Parmi ces derniers, le recours privilégié à des entreprises d’hébergement qui offrent une infrastructure résiliente et plutôt des « PME qui sont plus réactives que les grandes structures », « bien choisir les personnes avec lesquelles on travaille » et le fait qu’en situation de crise « les gens sont plus fiables que les machines ».
Le Domain Pulse 2024 a su habilement concilier des sujets spécifiques de l’industrie des noms de domaine comme la cybersécurité et le volet règlementaire au travers de la directive NIS2 ainsi que technologiques. Le retour d’expérience du registre ukrainien a quant à lui fait écho aux valeurs et à l’approche et solutions clients portées par Nameshield. Ce Domain Pulse a aussi permis une prise de hauteur en invitant les participants à réfléchir sur le modèle de société que nous voulons pour nous et nos enfants car l’humanité semble bien être à un tournant dans ce domaine.
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.