La Tanzanie légifère sur l’utilisation du .co.tz et passe à l’action !

#Brands #DomainNames en #Tanzanie : le #ccTLD .co.tz obligatoire pour tout #business #online sur son territoire !

La TCRA (Tanzania Communications Regulatory Authority) a rendu obligatoire en 2011 l’utilisation  d’un nom de domaine en .TZ pour tout business sur le territoire tanzanien. En effet, la loi Electronic and Postal Communications Act oblige toute personne ayant une activité sur internet en Tanzanie à utiliser l’extension locale.

Bien que peu respectée en pratique, certains en ont tout de même fait les frais récemment, comme le fondateur du site Jamii Forums, arrêté en décembre non seulement pour obstruction à la justice mais aussi pour ne pas avoir respecté cette obligation.

Ainsi, l’utilisation d’un .com, .net, ou encore .biz qui était monnaie courante jusqu’alors doit impérativement être remplacée par un .co.tz (la plus utilisée) pour pouvoir continuer à communiquer sans difficulté dans ce pays de 51 millions d’habitants (le classant à la 24e  position sur 203 pays).

En cas de présence marchande sur le territoire tanzanien ou volonté de s’y développer, et afin d’éviter tout risque de cybersquatting, Nameshield recommande l’enregistrement d’un .co.tz sur vos marques principales et stratégiques, à l’identique. Une présence locale peut vous être fournie par Nameshield si nécessaire.

Pour rappel, il est également possible d’engager une action UDRP (procédure de récupération d’un nom de domaine devant l’OMPI) pour récupérer un nom de domaine enregistré en .co.tz.

Pour toute information supplémentaire, n’hésitez pas à contacter votre consultant dédié ou écrire à commercial@nameshield.net.

Transition vers le HTTPS : la France est en retard… et le réveil pourrait être difficile

Le JDN vient de publier un article très intéressant sur le décollage du HTTPS sur le top 100 des sites les plus visités en France. Il en ressort que 44/100 sont maintenant en HTTPS par défaut (dont 12 dans le top 20) et 54% des pages vues sont en HTTPS. C’est une bonne nouvelle pour les internautes français MAIS…

…on peut surtout remercier les acteurs américains. Sur le top 20, le seul acteur français aujourd’hui en HTTPS par défaut est Leboncoin.fr ! Si on pousse jusqu’au top 50, on ne trouve que quatre acteurs français supplémentaires : La Poste, Le Crédit Agricole, Mappy et Service Public.fr. Sur le top 100, 44 acteurs sont en HTTPS par défaut, dont seulement 15 acteurs français. Du côté du e-commerce c’est encore pire avec 33 acteurs français dans le top 40 mais seulement 7 en HTTPS par défaut.

La France est à la traine… et doit réagir

Google et Firefox, les deux fers de lance de la généralisation du HTTPS, continuent à annoncer des mesures toujours plus fermes en vue de l’adoption généralisée du HTTPS par défaut :

  • bonus sur le référencement naturel,
  • « malus » au cours de la navigation avec de plus en plus d’alertes,
  • limitation de fonctionnalités au seul HTTPS : HTTP2, géolocalisation, utilisation de la caméra, auto-remplissage des formulaires…
  • dépréciation des versions trop anciennes : SHA1 remplacé par SHA256

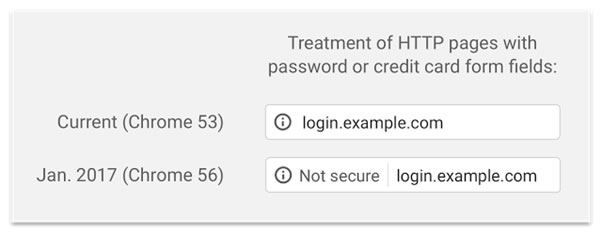
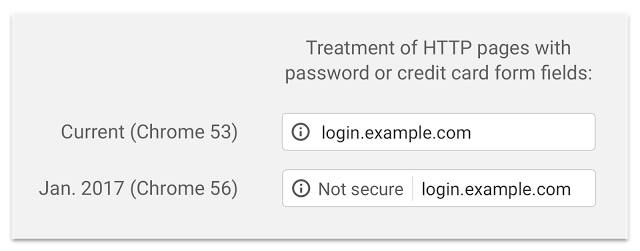
Chrome 56 arrive en Janvier 2017 avec une première série d’alertes dans les barres d’adresse pour les pages de connexion et contenant des champs de carte de crédit… et annonce déjà la couleur pour la suite avec la volonté clairement affichée d’une alerte pour tous les sites en HTTP (voir visuels ci-dessous).


https-2

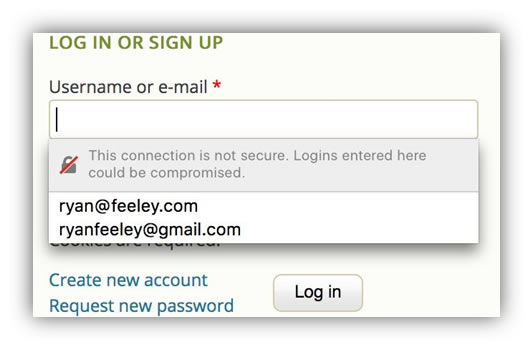
Firefox n’est pas en reste et annonce la mise en place d’une alerte sur les saisies de mot de passe

treatment HTTPS firefox

Et d’autres acteurs majeurs comme WordPress, Apple ou Microsoft suivent le mouvement.

Pourtant le HTTPS peine à s’imposer pour la plupart des acteurs français du Web. Pourquoi ?

La transition d’un site Web en HTTPS par défaut n’est pas une mince affaire et deux freins importants existent encore : le risque d’un déclassement en termes de SEO si la transition est mal opérée, et certaines régies publicitaires qui restent en sources HTTP. Le trafic et les revenus publicitaires, le nerf de la guerre pour beaucoup de sites web.

Et donc, on attend ! On attend le dernier moment en espérant que Google et Firefox reculent ? C’est peu probable et le calendrier se resserre. Même si Google n’a pas encore annoncé de date pour la mise en place des alertes sur le HTTP, il y a fort à parier qu’ils le feront le plus tôt possible, et les conséquences risquent d’être désastreuses s’il faut agir dans l’urgence.

Nous recommandons d’étudier au plus tôt un calendrier de transition vers le HTTPS par défaut, projet à mener en étroite collaboration avec les équipes web et référencement, pour tous les sites vitrine dans un premier temps et pour l’ensemble des activités web dans un second.

Les équipes de Nameshield pourront vous accompagner en termes de conseil pour la mise en place et la gestion des certificats qui permettront d’afficher le HTTPS.

L’indispensable nom de domaine souvent grand oublié des campagnes politiques !

Si les campagnes politiques font rage sur les réseaux sociaux, via les usernames officiels, depuis maintenant plusieurs années, leurs petits aînés, les noms de domaine, sont quant à eux régulièrement oubliés des campagnes digitales !

Premier candidat officiellement déclaré pour la primaire de la droite dès 2013, François Fillon s’est aperçu que le nom de domaine fillon2017.fr avait déjà été réservé par un tiers. Et c’est 1000 euros que l’ancien ministre a dû investir dans le rachat du fameux nom de domaine.

Il faut en effet savoir que de nombreuses extensions, telles que le .FR et le .COM sont ouvertes et n’imposent d’autre règle d’enregistrement que celle du « premier arrivé, premier servi ». La protection de l’identité en ligne devrait avoir dans ces conditions un caractère prioritaire, à minima à titre défensif. Pourtant cette règle de stratégie digitale, bien connue des entreprises, semble désespérément échapper aux plans média des campagnes politiques.

Les exemples sont en effet pléthore et François Fillon est loin d’être l’unique victime de ce type de fraude, appelé cybersquatting (ou cybersquattage). Défini comme une pratique consistant à enregistrer un nom de domaine qui ne vous revient pas de droit, correspondant par exemple à une marque (ou une personnalité, on parle alors de celebritysquatting), le cybersquatting vise la plupart du temps à revendre le nom à l’ayant droit, à altérer sa visibilité, nuire à la réputation ou encore simplement de profiter de son trafic.

Rappelons-nous en effet que le nom macron2017.fr a été acheté 24h après la nomination du jeune homme au ministère de l’Économie et des Finances par un cybersquatteur quelque peu visionnaire.

Quelques heures après la désignation de François Hollande comme candidat du PS pour les présidentielles de 2012, un cybersquatteur farceur réservait le nom hollande2012.fr et le redirigeait vers le site de… l’UMP.

Dans la même veine, le nom sarkozy2017.com renvoyait à un site recensant les déboires de l’ancien Président français.

Si une leçon est bien à retenir de nos candidats, tous partis confondus, c’est que seule l’utilisation d’une bonne stratégie de nommage, notamment sur des extensions ouvertes ou à risque, permet une bonne défense.

Sur ce sujet, il vaut mieux être offensif que défensif : récupérer un nom de domaine prend au minimum trois semaines, expliquant pourquoi les noms sont le plus souvent rachetés dans l’urgence.

La cybercriminalité, en constante augmentation

Estimée à 2.000 milliards de dollars d’ici 2019 [JUNIPER, 2015], la cybercriminalité est et reste un fléau important sur Internet. Elle touche de plus en plus d’entreprises. D’après Microsoft, 20 % des petites et moyennes entreprises ont fait l’objet de cybercriminalité [FORBES, 2016]. Selon ce même rapport, une majorité de ces larcins reste non détectée, notamment ceux liés à l’espionnage industriel où les données sont compliquées à récolter. En effet, on peut aisément imaginer que les entreprises touchées tardent à annoncer une brèche de sécurité, qu’elle soit d’origine logicielle ou humaine.

L’année passée, Ernst & Young publiait un rapport sur les failles et les conséquences de l’Internet des objets [EY, 2015]. Le cabinet anglais annonçait dans son étude que 56 % des entreprises n’étaient que moyennement préparées aux attaques sophistiquées :

  • seules 6 % des entreprises concernées avaient intégré les potentiels de menace dans leurs stratégies managériales ;
  • 36 % n’avaient tout simplement aucun programme de réflexion face aux menaces.

EY proposait ainsi la création d’un département dédié au sein de chaque entreprise, selon la règle A-A-A : Activate, Adapt and Anticipate. L’étude finissait par un chiffre effarant : 58% des entreprises n’avaient pas de département spécifique, lié aux technologies émergentes et leurs impacts sur la sécurité.

Bien que le DNS ne soit pas une technologie récente, inventé en 1983 [IETF, 1983], force est de constater que même les précautions les plus élémentaires ne sont pas intégrées dans la réflexion de bon nombre d’entreprises. Réfléchir proactivement, se protéger efficacement face aux attaques usuelles de type phishing, cache poisoning, attaques DDOS,… devraient être des sujets prioritaires des entreprises dans la recherche de mise en place de stratégies de sécurité durables.

Si cette cybercriminalité existe, c’est bien qu’elle est rentable. Selon l’entreprise McAfee, elle représentait 0,64 % du PIB américain et 0,11 % du PIB français [McAfee, 2014]. Chez d’autres confrères, MarkMonitor estimait que 20 % des victimes individuelles de criminalité perdaient en moyenne plus de 1.298 USD [MarkMonitor, 2016]. Dans le cadre de cette étude, sur les 3.457 individus interrogés entre août et septembre 2016, 74 % d’entre eux exprimaient que les marques devaient avoir un programme de protection contre les fraudes afin de protéger les consommateurs et les sensibiliser face aux menaces existantes. Ainsi, même avec 87 % de gens connaisseurs des techniques de cybercriminalité, 45 % disent en avoir été victimes.

Il nous parait primordial que les marques protègent et informent leurs consommateurs : 78 % d’entre eux considèrent que les cyberattaques sur les entreprises entachent leur perception de ces dernières. Une gestion proactive des risques et menaces doit ainsi faire l’objet d’un département distinct, ou tout du moins d’une intégration dans la réflexion des collaborateurs d’une entreprise.

L’année passée, la PDG d’IBM titrait ‘la cybercriminalité est la plus grande menace pour toute entreprise dans le monde’ [Morgan, 2015]. Vous voilà prévenus.

Références

EY, 2015. Cybersecurity and the Internet of Things, EY [en ligne], Disponible sur http://www.ey.com/Publication/vwLUAssets/EY-cybersecurity-and-the-internet-of-things/$FILE/EY-cybersecurity-and-the-internet-of-things.pdf [Consulté le 2 novembre 2016]

FORBES, 2016. Cyber Crime Costs Projected To Reach $2 Trillion by 2019, Forbes [en ligne], Disponible sur http://www.forbes.com/sites/stevemorgan/2016/01/17/cyber-crime-costs-projected-to-reach-2-trillion-by-2019 [Consulté le 2 novembre 2016]

IETF, 1983. DOMAIN NAMES – CONCEPTS and FACILITIES, IETF, [en ligne], Disponible sur https://tools.ietf.org/pdf/rfc882.pdf [Consulté le 2 novembre 2016]

JUNIPER, 2015., Cybercrime will Cost Businesses Over $2 Trillion by 2019, Juniper, [en ligne], Disponible sur https://www.juniperresearch.com/press/press-releases/cybercrime-cost-businesses-over-2trillion [Consulté le 2 novembre 2016]

MARKMONITOR, 2016. MarkMonitor ® Online Barometer Fraud and Cybercrime Survey 2016, MarkMonitor

McAfee, 2014. Net Losses: Estimating the Global Cost of Cybercrime, McAfee, [en ligne], Disponible sur http://www.mcafee.com/us/resources/reports/rp-economic-impact-cybercrime2.pdf [Consulté le 2 novembre 2016]

Morgan, S. 2015. IBM’s CEO On Hackers: ‘Cyber Crime Is The Greatest Threat To Every Company In The World’, Forbes. [en ligne] Disponible sur http://www.forbes.com/sites/stevemorgan/ 2015/11/24/ibms-ceo-on-hackers-cyber-crime-is-the-greatest-threat-to-every-company-in-the-world/ [Consulté le 2 novembre 2016]

HTTPS et SSL : Google continue son offensive

https-chromeChrome 53 est arrivé le 31 août et avec lui Google continue de militer pour un internet plus sûr.
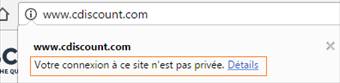
Avec son navigateur Chrome, Google souligne de plus en plus clairement quand un site ne dispose pas de httpS dès sa page d’accueil. Et les versions à venir vont continuer dans ce sens jusqu’à barrer purement et simplement le http d’une croix rouge, ce qui sera rédhibitoire pour l’image de marque des sites web, donc des marques notoires.

Http Cdiscount
Site en http
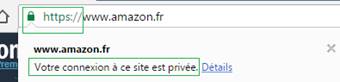
Https Amazon
Site en httpS par défaut
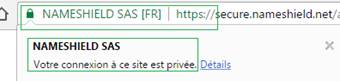
Https Nameshield
Site en httpS EV (Extended Validation)

Firefox a d’ores et déjà annoncé une mesure similaire. Ajoutez à cela le httpS comme facteur supplémentaire de référencement naturel et la prise en compte du httpS pour les pages de saisie de données personnelles dans les résultats de Google shopping, si vous ne l’avez pas encore envisagé, il est temps de préparer la migration de votre site web vers plus de sécurité.

Pourquoi passer maintenant au HTTPS ?

  •  Cela va devenir incontournable ;
  • C’est bénéfique pour votre image en ligne, notamment avec Extended Validation ;
  • La transition d’un site web vers le httpS se prépare et il vaut mieux se pencher dessus maintenant que dans l’urgence demain.

A quoi ressemblera la barre de navigation en Janvier 2017 ?

Pour les pages des sites HTTP proposant la saisie de mots de passe ou de cartes de crédit, le petit picto d’avertissement « i » sera agrémenté d’un texte pour le moins explicite : « Not secure » !

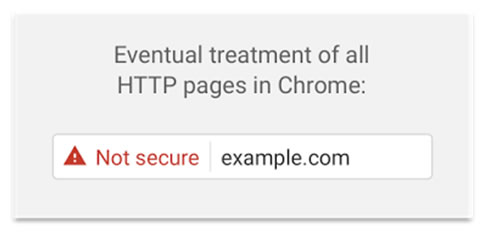
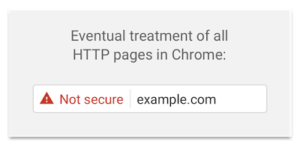
Ce que Chrome souhaite afficher à terme

Pour tous les sites, le but ultime de Google est d’afficher le libellé « Not secure » pour toutes les pages des site HTTP.

Note secure

Source : https://security.googleblog.com/2016/09/moving-towards-more-secure-web.html

Les équipes de Nameshield vous accompagnent dans le choix des certificats SSL les plus adaptés pour obtenir le HTTPS, contactez dès maintenant votre commercial ou votre chargé de clientèle pour aborder la question.