Les Tribunaux français victimes d’un vol de données sans précédent

Les Tribunaux français victimes d’un vol de données sans précédent
Source de l’image : succo via Pixabay

Pendant plusieurs mois, les tribunaux français ont reçu des milliers d’e-mails provenant de cybercriminels, se faisant passer pour des avocats, afin de récupérer des décisions de justice.

Comment les greffiers et le personnel administratif ont pu tomber dans le piège?

Grâce à la fameuse pratique du typosquatting. Cette arnaque se base sur les éventuelles fautes de frappe ou erreur orthographique, qu’un internaute pourrait faire lors de la saisie du nom de domaine. Par exemple : inverser les lettres, doubler certaines lettres, mettre un zéro (0) à la place de la lettre O… Le pirate va chercher à acheter un nom de domaine proche du nom de domaine officiel, qu’il souhaite cybersquatter, pour tromper l’internaute, dans le but de récupérer des données telles que des numéros de carte bancaire, des adresses e-mails, des mots de passe …

Dans notre cas du jour, les e-mails frauduleux provenaient du site avocatlime.fr et non du nom de domaine officiel, avocatline.fr (messagerie la plus importante en France pour les professions juridiques). L’internaute peu vigilant lors de la lecture de l’adresse e-mail de l’expéditeur ne se rendra pas compte de cette supercherie.

Cette pratique encore trop courante peut être facilement détectée grâce à des surveillances de nouveaux dépôts de noms de domaine, qui permettront d’agir rapidement et donc de faire des déclarations de phishing afin de protéger les internautes.

Un des rôles des sociétés, qui font l’objet d’attaques sur le web, est de protéger leurs salariés, leurs clients ou les internautes, dans notre ère digitale. Le chemin est encore long avant d’avoir un internet sécurisé. Nous devons tous redoubler de vigilance.
Le Slamming : une arnaque encore trop courante

Le Slamming : une arnaque encore trop courante !

Le slamming est une escroquerie visant à tromper des sociétés afin de leur vendre des services non sollicités pour les noms de domaine, par mail.

Ces tentatives de slamming sont facilement reconnaissables et jouent du manque de connaissance de leurs interlocuteurs dans certains cas. Les slammers vous proposent des services que vous n’avez pas sollicités auprès de votre Registrar officiel (enregistrement, mise à jour du whois, transfert de titulaire ou de Registrar …) à des tarifs excessifs. Ces mails sont très anxiogènes et vous poussent à prendre une décision rapide.

Par exemple, un mail type de slamming vous inciterait à enregistrer des noms de domaine en urgence car un tiers aurait fait une demande de dépôt de noms de domaine reprenant exactement votre dénomination sociale ou votre produit phare, à l’identique (comme par hasard). Ils vous recommandent de les enregistrer sur le champ pour éviter tout cybersquatting.  Evidemment, le « faux registrar », dans sa grande magnanimité, a mis en stand by la commande de dépôt du nom de domaine pour le bien de votre société…

Attention, le slammer utilise des références visuelles et le bon vocabulaire technique, induisant ainsi en erreur l’entreprise. Il peut aussi faire référence ou mettre le logo de certains Registres ou acteurs du milieu internet, pour crédibiliser son discours.

Que faire si vous avez un doute ?

Transmettez vos mails à Nameshield, qui vous confirmera si ces mails sont frauduleux.

Nous recommandons une gestion de vos noms de domaine centralisée et gérée par une personne informée des opérations liées aux noms de domaine. Ne prenez pas de décision dans l’urgence. Vous pouvez également faire un whois pour vérifier l’identité de l’expéditeur et l’existence de la société « Registrar ». Vous remarquerez alors que la plupart des noms de domaine qui sont utilisés pour des campagnes de slamming ont été enregistrés récemment et que les sociétés titulaires des noms n’ont aucun rapport avec l’activité de bureau d’enregistrement.

Soyez vigilants, vos noms de domaine sont des actifs immatériels à protéger, sécuriser et à valoriser.

Nameshield vous accompagne quotidiennement dans la gestion de votre portefeuille de noms de domaine, la protection de vos marques digitales et la gestion des risques sur le web.

Sale histoire de phishing

Sale histoire de phishing

Une victime d’un phishing de 2015 a demandé à sa banque de lui rembourser la somme de 3 300€ détournée par l’auteur de la fraude. Pourtant, lors de la procédure judiciaire, la Justice a annulé le jugement de la juridiction de proximité d’octobre 2017, qui avait alors ordonné à la banque de la victime de rembourser les sommes correspondantes à l’opération de phishing.

Le motif de cette annulation ? La victime a délibérément communiqué certaines de ses données confidentielles relatives à sa carte bancaire, en tombant dans le piège d’un mail de phishing (l’arnaqueur s’y faisait passer pour l’opérateur téléphonique de la victime).

L’argumentation de cette annulation avance en effet que le courriel ne comportait aucun nom de destinataire ni d’expéditeur et que la mention d’un rejet ou d’un impayé était inexacte. Aussi la victime aurait-elle pu éviter le piège tendu et ne pas communiquer ses données bancaires. La responsabilité lui incomberait donc, annulant de fait la demande de remboursement de l’argent dérobé auprès de la banque.

La grande majorité des sites de phishing utilisent des noms de domaine associés à une activité existante ou se référant à une activité,  dans le but de tromper les utilisateurs, en les invitant à cliquer sur les liens de sites légitimes. Cela permet d’augmenter ainsi la probabilité de réussite des attaquants.

Le principe du phishing est de récupérer des données personnelles sur Internet via l’usurpation d’identité, adaptée au support numérique.

S’il est vrai que le paiement frauduleux en ligne est directement dû à la négligence de la victime, elle n’avait pourtant pas communiqué ni le code confidentiel de sa carte, ni le code 3D SECURE à 6 chiffres qui lui avait été adressé par SMS pour valider le paiement. La victime avait fait opposition le jour même à sa carte bancaire, après réception de 2 messages de 3D Secure.

Toutefois, dans cette affaire, la banque affirme qu’elle sensibilisait et communiquait régulièrement auprès de ses clients, afin de les alerter des risques de phishing et sur la mise en garde de ne jamais communiquer ses données bancaires confidentielles.

Ainsi, la Cour de cassation a jugé que la victime avait agi négligemment et aurait pu éviter de tomber dans le panneau du fraudeur.

Les cybermenaces reposent beaucoup sur les mauvaises pratiques des internautes, comme le confirme le SANS Institute. Les menaces les plus fréquemment rencontrées dans les entreprises sont l’hameçonnage ou phishing (72% des répondants), les logiciels espions (50%) et les ransomwares (49%).

D’après la société américaine Webroot, environ 1.385.000 sites uniques de phishing sont créés chaque mois, avec un pic impressionnant de 2,3 millions en mai de 2017.

Il faut savoir que ces sites de phishing restent actifs durant une très courte période : entre 4 et 8 heures au maximum, pour éviter d’être suivis ou blacklistés.

Cette affaire rappelle bien sûr que la vigilance reste plus que jamais de mise !

L’attaque par phishing, de plus en plus sophistiquée

L’attaque par phishing, de plus en plus sophistiquée

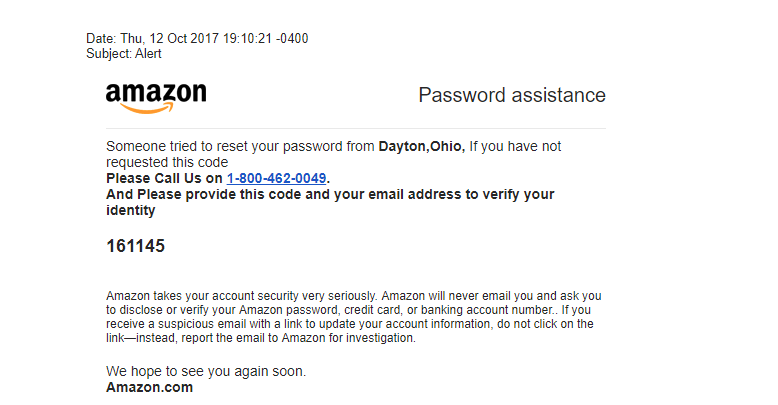
Dernièrement, certains utilisateurs d’Amazon ont été victimes d’un phishing assez sophistiqué.

Ils ont reçu un faux e-mail d’Amazon les prévenant qu’une personne avait essayé de se connecter à leur compte en essayant de changer leur mot de passe. Un code à six chiffres a été transmis, avec la consigne d’appeler un numéro pour vérifier l’identité de l’utilisateur.  Si les internautes n’étaient pas à l’origine de cette action, ils étaient invités à suivre une procédure bien spécifique pour sécuriser leur compte. En appelant le numéro d’« Amazon », ils tombaient sur un SAV, basé à l’étranger. Lors de l’appel ils devaient se rendre sur un site internet et communiquer le code, pour assurer la sécurisation du compte.

Voici une copie du message de phishing:

L’attaque par phishing, de plus en plus sophistiqué

Heureusement, de nombreux internautes ont détecté ce phishing et ne sont pas tombés dans le panneau. Mais pour les autres, ont-elles été victimes d’un malware ou d’un vol de données ?

Tous les internautes sont touchés par ces tentatives de phishing. Elles font partie de notre quotidien, mais de nombreuses marques sensibilisent leurs clients contre ces manipulations (surtout le secteur bancaire qui est la cible privilégiée des hackers).

To be continued.

Conséquences désastreuses du non renouvellement d’un nom de domaine

Conséquences désastreuses du non renouvellement d’un nom de domaine
Source de l’image : SEO Link Building

La société américaine de Télécommunication, Sorenson Communication, a oublié de renouveler un nom de domaine seulement quelques jours en juin 2016. La décision est tombée fin septembre 2017, Sorenson Communication doit payer une amende de 3 Millions de dollars. Pourquoi un montant aussi élevé ?

Le nom de domaine qui est retombé dans le domaine public était porteur d’un service critique pour certains usagers ! Il s’agit du « Video Relay System » que les entreprises de télécommunication doivent fournir aux sourds et aux personnes avec des déficiences vocales pour faire des appels vidéo et contacter le numéro d’urgence des Etats-Unis, le 911, en utilisant la langue des signes. Les résidents de l’Utah présentant ces handicaps se sont vus dans l’incapacité d’appeler le 911 pendant 3 jours !

Sorenson Communication s’est en effet rendu compte assez tardivement de son oubli et a fini par renouveler le nom de domaine seulement au bout de 3 jours.

Mais ce genre d’oubli peut être facilement évité, grâce à l’option « renouvellement automatique » pour l’ensemble de votre portefeuille de noms de domaine. Vos noms de domaine critiques, porteurs de services, de site web et/ou de messageries ne seront pas interrompus par un simple oubli de renouvellement.

Sur les 3 millions de dollars d’amende, 252 000$ sont reversés à « The Federal Communication Commission » et 2,7 millions, à la société de « Telecommunications Relay Services Fund », qui a trouvé une solution temporaire pour louer sa bande passante lors de ces 3 jours sensibles.