Communication, gouvernance et ouverture : ce que l’on peut souhaiter pour 2019

Communication, gouvernance et ouverture : ce que l’on peut souhaiter pour 2019

Alors que l’année 2019 s’ouvre, nous faisons trois vœux correspondant à une année riche en évènements.

1.Une meilleure sensibilisation à la gouvernance de l’Internet. Projet phare à l’heure des relations internationales, des fake news et des coupures volontaires à Internet : la gouvernance du numérique doit être à la table des diplomates, des décideurs politiques et des décideurs stratégiques. Il convient pour se faire que la France qui rayonne dans le monde des Ambassades puisse être partie prenante des décisions du numérique. La nomination d’Henri Verdier au poste d’Ambassadeur du Numérique est une bonne chose, en espérant que sa connaissance du secteur privé saura être une indéniable force dans la réalisation de ses projets pour la France. Il convient que la France s’intéresse au fonctionnement de l’ICANN, cette autorité de régulation mondiale des adresses IP et des noms de domaine. L’ICANN fait récemment l’objet de vives critiques concernant de potentiels délits d’initiés. La volonté étasunienne de privatiser entièrement l’ICANN en supprimant ses liens avec la NTIA nécessite l’attention de tous.

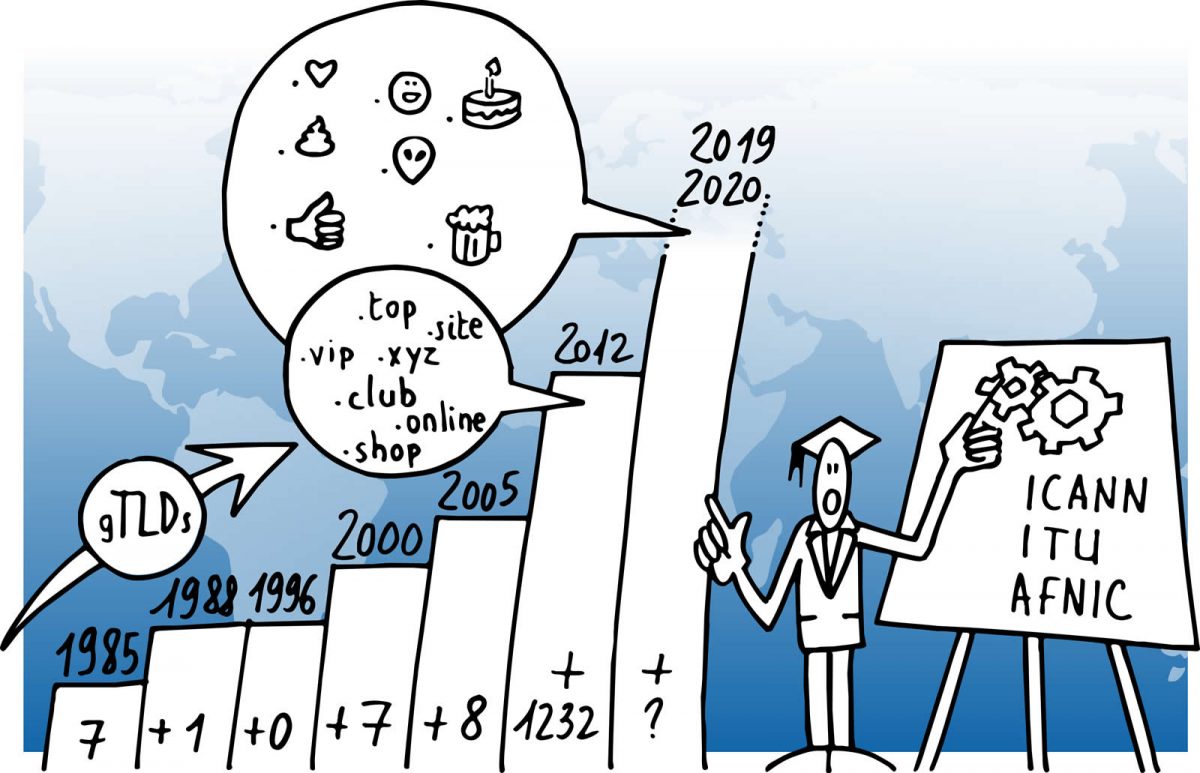
2. L’ICANN l’a décidé : une nouvelle ouverture de la racine se fera prochainement. Quelle temporalité ? Mystère. En attendant, et ce afin d’éviter que la liste des extensions abandonnées ne cesse d’évoluer, il convient de trouver de nouveaux usages aux nouvelles extensions, qu’elles soient ouvertes (.PARIS, .FOOTBALL, .ICU, …) ou fermées (.MMA, .LECLERC, .BCG,…). La brand protection via la possession d’un TLD est un plus indéniable face à la multitude d’extensions ouvertes aujourd’hui (et demain !). La possession d’un TLD peut aussi permettre l’ouverture du champ des possibles, comme va l’annoncer le .BEST au Namescon en fin de mois (surprise !).

3.Troisième et dernier vœux, anticiper les nouveaux usages des noms de domaine. Alors que la courbe de progression du volume de noms de domaine croît moins que précédemment, il convient de s’attacher à la question de la communication sur Internet. Il apparait comme étant primordial de proposer l’enregistrement de tous les noms de domaine possibles et imaginables. C’est le consortium Unicode, entité étasunienne, qui décide quel caractère peut être intégré dans les standards informatiques. Suivons l’évolution de l’intégration des caractères intégrés dans Unicode pour déterminer les futures tendances des noms de domaine. Les noms de domaine internationalisés ont été une réelle évolution positive pour les internautes du monde entier, moi-même le premier concerné, ayant un prénom accentué.

Il y a ainsi fort à parier que les emojis et autres caractères spéciaux deviendront les stars des prochaines extensions. Bientôt le .♥ .

Ces trois vœux font partie intégrante de notre travail à l’heure actuelle.

Pour exemple, notre participation à l’actualisation de méthodes de valorisation financière et extra-financière des actifs immatériels du Thesaurus Capital Immatériel par l’Institut de Comptabilité de l’Immatériel a comme objectif de répondre au besoin de reconnaitre la valeur des noms de domaine par les responsables financiers.

Les noms de domaine sont les premiers actifs possédés par les internautes. Nous sommes pleinement conscients de la responsabilité associée à leur gestion et nos récents développements en matière d’excellence opérationnelle (ISO 27001) en sont les nouveaux garants.
Fermeture d’Incels.me, le site des « célibataires involontaires »

Fermeture de Incels.me, le site des « célibataires involontaires »
Source de l’image : geralt via Pixabay

A la suite des violations de la politique d’abus, le registre du .me a décidé de suspendre, pour une durée indéterminée, le site Incels.me. Pour rappel, le site est doté d’un forum qui regroupe des membres se disant célibataires malgré eux ou encore « incels » et échangeant par ce biais quant à leur quotidien.

Des propos inquiétants, source de la suspension

Ce n’est pas sans surprise que les administrateurs du site Incels.me ont vu leur forum rendu inaccessible. Les enquêtes menées par le registre ont permis de déceler des propos haineux, des menaces de viol et même de meurtre dans les commentaires échangés entre les participants. La décision de fermer le site a été promptement prise le 15 octobre 2018, les propos tenus s’apparentant à une violation de la politique d’abus. Selon le registre, cette mesure a été prise afin de contraindre les administrateurs d’Incels.me à ôter les contenus inappropriés et à faire en sorte que les propos haineux ne puissent plus réapparaitre sur le forum à l’avenir.

Le site Incels.me relié à des attentats ?

Au mois d’avril dernier, la ville de Toronto a été la scène d’un attentat sanglant, où un homme a assassiné 10 personnes, à la voiture bélier. Avant de passer à l’acte, l’homme en question a posté un message sur les réseaux sociaux, où il se déclarait « Incel ». Ce n’est qu’après enquête que les forces de police ont découvert que le meurtrier s’était inspiré de certains contenus violents que présentait le forum d’Incels.me. Le rapprochement entre l’individu et les incitations à la haine, mais aussi au viol, échangées dans le forum, a rapidement été fait.

Incels.me financé par un géant chinois aux activités douteuses

Les enquêtes lancées sur le site ont permis de remonter jusqu’à son principal financeur. Grâce à ces investigations, on sait aujourd’hui que le site Incels.me est appuyé financièrement par une grande entité chinoise détenant en parallèle plus de 54 000 autres noms de domaine. Les enquêteurs ont été interpellés par le potentiel à caractère illicite des activités de  cette entreprise, ZhuHai NaiSiNike Information Technology Co. En effet, sur ces milliers de noms de domaine enregistrés, la majeure partie est impliquée dans l’hébergement de sites de vente illégale de médicaments.

Malgré les demandes de suppression des propos abusifs tenus sur le forum d’incels.me, l’entreprise chinoise n’a pas donné suite. Le site restera ainsi suspendu jusqu’au retrait des contenus litigieux.     

Arnaque par e-mail

Alerte FOVI - Blog Nameshield

La fraude aux faux ordres de virement (FOVI) est de retour !!!

Des escrocs ont utilisé le bon vieux système des faux ordres de virement, en piratant des comptes mail de sociétés.

Récemment, la société Pathé a été la cible d’un groupe de fraudeurs professionnels qui, grâce à une communication raffinée, a réussi à gagner la confiance de certains collaborateurs de la filiale du groupe aux Pays-Bas. Montant de la fraude : 19 200 000 euros.

Leur méthode : Des courriels envoyés au cours du mois de mars 2018 depuis une fausse adresse électronique au PDG afin de de procéder à des virements d’argent destiné à financer une prétendue acquisition à Dubaï. Les fraudeurs se faisaient passer pour la direction du groupe et précisaient que l’argent serait remboursé après la transaction.

Autre cas, une société pétrolière française s’est fait dérober 900.000 euros à la mi-octobre. Un sous-traitant français de la société, opérant en Angola, contacte par email le service comptable de cette entreprise francilienne. Il lui demande d’effectuer un virement dans le cadre de leurs affaires commerciales : « L’argent a été viré sur un compte de la Barclays Bank à Londres avant de disparaître purement et simplement ». Ce n’est qu’après-coup que l’entreprise découvre que des escrocs ont réussi à pirater le compte mail de ce sous-traitant pour leur usurper leur identité.

Ce phénomène touche plus particulièrement les petites et moyennes entreprises car elles n’ont pas encore mis en place de stratégie de protection. Selon l’office central pour la répression de la grande délinquance financière en France, 430 millions d’euros ont été détournés en l’espace de 3 ans par les escrocs aux faux ordres de virement.

Les différents modes opératoires

1. L’escroquerie au Président

Technique consistant à convaincre le collaborateur d’une entreprise d’effectuer en urgence un virement important à un tiers pour obéir à un prétendu ordre du dirigeant.

2. L’escroquerie au changement de RIB

Technique consistant à contacter un fournisseur/client afin de lui notifier d’un changement de RIB. En général, l’escroc utilise des informations confidentielles (factures, contrat) afin de convaincre l’interlocuteur de modifier le RIB et d’initier le transfert. A noter, cette technique nécessite toutefois une prise de contrôle des messageries des cibles.

Quelques règles simples pour se prémunir

Au sein de l’entreprise :

1. Sensibilisation en interne

Rappeler aux collaborateurs la prudence concernant les données de l’entreprise : Toute information liée à l’entreprise peut être utilisée par des escrocs.

Sensibiliser régulièrement l’ensemble des employés des services comptables, trésorerie, secrétariats, standards, de ce type d’escroquerie, notamment pendant les périodes de congés.

2. Instaurer des procédures de vérification pour les paiements internationaux

3. Maintenir à jour le système de sécurité informatique

4. Accentuer la vigilance pendant les périodes de vacances scolaires, les jours fériés et les jours de paiement des loyers

Surveillance :

1. Surveiller/Détecter les noms de domaine utilisés pour la messagerie interne
Les cybercriminels enregistrent des noms de domaine proches de ceux de la société afin de créer l’illusion. 

2. Lancer des actions concernant les noms de domaine déposés par des tiers (utilisés ou non)
Les escrocs utilisent les noms  de domaine quelques heures après l’enregistrement du nom de domaine afin de lancer une attaque.

3. Sécuriser la messagerie contre le typosquatting
Le logiciel de messagerie doit permettre de bloquer toute intrusion via un nom de domaine proche de celui utilisé par l’entreprise.

4. Sensibiliser les clients/fournisseurs/sous-traitants
Informer les contacts sur le mode de communication/ordre afin d’éviter tout risque d’intrusion d’un tiers.

Reconnaître les signes d’attaque

Il existe une multitude de signes permettant d’identifier une attaque, cependant c’est le caractère rapide/urgent de la demande qui peut alerter l’interlocuteur. En effet, plus l’attaque sera rapide dans le temps, plus elle sera efficace.

En voici une liste non exhaustive :

1. Une demande de virement à l’international, non planifiée, au caractère urgent et confidentiel
Dans ce cas, il peut s’avérer utile de contacter son interlocuteur habituel avec les coordonnées connues de la société.

2. Se méfier de tout changement de coordonnées téléphoniques, RIB ou mails

3. Se méfier d’un contact direct d’un escroc se faisant passer pour un membre de la société ou un responsable

4. Pour assoir sa crédibilité, l’escroc apportera une abondance de détails sur l’entreprise et son environnement
L’escroc tentera de créer un climat de confiance en apportant des données confidentielles afin de prouver la légitimité de sa demande.

Dernière histoire (vraie) pour finir :

Un escroc fait son premier coup en juillet 2005 à Paris, en téléphonant à la directrice d’une agence bancaire. Il se fait passer directeur général de sa banque. Il lui raconte qu’un agent des services secrets va prendre contact avec elle. La directrice doit coopérer à une enquête confidentielle portant sur « le blanchiment de capitaux destinés à financer des actes terroristes ». L’escroc parviendra à se faire remettre une sacoche contenant 358 000 € avant de disparaître.

DNS Belgium mettra désormais hors service les sites web frauduleux sous 24 heures

DNS Belgium mettra désormais hors service les sites web frauduleux sous 24 heures
Source de l’image : Kreutzfelder via Pixabay

Dans le cadre de la lutte contre l’insécurité sur le web, DNS Belgium, registre du .BE, a décidé d’intensifier son action en collaborant avec le SPF Economie [Le SPF Économie, PME, Classes moyennes et Énergie est le service public fédéral belge qui a pour mission de créer les conditions d’un fonctionnement compétitif, durable et équilibré du marché des biens et services en Belgique] pour fermer les sites frauduleux en moins de 24h.

Philip Du Bois, manager général de DNS Belgium indique ainsi : « Le présent protocole nous permettra d’agir ensemble avec le SPF Economie de manière encore plus ciblée contre les abus possibles impliquant des noms de domaine .be. Le protocole souligne notre ambition d’une zone .be sûre et de qualité qui crée un climat favorable pour le développement ultérieur de l’internet. »

Le but : garantir aux consommateurs une navigation en toute sécurité sur les sites Internet en .BE.

Cette procédure assurera une bien plus grande réactivité. En effet, jusqu’à présent SPF Economie ne pouvait demander au registre un blocage relatif au contenu, aussi les sites frauduleux mais dont les données d’identification étaient correctes (à tout le moins dont le caractère faux ne pouvait être prouvé) demeuraient intouchables. Le blocage nécessitait une requête auprès du Parquet, soit une procédure d’au moins deux semaines, laissant largement le temps au site frauduleux de créer des dommages importants auprès des consommateurs. Plusieurs centaines de sites par an sont concernés !

Dès le 1er décembre 2018, le protocole permettra donc au registre DNS Belgium, à la demande du SPF Economie, de bloquer les noms en .BE qui :

  • Sont utilisés pour des sites web frauduleux
  • Abritent des sites phishing

Bien sûr, cette procédure sera appliquée pour les délits reconnus comme sérieux. Le propriétaire du nom bloqué disposera d’une période de deux semaines pour réagir au blocage. Sans action de sa part sous 6 mois, le nom bloqué expirera.

Cette initiative, encore trop rare, est à saluer dans un contexte de lutte acharnée contre la cybercriminalité !

Démocratie Participative : bloquer un site Internet ne sert à rien

Le 27 novembre, le tribunal de grande instance de Paris a ordonné le blocage du site Internet Démocratie Participative auprès des fournisseurs d’accès à Internet (Free, Orange, Bouygues Telecom,…).

Portail d’extrême droite, raciste, antisémite et homophobe pour Le Monde, Démocratie Participative est le fruit du travail de Boris Le Lay, blogueur français, exilé au Japon où il continue de déverser des tombereaux de haine. Condamné à de multiples reprises, fiché S,  Le Lay vit une vie paisible au Japon où la France n’arrive pas à le faire arrêter. La lecture de sa page Wikipédia liste ses multiples condamnations.

Démocratie Participative sera bloqué, enfin, l’accès au nom de domaine democratieparticipative.biz.

Qu’a fait Le Lay ? Il a enregistré democratieparticipative.online le 1er décembre, soit quelques jours plus tard ! Et bien évidemment, le nom de domaine en .BIZ redirige vers le .ONLINE…

Ce jeu du chat et de la souris montre les limites de la communication sur Internet. La majorité des extensions de noms de domaine étant ouvertes, enregistrer une nouvelle adresse reste aisé.

Plusieurs remarques :

1. Bloquer un site Internet en raison de son nom de domaine n’est pas très malin dans la mesure où la justice française n’est pas suffisamment réactive à ce type de problème : il faudra un nouveau référé pour pouvoir bloquer le nouveau nom de domaine en .ONLINE.

2. La personne suivante qui enregistrera le nom de domaine democratieparticipative.biz sera bien embêtée lorsqu’elle verra que son nom de domaine est blacklisté en France. Seulement, elle le verra, mais elle ne le saura pas, aucune liste de sites bloqués n’existe à l’échelle mondiale.

3. Une solution de blocage serait de contacter registres et registrars vis-à-vis des chartes d’utilisation pour demander à ce qu’ils bloquent le site en question. Cette étape a été réalisée dans le cadre des évènements de Charlottesville et de la synagogue de Pittsburgh.

Malgré tout, cela fait bien de dire que l’on a bloqué un site, alors que dans les faits, cela ne sert à rien, si ce n’est qu’à communiquer. En attendant Démocratie Participative communique toujours…