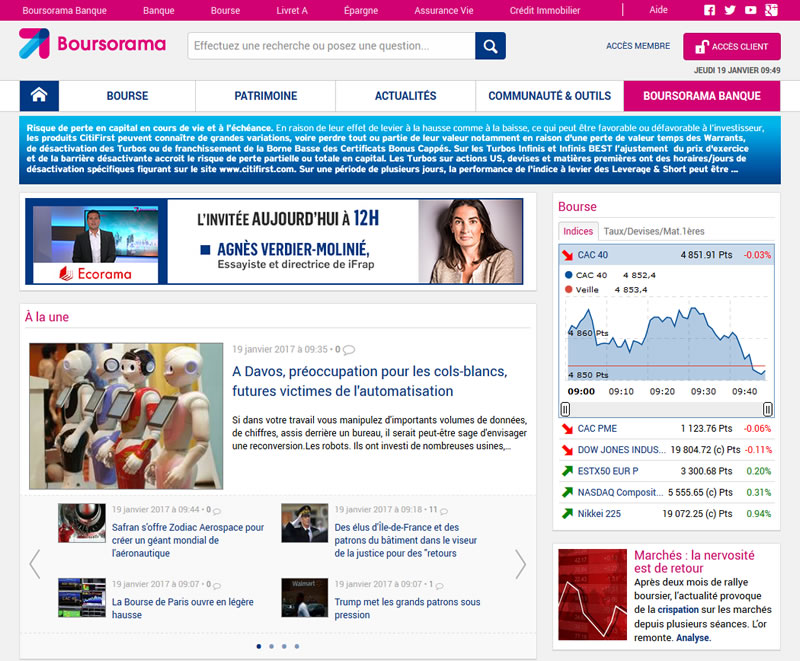
UDRP pour un typosquatting : l’expert reconnait la notoriété de la marque BOURSORAMA

udrp typosquatting
Boursorama qui a intenté une UDRP pour typosquatting contre le détenteur du nom de domaine bousorama.info a obtenu gain de cause.

La société BOURSORAMA a obtenu du centre d’arbitrage et de médiation de l’OMPI le transfert à son profit du nom de domaine « bousorama.info », dans le cadre d’une procédure UDRP intentée par BOURSORAMA, représentée par son registrar NAMESHIELD.

Le nom de domaine objet de la décision est une forme de « cybersquatting » appelée « typosquatting », consistant à enregistrer une variante orthographique d’une marque, et permettant à un tiers mal intentionné de spéculer sur les fautes de frappes des internautes pour les détourner de la page Internet à laquelle ils pensaient accéder. Cette pratique est à l’origine de nombreuses attaques dites de « phishing », ayant pour but d’extorquer les clients de la société visée, la société elle-même ou ses fournisseurs. C’est ainsi que de nombreuses marques agissent à l’encontre de ces noms de domaine, de manière majoritairement préventive.

L’intérêt majeur de cette décision réside dans le fait que l’expert, afin de prouver la mauvaise foi du titulaire, a reconnu que la marque BOURSORAMA est exploitée « de manière notoire en France et à l’étranger en relation avec des services financiers en ligne » et est à ce titre « largement connue », comme les indices et autres preuves d’usage rapportées par NAMESHIELD le soulignaient.

En effet, l’expert retient qu’il est difficilement concevable que le titulaire ait ignoré les droits de BOURSORAMA lors de l’enregistrement du nom de domaine. A ce titre, la démarche du titulaire était donc de profiter indument de la valeur de la marque BOURSORAMA, notamment par cet acte de typosquatting.

Décision OMPI n° D2016-2248 http://www.wipo.int/amc/en/domains/search/text.jsp?case=D2016-2248
Le groupe CHANTELLE s’attaque au phishing et à l’usurpation d’identité

Phishing usurpation d'identite Chantelle

La société CHANTELLE S.A. a obtenu du centre d’arbitrage et de médiation de l’OMPI une décision favorable ordonnant le transfert à son profit du nom de domaine « groupe-chantelle.com », dans le cadre d’une procédure UDRP, au cours de laquelle le registrar NAMESHIELD la représentait.

Le nom de domaine objet du litige est une forme de « typosquatting » où seul un tiret différencie le nom de domaine litigieux du nom de domaine officiel. En effet, le nom de domaine utilisé par la société Chantelle à titre institutionnel, pour son site officiel et pour le service de courriel des collaborateurs du groupe, est « groupechantelle.com », et ne dispose donc pas de tiret entre les mots « groupe » et « Chantelle ».

Le nom de domaine litigieux a été utilisé pour l’envoi de courriels à des partenaires de la société Chantelle. La réactivité et la vigilance des équipes de CHANTELLE  a permis de déjouer ces manœuvres frauduleuses en lançant une procédure.

Comme le remarquent les experts NAMESHIELD, il s’agit d’un cas de « phishing » fréquent lors des périodes estivales, notamment lorsque de nombreux collaborateurs sont en congés, causant beaucoup de torts aux entreprises. L’objet de l’attaque est d’usurper l’identité du service comptable, ou d’un directeur, afin de demander urgemment un virement, ou demander de prendre en compte de prétendues nouvelles coordonnées bancaires pour le paiement des prochaines factures.

Au cours de cette dernière, après avoir reconnu la similarité du nom de domaine litigieux par rapport aux marques CHANTELLE et noms de domaine associés, et établi que le titulaire n’avait aucun droit ni intérêt légitime, l’expert a étudié la question de l’enregistrement et usage de bonne ou mauvaise foi.

L’expert a constaté que le nom de domaine faisait l’objet d’une détention passive, c’est-à-dire qu’aucun site internet n’était exploité, et qu’ainsi, la mauvaise foi pouvait être retenue si d’autres circonstances venaient s’ajouter à l’encontre du titulaire.

Reprenant les faits, l’expert énonce que les attaques de « phishing » exercées par le titulaire sont incontestablement des « actes d’usurpation d’identité […] constitutifs de mauvaise foi ». L’enregistrement du nom de domaine n’a ainsi eu pour seul objectif de se faire passer pour la société Chantelle, et a été utilisé pour tromper les partenaires.

En conclusion, il semble important que les titulaires de marques qui subissent des attaques de « phishing » et d’usurpation d’identité conservent les preuves, et prennent en considération la procédure amiable UDRP, plus rapide qu’une procédure judiciaire, et aussi efficace puisque le transfert du nom de domaine est ordonné par la commission administrative.

Décision OMPI n° D2016-1961 – http://www.wipo.int/amc/en/domains/search/text.jsp?case=D2016-1961

La Tanzanie légifère sur l’utilisation du .co.tz et passe à l’action !

#Brands #DomainNames en #Tanzanie : le #ccTLD .co.tz obligatoire pour tout #business #online sur son territoire !

La TCRA (Tanzania Communications Regulatory Authority) a rendu obligatoire en 2011 l’utilisation  d’un nom de domaine en .TZ pour tout business sur le territoire tanzanien. En effet, la loi Electronic and Postal Communications Act oblige toute personne ayant une activité sur internet en Tanzanie à utiliser l’extension locale.

Bien que peu respectée en pratique, certains en ont tout de même fait les frais récemment, comme le fondateur du site Jamii Forums, arrêté en décembre non seulement pour obstruction à la justice mais aussi pour ne pas avoir respecté cette obligation.

Ainsi, l’utilisation d’un .com, .net, ou encore .biz qui était monnaie courante jusqu’alors doit impérativement être remplacée par un .co.tz (la plus utilisée) pour pouvoir continuer à communiquer sans difficulté dans ce pays de 51 millions d’habitants (le classant à la 24e  position sur 203 pays).

En cas de présence marchande sur le territoire tanzanien ou volonté de s’y développer, et afin d’éviter tout risque de cybersquatting, Nameshield recommande l’enregistrement d’un .co.tz sur vos marques principales et stratégiques, à l’identique. Une présence locale peut vous être fournie par Nameshield si nécessaire.

Pour rappel, il est également possible d’engager une action UDRP (procédure de récupération d’un nom de domaine devant l’OMPI) pour récupérer un nom de domaine enregistré en .co.tz.

Pour toute information supplémentaire, n’hésitez pas à contacter votre consultant dédié ou écrire à commercial@nameshield.net.

Transition vers le HTTPS : la France est en retard… et le réveil pourrait être difficile

Le JDN vient de publier un article très intéressant sur le décollage du HTTPS sur le top 100 des sites les plus visités en France. Il en ressort que 44/100 sont maintenant en HTTPS par défaut (dont 12 dans le top 20) et 54% des pages vues sont en HTTPS. C’est une bonne nouvelle pour les internautes français MAIS…

…on peut surtout remercier les acteurs américains. Sur le top 20, le seul acteur français aujourd’hui en HTTPS par défaut est Leboncoin.fr ! Si on pousse jusqu’au top 50, on ne trouve que quatre acteurs français supplémentaires : La Poste, Le Crédit Agricole, Mappy et Service Public.fr. Sur le top 100, 44 acteurs sont en HTTPS par défaut, dont seulement 15 acteurs français. Du côté du e-commerce c’est encore pire avec 33 acteurs français dans le top 40 mais seulement 7 en HTTPS par défaut.

La France est à la traine… et doit réagir

Google et Firefox, les deux fers de lance de la généralisation du HTTPS, continuent à annoncer des mesures toujours plus fermes en vue de l’adoption généralisée du HTTPS par défaut :

  • bonus sur le référencement naturel,
  • « malus » au cours de la navigation avec de plus en plus d’alertes,
  • limitation de fonctionnalités au seul HTTPS : HTTP2, géolocalisation, utilisation de la caméra, auto-remplissage des formulaires…
  • dépréciation des versions trop anciennes : SHA1 remplacé par SHA256

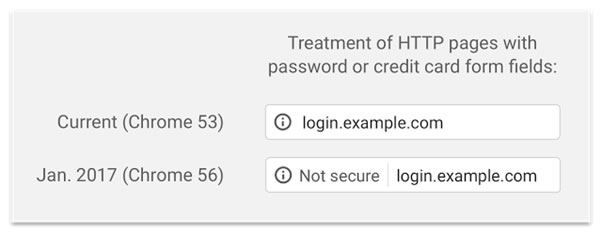
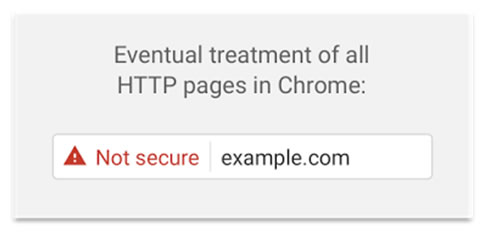
Chrome 56 arrive en Janvier 2017 avec une première série d’alertes dans les barres d’adresse pour les pages de connexion et contenant des champs de carte de crédit… et annonce déjà la couleur pour la suite avec la volonté clairement affichée d’une alerte pour tous les sites en HTTP (voir visuels ci-dessous).


https-2

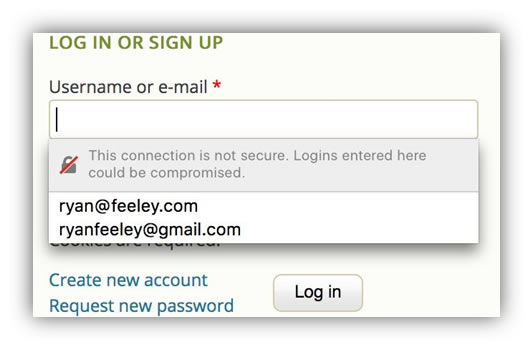
Firefox n’est pas en reste et annonce la mise en place d’une alerte sur les saisies de mot de passe

treatment HTTPS firefox

Et d’autres acteurs majeurs comme WordPress, Apple ou Microsoft suivent le mouvement.

Pourtant le HTTPS peine à s’imposer pour la plupart des acteurs français du Web. Pourquoi ?

La transition d’un site Web en HTTPS par défaut n’est pas une mince affaire et deux freins importants existent encore : le risque d’un déclassement en termes de SEO si la transition est mal opérée, et certaines régies publicitaires qui restent en sources HTTP. Le trafic et les revenus publicitaires, le nerf de la guerre pour beaucoup de sites web.

Et donc, on attend ! On attend le dernier moment en espérant que Google et Firefox reculent ? C’est peu probable et le calendrier se resserre. Même si Google n’a pas encore annoncé de date pour la mise en place des alertes sur le HTTP, il y a fort à parier qu’ils le feront le plus tôt possible, et les conséquences risquent d’être désastreuses s’il faut agir dans l’urgence.

Nous recommandons d’étudier au plus tôt un calendrier de transition vers le HTTPS par défaut, projet à mener en étroite collaboration avec les équipes web et référencement, pour tous les sites vitrine dans un premier temps et pour l’ensemble des activités web dans un second.

Les équipes de Nameshield pourront vous accompagner en termes de conseil pour la mise en place et la gestion des certificats qui permettront d’afficher le HTTPS.

L’indispensable nom de domaine souvent grand oublié des campagnes politiques !

Si les campagnes politiques font rage sur les réseaux sociaux, via les usernames officiels, depuis maintenant plusieurs années, leurs petits aînés, les noms de domaine, sont quant à eux régulièrement oubliés des campagnes digitales !

Premier candidat officiellement déclaré pour la primaire de la droite dès 2013, François Fillon s’est aperçu que le nom de domaine fillon2017.fr avait déjà été réservé par un tiers. Et c’est 1000 euros que l’ancien ministre a dû investir dans le rachat du fameux nom de domaine.

Il faut en effet savoir que de nombreuses extensions, telles que le .FR et le .COM sont ouvertes et n’imposent d’autre règle d’enregistrement que celle du « premier arrivé, premier servi ». La protection de l’identité en ligne devrait avoir dans ces conditions un caractère prioritaire, à minima à titre défensif. Pourtant cette règle de stratégie digitale, bien connue des entreprises, semble désespérément échapper aux plans média des campagnes politiques.

Les exemples sont en effet pléthore et François Fillon est loin d’être l’unique victime de ce type de fraude, appelé cybersquatting (ou cybersquattage). Défini comme une pratique consistant à enregistrer un nom de domaine qui ne vous revient pas de droit, correspondant par exemple à une marque (ou une personnalité, on parle alors de celebritysquatting), le cybersquatting vise la plupart du temps à revendre le nom à l’ayant droit, à altérer sa visibilité, nuire à la réputation ou encore simplement de profiter de son trafic.

Rappelons-nous en effet que le nom macron2017.fr a été acheté 24h après la nomination du jeune homme au ministère de l’Économie et des Finances par un cybersquatteur quelque peu visionnaire.

Quelques heures après la désignation de François Hollande comme candidat du PS pour les présidentielles de 2012, un cybersquatteur farceur réservait le nom hollande2012.fr et le redirigeait vers le site de… l’UMP.

Dans la même veine, le nom sarkozy2017.com renvoyait à un site recensant les déboires de l’ancien Président français.

Si une leçon est bien à retenir de nos candidats, tous partis confondus, c’est que seule l’utilisation d’une bonne stratégie de nommage, notamment sur des extensions ouvertes ou à risque, permet une bonne défense.

Sur ce sujet, il vaut mieux être offensif que défensif : récupérer un nom de domaine prend au minimum trois semaines, expliquant pourquoi les noms sont le plus souvent rachetés dans l’urgence.