La cybercriminalité, en constante augmentation

Estimée à 2.000 milliards de dollars d’ici 2019 [JUNIPER, 2015], la cybercriminalité est et reste un fléau important sur Internet. Elle touche de plus en plus d’entreprises. D’après Microsoft, 20 % des petites et moyennes entreprises ont fait l’objet de cybercriminalité [FORBES, 2016]. Selon ce même rapport, une majorité de ces larcins reste non détectée, notamment ceux liés à l’espionnage industriel où les données sont compliquées à récolter. En effet, on peut aisément imaginer que les entreprises touchées tardent à annoncer une brèche de sécurité, qu’elle soit d’origine logicielle ou humaine.

L’année passée, Ernst & Young publiait un rapport sur les failles et les conséquences de l’Internet des objets [EY, 2015]. Le cabinet anglais annonçait dans son étude que 56 % des entreprises n’étaient que moyennement préparées aux attaques sophistiquées :

  • seules 6 % des entreprises concernées avaient intégré les potentiels de menace dans leurs stratégies managériales ;
  • 36 % n’avaient tout simplement aucun programme de réflexion face aux menaces.

EY proposait ainsi la création d’un département dédié au sein de chaque entreprise, selon la règle A-A-A : Activate, Adapt and Anticipate. L’étude finissait par un chiffre effarant : 58% des entreprises n’avaient pas de département spécifique, lié aux technologies émergentes et leurs impacts sur la sécurité.

Bien que le DNS ne soit pas une technologie récente, inventé en 1983 [IETF, 1983], force est de constater que même les précautions les plus élémentaires ne sont pas intégrées dans la réflexion de bon nombre d’entreprises. Réfléchir proactivement, se protéger efficacement face aux attaques usuelles de type phishing, cache poisoning, attaques DDOS,… devraient être des sujets prioritaires des entreprises dans la recherche de mise en place de stratégies de sécurité durables.

Si cette cybercriminalité existe, c’est bien qu’elle est rentable. Selon l’entreprise McAfee, elle représentait 0,64 % du PIB américain et 0,11 % du PIB français [McAfee, 2014]. Chez d’autres confrères, MarkMonitor estimait que 20 % des victimes individuelles de criminalité perdaient en moyenne plus de 1.298 USD [MarkMonitor, 2016]. Dans le cadre de cette étude, sur les 3.457 individus interrogés entre août et septembre 2016, 74 % d’entre eux exprimaient que les marques devaient avoir un programme de protection contre les fraudes afin de protéger les consommateurs et les sensibiliser face aux menaces existantes. Ainsi, même avec 87 % de gens connaisseurs des techniques de cybercriminalité, 45 % disent en avoir été victimes.

Il nous parait primordial que les marques protègent et informent leurs consommateurs : 78 % d’entre eux considèrent que les cyberattaques sur les entreprises entachent leur perception de ces dernières. Une gestion proactive des risques et menaces doit ainsi faire l’objet d’un département distinct, ou tout du moins d’une intégration dans la réflexion des collaborateurs d’une entreprise.

L’année passée, la PDG d’IBM titrait ‘la cybercriminalité est la plus grande menace pour toute entreprise dans le monde’ [Morgan, 2015]. Vous voilà prévenus.

Références

EY, 2015. Cybersecurity and the Internet of Things, EY [en ligne], Disponible sur http://www.ey.com/Publication/vwLUAssets/EY-cybersecurity-and-the-internet-of-things/$FILE/EY-cybersecurity-and-the-internet-of-things.pdf [Consulté le 2 novembre 2016]

FORBES, 2016. Cyber Crime Costs Projected To Reach $2 Trillion by 2019, Forbes [en ligne], Disponible sur http://www.forbes.com/sites/stevemorgan/2016/01/17/cyber-crime-costs-projected-to-reach-2-trillion-by-2019 [Consulté le 2 novembre 2016]

IETF, 1983. DOMAIN NAMES – CONCEPTS and FACILITIES, IETF, [en ligne], Disponible sur https://tools.ietf.org/pdf/rfc882.pdf [Consulté le 2 novembre 2016]

JUNIPER, 2015., Cybercrime will Cost Businesses Over $2 Trillion by 2019, Juniper, [en ligne], Disponible sur https://www.juniperresearch.com/press/press-releases/cybercrime-cost-businesses-over-2trillion [Consulté le 2 novembre 2016]

MARKMONITOR, 2016. MarkMonitor ® Online Barometer Fraud and Cybercrime Survey 2016, MarkMonitor

McAfee, 2014. Net Losses: Estimating the Global Cost of Cybercrime, McAfee, [en ligne], Disponible sur http://www.mcafee.com/us/resources/reports/rp-economic-impact-cybercrime2.pdf [Consulté le 2 novembre 2016]

Morgan, S. 2015. IBM’s CEO On Hackers: ‘Cyber Crime Is The Greatest Threat To Every Company In The World’, Forbes. [en ligne] Disponible sur http://www.forbes.com/sites/stevemorgan/ 2015/11/24/ibms-ceo-on-hackers-cyber-crime-is-the-greatest-threat-to-every-company-in-the-world/ [Consulté le 2 novembre 2016]
HTTPS et SSL : Google continue son offensive

https-chromeChrome 53 est arrivé le 31 août et avec lui Google continue de militer pour un internet plus sûr.
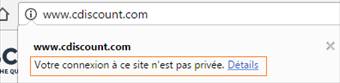
Avec son navigateur Chrome, Google souligne de plus en plus clairement quand un site ne dispose pas de httpS dès sa page d’accueil. Et les versions à venir vont continuer dans ce sens jusqu’à barrer purement et simplement le http d’une croix rouge, ce qui sera rédhibitoire pour l’image de marque des sites web, donc des marques notoires.

Http Cdiscount
Site en http
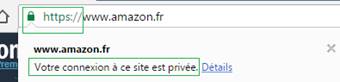
Https Amazon
Site en httpS par défaut
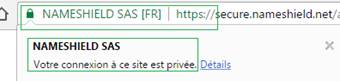
Https Nameshield
Site en httpS EV (Extended Validation)

Firefox a d’ores et déjà annoncé une mesure similaire. Ajoutez à cela le httpS comme facteur supplémentaire de référencement naturel et la prise en compte du httpS pour les pages de saisie de données personnelles dans les résultats de Google shopping, si vous ne l’avez pas encore envisagé, il est temps de préparer la migration de votre site web vers plus de sécurité.

Pourquoi passer maintenant au HTTPS ?

  •  Cela va devenir incontournable ;
  • C’est bénéfique pour votre image en ligne, notamment avec Extended Validation ;
  • La transition d’un site web vers le httpS se prépare et il vaut mieux se pencher dessus maintenant que dans l’urgence demain.

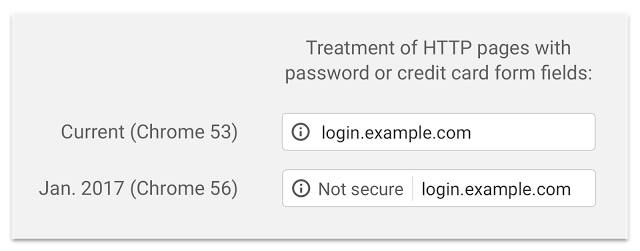
A quoi ressemblera la barre de navigation en Janvier 2017 ?

Pour les pages des sites HTTP proposant la saisie de mots de passe ou de cartes de crédit, le petit picto d’avertissement « i » sera agrémenté d’un texte pour le moins explicite : « Not secure » !

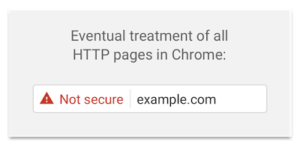
Ce que Chrome souhaite afficher à terme

Pour tous les sites, le but ultime de Google est d’afficher le libellé « Not secure » pour toutes les pages des site HTTP.

Note secure

Source : https://security.googleblog.com/2016/09/moving-towards-more-secure-web.html

Les équipes de Nameshield vous accompagnent dans le choix des certificats SSL les plus adaptés pour obtenir le HTTPS, contactez dès maintenant votre commercial ou votre chargé de clientèle pour aborder la question.

Google AdWords et l’achat de mots clés concurrents

licence CC BY 2.0 – www.tyseo.net
Titre : Adwords – Auteur : Christophe Benoit – Photo : licence CC BY 2.0 – www.tyseo.net (Cliquer sur la photo pour activer le lien)

Quel est la définition de “ Adwords”

L’Adwords est défini comme étant « un service de référencement payant [qui] permet à tout opérateur économique, moyennant la sélection d’un ou de plusieurs mots clés, de faire apparaître, en cas de concordance entre ce ou ces mots et celui ou ceux contenus dans la requête adressée par un internaute au moteur de recherche, un lien promotionnel vers son site ».

Concrètement qu’est ce qui apparait lors d’une recherche ?

Les résultats retournés par exemple avec une recherche Google sont de 2 natures :

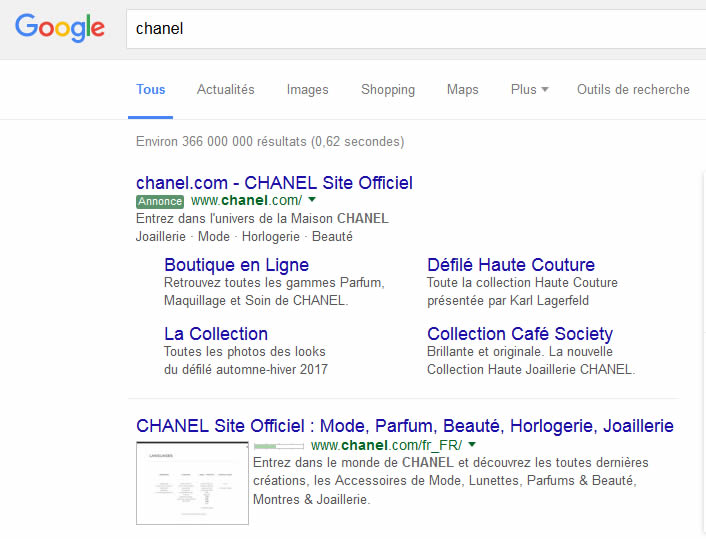
screen_adwords_chanel– Les liens sponsorisés (Adwords) : le client achète des mots clés et son annonce (lien vers son site) est affichée en priorité si les mots clés recherchés correspondent à ceux qu’il a achetés.
– Le référencement naturel : ce référencement se fait en fonction du contenu des sites référencés (les critères sont définis par Google)

Dans la page de résultat Google, les 2 types de résultats sont affichés différemment :

  • Les liens sponsorisés (Adwords) sont affichés en début de liste avec le flag « Annonce ».
  • Les résultats naturels sont ensuite affichés en fonction de leur référencement par rapport aux mots clés saisis.

Les critères pris en compte par Google pour afficher les résultats naturels sont les suivants :

  • Termes recherchés
  • Pays du moteur intérrogé (Google.fr / Google.jp, …)
  • Langue de l’internaute
  • Type de terminal (pc, mobile)

Les critères pris en compte par Google pour afficher les résultats sponsorisés sont les même que ci dessus avec en plus la prise compte du lieu d’origine de la recherche.

Les Adwords peuvent être achetés sur une zone géographique déterminée (un pays, une région, une ville, …). Google utilise donc l’adresse ip du terminal qui effectue la requête pour déterminer quels résultats retourner.

Le service Adwords de Google

Le moteur de recherche le plus visé par des pratiques déviantes est Google qui a fait de cette pratique un service payant et automatisé, et qui permet ainsi la sélection de mots clés et la création d’annonces.  Le chiffre d’affaires de Google Adwords est estime au dernier trimestre de l’année 2014, à 10.50 Mds$ pour un chiffre d’affaire totale de 16,96 Mds$. On comprend mieux l’importance de ce service …

Afin d’éviter a minima les abus, il est essentiel que l’annonce qui apparait après avoir tapé le mot clé permette à l’internaute normalement informé et raisonnablement attentif de savoir si les produits ou services visés par l’annonce proviennent du titulaire de la marque, d’une entreprise économiquement liée à celui ci, ou alors d’un tiers.

Car bien à l’annonceur de choisir un ou plusieurs mots clés qui lui permettront d’afficher son annonce.  Là réside toute la subtilité de la définition des Adwords.

En l’espèce, Google bénéficie du statut d’hébergeur et donc d’une responsabilité limitée !

En effet, afin de déterminer la responsabilité du moteur de recherche, le juge doit porter son attention sur l’automatisation. Le juge doit déterminer si le rôle de l’opérateur est neutre ou non. S’il n’y a pas de contrôle des données stockées, la responsabilité du moteur de recherche ne peut être retenue.

Il a été jugé que Google n’était pas un contrefacteur en mettant à disposition des mots clés reproduisant des signes distinctifs (marque enregistrée notamment), en les stockant et en affichant les annonces en fonction des mots clés.  Selon la Cour, Google ne fait pas l’usage de ces mots clés « dans le cadre de sa propre communication commerciale ».

C’est à dire que Google met à disposition ces mots clés mais ne les utilisent pas pour sa propre publicité.

Des affaires en justice liées aux Adwords

Avec les programmes de liens sponsorisés sur les moteurs de recherche, il est très facile d’acheter les noms de marque de ses concurrents en tant que mot-clé. Pour des raisons éthiques, ce n’est pas conseillé, mais certaines sociétés, ne s’en privent pas.

Les abus comme le détournement de trafic, de domaine, la duplication de contenu, les contrefaçons de produits ou de service sont nombreux sur le net mais la plus grande pratique concernant les Adwords reste le détournement de marque.

Le détournement peut prendre deux formes : un annonceur achète le nom d’une marque en tant que mot-clé dans le but d’afficher son annonce lorsque les internautes font des recherches sur cette marque et/ou un annonceur place le nom de la marque dans le texte de son annonce qui apparaît dans la page de résultats.

Ces détournements ont entrainé de nombreuses affaires célèbres ou la définition d’un Adwords a été rappelée comme :

Ces affaires révèlent toute l’importance de la présentation de l’annonce afin que cette dernière ne reproduise en aucun cas la marque enregistrée par un tiers dans l’annonce et ne trompe le consommateur moyen sur les fonctions essentielles de la marque (fonction d’origine, fonction de publicité, fonction d’investissement, et renommée de la marque).

Face à ces menaces quelles précautions doivent être prises ?

Il est essentiel que votre marque soit déposée, avec une preuve de l’enregistrement, pour pouvoir adresser une plainte aux moteurs de recherche ou mettre en place une procédure juridique.

Tout est affaire de réactivité aussi bien dans la détection des menaces ou des pratiques frauduleuses comme dans les décisions à prendre.

Aussi est-il primordial de choisir et mettre en place des surveillances adaptés (surveillance de dépôts de marques et noms de domaine, surveillance des résultats naturels et sponsorisés, surveillance de contenu (sites, réseaux sociaux, programme d’affiliation.) .

Ces surveillances vous permettront d’identifier rapidement les menaces à l’encontre de votre marque et de réagir avec des procédures proportionnées

Enfin, concernant les actions immédiates possibles, sachez que vous pouvez demander la suppression d’Adwords reprenant à l’identique ou à l’approchant une marque enregistrée.

Bernard Mauriange,
Chef de Produit,
Nameshield Group

Le réveil des “.marque” français

marques_francaises_Fotolia_65816423_S_export

De grandes marques commencent à faire l’annonce de l’exploitation de leur nouvelle extension Internet. Il y a peu, c’est Swatch qui annonçait son pop.swatch et, plus récemment, Canon annonçait global.canon. Est-ce là le “top départ” tant attendu du déploiement international des .MARQUE ? Nous pensons qu’il est encore un peu tôt pour se prononcer. Pourtant, un indicateur montre que cela est peut être en train de changer.

Une présence française bien réelle

Il existe de nombreuses applications françaises pour des nouvelles extensions Internet : sur quarante neuf de ces candidatures, quinze d’entre elles ont été retirées et cinq devraient probablement voir le jour ultérieurement. Le retrait de la candidature .LOREAL avait surpris car il s’agit d’une marque notoire. Le groupe avait par ailleurs retiré d’autres candidatures. Bien que le .AQUITAINE n’était pas un .MARQUE, le “regroupement” des régions avait imposé son retrait. Enfin, le .BANQUE – une candidature générique – semblait ne pas être parvenu à un accord entre ses partenaires pour sa commercialisation. Le .BANK américain pourtant, semble connaître un certain succès.

Nous avons enlevé de notre sélection les candidatures retirées du programme ainsi que les candidatures génériques pour ne conserver que les .MARQUE. Les candidatures françaises donc sont les suivantes [1] :

  1. .MMA
  2. .BNPPARIBAS
  3. .LECLERC
  4. .ARTE
  5. .CLUBMED
  6. .MAIF
  7. .AQUARELLE
  8. .SANOFI
  9. .WEBER
  10. .AXA
  11. .LANCASTER
  12. .SNCF
  13. .BOSTIK
  14. .TOTAL
  15. .SCHMIDT
  16. .HERMES
  17. .SFR
  18. .SCOR
  19. .CUISINELLA
  20. .LANCOME
  21. .ALSTOM
  22. .AIRBUS

Un indicateur fort

Les volumes d’enregistrement de noms de domaine en disent long sur les projets de ces .MARQUE. Alors qu’un registre lance souvent son traditionnel “nic.marque” pour introduire l’extension elle même, quelques noms apparaissent souvent par la suite.
Récemment, nous avons noté un “sursaut” de quelques candidatures françaises. En effet, la semaine dernière, aux alentours du 12 Mai, les volumes d’enregistrements étaient les suivants:

  • La candidature .WEBER comptait un seul enregistrement de nom de domaine, elle en compte dix-sept cette semaine.
  • La candidature .SANOFI en comptait deux. Elle en compte dix-sept aussi cette semaine.
  • La candidature .MAIF en comptait quatre. Elle en compte à présent dix-huit.
  • La candidature .CLUBMED en comptait sept, elle en compte à présent vingt-deux.
  • La candidature .ARTE comptait sept enregistrements et en compte à présent vingt-trois.

Ces variations d’enregistrement sont souvent des tests, parfois, ils marquent les débuts de ces grandes marques dans l’exploitation de leurs nouvelles extensions. L’extension .LECLERC compte à ce jour soixante-cinq enregistrements, cent six pour le .BNPPARIBAS et…1731 pour le .MMA !
Bernard Mauriange,
Chef de Produit,
Nameshield Group

©Crédit photo : Delphotostock fotolia
[1] http://www.jovenet.consulting/reports/french

Un tiers affichant votre contenu peut tout faire, y compris ne plus l’afficher !

Fotolia_disparition de contenu_27799472_SJ’abordais dans un précédent sujet l’importance de maîtriser son propre nom de domaine. L’accès à Internet pour tous est un droit et les enjeux liés à la gouvernance sont primordiaux.

Les Etats-Unis vivent aujourd’hui des élections présidentielles palpitantes, tant les sujets et candidats sont différents. Face à cette situation, de nombreuses entreprises de la Silicon Valley se posent la question de soutenir l’un ou l’autre aspirant à la Maison Blanche. Si ce choix n’est que lié au marketing et à ces considérations purement mercantiles, il paraît important de citer les tiers de confiance, ces entreprises qui proposent des prestations mettant en relation internaute et contenu web.

Vous l’aurez compris, moteurs de recherche et médias sociaux sont les principaux exemples que je souhaite aborder. Accédez à un site Internet via son nom de domaine et vous aurez accès à ce site. La raison en est simple, il n’y a pas de filtrage de la part des infrastructures gérant les DNS. Hormis différents sites bloqués par décision gouvernementale, tout le monde peut accéder à n’importe quel contenu. Le moteur de recherche ou le réseau social, affichent eux, différents liens permettant d’accéder à des contenus. On le sait, l’affichage de ces liens est conditionné selon des algorithmes jalousement gardés. Des experts en référencement se sont ainsi lancés sur ce secteur en tentant d’optimiser contenus et contenants afin de remonter dans les premières pages, et donc les premiers résultats. Cette étape réalisée via du reverse engineering analyse les résultats et tente de remonter la source pour comprendre le fonctionnement. L’empirisme et l’essai pratique en sont les essences.

Oui mais voilà, ces méthodes peuvent s’exercer seulement si les algorithmes sont fixes et n’évoluent pas aléatoirement. Ce qui est le cas. Ces experts, du SEO, Search Engine Optimization, doivent constamment s’adapter pour appréhender l’algorithme et donc faire évoluer les contenus et liens de leurs clients.

Sauf que, si les algorithmes d’affichage des contenus et des liens étaient uniquement basés sur une programmation machine, le jeu entre moteur de recherche et expert SEO se résumerait à celui du chat et de la souris.

Parce que ces architectures sont protégées, leurs propriétaires peuvent faire ce qu’ils veulent, voire, pourquoi pas modifier manuellement les contenus affichés. Et c’est justement ce qui se passe actuellement. Un article écrit ce lundi par Michael Nunez et publié par Gizmondo1 2 aux USA, repris par la presse généraliste3 4, l’AFP et repris dans la PQR5 fait état de suppressions d’articles dits ‘conservateurs’ par Facebook. Des anciens employés du réseau social états-uniens témoignent de cette brigade de journalistes embauchés spécifiquement pour cette tache et majoritairement diplômés d’écoles de l’Ivy League ou de la côte Est.

Cette nouvelle n’est pas sans rappeler le livre6 de Dan Lyons, journaliste ayant été employé par Hubspot où la collusion écriture d’informations ancienne et nouvelle génération avait été remarquée. Mais l’embauche de journalistes dans le but de transformer l’affichage des news théoriquement aléatoires est un évènement nouveau.


D’après l’article de Nunez, les articles dits ‘conservateurs’ étaient systématiquement supprimés des trending topics. Cette manipulation de l’accès à l’information, si elle est avérée, Facebook niant les faits, est bien évidemment grave. Un précédent article7 8, daté du mois d’avril dernier faisait ainsi état d’un sondage interne à Facebook où les employés se demandaient s’ils devaient agir pour éviter une présence sous Trump. Preuve qu’il en est que cette volonté ne date pas d’hier.

Soyons clair, dès qu’une information peut transiter via une chaîne humaine, des biais peuvent exister. Wikileaks, Prism et maintenant ce Zuckergate en sont la preuve.


1 –  http://gizmodo.com/want-to-know-what-facebook-really-thinks-of-journalists-1773916117

2 –  http://gizmodo.com/former-facebook-workers-we-routinely-suppressed-conser-1775461006

3 –  http://www.slate.fr/story/117849/facebook-curateurs-manipule-sujets-tendance

4 –  http://www.ladepeche.fr/article/2016/05/10/2341589-facebook-accuse-manipuler-sujets-tendance-polemique-fait-rage.html

5 –  http://www.corsematin.com/article/france-monde/facebook-accuse-de-manipuler-les-sujets-tendance-la-polemique-fait-rage.2000093.html

6 –  http://www.realdanlyons.com/custom_type/disrupted-misadventure-start-bubble/

7 –  http://gizmodo.com/facebook-employees-asked-mark-zuckerberg-if-they-should-1771012990

8 –  http://www.slate.fr/story/116863/mauvaise-nouvelle-facebook-presidence-trump