Le décret du président Trump sur la «Sécurité publique» a-t-il tué le Privacy Shield ?

Les gouvernements accordent beaucoup d’attention au respect de la vie privée et des droits de l’homme et ce à juste titre.  Pourtant, ils sont aussi conscients que certaines situations exigent que les autorités publiques accèdent au contenu des communications électroniques. Les trois dernières décennies de négociations et d’accords sur ce qui constitue les niveaux acceptables de partage des données personnelles et des communications entre les États-Unis et l’Europe ont débouché, en début d’année 2016, sur le Privacy Shield, accord prévoyant les obligations de protection et de contrôle des données personnelles des citoyens Européens.

Dès sa première semaine à la Maison Blanche, le Président Donald Trump a signé six décrets exécutifs (Obama en avait signé cinq dans la même période). Parmi ces derniers, l’ordonnance «Améliorer la sécurité publique à l’intérieur des États-Unis» a provoqué une réaction et une controverse sans précédent dans la mesure où elle induit une tentative d’interdiction aux citoyens de sept pays de fouler le plancher américain. Cette même ordonnance annonce également des retombées quant à la protection des données et des droits de l’homme en dehors des frontières américaines.

L’article 4 du décret ordonne aux organismes d’employer «tous les moyens légaux pour assurer la parfaite exécution des lois d’immigration des États-Unis contre tous les « étrangers déportables ». L’article 14 stipule que «les agences veilleront, dans la mesure où cela est compatible avec la loi applicable, à ce qu’en matière de protection de la vie privée, soient excluent des protections offertes la Loi sur la protection des renseignements personnels tous ceux qui ne sont ni citoyens des États-Unis ni résidents permanents légaux».

Ces articles concernent tous les visiteurs et les ressortissants étrangers, quelle que soit leur nationalité. Un « étranger déportable » se référant donc à tous les non-citoyens des États-Unis, il sera très aisé, une fois cette ordonnance en place, de considérer tout ressortissant non américain comme représentant un risque pour la sécurité publique, donnant ainsi un motif légal aux autorités pour accéder au contenu des communications électroniques et des informations personnelles.

L’accord Privacy Shield indique que les entreprises opérant dans l’UE peuvent partager et envoyer des données personnelles à des «pays tiers» en dehors de l’EEE (Espace économique européen) si, et seulement si, ceux-ci garantissent des niveaux de protection adéquats et assurent l’équivalence de la protection de la vie privée aux données des citoyens européens aux Etats-Unis et que la surveillance s’avère nécessaire et raisonnable (contrairement aux programmes de surveillance de masse du gouvernement américain qui ont entraîné l’invalidation de l’accord Safe Harbor). L’essence même du droit fondamental au respect de la vie privée ne doit pas être violée.

En considérant tout non-citoyen américain comme un « étranger déportable », il est difficile de voir de quelle manière l’équivalence de la protection pour les citoyens des États-Unis et de l’UE peut être assurée.
Game over HTTP, welcome HTTPS

Chrome 56 et Firefox 51 sont arrivés et sonnent le glas de l’ère du HTTP.

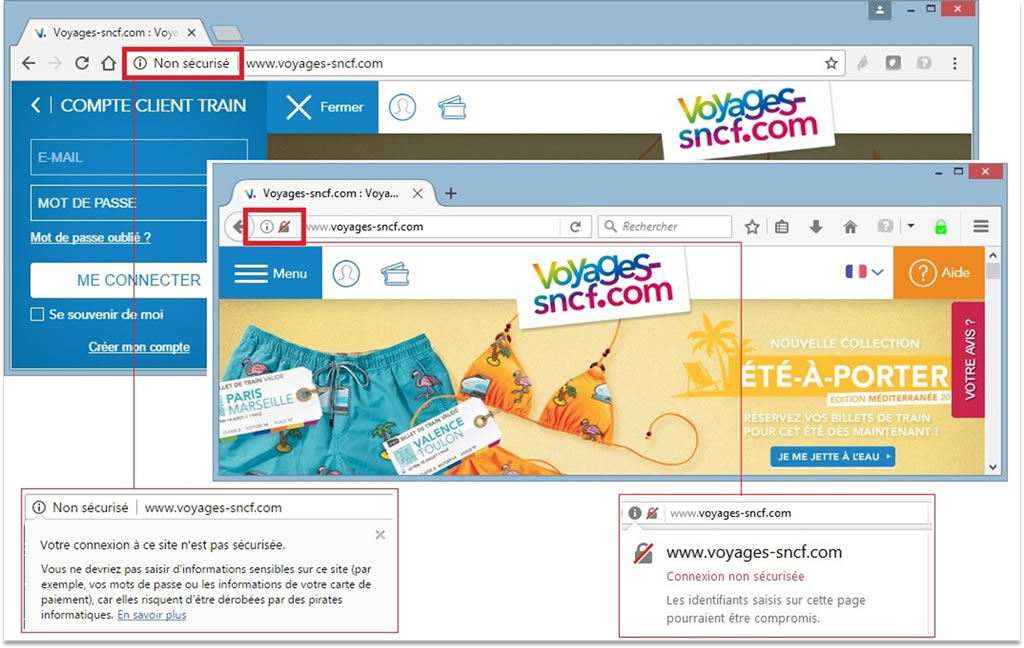
Annoncée depuis longtemps, l’apparition des termes « Non sécurisé » dans la barre d’adresse est maintenant effective pour toutes les pages contenant la saisie de mots de passe qui seraient encore en HTTP.

Plus qu’un long discours, voilà à quoi cela peut ressembler sur un site à très fort trafic :

Traitement HTTP sur la page d’accueil du site, à gauche Chrome 56, à droite Firefox 51, depuis le 27 janvier 2017
(Traitement HTTP sur la page d’accueil du site, à gauche Chrome 56, à droite Firefox 51, depuis le 27 janvier 2017)

Nous vous laissons imaginer les conséquences sur l’image de marque qui n’offre pas la sécurité attendue à ses internautes peu enclins à poursuivre leur navigation avec de telles alertes : perte de confiance, baisse des taux de clic et conversion, augmentation du taux de rebond et, au final, perte de chiffre d’affaires au profit d’autres sites web. Dramatique.

N’oublions pas non plus que les pages concernées pour l’instant sont uniquement celles contenant des données à sécuriser (mot de passe, paiement en ligne), mais que la volonté des deux géants du web est de considérer à l’avenir toutes les pages en HTTP comme « Non Sécurisé », affiché en rouge.
Pas de calendrier annoncé pour l’instant, mais la machine est en marche comme l’a confié Emily Schechter, chef de produit Chrome Security dans son fameux post de septembre 2016 :

“Historically, Chrome has not explicitly labelled HTTP connections as non-secure. Beginning in January 2017 (Chrome 56), we’ll mark HTTP sites that transmit passwords or credit cards as non-secure, as part of a long-term plan to mark all HTTP sites as non-secure,”

Comment s’organiser

Le trafic HTTPS mondial vient de passer le cap symbolique des 50% (50,15% à fin janvier 2017, contre 39% un an plus tôt), porté notamment par l’initiative Let’s Encrypt. Actuellement, au niveau mondial le protocole HTTPS est déployé sur plus de la moitié du top 100 des sites figurant sur l’indice Alexa et 44 % d’entre eux l’ont activé par défaut.

Mais la France est en retard (voir notre article précédent sur le sujet ici), en particulier dans le monde de l’entreprise où l’inertie est importante, de même que la peur du déréférencement ou de la chute des revenus publicitaires.

Demain tous les sites web seront concernés, du site web de vente en ligne au simple site vitrine, tous devront passer au HTTPS pour rassurer les internautes. Si la réflexion n’est pas déjà lancée au sein des équipes web et marketing de votre entreprise, il est plus que temps de se positionner.

• Former et informer vor équipes : HTTPS, certificats SSL ;
• Définir votre stratégie de certification : Autorité de Certification, types de certificats, workflow ;
• Identifier l’ensemble des sites web de votre société… et définir les priorités d’action :

1-Sites contenant un espace de saisie de données personnelles (formulaire, login, mot de passe, récupération de mot de passe, achats en ligne) => vérifier la présence de httpS
2-Sites corporate, vitrine, flagship : prévoir de passer en httpS par défaut en 2017
3-Sites secondaires

• Préparer la transition vers le httpS avec vos équipes web
• Effectuer la transition vers le httpS des sites identifiés et surveiller le bon déroulement
• Gérer vos certificats

Nameshield vous accompagne

Notre équipe d’experts SSL vous accompagne dans la formation de vos équipes en organisant régulièrement des réunions d’information au sein de ses locaux pour vous permettre d’échanger avec d’autres acteurs du marché.

Nous mettons également à votre disposition les outils nécessaires à la prise de décision (audit, analyse, conseil).

Nameshield est fournisseur reconnu de solutions de sécurisation de vos sites web : certificats SSL, DNS, registry lock, n’hésitez pas à contacter nos équipes pour plus de renseignements.

SAVE THE DATE – 11 mai 2017 : le SSL café

Nous vous proposons de nous retrouver autour d’un petit déjeuner dans nos locaux pour échanger sur le marché des certificats SSL/TLS, l’actualité, les problématiques et les solutions à mettre en place pour un passage au HTTPS sans encombre. Inscrivez-vous par email ou téléphone auprès de votre contact habituel.

La lutte contre la cybercriminalité vue par le registre belge

Depuis 2009, le Registre belge DNS Belgium, fait passer une annonce à son réseau d’agents, et même directement aux détenteurs de licence .be, afin de les informer qu’il souhaite lutter plus efficacement contre la fraude liée aux noms de domaine et contre la cybercriminalité en général. Ces mesures concernent principalement la possibilité de rendre libre un nom de domaine qui présente de sérieuses suspicions de tentative de fraude. Tout d’abord, un screening est opéré, et il a pour but de détecter les cas de hameçonnages évidents. Il y a des vérifications des données du détenteur de licence également, notamment si le propriétaire ne peut justifier le lien avec le nom enregistré.  Concrètement, cela signifie que DNS Belgium vérifie si les détenteurs des noms n’utilisent pas des signes fictifs ou de fausses données lorsqu’ils enregistrent un nom de domaine. Ainsi, de nombreux noms enregistrés avec des adresses emails invalides ou identifiées comme potentiel ‘cybersquatteur’, abuseur, ont été libérés. Ce contrôle a lieu quotidiennement et manuellement de la part du Registre depuis 2010.  Il y a d’autres mesures qui ont été prises, notamment la possibilité de récupérer les frais de litiges pour le plaignant en cas de victoire, en forçant le cybersquatteur à rembourser les coûts.

Ces mesures ont permis de retirer plus de 3200 noms de domaine .be en 2016.  A la fin 2016, de nombreux sites web proposant des produits contrefaits ont été bloqués. Cette activité fut mené avec une opération des services de police coordonnée à l’échelle internationale, le 30 novembre pour être précis, pour démanteler une plateforme mondiale utilisée par des cybercriminels pour diffuser leurs maliciels, nommé ‘Avalanche’. Dans les 3209 noms de domaine supprimés en 2016, 720 l’étaient à la demande des autorités (notamment le SPF Economie et la Federal Computer Crime Unit) et 2489 de la propre initiative du Registre DNS Belgium.

Tant en Belgique que dans le reste de l’Europe, le nombre de noms de domaine bloqués augmente d’année en année. Selon Europol, le service de police européen, c’est le résultat de la bonne collaboration entre les instances publiques, les entreprises et les différents services de police nationaux. Pour exemple, l a vaste opération de police du 30 novembre dernier a été menée dans 27 pays simultanément, dont les Pays-Bas, la Belgique, la Grande-Bretagne et les Etats-Unis. Après plus de 4 ans d’enquête intensive, la police allemande, les autorités américaines, le FBI, Europol, Eurojust et Interpol ont réussi à démanteler ‘Avalanche’, cette plateforme criminelle d’envergure internationale. Les  cybercriminels utilisaient ‘Avalanche’ depuis 2009 pour extorquer des données financières à leurs victimes via des maliciels, du hameçonnage et du spam, et effectuer ensuite des transactions frauduleuses. Au niveau mondial, 500.000 ordinateurs au moins ont été contaminés et contrôlés par Avalanche. La perte financière se monterait à des centaines de millions d’euros.  Dans le cadre de l’opération conjointe, plus de 800.000 domaines ont été bloqués. Cinq personnes ont été arrêtées, 37 immeubles perquisitionnés et 39 serveurs affectés. 221 autres serveurs ont été déconnectés. On a identifié des victimes d’Avalanche dans plus de 180 pays.

En terme de cybersquatting pur sur les .be, il apparait que, après une tentative de monétiser les .be, une baisse significative des cas soit enregistrée.  Tout d’abord, il est à constater que le Registre belge, via l’organisme de contentieux ‘CEPANI’ enregistre un nombre tout à fait minime de plaintes, un record.  Le CEPANI a ainsi officialisé 8 dossiers .be seulement, traités en 2016, alors que 18 dossiers avaient été publiés en 2015.

En conclusion, le Registre belge et d’autres instances à l’échelon international, se mobilisent pour éradiquer ce phénomène de cybercriminalité qui menace les marques, mais la lutte est quotidienne et sans relâche, de nouvelles méthodes sont constamment inventées par les fraudeurs afin de monétiser leur crime. La meilleure approche pour les marques fortes est, et reste, la proactivité dans leur stratégie de défense.

Sources :
http://www.cepani.be/fr/noms-de-domaine-be/d%C3%A9cisions
https://www.dnsbelgium.be/fr/nouvelles/dns-belgium-d%C3%A9j%C3%A0-retir%C3%A9-3209-noms-de-domaine-cette-ann%C3%A9e
https://www.dnsbelgium.be/fr/plaintes-concernant-un-nom-de-domaine

Un nom de domaine expiré utilisé contre Donald Trump

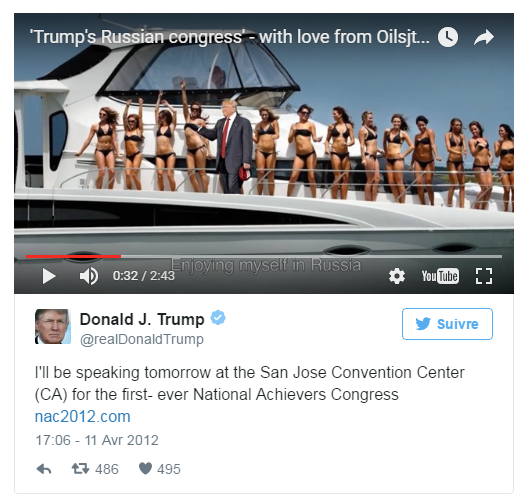
Un citoyen belge a repris à son compte un nom de domaine expiré non renouvelé par Donald Trump et l’a combiné à une utilisation de Twitter pour moquer le Président des États Unis.

Le compte officiel Twitter de Donald Trump est suivi par plus de 23 millions d’abonnés et compte près de 35 000 tweets depuis sa création en 2009, c’est dire si le nouveau Président aime ce canal de communication.
Malheureusement pour lui, un internaute par le biais du rachat d’un nom de domaine expiré non renouvelé a retourné l’utilisation du média contre le Président.
Le hacker a en effet consulté le compte Twitter de Donald Trump et découvert qu’un de ses tweets publié en 2012 renvoyait vers un site dont le nom de domaine et n’avait pas été renouvelé depuis. Il a suffit au facétieux internaute de racheter ce nom de domaine expiré et de mettre en ligne une nouvelle vidéo sur l’adresse du lien : voilà que le tweet officiel du Président renvoie vers une vidéo se moquant ouvertement de lui en chanson et de son attirance pour les femmes slaves.
L’unique moyen pour le Président de mettre un terme à cette plaisanterie est de supprimer le tweet en question, ce qui n’était pas encore fait à l’heure où ces lignes ont été rédigées.

A l’avenir, nous conseillons à l’équipe de communication de Donald Trump de bien veiller à ce que les noms de domaine qui servent de support de communication au Président soit bien renouvelés.

L’extension .TEL : quand les limites ont leurs limites !

L'extension .tel

La création des extensions de premier niveau, appelées TLD (TOP LEVEL DOMAIN) a été réalisée en suivant des règles administratives bien spécifiques, des conditions d’enregistrement déterminées par chaque registre, certains imposant des restrictions importantes. Ainsi, certains registres rendent impossibles le dépôt de noms de domaine à deux caractères, quand d’autres empêchent l’enregistrement de tout autre vocable qu’une marque à l’identique.

Toutefois, de nombreux registres restrictifs semblent avoir perçu les limites, de leurs limites ! C’est ainsi que plusieurs extensions fermées suppriment petit à petit les restrictions de leurs règles d’enregistrement.

.PRO, réservé aux professionnels ? Ce n’est plus le cas depuis 2015. L’enregistrement de noms de domaine à deux caractères, impossible ? Plus pour le Portugal, .PT, depuis le 1 er octobre 2014, ni pour la France, .FR, depuis le 16 février 2015, ou encore pour l’Autriche, .AT, depuis le 7 novembre 2016.

Certaines extensions, réputées pour être très restrictives, ont fait l’objet d’un positionnement marketing original. C’est justement le cas du .TEL. Lancé en 2009, son crédo était la création d’un annuaire universel via des pages formatées. On se souviendra d’ailleurs de la publicité dédiée au lancement. Et bien cela est également terminé ! Parmi les modifications annoncées par TELNIC, la nécessité de faire appel à un hébergeur fait grincer des dents. En effet, TELNIC assurait cette charge. Il sera ainsi possible d’associer le contenu que l’on souhaite à un nom de domaine en .TEL. Les détenteurs de noms de domaine en .TEL ont d’ailleurs jusqu’au 13 mars 2017 pour sauvegarder leurs données.

Intéressant constat d’homogénéisation du .TEL parmi toutes les extensions, alors que sa différenciation faisait sa force. Pour rappel, le .TEL proposait l’enregistrement associé d’une carte de visite virtuelle où toutes les informations sur le titulaire étaient présentes. Cette originalité disparaitra dès le mois de mars 2017, dans le paysage numérique.

L’évolution des conditions du .TEL prouve à nouveau l’importance de suivre les évolutions des extensions, c’est pourquoi les experts Nameshield vous en informent régulièrement.