Le .FR n’échappe pas à une concentration du secteur des noms de domaine

Afnic Registrar Day

Le 23 janvier dernier s’est tenu le Registrar Day Afnic, un événement destiné avant tout aux bureaux d’enregistrements du Registre des noms de domaine en France. Ce dernier est comme chaque année, l’occasion de revenir sur l’année écoulée et de se projeter sur l’année en cours.

Du côté des chiffres dressés par l’Afnic pour l’année 2023, on note une excellente dynamique. En effet le .FR a passé le cap des 4,1 millions de noms se situant au 7ième rang des extensions de pays au niveau global et toujours 3ième parmi les 27 extensions de l’Union Européenne. Avec un taux de maintien supérieur à 83% en 2023 et des créations en hausse de 6,4% l’extension .FR tient un bilan flatteur pour 2023.

L’Afnic a également dressé un tableau de bord de ses bureaux d’enregistrement. Ce dernier fait surtout état d’une concentration accrue qui s’observe également dans d’autres extensions Internet et plus globalement sur l’ensemble du secteur des noms de domaine. Deux chiffres pour illustrer cela : le nombre des bureaux d’enregistrement accrédités baisse de 40% en 10 années et 38% des bureaux d’enregistrement accrédités représentent aujourd’hui 99,5% des noms de domaine gérés par le Registre français.

Pour l’année 2024, l’Afnic veut continuer à assoir la visibilité et la notoriété de l’extension nationale. Cela passe bien entendu par la communication digitale et dans les médias traditionnels. Mais cela passe aussi par la valorisation des données de contacts associés aux noms de domaine et la lutte renforcée contre les usages malveillants avec des dispositifs impliquant les bureaux d’enregistrement. Ces deux axes visent à améliorer la réputation et donc la confiance dans l’extension .FR mais aussi à honorer des engagements pris avec l’Etat français, son mandant.

La directive européenne NIS2 sur la cybersécurité prévue pour entrer en application en octobre 2024, n’est jamais très loin non plus. Celle-ci vise en effet explicitement les activités des différents acteurs des noms de domaine. Gageons que l’augmentation du tarif de l’extension .FR le 1er mars prochain, ne vienne pas enrayer cette bonne dynamique.

ICANN78 : Ahoy et que vogue l’embarcation de l’ICANN depuis 25 ans

ICANN78 : Ahoy et que vogue l’embarcation de l’ICANN depuis 25 ans

Hambourg en Allemagne vient d’accueillir du 21 au 26 octobre dernier, le 78ième sommet de l’ICANN, l’instance de régulation d’Internet. Hambourg, ville connectée par excellence qui se classe au premier rang des villes intelligentes d’Allemagne, succède à Berlin qui avait accueilli l’ICANN2 en 1999. Cette 78ième édition a réuni plus de 1600 participants de 175 pays et territoires. Elle a également marqué les 25 années d’existence de l’instance et les 20 ans du Generic Names Supporting Organization (GNSO), l’organe qui est en charge des politiques qui s’appliquent aux noms de domaine dans des extensions génériques.

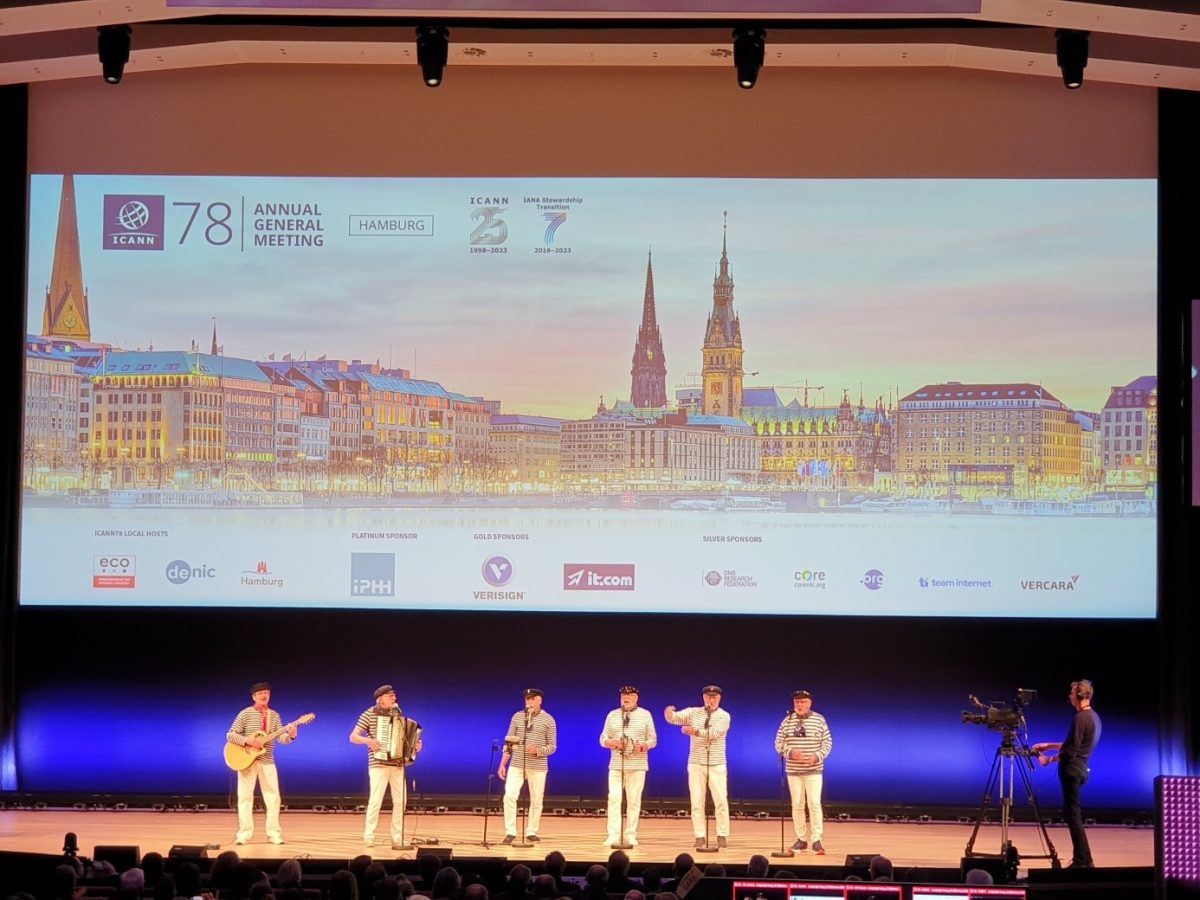
De Elbschippers lors de la Cérémonie de bienvenue de l’ICANN78, le 23 octobre 2023

L’ICANN face à de nouveaux challenges

« Le 30 septembre 1998, l’ICANN a été créée comme organisation privée à but non lucratif dans l’Etat de Californie ». C’est par cette phrase que Tripti Sinha, la présidente du Conseil d’Administration de l’ICANN a débuté un discours dense à l’occasion de la cérémonie d’ouverture de l’ICANN78. Elle y a rappelé que la plupart des outils Internet actuels, smartphones compris ont vu le jour durant cet intervalle de temps et que si « 25 années ce n’est pas grand-chose » « le monde a changé de façon remarquable » entre-temps. Aujourd’hui ce sont les contextes de guerres et les transformations technologiques avec notamment « l’intelligence artificielle et la technologie quantique » qui constituent d’importants challenges pour le modèle multipartite. On pourra y ajouter les alternatives aux noms de domaine qui utilisent le DNS comme les domaines sur les blockchains qui sont en marge du périmètre de l’ICANN. Ceux-ci ont d’ailleurs été mis en lumière durant l’ICANN78. Leurs protagonistes se plaisent à les nommer « noms de domaine » alors que d’autres voudraient les différencier en parlant plutôt de « wallet domains ». La Présidente intérimaire de l’ICANN, Sally Costerton a pour sa part appuyé son propos sur « la confiance », « la confiance » qui « est une chose fragile » « difficile à construire et facile à perdre ».

Sur le terrain de la confiance, Sally Costerton a précisé lors d’une session de questions réponses du Conseil d’Administration de l’ICANN, que des sujets importants ont connu des avancées notables depuis sa nomination en décembre 2022. Ainsi en mars de cette année, s’est par exemple tenue la première journée internationale de l’Acceptation Universelle ou comment rendre Internet plus inclusif et donc plus proche de ses utilisateurs. Lors du sommet ICANN76 également en mars, la tenue d’une prochaine série de nouvelles extensions génériques a été confirmée. Plus récemment c’est le Registration Data Request Service (RDRS), un prototype du futur Système Standardisé d’Accès aux Données d’enregistrement des noms de domaine (SSAD) pour des demandes légitimes, qui a été lancé. Et l’année 2023 aura permis d’aboutir à une proposition concrète de renforcement des moyens de lutte contre les usages abusifs du DNS après des années d’échanges stériles. Actuellement, une proposition de révision des contrats des opérateurs de registres et des bureaux d’enregistrement est en effet soumise aux votes des parties concernées pour une adoption espérée entre décembre 2023 et janvier 2024.

La Registration Data Policy libérée délivrée

Le fait que l’ICANN représente de nombreuses sensibilités dont les intérêts sont souvent divergents mais aussi qu’elle fonctionne avec le consensus comme totem, explique en partie que la ligne d’arrivée est souvent bien éloignée temporellement de la ligne de départ. La Registration Data consensus Policy n’a pas échappé à cette réalité. Cette politique vise à remplacer une Specification Temporaire implémentée en urgence le 17 mai 2018, huit jours avant l’entrée en vigueur du Règlement Général de la Protection des Données (RGPD) et cela pour intégrer des exigences du RGPD dans l’écosystème du DNS. La Registration Data consensus Policy est l’aboutissement de la phase 1 d’un Processus de Développement de Politique (PDP) initié à cette occasion. Alors qu’un rapport final en vue de son implémentation a été délivré au début de cette année, c’est l’ICANN78 qui a permis de conclure les travaux de l’équipe chargée de son implémentation. Le point bloquant sur la formulation liée aux délais accordés aux opérateurs pour adresser des demandes urgentes d’accès aux données d’enregistrement dans le cas de besoins légaux, a en effet été levé. Cette politique qui a désormais un cadre pérenne va donc passer en phase d’implémentation chez les parties concernées, les opérateurs de registres et les bureaux d’enregistrement.

Le prochain round de nouvelles extensions génériques

La prochaine série de nouvelles extensions génériques est restée un autre sujet majeur de cette édition. Si l’ICANN met désormais en avant la date d’avril 2026 pour la tenue de la prochaine fenêtre de candidatures (ndlr : la précédente fenêtre a eu lieu entre janvier et avril 2012), l’ICANN78 a mis en lumière l’avancée des travaux d’implémentation des recommandations issues du Processus de Développement de Politiques dit « PDP Subpro » (ndlr : Subsequent Procedures). En mars, une trentaine de recommandations n’avaient pas été adoptées par le Conseil d’Administration de l’ICANN et renvoyées à l’instance des politiques génériques, le GNSO pour des clarifications. Grâce au travail d’une petite équipe, 12 recommandations supplémentaires viennent d’être adoptées par le Conseil d’Administration de l’ICANN, portant à 104 les recommandations adoptées. 13 restent en balance et 7 ont été rejetées. Pour ces dernières, il va falloir évaluer leur impact et considérer des remédiations. L’équipe d’implémentation peut donc avancer sur un peu plus de 80% des recommandations issues du PDP Subpro. Le guide révisé des futurs candidats avance pour sa part conformément aux prévisions initiales avec une première version qui doit être dévoilée fin mai 2025.

La question des extensions génériques fermées et des lettres diacritiques

Considérées mais non proposées faute de consensus en 2012, puis discutées pendant cinq années, les extensions génériques fermées ont été relancées en 2022 dans la perspective d’une nouvelle série d’extensions génériques. Dans la pratique, il s’agit de permettre à des organisations sous certaines conditions d’exploiter un terme générique (ndlr : par exemple .CHARITY) avec les mêmes droits qu’une extension de marque. L’accès à l’extension pour y créer des nouveaux noms de domaine serait donc très restreint. Il y a un an, un groupe d’échanges regroupant le Governmental Advisory Committee (GAC) qui représente les gouvernements, At-Large Advisory Committee (ALAC) qui représente les utilisateurs finaux et le GNSO, avait été lancé pour tenter d’adresser ce sujet. Ils ont proposé en juillet dernier, un cadre qui détaille les nombreux aspects à considérer pour introduire ce nouveau type d’extensions. Cependant à l’issue de leurs travaux, chaque instance a adressé séparément une lettre au Conseil d’Administration de l’ICANN, preuve que les positions des unes et des autres sont restées éloignées. Sauf surprise, il ne devrait donc pas y avoir d’extensions génériques fermées lors de la prochaine série.

Le Québec dont le .QUEBEC a été intégré à la racine du DNS en avril 2014, s’est pour sa part également invité dans les discussions concernant la prochaine série de nouvelles extensions génériques. En effet en 2012, le Québec avait fait part de son souhait d’obtenir le .QUEBEC ainsi que le .QUÉBEC. S’ils n’ont finalement candidaté que pour la version non-accentuée, ils espéraient pouvoir également utiliser le .QUÉBEC. Ce droit d’exploitation ne leur a pas été accordé en raison d’un risque de similitude. L’ICANN78 a mis en lumière le fait que les perceptions restent différentes selon le fait que .QUÉBEC serait ou non une variante de .QUEBEC. En effet leur prononciation pour les francophones est la même mais la présence d’une lettre diacritique (ndlr : lettres auxquelles sont ajoutées dans la langue française des signes tels que l’accent aigu, l’accent grave, l’accent circonflexe, le tréma et la cédille) rend l’encodage en caractères ASCII différente et techniquement faisable. Si leur requête a peu de chance d’aboutir, cela a aussi permis de porter l’attention sur des sujets importants pour les exploitants d’extensions où les réponses apportées sont souvent inadaptées à leurs besoins.

Rappelons que l’ICANN78 a constitué le dernier sommet annuel de l’ICANN. Les regards se tournent donc désormais vers 2024. Une nouvelle année en approche qui verra ou non aboutir les amendements contractuels des contrats de registres et des bureaux d’enregistrement avec des obligations spécifiques pour remédier aux usages malveillants, la poursuite des travaux d’implémentation de la prochaine série d’extensions génériques, la mise sur orbite d’une revue holistique de l’ICANN ou encore la perspective d’une fin programmée du protocole Whois en 2025.

Pour les européens et les sociétés opérant sur le territoire européen, c’est la directive NIS2 qui va cristalliser toutes les attentions car elle doit être transposée dans les lois nationales des Etats membres d’ici à octobre 2024. Sur ce sujet, les représentants de l’ICANN ont indiqué lors du traditionnel Forum Public de clôture que les politiques dans les extensions génériques ne sont pas « en contradiction avec la directive NIS2 et que les parties concernées ont la latitude pour mettre en service des mesures pour se mettre en conformité ». Sur ce sujet, on pourra saluer le European Top Level Domain Information Sharing and Analysis Center (European TLD ISAC) qui va être un maillon utile pour implémenter la directive NIS2 dans l’industrie des noms de domaine.

Nameshield, société européenne indépendante certifiée, ISO 27001 depuis 2017, va œuvrer en conformité avec la directive et aura à cœur de limiter au maximum l’impact de son application dans les formalités de ses clients.

Enfin sur les aspects de leadership, l’instance des extensions génériques, le GNSO a désormais une nouvelle équipe désignée lors de l’ICANN78, tandis que l’organisation ICANN Org va elle désigner en 2024, un nouveau visage pour assumer sa présidence. Rendez-vous l’année prochaine.

Source de l’image : Site de l’ICANN

L’ICANN confirme DENIC Services comme unique agent de séquestre des données des bureaux d’enregistrement désignés par l’ICANN

L'ICANN confirme DENIC Services comme unique agent de séquestre des données des bureaux d'enregistrement désignés par l'ICANN

En 2018, l’ICANN, en charge de l’attribution des noms de domaine et des adresses IP, confirmait DENIC eG comme agent de séquestre désigné des données des bureaux d’enregistrement pour le compte de l’organisation ICANN, aux côtés d’Iron Mountain racheté depuis par la société NCC Group qui officiait également comme agent de séquestre. Cinq ans plus tard, le 17 juillet, à l’issue d’un nouvel appel d’offres, l’ICANN a confirmé DENIC Services comme unique agent de séquestre désigné pour les cinq prochaines années. Une belle reconnaissance pour cet acteur européen, filiale de DENIC eG, qui gère notamment le .DE, l’extension géographique allemande qui totalise plus de 17 millions de noms de domaine.

Stefan Pattberg, Directeur de DENIC Services, a profité de l’occasion pour répondre à nos questions.

Pouvez-vous nous rappeler le rôle d’un agent de séquestre de données ?

Il est important pour la stabilité de l’Internet mondial que les noms de domaine soient non seulement accordés mais aussi accessibles en permanence, indépendamment de la situation financière, opérationnelle ou juridique des bureaux d’enregistrement ou des registres qui les gèrent à un moment donné. Il est évident que les données d’enregistrement constituent un actif important pour un bureau d’enregistrement ou un registre, souvent le plus important, car elles représentent la relation avec le client et sont la source de revenus pour les prestataires de services. Mais elles n’ont pas qu’une importance économique. Il y a également des exigences politiques supplémentaires et même des réglementations légales telles que le RGPD à prendre en compte lors du traitement de ces données.

Le rôle de l’agent de séquestre est de veiller à ce que les données d’enregistrement appartenant à un domaine soient toujours sûres et disponibles, même en cas de défaillance d’un bureau d’enregistrement ou d’un registre chargé de la gestion d’un domaine. Dans ce cas, la mission de l’agent de séquestre consiste à transmettre les données d’enregistrement à un autre prestataire de services qui reprend le rôle de la partie défaillante précédente. Il s’agit d’un élément de sécurité très important pour les détenteurs de noms de domaine, car il leur permet de s’assurer que leur  domaine sera toujours disponible et que la propriété sera toujours garantie. S’il n’est pas nécessaire de libérer un tel dépôt, il est du devoir de l’agent de séquestre de sauvegarder les données d’enregistrement conformément à toutes les politiques et réglementations pertinentes de manière à ce qu’il n’y ait aucun risque pour le déposant que les données soient perdues au profit d’un concurrent ou de toute autre personne n’étant pas autorisée à y accéder. Les registres et les bureaux d’enregistrement qui utilisent le séquestre livrent les données d’enregistrement quotidiennement ou hebdomadairement, sous forme de « dépôts » à leur agent. Un dépôt est une composition de toutes les données d’enregistrement pertinentes sous une forme spéciale, hautement cryptée et même signée électroniquement par l’expéditeur. L’agent valide le dépôt. Cela signifie qu’il vérifie si le dépôt reçu provient du bon expéditeur, s’il est intact et si le format des données est conforme aux normes internationales. Le résultat de la validation est ensuite communiqué à toutes les parties concernées, les déposants et les bénéficiaires. Cela crée de la transparence et la transparence crée de la confiance.

En quoi la désignation de DENIC Services en tant qu’unique agent de séquestre accrédité par l’ICANN est-elle importante du point de vue de la protection et de la sécurité des données ?

Lorsque l’ICANN a lancé le programme Data Escrow en 2007, il n’y avait qu’un seul agent de séquestre de données qui a été choisi comme agent désigné pour les bureaux d’enregistrement. L’expression « agent de séquestre désigné » signifie que l’ICANN a sélectionné cet agent dans le cadre d’un processus très ambitieux, en vérifiant ses capacités techniques, financières et opérationnelles, et que l’ICANN paie cet agent pour le service qu’il fournit aux bureaux d’enregistrement. Par conséquent, si un bureau d’enregistrement travaille avec un agent désigné, il devrait avoir une grande certitude quant à la stabilité et à la qualité du service pour le bureau d’enregistrement.

Si le bureau d’enregistrement souhaite effectuer un dépôt auprès d’un agent de dépôt de données non désigné, le bureau d’enregistrement doit effectuer lui-même toutes les vérifications que l’ICANN effectue au cours de la procédure de sélection.

En 2007, le seul agent de séquestre de données était une société américaine, conformément à la législation et à la réglementation des États-Unis. En 2017, l’ICANN a constaté la nécessité d’offrir une solution conforme au RGPD. Le RGPD a augmenté le niveau de confidentialité des données au profit des détenteurs de domaines, mais a soulevé des questions sur les lieux de stockage des données, le transfert des dépôts dans et hors de l’Union européenne, etc. Après un processus de demande de proposition au début de 2018, l’ICANN a décidé de nommer un deuxième agent de séquestre désigné, qui était DENIC. Afin de se concentrer sur la qualité du service pour les clients, DENIC a créé DENIC Services en tant que nouveau fournisseur de services de séquestre de données et de services DNS Anycast pour l’industrie des noms de domaine. C’était il y a seulement cinq ans.

En tant qu’entreprise allemande et avec le RGPD en perspective, nous avons décidé de construire la nouvelle application Data Escrow avec le privacy-by-design. Les deux data centers que nous utilisons pour un service conforme au RGPD 365 jours, 24 heures sur 24 et 7 jours sur 7, se trouvent dans l’Union européenne, l’un à Francfort et l’autre à Amsterdam. Depuis la création de DENIC Services, il était important de prouver à nos clients que nous étions dignes de confiance, en particulier en matière de sécurité informatique, de continuité des activités et de confidentialité des données. Nous sommes certifiés ISO27001 et ISO22301. Les centres de données sont exploités par DENIC, qui a fait ses preuves depuis plus de 25 ans en matière d’exploitation d’infrastructures critiques sans interruption et de manière sûre et sécurisée. Je pense donc que l’utilisation de DENIC Services comme unique agent de séquestre désigné par l’ICANN décharge les bureaux d’enregistrement de nombreux soucis. Ils peuvent se concentrer sur leur activité principale, et nous promettons que « WE PROTECT YOUR BUSINESS » (ndlr : « Nous protégeons votre activité »).

En mars de cette année, l’ICANN a lancé un nouveau processus de sélection pour un ou plusieurs agents de séquestre de données désignés au niveau mondial. Nous avons compris qu’il s’agissait d’un défi pour montrer que nous ne sommes pas seulement la meilleure option pour les bureaux d’enregistrement et les registres étant sous le régime RGPD, mais même pour d’autres qui doivent respecter d’autres législations et réglementations sur la confidentialité des données. C’est pourquoi nous avons construit une deuxième infrastructure Data Escrow en Virginie du Nord, aux États-Unis. Cela signifie que les bureaux d’enregistrement et les registres ont désormais le choix de l’endroit où leurs dépôts de données doivent être stockés. Les deux infrastructures offrent le même type de sécurité et fonctionnent selon les mêmes accords de niveau de service fournis par l’ICANN.

L’excellente réputation dont nous jouissons aujourd’hui sur le marché, notre historique d’innovations annuelles et le fait de pouvoir donner aux bureaux d’enregistrement le choix du lieu de stockage semblent avoir convaincu l’ICANN et nous sommes désormais l’unique agent de séquestre désigné pour tous les bureaux d’enregistrement accrédités par l’ICANN dans le monde entier.

Comment avez-vous vécu cette désignation ?

Nous sommes très fiers d’avoir été sélectionnés pour ce rôle qui est d’une grande importance pour la stabilité de l’Internet mondial. Nous considérons cette désignation comme une reconnaissance de notre travail acharné au cours des cinq dernières années. Nous n’avons pas seulement repensé le séquestre des données de domaines à partir de zéro, mais nous avons également apporté de nouvelles innovations en permanence. Nous voulions être le leader du marché en matière de technologie, de qualité de service et de satisfaction du client dès le premier jour, et nous y sommes parvenus. Mais nous acceptons aussi ce défi avec une certaine humilité. Nous sommes conscients de l’ampleur de la tâche et du fait que, malgré toute la préparation, nous connaîtrons des événements imprévus. Mais je suis sûr que nous avons dans notre équipe la bonne attitude, la motivation, l’expertise nécessaire et aussi la joie de servir nos clients pour y faire face.

Pensez-vous que cela va aider à consolider le modèle multipartite initié par l’ICANN avec la transition de l’IANA achevée en 2016 ?

C’est l’un des défis que nous devons relever. Nous devons prouver au cours des cinq prochaines années que le fait d’avoir un seul tiers de confiance désigné au lieu de deux permet d’offrir un meilleur service et de meilleurs résultats à la communauté. La mise en place d’un modèle multipartite fonctionnel, accepté par presque toutes les parties concernées, est une valeur en soi dans le monde d’aujourd’hui. Des améliorations sont-elles possibles ? Bien sûr. Nous avons de nombreuses idées pour améliorer le processus de Data Escrow et en tirer davantage de valeur. Mais la plupart du temps, nous abandonnons les nouvelles idées parce qu’elles semblent trop compliquées pour les concrétiser dans un délai raisonnable. Malgré tous les avantages liés à la mise en place d’un modèle multipartite, le temps est toujours un problème. Si vous regardez les discussions et la planification autour du gTLD 2.0 (ndlr : la prochaine série de nouvelles extensions génériques), j’ai le sentiment, depuis mes débuts, que cela se passera toujours dans deux ans, mais que nous n’en sommes jamais très proches. Le fait d’avoir un seul agent de séquestre désigné en communication directe avec tous les bureaux d’enregistrement accrédités devrait nous aider à retrouver une partie de la vélocité que nous avons peut-être perdue.

Quelles sont les prochaines étapes envisagées par DENIC Services pour organiser la transition vers cette nouvelle responsabilité ?

Nous prévoyons une période de transition d’environ 12 mois, gérée et suivie de près par l’ICANN. Plus de 2500 bureaux d’enregistrement nous rejoindront durant cette période. Cela multipliera le nombre de nos clients et le nombre de domaines qui nous sont confiés. La bonne nouvelle, c’est que nous sommes bien préparés à cette situation. Dès qu’un client a passé le processus de changement de dépôt de données auprès de l’ICANN, nous lui envoyons ses identifiants pour accéder à notre centre de contrôle du dépôt de données. Ce portail fournit non seulement toutes sortes d’informations sur les activités quotidiennes, 365 jours par an, 24 heures sur 24 et 7 jours sur 7, mais il propose également une nouvelle fonction d’intégration qui permet au bureau d’enregistrement de contrôler l’intégration et offre un processus semi-automatisé jusqu’à la livraison réussie du premier dépôt à notre société. Pour les groupes ou familles de bureaux d’enregistrement, nous proposons une communication spéciale de serveur à serveur via une API Restful, de sorte que le prestataire de services techniques contrôle l’ensemble du processus d’intégration d’une manière entièrement automatisée. Ces deux innovations ont permis de réduire le temps nécessaire à l’intégration de plusieurs semaines à quelques jours, en réduisant délibérément le nombre de sources d’erreurs potentielles.

Les bureaux d’enregistrement qui souhaitent obtenir plus d’informations sur nos services peuvent visiter le site web welcome-rde.denic-services.de. Ce site Web fournit des réponses aux questions fréquemment posées, offre de nombreuses informations à télécharger et invite à s’inscrire aux webinaires que nous proposons pour l’intégration.

Sans oublier qu’au cours du processus de sélection, l’ICANN a accordé une grande importance à la qualité du service et a insisté sur le fait que tous les nouveaux bureaux d’enregistrement devaient bénéficier du même niveau de service que celui qu’apprécient les clients existants. Nous avons donc accepté de doubler notre équipe de service chargée à la clientèle de Data Escrow, ce qui représente un investissement considérable en plus de tous les développements informatiques que nous avons réalisés auparavant. Ainsi, à partir d’octobre, nous aurons une équipe de service à la clientèle pour tous les bureaux d’enregistrement déjà inscrits et une deuxième équipe formée et concentrée sur les bureaux d’enregistrement qui nous rejoignent.

Entretien traduit de l’anglais et réalisé par Nameshield le 18-07-2023.

Source de l’image : Bruno via Pixabay

ICANN77 : Des avancées concrètes et la recherche d’un futur leader

ICANN77 : Des avancées concrètes et la recherche d’un futur leader

Le mois dernier se tenait à Washington DC le 77ième sommet de l’ICANN, l’instance de régulation d’Internet. Ce second sommet de l’année 2023 a une nouvelle fois été riche en termes de réunions et d’échanges avec pas moins de 90 sessions tenues sur quatre journées.

Retour sur des faits marquants de cette édition.

Des travaux qui aboutissent

Si des sommets de l’ICANN ont souvent laissé une impression mitigée en raison de la multitude des sujets débattus et de processus alourdis par l’approche consensuelle recherchée par l’organisation, on peut saluer le fait que l’ICANN77 a été marqué par l’aboutissement de plusieurs d’entre eux à commencer par la Registration Data Consensus Policy.

En mai 2018, l’ICANN appliquait à la hâte une Spécification Temporaire à toutes les parties prenantes avec un train de mesures directement liées au RGPD que l’Union Européenne venait d’appliquer. Parmi ces mesures, le masquage des données personnelles dans les bases d’enregistrement des noms de domaine génériques a vu le jour. Ce train d’obligations était prévu pour une année reconductible et devait être remplacé par un cadre pérenne. L’instance en charge des politiques des noms génériques, le GNSO a donc rapidement convoqué un processus de développement de nouvelles politiques, un PDP, qui a été divisé en plusieurs chantiers. Sa phase 1 concernait justement le cadre obligataire pérenne recherché. De ce chantier est issu la Registration Data Consensus Policy qui est désormais finalisée. Ce travail a été allongé car le sujet des données personnelles sur les noms de domaine recoupe beaucoup d’autres textes (21 politiques en tout) qui ont aussi été révisés. Si les acteurs doivent disposer d’au moins 18 mois pour appliquer la nouvelle politique, à terme des aspects liés à la collecte, au traitement et à la conservation des données personnelles liées aux noms de domaine vont être altérés.

La phase 2 concerne la création d’un système standardisé d’accès aux données personnelles masquées sur les contacts des noms de domaine pour des besoins qualifiés de légitimes comme par exemple des investigations en lien avec la cybercriminalité. Celle-ci a abouti à la création d’un  prototype qui va être déployé à la rentrée de cette année. Ce prototype doit permettre à horizon de deux années à l’organisation de valider le développement ou non d’un outil global pérenne. C’est donc une étape que l’on peut qualifier de raisonnable car prudente. Il eût en effet été hasardeux de développer un système globalisé particulièrement onéreux dont l’utilisation était incertaine. Mais ce sujet est aussi directement corrélé à l’état d’exactitude des données. A quoi bon demander l’accès à des données de contacts masquées si elles ne sont pas fiables ?

Sur ce sujet, ICANN a initié en 2021 un chantier sur l’exactitude des données d’enregistrement. Mais ICANN a buté sur le fait que pour évaluer l’exactitude des données il fallait disposer d’une base légale pour accéder aux données. Cela a obligé l’instance à mettre ce chantier en pause depuis novembre 2022 où des négociations ont débuté pour créer un Data Protection Agreement, un accord sur la protection des données entre l’ICANN et les parties prenantes.

Deux amendements contractuels en 2023

Sur le volet contractuel, on notera que les contrats liant ICANN avec les opérateurs de registres d’une part et les bureaux d’enregistrement d’autre part sont en passe, et ceci est inédit, d’être amendés deux fois dans la même année. En effet, une première révision va entrer en application le mois prochain pour organiser une transition entre le protocole Whois et son successeur, le protocole RDAP. La seconde sur le point d’être mise au vote des parties prenantes, vise à renforcer la lutte contre les abus du DNS. On pourra se rappeler sur les abus du DNS que ce sujet a longtemps fait partie des marronniers des sommets de l’ICANN dans le sens où il a été débattu pendant plusieurs années sans jamais aboutir faute de consensus. Une obligation de lutte contre ces atteintes n’a donc jamais été aussi proche d’être inscrite dans les contrats.

ICANN recherche son futur visage

Autre fait inédit, on se souviendra que le 21 décembre de l’année dernière, ICANN annonçait le retrait de Goran Marby son président. C’est Sally Costerton qui a endossé la responsabilité en étant désignée dans la foulée présidente par interim de l’organisation. Cette dirigeante expérimentée qui jouit déjà d’une dizaine d’années d’expérience dans l’organisation, si elle a logiquement été très observée lors de l’ICANN76, elle a aussi été bien accueillie par la communauté. Elle s’est en effet appropriée les sujets très rapidement et s’est montrée très volontariste pour faire avancer les sujets. L’ICANN77 a été l’occasion de proposer une session appelée Comité de recherche d’un nouveau président de l’ICANN. C’est le profil du futur président qui y a été dressé ainsi que ses huit responsabilités : la gestion de la fonction IANA, le développement des nouvelles politiques du système DNS, le programme des nouvelles extensions génériques, le management stratégique, la gestion de l’instance de gouvernance, l’engagement et les échanges au sein de la communauté, la gestion de la responsabilité et bien entendu le rôle de représentant de l’instance. La perspective donnée pour la désignation de ce futur visage de l’ICANN se situe au second trimestre de 2024.

Le prochain round de nouvelles extensions génériques au centre des attentions

Comme souvent lors des sommets de l’ICANN, le sujet de la prochaine série de nouvelles extensions génériques a été au menu de la plupart des échanges. Le fait que la précédente fenêtre de candidatures remonte au début de l’année 2012 n’y est évidemment pas étranger. Lors de son premier sommet en tant que présidente de l’ICANN, Sally Costerton avait d’ailleurs bien fait avancer ce sujet puisque l’ICANN76 s’était conclu par l’adoption par le Conseil d’administration de l’ICANN de 98 des 136 recommandations issues du processus de développement de nouvelles politiques en vue de la prochaine série. 38 recommandations restent donc sur la touche afin d’être clarifiées, travail qui est en cours et dont l’aboutissement doit intervenir au second semestre de cette année. En parallèle, l’implémentation des autres recommandations et la révision du guide de candidatures viennent de débuter. Néanmoins deux autres sujets complètent ce tableau : la possibilité de créer des extensions génériques fermées, sorte de modèle similaire aux extensions de marques mais qui serait rendu possible pour des termes génériques et la révision des politiques pour les extensions et les noms de domaine internationalisés, c’est-à-dire dans les langues natives. Le premier sujet devrait prochainement être mis sur orbite via un processus de développement de nouvelles politiques prévu sur près de deux années. Quant au second, son processus de développement de politiques pourrait durer jusqu’en novembre 2025.

Lors du round de nouvelles extensions génériques de 2012, les extensions et les noms de domaine internationalisés étaient déjà fortement mis en avant comme un vecteur de succès de ce processus alors novateur. C’était toutefois sans compter sur l’acceptation universelle encore balbutiante et qui a heureusement fait de notables progrès depuis. Le protocole RDAP pour les données d’enregistrement était lui aussi déjà considéré comme une alternative au Whois à implémenter avec le programme des nouvelles extensions génériques. Ce dernier n’est finalement en passe de supplanter le Whois qu’au terme d’une période de transition à venir de 18 mois. Quant aux extensions génériques fermées, elles étaient elles aussi considérées en 2012 mais abandonnées faute de consensus. Elles pourraient finalement voir le jour sous des modalités à définir lors de la prochaine série. Quant aux abus du DNS, autre sujet débattu pendant des années, il est aussi en passe d’aboutir à des obligations supplémentaires qui vont concerner les registres comme les bureaux d’enregistrement.

Si Nameshield vous propose dès à présent des solutions pour vous accompagner sur les atteintes à vos actifs en ligne et vos projets de nouvelles extensions, on pourra noter que les obligations qui incombent aux sociétés qui gèrent des noms ne cessent de s’accroitre mais aussi qu’avec l’ICANN les sujets finissent presque toujours par aboutir.

Rendez-vous à Hambourg en octobre pour l’édition ICANN78.

Source de l’image : Site de l’ICANN

ICANN76, Sally Costerton, la nouvelle présidente par intérim de l’ICANN imprime son style

Candidate en mars 2020 puis en mars 2021, la ville de Cancun aura finalement dû attendre mars 2023 et la fin de la pandémie de COVID pour retrouver une nouvelle édition d’un sommet de l’ICANN en présentiel. 2023, une année très importante pour l’organisation. Celle-ci va en effet célébrer ses 25 années d’existence alors qu’elle traverse une période à risques avec une présidence intérimaire après la démission de son Président le 22 décembre 2022.

ICANN76, Sally Costerton, la nouvelle présidente par intérim de l’ICANN imprime son style

Deux femmes à la tête de l’instance

C’est l’anglaise Sally Costerton qui était vice-présidente du Global Stakeholder Engagement (GSE) en charge de l’engagement et de la sensibilisation des parties prenantes à l’ICANN et à sa mission dans le monde entier depuis 2012, qui a été nommée Présidente Directrice Générale par interim de l’ICANN suite au départ de Goran Marby fin 2022. Elle est secondée par Tripti Sinha, qui occupe la fonction de présidente du conseil d’administration de l’ICANN. Tripti est également vice-présidente adjointe et directrice de la technologie à l’université du Maryland, au sein de la division des technologies de l’information. C’est la première fois que l’ICANN a à sa tête deux femmes. La situation fait toutefois écho à la création de l’ICANN. Comme cela a été rappelé lors de la cérémonie d’ouverture, en 1998, année où le gouvernement américain confia à l’ICANN la mission de gérer le système d’adressage DNS, une femme occupait également la position de présidente du conseil d’administration. Il s’agissait d’Esther Dyson.

Si les interims de direction sont rares à l’ICANN, cette situation a donné lieu à l’organisation d’une session particulière nommée « L’avenir de l’ICANN et le prochain président-directeur général ». Une session où l’on pouvait s’attendre à ce que les participants puissent interagir avec le nouveau Conseil d’Administration. Il n’en a rien été puisque cette session s’est apparentée à une sorte de micro libre sans interlocuteur direct pour exprimer les attentes vis-à-vis de la nouvelle Direction de l’organisation.

Qui dit interim pour une organisation de gouvernance dit également période à risques, d’autant que les sujets à adresser ne manquent pas et que le contexte géopolitique tend vers une fragmentation accrue. Toutefois, si l’on ne connait pas la durée de l’interim de présidence, Sally Costerton a su rapidement imprimer sa marque dès le début du sommet où elle a notamment déclaré  « Je ne suis pas au fait de tout mais je m’appuie sur des experts ». Des propos de nature à rassurer et qui dénote une approche pragmatique.

La transparence à l’épreuve de l’expérience

L’ICANN est une organisation bien rodée puisqu’elle tient des sommets depuis 25 années. La tendance observée ces dernières années, était que les Organisations de soutien (SO) et Comités consultatifs (AC) qui la constituent, allaient vers plus de transparence en ouvrant toutes leurs sessions au public. La transformation la plus significative est à mettre au crédit du GAC, l’instance représentant les gouvernements dont les sessions ont été fermées de nombreuses années avant d’être totalement ouvertes à tous les participants. L’occasion de saluer le travail de Manal Ismail, qui après près de six années à la tête du GAC, laisse sa place au paraguayen Nicolas Caballero. Une tendance globale donc de nature à générer de la confiance, une valeur clé pour répondre aux détracteurs de plus en plus nombreux du mode gouvernance de l’ICANN.

Mais cette tendance s’est inversée lors de ce sommet car de nombreuses sessions étaient fermées, des « Closed sessions » auxquelles même certains utilisateurs affiliés n’ont pas pu avoir accès ni en présentiel ni en distanciel. Des participants remontés, n’ont d’ailleurs pas manqué de le souligner lors du traditionnel Forum Public qui clôture généralement la semaine de réunions.

Des avancées à marche forcée ?

L’approche consensuelle, marque de fabrique de l’ICANN, est à la fois un atout pour fédérer le plus d’acteurs autour des obligations qui sont adoptées mais aussi une tare car cela ralentit considérablement l’avancée de travaux importants.

Exemple marquant, celui des abus du DNS. Les usages malveillants sont en effet un réel problème étant donné les préjudices subis par les usagers d’Internet impactés. Le GAC n’a pas manqué de le rappeler une nouvelle fois lors d’une session où des experts externes ont été conviés comme un représentant du Bureau Fédéral d’Investigation, le FBI. Ce dernier a indiqué qu’au niveau des Etats-Unis, en 2022 plus de 800,000 noms de domaine ont fait l’objet de plaintes causant des pertes supérieures à 10 milliards de dollars US. Si le sujet des abus du DNS n’a pas manqué de s’inviter à chaque sommet de l’ICANN au fil des années passées, force est de constater que le consensus a montré ses limites. Les parties prenantes présentes au GNSO, l’instance chargée des politiques des noms génériques, ne sont en effet jamais parvenues à s’entendre sur la voie à suivre entre notamment un Processus de développement de politique ou des négociations contractuelles pour réviser les contrats des parties prenantes avec l’ICANN. Après des consultations des parties prenantes, c’est finalement le second moyen qui a été retenu par le GNSO et le moins que l’on puisse dire c’est que lors de l’ICANN76, la volonté affichée était cette fois de vite parvenir à un résultat. Un amendement des contrats des registres et des bureaux d’enregistrement est en cours d’élaboration et doit être présenté en juin puis soumis aux votes des parties concernées dès octobre.   

Le GNSO entend s’appuyer sur la dynamique d’un autre amendement des contrats soumis aux votes des parties prenantes: un amendement « RDAP ». Le RDAP est un protocole alternatif au Whois qui permet de consulter les données d’enregistrement des noms de domaine. L’issue des votes et donc de l’adoption de ces révisions de contrats, demeurait incertaine à la fin du sommet de l’ICANN car différents seuils de participation et de votes favorables doivent être atteints.

Adoption partielle des recommandations pour des séries ultérieures de nouveaux gTLDs

Autre sujet que certains aimeraient voir avancer plus vite, celui de prochaines séries de nouvelles extensions génériques. Il faut en effet remonter à janvier 2012, pour la dernière fenêtre de candidatures à des extensions génériques. Depuis lors, un processus de développement de politique a été conduit depuis 2015 pour définir un train de recommandations pour la tenue de nouvelles fenêtres de candidatures. Le rapport final de ce processus a été remis au Conseil d’administration de l’ICANN en février 2021. A l’automne 2021, l’ICANN avait surpris la communauté en annonçant la tenue d’une phase de cadrage, un ODP (Operational Design Phase) qui aura finalement duré jusqu’au début de cette année. Le conseil d’administration n’avait donc pas encore statué sur le rapport final des recommandations, un préalable pour pouvoir engager les travaux d’implémentation des recommandations. Autant dire que la nouvelle présidente par interim de l’ICANN était donc aussi très attendue sur ce sujet.

Et elle a rapidement prévenu que le temps était aussi à l’action sur ce sujet : « Vous allez voir que les choses vont être clarifiées » (ndlr : sur les prochaines séries) a-t-elle déclaré lors d’une session en semaine. A la fin de la semaine, lors d’une session du conseil d’administration, 98 recommandations du processus de développement de politiques ont été adoptées, 38 autres mises en balance car nécessitant des compléments d’information. Un plan de mise en œuvre est aussi attendu, ordonné pour août, avec un accent mis sur les noms et extensions internationalisées que l’organisation ICANN souhaite largement mettre en avant et le besoin de clarifier si des extensions génériques fermées vont pouvoir être proposées.

Observations de NAMESHIELD

On peut regretter un retour à une certaine opacité dans les prises de décisions lors de l’ICANN76 où se sont tenues pas moins de 25 sessions fermées. Néanmoins, c’est peut-être de là que viennent aussi les avancées constatées sur des sujets qui avançaient difficilement comme sur les abus du DNS, sujet très important pour NAMESHIELD qui met à votre disposition plusieurs solutions pour défendre vos actifs en ligne et la tenue d’une prochaine série de nouvelles extensions, où les experts NAMESHIELD peuvent également vous accompagner.

L’autre question demeurait de voir comment la nouvelle Présidente d’ICANN par interim Sally Costerton allait endosser son nouveau rôle dans une période à risques pour l’ICANN dont le modèle est lui aussi de plus en plus challengé par les Etats, des organisations internationales et même des alternatives technologiques. Sur ce point, la nouvelle présidente est apparue volontariste, joignant les paroles aux actes, comme sur le sujet de séries ultérieures de nouvelles extensions génériques. Sally Costerton semble avoir déjà commencé à tracer son sillon pour mieux endosser un rôle de PDG pour un mandat plein de l’organisation.

Source de l’image : Site de l’ICANN