Am 26. Mai 2025 hat das Bundesamt für Sicherheit in der Informationstechnik (BSI) in einem Beitrag der Allianz für Cyber‑Sicherheit (ACS) neue Impulse zum Thema E‑Mail-Sicherheit gesetzt – mit erheblicher Bedeutung für alle Unternehmen, die E-Mails versenden.
📢 Empfohlene Einrichtung von DANE mit DNSSEC-Schutz: Besonders für eingehende Mails wird ein durchgängiger Schutz empfohlen. DNSSEC ist Voraussetzung, um TLSA-Einträge abzusichern und Manipulationen über DNS-Ausgestaltung wirksam zu verhindern: Ein echter Mehrwert im Angebot für Kunden, die nicht nur Domain-Sicherheit, sondern Ende-zu-Ende‑Authentizität wünschen.
Achtung: nicht jeder Registrar stellt seinen Kunden DNSSEC zur Verfügung – bei Nameshield ist dies selbstverständlich möglich, sprechen Sie uns gerne an.
📢 Praktische Tipps zur Konfiguration und Hinweis auf häufige Fehler, z.B. Null-MX für nicht‐genutzte Domains oder typische Zeichen- und Tippfehler beim Eintrag der SPF-, DKIM- und DMARC-Records.
📢 Warnung vor geringer DNSSEC-Durchdringung: Viele Unternehmen scheuen DNSSEC aus Angst vor Fehlkonfiguration – dabei ist es das Rückgrat der E‑Mail-Sicherheit. Denn: Ohne DNSSEC bleibt SPF-, DKIM- oder DMARC-Schutz eine potenzielle Schwachstelle.
Dieser Schritt kommt nicht überraschend und reiht sich in die Reihe von Gmail, Yahoo und Apple ein, die seit 2024 DMARC von Absendern verlangen, die mehr als 5000 E-Mails pro Tag versenden. Die wichtigsten E-Mail-Dienste haben somit ihre Anforderungen an die Sicherheit von E-Mails verschärft, um besser gegen zahlreiche Cyberbedrohungen (Spam, Phishing durch Identitätsdiebstahl) vorgehen zu können.
Dabei sind nicht nur große Konzerne von dieser neuen Regeln betroffen, es reicht bereits aus, einmal an einem Tag 5000 E-Mails zu versenden, z. B. für eine Marketingkampagne, um betroffen zu sein. So können auch kleine Unternehmen und Verbände dem Risiko ausgesetzt sein, dass ihre E-Mails zurückgewiesen werden.
Welche Risiken bestehen für nicht konforme Unternehmen?
Unternehmen, die sich nicht auf diese neuen Anforderungen eingestellt haben, riskieren seit dem Inkrafttreten dieser Regeln am 5. Mai, dass ihre E-Mails im besten Fall im Spam landen und im schlimmsten Fall abgelehnt werden. Microsoft hat klargestellt, dass nicht authentifizierte E-Mails den Code „550; 5.7.515 Access denied, die sendende Domain [SendingDomain] erfüllt nicht die erforderliche Authentifizierungsstufe“ tragen werden.
Unternehmen riskieren daher:
dass ihre E-Mails nicht ankommen (Marketing-E-Mails, Rechnungen, Zurücksetzen von Passwörtern oder andere wichtige Mitteilungen).
ihren Ruf als nicht konformer Versender zu beschädigen und das Vertrauen ihrer Kunden zu gefährden.
Wie können Sie die neuen Microsoft-Richtlinien einhalten?
Mehrere Protokolle wie SPF, DKIM und DMARC können effektiv eingesetzt werden, um Ihre E-Mails zu sichern:
SPF (Sender Policy Framework) ermöglicht es Mailservern zu überprüfen, ob eine empfangene E-Mail tatsächlich vom gemeldeten Hostserver stammt. Diese Überprüfung erfolgt automatisch und ist für den Empfänger transparent.
DKIM (Domain Keys Identified Mail), ist eine kryptografische Signatur des DKIM-Nachrichtenkörpers, die die Authentizität der Absenderdomain überprüft und die Integrität der Nachricht gewährleistet.
Schließlich wird DMARC (Domain-based message authentication, reporting and conformance) in den Authentifizierungsprozess für eingehende E-Mails einer Organisation integriert. Mithilfe von DMARC können Empfänger feststellen, ob eine Nachricht konform ist. Es setzt voraus, dass die Nachricht die SPF- und/oder DKIM-Validierung durchlaufen hat und die Domainnamen übereinstimmen.
DMARC ist eine Pflicht, keine Option mehr: Nameshield unterstützt Sie bei der Einhaltung der Vorschriften!
Am 9. Oktober teilte Apple dem CA/Browser Forum mit, dass es auf GitHub einen Entwurf für die Abstimmung über zwei wichtige Ereignisse in der Lebensdauer von SSL/TLS-Zertifikaten zur Kommentierung veröffentlicht hat:
Schrittweise Verkürzung der Höchstdauer öffentlicher SSL/TLS-Zertifikate auf 45 Tage bis 2027
Schrittweise Verkürzung der Wiederverwendungsfrist für DCV-Challenges auf 10 Tage bis 2027
Im März 2023 kündigte Google in seinem Fahrplan „Moving Forward, Together“ an, dem CA/B-Forum eine Verkürzung der maximal möglichen Gültigkeitsdauer für öffentliche TLS-Zertifikate von 398 Tagen auf 90 Tage anzubieten. Seit dieser Ankündigung wartet der Markt gespannt auf Googles Bestätigung, vor allem aber auf den Zeitplan für die Umsetzung… bisher ohne Erfolg. Mozilla seinerseits kündigte vor einigen Wochen an, dem Beispiel von Google bei seinem Firefox-Browser folgen zu wollen, ohne weitere Details zu nennen.
Apple hat nun den ersten Schritt getan und am 9. Oktober bekannt gegeben, zukünftig sowohl die Lebensdauer von Zertifikaten auf 45 Tage zu verkürzen (statt wie erwartet 90 Tage) als auch die Dauer der DCV-Challenges auf 10 Tage zu begrenzen, gemäß dem unten stehenden Zeitplan. Ein echter Paukenschlag:
Sep-15-2025 => Zertifikate und DCV-Validierungszeiten auf 200 Tage reduziert
Sep-15-2026 => Zertifikate und DCV-Validierungszeiten auf 100 Tage reduziert
Apr-15-2027 => Zertifikate und DCV-Validierungszeiten auf 45 Tage reduziert
Sep-15-2027 => DCV Validierungszeit: 10 Tage
Was steckt hinter der Entscheidung, welche Folgen hat sie und wie können Sie sich als Domaininhaber auf die Veränderungen vorbereiten?
Kontext und Analyse:
Im ersten Stadium wird die Veröffentlichung von den Marktteilnehmern kommentiert werden, bevor die formelle Abstimmung im CA/B-Forum erfolgt, über die wiederum die Mitglieder abstimmen: die Herausgeber von Internet-Browsern (Google, Mozilla, Apple und Microsoft…) einerseits und die Zertifizierungsstellen andererseits. Sicherlich wird es noch Änderungen geben, aber die Grundidee steht und der Prozess ist in Gang.
Die Softwarehersteller sind sich in der Tat einig, dass die Lebensdauer von Zertifikaten verkürzt werden muss. Unter den Zertifizierungsstellen unterstützt Sectigo, einer der wichtigsten Akteure in der Zertifikatsbranche, die Initiative bereits. Es ist davon auszugehen, dass die Dinge von nun an schnell voranschreiten werden und in den kommenden Wochen oder Monaten nur wenige Kommentare eingehen und ein Votum verfasst wird. Sobald wir mehr über die Bestätigung der Laufzeiten und des Zeitplans wissen, werden wir Sie natürlich informieren.
Erwartete Ergebnisse:
Lebensdauer von Zertifikaten: Ob 90 Tage, 45 Tage oder sogar weniger, diese Verkürzung ist keine Überraschung mehr und hat erhebliche Auswirkungen auf das Portfolio öffentlicher Zertifikate. Die Zertifikate können nicht mehr manuell verwaltet werden. Der Markt hat mit dem Übergang zur Automatisierung begonnen, insbesondere durch CLMs (Certificate Lifecycle Managers). Für Unternehmen und Organisationen wird es darauf ankommen, sich auf Partner zu verlassen, die so viele Verbindungen wie möglich zwischen Organisationen, Zertifizierungsstellen und CLMs anbieten können.
Dauer der DCV-Abfrage: Eine Verkürzung der Dauer der DCV-Abfrage auf 10 Tage hätte, sofern sie validiert wird, erhebliche Auswirkungen, vielleicht sogar mehr als eine Verkürzung der Lebensdauer von Zertifikaten. Bislang hat die Branche Domainnamen 398 Tage lang vorvalidiert und dabei nur einmal die DCV-Anforderung verwendet. Die Ankündigung von Apple würde somit die Verwendung einer DCV-Challenge für praktisch alle Bestellungen erzwingen, was einen großen Paradigmenwechsel darstellen und Verbindungen mit einem weiteren Baustein im Ökosystem mit sich bringen würde: dem DNS. Bei der DCV-Abfrage (Domain Control Validation) wird in die Zone des/der im Zertifikat aufgeführten Domainnamens/-namen eingegriffen, im Idealfall sofort, um das Zertifikat zu validieren.
Dauer der Organisationsauthentifizierung: Apple hat nichts zum Thema der Gültigkeitsdauer der Organisationsauthentifizierung für OV-Zertifikate bekannt gegeben, die derzeit 825 Tage beträgt. Es kursieren jedoch Gerüchte, dass diese auf 398 Tage oder sogar 365 Tage verkürzt werden könnte.
Was Sie bereits jetzt tun können:
Der Schlüssel zu einer erfolgreichen Zertifikatsverwaltung liegt in der Automatisierung. Eine Zertifikatslebensdauer von 45 Tagen entspricht 9 Eingriffen pro Jahr und Zertifikat. Eine manuelle Verwaltung wird damit utopisch. Wir empfehlen Ihnen folgende Lösungsbausteine:
Zertifikatsanbieter/Zertifizierungsstelle (CA): ein vertrauenswürdiger Partner, der Sie bei Problemen mit der Authentifizierung in Ihrem Unternehmen und Ihrer Domain unterstützt. Das Dienstleistungsniveau ist der Schlüssel zu einem guten Management. Ein Multi-CA-Partner wird daher empfohlen, um die Abhängigkeit von einer einzigen CA zu begrenzen, wie im Falle der jüngsten Rückschläge von Entrust.
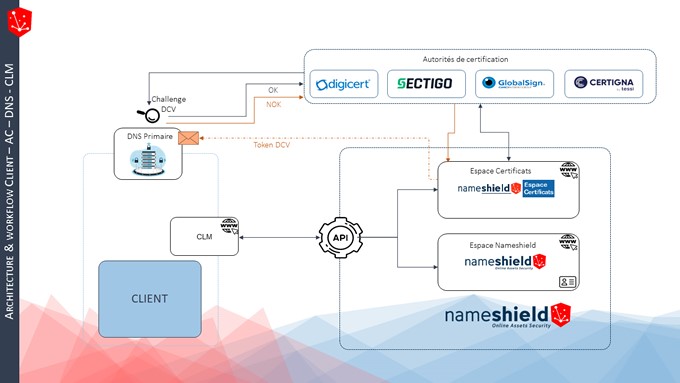
Registrar/Primärer DNS: Die Beherrschung des primären DNS der in den Zertifikaten aufgeführten Domainnamen wird zum Schlüssel für die Zustellung. Jedes Mal, wenn ein Zertifikat ausgestellt wird, wird ein TXT oder CNAME in der/den betreffenden Zone(n) installiert. Eine Verbindung zwischen der CA und dem DNS ist unerlässlich.
CLM-Editor: Der CLM hat die Aufgabe, das Zertifikatsportfolio zu inventarisieren, Regeln für die Verwaltung des Zertifikatsportfolios festzulegen und den gesamten Bestellprozess zu automatisieren, von der Erstellung von CSRs bis zum Einsatz von Zertifikaten auf Servern. Um ordnungsgemäß zu funktionieren, ist der CLM auf Verbindungen mit CAs oder Zertifikatslieferanten angewiesen.
Vorbereitung bedeutet also, die geeignetste Lösung auf der Grundlage dieser drei Dimensionen zu ermitteln und diese Analyse durchzuführen, um die Auswirkungen in Bezug auf Verfahren, Technologie und Budget – im Idealfall – vor Ende des ersten Halbjahres 2025 zu verstehen.
Der Ansatz von Nameshield:
Nameshield nimmt als Registrar und Anbieter von Multi-AC-Zertifikaten eine besondere Stellung auf dem Markt ein. Seit über 10 Jahren stellt die Authentifizierung von Organisationen und Domains mit Zertifikaten unser Tagesgeschäft dar. Einerseits haben wir eine enge Beziehung zu den größten CAs auf dem Markt (Digicert, Sectigo, GlobalSign), andererseits beherrschen wir den DNS-Brick für die DCV-Validierung. Infolgedessen können wir öffentliche Zertifikate fast sofort ausstellen. Nicht zuletzt verfügt Nameshield über Beziehungen zu den wichtigsten Akteuren auf dem CLM-Markt, so dass Sie eine umfassende Verbindung zwischen den verschiedenen an der Zertifikatsverwaltung beteiligten Parteien sicherstellen können. Auf diese Weise können wir Sie dabei unterstützen, sich gut auf die oben genannten Herausforderungen vorzubereiten.
In Köln fand vom 22. bis 24. April der Certified Senders Alliance Summit zum Thema „Trust fuels the future » statt. Und es gab Grund zum Feiern: bereits seit 20 Jahren hat sich die Initiative das Thema sichere E-Mail auf die Fahnen geschrieben
Die Unternehmenskommunikation hat sich in den letzten 20 Jahren mit dem Aufstieg der sozialen Netzwerke stark verändert: Instagram hat heute monatlich insgesamt mehr als 2 Milliarden Nutzer, YouTube mehr als 2,5 Milliarden und Facebook mehr als 3 Milliarden. Obwohl diese Plattformen weitgehend in die Kommunikationsstrukturen der Unternehmen integriert sind, ist die Nutzung von E-Mails zur Kundenkommunikation nach wie vor von hoher Relevanz – unter anderem aufgrund der Vielfältigkeit ihrer Einsatzgebiete wie z.B. Versand von Mailings, Newslettern, Rechnungen oder auch Auftragsbestätigungen . Daten von Statista zeigen einen Anstieg des Gesamtvolumens an E-Mails um 4,3 % im Jahr 2023 im Vergleich zum Vorjahr mit fast 347,3 Milliarden E-Mails, die täglich weltweit verschickt werden. Ein weiterer Fakt ist, dass eine Person im Durchschnitt etwa 121 E-Mails pro Tag erhält; eines scheint sicher: Die E-Mail wird nicht so schnell verschwinden.
Gartner weist jedoch darauf hin, dass die Sorge um die Sicherheit von E-Mails zunimmt, da kaum ein Unternehmen von Sicherheitsvorfällen verschont bleibt. Phishing-Attacken durch bösartige Links oder Anhänge werden immer ausgefeilter und verursachen Daten- und Umsatzverluste. Ausgehend von dieser Feststellung bringt die CSA jedes Jahr Experten des E-Mail-Ökosystems zusammen, um sich über bewährte Verfahren und Lösungen auszutauschen, welche die Qualität des Kanals verbessern und so das Vertrauen auf Kundenseite in die E-Mail verbessern. Die Veranstaltung ist um eine Reihe von Workshops, Sessions, Konferenzen und Masterclasses herum organisiert.
Nameshield war als Gold-Sponsor auf der Jubiläumsausgabe des CSA Email Summits dabei. Im Rahmen ihres Workshops im DNS TRACK stellten unsere Experten Joëlle Samaké und Arnaud Witterheim heraus, dass es keine E-Mail-Sicherheit ohne sichere Domainnamen und eine robuste und leistungsfähige DNS-Infrastruktur gibt. Die Sicherheit von E-Mails hängt daher von der Wahl des Domainnamenanbieters und den Cybersicherheitslösungen ab, die er seinen Kunden anbieten kann. Dazu zählt der Einsatz des DMARC-Protokolls, das die Nutzer vor betrügerischen E-Mails schützt. Die personalisierten Marken-Top Level Domains, die sogenannten Dot Brands, sind ein weiterer Hebel, um im Hinblick auf die nächste Runde neuer generischer Domainendungen, die für April 2026 geplant ist, Vertrauen in die eigene Marke zu schaffen.
Für weitere Informationen zu unseren Lösungen wenden Sie sich bitte an Ihren Nameshield-Berater.
Seit 20 Jahren hat sich die CSA (Certified Senders Alliance) die Stärkung des Vertrauens in den Kommunikationskanal E-Mail auf die Fahnen geschrieben. Brücken bauen zwischen E-Mail Versendern und E-Mail Anbietern war von Anfang an das zentrale Ziel der CSA – der Jubiläums-Summit dieses Jahr wird die Erfolgsfaktoren der Zukunft unter dem Motto ‚Trust Fuels the Future‘ untersuchen.
Nameshield ist als Gold-Sponsor der Veranstaltung mit dabei – unser Team würde sich sehr freuen, Sie dort zu treffen. Sichern Sie sich marktführendes Know-How mit den Erkenntnissen von CSA und den sich entwickelnden Best Practices. Wir sind besonders gespannt auf die Diskussion rund um die Implementierung von DMARC, das sich gerade zu einem neuen Standard entwickelt. Nameshield stellt seinen Newsletter-Abonnenten drei Gutscheine im Wert von 100 € zur Verfügung. Bei Interesse wenden Sie sich bitte an Ihren Ansprechpartner bei Nameshield – first come, first served!
Treffen Sie ein internationales Netzwerk von Marken, Agenturen, E-Mail-Dienstleistern und Mailbox-Anbietern zum dynamischen Informationsaustausch im gut vernetzten E-Mail-Ökosystem! Der CSA Email Summit ist nicht nur eine Veranstaltung, sondern Ihr Weg, Ihr volles Potenzial in der sich ständig weiterentwickelnden Landschaft der kommerziellen E-Mail auszuschöpfen.
Der CSA Email Summit wird von verschiedenen Branchenverbänden unterstützt und bietet eine solide Plattform für Gespräche, welche wertvolle Einblicke in die Zukunft des E-Mail-Marketings erlauben. Lernen Sie von Branchenexperten in Workshops, Sessions, Kurzvorträgen und Masterclasses, um Ihre Fachkenntnisse zu erweitern.
Bitte kontaktieren Sie das Nameshield-Team für weitere Informationen und um einen Termin auf dem Summit zu vereinbaren!