La lutte contre la cybercriminalité vue par le registre belge

Depuis 2009, le Registre belge DNS Belgium, fait passer une annonce à son réseau d’agents, et même directement aux détenteurs de licence .be, afin de les informer qu’il souhaite lutter plus efficacement contre la fraude liée aux noms de domaine et contre la cybercriminalité en général. Ces mesures concernent principalement la possibilité de rendre libre un nom de domaine qui présente de sérieuses suspicions de tentative de fraude. Tout d’abord, un screening est opéré, et il a pour but de détecter les cas de hameçonnages évidents. Il y a des vérifications des données du détenteur de licence également, notamment si le propriétaire ne peut justifier le lien avec le nom enregistré.  Concrètement, cela signifie que DNS Belgium vérifie si les détenteurs des noms n’utilisent pas des signes fictifs ou de fausses données lorsqu’ils enregistrent un nom de domaine. Ainsi, de nombreux noms enregistrés avec des adresses emails invalides ou identifiées comme potentiel ‘cybersquatteur’, abuseur, ont été libérés. Ce contrôle a lieu quotidiennement et manuellement de la part du Registre depuis 2010.  Il y a d’autres mesures qui ont été prises, notamment la possibilité de récupérer les frais de litiges pour le plaignant en cas de victoire, en forçant le cybersquatteur à rembourser les coûts.

Ces mesures ont permis de retirer plus de 3200 noms de domaine .be en 2016.  A la fin 2016, de nombreux sites web proposant des produits contrefaits ont été bloqués. Cette activité fut mené avec une opération des services de police coordonnée à l’échelle internationale, le 30 novembre pour être précis, pour démanteler une plateforme mondiale utilisée par des cybercriminels pour diffuser leurs maliciels, nommé ‘Avalanche’. Dans les 3209 noms de domaine supprimés en 2016, 720 l’étaient à la demande des autorités (notamment le SPF Economie et la Federal Computer Crime Unit) et 2489 de la propre initiative du Registre DNS Belgium.

Tant en Belgique que dans le reste de l’Europe, le nombre de noms de domaine bloqués augmente d’année en année. Selon Europol, le service de police européen, c’est le résultat de la bonne collaboration entre les instances publiques, les entreprises et les différents services de police nationaux. Pour exemple, l a vaste opération de police du 30 novembre dernier a été menée dans 27 pays simultanément, dont les Pays-Bas, la Belgique, la Grande-Bretagne et les Etats-Unis. Après plus de 4 ans d’enquête intensive, la police allemande, les autorités américaines, le FBI, Europol, Eurojust et Interpol ont réussi à démanteler ‘Avalanche’, cette plateforme criminelle d’envergure internationale. Les  cybercriminels utilisaient ‘Avalanche’ depuis 2009 pour extorquer des données financières à leurs victimes via des maliciels, du hameçonnage et du spam, et effectuer ensuite des transactions frauduleuses. Au niveau mondial, 500.000 ordinateurs au moins ont été contaminés et contrôlés par Avalanche. La perte financière se monterait à des centaines de millions d’euros.  Dans le cadre de l’opération conjointe, plus de 800.000 domaines ont été bloqués. Cinq personnes ont été arrêtées, 37 immeubles perquisitionnés et 39 serveurs affectés. 221 autres serveurs ont été déconnectés. On a identifié des victimes d’Avalanche dans plus de 180 pays.

En terme de cybersquatting pur sur les .be, il apparait que, après une tentative de monétiser les .be, une baisse significative des cas soit enregistrée.  Tout d’abord, il est à constater que le Registre belge, via l’organisme de contentieux ‘CEPANI’ enregistre un nombre tout à fait minime de plaintes, un record.  Le CEPANI a ainsi officialisé 8 dossiers .be seulement, traités en 2016, alors que 18 dossiers avaient été publiés en 2015.

En conclusion, le Registre belge et d’autres instances à l’échelon international, se mobilisent pour éradiquer ce phénomène de cybercriminalité qui menace les marques, mais la lutte est quotidienne et sans relâche, de nouvelles méthodes sont constamment inventées par les fraudeurs afin de monétiser leur crime. La meilleure approche pour les marques fortes est, et reste, la proactivité dans leur stratégie de défense.
Sources :
http://www.cepani.be/fr/noms-de-domaine-be/d%C3%A9cisions
https://www.dnsbelgium.be/fr/nouvelles/dns-belgium-d%C3%A9j%C3%A0-retir%C3%A9-3209-noms-de-domaine-cette-ann%C3%A9e
https://www.dnsbelgium.be/fr/plaintes-concernant-un-nom-de-domaine

Un nom de domaine expiré utilisé contre Donald Trump

Un citoyen belge a repris à son compte un nom de domaine expiré non renouvelé par Donald Trump et l’a combiné à une utilisation de Twitter pour moquer le Président des États Unis.

Le compte officiel Twitter de Donald Trump est suivi par plus de 23 millions d’abonnés et compte près de 35 000 tweets depuis sa création en 2009, c’est dire si le nouveau Président aime ce canal de communication.
Malheureusement pour lui, un internaute par le biais du rachat d’un nom de domaine expiré non renouvelé a retourné l’utilisation du média contre le Président.
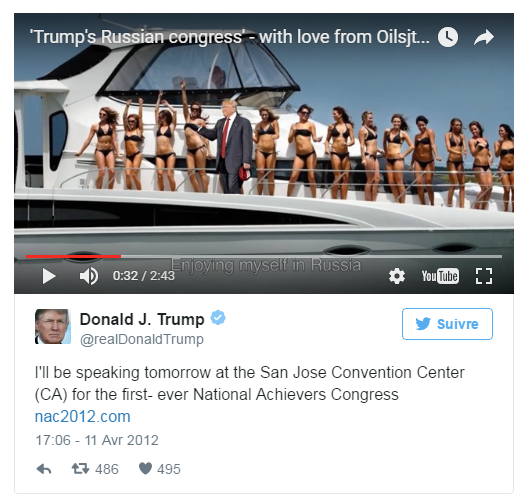
Le hacker a en effet consulté le compte Twitter de Donald Trump et découvert qu’un de ses tweets publié en 2012 renvoyait vers un site dont le nom de domaine et n’avait pas été renouvelé depuis. Il a suffit au facétieux internaute de racheter ce nom de domaine expiré et de mettre en ligne une nouvelle vidéo sur l’adresse du lien : voilà que le tweet officiel du Président renvoie vers une vidéo se moquant ouvertement de lui en chanson et de son attirance pour les femmes slaves.
L’unique moyen pour le Président de mettre un terme à cette plaisanterie est de supprimer le tweet en question, ce qui n’était pas encore fait à l’heure où ces lignes ont été rédigées.

A l’avenir, nous conseillons à l’équipe de communication de Donald Trump de bien veiller à ce que les noms de domaine qui servent de support de communication au Président soit bien renouvelés.

L’extension .TEL : quand les limites ont leurs limites !

L'extension .tel

La création des extensions de premier niveau, appelées TLD (TOP LEVEL DOMAIN) a été réalisée en suivant des règles administratives bien spécifiques, des conditions d’enregistrement déterminées par chaque registre, certains imposant des restrictions importantes. Ainsi, certains registres rendent impossibles le dépôt de noms de domaine à deux caractères, quand d’autres empêchent l’enregistrement de tout autre vocable qu’une marque à l’identique.

Toutefois, de nombreux registres restrictifs semblent avoir perçu les limites, de leurs limites ! C’est ainsi que plusieurs extensions fermées suppriment petit à petit les restrictions de leurs règles d’enregistrement.

.PRO, réservé aux professionnels ? Ce n’est plus le cas depuis 2015. L’enregistrement de noms de domaine à deux caractères, impossible ? Plus pour le Portugal, .PT, depuis le 1 er octobre 2014, ni pour la France, .FR, depuis le 16 février 2015, ou encore pour l’Autriche, .AT, depuis le 7 novembre 2016.

Certaines extensions, réputées pour être très restrictives, ont fait l’objet d’un positionnement marketing original. C’est justement le cas du .TEL. Lancé en 2009, son crédo était la création d’un annuaire universel via des pages formatées. On se souviendra d’ailleurs de la publicité dédiée au lancement. Et bien cela est également terminé ! Parmi les modifications annoncées par TELNIC, la nécessité de faire appel à un hébergeur fait grincer des dents. En effet, TELNIC assurait cette charge. Il sera ainsi possible d’associer le contenu que l’on souhaite à un nom de domaine en .TEL. Les détenteurs de noms de domaine en .TEL ont d’ailleurs jusqu’au 13 mars 2017 pour sauvegarder leurs données.

Intéressant constat d’homogénéisation du .TEL parmi toutes les extensions, alors que sa différenciation faisait sa force. Pour rappel, le .TEL proposait l’enregistrement associé d’une carte de visite virtuelle où toutes les informations sur le titulaire étaient présentes. Cette originalité disparaitra dès le mois de mars 2017, dans le paysage numérique.

L’évolution des conditions du .TEL prouve à nouveau l’importance de suivre les évolutions des extensions, c’est pourquoi les experts Nameshield vous en informent régulièrement.

UDRP pour un typosquatting : l’expert reconnait la notoriété de la marque BOURSORAMA

udrp typosquatting
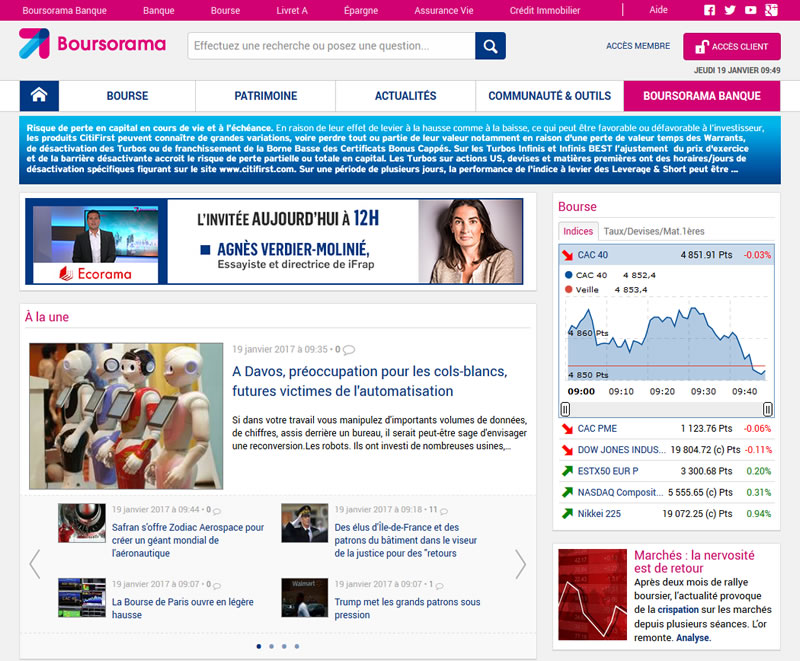
Boursorama qui a intenté une UDRP pour typosquatting contre le détenteur du nom de domaine bousorama.info a obtenu gain de cause.

La société BOURSORAMA a obtenu du centre d’arbitrage et de médiation de l’OMPI le transfert à son profit du nom de domaine « bousorama.info », dans le cadre d’une procédure UDRP intentée par BOURSORAMA, représentée par son registrar NAMESHIELD.

Le nom de domaine objet de la décision est une forme de « cybersquatting » appelée « typosquatting », consistant à enregistrer une variante orthographique d’une marque, et permettant à un tiers mal intentionné de spéculer sur les fautes de frappes des internautes pour les détourner de la page Internet à laquelle ils pensaient accéder. Cette pratique est à l’origine de nombreuses attaques dites de « phishing », ayant pour but d’extorquer les clients de la société visée, la société elle-même ou ses fournisseurs. C’est ainsi que de nombreuses marques agissent à l’encontre de ces noms de domaine, de manière majoritairement préventive.

L’intérêt majeur de cette décision réside dans le fait que l’expert, afin de prouver la mauvaise foi du titulaire, a reconnu que la marque BOURSORAMA est exploitée « de manière notoire en France et à l’étranger en relation avec des services financiers en ligne » et est à ce titre « largement connue », comme les indices et autres preuves d’usage rapportées par NAMESHIELD le soulignaient.

En effet, l’expert retient qu’il est difficilement concevable que le titulaire ait ignoré les droits de BOURSORAMA lors de l’enregistrement du nom de domaine. A ce titre, la démarche du titulaire était donc de profiter indument de la valeur de la marque BOURSORAMA, notamment par cet acte de typosquatting.

Décision OMPI n° D2016-2248 http://www.wipo.int/amc/en/domains/search/text.jsp?case=D2016-2248

Le groupe CHANTELLE s’attaque au phishing et à l’usurpation d’identité

Phishing usurpation d'identite Chantelle

La société CHANTELLE S.A. a obtenu du centre d’arbitrage et de médiation de l’OMPI une décision favorable ordonnant le transfert à son profit du nom de domaine « groupe-chantelle.com », dans le cadre d’une procédure UDRP, au cours de laquelle le registrar NAMESHIELD la représentait.

Le nom de domaine objet du litige est une forme de « typosquatting » où seul un tiret différencie le nom de domaine litigieux du nom de domaine officiel. En effet, le nom de domaine utilisé par la société Chantelle à titre institutionnel, pour son site officiel et pour le service de courriel des collaborateurs du groupe, est « groupechantelle.com », et ne dispose donc pas de tiret entre les mots « groupe » et « Chantelle ».

Le nom de domaine litigieux a été utilisé pour l’envoi de courriels à des partenaires de la société Chantelle. La réactivité et la vigilance des équipes de CHANTELLE  a permis de déjouer ces manœuvres frauduleuses en lançant une procédure.

Comme le remarquent les experts NAMESHIELD, il s’agit d’un cas de « phishing » fréquent lors des périodes estivales, notamment lorsque de nombreux collaborateurs sont en congés, causant beaucoup de torts aux entreprises. L’objet de l’attaque est d’usurper l’identité du service comptable, ou d’un directeur, afin de demander urgemment un virement, ou demander de prendre en compte de prétendues nouvelles coordonnées bancaires pour le paiement des prochaines factures.

Au cours de cette dernière, après avoir reconnu la similarité du nom de domaine litigieux par rapport aux marques CHANTELLE et noms de domaine associés, et établi que le titulaire n’avait aucun droit ni intérêt légitime, l’expert a étudié la question de l’enregistrement et usage de bonne ou mauvaise foi.

L’expert a constaté que le nom de domaine faisait l’objet d’une détention passive, c’est-à-dire qu’aucun site internet n’était exploité, et qu’ainsi, la mauvaise foi pouvait être retenue si d’autres circonstances venaient s’ajouter à l’encontre du titulaire.

Reprenant les faits, l’expert énonce que les attaques de « phishing » exercées par le titulaire sont incontestablement des « actes d’usurpation d’identité […] constitutifs de mauvaise foi ». L’enregistrement du nom de domaine n’a ainsi eu pour seul objectif de se faire passer pour la société Chantelle, et a été utilisé pour tromper les partenaires.

En conclusion, il semble important que les titulaires de marques qui subissent des attaques de « phishing » et d’usurpation d’identité conservent les preuves, et prennent en considération la procédure amiable UDRP, plus rapide qu’une procédure judiciaire, et aussi efficace puisque le transfert du nom de domaine est ordonné par la commission administrative.

Décision OMPI n° D2016-1961 – http://www.wipo.int/amc/en/domains/search/text.jsp?case=D2016-1961