Un nom de domaine racheté 1,5 millions de dollars : un investissement expliqué par l’acquéreur

rachat de nom de domaine

Selon la valorisation d’un nom de domaine existant, son rachat peut représenter un investissement conséquent. De quelques centaines à plusieurs milliers d’euros, des cas plus rare de transaction colossale existent également.

Dernièrement, le cas d’une acquisition pour un montant digne des cas d’école en la matière de 1,5 millions de dollars a été rendue publique. Noah Kagan, co-fondateur de SUMO.COM explique que le jeu en vaut parfois la chandelle dans une récente interview parue sur le site entrepreneur.com[1].

En effet, ancien cadre chez Facebook et créateur de Sumo (outil de web-marketing qui connait un franc succès), Noah a dépensé 1,5 millions de dollars pour racheter le nom de domaine qu’il espérait tant et ainsi « rebrander » sa société sumoMe.com en Sumo.com.

Après 7 ans de tentative d’acquisition du nom sumo.com, une multitude de mails au titulaire, de rachat de noms approchant pour se rassurer (comme SumoS.com), ce chef d’entreprise a enfin pu reprendre la titularité du nom pour l’équivalent, comme il le souligne dans l’article, du prix de cinq maisons à Austin où sa société est basée !
Voici les arguments de Noah Kagan expliquant sa stratégie et la raison de cet investissement conséquent :

– C’est juste un mot. Il y a un vrai choix stratégique à communiquer sur le web via un seul et unique mot. De la même manière que Mark Zuckerberg a beaucoup investi pour transformer thefacebook.com en facebook.com, Noah estime que la communication d’un seul nom a beaucoup plus d’impact et de prestige aux yeux des internautes.

– C’est un nom de domaine court, en quatre lettres. Plus un mot est court, plus il est identifiable, mémorisable et surtout, ce mot inspire confiance

– La distinction via le nom. Noah raconte que beaucoup d’entreprises communiquent avec « sumo » au contenant ou approchant dans leurs noms de domaine. Mais grâce à l’acquisition de sumo.com, Noah communique fièrement sur sa marque et peut dire sans scrupules « We are the Sumo.com »

Pour toute estimation et valorisation, n’hésitez pas à contacter les experts Nameshield.

[1] https://www.entrepreneur.com/article/288629

Trouver assistance lors d’une cyber malveillance : c’est possible grâce à ACYMA

acyma

Fin janvier 2017, lors du FIC (Forum International de la Cybersécurité) à Lille, ACYMA « Actions contre la cyber malveillance »,  a été dévoilé au public. C’est un nouveau dispositif du gouvernement français d’aide aux victimes de cyber malveillance pour les TPE, les PME, les collectivités locales et les particuliers face au piratage informatique tels que les ransomware, les botnets, les vols de données, et autres tentatives d’espionnage ou de sabotage devenus malheureusement de plus en plus fréquents ?

Aujourd’hui, nous constatons que les victimes des cybers attaques ne sont pas seulement les sociétés du CAC40 et les entreprises les plus connues du grand public, mais aussi et de plus en plus les TPE et PME. Avoir un rayonnement national ou international pour les entreprises n’est plus un critère de choix pour les cybersquatteurs. Tout le monde y passe, il faut parvenir à cette prise de conscience. C’est en réponse à ce constat que ce nouveau dispositif entend apporter une assistance aux victimes de cyberattaques et anticiper leurs questions.

Ce portail permettra ainsi aux victimes de poser un premier diagnostic sur leur attaque et rédigera les utilisateurs vers des prestataires de proximité capables de les aider à résoudre leur problème. Cette mise en relation débloquera de nombreuses situations techniques.

De plus, l’ACYMA sera également chargé d’une mission de sensibilisation sur les bonnes pratiques en matière de cyber sécurité et de sécurité numérique grâce notamment à une campagne de publicité pour toucher le plus grand nombre.

Enfin, cette plateforme sera la naissance d’un observatoire du risque numérique  grâce au recueil de statistiques et de données concernant les actes de cyber malveillances en France.

Aujourd’hui, cette plateforme se développe au sein de l’ANSSI (Agence Nationale de Sécurité des Systèmes d’informations) Pour remplir ces objectifs, un Groupement d’intérêt public (GIP) permettant l’implication financière et opérationnelle d’acteurs privé sera constitué.

La plateforme sera lancée dans une phase pilote dans la région des Hauts de France dans deux mois.

#FIC2017 #ACYMA #CyberSecurité #Ransomware #ANSSI

Quand les fake news font l’actualité : de l’importance de bien gérer son identité Internet

Fake news

La récente affaire d’usurpation d’identité dont a été victime une société du CAC 40 dernièrement montre les failles de la confiance sur Internet. Dans un monde journalistique en péril, la recherche de la viralité, donc du clic, donc du profit, est constante. Quitte à ne pas vérifier ses sources. Comprenons-nous, la majorité des journalistes n’est pas tombée dans le panneau. La minorité, elle, a communiqué sur les pertes de la société en question, fakes news, entraînant la circonspection de ses actionnaires, avec le résultat que l’on connaît.

Le temps du journal tiré à la rotative à 6h du matin semble désormais dépassé. Le monde de l’information asynchrone est révolu, l’alerte de l’information se synchronise avec l’information et celui qui dégaine le premier la nouvelle remporte l’audience. Dans notre cas, essayons de faciliter le regard du journaliste et au-delà du commun des mortels : comment faire en sorte que son identité soit effective ?

Prenons l’exemple de Bloomberg qui a souffert d’une affaire similaire. Regardons comment l’entreprise communique : WWW.BLOOMBERG.COM est le vaisseau numérique amiral : tout est lié. Excepté lorsque l’on regarde les adresses mail proposées dans la rubrique contact : inquiry1@bloomberg.net. Le service communication est donc joignable via cette adresse ! Si l’on ne tient pas rigueur de ‘inquiry1’ , pourquoi Bloomberg communique en .NET et .COM ?

En d’autres termes, une cohérence numérique est plus que jamais importante et surtout nécessaire : si une entreprise ne communique que via une adresse physique unique (quartier général), pourquoi ne le fait-elle pas de manière identique au niveau numérique ? A l’inverse, quand différentes entités locales existent, la cohérence extension/pays doit également être de mise.

L’absence de stratégie numérique peut entraîner une confusion de l’internaute, qu’il soit un particulier ou un professionnel : si demain vous recevez un courriel @bloomberg.cx, vous pourrez être amenés à penser qu’il s’agit probablement de Bloomberg puisqu’ils communiquent en .COM et .NET . C’est pourquoi il est primordial de mettre en place des stratégies numériques cohérentes et claires.

Le décret du président Trump sur la «Sécurité publique» a-t-il tué le Privacy Shield ?

Les gouvernements accordent beaucoup d’attention au respect de la vie privée et des droits de l’homme et ce à juste titre.  Pourtant, ils sont aussi conscients que certaines situations exigent que les autorités publiques accèdent au contenu des communications électroniques. Les trois dernières décennies de négociations et d’accords sur ce qui constitue les niveaux acceptables de partage des données personnelles et des communications entre les États-Unis et l’Europe ont débouché, en début d’année 2016, sur le Privacy Shield, accord prévoyant les obligations de protection et de contrôle des données personnelles des citoyens Européens.

Dès sa première semaine à la Maison Blanche, le Président Donald Trump a signé six décrets exécutifs (Obama en avait signé cinq dans la même période). Parmi ces derniers, l’ordonnance «Améliorer la sécurité publique à l’intérieur des États-Unis» a provoqué une réaction et une controverse sans précédent dans la mesure où elle induit une tentative d’interdiction aux citoyens de sept pays de fouler le plancher américain. Cette même ordonnance annonce également des retombées quant à la protection des données et des droits de l’homme en dehors des frontières américaines.

L’article 4 du décret ordonne aux organismes d’employer «tous les moyens légaux pour assurer la parfaite exécution des lois d’immigration des États-Unis contre tous les « étrangers déportables ». L’article 14 stipule que «les agences veilleront, dans la mesure où cela est compatible avec la loi applicable, à ce qu’en matière de protection de la vie privée, soient excluent des protections offertes la Loi sur la protection des renseignements personnels tous ceux qui ne sont ni citoyens des États-Unis ni résidents permanents légaux».

Ces articles concernent tous les visiteurs et les ressortissants étrangers, quelle que soit leur nationalité. Un « étranger déportable » se référant donc à tous les non-citoyens des États-Unis, il sera très aisé, une fois cette ordonnance en place, de considérer tout ressortissant non américain comme représentant un risque pour la sécurité publique, donnant ainsi un motif légal aux autorités pour accéder au contenu des communications électroniques et des informations personnelles.

L’accord Privacy Shield indique que les entreprises opérant dans l’UE peuvent partager et envoyer des données personnelles à des «pays tiers» en dehors de l’EEE (Espace économique européen) si, et seulement si, ceux-ci garantissent des niveaux de protection adéquats et assurent l’équivalence de la protection de la vie privée aux données des citoyens européens aux Etats-Unis et que la surveillance s’avère nécessaire et raisonnable (contrairement aux programmes de surveillance de masse du gouvernement américain qui ont entraîné l’invalidation de l’accord Safe Harbor). L’essence même du droit fondamental au respect de la vie privée ne doit pas être violée.

En considérant tout non-citoyen américain comme un « étranger déportable », il est difficile de voir de quelle manière l’équivalence de la protection pour les citoyens des États-Unis et de l’UE peut être assurée.

Game over HTTP, welcome HTTPS

Chrome 56 et Firefox 51 sont arrivés et sonnent le glas de l’ère du HTTP.

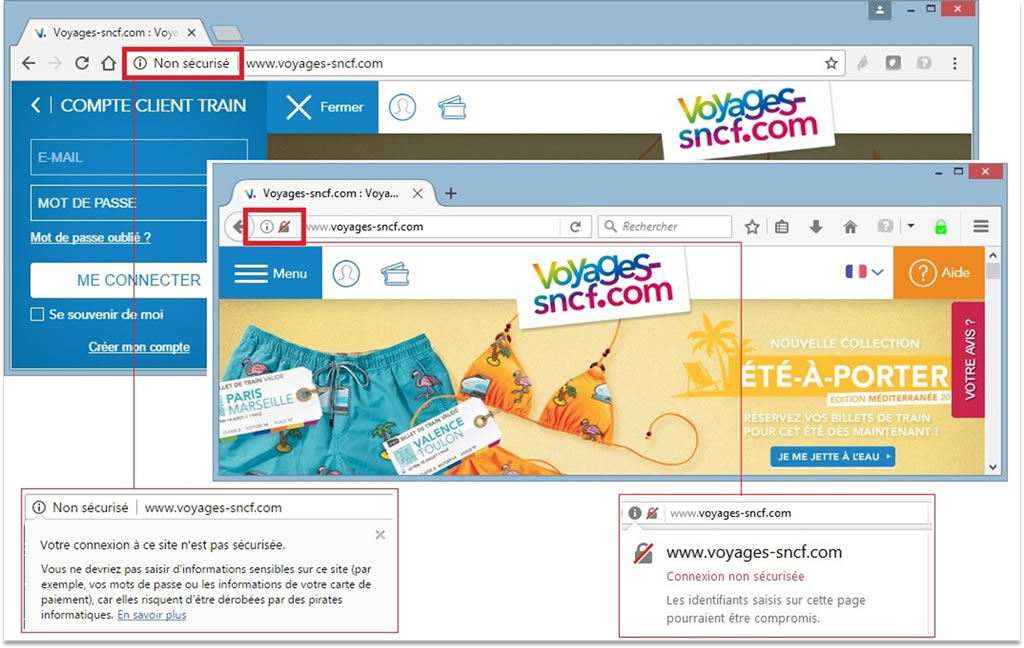
Annoncée depuis longtemps, l’apparition des termes « Non sécurisé » dans la barre d’adresse est maintenant effective pour toutes les pages contenant la saisie de mots de passe qui seraient encore en HTTP.

Plus qu’un long discours, voilà à quoi cela peut ressembler sur un site à très fort trafic :

Traitement HTTP sur la page d’accueil du site, à gauche Chrome 56, à droite Firefox 51, depuis le 27 janvier 2017
(Traitement HTTP sur la page d’accueil du site, à gauche Chrome 56, à droite Firefox 51, depuis le 27 janvier 2017)

Nous vous laissons imaginer les conséquences sur l’image de marque qui n’offre pas la sécurité attendue à ses internautes peu enclins à poursuivre leur navigation avec de telles alertes : perte de confiance, baisse des taux de clic et conversion, augmentation du taux de rebond et, au final, perte de chiffre d’affaires au profit d’autres sites web. Dramatique.

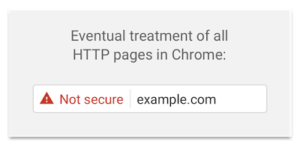
N’oublions pas non plus que les pages concernées pour l’instant sont uniquement celles contenant des données à sécuriser (mot de passe, paiement en ligne), mais que la volonté des deux géants du web est de considérer à l’avenir toutes les pages en HTTP comme « Non Sécurisé », affiché en rouge.

Pas de calendrier annoncé pour l’instant, mais la machine est en marche comme l’a confié Emily Schechter, chef de produit Chrome Security dans son fameux post de septembre 2016 :

“Historically, Chrome has not explicitly labelled HTTP connections as non-secure. Beginning in January 2017 (Chrome 56), we’ll mark HTTP sites that transmit passwords or credit cards as non-secure, as part of a long-term plan to mark all HTTP sites as non-secure,”

Comment s’organiser

Le trafic HTTPS mondial vient de passer le cap symbolique des 50% (50,15% à fin janvier 2017, contre 39% un an plus tôt), porté notamment par l’initiative Let’s Encrypt. Actuellement, au niveau mondial le protocole HTTPS est déployé sur plus de la moitié du top 100 des sites figurant sur l’indice Alexa et 44 % d’entre eux l’ont activé par défaut.

Mais la France est en retard (voir notre article précédent sur le sujet ici), en particulier dans le monde de l’entreprise où l’inertie est importante, de même que la peur du déréférencement ou de la chute des revenus publicitaires.

Demain tous les sites web seront concernés, du site web de vente en ligne au simple site vitrine, tous devront passer au HTTPS pour rassurer les internautes. Si la réflexion n’est pas déjà lancée au sein des équipes web et marketing de votre entreprise, il est plus que temps de se positionner.

• Former et informer vor équipes : HTTPS, certificats SSL ;
• Définir votre stratégie de certification : Autorité de Certification, types de certificats, workflow ;
• Identifier l’ensemble des sites web de votre société… et définir les priorités d’action :

1-Sites contenant un espace de saisie de données personnelles (formulaire, login, mot de passe, récupération de mot de passe, achats en ligne) => vérifier la présence de httpS
2-Sites corporate, vitrine, flagship : prévoir de passer en httpS par défaut en 2017
3-Sites secondaires

• Préparer la transition vers le httpS avec vos équipes web
• Effectuer la transition vers le httpS des sites identifiés et surveiller le bon déroulement
• Gérer vos certificats

Nameshield vous accompagne

Notre équipe d’experts SSL vous accompagne dans la formation de vos équipes en organisant régulièrement des réunions d’information au sein de ses locaux pour vous permettre d’échanger avec d’autres acteurs du marché.

Nous mettons également à votre disposition les outils nécessaires à la prise de décision (audit, analyse, conseil).

Nameshield est fournisseur reconnu de solutions de sécurisation de vos sites web : certificats SSL, DNS, registry lock, n’hésitez pas à contacter nos équipes pour plus de renseignements.

SAVE THE DATE – 11 mai 2017 : le SSL café

Nous vous proposons de nous retrouver autour d’un petit déjeuner dans nos locaux pour échanger sur le marché des certificats SSL/TLS, l’actualité, les problématiques et les solutions à mettre en place pour un passage au HTTPS sans encombre. Inscrivez-vous par email ou téléphone auprès de votre contact habituel.