L’omniprésence des GAFA analysée par les acteurs français

L’omniprésence des GAFA analysée par les acteurs français

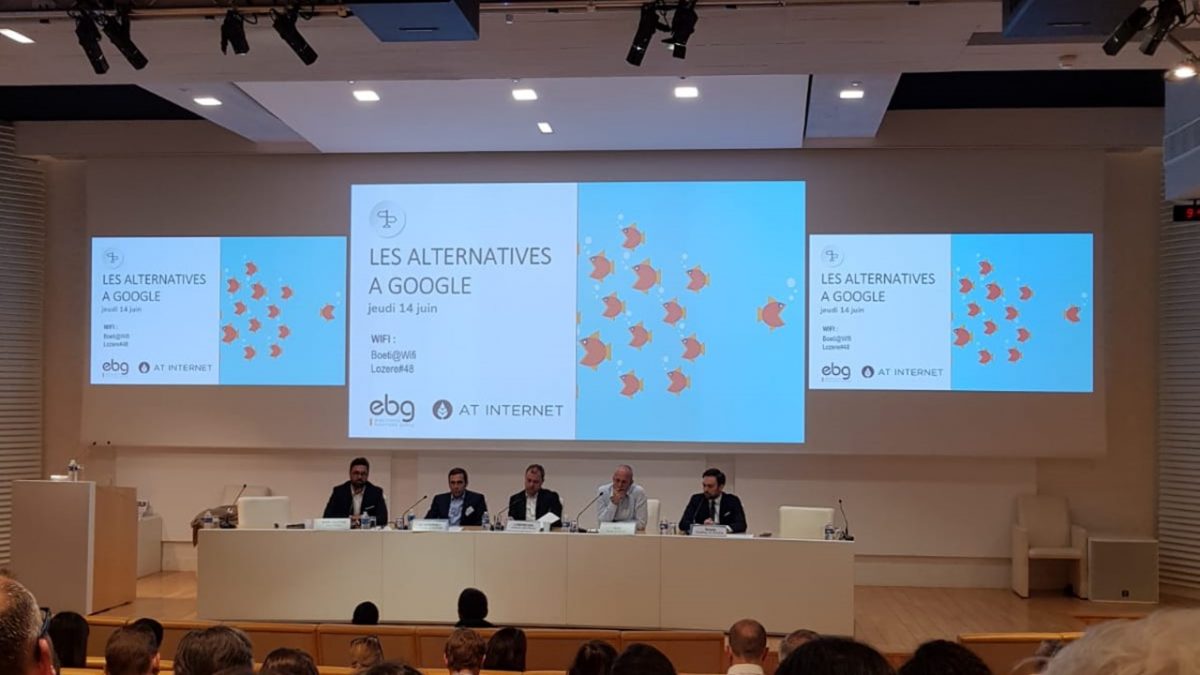
Le 14 juin 2018 se tenait une conférence organisée par l’EBG, sur le thème des alternatives au géant Google, et plus globalement aux GAFA. Y étaient présents des ambassadeurs de la réussite française : Arno Pons (DG de l’agence 5ème Gauche), Mathieu Llorens (DG d’AT Internet), Xavier Perret (CDMO d’OVH), Geoffrey La Rocca (DG de Teads), ainsi qu’Antoine Jouteau (DG de LeBonCoin).

En cette année de RGPD, la position de leader de Google pose plus que jamais la question sur la protection de nos données, mais pas seulement. Sa position dominante est de plus en plus contestée par les entreprises européennes, qui critiquent une concurrence déloyale. À la question « qu’est-ce qui vous différencie des GAFA ? », les orateurs répondent l’indépendance, la maîtrise totale des données, l’expertise forte dans un secteur en particulier.

Comment analysent-ils le succès des GAFA ? L’exemple Google

Le premier facteur de réussite de Google, selon Mathieu Llorens, est sa gratuité. Elle permettrait au géant américain de détruire tous les écosystèmes dans lesquels il s’introduit : publicité, médias, moteur de recherche. Après son installation dans le secteur, la monétisation démarre pour obtenir des services de plus grande qualité. C’est ce qui permet à Google, selon le DG d’AT Internet, de ne laisser aucune chance à ses concurrents. Le second facteur, sur lequel tous les intervenants s’accordent, est la faculté de Google d’être à la fois fournisseur et concurrent de ses clients. Son positionnement ambigu fait de la société une menace omniprésente.

Quel phénomène est le plus dangereux dans l’hégémonie des GAFA ?

Pour tous les participants à la table ronde, l’enjeu démocratique est fort. Mathieu Llorens démontre le lien réel entre l’augmentation du chiffre d’affaires de Google et la diminution des emplois dans le domaine des médias. Il est soutenu par Geoffrey La Rocca qui soutient que l’Etat se doit d’investir auprès de ce secteur. Antoine Jouteau, lui, pointe le risque de « trop » de diversification des acteurs américains, phénomène par ailleurs déjà enclenché. Tous les intervenants s’accordent sur les efforts établis par les entreprises européennes à l’occasion de la RGPD, qui démontrent une volonté de gestion propre des données personnelles. Xavier Perret et Antoine Jouteau insistent sur la différence de vision sur la protection des données entre les Etats-Unis et l’Europe. Un des phénomènes les plus dangereux causé par la montée exponentielle des GAFA est la surutilisation des données personnelles dans le but de développer des services annexes.

Comment faire sa place en tant qu’entreprise française ?

Selon Antoine Jouteau, l’Europe tient un rôle primordial dans la protection de ses acteurs : la responsabilité n’est pas uniquement française. Dans un premier temps, les GAFA doivent être mis sur un pied d’égalité en ce qui concerne les taxes, afin de ne pas défavoriser les entreprises européennes. Le Directeur Général de LeBonCoin insiste sur l’importance du regroupement des acteurs français/européens pour peser dans le débat public. Aller défendre seul les intérêts du numérique auprès des instances européennes est vain, selon lui. Le rôle des dirigeants d’entreprise est d’assurer la compréhension des enjeux d’une omniprésence des GAFA. Xavier Perret, lui, parle d’une cohérence à adopter pour défendre les services européens en les privilégiant dans la vie quotidienne.

Les intervenants présents à l’EBG confirment tous la prise de conscience en cours chez les entreprises françaises, et alertent sur le rôle de chacun dans la promotion de l’utilisation des services européens.
Une éducation au numérique doit s’opérer

Fake news - Une éducation au numérique doit s’opérer
Source de l’image : pixel2013 via Pixabay

A plusieurs reprises, j’ai pu évoquer dans ces colonnes la nécessité de comprendre la logique des noms de domaine : il n’y en n’a pas. Une extension de nom de domaine peut être réservée pour certains usages et du jour au lendemain, cette limite peut être supprimée. C’est le cas de l’extension .PRO qui hier réservée aux professionnels, est aujourd’hui ouverte à tous. Malgré une campagne de communication de la libéralisation, le grand public garde encore en mémoire que le .PRO est réservé aux pros.

Sur les réseaux sociaux, dès le début, n’importe qui peut être n’importe qui. Pas de logique, si ce n’est le badge « compte certifié ». Certifié ? Facebook a juste vérifié l’identité de la personne associée. Pas d’usurpation donc mais pas de vérification du contenu.

On pourrait imaginer intuitivement que personne ne croit aux comptes non authentifiés à des journalistes. Cependant, une tendance actuelle est la défiance des « autorités » : pourquoi les journalistes représenteraient la source d’information ? D’où l’idée de la « réinformation ».

Venons-en aux faits : les pages les plus ‘likées’ de Facebook ne sont pas forcément les plus fiables. C’est en croisant le classement effectué par le site ‘Strategies.fr’ et la page du Decodex du Monde que nous pouvons nous rendre compte de l’hémorragie informationnelle : les fake news pullulent, et les éditeurs de contenus associés sont certifiés.

Quatrième au classement, Santé Plus Mag se fait connaître, vous êtes invité à lire cet article pour vous faire une idée.

La recherche d’information sur Internet augmentant inexorablement, il convient pour les acteurs du monde numérique de développer l’éducation au numérique afin d’éviter toute prise de décision hâtive et péremptoire.

[INFOGRAPHIE] Passer son site web en HTTPS : Pourquoi ? Et quel certificat SSL choisir ?

En juillet 2018, avec l’arrivée de Chrome 68, les sites en HTTP seront considérés comme « Non Sécurisé », ceux en HTTPS seront marqués « Sécurisé » dans la barre d’adresse.

Et depuis le 25 mai 2018, le RGPD est entré en vigueur et les sites qui récoltent des données personnelles devront disposer du HTTPS.

De plus, certains nouveaux gestionnaires de noms de domaine imposent également le HTTPS pour pouvoir utiliser le nom de domaine (.app / .dev…).

Passer au HTTPS par défaut sur l’ensemble de vos sites Web va devenir indispensable, en faisant l’acquisition de certificat(s) SSL, avec les avantages suivants :

Confidentialité des échanges, authentification forte et intégrité des communications entre les internautes et vos sites web, jouant sur le niveau de confiance des internautes envers vos sites web et plus généralement votre image de marque liée à la sécurité en ligne.

Mais comment choisir le certificat qui répond à vos besoins ? Ci-dessous notre guide pour vous aider dans votre choix :

Passer son site web en HTTPS : Pourquoi ? Et quel certificat SSL choisir ?

Nameshield vous accompagne

Notre équipe d’experts SSL vous accompagne dans la formation de vos équipes, organise régulièrement des réunions d’information au sein de ses locaux pour vous permettre d’échanger avec d’autres acteurs du marché, met à votre disposition les outils nécessaires à la prise de décision (audit, analyse, conseil) et vous accompagne au quotidien sur tous ces sujets.

A noter : Le 21 juin prochain à Paris, un petit-déjeuner sera organisé autour de ce thème.
Pour plus d’informations et pour vous y inscrire ☛ Invitation au nameshield.cafe.

Un lycéen tente de faire modifier ses notes grâce au phishing

Le phishing est la technique de prédilection des cybercriminels pour détourner les données des utilisateurs, en se faisant passer pour un organisme de confiance et ainsi les inciter à livrer des informations personnelles. On imagine cette technique réservée aux pirates informatiques qui tentent de dérober des données bancaires ou encore très sensibles, et pourtant !

Un lycéen tente de faire modifier ses notes grâce au phishing
Source de l’image : mohamed_hassan via Pixabay

Un élève américain du lycée Ygnacio Valley High School en Californie, s’est amusé à recopier à l’identique le site sur lequel ses professeurs se connectent pour rentrer les notes et les appréciations. Ce même élève a alors demandé, par mail, aux professeurs de se connecter à la fausse interface du lycée, qui ressemblait exactement à l’originale. Ainsi, il a pu récupérer leurs identifiants et mots de passe, et les a ensuite utilisés afin d’augmenter certaines de ses notes, mais aussi de baisser celles d’autres camarades.

Arrêté par la police, l’élève a déclaré que ce qu’il avait fait était « aussi simple que voler un bonbon à un bébé ». Renvoyé de son lycée, il a été identifié grâce à l’adresse IP de son ordinateur.

Plutôt légère en conséquence, cette tentative de corruption de données met en lumière la facilité d’accès à cette technique de piratage informatique. Le phishing est aujourd’hui une des méthodes les plus prisées et les plus faciles à mettre en œuvre. Dupés par la ressemblance, les internautes n’y voient que du feu et renseignent alors des données personnelles, parfois très sensibles.

Bataille juridique autour du nom de domaine France.com

France.com, un nom de domaine qui fait parler de lui
Source de l’image : jackmac34 via Pixabay

France.com, un nom de domaine qui fait parler de lui

L’entrepreneur Jean-Noel Frydman attaque la République Française pour récupérer son nom de domaine France.com, dont le Ministère des Affaires étrangères s’est réapproprié l’usage par décision de justice.

Petit retour sur l’origine de France.com

Pour rappel, les faits ont commencé lors de l’éveil du web en 1994. A cette époque, l’homme d’affaire américain, d’origine française, Jean-Noel Frydman a déposé le nom de domaine France.com auprès de web.com, destiné à l’exploitation de sites commerciaux, tels que la première agence de voyage en ligne française.

Si le nom France.com hébergeait sans heurt depuis 20 ans un site de tourisme et de réservations de voyage relativement prospère, c’était sans compter sur l’attaque en justice du propriétaire par le Ministère des Affaires étrangères en 2015, revendiquant la titularité légitime du gouvernement français.

Le Ministère des Affaires étrangères soutient en effet que « France » est un nom de marque déposé et que de ce fait le nom « France.com » lui revient légitimement. On reproche de plus à l’entrepreneur de faire concurrence à Atout France, l’agence chargée du développement touristique du pays.

Le tribunal de grande instance de Paris accédera d’ailleurs à la requête du Ministère et ordonnera le transfert du nom à l’Etat français en juillet 2016, décision confirmée en appel en septembre 2017.

Face à cela, le 22 septembre 2017, la Cour d’appel de Paris a décidé que France.com était en train d’enfreindre les lois relatives à la propriété intellectuelle, alors des contre-mesures ont été déployées à la Cour de cassation. Par la suite, sans compensation et à l’insu de son initiateur, web.com a remis le nom de domaine France.com entre les mains de l’Etat français. De nos jours, le portail de tourisme français France.fr tend vers une interprétation anglophone.

La France dans le box des accusés

L’affaire ne s’arrête bien sûr pas à cela. Après un pourvoi déposé devant la Cour de cassation, M. Frydman conteste la décision en portant plainte le 19 avril dernier auprès du tribunal américain contre la République Française, Atout France, le Ministère de l’Europe et des Affaires étrangères, et le Ministre Jean-Yves Le Drian. Son but : tenter de recouvrer la titularité du nom de domaine France.com mais également de percevoir des dédommagements pour ce qu’il qualifie de « cybersquatting » de la part de l’Etat français. Il estime en effet que la perte de son nom de domaine lui aurait déjà coûté plusieurs millions d’euros.