Depuis les récentes annonces de Google sur la nécessité de passer votre site en HTTPS sous peine de déréférencement du web, il est temps pour les DSI d’enclencher la transition. Mais cela n’est pas sans impact sur le référencement, et se prépare en amont.
Les raisons du passage en HTTPS sont assez simples : plus de sécurité pour les internautes, plus de confiance, plus de référencement (si un malware est détecté par Google, le SEO peut être impacté), un meilleur taux de rebond, donc plus de chiffre d’affaires. Et puis de manière pragmatique, si Google le dit…avons-nous vraiment le choix ?
Nous avons trouvé les 10 étapes pour passer en HTTPS sans impacter le SEO, et Dimitri Fontaine, directeur IT de Leboncoin confirme d’ailleurs que leur transition s’était déroulée sans encombre.
Acheter et installer un certificat sur le serveur
Activer HTTPS sur le serveur
Choisir la bonne liste de ciphers
Mettre à jour les contenus HTTP en HTTPS (liens internes, images, scripts, pubs, etc)
Activer le nouveau site HTTPS sur Search Console
Envoyer le nouveau sitemap HTTPS
Mettre en place les redirections d’URL HTTP vers les URL HTTPS
Tester
Configurer Google Analytics en HTTPS afin que les nouvelles visites soient prises en compte sans perdre l’historique
Suivre la migration sur Search Console afin de détecter d’éventuelles erreurs
Site leboncoin.fr
Contrairement à ce qu’on pourrait croire, le trafic SEO du site leboncoin.fr est très faible car la plupart de la navigation se fait en trafic direct. Ainsi, le passage en HTTPS de ce site français de petites annonces a été moins stressant que pour d’autres.
Dimitri Fontaine reconnait que l’opération est moins risquée lorsqu’il n’existe pas une forte dépendance au SEO car le changement de protocole entraînera une perte de trafic SEO, même temporaire. En termes de coûts, ils ont été limités car ce site franco-français n’utilise pas de CDN (qui peut engendrer des facturations supplémentaires de la part du fournisseur liées à l’utilisation du HTTPS). Cela implique bien entendu des coûts humains, relatifs au temps passé par les équipes à vérifier le code dans chaque page. La direction de Leboncoin a décidé la migration HTTPS car le rapport coûts/bénéfices est intéressant. Google a annoncé un meilleur référencement, cependant, à ce jour, aucune conséquence sur le SEO n’a pu être mesurée.
La meilleure raison pour passer en HTTPS reste avant tout la sécurité apportée aux utilisateurs du site, apportant une marque de confiance.
Le DNSSEC est un vieux serpent de mer qui se concrétise et devient indispensable dans les bonnes pratiques de sécurité prônées par l’ANSSI et par le web d’une manière générale. Et pourtant c’est un terme un peu barbare qui fait souvent peur et dont on ne sait pas trop bien comment ça marche et à quoi ça sert. Cet article a pour humble vocation d’éclaircir tout ça.
Le Domain Name System Security Extensions est un protocole de communication standardisé permettant de résoudre des problèmes de sécurité liés au DNS. Il convient donc de commencer par un petit rappel de ce qu’est le DNS.
Qu’est-ce que le DNS ?
Pour faire au plus simple, le Domain Name System (ou Système de Noms de Domaine) est un peu l’annuaire de l’Internet. C’est un service permettant de traduire un nom de domaine en adresses IP. Il s’appuie sur une base de données distribuée sur des millions de machines. L’être humain arrive beaucoup plus facilement à identifier, mémoriser et différencier des noms que des suites de chiffres, le DNS a ainsi été défini et implémenté dans les années 80 pour devenir une brique fondamentale (et souvent oubliée) de l’Internet d’aujourd’hui.
Comment le DNS fonctionne ?
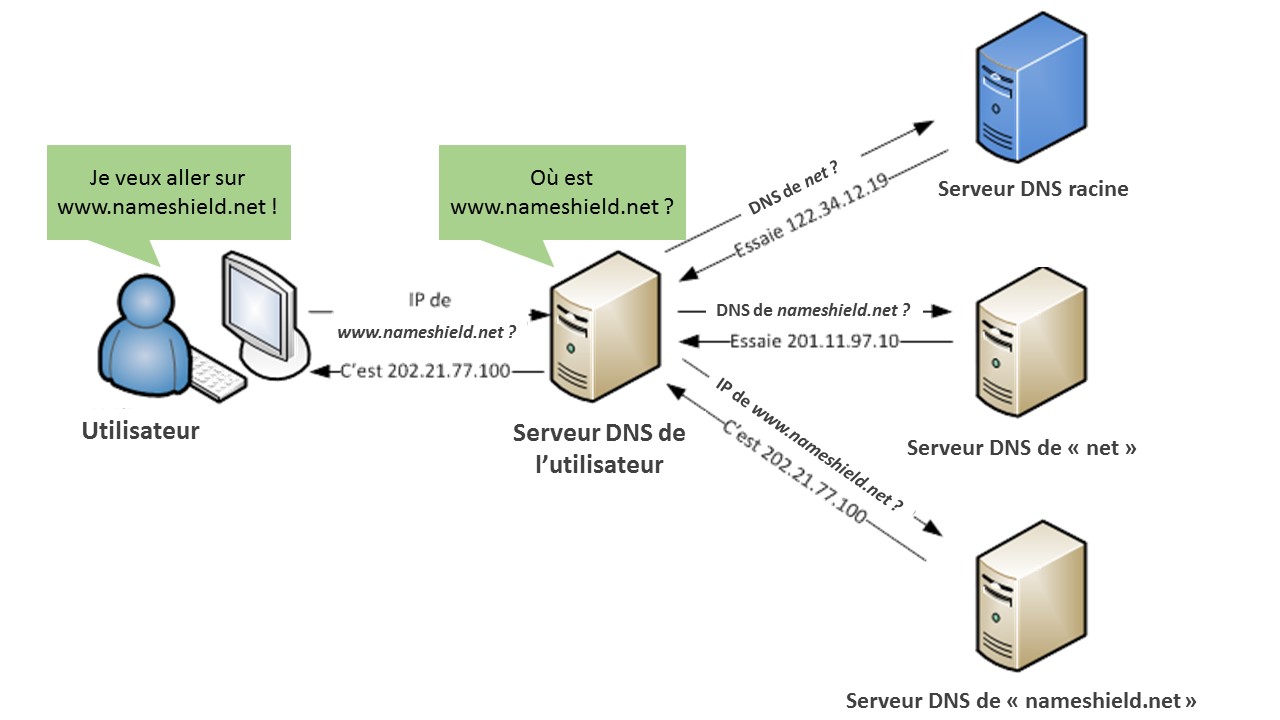
Le DNS va permettre à l’internaute de renseigner dans son navigateur web, un nom de domaine pour accéder à un site web. Le navigateur va alors « résoudre » ce nom de domaine pour obtenir l’adresse IP du serveur web qui héberge ce site web et l’afficher. On appelle ça la « résolution DNS ».
Quels sont les risques liés au DNS ?
Pierre angulaire du web, si le DNS tombe, vos sites web et vos e-mails tombent, ce qui de nos jours est purement impensable. D’autres applications peuvent être impactées dans les entreprises : l’accès au VPN, intranet, cloud, VOIP… tout ce qui nécessite potentiellement une résolution de noms vers des adresses IP. Le DNS doit donc être protégé et rester hautement disponible.
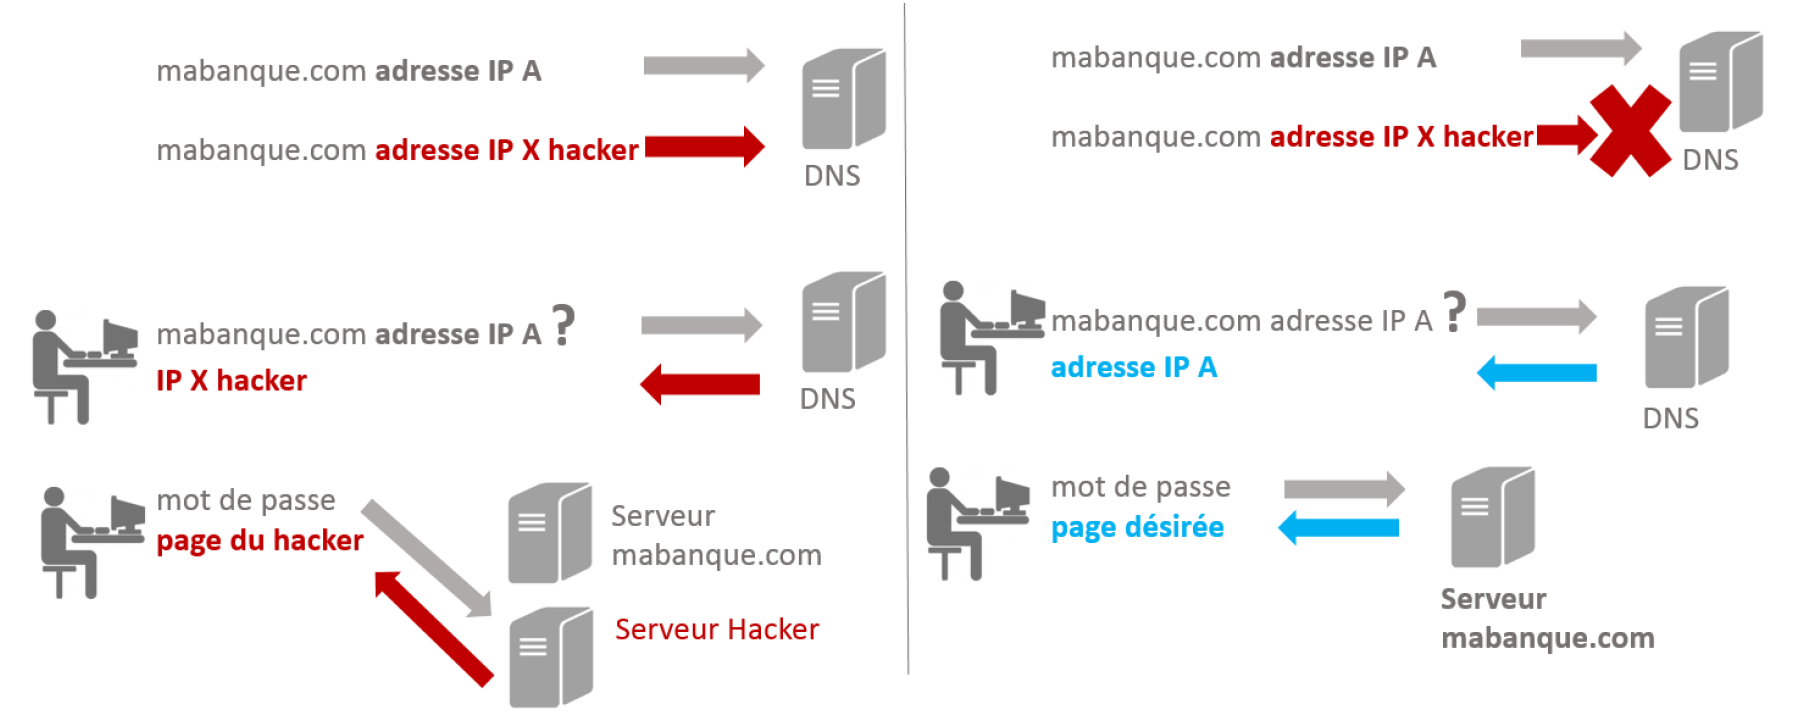
Si le protocole DNS a été conçu avec un souci de la sécurité, plusieurs failles de sécurité du protocole DNS ont été identifiées depuis. Les principales failles du DNS ont été décrites dans le RFC 3833 publié en août 2004. Interception de paquets, fabrication d’une réponse, corruption des données, empoisonnement du cache DNS et Déni de service. Je vous renvoie à l’article français de Wikipedia sur le sujet, fort bien documenté.
Pour contrer ces vulnérabilités, le protocole DNSSEC a été développé.
Les enjeux de DNSSEC :
DNSSEC permet de se prémunir de ces différents types d’attaques, en particulier l’empoisonnement du cache, en assurant l’intégrité de la résolution DNS. Les enjeux de DNSSEC ont donc été les suivants :
Comment assurer l’intégrité des données et authentifier les DNS (résolveurs/serveurs faisant autorité) tout en conservant la rétrocompatibilité avec DNS ?
Comment assurer la sécurité d’accès à la ressource demandée aux milliards d’utilisateurs du web ?
Comment trouver une solution assez légère pour ne pas surcharger les serveurs de noms ?
Fonctionnement de DNSSEC :
Pour assurer l’intégrité de la résolution DNS, DNSSEC permet d’établir une chaine de confiance qui remonte jusqu’à la racine du DNS (serveur DNS racine du schéma ci-dessus). La sécurité des données est effectuée à l’aide d’un mécanisme de clés (KSK pour Key Signing Key & ZSK pour Zone Signing Key) qui signe les enregistrements DNS de sa propre zone. Les clés publiques KSK sont alors envoyées au registre correspondant pour être archivées ; le registre étant lui-même lié via DNSSEC au serveur root, la chaine de confiance s’établit. Chaque zone DNS parente, garantit l’authenticité des clés de ses zones filles en les signant.
Sans DNSSECAvec DNSSEC
DNSSEC, Nameshield et vous :
DNSSEC intervient comme une protection indispensable pour vos noms stratégiques, qui permet de sécuriser l’authenticité de la réponse DNS. Il serait opportun d’étudier les noms qui méritent d’être protégés. Tous les TLDs ne proposent pas encore DNSSEC, voici une liste non exhaustive des principaux, liste très évolutive avec de nombreux ralliements en cours :
Tous les news gTLDs, comme .paris, .club, .xyz, .wiki, .ink, supportent également DNSSEC.
DNSSEC est inclus sans supplément dans l’offre DNS Premium de Nameshield. Nameshield vous accompagne dans cette démarche pour la sécurisation optimale de vos actifs immatériels et gère l’intégralité du protocole DNSSEC pour vous, de la création, au stockage et au renouvellement des clés.
Ce n’est pas la seule réponse à mettre en place, le système de registry lock, le service DNS Premium, les certificats SSL sont des solutions complémentaires à étudier, que nous aurons l’occasion d’aborder dans d’autres articles ou dans les prochains nameshield.cafe.
Entre mars 2016 et mars 2017, Let’s Encrypt a émis 15 270 certificats SSL contenant le terme « PayPal » ; 14 766 d’entre eux ont été émis pour des domaines menant vers des sites de phishing. C’est le résultat de la récente analyse menée par Vincent Lynch, expert SSL.
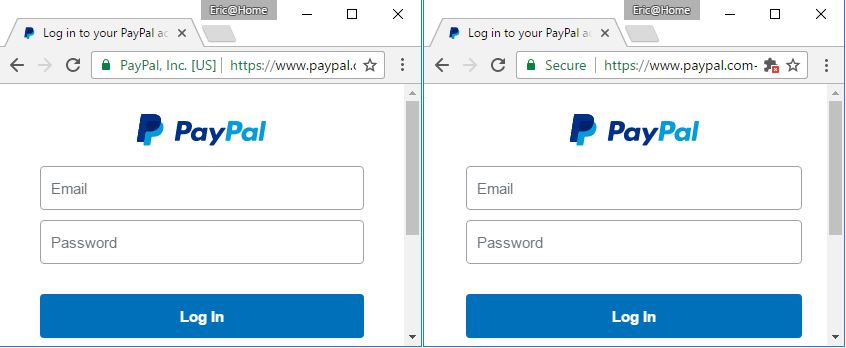
Lynch s’est intéressé de près à ce cas à la suite d’un article très intéressant publié par Eric Lawrence (Google Chrome Security Team) en janvier 2017, le visuel ci-dessus est tiré de cet article, dénommé « Certified Malice » qui dénonçait les certificats SSL frauduleux et dénombrait alors « seulement » 709 cas pour PayPal, et bien d’autres sur toutes les plus grandes marques américaines : BankOfAmerica, Apple, Amazon, American Express, Chase Bank, Microsoft, Google…
Quel impact pour l’internaute ?
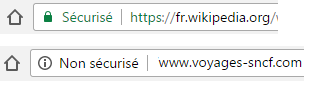
En Janvier 2017, Google et Mozilla ont mis à jour leur navigateur avec Chrome 56 et Firefox 51, et un changement majeur est intervenu pour les internautes : l’apparition des termes « Sécurisé » ou « Non sécurisé » dans la barre d’adresse.
En 2015, l’initiative Let’s Encrypt, supportée par les grands noms de l’internet (EFF, Mozilla, Cisco, Akamaï…) voyait le jour avec pour objectif de diffuser en masse et gratuitement des certificats SSL au monde entier. Un an et demi plus tard, Let’s Encrypt a délivré des millions de certificats, et d’autres initiatives de ce type ont suivi.
Qui dit gratuit, dit peu ou pas de vérification pour délivrer les certificats, et toute une armée de cybercriminels qui se sont rués vers ces certificats pour sécuriser leurs contenus illicites : phishing, malware… et afficher ainsi le terme « Sécurisé » dans leur barre d’adresse. Comment l’internaute lambda peut-il facilement différencier le vrai du faux ?
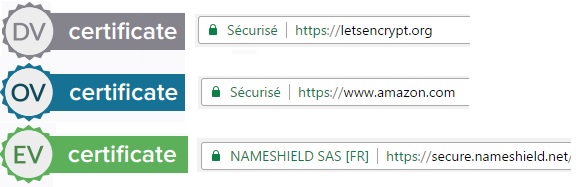
Pour mémoire, il existe trois niveaux de vérification lors de l’émission des certificats permettant d’afficher HTTPS : Domain Validation (DV) considéré comme de l’authentification faible, Organization Validation (OV) à authentification forte et Extended Validation (EV) à authentification renforcée. Les certificats gratuits sont des DV, et représentent près de 90% des certificats, la plupart du temps sur des « petits » sites web. Les certificats OV (9%) et EV (1%) sont peu nombreux mais protègent la quasi-totalité des sites web à très fort trafic. Les GAFA (Google, Apple, Facebook, Amazon) sont tous en OV ou EV par exemple.
Le problème pour l’internaute est l’absence de différenciation dans les navigateurs entre les certificats DV et OV. Ces deux types sont affichés de la même manière, étant comme « Sécurisés », alors que les certificats EV affichent le nom du titulaire dans la barre d’adresse.
En reprenant le visuel du début de cet article, on comprend aisément l’intérêt du EV pour PayPal : permettre de distinguer facilement le vrai du faux. Et c’est la raison pour laquelle Nameshield conseillera systématiquement l’emploi du EV pour les sites vitrines, en particulier pour ses clients exposés au cybersquatting, phishing ou encore contrefaçon.
Deux forces qui s’opposent pour l’avenir du HTTPS
Malheureusement les choses ne sont pas aussi simples et là où la logique voudrait qu’on différencie clairement les trois types de certificat, ou en tout cas au moins deux types (DV/OV), Google ne l’entend pas de cette oreille et souhaite à l’inverse supprimer cette notion d’affichage EV. Chris Palmer (Senior Software Engineer pour Chrome) le confirme à demi-mot dans son article paru ici.
Nous sommes donc aujourd’hui dans une situation où les Autorités de Certification historiques, Microsoft et dans une moindre mesure Apple, font face à Google, Mozilla et Let’s Encrypt dans une vision que l’on peut résumer comme suit :
Vision de Google/Mozilla/Let’s Encrypt :
HTTP = Non Sécurisé
HTTPS = Sécurisé
Vision des AC historiques/Microsoft/Apple :
HTTP = Non Sécurisé
HTTPS DV = pas d’indicateur dans la barre d’adresse
HTTPS OV = Sécurisé
HTTPS EV = Nom de la société dans la barre d’adresse
La discussion est ouverte en ce moment même, au sein de l’instance supérieure du SSL qu’est le CAB/forum. On peut facilement comprendre que les Autorités de Certification voient d’un très mauvais œil la fin de la différenciation visuelle entre DV/OV/EV dans les navigateurs, c’est leur raison d’être de délivrer des certificats à authentification forte, mais est-ce seulement un tort ? Il s’agit quand même de rassurer l’internaute en lui garantissant l’identité du site qu’il visite.
A l’inverse, Google et Let’s Encrypt n’hésitent pas à dire que les notions de phishing et de garantie de contenu des sites web, ne sont pas du ressort des Autorités de Certification, et que d’autres systèmes existent (par exemple, Google Safe Browsing), et qu’en conséquence il faut avoir une vision binaire : les échanges sont chiffrés et inviolables (= HTTPS = Sécurisé) ou ils ne le sont pas (= HTTP = Non sécurisé). On peut simplement se demander si au travers de cette vision qui se défend également, ce n’est pas plutôt un problème de sémantique du terme employé : Sécurisé.
Que veut dire « Sécurisé » pour l’internaute ? Est-ce qu’en voyant « Sécurisé » dans sa barre d’adresse, il sera enclin à entrer ses login/password ou son numéro de carte bancaire ? On peut penser que oui et dans ce cas, le risque actuel est bien présent. Kirk Hall (Director Policy and Compliance – SSL, Entrust) a fait une intervention remarquée à la dernière conférence RSA sur ce sujet (si vous avez un peu de temps, l’enregistrement est ici).
Enfin, il ne faut pas négliger le poids de l’industrie financière ni des grandes marques qui voient d’un très mauvais œil l’augmentation du risque de fraude en ligne et que ne peut décemment pas totalement ignorer Google.
Comment rassurer l’internaute ?
Pour le moment nous ne pouvons que vous encourager à opter pour les certificats Extended Validation pour vos sites vitrines et/ou de e-commerce afin de faciliter la tâche des internautes et à rester à l’écoute de ce qui se passe sur le web. Rassurer et éduquer également les internautes en n’hésitant pas à mentionner sur vos sites les choix que vous faites en termes de sécurité et d’authentification.
Au même titre que vous surveillez certainement les dépôts de nom de domaine sur vos marques, vous pouvez aujourd’hui également surveiller les enregistrements de certificats, et ce pour réagir rapidement.
Et en tant qu’internaute, lorsque le terme « sécurisé » est mentionné dans la barre d’adresse, systématiquement contrôlez les détails du certificat pour voir qui en est le titulaire.
Après la Belgique, l’Allemagne, les Pays-Bas, c’est au Luxembourg de subir à son tour les effets d’une attaque DDoS. Le 27 février dernier, alors que le CTIE (Le Centre des Technologies de l’Information de l’Etat) ne s’y attendait pas, plusieurs sites Internet liés au gouvernement et aux administrations nationales se sont retrouvés inaccessibles à plusieurs moments de la journée.
On se souvient que l’Allemagne et les Pays-Bas avaient subi le même genre de mésaventures début 2015. Le 4 novembre 2015, c’était ensuite la Belgique qui faisait les frais d’une attaque, revendiquée cette fois par le groupe activiste DownSec. C’est principalement le site www.wallonie.be, portail général de tous les sites officiels de la Région, qui avait été rendu indisponible à la suite de cette attaque par déni de service. D’autres attaques visant la Belgique avaient été revendiquées par le même groupement : les sites du Ministère de l’Intérieur, du Sénat, du Premier Ministre Charles Michel et du Parlement Bruxellois.
Dans le cas récent du Luxembourg, rien ne laisse penser que ce genre de groupe soit à l’origine des attaques. En effet, de nombreux hackers ont la possibilité d’attaquer les serveurs insuffisamment protégés et aucune revendication n’a été annoncée. Les motivations peuvent être tant financières que politiques ou activistes. Le CTIE de son propre aveu ne sait pas d’où vient l’attaque qui a débuté dès 9h30 le matin. Le serveur «etat.lu» a également été touché. A 10h50, le CTIE, a fait savoir via Twitter que le réseau étatique était la cible d’une attaque DDoS. Le message précisait: «Nous sommes attaqués par une DDoS et cherchons une solution». Le lendemain, l’attaque n’était pas encore terminée et une centaine de sites de l’Etat étaient encore impactés, bien que la situation soit sous contrôle.
Ce cas récent d’attaque DDoS, visant ici les institutions gouvernementales, prouve à nouveau l’absolue nécessité de considérer comme prioritaire la protection DNS, à minima sur les noms de domaine les plus stratégiques.
A l’aube des présidentielles françaises, le cyberespace est déstabilisé par de nombreuses attaques visant directement les sites des plus importants partis politiques.
Si les entreprises privées sont confrontées chaque jour à ce type d’attaques, les partis politiques n’ont pas forcément suivi la tendance en s’armant suffisamment contre des hackeurs décidés à semer le trouble. Il s’agirait d’un « phénomène nouveau et inquiétant en train de se produire au cœur de l’élection présidentielle » selon Richard Ferrand, le secrétaire général du mouvement EnMarche!.
L’affaire des mails d’Hillary Clinton lors de la campagne américaine avait d’ores et déjà révélé des failles existantes. Aujourd’hui en France, François Hollande a demandé en Conseil des ministres que des « mesures spécifiques de protection et de vigilance, y compris dans le domaine cyber » soient prises dans le cadre de la campagne électorale.
Face à cette effervescence, les attaques ont-elles un réel impact sur la campagne présidentielle ? De quel type d’attaque parle-t-on ? Quelles mesures sont prises par l’Etat ou les partis pour y faire face ?
C’est le site d’Emmanuel Macron, en-marche.fr, qui fait le plus parler de lui. En effet, selon Mounir Mahjoubi, responsable de la campagne numérique du candidat, près de 4000 attaques ont été recensées en un mois, ralentissant ou rendant le site inaccessible.
Interviewé par Le Monde le 14 février dernier, Mounir Mahjoubi indique qu’il peut s’agir de plusieurs types d’attaque.
D’abord, on parle de simples DDoS (attaques par déni de service) consistant à faire tomber un site Internet en le surchargeant de connexions simultanées. Ces attaques peuvent être commandées à distance, et sont assez simples à mettre en œuvre.
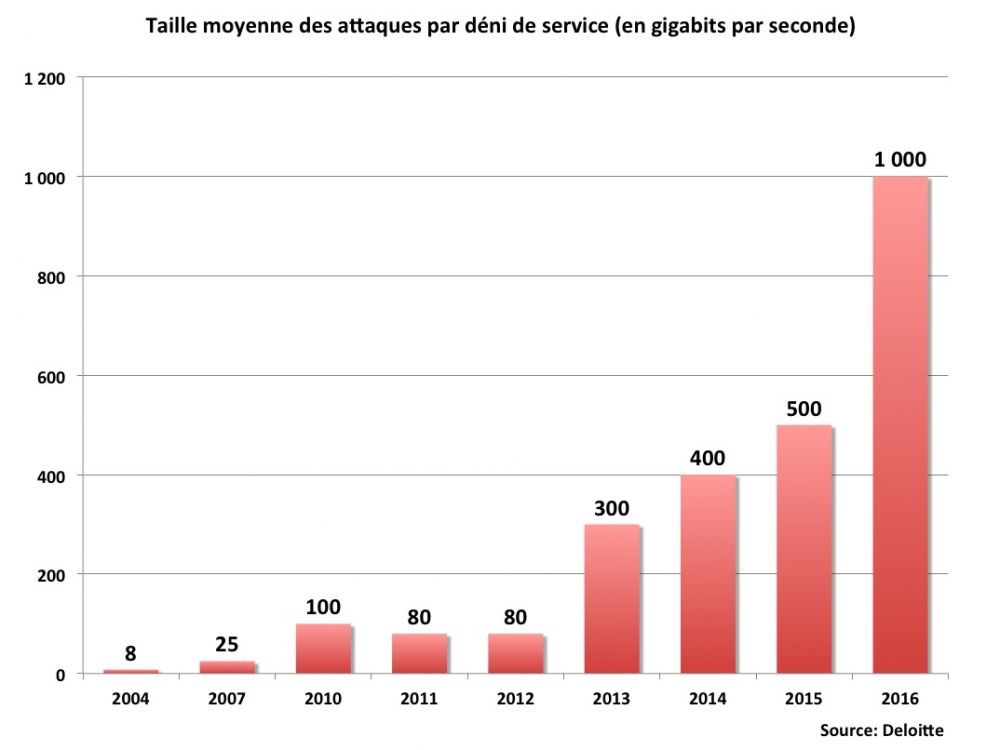
A l’heure des objets connectés, le cabinet Deloitte indique qu’en 2017, les attaques par DDoS« prendront de l’ampleur, qu’elles seront plus difficiles à atténuer et plus fréquentes. Au cours des dernières années, on a assisté à un jeu du chat et de la souris, dans lequel aucune des deux parties n’est devenue trop puissante. Cependant, la situation pourrait changer en 2017 en raison de l’abondance de dispositifs Internet des objets non sécurisés et du fait que les attaques à grande échelle exploitant les vulnérabilités des appareils IdO sont devenues plus simples à exécuter. », souligne le cabinet dans son rapport TMT Prédictions 2017.
Rapport du cabinet Deloitte sur les attaques par DDoS
Une infrastructure DNS sécurisée avec filtrage anti-DDoSpermet aujourd’hui de pouvoir supporter de telles attaques.
Ensuite, des injections SQL, consistant à modifier une requête SQL en injectant des morceaux de codes non filtrés, font parties des « meilleures » failles de sécurité pour les hackers. L’attaquant détourne les requêtes en y injectant une chaîne non prévue par le développeur et pouvant compromettre la sécurité du système. Mounir Mahjoubi indique qu’il existe des outils automatisés reconnaissables et maîtrisables. Cependant, certaines attaques sont plus spécifiques et par conséquent plus dangereuses.
Un troisième type d’attaque est recensé : les scans de port. Ce type d’attaque consiste à trouver les failles de sécurité d’un serveur réseau pour généralement préparer une intrusion.
Enfin, EnMarche! serait concerné par des tentatives de connexion à leurs bases de données, qui pourraient être bien plus préjudiciables.
Si Richard Ferrand a trouvé son coupable (la plupart des attaques étant identifiées par des IP venant d’Ukraine) en dénonçant une « ingérence d’un régime russe déterminé à déstabiliser l’un des candidats susceptibles de remporter cette élection », rien ne prouve formellement l’identité des hackers. Certes, la Russie est réputée pour recruter des hackers qui seraient plus qualifiés que la moyenne, disposant de formations qualifiées, de moyens techniques bien plus développés qu’en Europe, et coutumiers de la « tradition informatique » datant d’avant la chute de l’ex-URSS. Cependant, des techniques très basiques et accessibles permettent de détourner l’origine des requêtes.
Comme l’indique Damien Bancal, fondateur de Zataz, les programmes malveillants automatisés cherchant un accès sont nombreux en Russie. Ces programmes représenteraient 54% des connexions Internet selon 20minutes. Ils cherchent des portes d’entrée. De plus, des sites sous WordPress sont très facilement attaquables, surtout lorsqu’ils ne sont pas mis à jour régulièrement comme les sites de Monsieur Macron ou de Monsieur Fillon !
Ce qui semble sûr, c’est que ces attaques sont organisées et coordonnées par un groupe structuré, et non par des hackers agissant en solitaire.
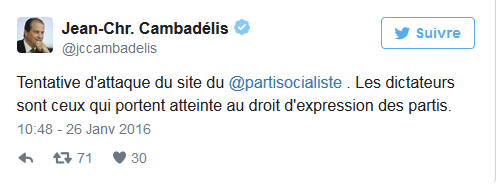
Le Parti Socialiste a également été touché par des intrusions. Le 26 janvier dernier, une attaque DDoSa été revendiquée par Anonymous en dénonçant l’état d’urgence mis en place par le gouvernement.
Compte Twitter de Jean-Christophe Cambadélis
Il existe donc des attaques, et cela inquiète nos candidats. Mais quels sont les réels risques pour leur campagne ?
Depuis l’élection de Donald Trump, il flotte comme une odeur de suspicion quant au rôle que la Russie aurait joué sur sa campagne. En effet, le Washington Post accuserait Vladimir Poutine et la Russie d’avoir influencé la campagne électorale américaine en faveur de Donald Trump par le biais de Sputnik, ce média critiqué et présenté comme un journal de propagande russe.
Aujourd’hui, ce doute plane au-dessus du Front National. Selon la DGSE, les services secrets russes seraient en train de préparer une campagne virale en faveur de Marine Le Pen, grâce à leurs robots capables d’inonder les réseaux sociaux de messages de soutien. L’idée est du susciter un engouement collectif à l’égard de la candidate afin d’influencer les français via les réseaux.
On le sait, l’information circulant sur les réseaux sociaux est virale. Si le martelage peut porter ses fruits, le risque se trouve également dans les diffusions via les réseaux sociaux de fausses informations. Le fameux média russe Sputnik avait notamment publié des rumeurs sur la double vie d’Emmanuel Macron, largement relayées, et ensuite démenties par ses proches. Une fausse information publiée à un instant stratégique d’une campagne peut s’avérer catastrophique, car le démenti arriverait trop tard.
Toutefois, le plus gros risque reste de voir des données personnelles volées et diffusées. C’est ce qu’il s’est passé lors de la campagne de Mme Clinton, qui s’est vue voler plus de 20.000 mails échangés entre cadres du parti démocrate, dévoilés par Wikileaks, et utilisés dans le but de déstabiliser sa campagne. Selon la CIA, cette cyberattaque viendrait de Russie pour aider Donald Trump à gagner la présidentielle. Si cela est avéré, on peut dire que l’opération a réussi.
Par ailleurs, une inquiétude quant à la sécurité des votes a été soulevée.
Aujourd’hui en France, le vote se fait sur bulletin papier donc a priori, aucun risque ne peut exister de ce côté-là. Le seul risque, bien que minime, serait au niveau de la centralisation et du transfert des résultats auprès de la préfecture le soir des élections. Toutefois, il suffirait de recompter les bulletins pour se rendre compte de l’erreur, et cela pourrait être rectifié rapidement.
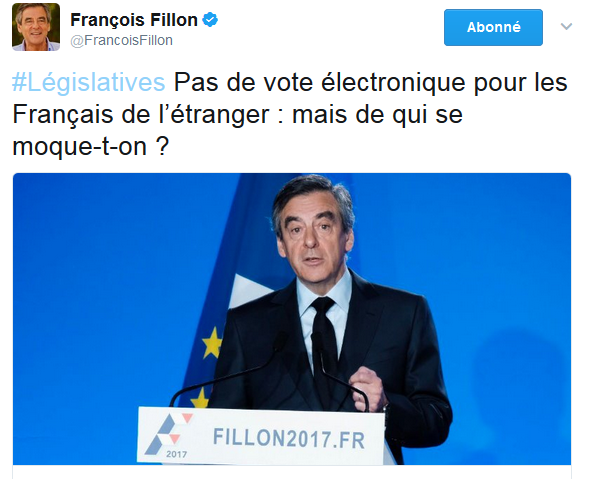
Pour les français résidant à l’étranger, le vote électronique aux législatives avait été rendu possible pour la première fois en 2012 et s’était déroulé sans incident. Mais dans ce contexte précis, et lié aux menaces que nous venons d’évoquer, ce droit a été annulé pour les prochaines législatives. Ainsi, les français résidant à l’étranger voteront de manière traditionnelle en juin 2017 et non par vote électronique. « Qui aurait pu comprendre qu’en juin prochain, à l’issue de l’élection présidentielle, on laisse s’organiser des élections législatives qui ne soient pas 100% fiables et incontestables? », précise Matthias Fekl, secrétaire d’État chargé du Commerce extérieur, de la Promotion du tourisme et des Français de l’étranger. Cette annulation due au risque de cyberattaque a été dénoncée par plusieurs candidats, dont François Fillon :
Compte Twitter de François Fillon
A ce jour, l’Agence Nationale pour la Sécurité des Systèmes d’Informations (ANSSI) n’aurait pas détecté d’intrusions ou de tentatives de manipulation dans des opérations électorales, selon David Martinon, ambassadeur pour la cyber diplomatie.
Quelles sont les mesures prises pour répondre aux attaques ?
Côté Républicains, la politique de sécurité informatique semble être prise très au sérieux. Les Républicains ont décidé de renforcer leur système de sécurité. Gérald Darmanin, ancien secrétaire général adjoint du parti indique qu’une politique de mots de passe forts a été mise en place, que les prestataires informatiques sont choisis selon de hauts critères de qualité, que les données ou les documents sensibles ne sont pas transmis par mail. Ces pratiques relativement simples permettent aujourd’hui de parer d’éventuelles attaques.
Si l’ANSSI est rattachée à Matignon et sert aujourd’hui les intérêts de l’Etat, elle recommande toutefois aux différents partis d’adopter de bonnes pratiques en leur transmettant son Guide de l’Hygiène Informatique. « Paru en janvier 2013 dans sa première version, le Guide édité par l’ANSSI s’adresse aux entités publiques ou privées dotées d’une direction des systèmes d’information (DSI) ou de professionnels dont la mission est de veiller à leur sécurité. Il est né du constat que si les mesures qui y sont édictées avaient été appliquées par les entités concernées, la majeure partie des attaques informatiques ayant requis une intervention de l’agence aurait pu être évitée » peut-on lire en introduction. 42 points d’attention y sont listés, dont :
La sensibilisation et la formation de ses équipes
La politique de mot de passe et de gestion sécurisée des utilisateurs
Le chiffrage des données sensibles transmises par Internet
L’utilisation des protocoles réseaux sécurisés tels que HTTPS
La protection de la messagerie (antivirus, chiffrement TLS, anti-spam, bonne configuration des records DNS publics liés à la messagerie etc.)
Les partis politiques ont donc du retard sur les questions de sécurité et doivent traiter le sujet comme des entreprises privées le feraient. Il n’y aucune raison qu’ils soient épargnés par les hackers, bien au contraire. Si le sujet commence doucement à être pris en compte, un certain manque de réactivité, d’information ou de structure peut être désastreux pour une campagne.
Pourtant, ces problèmes ne sont pas nouveaux, rappelons par exemple que le site de Nicolas Sarkozy avait déjà fait l’objet d’attaques en 2007.
Si les leçons n’ont pas correctement été tirées du passé, c’est aussi parce que les attaques ont depuis très largement augmenté, de plus de 56% entre 2015 et 2016 et ce chiffre ne risque pas de faiblir et la sophistication de ces dernières croit chaque jour un peu plus.
C’est donc également en raison de cette augmentation et de la visibilité des attaques relatives aux partis politiques en temps d’élection que les menaces doivent être prises très sérieusement et les moyens de protection appliqués sur l’ensemble de la chaine.
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.