Trouver assistance lors d’une cyber malveillance : c’est possible grâce à ACYMA

acyma

Fin janvier 2017, lors du FIC (Forum International de la Cybersécurité) à Lille, ACYMA « Actions contre la cyber malveillance »,  a été dévoilé au public. C’est un nouveau dispositif du gouvernement français d’aide aux victimes de cyber malveillance pour les TPE, les PME, les collectivités locales et les particuliers face au piratage informatique tels que les ransomware, les botnets, les vols de données, et autres tentatives d’espionnage ou de sabotage devenus malheureusement de plus en plus fréquents ?

Aujourd’hui, nous constatons que les victimes des cybers attaques ne sont pas seulement les sociétés du CAC40 et les entreprises les plus connues du grand public, mais aussi et de plus en plus les TPE et PME. Avoir un rayonnement national ou international pour les entreprises n’est plus un critère de choix pour les cybersquatteurs. Tout le monde y passe, il faut parvenir à cette prise de conscience. C’est en réponse à ce constat que ce nouveau dispositif entend apporter une assistance aux victimes de cyberattaques et anticiper leurs questions.

Ce portail permettra ainsi aux victimes de poser un premier diagnostic sur leur attaque et rédigera les utilisateurs vers des prestataires de proximité capables de les aider à résoudre leur problème. Cette mise en relation débloquera de nombreuses situations techniques.

De plus, l’ACYMA sera également chargé d’une mission de sensibilisation sur les bonnes pratiques en matière de cyber sécurité et de sécurité numérique grâce notamment à une campagne de publicité pour toucher le plus grand nombre.

Enfin, cette plateforme sera la naissance d’un observatoire du risque numérique  grâce au recueil de statistiques et de données concernant les actes de cyber malveillances en France.

Aujourd’hui, cette plateforme se développe au sein de l’ANSSI (Agence Nationale de Sécurité des Systèmes d’informations) Pour remplir ces objectifs, un Groupement d’intérêt public (GIP) permettant l’implication financière et opérationnelle d’acteurs privé sera constitué.

La plateforme sera lancée dans une phase pilote dans la région des Hauts de France dans deux mois.

#FIC2017 #ACYMA #CyberSecurité #Ransomware #ANSSI
Game over HTTP, welcome HTTPS

Chrome 56 et Firefox 51 sont arrivés et sonnent le glas de l’ère du HTTP.

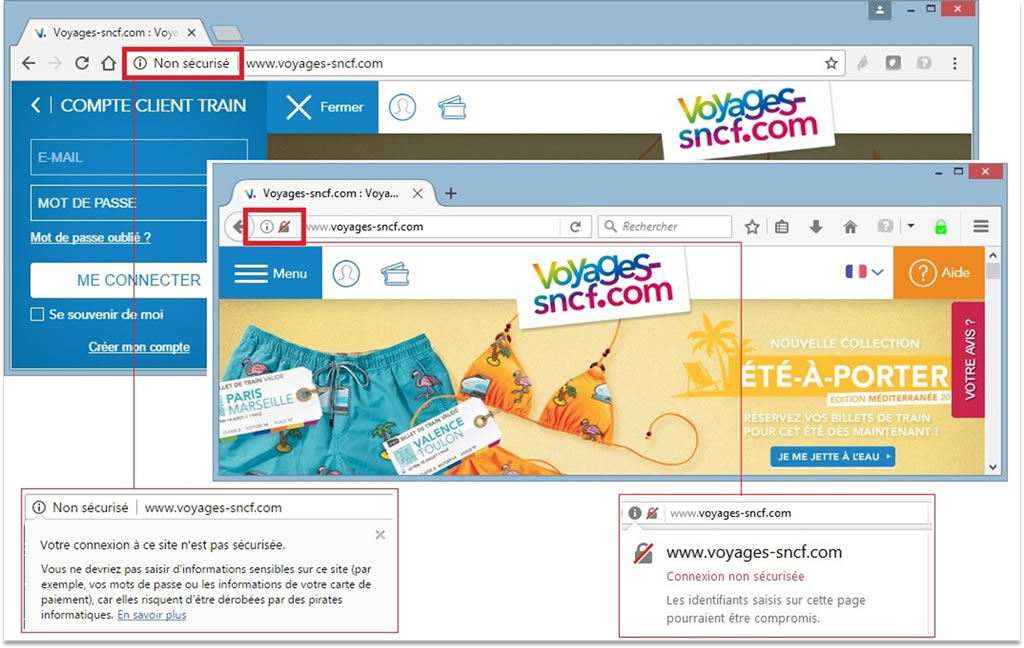
Annoncée depuis longtemps, l’apparition des termes « Non sécurisé » dans la barre d’adresse est maintenant effective pour toutes les pages contenant la saisie de mots de passe qui seraient encore en HTTP.

Plus qu’un long discours, voilà à quoi cela peut ressembler sur un site à très fort trafic :

Traitement HTTP sur la page d’accueil du site, à gauche Chrome 56, à droite Firefox 51, depuis le 27 janvier 2017
(Traitement HTTP sur la page d’accueil du site, à gauche Chrome 56, à droite Firefox 51, depuis le 27 janvier 2017)

Nous vous laissons imaginer les conséquences sur l’image de marque qui n’offre pas la sécurité attendue à ses internautes peu enclins à poursuivre leur navigation avec de telles alertes : perte de confiance, baisse des taux de clic et conversion, augmentation du taux de rebond et, au final, perte de chiffre d’affaires au profit d’autres sites web. Dramatique.

N’oublions pas non plus que les pages concernées pour l’instant sont uniquement celles contenant des données à sécuriser (mot de passe, paiement en ligne), mais que la volonté des deux géants du web est de considérer à l’avenir toutes les pages en HTTP comme « Non Sécurisé », affiché en rouge.
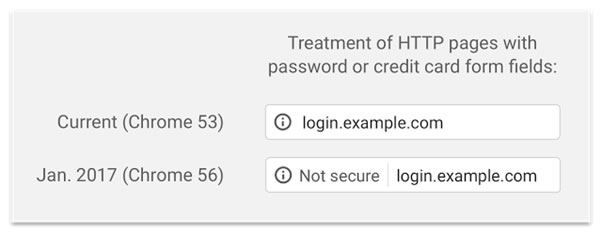
Pas de calendrier annoncé pour l’instant, mais la machine est en marche comme l’a confié Emily Schechter, chef de produit Chrome Security dans son fameux post de septembre 2016 :

“Historically, Chrome has not explicitly labelled HTTP connections as non-secure. Beginning in January 2017 (Chrome 56), we’ll mark HTTP sites that transmit passwords or credit cards as non-secure, as part of a long-term plan to mark all HTTP sites as non-secure,”

Comment s’organiser

Le trafic HTTPS mondial vient de passer le cap symbolique des 50% (50,15% à fin janvier 2017, contre 39% un an plus tôt), porté notamment par l’initiative Let’s Encrypt. Actuellement, au niveau mondial le protocole HTTPS est déployé sur plus de la moitié du top 100 des sites figurant sur l’indice Alexa et 44 % d’entre eux l’ont activé par défaut.

Mais la France est en retard (voir notre article précédent sur le sujet ici), en particulier dans le monde de l’entreprise où l’inertie est importante, de même que la peur du déréférencement ou de la chute des revenus publicitaires.

Demain tous les sites web seront concernés, du site web de vente en ligne au simple site vitrine, tous devront passer au HTTPS pour rassurer les internautes. Si la réflexion n’est pas déjà lancée au sein des équipes web et marketing de votre entreprise, il est plus que temps de se positionner.

• Former et informer vor équipes : HTTPS, certificats SSL ;
• Définir votre stratégie de certification : Autorité de Certification, types de certificats, workflow ;
• Identifier l’ensemble des sites web de votre société… et définir les priorités d’action :

1-Sites contenant un espace de saisie de données personnelles (formulaire, login, mot de passe, récupération de mot de passe, achats en ligne) => vérifier la présence de httpS
2-Sites corporate, vitrine, flagship : prévoir de passer en httpS par défaut en 2017
3-Sites secondaires

• Préparer la transition vers le httpS avec vos équipes web
• Effectuer la transition vers le httpS des sites identifiés et surveiller le bon déroulement
• Gérer vos certificats

Nameshield vous accompagne

Notre équipe d’experts SSL vous accompagne dans la formation de vos équipes en organisant régulièrement des réunions d’information au sein de ses locaux pour vous permettre d’échanger avec d’autres acteurs du marché.

Nous mettons également à votre disposition les outils nécessaires à la prise de décision (audit, analyse, conseil).

Nameshield est fournisseur reconnu de solutions de sécurisation de vos sites web : certificats SSL, DNS, registry lock, n’hésitez pas à contacter nos équipes pour plus de renseignements.

SAVE THE DATE – 11 mai 2017 : le SSL café

Nous vous proposons de nous retrouver autour d’un petit déjeuner dans nos locaux pour échanger sur le marché des certificats SSL/TLS, l’actualité, les problématiques et les solutions à mettre en place pour un passage au HTTPS sans encombre. Inscrivez-vous par email ou téléphone auprès de votre contact habituel.

Transition vers le HTTPS : la France est en retard… et le réveil pourrait être difficile

Le JDN vient de publier un article très intéressant sur le décollage du HTTPS sur le top 100 des sites les plus visités en France. Il en ressort que 44/100 sont maintenant en HTTPS par défaut (dont 12 dans le top 20) et 54% des pages vues sont en HTTPS. C’est une bonne nouvelle pour les internautes français MAIS…

…on peut surtout remercier les acteurs américains. Sur le top 20, le seul acteur français aujourd’hui en HTTPS par défaut est Leboncoin.fr ! Si on pousse jusqu’au top 50, on ne trouve que quatre acteurs français supplémentaires : La Poste, Le Crédit Agricole, Mappy et Service Public.fr. Sur le top 100, 44 acteurs sont en HTTPS par défaut, dont seulement 15 acteurs français. Du côté du e-commerce c’est encore pire avec 33 acteurs français dans le top 40 mais seulement 7 en HTTPS par défaut.

La France est à la traine… et doit réagir

Google et Firefox, les deux fers de lance de la généralisation du HTTPS, continuent à annoncer des mesures toujours plus fermes en vue de l’adoption généralisée du HTTPS par défaut :

  • bonus sur le référencement naturel,
  • « malus » au cours de la navigation avec de plus en plus d’alertes,
  • limitation de fonctionnalités au seul HTTPS : HTTP2, géolocalisation, utilisation de la caméra, auto-remplissage des formulaires…
  • dépréciation des versions trop anciennes : SHA1 remplacé par SHA256

Chrome 56 arrive en Janvier 2017 avec une première série d’alertes dans les barres d’adresse pour les pages de connexion et contenant des champs de carte de crédit… et annonce déjà la couleur pour la suite avec la volonté clairement affichée d’une alerte pour tous les sites en HTTP (voir visuels ci-dessous).


https-2

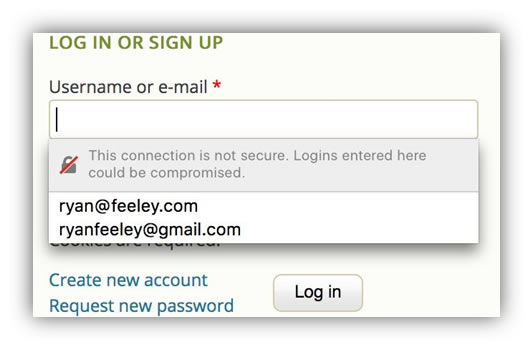
Firefox n’est pas en reste et annonce la mise en place d’une alerte sur les saisies de mot de passe

treatment HTTPS firefox

Et d’autres acteurs majeurs comme WordPress, Apple ou Microsoft suivent le mouvement.

Pourtant le HTTPS peine à s’imposer pour la plupart des acteurs français du Web. Pourquoi ?

La transition d’un site Web en HTTPS par défaut n’est pas une mince affaire et deux freins importants existent encore : le risque d’un déclassement en termes de SEO si la transition est mal opérée, et certaines régies publicitaires qui restent en sources HTTP. Le trafic et les revenus publicitaires, le nerf de la guerre pour beaucoup de sites web.

Et donc, on attend ! On attend le dernier moment en espérant que Google et Firefox reculent ? C’est peu probable et le calendrier se resserre. Même si Google n’a pas encore annoncé de date pour la mise en place des alertes sur le HTTP, il y a fort à parier qu’ils le feront le plus tôt possible, et les conséquences risquent d’être désastreuses s’il faut agir dans l’urgence.

Nous recommandons d’étudier au plus tôt un calendrier de transition vers le HTTPS par défaut, projet à mener en étroite collaboration avec les équipes web et référencement, pour tous les sites vitrine dans un premier temps et pour l’ensemble des activités web dans un second.

Les équipes de Nameshield pourront vous accompagner en termes de conseil pour la mise en place et la gestion des certificats qui permettront d’afficher le HTTPS.

La cybercriminalité, en constante augmentation

Estimée à 2.000 milliards de dollars d’ici 2019 [JUNIPER, 2015], la cybercriminalité est et reste un fléau important sur Internet. Elle touche de plus en plus d’entreprises. D’après Microsoft, 20 % des petites et moyennes entreprises ont fait l’objet de cybercriminalité [FORBES, 2016]. Selon ce même rapport, une majorité de ces larcins reste non détectée, notamment ceux liés à l’espionnage industriel où les données sont compliquées à récolter. En effet, on peut aisément imaginer que les entreprises touchées tardent à annoncer une brèche de sécurité, qu’elle soit d’origine logicielle ou humaine.

L’année passée, Ernst & Young publiait un rapport sur les failles et les conséquences de l’Internet des objets [EY, 2015]. Le cabinet anglais annonçait dans son étude que 56 % des entreprises n’étaient que moyennement préparées aux attaques sophistiquées :

  • seules 6 % des entreprises concernées avaient intégré les potentiels de menace dans leurs stratégies managériales ;
  • 36 % n’avaient tout simplement aucun programme de réflexion face aux menaces.

EY proposait ainsi la création d’un département dédié au sein de chaque entreprise, selon la règle A-A-A : Activate, Adapt and Anticipate. L’étude finissait par un chiffre effarant : 58% des entreprises n’avaient pas de département spécifique, lié aux technologies émergentes et leurs impacts sur la sécurité.

Bien que le DNS ne soit pas une technologie récente, inventé en 1983 [IETF, 1983], force est de constater que même les précautions les plus élémentaires ne sont pas intégrées dans la réflexion de bon nombre d’entreprises. Réfléchir proactivement, se protéger efficacement face aux attaques usuelles de type phishing, cache poisoning, attaques DDOS,… devraient être des sujets prioritaires des entreprises dans la recherche de mise en place de stratégies de sécurité durables.

Si cette cybercriminalité existe, c’est bien qu’elle est rentable. Selon l’entreprise McAfee, elle représentait 0,64 % du PIB américain et 0,11 % du PIB français [McAfee, 2014]. Chez d’autres confrères, MarkMonitor estimait que 20 % des victimes individuelles de criminalité perdaient en moyenne plus de 1.298 USD [MarkMonitor, 2016]. Dans le cadre de cette étude, sur les 3.457 individus interrogés entre août et septembre 2016, 74 % d’entre eux exprimaient que les marques devaient avoir un programme de protection contre les fraudes afin de protéger les consommateurs et les sensibiliser face aux menaces existantes. Ainsi, même avec 87 % de gens connaisseurs des techniques de cybercriminalité, 45 % disent en avoir été victimes.

Il nous parait primordial que les marques protègent et informent leurs consommateurs : 78 % d’entre eux considèrent que les cyberattaques sur les entreprises entachent leur perception de ces dernières. Une gestion proactive des risques et menaces doit ainsi faire l’objet d’un département distinct, ou tout du moins d’une intégration dans la réflexion des collaborateurs d’une entreprise.

L’année passée, la PDG d’IBM titrait ‘la cybercriminalité est la plus grande menace pour toute entreprise dans le monde’ [Morgan, 2015]. Vous voilà prévenus.

Références

EY, 2015. Cybersecurity and the Internet of Things, EY [en ligne], Disponible sur http://www.ey.com/Publication/vwLUAssets/EY-cybersecurity-and-the-internet-of-things/$FILE/EY-cybersecurity-and-the-internet-of-things.pdf [Consulté le 2 novembre 2016]

FORBES, 2016. Cyber Crime Costs Projected To Reach $2 Trillion by 2019, Forbes [en ligne], Disponible sur http://www.forbes.com/sites/stevemorgan/2016/01/17/cyber-crime-costs-projected-to-reach-2-trillion-by-2019 [Consulté le 2 novembre 2016]

IETF, 1983. DOMAIN NAMES – CONCEPTS and FACILITIES, IETF, [en ligne], Disponible sur https://tools.ietf.org/pdf/rfc882.pdf [Consulté le 2 novembre 2016]

JUNIPER, 2015., Cybercrime will Cost Businesses Over $2 Trillion by 2019, Juniper, [en ligne], Disponible sur https://www.juniperresearch.com/press/press-releases/cybercrime-cost-businesses-over-2trillion [Consulté le 2 novembre 2016]

MARKMONITOR, 2016. MarkMonitor ® Online Barometer Fraud and Cybercrime Survey 2016, MarkMonitor

McAfee, 2014. Net Losses: Estimating the Global Cost of Cybercrime, McAfee, [en ligne], Disponible sur http://www.mcafee.com/us/resources/reports/rp-economic-impact-cybercrime2.pdf [Consulté le 2 novembre 2016]

Morgan, S. 2015. IBM’s CEO On Hackers: ‘Cyber Crime Is The Greatest Threat To Every Company In The World’, Forbes. [en ligne] Disponible sur http://www.forbes.com/sites/stevemorgan/ 2015/11/24/ibms-ceo-on-hackers-cyber-crime-is-the-greatest-threat-to-every-company-in-the-world/ [Consulté le 2 novembre 2016]

HTTPS et SSL : Google continue son offensive

https-chromeChrome 53 est arrivé le 31 août et avec lui Google continue de militer pour un internet plus sûr.
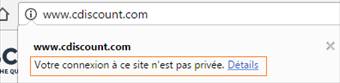
Avec son navigateur Chrome, Google souligne de plus en plus clairement quand un site ne dispose pas de httpS dès sa page d’accueil. Et les versions à venir vont continuer dans ce sens jusqu’à barrer purement et simplement le http d’une croix rouge, ce qui sera rédhibitoire pour l’image de marque des sites web, donc des marques notoires.

Http Cdiscount
Site en http
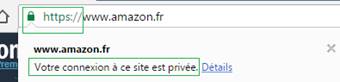
Https Amazon
Site en httpS par défaut
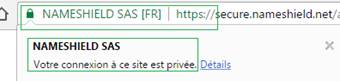
Https Nameshield
Site en httpS EV (Extended Validation)

Firefox a d’ores et déjà annoncé une mesure similaire. Ajoutez à cela le httpS comme facteur supplémentaire de référencement naturel et la prise en compte du httpS pour les pages de saisie de données personnelles dans les résultats de Google shopping, si vous ne l’avez pas encore envisagé, il est temps de préparer la migration de votre site web vers plus de sécurité.

Pourquoi passer maintenant au HTTPS ?

  •  Cela va devenir incontournable ;
  • C’est bénéfique pour votre image en ligne, notamment avec Extended Validation ;
  • La transition d’un site web vers le httpS se prépare et il vaut mieux se pencher dessus maintenant que dans l’urgence demain.

A quoi ressemblera la barre de navigation en Janvier 2017 ?

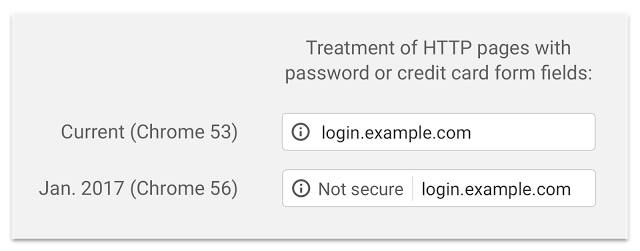
Pour les pages des sites HTTP proposant la saisie de mots de passe ou de cartes de crédit, le petit picto d’avertissement « i » sera agrémenté d’un texte pour le moins explicite : « Not secure » !

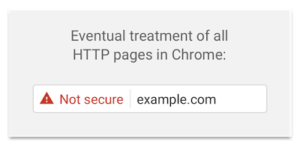
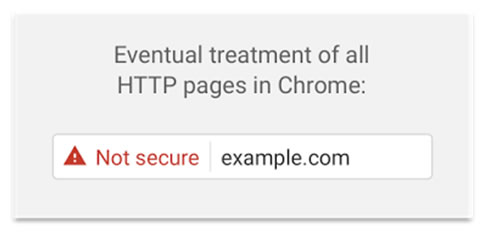
Ce que Chrome souhaite afficher à terme

Pour tous les sites, le but ultime de Google est d’afficher le libellé « Not secure » pour toutes les pages des site HTTP.

Note secure

Source : https://security.googleblog.com/2016/09/moving-towards-more-secure-web.html

Les équipes de Nameshield vous accompagnent dans le choix des certificats SSL les plus adaptés pour obtenir le HTTPS, contactez dès maintenant votre commercial ou votre chargé de clientèle pour aborder la question.