Du mouvement dans le monde du SSL : Digicert rachète l’activité certificats de Symantec

Digicert rachète l’activité certificats de Symantec

Digicert a annoncé, mercredi 2 août, le rachat de la branche Website Security Business de Symantec (incluant notamment le business SSL, et quelques autres services). C’est la conséquence directe du conflit qui oppose depuis quelques mois Symantec à Google.
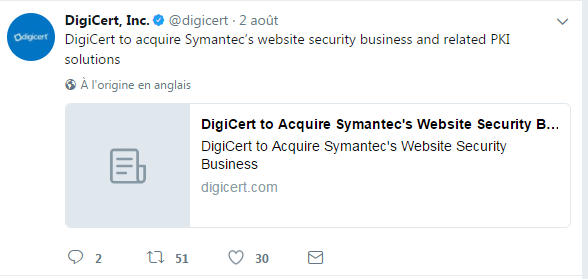
 

Compte Twitter de DigiCert - Digicert rachète l’activité certificats de Symantec
Compte Twitter de DigiCert


Vous avez certainement entendu parler de ce différend qui oppose les deux sociétés sur un certain nombre de certificats émis par Symantec et la possible perte de confiance envers ces certificats dans les prochaines versions de Chrome. Beaucoup d’informations et de dates ont circulé sur le sujet, parfois contradictoires, et il peut être délicat d’évaluer l’impact sur vos propres certificats.

Nameshield, en tant que partenaire Platinum de Symantec, a suivi de très près le développement de cette affaire pour s’assurer que ses clients et partenaires ne risquent pas d’être impactés et de subir une perte de confiance au sein des navigateurs. Les tout derniers développements de cette affaire nous amènent à communiquer les informations importantes qui suivent.

Que s’est-il passé ?

Google et Symantec ont eu un premier différend en 2015, les équipes de Symantec prenant alors pour exemple, lors de sessions de formation de leurs employés, des certificats souvent basés sur le CN google.com, en les émettant réellement pour ensuite les supprimer. C’était objectivement une erreur et Google a sanctionné Symantec en rendant obligatoire l’inscription de l’ensemble des certificats au sein de la base Certificate Transparency, ce qui depuis est devenu un standard du marché et une obligation pour toutes les Autorités de Certification. Cette décision était effective au 1er Juin 2016.

Au début de l’année 2017 Google et Mozilla ont fait part de la découverte de 127 certificats Symantec comportant des irrégularités, amenant une enquête approfondie de la part de Google qui aurait trouvé près de 30 000 certificats impactés. Google a décidé de sanctionner fortement Symantec en réduisant à 9 mois la durée des certificats et en voulant supprimer le statut EV pour les certificats Symantec dans un délai très court. Symantec a pour sa part réagi immédiatement en sanctionnant 4 partenaires à l’origine des erreurs. De nombreuses discussions entre ces deux groupes, et avec de nombreux acteurs importants de l’industrie, ont eu lieu depuis le mois de Mars 2017. Une partie de ces publications, propositions et contre-propositions ont semé la confusion.

Ces différentes discussions ont donc amené Google et Symantec à un accord sur une méthode et un calendrier de transition vers une nouvelle infrastructure PKI pour Symantec. Google a communiqué officiellement vendredi 28 juillet sur le sujet. Cette communication peut être consultée ici.

Symantec s’engage à créer une nouvelle infrastructure PKI en collaboration avec un tiers pour prouver sa bonne foi, répondre aux exigences de transparence de Google et maintenir le haut degré de confiance dont le groupe a toujours bénéficié de la part des internautes. Ce changement d’infrastructure va intervenir au 1er décembre 2017 et nécessitera le remplacement (ou le renouvellement le cas échéant) de l’ensemble des certificats existants pour les marques Symantec, Thawte, Geotrust et RapidSSL. Ce délai allongé permettra une transition en douceur, sans impact sur les internautes.

Depuis le 2 août, nous savons que ce tiers de confiance sera donc Digicert.


Quel calendrier ?

Google distingue les certificats Symantec émis avant le 1er Juin 2016 de ceux émis après cette date (inscription obligatoire dans Certificate Transparency). La perte de confiance dans ces deux catégories de certificats arrivera au travers de deux versions différentes de Chrome d’où le calendrier suivant :

– Catégorie 1 : les certificats émis avant le 1er juin 2016 devront être remplacés (ou renouvelés *) entre le 1er décembre 2017 et le 15 mars 2018 (arrivée de la beta Chrome 66).

– Catégorie 2 : les certificats émis  entre le 1er juin 2016  et le 30 novembre 2017 devront être remplacés (ou renouvelés *) entre le 1er décembre 2017 et le 13 septembre 2018 (arrivée de la beta Chrome 70).

L’urgence éventuelle communiquée par différents acteurs du marché n’a donc pas lieu d’être.


* Renouvellement anticipé : un renouvellement peut être effectué jusqu’à 90 jours avant la date d’expiration d’un certificat, sans pénaliser la durée du nouveau certificat délivré.


Êtes-vous impacté ?

Oui, si vous disposez de certificats émis avec une des marques de Symantec (Symantec, Thawte, Geotrust, RapidSSL) via Nameshield ou d’autres prestataires avec qui vous travailleriez. Reste à les répartir dans les deux catégories mentionnées. Nous pourrons vous aider à identifier les éventuels certificats impactés ainsi que leur répartition dans les bonnes catégories, afin de prévoir les actions à mener à partir du 1er décembre 2017.

Et Digicert dans tout ça ?

Digicert est une société américaine, dont la part de marché actuelle représente 2,2% du marché mondial selon le dernier rapport de W3tech. C’est une société réputée pour la qualité du travail de ses équipes d’authentification et sa conformité avec les Baseline Requirements du CAB forum. Digicert grossit régulièrement depuis plusieurs années sur des valeurs de sérieux et gère les portefeuilles de certificats de sociétés et sites web très importants, partout dans le monde.

Digicert va devenir un acteur majeur du marché des certificats en reprenant les 14% de parts de marché global de Symantec. Plus intéressant encore, les 40% de parts de marché sur les certificats EV et 30% sur les certificats OV que représente Symantec.

Pour l’ensemble des clients de Symantec, cette acquisition est, sur le papier, une bonne nouvelle. C’est une garantie de continuité dans la qualité des prestations fournies. C’est le gage d’une transition efficace vers la nouvelle infrastructure PKI demandée par Google. Reste à surveiller la capacité de Digicert à respecter le calendrier imposé par Google, nous surveillerons cela de près.

Qu’en pense Nameshield ?

Nameshield fait confiance à Symantec et ses équipes depuis de nombreuses années. D’une part pour la qualité de prestation qui nous est offerte et qui nous permet de vous fournir un service de tout premier ordre, et de l’autre pour l’image de marque et la confiance que ce groupe crée auprès des internautes. La gestion de cette crise Google/Symantec ne remet pas en question la confiance que nous avons dans ce partenaire, et dont l’accompagnement reste irréprochable.

Nous étions par ailleurs depuis quelques mois en relation avec Digicert pour étendre le portefeuille de nos solutions, nous accueillons l’annonce de ce rachat comme une nouvelle positive pour nos clients et partenaires, en étant confiant sur la continuité de service que nous pourrons vous proposer. Pour autant, la confiance que vous nous accordez est primordiale et si vous souhaitez avancer dans une autre direction, Nameshield reste à votre écoute pour vous proposer des alternatives.
Nameshield : premier registrar français certifié ISO 27001 sur l’ensemble de son activité registrar

Nameshield : premier registrar français accrédité ISO 27001 sur l’ensemble de son activité registrar


Fruit de plusieurs mois de travail, Nameshield est fier de vous annoncer sa certification ISO 27001 sur toute son activité registrar.

Pourquoi la certification 27001 ?

Depuis sa création il y a 23 ans, Nameshield a toujours eu à cœur de fournir à ses clients les meilleures prestations dans des conditions de sécurité optimale. En choisissant la norme ISO 27001, ce soin constant apporté à l’ensemble de nos services est désormais certifié par une autorité compétente.

La hausse vertigineuse de la fréquence et de la puissance des attaques cybercriminelles a conforté Jean-Paul Béchu, fondateur et dirigeant de Nameshield, dans sa détermination à proposer à l’ensemble de nos utilisateurs une certification ISO 27001 sur notre activité registrar.

Il est aujourd’hui monnaie courante que les cybercriminels attaquent les prestataires de services pour atteindre indirectement leurs cibles finales, et si notre RSSI (Responsable de la Sécurité des Systèmes d’Information) veillait d’ores et déjà à la sécurité de nos infrastructures, la norme ISO 27001 renforce les exigences.

Si Nameshield a entrepris cette démarche, au fruit d’un investissement important, tant humain que financier, c’est parce qu’il était primordial pour nous de démontrer et certifier la dimension de notre engagement en matière de sécurité.

Etre certifié ISO 27001, c’est garantir à nos clients et partenaires que la sécurité des systèmes d’information est pleinement intégrée et que Nameshield s’engage à un processus d’amélioration continue, nécessitant des ressources spécifiques que nous avons choisies de déployer. La certification confirme aussi la compétence des salariés de Nameshield et leur expertise dans la protection des informations critiques.

La certification ISO 27001, qu’est-ce que c’est ?

L’ISO 27001 est une norme internationale qui décrit les exigences pour la mise en place d’un Système de Management de la Sécurité de l’Information (SMSI). Ce dernier est destiné à choisir les mesures de sécurité à mettre en place afin d’assurer la protection des biens sensibles d’une entreprise sur un périmètre défini. Dans le cas de Nameshield, celui-ci couvre l’ensemble de son activité registrar. A plus haut niveau, la norme ISO 27001 requiert que les dirigeants de l’entreprise s’impliquent dans la cyberdéfense. En parallèle, un comité de pilotage suit la mise en œuvre des nouvelles dispositions respectant la norme.

Un audit réalisé par LRQA, le leader mondial de la certification des systèmes de management à valeur ajoutée, nous a permis d’étendre nos mesures sécuritaires et de devenir le premier bureau d’enregistrement français à être certifié sur le périmètre complet de son activité de registrar.

Nameshield, your trusted partner.

Tout comprendre sur le Registry lock

Registry lock - Nameshield

Tous se souviennent de l’attaque dont avait été victime le New York Times en 2013. Un groupe de hackers agissant au nom de la SEA, l’Armée Electronique Syrienne (Syrian Electronic Army) avait eu accès aux codes de leur registrar Melbourne IT et ainsi pu modifier les informations DNS de nytimes.com. Le trafic du site a alors été redirigé vers un serveur contrôlé par les pirates.

Cette même attaque n’avait pourtant pas eu d’impact sur Twitter.com, géré par le même registrar mais verrouillé par un Registry lock.

En mars 2014, les hackers de la SEA s’en prennent cette fois à Facebook et tentent de détourner le nom de domaine facebook.com, mais protégé par la mise en place du Registry lock, Facebook a également réussi à déjouer cette cyberattaque.

Si rares sont les attaques rendues publiques, il est à l’inverse notoire qu’il existe une solution simple et efficace pour leur faire face : le Registry lock, comme en témoignent les exemples ci-dessus. Il constitue par ailleurs la première recommandation de l’ANSSI (Agence Nationale de la Sécurité des Systèmes d’Information) dans son guide des bonnes pratiques en matière de sécurité des noms de domaine.

Avec la hausse de la cybercriminalité, il est en effet devenu indispensable de se protéger à tous les niveaux sur Internet. Toutefois, si l’on connait bien les attaques par DDoS, il existe d’autres types de cyberattaques qui ont également des conséquences non négligeables pour une entreprise.

Les attaques par détournement de noms de domaine permettent au cybercriminel de prendre le contrôle du nom, en accédant aux données d’enregistrement, de détourner le trafic des sites web et de le rediriger par exemple vers un site internet frauduleux.

L’impact d’une telle attaque entraîne :

  • une forte dégradation de l’image de l’entreprise
  • une perte de confiance des utilisateurs
  • une perte de chiffre d’affaires
  • une perte de données confidentielles ou stratégiques

Qu’est-ce que le Registry lock ?

Il s’agit d’une mesure de sécurité ayant pour objectif de lutter contre ces attaques en verrouillant les opérations possibles sur les noms de domaine.

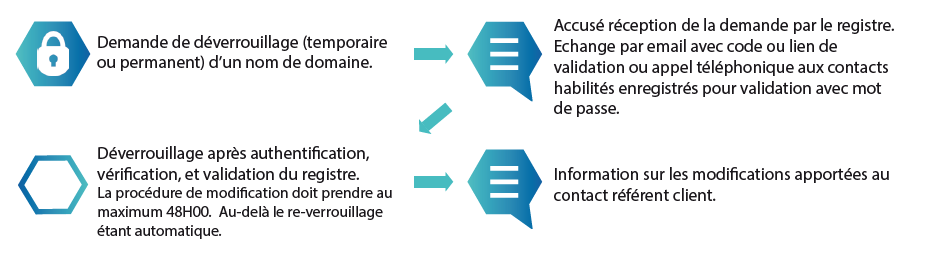
Ce service permet ainsi à un titulaire de nom de domaine d’indiquer au registre qu’il désire le verrouillage des informations relatives à son nom de domaine. Pour modifier les données d’un nom sécurisé par un registry lock, le registrar doit alors faire une demande de déverrouillage auprès du registre, qui sera validée après un processus d’authentification.

Le Registry lock permet donc de protéger un nom de domaine en verrouillant différentes opérations telles que la modification de serveur DNS, le changement de titulaire ou la modification de contact, le transfert ou même la suppression d’un nom de domaine.

Ce mécanisme de sécurité s’exécute par le biais de procédures manuelles fortement sécurisées, et offre une protection supplémentaire aux noms de domaine stratégiques.


Principe de déverrouillage auprès du registre :

Registry Lock - Principe de déverrouillage


Selon l’Afnic, le registre de l’extension .fr, le Registry lock est encore trop peu utilisé bien que les attaques par détournement de noms de domaine se soient multipliées. En effet, depuis le lancement de leur Registry lock, le .Fr Lock en 2015, sur 400 bureaux d’enregistrement accrédités Afnic, seuls 20 proposent ce service à leurs clients et moins d’une centaine de noms sont aujourd’hui verrouillés par le .Fr Lock.

Retrouvez le dossier thématique détaillé de l’Afnic sur le .Fr Lock avec une interview de Nameshield :

Afnic - Dossier thématique .Fr Lock
Afnic – Dossier thématique .Fr Lock

DNS – le grand oublié de l’Internet

« Le DNS continue à être l’un des services Internet les plus ciblés, et reste le talon d’Achille de l’infrastructure Internet mondiale. Non seulement le DNS a été le protocole le plus utilisé cette année pour les attaques DDoS par réflexion/amplification, mais on peut aussi noter qu’une seule attaque ciblant un fournisseur de DNS spécifique, a été la cause d’une des interruptions de trafic les plus importantes de 2016 [NDLR : attaque sur le prestataire Dyn qui a rendu inaccessible durant une dizaine d’heures une grande partie d’Internet aux USA, touchant notamment Twitter, Ebay, Netflix, Amazon, PayPal… en octobre 2016]. »

Arbor Network Infrastructure Security Report – Juin 2017.


Mais, qu’est-ce que le DNS ?


Mont Blanc - DNS


Parce que l’être humain est bien plus apte à retenir un nom que des chiffres, et parce que c’est encore plus vrai pour se rendre sur un site Internet entre un nom de domaine (www.nameshield.net) et une adresse IP (256.17.28.192), l’être humain, pour se faciliter la vie, a créé le DNS : Domain Name System (ou Service).

Par exemple :  « Je veux aller sur Google.com, mon navigateur va demander au DNS quelle est l’adresse IP du serveur web qui héberge google.com, il va l’obtenir, s’y rendre et télécharger la page. »


Le DNS est une base de données publique, décentralisée et répartie, qui associe des noms de domaine à des adresses IP. Il existe depuis 1985. C’est une pièce que l’on pourrait qualifier d’infrastructure de l’Internet, indispensable à celui-ci pour fonctionner… et pourtant le DNS est invisible pour l’utilisateur.

Le DNS a été massivement adopté parce qu’il est pratique. Il simplifie la vie de l’internaute et lui permet de facilement identifier, différencier, repérer, mémoriser et transmettre le nom de domaine d’un site web associé à une marque. Il a aussi été adopté de l’autre côté du miroir par les administrateurs réseaux pour identifier et différencier des serveurs, c’est encore plus vrai avec IPv6, avec la multiplication des hosts et l’arrivée du tout connecté. Le DNS leur permet enfin et surtout de pouvoir changer des serveurs et adresses IP en toute transparence pour l’internaute.

Le DNS est tellement omniprésent que sans le DNS, l’Internet tombe ! Tout le monde doit pouvoir y accéder sinon le web ne fonctionnerait plus. C’est ce qui est arrivé en 2016 à nos compatriotes américains qui ont dû se passer de Twitter ou d’acheter frénétiquement pendant près de 10h. Le manque à gagner en terme de chiffre d’affaires et l’impact sur l’image de marque des sociétés impactées ont été considérables.

Mais comme il est invisible, tout le monde a tendance à l’oublier… et à s’en rendre compte lorsqu’il est trop tard.

Les services stratégiques qui dépendent du DNS et les risques associés

Sites web et email sont les deux services majeurs qui dépendent systématiquement du DNS. Imaginez votre site web inaccessible pendant 1 minute, 10 minutes, 1 heure… et les conséquences pour votre entreprise, chiffre d’affaires, discontinuité de service, image de marque, perte de clientèle. Et quelles conséquences pour une absence d’emails sur ces mêmes durées…

Si ces deux services sont les plus potentiellement impactés, d’autres peuvent dépendre du DNS : VPN, VOIP, Messagerie Instantanée… avec des conséquences peut-être moindres mais tout aussi fâcheuses pour le fonctionnement de l’entreprise.

Les attaques sur les DNS

Malheureusement les serveurs DNS sont exposés à de nombreuses attaques potentielles :

– Cache poisoning : faire croire aux serveurs DNS qu’ils reçoivent une réponse valide à une requête qu’ils effectuent, alors qu’elle est frauduleuse. Une fois le DNS empoisonné, l’information mise en cache rend vulnérables tous les utilisateurs (renvoie vers un faux site).

– Man in the middle : l’attaquant altère le ou les serveurs DNS des parties de façon à rediriger vers lui leurs communications sans qu’elles ne s’en aperçoivent.

– DNS Spoofing : rediriger les internautes à leur insu vers des sites pirates.

– DDoS : les DNS sont de plus en plus ciblés par les attaques DDoS afin de les saturer et les empêcher d’assurer la résolution des services clés de l’entreprise.

Et toutes ces attaques ont les mêmes conséquences : détourner ou stopper le trafic des entreprises.

Le grand oublié

Du point de vue de l’internaute, le DNS n’existe pas, celui-ci utilise le système de nommage des noms de domaine pour naviguer et envoyer des emails, il n’a qu’un besoin, que ça marche !

Du côté des entreprises, le problème est différent, il s’agit souvent d’un manque d’information, d’une absence de conscience de l’importance du DNS et des conséquences d’une coupure de service. Dans la plupart des cas, les entreprises n’y font pas réellement attention. Elles vont utiliser un budget important pour enregistrer et gérer des noms de domaine pour augmenter leur visibilité et protéger leurs marques, mais ne vont pas s’attarder sur la robustesse des serveurs DNS mis à leur disposition par leur prestataire.

Les bonnes pratiques à mettre en place : disposer d’une infrastructure DNS de premier ordre

DNS

Avant tout, se poser la question de savoir si vos noms de domaine stratégiques bénéficient d’ores et déjà d’une attention particulière du côté de l’infrastructure DNS. Est entendu par stratégique, l’ensemble des noms de domaine sur lesquels reposent le trafic des services clés de la société : sites web, email, VPN, messagerie instantanée…

Acquérir sa propre infrastructure DNS est une solution qui présente les avantages de la flexibilité et du contrôle, mais le coût d’acquisition, gestion et maintien d’un côté, la complexité et le savoir nécessaire de l’autre, sont souvent rédhibitoires ou mal évalués. Il est souvent plus facile de s’orienter vers une infrastructure DNS externe gérée par un registrar, un hébergeur ou un prestataire spécialisé. Il convient alors de vérifier quel taux de disponibilité annuel est garanti et comment il s’appuie sur les bonnes pratiques pour une disponibilité maximale.

Pour assurer une haute disponibilité à vos services Internet, il est crucial de choisir une solution DNS hautement disponible, qui offre :

– les fonctionnalités nécessaires à une utilisation intensive du DNS ;

– un réseau de type anycast pour diminuer le temps de résolution DNS et assurer un temps d’accès à vos sites optimal ;

– une infrastructure DNS sécurisée et restant disponible même en cas d’attaque

– des fonctionnalités clés telles que : GeoIP, Failover, Registry lock, DNSSEC, filtrage anti-DDoS intelligent…


Conclusion :

Le DNS ne se voit pas mais il est partout, il garantit l’accès à vos services clés via la résolution de vos noms de domaine stratégiques, il est potentiellement exposé à de nombreuses attaques aux conséquences désastreuses, et il manque trop souvent d’attention de la part des entreprises. Alors… ne l’oubliez pas et parlez-en le cas échéant à votre interlocuteur Nameshield.


Cyber-blurring : la technique mise en place par l’équipe de Macron face aux cyberattaques

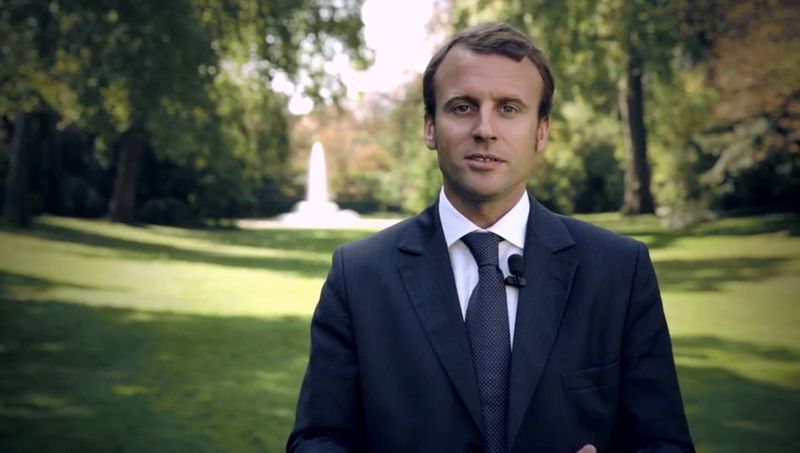
Cyber-blurring - la technique mise en place par l'équipe de Macron face aux cyberattaques
Photo : www.gouvernement.fr


A deux heures de la clôture de la campagne pour l’élection présidentielle 2017, le 5 mai 2017, des dizaines de milliers de documents appartenant à l’équipe de campagne d’Emmanuel Macron ont fuité et ont été rendus publics sur le forum américain 4Chan, relayés par WikiLeaks. Les réseaux sociaux ont joué un rôle important dans la diffusion de cette attaque et du contenu des documents : des discussions internes du mouvement, des notes de synthèses, des photos, des factures ainsi que sa comptabilité. Cela représente 9 gigaoctets de données piratées.

Les équipes du candidat d’En Marche n’étaient pas confrontées à leur première attaque depuis le début de la campagne présidentielle. Alertées depuis longtemps sur de potentiels risques d’attaque, elles ont mis en place la stratégie du cyber-blurring (qui signifie cyber flou) pour essayer de se défendre. Cette technique consiste à créer une quantité massive de faux documents (faux emails, faux mots de passe, faux comptes) pour tenter de ralentir le travail des hackers. Cette parade est souvent utilisée dans le milieu bancaire, pour protéger leurs clients. Cette technique de diversion est aussi appelée floutage numérique.


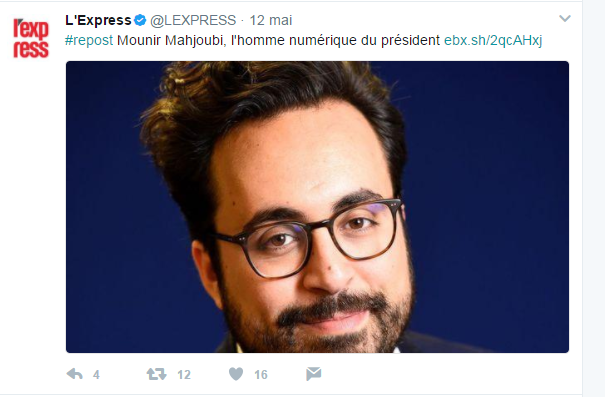
Twitter L'Express - Mounir Mahjoubi - cyber-blurring pour faire face aux cyberattaques
Compte Twitter de L’Express


Même si le directeur de la campagne numérique d’En Marche, Mounir Mahjoubi, pense avoir considérablement ralenti le travail des hackers par cette technique de cyber-blurring, malgré ces précautions, l’attaque n’a pas été empêchée.

Les pirates informatiques n’ont pas cherché à demander une somme d’argent en échange de la non publication des documents. Ces documents non compromettants pour l’équipe d’Emmanuel Macron, n’étaient pas monétisables car il fallait s’amuser à trier 9 gigaoctets en peu de temps.

Les conséquences sont minimes sur l’impact de la campagne présidentielle et l’équipe d’En marche n’a pas été réellement touchée. Cette contre-offensive a été bien mise en place. Les pirates anti-Macron n’ont pas eu le succès souhaité. En revanche, cet échec va les pousser à être encore bien plus malins, plus ingénieux, moins visibles, mieux préparés pour une prochaine attaque.

To be continued.