Les suites de l’affaire Equifax ou comment les contrôles mis en place dans le cadre d’un SMSI (ISO 27001) peuvent aider à éviter des incidents de sécurité ?

Cybersecurity - Les suites de l’affaire Equifax ou comment les contrôles mis en place dans le cadre d’un SMSI (ISO 27001) peuvent aider à éviter des incidents de sécurité ?


Avant-hier (3 octobre 2017), l’ex CEO d’Equifax, Rick Smith, a dû expliquer devant le Congrès américain comment les données privées de presque un américain sur deux ont pu être piratées.

Rappelons brièvement la chronologie des faits (pour plus d’informations, nous vous invitons à lire l’article complet d’Adriana Lecerf) :

  • 09 mars 2017: une faille Apache Struts est détectée. Moins d’une semaine après, le patch de sécurité est validé et planifié, mais ce dernier n’est pas appliqué sur tous les serveurs.
  • 15 mars 2017: un scan est effectué mais aucune vulnérabilité n’est détectée.
  • Avril 2017: des hackers profitent de cette brèche (le patch de sécurité qui n’a pas été appliqué sur tous les serveurs) et volent les précieuses données.
  • 31 juillet 2017 : l’ex PDG est mis au courant du vol d’information.
  • 8 septembre 2017 : Communication officielle sur le piratage.

Comment la certification ISO 27001 et la mise en place d’un SMSI (Système de Management de la Sécurité de l’Information) associé peut aider à éviter ce type d’incident :

La norme ISO 27001 est la référence en matière de validation et d’amélioration continue d’un SMSI.
Elle s’appuie sur 114 points de contrôles qui balaient tous les domaines pour la mise en place d’un SMSI, dont la mise en place de procédures et processus de mise à jour des plateformes.

Cela comprend la mise en place et le contrôle régulier de processus de gestion des risques visant à garantir la sécurité des données. L’objectif premier de ce système de management est de mettre en œuvre les mesures adéquates afin de réduire voire éliminer l’impact des menaces pour les utilisateurs ou les clients.

Le SMSI est une roue d’amélioration continue et, dans le cas d’Equifax, les processus de contrôle instaurés et suivis via un SMSI auraient pu aider à éviter, à termes, ce genre d’incident.

Cette affaire démontre à nouveau l’obligation de repenser les stratégies de sécurité au sein des entreprises et de mettre en place les protocoles nécessaires pour s’assurer de la découverte des éventuelles failles de sécurité et des correctifs à appliquer.
Nameshield : premier registrar français accrédité ISO 27001 sur l’ensemble de son activité registrar

Le CAA devient obligatoire dans le petit monde du SSL

Ou comment en profiter pour mettre en place une stratégie de certification propre à votre société ?

Le CAA devient obligatoire dans le petit monde du SSL

En Janvier 2013, un nouveau type de Resource Record DNS a vu le jour pour améliorer la chaîne de contrôle dans l’émission des certificats SSL. Ce record appelé CAA pour Certificate Authority Authorization permet de préciser pour un nom de domaine donné, quelles sont les Autorités de Certification autorisées à émettre des certificats.

C’est une création extrêmement intéressante, particulièrement pour les grandes sociétés et groupes dont les équipes techniques sont éparpillées dans le monde et pour lesquelles il est souvent difficile d’imposer une stratégie globale de certification. Il n’est pas rare que les sociétés découvrent par hasard l’existence de certificats demandés par des équipes ne connaissant pas les processus, par des consultants externes, émis par des Autorités de Certification ayant une mauvaise image, ou encore pour des certificats de faible niveau d’authentification (DV). La mise en place de record CAA sur vos noms de domaine est une bonne solution pour contrôler ce que font les équipes et l’actualité du monde du SSL va vous y aider.

En effet, si le CAA a été détaillé dans la RFC-6844 de 2013, il n’était jusqu’à présent pas obligatoire pour une Autorité de Certification, de vérifier si elle était autorisée ou non à émettre un certificat sur un nom de domaine donné, d’où une certaine inutilité de la chose et une adoption très faible.

8 Septembre 2017 – Le CAA checking devient obligatoire

Il aura fallu attendre mars 2017 et un vote positif du CAB/forum (ballot 187) pour rendre cette vérification obligatoire. Depuis le 8 septembre, les Autorités de Certification se doivent de faire cette vérification sous peine de sanctions de la part du CAB/forum et des navigateurs, l’actualité récente entre Google et Symantec nous a montré à quel point ce n’est pas dans leur intérêt.

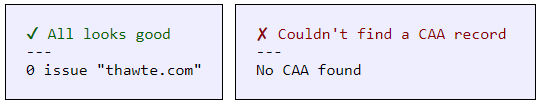
Trois cas de figure se présentent lors de cette vérification sur un nom de domaine donné :

  • Un CAA record est en place et mentionne le nom de l’Autorité de Certification, celle-ci peut émettre le certificat ;
  • Un CAA record est en place et mentionne un nom d’Autorité de Certification différente, celle-ci NE peut PAS émettre le certificat ;
  • Aucun CAA record n’est en place, n’importe quelle Autorité de Certification peut émettre un certificat SSL

CAA found - not found : Le CAA devient obligatoire dans le petit monde du SSL

Il est important de noter que pour un nom de domaine donné, plusieurs records CAA peuvent être déclarés. Un outil simple (parmi tant d’autres) pour tester vos noms de domaine est disponible en ligne : https://caatest.co.uk/

Comment profiter du CAA pour ma société ?

Si ce n’est pas déjà fait, l’avènement du CAA checking est l’opportunité pour votre société de définir une stratégie de certification et de pouvoir s’assurer qu’elle soit respectée. Définir une (ou plusieurs) Autorité de Certification qui correspond à vos valeurs et à votre attente en terme de qualité de service est une première étape. Il faudra pour cela mettre autour de la table les intervenants du marketing pour valider l’impact sur l’affichage dans les sites web et les services techniques pour s’assurer de la qualité du fournisseur choisi. Il conviendra ensuite de déclarer ces records CAA dans les différentes zones de vos noms de domaine.

Il convient ensuite de bien communiquer auprès de l’ensemble des opérationnels pour qu’ils prennent conscience des règles imposées au sein de la société, afin de ne pas les bloquer dans l’obtention d’un certificat. En effet, l’expérience de Nameshield montre que très souvent les certificats SSL sont demandés dans l’urgence ; de plus les dernières versions des navigateurs ne sont pas tendres vis-à-vis des erreurs de certificats en affichant de manière ostentatoire du « Not Secure ». En conséquence, bloquer l’émission d’un certificat parce que la communication n’est pas passée peut être dommageable.

Une telle stratégie présente de réels avantages dans la maîtrise des certificats, sur le plan marketing, technique, maîtrise des risques et coûts liés aux certificats. Il convient de la mener en toute connaissance de cause et pour se faire, notre équipe d’experts SSL peut vous accompagner.

Référendum en Catalogne

Référendum en Catalogne - .CAT

Un contexte

L’Espagne, divisée en 17 communautés autonomes ne peut être comparée au découpage administratif des régions. En effet, ces communautés espagnoles n’ont pas toutes la même autonomie, et la Catalogne, située au Nord-Est, bénéficie d’un statut autonome, en vigueur depuis 2006.

L’enjeu du 1er octobre

Le gouvernement régional indépendantiste catalan a organisé dimanche dernier un référendum relatif à l’indépendance de la Catalogne auprès des 7,5 millions d’habitants. Cette initiative est assez mal perçue par le pouvoir conservateur espagnol qui cherche par différents moyens à freiner voire suspendre le mouvement. Pour plusieurs médias, il s’agirait là de l’une des pires crises politiques de ces 40 dernières années.

Comme de nombreux territoires ou régions, la Catalogne bénéficie de son propre TLD : le .CAT.

En France, la Bretagne, la Corse, l’Alsace et Paris bénéficient également d’une extension dédiée, à savoir respectivement .BZH, .CORSICA, .ALSACE et .PARIS.

A l’étranger, on peut retrouver le .SCOT pour l’Ecosse, .EUS pour la culture Basque, .FRL pour la Frise, etc.

9 juin 2017

Le référendum sur l’indépendance de la Catalogne est annoncé. Il aura lieu le 1er octobre. La question que les électeurs auront à répondre est la suivante : « Voulez-vous que la Catalogne soit un Etat indépendant sous forme de république ? ».

13 septembre 2017

Les forces de l’ordre espagnoles saisissent du matériel électoral.

15 septembre 2017

Madrid, jugeant le référendum catalan illégal, a perquisitionné le registre gérant le .CAT, PuntCat pour rendre indisponible l’accès aux sites prônant l’indépendance, les hébergements de ces derniers étant à l’étranger. Les registres des autres pays se sont offusqués de cette situation : le .EUS et le .SCOT ont ainsi fait des communiqués sur le sujet. Si l’on peut noter les réactions de l’EFF ainsi que de l’ISOC, à ce jour, ni le GeoTLD Group ou l’ICANN n’ont encore communiqué à ce propos. Le sujet ayant été traité au-delà des frontières, on notera un article du NYT sur le sujet, il paraît naturel qu’un premier communiqué de l’ICANN soit prochainement publié.

PuntCat, le registre du .CAT, a communiqué sur l’incident par des mots et demandé de l’aide à l’ICANN : « The show that we have experienced in our offices this morning has been shameful and degrading, unworthy of a civilized country. We feel helpless in the face of these immensely disproportionate facts ».

20 septembre 2017

Lancement de « Opération Anubis », visant à empêcher le référendum.

24 septembre 2017

Le secrétariat des télécommunications de Catalogne se plaint à la commission européenne du bloquage de certains sites en .CAT et de la perquisition du registre catalan.

25 septembre 2017

Devant l’impossibilité de couper les sites internet indépendantistes, le gouvernement espagnol les fait bloquer.

1er octobre 2017

Le vote a lieu. 90 % de OUI pour l’indépendance, 42 % de taux de participation.

4 octobre 2017

Jour de la publication de cet article, le gouvernement catalan devrait annoncer l’indépendance de la Catalogne.

Les noms de domaine au cœur du litige

Charlottesville - Les noms de domaine au cœur du litige

Aux États-Unis, les événements relatifs à la manifestation de Charlottesville en août dernier nous ont rappelé que la haine se propage maintenant par Internet.

Comme nous le savons, tout contenu circulant sur le web est hébergé chez un hébergeur et le nom de domaine vendu et administré par un registrar. Concernant l’hébergement, en cas de propos litigieux, il est possible de contacter l’hébergeur et lui demander de couper les pages concernées. C’est exactement ce qui s’est passé dans l’affaire simoneveil.com : OVH l’hébergeur a coupé l’accès au contenu alors qu’OVH le registrar gère toujours le nom de domaine.

Mais revenons à Charlottesville. Parmi les contre-manifestants, une jeune femme a été tuée par une voiture fonçant dans la foule. La victime a ensuite été considérée en des termes blessants et humiliants, à la limite de la loi, dans les articles d’un journal en ligne appelé The Daily Stormer.

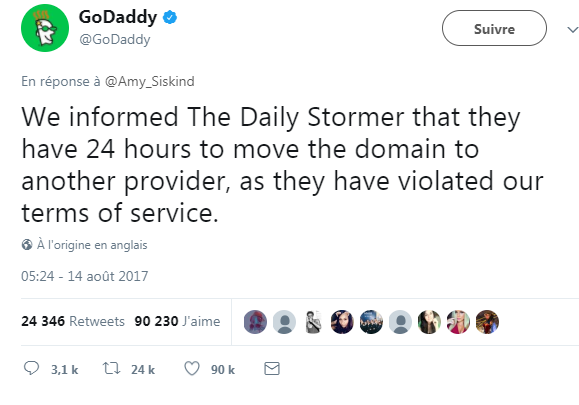
Des activistes ont alors demandé aux entreprises gérant hébergement et nom de domaine si les propos n’étaient pas contraires à leurs valeurs. C’est ainsi que GoDaddy a tweeté qu’ils avaient demandé à The Daily Stormer de se trouver un autre registrar. Puis Google en a fait de même, tout comme CloudFare. Le journal américain a alors tenté de changer d’extension de nom de domaine en déposant un .LOL, enregistrement qui fut refusé par Namecheap, son CEO s’en étant exprimé sur le blog de l’entreprise. Dans un même temps, le registre du .RU (Russie) a également refusé (17 août). Puis vinrent le tour du .AT (Autriche) (11 septembre) et du .IS (Islande) (13 septembre).

Tweet GoDaddy - Les noms de domaine au cœur du litige
Compte Twitter de GoDaddy

Une question vient logiquement face à cette levée de boucliers : est-il normal qu’une entreprise technologique intervienne avant une action juridique, certes parfois longue et sinueuse, face à un Internet viral ?

Notons toutefois que les entreprises impactées ont pu mettre en avant leurs conditions d’utilisation que les utilisateurs ont acceptées lorsqu’ils ont fait appel au service en question.

Car si la question du Daily Stormer n’en est pas vraiment une et qu’un consensus quasi général est de mise, la récente perquisition au sein du registre catalan du .CAT laisse interrogatif.

Donuts rachète Rightside: quelles conséquences sur les programmes DPML ?

Donuts rachète Rightside : quelles conséquences sur les programmes DPML ?

Au lancement des nouvelles extensions internet, l’opérateur DONUTS, le plus gros déposant d’extensions (.services, .legal, .photos, .vin etc) avait lancé un programme de protection spécifique en complément de la TMCH.

La Donuts Protected Mark List (DPML) permet de bloquer l’enregistrement par les tiers d’un nom de domaine similaire à la marque sous toutes les extensions gérées par le registre.

Par exemple, si la marque « iPhone » est inscrite à la TMCH (pré-requis) puis dans la DPML, personne ne pourra enregistrer <iphone.photos> ou <iphone.services>, ainsi que la centaine d’autres extensions Donuts.

D’autres registres ont également créé des programmes de protection à l’instar de la DPML de Donuts, sur des périmètres plus restreints. C’était le cas de Rightside qui gérait les 40 extensions :

.ACTOR

.AIRFORCE

.ARMY

.ATTORNEY

.AUCTION

.BAND

.CONSULTING

.DANCE

.DEGREE

.DEMOCRAT

.DENTIST

.ENGINEER

.FAMILY

.FORSALE

.FUTBOL

.GAMES

.GIVES

.HAUS

.IMMOBILIEN

.KAUFEN

.LAWYER

.LIVE

.MARKET

.MODA

.MORTGAGE

.NAVY

.NEWS

.NINJA

.PUB

.REHAB

.REPUBLICAN

.REVIEWS

.RIP

.ROCKS

.SALE

.SOCIAL

.SOFTWARE

.STUDIO

.VET

.VIDEO

Fin juillet, Donuts a annoncé le rachat de Rightside.

Quels sont les impacts de ce rachat pour les détenteurs de ces deux programmes de protection ?

  • La DPML intègre désormais les extensions de Rightside, sans coût supplémentaire.
  • Il n’est plus possible de souscrire uniquement au programme de Rightside, il faudra se tourner nécessairement vers la DPML de Donuts.
  • Cela ne protège pas les noms précédemment enregistrés par des tiers.
  • Cela exclut les noms de domaine premiums.

Si vous souhaitez enregistrer votre marque dans la TMCH et/ou dans la DPML, n’hésitez pas à contacter votre interlocuteur chez Nameshield.