Sale histoire de phishing

Sale histoire de phishing

Une victime d’un phishing de 2015 a demandé à sa banque de lui rembourser la somme de 3 300€ détournée par l’auteur de la fraude. Pourtant, lors de la procédure judiciaire, la Justice a annulé le jugement de la juridiction de proximité d’octobre 2017, qui avait alors ordonné à la banque de la victime de rembourser les sommes correspondantes à l’opération de phishing.

Le motif de cette annulation ? La victime a délibérément communiqué certaines de ses données confidentielles relatives à sa carte bancaire, en tombant dans le piège d’un mail de phishing (l’arnaqueur s’y faisait passer pour l’opérateur téléphonique de la victime).

L’argumentation de cette annulation avance en effet que le courriel ne comportait aucun nom de destinataire ni d’expéditeur et que la mention d’un rejet ou d’un impayé était inexacte. Aussi la victime aurait-elle pu éviter le piège tendu et ne pas communiquer ses données bancaires. La responsabilité lui incomberait donc, annulant de fait la demande de remboursement de l’argent dérobé auprès de la banque.

La grande majorité des sites de phishing utilisent des noms de domaine associés à une activité existante ou se référant à une activité,  dans le but de tromper les utilisateurs, en les invitant à cliquer sur les liens de sites légitimes. Cela permet d’augmenter ainsi la probabilité de réussite des attaquants.

Le principe du phishing est de récupérer des données personnelles sur Internet via l’usurpation d’identité, adaptée au support numérique.

S’il est vrai que le paiement frauduleux en ligne est directement dû à la négligence de la victime, elle n’avait pourtant pas communiqué ni le code confidentiel de sa carte, ni le code 3D SECURE à 6 chiffres qui lui avait été adressé par SMS pour valider le paiement. La victime avait fait opposition le jour même à sa carte bancaire, après réception de 2 messages de 3D Secure.

Toutefois, dans cette affaire, la banque affirme qu’elle sensibilisait et communiquait régulièrement auprès de ses clients, afin de les alerter des risques de phishing et sur la mise en garde de ne jamais communiquer ses données bancaires confidentielles.

Ainsi, la Cour de cassation a jugé que la victime avait agi négligemment et aurait pu éviter de tomber dans le panneau du fraudeur.

Les cybermenaces reposent beaucoup sur les mauvaises pratiques des internautes, comme le confirme le SANS Institute. Les menaces les plus fréquemment rencontrées dans les entreprises sont l’hameçonnage ou phishing (72% des répondants), les logiciels espions (50%) et les ransomwares (49%).

D’après la société américaine Webroot, environ 1.385.000 sites uniques de phishing sont créés chaque mois, avec un pic impressionnant de 2,3 millions en mai de 2017.

Il faut savoir que ces sites de phishing restent actifs durant une très courte période : entre 4 et 8 heures au maximum, pour éviter d’être suivis ou blacklistés.

Cette affaire rappelle bien sûr que la vigilance reste plus que jamais de mise !
La géopolitique des noms de domaine évolue. Elle nécessite votre attention régulière.

1983 : on crée le DNS, Domain Name System. Deux ans plus tard, les premiers ccTLDs, codes pays,  sont créés selon la norme ISO 3166-1 alpha 2. Chacun peut revendiquer son droit sur un code pays s’il a un intérêt légitime. Cette condition floue amène de nombreux pays à être spoliés de leur droit à la territorialité numérique : la France aura du mal, mais réussira, à gérer l’extension des Terres Australes et Antarctiques Françaises.

Dans la France outre-marine, c’est globalement l’échec. Si l’INRIA, laboratoire français, a demandé à gérer le .FR, peu de cas a été fait du reste. Aujourd’hui Guadeloupe, Martinique, Guyane française ont leurs extensions gérées par des entreprises étrangères à l’État. Pour le reste, c’est l’AFNIC, qui s’en charge, selon l’article L45 du code des postes et communications électroniques. Pour Saint Martin, Clipperton et Saint Barthélémy, personne ne s’en charge, malgré la volonté de « Saint Barth’ » que l’AFNIC le fasse. Tout ceci est de notoriété publique.

La géopolitique des noms de domaine évolue. Elle nécessite votre attention régulière.

Dans notre cas, avec une démocratie française, on peut penser que l’intérêt de l’État est supérieur à celui des entreprises privées. On peut donc faire confiance à l’AFNIC pour gérer nos extensions régionales. Mais dans d’autres, la question se pose. On l’a vu récemment lors des manifestations pro-Catalogne et les actions du gouvernement Espagnol contre l’association gérant le .CAT.

Dans le cas d’autres territoires, la question se pose également. En Afrique, où la géopolitique évolue constamment, bon nombre d’utilisateurs préfère enregistrer un .COM, en perdant certes la notion de territorialité numérique, mais en s’assurant de bénéficier d’une résilience, l’entreprise gérant le .COM étant reconnue comme fiable.

La géopolitique des noms de domaine évolue.

Comment savoir si l’on peut se fier à un TLD ? Trois règles à suivre :

  1. Regarder qui gère l’extension : entreprise, association ou État, il est nécessaire de consulter le site de l’IANA, succursale de l’ICANN qui gère l’affectation des extensions ;
  2. Faire une veille sur l’actualité mondiale : au Congo, c’est tendu en ce moment, au Zimbabwe où la situation reste confuse, on peut clairement imaginer des actions coercitives à l’encontre de l’extension .ZW ;
  3. Suivre régulièrement les articles de ce blog : Nameshield vous informe et vous conseille dans le choix de vos extensions.

Gardons à l’esprit qu’Internet suit la règle du monde : tout évolue et rien n’est résilient avec une garantie aveugle de fonctionnement : une centrale nucléaire en France qui s’arrête aura des conséquences sur le réseau, une prise de pouvoir dans un pays aura une incidence sur les noms de domaine. Quant à une guerre, vous imaginez bien que les États se feront un plaisir de censurer les communications tel récemment en Égypte et il y a bien longtemps en France.

L’attaque par phishing, de plus en plus sophistiquée

L’attaque par phishing, de plus en plus sophistiquée

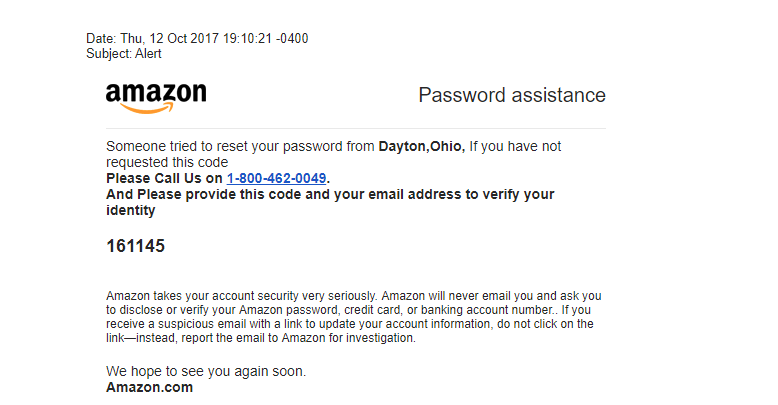
Dernièrement, certains utilisateurs d’Amazon ont été victimes d’un phishing assez sophistiqué.

Ils ont reçu un faux e-mail d’Amazon les prévenant qu’une personne avait essayé de se connecter à leur compte en essayant de changer leur mot de passe. Un code à six chiffres a été transmis, avec la consigne d’appeler un numéro pour vérifier l’identité de l’utilisateur.  Si les internautes n’étaient pas à l’origine de cette action, ils étaient invités à suivre une procédure bien spécifique pour sécuriser leur compte. En appelant le numéro d’« Amazon », ils tombaient sur un SAV, basé à l’étranger. Lors de l’appel ils devaient se rendre sur un site internet et communiquer le code, pour assurer la sécurisation du compte.

Voici une copie du message de phishing:

L’attaque par phishing, de plus en plus sophistiqué

Heureusement, de nombreux internautes ont détecté ce phishing et ne sont pas tombés dans le panneau. Mais pour les autres, ont-elles été victimes d’un malware ou d’un vol de données ?

Tous les internautes sont touchés par ces tentatives de phishing. Elles font partie de notre quotidien, mais de nombreuses marques sensibilisent leurs clients contre ces manipulations (surtout le secteur bancaire qui est la cible privilégiée des hackers).

To be continued.

Conformité, Fiabilité, Portée

Noms de domaine - Conformité, Fiabilité, Portée

On m’avait dit que dans la vie, il fallait respecter trois éléments par ordre croissant : la santé, la famille, le travail. Pour les noms de domaine, il est possible de respecter un triptyque similaire face aux nombreuses interrogations que l’on se pose quant à sa campagne de communication sur Internet. Ce triptyque, C-F-P, est à garder à l’esprit :

Conformité :

Il est important de se demander si le nom de domaine que vous souhaitez acquérir est en conformité avec les règles d’enregistrement du registre. Car oui, sur Internet, il y a une territorialité. Souvenons-nous de Elsevier qui tenta de saisir SCI-HUB.ORG via un tribunal américain (car .ORG est géré par un registre états-unien). Souvenons-nous également des noms de domaine en .CAT et de l’action du gouvernement ibérique face à la demande d’indépendance de la Catalogne.

Fiabilité :

Dans un monde intangible, les noms de domaine peuvent sembler être dotés de super-pouvoirs et de compétences technologiques identiques. Pourtant, les évènements politiques, climatiques et technologiques nous rappellent que toutes les extensions ne disposent pas de la même stabilité supposée. Avant de communiquer avec une adresse, il convient de se poser la question la plus importante : est-ce que mon adresse est robuste ? Est-ce que :

  • L’extension choisie pour mon nom est gérée par un registre sérieux ?
    • .COM, c’est Verisign, entreprise américaine reconnue et qui gère un des treize serveurs racine ;
    • .DE c’est le DENIC, registre allemand certifié ISO 27001 et ISO 22301 ;
  • Mes noms de domaine sont-ils administrés par un registrar fiable ?
    • Nameshield est un registrar certifié ISO 27001 qui gère de nombreuses extensions,…

Portée :

L’utilisation d’un nom de domaine comportant une extension pays implique une zone de chalandise fixe, exception faite de certaines extensions détournées et devenues génériques. Ainsi, faire le choix de communiquer en .FR vous lie à la France. (L’AFNIC, le registre français du .FR, communique actuellement via l’initiative Réussir en .FR).Un .COM ou un .NET sera plus générique.


Nous développerons plus longuement dans un prochain article l’assurance qualité liée à la bonne gestion d’un nom de domaine.

Conséquences désastreuses du non renouvellement d’un nom de domaine

Conséquences désastreuses du non renouvellement d’un nom de domaine
Source de l’image : SEO Link Building

La société américaine de Télécommunication, Sorenson Communication, a oublié de renouveler un nom de domaine seulement quelques jours en juin 2016. La décision est tombée fin septembre 2017, Sorenson Communication doit payer une amende de 3 Millions de dollars. Pourquoi un montant aussi élevé ?

Le nom de domaine qui est retombé dans le domaine public était porteur d’un service critique pour certains usagers ! Il s’agit du « Video Relay System » que les entreprises de télécommunication doivent fournir aux sourds et aux personnes avec des déficiences vocales pour faire des appels vidéo et contacter le numéro d’urgence des Etats-Unis, le 911, en utilisant la langue des signes. Les résidents de l’Utah présentant ces handicaps se sont vus dans l’incapacité d’appeler le 911 pendant 3 jours !

Sorenson Communication s’est en effet rendu compte assez tardivement de son oubli et a fini par renouveler le nom de domaine seulement au bout de 3 jours.

Mais ce genre d’oubli peut être facilement évité, grâce à l’option « renouvellement automatique » pour l’ensemble de votre portefeuille de noms de domaine. Vos noms de domaine critiques, porteurs de services, de site web et/ou de messageries ne seront pas interrompus par un simple oubli de renouvellement.

Sur les 3 millions de dollars d’amende, 252 000$ sont reversés à « The Federal Communication Commission » et 2,7 millions, à la société de « Telecommunications Relay Services Fund », qui a trouvé une solution temporaire pour louer sa bande passante lors de ces 3 jours sensibles.