JO de PyeongChang : cyberattaque

JO de PyeongChang : cyberattaqueC’est durant la cérémonie d’ouverture des Jeux Olympiques d’Hiver de PyeongChang qu’une cyberattaque a visé les services informatiques de l’infrastructure organisatrice.

Environ 45 minutes avant le début de l’évènement, les serveurs et le réseau Wi-Fi ont été touchés par une attaque, qui n’a heureusement pas affecté le déroulement de la cérémonie. Cependant, dans le village olympique, l’espace presse a été privé de connexion Internet et de télévision. Par ailleurs, le site officiel des Jeux Olympiques de PyeongChang a été inaccessible durant des heures, empêchant les internautes d’imprimer leurs billets pour accéder à l’évènement. 12 heures ont été nécessaires pour rétablir complètement les services.

Le CIO n’a pas souhaité s’exprimer sur l’origine de cette attaque, mais le porte-parole de PyeongChang 2018, Sung Baik-you indique qu’ «Il y a eu une cyberattaque, le serveur a été mis à jour hier (dimanche 11 février), et nous connaissons la cause du problème. On sait ce qui s’est passé, c’est une chose habituelle pendant les Jeux Olympiques. Nous n’allons pas révéler la source.». Le directeur de la communication du CIO, a quant à lui assuré «Nous refusons de révéler les détails de notre enquête pour l’instant, mais nous le ferons».

Une cyberattaque à but destructif

Deux chercheurs de l’entreprise Talos Security ont pourtant analysé l’attaque et observé que l’objectif n’était pas de récupérer les données sensibles ou personnelles contenues sur les serveurs de l’organisation, mais bien de perturber le déroulement des Jeux. L’analyse des échantillons du virus a permis de faire mettre en lumière sa fonction principale : l’aspect destructif. Concrètement, les effets causés par cette cyberattaque, consistaient en la suppression des évènements du calendrier et de documents, et surtout de rendre inutilisable la machine affectée.

Les Jeux de PyeongChang, victimes une nouvelle fois

D’envergure mondiale et assurant une visibilité de choix pour les cybercriminels, les JO de PyeongChang n’en sont pas à leur première cyberattaque. Fin décembre 2017, l’infrastructure a subi une attaque consistant principalement en l’envoi de mails aux organisateurs de l’évènement. Ces  mails contenaient des fichiers Word infectés par un virus, selon l’analyse de l’entreprise McAfee.

Russie, Corée du Nord : les différentes pistes envisagées

Les potentiels responsables de l’attaque pourraient être la Russie, dont la délégation a été privée de Jeux en raison de dopage : McAfee a déclaré avant les Jeux disposer d’informations indiquant que des hackers basés en Russie prévoyaient des attaques en guise de représailles. On évoque aussi la piste de la Corée du Nord, malgré le rapprochement que les téléspectateurs ont pu observer durant la cérémonie d’ouverture.

Une attaque qui démontre, une nouvelle fois, la vulnérabilité des infrastructures informatiques malgré les moyens mis en œuvre.
FIC 2018 : La solution DNS Premium de Nameshield labellisée France Cybersecurity

FIC 2018 : La solution DNS Premium de Nameshield labellisée France CybersecurityCes 23 et 24 janvier, a eu lieu à Lille, la 10ème édition du Forum International de la Cybersécurité (FIC). Avec 7000 participants, 240 partenaires et 60 nationalités représentées, il s’agit d’un événement de référence en matière de cybersécurité et de confiance numérique, réunissant l’ensemble des acteurs en France et en Europe.
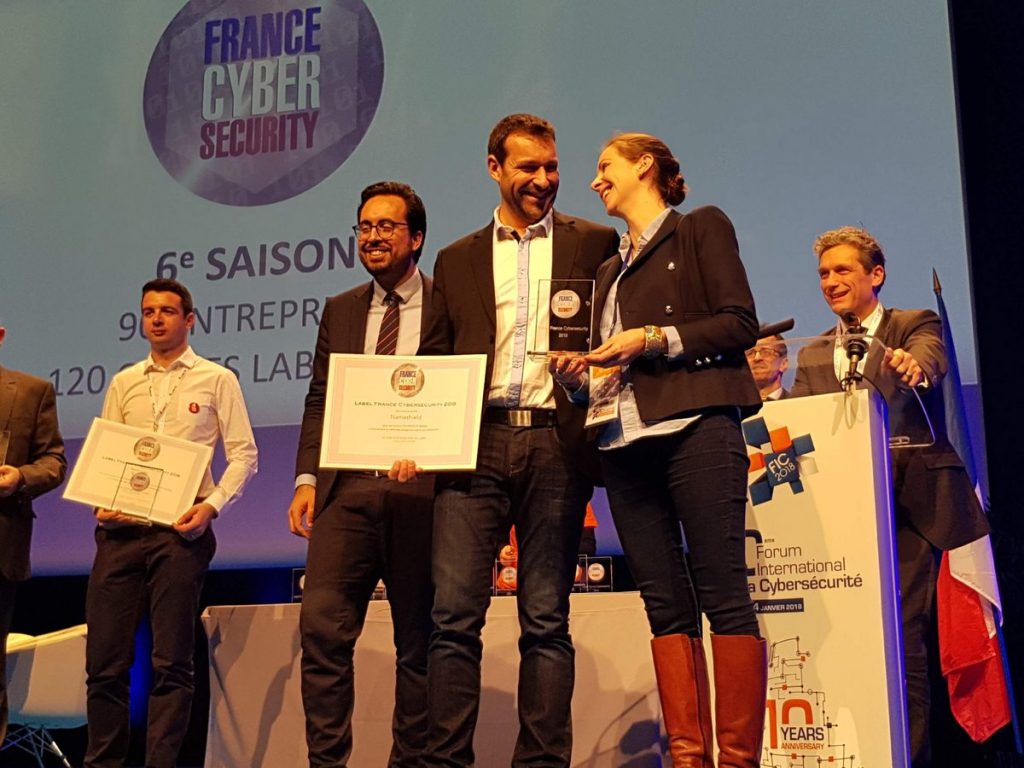
A cette occasion et pour sa première participation en tant qu’exposant, Nameshield s’est vu remettre le label France Cybersecurity pour sa solution DNS Premium.

Remise du label - DNS Premium labellisé France Cybersecurity - Nameshield
Remise du Label France Cybersecurity par Mounir Mahjoubi, Secrétaire d’Etat au Numérique

La solution labellisée DNS Premium de Nameshield

Le DNS est un vecteur d’attaque bien connu : DDoS, spoofing, Man in the Middle. Les attaques sont variées et sophistiquées. Devant l’ampleur de ces menaces, maintenir son infrastructure DNS est complexe.

Fiable et robuste, l’infrastructure hautement sécurisée DNS Premium de Nameshield est une solution DNS haute disponibilité, anycast et proposant des fonctionnalités expertes (Filtre anti-DDoS – Failover – GeoIp – DNSSEC – Statistiques fines – etc).

Cette solution labellisée France Cybersecurity, permet ainsi à ses utilisateurs de protéger leurs actifs numériques de toute attaque et garantit une haute disponibilité de leurs services Internet.

Qu’est-ce que le Label France Cybersecurity ?

DNS Premium de Nameshield labellisée France CybersecurityLe Label France Cybersecurity est la garantie pour les utilisateurs que les produits et services de Nameshield sont français et qu’ils possèdent des fonctionnalités claires et bien définies, avec un niveau de qualité en matière de cybersécurité vérifié par un jury indépendant.
Ce label répond à plusieurs besoins et objectifs :

  • sensibiliser les utilisateurs et donneurs d’ordre internationaux à l’importance de l’origine française d’une offre de cybersécurité et aux qualités qui lui sont propres ;
  • attester auprès des utilisateurs et donneurs d’ordre, la qualité et les fonctionnalités des produits et services ainsi labellisés ;
  • promouvoir les solutions de cybersécurité françaises et accroître leur visibilité en France et à l’international ;
  • accroître globalement leur usage et élever le niveau de protection des utilisateurs.

Ce label est gouverné par une structure composée de représentants réunis en 3 collèges :

  • Collège étatique : représentants de la Direction générale de l’armement (DGA), de la Direction générale des entreprises (DGE) du ministère de l’économie, de l’industrie et du numérique et de l’Agence nationale de la sécurité des systèmes d’information (ANSSI).
  • Collège utilisateurs : représentants des groupements d’utilisateurs CIGREF, GITSIS, CESIN, CLUSIF espace RSSI.
  • Collège industriel : représentants de l’Alliance pour la Confiance Numérique (ACN) et d’Hexatrust.

Nameshield, certifié ISO 27001 sur l’ensemble de son activité registrar, a su ainsi apporter toutes les garanties nécessaires à l’obtention du label France Cybersecurity pour son offre de sécurisation des noms de domaine, le DNS Premium et comme le souligne Gérard Gourjon, Directeur Général Adjoint de Nameshield : « L’obtention du Label France Cybersecurity illustre notre engagement à fournir à nos clients les meilleures prestations et standards en matière de cybersécurité. Chez Nameshield, nous sommes fiers de voir labellisée notre infrastructure DNS, ultra performante et hautement sécurisée ».

Pour en savoir plus sur notre solution labellisée DNS Premium : https://www.nameshield.com/cybersecurite/dns-premium/

Pour en savoir plus sur le Label France Cybersecurity : https://www.francecybersecurity.fr/

Firefox : les nouvelles fonctionnalités imposent une connexion HTTPS

Firefox : les nouvelles fonctionnalités imposent une connexion HTTPS

Google Chrome a longtemps fait parler de lui comme fer de lance dans la lutte pour imposer le HTTPS à tout le web. Mais ce serait une erreur d’oublier Mozilla et son navigateur Firefox qui adopte également cette volonté d’un internet totalement chiffré. On notera l’utilisation du terme chiffré et non « sécurisé » puis que le httpS est devenu tellement accessible que les premiers à en profiter sont les sites frauduleux, mais c’est un autre débat !

Après sa volonté de marquer les sites en HTTP comme étant non sécurisés, la fondation vient en effet d’annoncer qu’elle va augmenter le nombre de fonctionnalités web de Firefox nécessitant l’usage du HTTPS. Pour Mozilla le HTTPS doit devenir l’usage par défaut.

« À compter d’aujourd’hui, toutes les nouvelles fonctionnalités qui sont exposées sur le web seront restreintes aux contextes sécurisés. Exposée sur le web veut dire que la fonctionnalité peut être observée à partir d’une page web ou un serveur, que ça soit par JavaScript, CSS, HTTP, les formats média, etc. » commente Anne van Kestren.

Autrement dit, les communications entre le navigateur et le serveur externe devront être acheminées par HTTPS, sinon le standard ne fonctionnera pas avec le navigateur. Ce n’est pas réellement une surprise, la géolocalisation faisait déjà l’objet de ce traitement de faveur depuis le mois de mars 2017. Ces fonctionnalités, pour la plupart cachées, sont :

  • Géolocalisation
  • Bluetooth
  • HTTP/
  • Notifications Web (API)
  • Accès à la webcam et au microphone
  • Algorithme de compression web Brotli de Google
  • Accelerated Mobile Pages de Google (AMP)
  • Encrypted Media Extensions (EME)
  • Requête de paiement (API)
  • Service Workers utilisés par la synchronisation en arrière-plan et les notifications

Et bien sûr toutes les pages contenant une saisie d’information personnelle sont toujours accompagnées d’un cadenas barré.

Dans le futur, l’objectif affiché de Mozilla est d’imposer le HTTPS à toutes les fonctionnalités de Firefox.

Google annonce quant à lui son intention d’afficher les termes « non sécurisé » sur toutes les pages en http.

Si vous n’avez pas encore entrepris de migrer vos sites web, au moins les plus visibles, en httpS, il est grand temps de se pencher sur la question.

Réduction des certificats SSL à 2 ans maximum

Réduction des certificats SSL à 2 ans maximum

Le CAB Forum, l’organisme qui définit les règles d’émission et de gestion des certificats SSL a approuvé la réduction des certificats SSL à une durée de 2 ans contre 3 précédemment. Initiée par les navigateurs, Chrome et Mozilla en tête, cette décision va dans le sens d’un Internet toujours plus sécurisé en obligeant les acteurs à renouveler plus souvent leurs clés de sécurité et rester sur les derniers standards du marché.

Cette décision sera applicable pour toutes les Autorités de Certification au 1er Mars 2018. Afin d’assurer une transition en douceur, Nameshield ne proposera plus de certificats d’une durée de 3 ans dès le 1er Février 2018.

Quelle incidence pour vos certificats ?

Les nouveaux certificats auront donc une durée maximale de 825 jours (2 ans et 3 mois pour couvrir la possibilité de renouvellement anticipé de 90 jours). Les certificats EV étaient déjà dans ce cas de figure, sont donc concernés les certificats DV et OV sous toutes leurs formes (standard, multi-sites ou wildcard). Rien de particulier pour ces certificats.

Pour les certificats existants, cette nouvelle durée aura une conséquence puisque qu’elle s’appliquera à tous les certificats à partir du 1er Mars. Un certificat de 3 ans émis récemment et qui aurait besoin d’être remplacé au-delà du délai des 825 jours devra donc être de nouveau authentifié. Il est donc important de le savoir pour éviter des réémissions en urgence, y compris pour le simple ajout d’un SAN. Il faudra donc vérifier au préalable si le certificat à remplacer risque d’être impacté, c’est le cas des certificats DV et OV, les EV ne sont là non plus pas concernés.

L’équipe SSL de Nameshield vous préviendra quant aux certificats concernés.

Afrique du Sud, noms de domaine et marques : l’atout gagnant d’un enregistrement simultané

dot africa - enregistrement simultané marques noms de domaine - Nameshield

Le nom de domaine est au virtuel ce que la marque est au réel. C’est en vérité un peu plus compliqué mais cette petite phrase permet d’associer marques et noms de domaine.

C’est dans le cadre de cette vision partagée que l’Office d’enregistrement des marques Sud-Africain CIPC a noué un partenariat avec le registre du .ZA l’extension géographique de l’Afrique du Sud.

Ainsi, les déposants de marque peuvent choisir l’option ‘nom de domaine’, enregistrant ainsi les deux protections. C’est bien là la première collaboration que je vois entre ces types de bureau d’enregistrement.

Pour plus d’informations, vous pouvez lire le communiqué du CIPC.

A noter qu’un webinar est prévu le jeudi 25 janvier 2018.