Changement de nom pour le Front National : quand les droits des marques s’en mêlent

Changement de nom pour le Front National - Rassemblement National
Source de l’image : Nick Youngson CC BY-SA 3.0 Alpha Stock Images

Reprenons brièvement les faits : le weekend dernier (10-11 mars 2018), Marine Le Pen a annoncé vouloir rebaptiser le Front National « Rassemblement national ».

C’était bien sûr sans compter sur une petite affaire d’antériorité de marque pour lancer une nouvelle polémique.

Ainsi, Igor Kurek, président d’une petite association politique du même nom, a rapidement protesté à la suite de cette annonce et menacé dans un communiqué de lancer une procédure juridique contre le FN pour usurpation d’appellation.

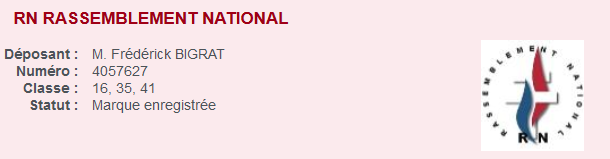
Comme l’indique la base INPI, la marque Rassemblement National a été bel et bien été enregistrée en 2013 par un certain Frédérick Bigrat.
Changement de nom pour le Front National

Pourtant, et c’est là que l’affaire se complique, Monsieur Bigrat (qui se revendique également président de l’association), déposant de la marque convoitée, aurait négocié la cessation de cette appellation avec le FN.

Igor Kurek dément cette information et indique souhaiter assigner Monsieur Bigrat pour escroquerie, au motif que ce dernier n’aurait selon lui pas eu les droits de vendre ladite appellation.

Toutefois, si l’appellation a bien été rachetée comme affirmé par le Front National, la publication de cette opération par l’INPI mettra fin à la polémique.

Et les noms de domaine dans tout cet imbroglio ? Anonymat, réactivation et rickrolling

Ce nouveau « Rassemblement National » n’était même pas encore officiellement né qu’il était déjà moqué sur la toile.

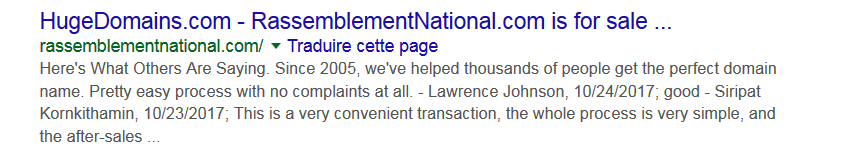
A l’annonce de Marine Le Pen, les internautes suffisamment curieux pour avoir tapé rassemblementnational.com sur les moteurs de recherche ont eu l’amusement de constater d’abord que le nom semblait être à vendre :
Changement de nom pour le Front National

Pour finalement être redirigés sur un sympathique clip tout droit sorti des années 80 : Never Gonna Give You Up de Rick Astley. Ce troll est désormais appelé rickrolling, d’après le nom du chanteur !

De son côté le nom de domaine rassemblement-national.fr a été enregistré le mercredi 7 mars par une entité restée anonyme.

Nom de domaine : RASSEMBLEMENT-NATIONAL.FR
État : Actif
DNSSEC : actif
Bureau d’enregistrement : OVH
Date de création : 7 mars 2018 21:46
Date d’expiration : 7 mars 2019 21:46
Serveurs de noms (DNS)Serveur n° 1 : dns200.anycast.me
Serveur n° 2 : ns200.anycast.me
Titulaire : Diffusion restreinte, données non publiques
Domain Name : RASSEMBLEMENT-NATIONAL.COM
Registry Domain ID : 1992537962_DOMAIN_COM-VRSN
Registrar WHOIS Server : whois.register.it
Registrar URL : http://www.register.it
Updated Date : 2018–03-12T22:19:35Z
Creation Date : 2016–01-08T15:45:51Z
Registry Expiry Date : 2018–01-08T15:45:51Z
Registrar : Register.it SPA

Alors que le nom de domaine « rassemblement-national.com » est quant à lui enregistré depuis le 8 janvier 2016 via un registrar basé en Italie ! Réactivé le 12 mars, alors que sa date d’expiration était la date anniversaire du 8 janvier 2018 sans présenter, à l’heure où nous écrivons [14/03/2018] de contenu.

Affaire à suivre.
RGPD, entre législation et réalité de l’application

RGPD, entre législation et réalité de l’application - Blog Nameshield

Fais ce que tu veux de mon identité numérique. Voilà la phrase so 2017 et qui le restera. En ce début d’année 2018, c’est le branle-bas de combat du côté de l’application du RGPD, Règlement Général sur la Protection des Données. Ce texte, qui devra s’appliquer d’ici le 25 mai 2018 implique une meilleure protection de l’utilisateur final, une responsabilité pour les professionnels via la mise en conformité de leurs process.

Alors que le RGPD a été approuvé et publié au Journal Officiel de l’Union Européenne le 4 mai 2016, force est de constater que son application est loin d’être réelle. Dans le secteur des noms de domaine, où le monde anglo-saxon est prépondérant, ce texte a été sous-évalué et sous-estimé par des acteurs qui s’imaginaient que l’Union Européenne allait, comme d’habitude diront certains, se plier aux exigences de la grande Amérique. Dans les faits, l’ICANN réalise en ce moment que rien n’est réglé alors que la date butoir approche. Qui plus est, l’ICANN, qui baisse son budget pour les fellowships et autres programmes de vulgarisation, voit au même moment son professionnalisme critiqué.

Les registres des noms de domaine, ces structures gérant les gTLDs et ccTLDs, tels que l’AFNIC pour le .FR ou le DENIC pour le .DE, cherchent à se conformer sans avoir pour le moment de directive claire de la part de l’autorité américaine !

En parallèle, une alliance inédite, faite de sociétés relatives au traçage publicitaire, de FAI et d’unions de presse, a réalisé un communiqué s’opposant au règlement e-privacy. Un constat s’impose : le changement des mentalités prend du temps.

En attendant, l’application concrète du RGPD demeure complexe et le consommateur final prend son mal en patience.


Pour en savoir plus sur le RGPD, découvrez l’article de Maxime Benoist: Actualités de l’ICANN sous le prisme du RGPD.

« Gagnez un billet d’avion d’une valeur de 500 euros » ou autre tentative d’arnaque en ligne

Typosquatting Air France - Blog Nameshield

Récemment, plusieurs campagnes de fraudes proposant ici des chaussures Nike gratuites, là des bons d’achat de 500 € chez Ikea ont fait rage. Dernier cas en date, une campagne de mails frauduleux annonçant le gain de billets d’avion d’une sympathique valeur de 500 € gracieusement offerts aux gagnants d’un soi-disant jeu concours proposé par la compagnie aérienne Air France. Cette arnaque a fait le tour de France, diffusée sur les réseaux sociaux, par courriel et ayant même été relayée sur WhatsApp.

Une typographie trompeuse : le typosquatting

Si l’on survolait le mail en question d’un regard rapide, le lien www.airfrạnce.com, inséré dans les messages, semblait bien correspondre à l’adresse du site officiel d’Air France. A un détail près… Le « a » de France n’est pas un « a » issu de l’alphabet latin, mais le « ạ » de l’alphabet vietnamien. A un point près donc ! Superbe cas de typosquatting, pratique consistant donc à duper l’internaute en remplaçant, ajoutant ou encore supprimant une lettre dans un nom de domaine reprenant la marque notoire. La vigilance en berne, l’internaute pensant être sur un site fiable, clique sur ledit lien, et se retrouve redirigé vers une page totalement indépendante du site officiel de la marque. Sur cette page, un formulaire à compléter de ses précieuses données personnelles pour avoir la chance de remporter dans l’affaire qui nous occupe des billets gratuits. De l’escroquerie confirmée.

L’objectif de ces campagnes de phishing et de fraude est de réunir autant d’informations personnelles que possible. Autrement dit, les usurpateurs d’identité potentiels à l’origine de ce type d’arnaque en ligne cherchent à obtenir l’email, le numéro de téléphone, et toutes données intéressantes des internautes piégés.

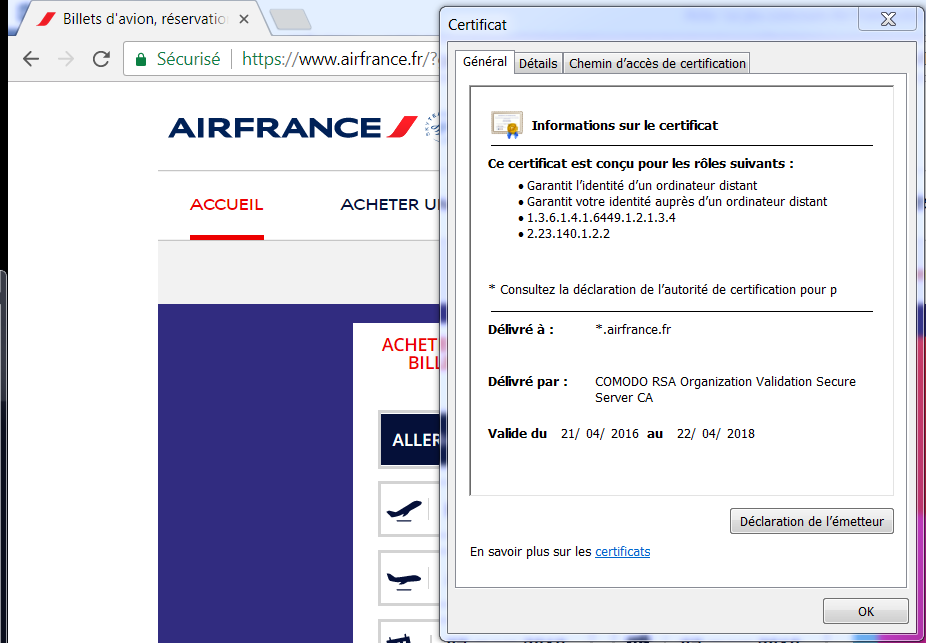
C’est à la suite de l’alerte lancée par le site Zataz qu’Air France a confirmé qu’il s’agissait bien d’une fraude. Elle a également incité les internautes à ne pas considérer ce type de message. Il est d’ailleurs important de préciser que le site officiel de la compagnie aérienne est sécurisé et authentifié par un certificat SSL, les moteurs affichant bien le https://www.airfrance.fr

Que faire face à ces arnaques et comment les éviter ?

Le premier réflexe à adopter côté utilisateur est bien sûr la méfiance. Plus l’offre et les gains annoncés sont alléchants, plus il convient de redoubler de prudence. Ne communiquez pas vos données personnelles via un quelconque formulaire ou par retour de mail sans vous être au préalable assurés de l’authenticité de la demande.

Vérifiez toujours l’URL finale de la page sur laquelle vous avez été redirigés, attention bien sûr à la typographie. En général, seules les informations sur site sont officielles. La présence d’un certificat SSL et l’affichage des données propriétaire sont également un bon indicateur.

Typosquatting Air France
Site internet https://www.airfrance.fr

Du côté des titulaires de marques, une stratégie de nommage et de dépôts défensifs adaptés permet de protéger au mieux ses utilisateurs. La mise en place de surveillances efficaces permettra également de détecter au plus tôt les tentatives de phishing et d’agir précocement pour les faire cesser.

Chrome 68 : en juillet 2018, les sites en HTTP seront considérés comme « Non Sécurisé »

Chrome 68 : en juillet 2018, les sites en HTTP seront considérés comme « Non Sécurisé »

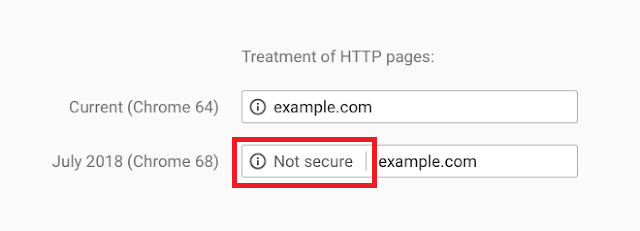
Nous y sommes ! Google vient d’annoncer dans ce post son intention d’indiquer l’ensemble des pages en HTTP, quel que soit leur contenu, comme étant « non sécurisé ».

Chrome 68 : en juillet 2018, les sites en HTTP seront considérés comme « Non Sécurisés »
Source: Google Security Blog

Le changement est prévu pour le mois de Juillet 2018, avec l’arrivée de la version 68 du fameux navigateur, et confirme la volonté de Google de sécuriser le web. Pour Google le HTTPS doit continuer à être adopté massivement et devenir le standard.

Ce n’est pas une surprise puisque Google a déjà opéré de nombreuses évolutions dans cette direction. Tout d’abord en annonçant un impact positif sur le référencement naturel des sites dont la page d’accueil serait en HTTPS (2014), puis en supprimant le cadenas sur le HTTP (2016), ensuite en indiquant les fameux mots « Non sécurisé » pour toutes les pages de saisies de données personnelles encore en HTTP (2017), et enfin depuis la version 62 avec le mode de navigation incognito affichant déjà toutes les pages HTTP comme « non sécurisé » (2017).

Toutes ces évolutions ont fait l’objet de post sur le blog sécuritaire de Google et étaient systématiquement accompagnées de la fameuse phrase « eventual treatment of all HTTP pages in Chrome : Not Secure » en fin de paragraphe.

Et ça marche ! L’usage du HTTPS se démocratise

Selon Google plus de 68% du trafic généré par Chrome sur Android et Windows est désormais protégé contre plus de 78% sous Chrome OS et Mac. Sur les 100 plus importants sites du monde 81% sont en HTTPS par défaut.

Mais qu’est-ce que le HTTPS ?

Il s’agit d’une extension sécurisée du protocole HTTP, le « S » pour « Secured » signifie que les données échangées entre le navigateur de l’internaute et le site web sont chiffrées et ne peuvent en aucun cas être espionnées  (confidentialité) ou modifiées (intégrité). Obtenir le sacro-saint « S » passe par l’acquisition et l’installation d’un certificat SSL/TLS auprès d’une Autorité de Certification reconnue.

Comment se préparer ?

Demain tous les sites web seront concernés, du site web de vente en ligne au simple site vitrine, tous devront passer au HTTPS pour rassurer les internautes. Si la réflexion n’est pas déjà lancée au sein des équipes web et marketing de votre entreprise, il est urgent de se positionner.

  • Former et informer vos équipes : HTTPS, certificats SSL ;
  • Définir votre stratégie de certification : Autorité de Certification, types de certificats, workflow ;
  • Identifier l’ensemble des sites web de votre société… et définir les priorités d’action :
    1. Sites corporate, vitrine, flagship : prévoir de passer en HTTPS par défaut au plus tôt ;
    2. Sites contenant un espace de saisie de données personnelles (formulaire, login, password, récupération de mot de passe, achats en ligne) => vérifier la présence de HTTPS
    3. Sites secondaires
  • Préparer la transition vers le HTTPS avec vos équipes web
  • Effectuer la transition vers le HTTPS des sites identifiés et surveiller le bon déroulement
  • Gérer vos certificats
  • Nameshield vous accompagne

    Notre équipe d’experts SSL vous accompagne dans la formation de vos équipes ; organise régulièrement des réunions d’information au sein de ses locaux pour vous permettre d’échanger avec d’autres acteurs du marché ; met à votre disposition les outils nécessaires à la prise de décision (audit, analyse, conseil) et vous accompagne au quotidien sur tous ces sujets.

    Nameshield est aussi fournisseur reconnu de solutions de sécurisation de vos sites web : certificats SSL, DNS, registry lock, n’hésitez pas à contacter nos équipes pour plus de renseignements.

A noter : un petit-déjeuner est organisé autour de ce thème, le 21 juin prochain à Paris, n’hésitez pas à vous y inscrire. Pour plus d’informations et pour vous y inscrire ☛ Invitation au nameshield.cafe.

Le Slamming : une arnaque encore trop courante

Le Slamming : une arnaque encore trop courante !

Le slamming est une escroquerie visant à tromper des sociétés afin de leur vendre des services non sollicités pour les noms de domaine, par mail.

Ces tentatives de slamming sont facilement reconnaissables et jouent du manque de connaissance de leurs interlocuteurs dans certains cas. Les slammers vous proposent des services que vous n’avez pas sollicités auprès de votre Registrar officiel (enregistrement, mise à jour du whois, transfert de titulaire ou de Registrar …) à des tarifs excessifs. Ces mails sont très anxiogènes et vous poussent à prendre une décision rapide.

Par exemple, un mail type de slamming vous inciterait à enregistrer des noms de domaine en urgence car un tiers aurait fait une demande de dépôt de noms de domaine reprenant exactement votre dénomination sociale ou votre produit phare, à l’identique (comme par hasard). Ils vous recommandent de les enregistrer sur le champ pour éviter tout cybersquatting.  Evidemment, le « faux registrar », dans sa grande magnanimité, a mis en stand by la commande de dépôt du nom de domaine pour le bien de votre société…

Attention, le slammer utilise des références visuelles et le bon vocabulaire technique, induisant ainsi en erreur l’entreprise. Il peut aussi faire référence ou mettre le logo de certains Registres ou acteurs du milieu internet, pour crédibiliser son discours.

Que faire si vous avez un doute ?

Transmettez vos mails à Nameshield, qui vous confirmera si ces mails sont frauduleux.

Nous recommandons une gestion de vos noms de domaine centralisée et gérée par une personne informée des opérations liées aux noms de domaine. Ne prenez pas de décision dans l’urgence. Vous pouvez également faire un whois pour vérifier l’identité de l’expéditeur et l’existence de la société « Registrar ». Vous remarquerez alors que la plupart des noms de domaine qui sont utilisés pour des campagnes de slamming ont été enregistrés récemment et que les sociétés titulaires des noms n’ont aucun rapport avec l’activité de bureau d’enregistrement.

Soyez vigilants, vos noms de domaine sont des actifs immatériels à protéger, sécuriser et à valoriser.

Nameshield vous accompagne quotidiennement dans la gestion de votre portefeuille de noms de domaine, la protection de vos marques digitales et la gestion des risques sur le web.