Google rend le chiffrage HTTPS obligatoire pour ses 45 nouveaux TLDs : .dev / .app / .how…

Google rend le chiffrage HTTPS obligatoire pour ses 45 nouveaux TLDs - HSTS
Source de l’image : Sean MacEntee via flickr

Dans un article récent de ce blog, nous avions évoqué l’arrivée de Chrome 68 en juillet 2018 et le HTTP désormais considéré comme « non sécurisé ». Et ce n’est pas la seule arme que Google a dégainé pour favoriser l’adoption massive du chiffrage des sites web !

Vous ne le savez peut-être pas, mais Google a soumis un certain nombre de candidatures auprès de l’ICANN dans le cadre du programme des nouveaux TLDs, et obtenu la gestion en tant que registre de 45 domaines de premier niveau*. A l’instar des .bank et .assurance par exemple, qui imposent certaines règles de sécurité très strictes, Google a annoncé l’implémentation et le pré-chargement HSTS sur les nouveaux TLDs qu’il contrôle et donc rendu obligatoire la mise en place de HTTPS.

Qu’est-ce que HSTS ?

HSTS (HTTP Strict Transport Security), est un moyen pour un site Web d’insister pour que les navigateurs s’y connectent en utilisant le protocole HTTPS chiffré, au lieu du HTTP non sécurisé. Un navigateur qui tente de visiter le site http://www.nameshield.net, par exemple, est redirigé vers une URL qui utilise HTTPS et dit d’ajouter le site à sa liste de sites auxquels il faut toujours accéder via HTTPS. A partir de là, le navigateur utilisera toujours HTTPS pour ce site, quoi qu’il arrive. L’utilisateur n’a rien à faire, qu’il ait accédé au site via un favori, un lien ou simplement en tapant HTTP dans la barre d’adresse.

HSTS a été adopté pour la première fois par Chrome 4 en 2009, et est depuis intégré dans tous les principaux navigateurs. La seule faille dans ce schéma est que les navigateurs peuvent toujours atteindre une URL HTTP non sécurisée la première fois qu’ils se connectent à un site, ouvrant une petite fenêtre pour que les attaquants puissent effectuer des attaques de type Man-in-The-Middle, détournement de cookies ou encore l’attaque Poodle SSLv3 très médiatisée en 2014.

Un Top Level Domain sécurisé dans son ensemble

Le pré-chargement HSTS résout ceci en pré-chargeant une liste de domaines HSTS dans le navigateur lui-même, fermant complètement cette fenêtre. Mieux encore, ce pré-chargement peut être appliqué à des TLDs entiers, et pas seulement à des domaines et sous-domaines, ce qui signifie qu’il devient automatique pour tous ceux qui enregistrent un nom de domaine se terminant dans ce TLD.

L’ajout d’un TLD entier à la liste de pré-chargement HSTS est également plus efficace, car il sécurise tous les domaines sous ce TLD sans avoir à inclure tous ces domaines individuellement. Comme les listes de pré-chargement HSTS peuvent prendre des mois à se mettre à jour dans les navigateurs, le paramétrage par TLD a l’avantage supplémentaire de rendre HSTS instantané pour les nouveaux sites Web qui les utilisent.

Pour utiliser un .app ou un .dev il faudra donc obligatoirement déployer HTTPS

Google rendra donc HSTS obligatoire pour ses 45 TLDs dans les mois à venir. Qu’est-ce que cela signifie ? Des millions de nouveaux sites enregistrés sous chaque TLD seront désormais HTTPS (et les propriétaires de domaines devront configurer leurs sites Web pour passer en HTTPS sous peine de ne pas fonctionner). Pour pouvoir utiliser un nom de domaine en .dev, .app, .ads, .here, .meme, .ing, .rsvp, .fly… il faudra donc acquérir un certificat SSL et déployer HTTPS.

Pour toute question sur ces TLDs, noms de domaine ou certificats SSL, notre équipe se tient à votre disposition.

* Les 45 TLDs de Google : .gle .prod .docs .cal .soy .how .chrome .ads .mov .youtube .channel .nexus .goog .boo .dad .drive .hangout .new .eat .app .moto .ing .meme .here .zip .guge .car .foo .day .dev .play .gmail .fly .gbiz .rsvp .android .map .page .google .dclk .search .prof .phd .esq .みんな .谷歌 .グーグル
L’ICANN joue la pleureuse dans l’application du RGPD

L’ICANN joue la pleureuse dans l’application du RGPD
Source de l’image : TheDigitalArtist via Pixabay

J’évoquais dans un précédent billet le retard de l’ICANN quant aux possibilités d’application du règlement général sur la protection des données (RGPD).

A un mois et une semaine de la deadline, force est de constater qu’à date rien n’a encore évolué. Et côté ICANN, les échanges sont plus que variés.

Rappel du contexte : L’ICANN est une organisation américaine, et autant dire que la première puissance mondiale n’a pas toujours eu l’habitude de se conformer aux desiderata des uns et des autres. Or, les Européens ont voté en avril 2016 un règlement, appelé RGPD et dont l’application devait se faire deux ans et un jour après la date d’entrée en vigueur, soit le 25 mai 2018.

Et même si le fameux règlement a été voté en Europe, toutes les parties sont concernées : l’ICANN n’a d’autre choix que de se conformer également et si l’organisation ne l’a pas encore fait, la deadline, elle, approche.

Pendant ce temps, l’ICANN cherche à négocier : https://www.icann.org/resources/pages/data-protection-correspondence-2017-12-08-en

Si l’on devait caricaturer les dialogues, voilà ce que cela donnerait :

  • ICANN : On a sous-estimé l’impact du RGPD, comment fait-on ?
  • G29 : Soyez conformes au RGPD et tout ira bien.
  • ICANN : Mais on ne sait pas faire, aidez-nous.
  • G29 : OK, mais soyez prêts pour le 25 mai.
  • ICANN : On n’y arrive pas, donnez-nous plus de temps.
  • G29 : Non, dura lex, sed lex

Alors que l’ICANN ne trouve pas de solution, les registres et registrars se conforment comme ils le peuvent au RGPD. Ces avancées à tâtons ne sont que des expérimentations. Le gouvernement des États-Unis a décidé d’intervenir :
https://www.theregister.co.uk/2018/04/17/us_government_whois_debacle/.

Affaire à suivre avant le 25 mai.

Brexit et .eu ne font pas bon ménage

Brexit et .eu ne font pas bon ménage
Source de l’image : daniel_diaz_bardillo via Pixabay

L’annonce du Brexit aura également des conséquences sur la domainosphère puisque la Commission Européenne a annoncé le 28 mars dernier que les entreprises et les particuliers détenteurs d’un .eu ne pourront plus renouveler ou enregistrer de .eu s’ils ne sont pas établis dans l’UE. Ainsi, pour les britanniques exerçant uniquement au Royaume-Uni, les frontières floues d’Internet feront leur apparition, bien visibles. Cette mesure sera applicable en mars 2019.

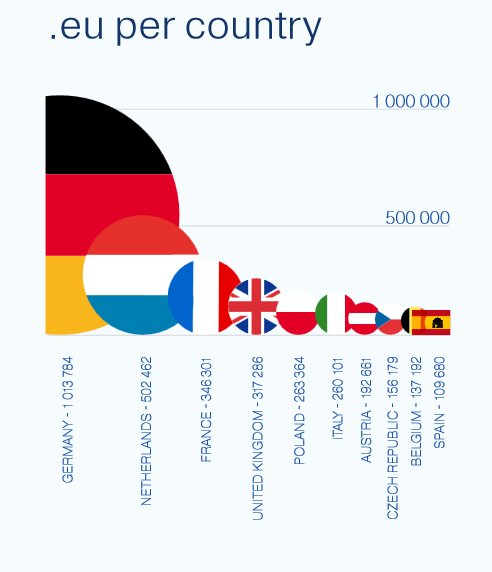
Le Royaume Uni affiche quatrième au classement des plus gros déposants de .eu, avec 317 000 noms de domaine enregistrés en 2017 (sur 3,7 millions au total). Il faut toutefois remettre les chiffres dans leur contexte : aujourd’hui, les britanniques utilisent majoritairement les .co.uk (ou .uk plus récemment) et on compte 10 millions de noms de domaine existants sous ces extensions.

Brexit et .eu ne font pas bon ménage - Rapport annuel de l'EURID
Source : Rapport annuel de l’EURID

Les détenteurs britanniques de .eu ont donc une année pour migrer leur site sur un autre nom de domaine, travailler à nouveau sur leur référencement, sécuriser leur site, re-brander leurs plaquettes, modifier leur identité visuelle, affichages, informer leurs clients et fournisseurs de leur changement d’adresse mails, etc. L’annonce est donc tout de même lourde de conséquences.

Il réside également le risque de voir sa marque cybersquattée par un tiers européen, ayant, lui, le droit d’enregistrer des noms en .eu. Il n’y aura pas de recours possible puisque les britanniques ne remplissent pas les nouveaux critères d’éligibilité d’enregistrement des .eu.

Il semblerait que l’Eurid, le registre privé du .eu, n’ait pas été consulté préalablement. On peut d’ailleurs lire sur le site eurid.eu : “EURid, le gestionnaire de registre TLD .eu, a reçu hier après-midi le lien vers la communication de la Commission Européenne concernant le Brexit et le TLD .eu.”

Des moyens ont été cependant trouvés par certaines entreprises afin de contourner cette règle, en créant par exemple une petite entreprise dans l’un des états membres. C’est là, justement, qu’interviendrait l’Estonie, qui, grâce à son programme d’e-citoyenneté, permettrait de créer une entreprise dans le pays afin de bénéficier de certains avantages que propose l’Union Européenne sans avoir à y vivre ou y travailler.

Cryptojacking : + 8500% de cas recensés en 2017

Cryptojacking : + 8500% de cas recensés en 2017
Source de l’image: SnapLaunch via Pixabay

Le cryptojacking, qu’est-ce que c’est ?

Le cryptojacking est une cyberattaque consistant à utiliser la puissance de l’ordinateur de sa victime afin de miner de la cryptomonnaie. Le minage de cryptomonnaie correspond à la validation d’une transaction – via l’utilisation d’un logiciel permettant de résoudre un problème mathématique qui validera cette transaction. Il s’agit d’une activité très énergivore ! Les particuliers peuvent être touchés par leurs objets connectés, et les entreprises par leur réseau d’ordinateurs.

L’attaque ne concerne donc pas les données personnelles des utilisateurs ou bien leur portefeuille. Plus concrètement, il s’agit d’installer un script de manière très simple sur une page web, en prévenant ou non l’internaute. Alors, le fichier installé exploite la puissance de calcul informatique inutilisée par l’internaute, qui peut se retrouver face à une hausse de sa facture d’électricité sans être au courant de la cause. Cybercriminels ou entreprises cherchant à générer du revenu pour supprimer la publicité, les initiateurs de ces attaques ont des profils variés et étonnants.

Pourquoi une telle augmentation de ce type d’attaque ?

Selon Symantec, le cryptojacking a représenté en 2017 environ 24% des attaques en ligne, avec une hausse de 8500% uniquement sur le dernier trimestre. L’entreprise explique tout d’abord cette explosion par une attaque beaucoup trop simple à mener. Il « suffit » en effet d’ajouter quelques lignes de code au script du site internet en question, afin de bénéficier de la puissance de l’ordinateur des visiteurs. La forte augmentation de cryptojacking en 2017 peut être aussi expliquée par la prise d’ampleur considérable des cryptomonnaies. C’est donc l’appât du gain et sa simplicité d’exécution qui justifient l’importance du cryptojacking !

Quels risques pour la victime ?

Tout le concept du cryptojacking est d’utiliser la puissance d’un ordinateur. Par conséquent, le risque de ce type d’attaque est le ralentissement de la machine touchée : les processeurs étant fortement sollicités, les opérations sur l’ordinateur sont plus lentes. Sur le long terme, les victimes peuvent assister à la surchauffe de leur batterie et donc voir leur appareil se détériorer, voire devenir inutilisable. L’intensification de l’utilisation des processeurs peut avoir de fortes répercussions sur la facture d’électricité des victimes (particuliers ou entreprises).

Comment prévenir le cryptojacking ?

Tout d’abord, que ce soit pour les particuliers ou bien les entreprises, il s’agit d’être très attentif aux attaques dites par « phishing ». Elles consistent en l’envoi de mails qui reproduisent à l’identique le visuel d’une marque afin de créer la confusion et d’inciter l’internaute à cliquer sur un lien « officiel » contenu dans le mail, et ainsi d’installer un virus sur son ordinateur. Plus de 70% des attaques de cryptojacking ont été initiées par du phishing, il faut donc être vigilant !

ICANN : l’avenir incertain du célèbre WHOIS au cœur du meeting 61 de Porto Rico

ICANN : l’avenir incertain du célèbre WHOIS au cœur du meeting 61 de Porto Rico
Source de l’image: Wokandapix via Pixabay

L’ICANN, organisme international dont l’objectif est de piloter la gestion internationale de l’attribution des noms de domaine et des adresses, vient de partager ses inquiétudes concernant sa base de données. D’après les explications apportées par Akram Atallah à l’AFP, président de la Global Domains Division à l’ICANN, l’organisation internationale craint que les noms de domaine des utilisateurs ne soient confrontés au droit à l’oubli numérique.

Grâce à une base de données baptisée « WHOIS » ou « Qui est-ce », l’ICANN conserve tous les noms de domaine et les renseignements liés à leurs propriétaires comme l’e-mail, les adresses et le téléphone par exemple. Les données WHOIS étant publiques, la mise à disposition de ces informations pose problème dans le cadre de l’application du RGPD.

En effet, au moment où le RGPD, Règlement général sur la protection des données, entrera en vigueur, le 25 mai 2018, les informations présentes dans les WHOIS ne devraient plus, en principe, apparaître ainsi et être conservées…

Des contraintes à prendre en compte

Seules les informations relatives à des individus sont concernées par le RGPD. Toutefois, le fait que des personnes puissent être identifiées d’une manière ou d’une autre dans la base peut poser un grand problème (de nombreuses extensions exigent à l’enregistrement un contact nominatif, quand bien même le titulaire du nom de domaine serait une entreprise).

Pourtant, en parallèle, la transparence sur Internet est de plus en plus sollicitée par les internautes, surtout afin de lutter efficacement contre ceux qui tentent d’influencer l’opinion publique.

D’après Monsieur Atallah, l’ICANN cherche à « trouver un équilibre » compte tenu des contraintes auxquels l’organisme est nouvellement confronté.

En quête d’une solution pour préserver la base de données de l’ICANN

Préoccupé par le fait que le format WHOIS et les informations associées puissent donc enfreindre le nouveau règlement européen, l’ICANN a organisé, lundi, une série de réunions dans le cadre du meeting ICANN 61 à San Juan, Porto Rico : trouver une solution pour préserver le WHOIS était à l’ordre du jour.

D’après les affirmations d’Akram Atallah : « Nous allons essayer de trouver une voie à suivre ». Il a d’ailleurs ajouté qu’ « il y a encore beaucoup de travail, mais nous travaillons le plus vite possible ».

L’ICANN cherche activement des arguments solides qui lui permettront de justifier largement que le WHOIS joue en la faveur de tout un chacun. Akram Atallah a de plus déclaré : « Nous proposons d’essayer de conserver au maximum nos règles actuelles, tout en restant respectueux de la législation ».

Il a indiqué qu’une base de données répartie sur deux niveaux pourrait être la solution. Le premier niveau gardera ses paramètres actuels notamment l’accès au public. Le deuxième niveau serait quant à lui gardé confidentiel, et l’accès uniquement autorisé aux chercheurs, à la police et toute autre organisation présentant une demande légitime : « Nous interrogeons les organismes de protection des données en Europe pour leur demander leur avis sur cette idée ».

Affaire à suivre, et de près.


Pour en savoir plus sur le RGPD, découvrez l’article de Maxime Benoist: Actualités de l’ICANN sous le prisme du RGPD.