Dans la fiche 5 minutes pour comprendre évoquée dans l’article publié sur ce blog, vous avez pu prendre connaissance des différents modes opératoires utilisés pour les cyberattaques.
Dans l’infographie téléchargeable ici, vous remarquerez à quel point ces cyberattaques ont explosé en 2020, comment les cibles des rançongiciels ont évolué. Une cybercriminalité qui s’est professionnalisée, qui a augmenté de façon exponentielle et qui vise maintenant des sources potentiellement plus lucratives.
Vous découvrirez également quelles sont les autres menaces à ne pas négliger.
Chaque jour, de nouvelles cyberattaques viennent mettre à mal les systèmes de défense des entreprises, et fragilisent encore plus les réseaux, les cyberattaques se succèdent de manière exponentielle.
Découvrez dans cette fiche 5 minutes pour comprendre quelles sont les modes opératoires des cyberattaques les plus courantes et les solutions à mettre en place pour les contrer.
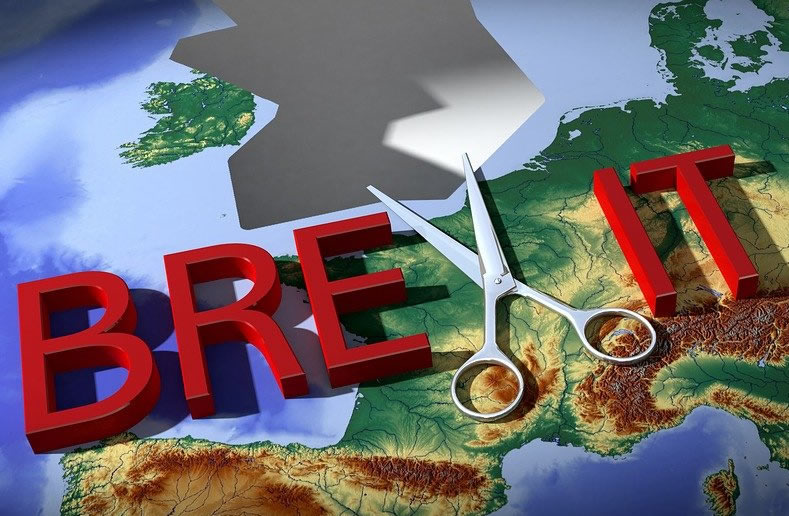
Le départ du Royaume-Uni de l’Union Européenne à compter du 1er janvier 2021 a bien sûr un impact sur les règles d’enregistrement (le .FR étant ouvert à l’enregistrement depuis décembre 2011 à toute personne physique ou morale résidant sur le territoire de l’Union Européenne).
Aussi depuis le 1er janvier dernier, les résidents du Royaume-Uni ne sont plus éligibles au .fr ainsi qu’à l’ensemble des extensions gérées par l’Afnic.
Comme l’indique l’AFNIC : « Pour bien comprendre les raisons de ce changement, il convient de rappeler les règles d’éligibilité énoncées par la Charte, directement reprises des dispositions du Code des Postes et des Communications Électroniques, à savoir :
Peuvent demander l’enregistrement ou le renouvellement d’un nom de domaine, dans chacun des domaines de premier niveau, toutes personnes physiques résidant et toutes personnes morales ayant leur siège ou établissement principal :
sur le territoire de l’un des états membres de l’union européenne ;
sur le territoire des pays suivants : Islande, Liechtenstein, Norvège, Suisse.
Le Royaume-Uni n’étant plus membre de l’Union Européenne, ses résidents ne sont plus éligibles.«
Source image : 8385 Pixabay
A noter : le principe de la non rétroactivité des règles de nommage
Les titulaires d’un nom de domaine enregistré avant le 1er janvier 2021 résidant au Royaume-Uni pourront renouveler autant de fois qu’ils le souhaitent l’enregistrement de leurs noms de domaine, les règles d’éligibilité en vigueur au moment de l’enregistrement de leurs noms de domaine ayant été respectées.
Dans le cas d’un transfert de propriété, le lieu de résidence du nouveau titulaire sera examinée :
* S’il réside sur le territoire de l’un des 27 états membres de l’Union ou sur celui de l’Islande, du Liechtenstein, de la Norvège ou de la Suisse, une transmission « volontaire » peut être réalisée à n’importe quel moment auprès des bureaux d’enregistrement concernés. * S’il réside sur le territoire du Royaume-Uni, le transfert ne pourra être opéré.
En résumé :
Un titulaire résidant au Royaume-Uni et ayant enregistré son nom de domaine avant le 1er janvier 2021 peut :
conserver son nom de domaine après cette date ;
le renouveler ;
le transmettre à un nouveau titulaire éligible ; et
bénéficier de la procédure de transmission forcée dans les cas particuliers prévus par la Charte de nommage.
Pour plus d’informations, votre consultant se tient à votre disposition.
Une part importante des failles de sécurité de l’information dans les entreprises est due à des facteurs humains et cette donnée doit faire l’objet de la plus grande attention de toute entreprise ou institution dont le patrimoine numérique est précieux.
Parce que Nameshield est certifié ISO 27001, l’entreprise se doit d’évaluer régulièrement le niveau de connaissance de ses employés en termes de sécurité de l’information.
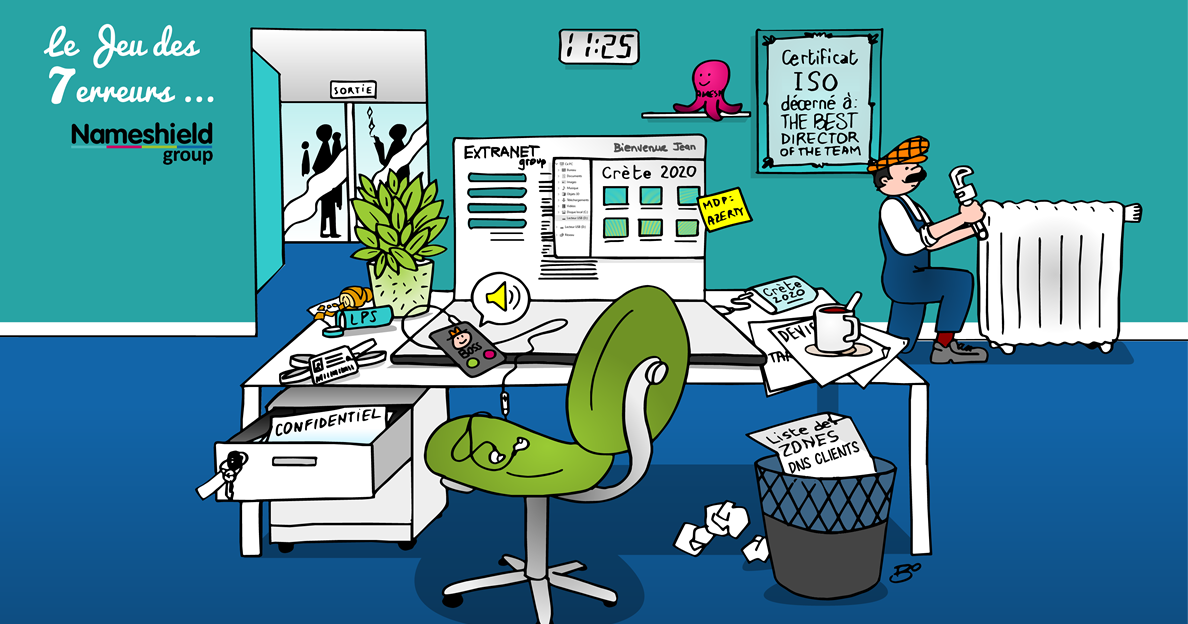
L’équipe Sécurité SI a donc concocté et soumis un QCM à l’ensemble des salariés du groupe ; une nette majorité s’est prêtée à l’exercice, agrémenté d’un « jeu des 7 erreurs » pour l’aspect ludique.
Le test a permis de mesurer les acquis et de partager des techniques pour que les bonnes pratiques obtiennent l’adhésion et ne soient pas vécues comme des contraintes pesantes.
Voici quelques unes des questions abordées : Quelles sont les spécificités d’un mot de passe robuste ? Comment le rendre mémorisable ? Quels sont les atouts d’un coffre-fort numérique ? Comment reconnaître un site de vente en ligne officiel ? Où sauvegarder mes fichiers sensibles ? Comment déceler un e-mail de phishing ? Etc.
Nous partageons avec vous le jeu des 7 erreurs. A vous de vous prêter à ce jeu en donnant vos réponses dans les commentaires de notre post LinkedIn ! Celle ou celui qui aura trouvé toutes les mauvaises pratiques en termes de sécurité SI le plus rapidement possible, recevra une récompense !
Classiquement, lorsqu’un registre annonce une modification des conditions d’enregistrement, il n’est pas rare que les cybercriminels en profitent pour lancer des campagnes de phishing et les .AU n’échappent pas à la règle…
Les auteurs de ce scam, se faisant passer pour le registre, contactent les titulaires de .COM.AU, .NET.AU ou encore .ORG.AU en leur demandant de fournir différentes copies de documents d’identification.
Si vous recevez l’un de ces e-mails, nous vous invitons bien sûr à ne pas y répondre. Pour rappel, le registre ne pourrait être amené à vous demander de tels documents que via votre bureau d’enregistrement.
Pour rappel, à compter d’avril 2021, la seule utilisation d’une marque australienne ne suffira plus à convenir à l’exigence de présence locale imposée par le registre. Il sera désormais nécessaire de faire correspondre le nom de domaine souhaité avec la marque exacte.
Rappelons également qu’en 2021, le registre ouvrira les dépôts de premier niveau en .AU.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.