Google Chrome a longtemps fait parler de lui comme fer de lance dans la lutte pour imposer le HTTPS à tout le web. Mais ce serait une erreur d’oublier Mozilla et son navigateur Firefox qui adopte également cette volonté d’un internet totalement chiffré. On notera l’utilisation du terme chiffré et non « sécurisé » puis que le httpS est devenu tellement accessible que les premiers à en profiter sont les sites frauduleux, mais c’est un autre débat !
Après sa volonté de marquer les sites en HTTP comme étant non sécurisés, la fondation vient en effet d’annoncer qu’elle va augmenter le nombre de fonctionnalités web de Firefox nécessitant l’usage du HTTPS. Pour Mozilla le HTTPS doit devenir l’usage par défaut.
« À compter d’aujourd’hui, toutes les nouvelles fonctionnalités qui sont exposées sur le web seront restreintes aux contextes sécurisés. Exposée sur le web veut dire que la fonctionnalité peut être observée à partir d’une page web ou un serveur, que ça soit par JavaScript, CSS, HTTP, les formats média, etc. » commente Anne van Kestren.
Autrement dit, les communications entre le navigateur et le serveur externe devront être acheminées par HTTPS, sinon le standard ne fonctionnera pas avec le navigateur. Ce n’est pas réellement une surprise, la géolocalisation faisait déjà l’objet de ce traitement de faveur depuis le mois de mars 2017. Ces fonctionnalités, pour la plupart cachées, sont :
Géolocalisation
Bluetooth
HTTP/
Notifications Web (API)
Accès à la webcam et au microphone
Algorithme de compression web Brotli de Google
Accelerated Mobile Pages de Google (AMP)
Encrypted Media Extensions (EME)
Requête de paiement (API)
Service Workers utilisés par la synchronisation en arrière-plan et les notifications
Et bien sûr toutes les pages contenant une saisie d’information personnelle sont toujours accompagnées d’un cadenas barré.
Dans le futur, l’objectif affiché de Mozilla est d’imposer le HTTPS à toutes les fonctionnalités de Firefox.
Google annonce quant à lui son intention d’afficher les termes « non sécurisé » sur toutes les pages en http.
Si vous n’avez pas encore entrepris de migrer vos sites web, au moins les plus visibles, en httpS, il est grand temps de se pencher sur la question.
Le CAB Forum, l’organisme qui définit les règles d’émission et de gestion des certificats SSL a approuvé la réduction des certificats SSL à une durée de 2 ans contre 3 précédemment. Initiée par les navigateurs, Chrome et Mozilla en tête, cette décision va dans le sens d’un Internet toujours plus sécurisé en obligeant les acteurs à renouveler plus souvent leurs clés de sécurité et rester sur les derniers standards du marché.
Cette décision sera applicable pour toutes les Autorités de Certification au 1er Mars 2018. Afin d’assurer une transition en douceur, Nameshield ne proposera plus de certificats d’une durée de 3 ans dès le 1er Février 2018.
Quelle incidence pour vos certificats ?
Les nouveaux certificats auront donc une durée maximale de 825 jours (2 ans et 3 mois pour couvrir la possibilité de renouvellement anticipé de 90 jours). Les certificats EV étaient déjà dans ce cas de figure, sont donc concernés les certificats DV et OV sous toutes leurs formes (standard, multi-sites ou wildcard). Rien de particulier pour ces certificats.
Pour les certificats existants, cette nouvelle durée aura une conséquence puisque qu’elle s’appliquera à tous les certificats à partir du 1er Mars. Un certificat de 3 ans émis récemment et qui aurait besoin d’être remplacé au-delà du délai des 825 jours devra donc être de nouveau authentifié. Il est donc important de le savoir pour éviter des réémissions en urgence, y compris pour le simple ajout d’un SAN. Il faudra donc vérifier au préalable si le certificat à remplacer risque d’être impacté, c’est le cas des certificats DV et OV, les EV ne sont là non plus pas concernés.
L’équipe SSL de Nameshield vous préviendra quant aux certificats concernés.
Le nom de domaine est au virtuel ce que la marque est au réel. C’est en vérité un peu plus compliqué mais cette petite phrase permet d’associer marques et noms de domaine.
C’est dans le cadre de cette vision partagée que l’Office d’enregistrement des marques Sud-Africain CIPC a noué un partenariat avec le registre du .ZA l’extension géographique de l’Afrique du Sud.
Ainsi, les déposants de marque peuvent choisir l’option ‘nom de domaine’, enregistrant ainsi les deux protections. C’est bien là la première collaboration que je vois entre ces types de bureau d’enregistrement.
Pour plus d’informations, vous pouvez lire le communiqué du CIPC.
Le Règlement Général sur la Protection des Données (RGPD, ou GDPR en anglais) entre en application le 25 mai prochain. Ce texte a pour objet d’instaurer une réglementation uniforme pour les 28 Etats membres de l’Union Européenne (UE). Le but affiché étant de responsabiliser les entreprises, puisque le régime déclaratif jusqu’à présent en vigueur laisse place à la gouvernance interne des données personnelles par les entreprises.
Internet a peu de frontières, le RGPD non plus !
Le Règlement met à jour la législation en matière de données personnelles, et prend ainsi en compte les nombreux échanges numériques liés à la généralisation d’internet. Ainsi, le texte ne limite pas les obligations aux seules entreprises européennes traitant des données à caractère personnel de citoyens établis dans l’UE. Ainsi, toute entreprise, établie en UE ou non, qui traite des données personnelles de citoyens établis au sein de l’UE devra respecter les règles et obligations imposées par le RGPD.
Ce principe d’extraterritorialité a pour conséquence d’imposer la mise en conformité au Règlement par un grand nombre d’entreprises établies hors UE offrant des services à des citoyens résidant en UE.
L’écosystème des noms de domaine n’est donc pas épargné. Qu’il s’agisse de l’ICANN, des Registres et des Bureaux d’enregistrement, tous les maillons de la chaîne des noms de domaine peuvent être amenés à traiter des données à caractère personnel de résidants européens, et doivent ainsi se conformer au RGPD pour les traitements concernés.
Le Whois, une base de données mondiale de données à caractère personnel
L’ICANN, en sa qualité de coordinateur de la gestion des noms de domaine, a construit un système d’accréditation des Registres et Bureaux d’enregistrement. En effet, parmi les obligations des contrats d’accréditation, les Registres et Bureaux d’enregistrement doivent publier un annuaire Whois permettant d’afficher publiquement la fiche d’identité d’un nom de domaine recherché. Cette obligation concerne les extensions génériques (.COM, .NET, .XYZ, etc). Les Registres d’extensions pays mettent également un annuaire Whois à disposition, mais ont une meilleure maîtrise du contenu proposé.
Ainsi, pour un nom générique, il est possible d’accéder librement à des données à caractère personnel, permettant d’identifier les nom et prénom de la personne titulaire, mais également son domicile, ou encore ses moyens de communication (numéro de téléphone et fax, adresse email).
Le groupe de travail réunissant les autorités de contrôle des données en UE, connu sous le nom G29, ne manque pas de suivre avec intérêt l’actualité de l’ICANN vis-à-vis du respect de la réglementation européenne.
G29 versus ICANN
Le G29 a ainsi adressé un courrier à l’ICANN le 6 décembre 2017 à propos de la publication des données Whois, afin de rappeler à l’ICANN son statut de responsable conjoint du traitement en ce qui concerne la publication illimitée des données Whois, mais également lui communiquer ses inquiétudes à ce sujet.
Les inquiétudes du G29 portent notamment sur la base légale des traitements réalisés dans le cadre de la publication illimitée des données Whois. Selon le G29, parmi les fondements légaux de l’article 6 du RGPD, peuvent être retenus les suivants : le consentement de la personne concernée, l’exécution d’un contrat auquel la personne concernée est partie, ou les intérêts légitimes poursuivis par le responsable du traitement. Mais la publication illimitée des données Whois ne permet pas aujourd’hui de satisfaire à l’un de ces fondements.
En effet, la personne concernée par le traitement ne donne par un consentement « libre », elle n’est pas non plus signataire du contrat liant l’ICANN et le Registre ou le Bureau d’enregistrement, ces derniers requérant la publication du Whois. Sur le 3ème fondement, le G29 considère que la publication illimitée des données Whois ne permet pas d’invoquer l’intérêt légitime poursuivi par le responsable de traitement. On retrouve ici le principe de minimisation des traitements, à savoir effectuer un traitement de manière spécifique et pour une finalité déterminée.
Le G29 incite donc fortement l’ICANN à réfléchir à la mise en conformité aux obligations RGPD.
Les démarches de l’ICANN pour se conformer au RGPD
En parallèle, l’ICANN a pris la décision de ne pas engager de poursuites contre les Registres et Bureaux d’enregistrement se positionnant en non-conformité vis-à-vis des contrats d’accréditation en raison du respect des obligations RGPD. Cette exemption est accordée sous conditions, notamment en partageant à l’ICANN le modèle de conformité adopté.
Une refonte du Whois en 2018 ?
Les premières propositions de modèle de Whois conforme au RGPD concordent vers un système d’accès différencié selon la qualité de la personne demanderesse. Ces propositions ne modifient pas tant la collecte des données, mais plus la manière dont elles sont affichées.
Les personnes physiques auraient la possibilité de masquer leurs données personnelles, selon un système d’opt-in au moment de l’enregistrement. Egalement, avant d’afficher la fiche Whois, une proposition de modèle envisage de cocher quelle est la finalité recherchée, telle que connaître la disponibilité du nom de domaine, ou lutter contre une fraude, ou contacter le titulaire pour lui signifier une atteinte à un droit de propriété intellectuelle. La fiche Whois afficherait ainsi les données personnelles nécessaires à la finalité poursuivie par le demandeur.
Le cabinet Hamilton, conseil juridique de l’ICANN sur le RGPD, conclut son étude en évoquant la nécessaire révision du Whois, et rejoint les propositions en conseillant de réfléchir à une solution temporaire permettant un accès différencié par couches aux données du Whois, selon la finalité poursuivie par le demandeur.
Cette hypothèse corrobore avec celle évoquée par le G29 dans son courrier du 7 décembre 2017. En effet, depuis 2003, le G29 évoque cette solution d’accès aux données Whois par couches.
Ces réflexions rejoignent enfin ce qui est d’ores et déjà en vigueur pour certaines extensions pays ou régionales, telles que .FR, ou .EU, nécessitant de justifier la finalité poursuivie afin de bénéficier de la levée de l’anonymat d’un titulaire personne physique.
Créer une marque est un exercice de communication complexe et doit donc être réalisé avec réflexion et planification. Si la classification de Nice permet la coexistence de marques identiques, le système de noms de domaine ne le permet pas. Il paraît important de rappeler que la surveillance via les noms de domaine est une activité aisée et surtout indispensable.
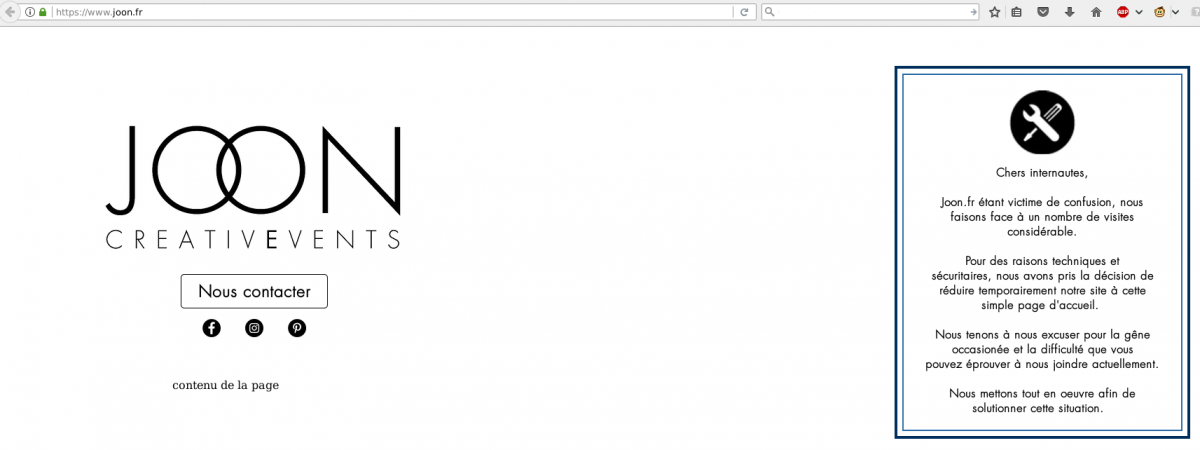
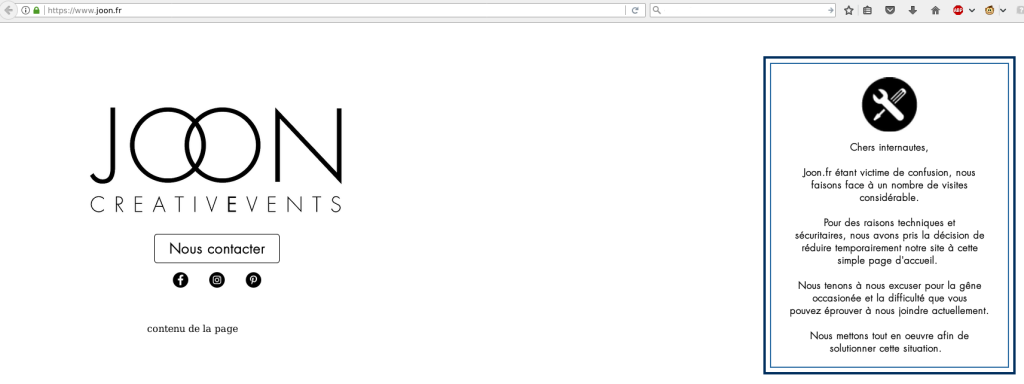
Prenons JOON, nouvelle compagnie d’Air France. Nouveau nom, dépôt de marque effectué : RAS. Sauf que le nom de domaine JOON.FR n’a pas été réservé et c’est son titulaire qui a subi un afflux de visiteurs. D’où la capture d’écran ci-dessous. Depuis, le nom de domaine redirige vers le site d’Air France. Et en même temps, Air France n’a pas regardé les autres noms de domaine comprenant le terme JOON. D’où ce conflit avec la marque Hey Joon.
Site internet Joon.fr
Autre problème qui peut également arriver : le blacklistage du nom de domaine. C’est l’entreprise française CHEERZ qui en a fait les frais.
Résumons, concernant les noms de domaine, voilà la liste de choses à faire:
Surveiller les noms de domaine via une recherche de disponibilité ;
Surveiller les username via une recherche de disponibilité ;
Regarder le passé du nom de domaine en question.
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.