Nouvelle fiche : 5 minutes pour comprendre les extensions de noms de domaine (TLD)

Fiche 5 minutes pour comprendre - Les extensions de Noms de domaine - Nameshield

Les « Top Level Domains » également appelés TLD ou extensions, sont définis par l’IANA (Internet Assigned Numbers Authority) qui dépend de l’ICANN depuis 1998.

L’ICANN et l’IANA sont en charge d’allouer l’espace des adresses de protocole Internet (IP), d’attribuer les identificateurs de protocole et de gérer le système de noms de domaine de premier niveau, c’est-à-dire les « Top Level Domains ».

Découvrez dans cette fiche 5 minutes pour comprendre, disponible en téléchargement sur le site de Nameshield, les différents types de domaines de premier niveau.

Le RGS, l’atout confiance des administrations

Cybersécurité - RGS

En 20 ans les flux d’échanges de données entre administrations et ceux avec les usagers ont connu une évolution très forte, souvent accélérée par le contexte économique, politique ou sanitaire, obligeant par conséquent les autorités administratives à garantir la sécurité de leurs systèmes d’information en charge de la mise en œuvre de leurs services. Ainsi, par la nécessité de normaliser les pratiques, est né le « RGS ».

L’ANSSI a donc défini le référentiel général de sécurité (RGS) comme étant le cadre règlementaire permettant d’instaurer la confiance dans les échanges au sein de l’administration et avec les citoyens dans un contexte de risques liés à la cybersécurité.

La version initiale du RGS (v.1.0) a été rendue officielle par arrêté du Premier ministre en date du 6 mai 2010. Une version 2.0 a été publiée par arrêté du Premier ministre du 13 juin 2014, applicable depuis le 1er juillet 2014, assurant une transition entre une première version liée à la mise en œuvre de l’administration électronique vers une troisième version (fondée sur la réglementation européenne en cours d’évolution).

Mais son champ d’application ne se limite pas au périmètre strict de l’administration: il s’applique à l’ensemble des prestataires de services qui assistent les autorités administratives dans la sécurisation des échanges électroniques qu’elles mettent en œuvre, ainsi qu’aux industriels dont l’activité est de leur proposer des produits de sécurité.

De façon globale, pour tout autre organisme, public ou privé, souhaitant organiser la gestion de la sécurisation de ses systèmes d’information et de ses échanges électroniques, le RGS se présente comme le guide des pratiques à suivre en la matière.

Dans son contenu il assimile les principes et règles liés à :

  • la description des étapes de la mise en conformité
  • la cryptologie et la protection des échanges électroniques
  • la gestion des accusés d’enregistrement et des accusés de réception
  • la qualification des produits de sécurité et des prestataires de services de confiance
  • la validation des certificats par l’État.

Aussi, pour répondre aux différents besoins dans ce domaine, les autorités de certification ont élaboré une gamme de produits bien spécifiques.

Ces autorités habilitées à délivrer des certificats de type RGS suivent un process d’émission très précis dans lequel le responsable légal de l’organisation doit être celui qui approuve directement la demande d’acquisition de certificat.

Actuellement en partenariat avec Certigna, Nameshield est là pour vous accompagner dans votre choix de certificats RGS.

N’hésitez pas à contacter votre équipe SSL pour faire un point sur vos besoins et les procédures d’obtention.

Source de l’image : pixelcreatures via Pixabay

Nameshield rejoint l’Alliance pour la Confiance Numérique (ACN)

Nameshield rejoint l'Alliance pour la Confiance Numérique (ACN)

L’Alliance pour la Confiance Numérique (ACN) représente les entreprises (leaders mondiaux, PME et ETI) du secteur de la confiance numérique notamment celles de la cybersécurité et de l’identité numérique. La France dispose dans ce domaine d’un tissu industriel très performant et d’une excellence internationalement reconnue grâce aux différents acteurs dynamiques du secteur.

L’ACN est membre de la FIEEC (Fédération des Industries Electriques, Electroniques et de Communication) et participe aux travaux du Comité Stratégique de Filière – CSF – des industries de sécurité. Par ailleurs, l’ACN est également membre fondateur de l’ECSO (European CyberSecurity Organisation).

L’ACN a pour vocation :

  • D’être le représentant institutionnel de la filière du secteur de la confiance numérique auprès des pouvoirs publics,
  • D’être force de propositions, par l’élaboration de livres blancs, de fiches techniques, de contributions techniques, et des positions par rapport aux projets de législations nationales et européennes,
  • D’apporter des éléments de valeurs et innovants dans les débats nationaux et internationaux,
  • D’analyser l’écosystème de la confiance numérique et de permettre aux entreprises de toute taille (Startup, PME, Grands groupes et ETI) de mener des actions collectives au sein de la filière.

C’est avec beaucoup d’enthousiasme que Nameshield a décidé de rejoindre l’ACN, pour continuer à œuvrer pour un Internet plus sûr et à adresser les défis croissants que sont les enjeux de la cybersécurité, tant pour les entreprises que les administrations.

Le phishing, kezako ?

Phishing - Hameçonnage

Le « phishing » est un anglicisme utilisé pour parler de « hameçonnage » (terme québécois) ou de « filoutage » (terme français). Cependant, le terme français est finalement très peu utilisé, restons donc sur  « phishing » dans cet article si vous en êtes d’accord.

Petit rappel et tour d’horizon de la planète phishing : il s’agit d’un procédé employé par une entité malveillante ayant pour but de dérober des informations personnelles, en se faisant passer pour un tiers de confiance. Les informations ciblées peuvent être un mot de passe, un numéro de carte bancaire, un papier officiel (carte d’identité)…

L’attaque peut être effectuée par email, téléphone, SMS, ou tout autre moyen de communication électronique (messenger, whatsapp, …). Le plus souvent, le message provient prétendument d’un organisme de confiance comme une banque, un site de commerce en ligne (amazon), un opérateur téléphonique…

Et le spear phishing alors ?

Le « spear phishing », qui peut se traduire par « hameçonnage à la lance », est une variante du phishing traditionnel ciblant une personne précise.

L’attaquant va par exemple se faire passer pour un proche de la cible avec un message construit pour inspirer confiance, en se basant sur des données personnelles accessibles sur les réseaux sociaux.

Quid du In-session phishing ?

Le « In-session phishing » est une autre variante de phishing qui se base sur une faille informatique de type XSS présente sur le site visé.

Cette fois-ci, la cible de l’attaquant n’est pas une donnée personnelle, mais directement un cookie de session (c’est ce qui vous permet de ne pas avoir à vous connecter à chaque fois que vous visitez ce site) qu’il obtiendra à l’instant où vous aurez cliqué sur le lien.

Comment l’identifier ?

Il existe différents moyens d’identifier un message comme étant une tentative de phishing :

  • Vous n’utilisez pas ce service ou vous n’êtes pas client de cette entreprise.
  • Le nom de domaine de l’expéditeur (ce qui se trouve après le « @ ») ne correspond pas à l’organisme pour lequel il essaie de se faire passer. Cela peut être du typosquatting (« arnazon » au lieu de « amazon », « g00gle » au lieu de « google »…) ou alors le nom de domaine n’a rien à voir (« fo7zl89.com »).
  • Le sujet est écrit de manière informelle (pas de numéro de dossier par exemple).
  • Le message est mal écrit. Souvent, les messages sont rédigés à l’aide de traducteurs par des personnes qui ne parlent pas français. Cela étant, les traducteurs automatiques étant de plus en plus performants, cela peut devenir plus difficile à détecter.
  • L’email ne vous est pas personnellement adressé. Des formules comme « cher client » sont utilisées plutôt que d’indiquer votre nom. Une nuance toutefois, il est possible que votre adresse mail ait été récupérée en même temps que votre nom et prénom à la suite d’une fuite de données d’un site auquel vous avez fait confiance, invalidant ce point.
  • Lorsque vous passez votre curseur au-dessus d’un lien, vous pouvez voir l’adresse vers laquelle vous allez être redirigé. Si le lien et l’adresse affichée ne correspondent pas, c’est sûrement du phishing.
  • Le message vous demande des informations personnelles.

Conseils et préventions

Afin de limiter les risques de tomber dans ce genre du piège, il y a plusieurs habitudes à prendre.

Tout d’abord, c’est un conseil qui s’applique partout sur Internet, on ne le répétera jamais assez : soyez méfiant ! Pour tous les contenus que vous trouverez, posez vous la question suivante : la source est-elle fiable et si oui, pourquoi ? En fonction de ces réponses, agissez, avec prudence.

Deuxièmement, ne cliquez pas sur les liens. Si vous recevez un message qui vous demande de vérifier vos informations bancaires (par exemple), ouvrez un nouvel onglet et rendez-vous directement sur le site de votre banque. Comme j’en ai parlé avec le « In-session phishing », dans certains cas, si vous cliquez sur le lien, c’est déjà trop tard. De plus, les attaquants redirigent souvent vers une copie conforme du site de l’entité pour laquelle ils essaient de se faire passer. Vous ne vous apercevrez donc pas forcément de l’arnaque.

Ne communiquez jamais d’information personnelle par mail à moins d’être sûr de l’identité de votre correspondant. Les organisations (type banque) vous feront transmettre vos informations personnelles directement via leur plateforme. Cependant, il est possible d’avoir besoin d’envoyer des papiers par mail (pour son travail ou son propriétaire par exemple). Dans ces cas-là, avant d’envoyer les informations demandées, validez avec la personne (par téléphone) qu’elle est bien à l’origine de la demande.

Utilisez des mots de passe uniques sur chaque site. En cas de compromission d’un mot de passe, l’attaquant n’aura pas accès aux autres plateformes. De même, essayez de changer régulièrement de mot de passe, cela permet de couper les accès à un éventuel pirate.

Pour les accès critiques (mail, banque,…) mettez en place la double authentification afin de sécurisez vos comptes.

Enfin, sachez qu’il est possible de signaler les escroqueries à l’adresse suivante : www.internet-signalement.gouv.fr (Et si vous m’avez bien suivi, vous ne cliquerez pas sur le lien, mais vous irez dessus via un nouvel onglet).

Source de l’image : mohamed_hassan via Pixabay

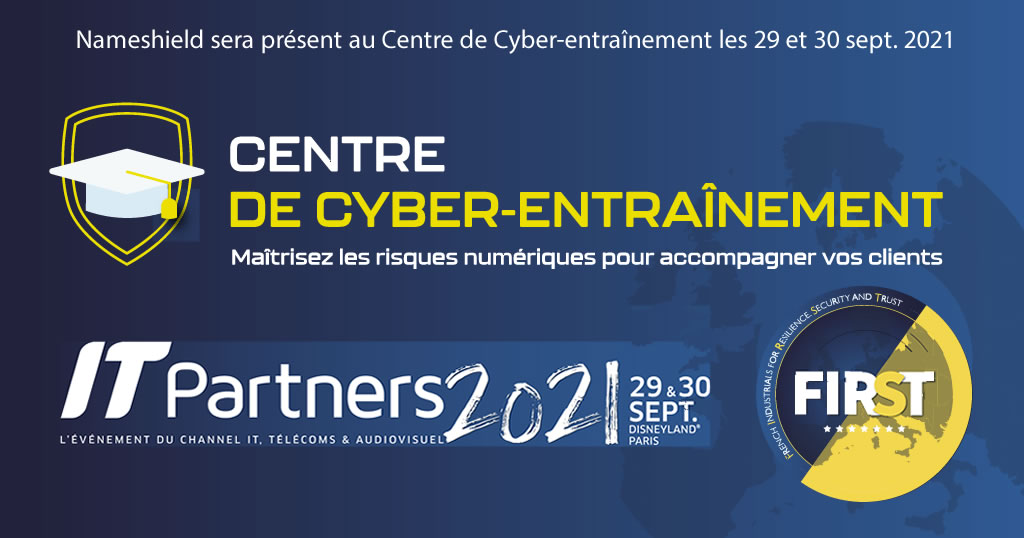
Nameshield rejoint FIRST et sera présent au Centre de Cyber-entraînement sur IT Partners 2021

C’est avec beaucoup d’enthousiasme que Nameshield a rejoint le collectif F.I.R.S.T – French Industrials For Resilience, Security & Trust, en 2021.

F.I.R.S.T est un collectif de PME françaises et européennes qui ont décidé de travailler et de répondre ensemble aux défis cyber des petites organisations.

Cet écosystème de produits de cybersécurité souverains et interopérables propose une suite d’outils permettant de répondre aux défis de la sécurité numérique des TPE, des PME et des collectivités territoriales.

Dans le cadre du salon IT Partners (29 & 30 septembre 2021), dédié au channel IT, les membres de F.I.R.S.T dont Nameshield, dispenseront des formations accélérées en cybersécurité.

Le centre de cyber-entraînement sur l’édition 2021 d’IT Partners sera une première action de sensibilisation. Convaincu que la montée en compétence des acteurs du channel est une réponse opérationnelle adaptée à l’urgence du besoin, FIRST a pour ambition d’améliorer leur efficacité sur le volet de la remédiation mais aussi sur celui de la prévention.

Pendant deux jours, les visiteurs du salon IT Partners pourront se rendre au centre de cyber-entraînement pour assister aux conférences sur les enjeux de la cybersécurité spécifiques au TPE/PME et bénéficier de formations accélérées sur des sujets plus opérationnels sous forme de speed training avec un expert FIRST.

A cette occasion, les visiteurs du salon pourront retrouver nos experts sur le Centre de Cyber-Entraînement, et assister à la conférence « Menaces liées aux noms de domaine » animée par Christophe Gérard, Security Product Manager Nameshield, le 29 septembre à 12h et le 30 septembre à 15h.