Gérée jusqu’en 2016 par une entreprise privée, l’extension togolaise .TG est désormais administrée par Lomé qui a décidé de lancer une campagne de promotion du .TG.
Le gouvernement entend ainsi faire du .TG « le symbole de la souveraineté numérique » du pays, tout en désirant « renforcer l’identité numérique du Togo », « promouvoir le savoir-faire des entrepreneurs togolais et favoriser l’inclusion du numérique dans l’économie locale ».
Un site dédié a été créé pour l’occasion [mondomainegratuit.tg] et propose aux 1000 premières entreprises, créées courant septembre 2018, qui en feront la demande de se voir offrir un kit pour le développement de leur entreprise sur le web.
Ce kit aura la bonne idée d’inclure le remboursement de l’enregistrement d’un nom de domaine en .TG.
Une belle initiative de développement local d’un ccTLD à saluer.
Si plusieurs extensions spécifiques au monde du sport, telles que les .FOOTBALL, .TENNIS, .SKI, .BASKETBALL, .GOLF, ou encore .RUGBY, avaient déjà fait leur entrée sur le terrain des noms de domaine, voici que la rentrée 2018 annonce l’arrivée de l’extension générique .SPORT !
La communauté sportive au sens large inclut tant les grands clubs sportifs que des millions de petits clubs, associations, supporters, sponsors, fédérations et autres comités.
Le .SPORT peut être utilisé par les entreprises désireuses de communiquer sur les valeurs sportives qu’elles défendent, par les clubs sportifs de toute envergure, afin de promouvoir leur dynamisme.
Le .SPORT permettra de dédier une part de sa présence Internet à la thématique sportive, via une extension clairement identifiable et ciblée, et d’y associer par exemple des campagnes marketing pertinentes …
L’ouverture des enregistrements en .SPORT débute ce mardi 4 septembre selon les phases prioritaires suivantes :
Phases de lancement prioritaires : du 4 septembre au 6 novembre 2018
1 : SUNRISE (TMCH) – Réservée aux titulaires de marques inscrites dans la TMCH
2 : GAISF – Réservée aux disciplines reconnues par le GAISF (Association Générale des Fédérations Sportives Internationales)
3 : AUTRES (Instances et autorités publiques, clubs et autres disciplines non reconnues par le GAISF, marques, sponsors, événements, etc.)
Ouverture générale : le 8 janvier 2019
Pour toute question, l’équipe Nameshield se tient bien sûr à votre disposition.
Source de l’image : OpenClipart-Vectors via Pixabay
Nous avons appris par voix de presse que le Swaziland allait changer de nom à la volonté de son monarque.
En effet, ce petit territoire d’Afrique du Sud n’a pas changé de dénomination à la suite de la décolonisation, cinquante ans plus tôt. Ce sera donc bientôt chose faite, avec le terme eSwatini, le pays des Swazis. Si cette information relève de la géopolitique, elle aura un impact sur l’abréviation des pays, au sein de la norme ISO 3166-1 alpha 2, et son extension évoluera donc ; une situation analogue à celle du Kazakhstan et déjà abordée dans ces colonnes.
Un nouvel exemple qui souligne l’importance de la stabilité du pays dans le choix d’une extension utilisée pour une communication active.
Dans un article récent de ce blog, nous avions évoqué l’arrivée de Chrome 68 en juillet 2018 et le HTTP désormais considéré comme « non sécurisé ». Et ce n’est pas la seule arme que Google a dégainé pour favoriser l’adoption massive du chiffrage des sites web !
Vous ne le savez peut-être pas, mais Google a soumis un certain nombre de candidatures auprès de l’ICANN dans le cadre du programme des nouveaux TLDs, et obtenu la gestion en tant que registre de 45 domaines de premier niveau*. A l’instar des .bank et .assurance par exemple, qui imposent certaines règles de sécurité très strictes, Google a annoncé l’implémentation et le pré-chargement HSTS sur les nouveaux TLDs qu’il contrôle et donc rendu obligatoire la mise en place de HTTPS.
Qu’est-ce que HSTS ?
HSTS (HTTP Strict Transport Security), est un moyen pour un site Web d’insister pour que les navigateurs s’y connectent en utilisant le protocole HTTPS chiffré, au lieu du HTTP non sécurisé. Un navigateur qui tente de visiter le site http://www.nameshield.net, par exemple, est redirigé vers une URL qui utilise HTTPS et dit d’ajouter le site à sa liste de sites auxquels il faut toujours accéder via HTTPS. A partir de là, le navigateur utilisera toujours HTTPS pour ce site, quoi qu’il arrive. L’utilisateur n’a rien à faire, qu’il ait accédé au site via un favori, un lien ou simplement en tapant HTTP dans la barre d’adresse.
HSTS a été adopté pour la première fois par Chrome 4 en 2009, et est depuis intégré dans tous les principaux navigateurs. La seule faille dans ce schéma est que les navigateurs peuvent toujours atteindre une URL HTTP non sécurisée la première fois qu’ils se connectent à un site, ouvrant une petite fenêtre pour que les attaquants puissent effectuer des attaques de type Man-in-The-Middle, détournement de cookies ou encore l’attaque Poodle SSLv3 très médiatisée en 2014.
Un Top Level Domain sécurisé dans son ensemble
Le pré-chargement HSTS résout ceci en pré-chargeant une liste de domaines HSTS dans le navigateur lui-même, fermant complètement cette fenêtre. Mieux encore, ce pré-chargement peut être appliqué à des TLDs entiers, et pas seulement à des domaines et sous-domaines, ce qui signifie qu’il devient automatique pour tous ceux qui enregistrent un nom de domaine se terminant dans ce TLD.
L’ajout d’un TLD entier à la liste de pré-chargement HSTS est également plus efficace, car il sécurise tous les domaines sous ce TLD sans avoir à inclure tous ces domaines individuellement. Comme les listes de pré-chargement HSTS peuvent prendre des mois à se mettre à jour dans les navigateurs, le paramétrage par TLD a l’avantage supplémentaire de rendre HSTS instantané pour les nouveaux sites Web qui les utilisent.
Pour utiliser un .app ou un .dev il faudra donc obligatoirement déployer HTTPS
Google rendra donc HSTS obligatoire pour ses 45 TLDs dans les mois à venir. Qu’est-ce que cela signifie ? Des millions de nouveaux sites enregistrés sous chaque TLD seront désormais HTTPS (et les propriétaires de domaines devront configurer leurs sites Web pour passer en HTTPS sous peine de ne pas fonctionner). Pour pouvoir utiliser un nom de domaine en .dev, .app, .ads, .here, .meme, .ing, .rsvp, .fly… il faudra donc acquérir un certificat SSL et déployer HTTPS.
Pour toute question sur ces TLDs, noms de domaine ou certificats SSL, notre équipe se tient à votre disposition.
Source de l’image : daniel_diaz_bardillo via Pixabay
L’annonce du Brexit aura également des conséquences sur la domainosphère puisque la Commission Européenne a annoncé le 28 mars dernier que les entreprises et les particuliers détenteurs d’un .eu ne pourront plus renouveler ou enregistrer de .eu s’ils ne sont pas établis dans l’UE. Ainsi, pour les britanniques exerçant uniquement au Royaume-Uni, les frontières floues d’Internet feront leur apparition, bien visibles. Cette mesure sera applicable en mars 2019.
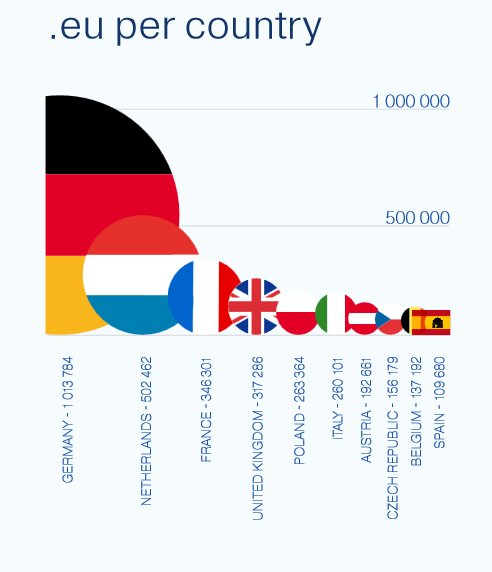
Le Royaume Uni affiche quatrième au classement des plus gros déposants de .eu, avec 317 000 noms de domaine enregistrés en 2017 (sur 3,7 millions au total). Il faut toutefois remettre les chiffres dans leur contexte : aujourd’hui, les britanniques utilisent majoritairement les .co.uk (ou .uk plus récemment) et on compte 10 millions de noms de domaine existants sous ces extensions.
Les détenteurs britanniques de .eu ont donc une année pour migrer leur site sur un autre nom de domaine, travailler à nouveau sur leur référencement, sécuriser leur site, re-brander leurs plaquettes, modifier leur identité visuelle, affichages, informer leurs clients et fournisseurs de leur changement d’adresse mails, etc. L’annonce est donc tout de même lourde de conséquences.
Il réside également le risque de voir sa marque cybersquattée par un tiers européen, ayant, lui, le droit d’enregistrer des noms en .eu. Il n’y aura pas de recours possible puisque les britanniques ne remplissent pas les nouveaux critères d’éligibilité d’enregistrement des .eu.
Il semblerait que l’Eurid, le registre privé du .eu, n’ait pas été consulté préalablement. On peut d’ailleurs lire sur le site eurid.eu : “EURid, le gestionnaire de registre TLD .eu, a reçu hier après-midi le lien vers la communication de la Commission Européenne concernant le Brexit et le TLD .eu.”
Des moyens ont été cependant trouvés par certaines entreprises afin de contourner cette règle, en créant par exemple une petite entreprise dans l’un des états membres. C’est là, justement, qu’interviendrait l’Estonie, qui, grâce à son programme d’e-citoyenneté, permettrait de créer une entreprise dans le pays afin de bénéficier de certains avantages que propose l’Union Européenne sans avoir à y vivre ou y travailler.
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.