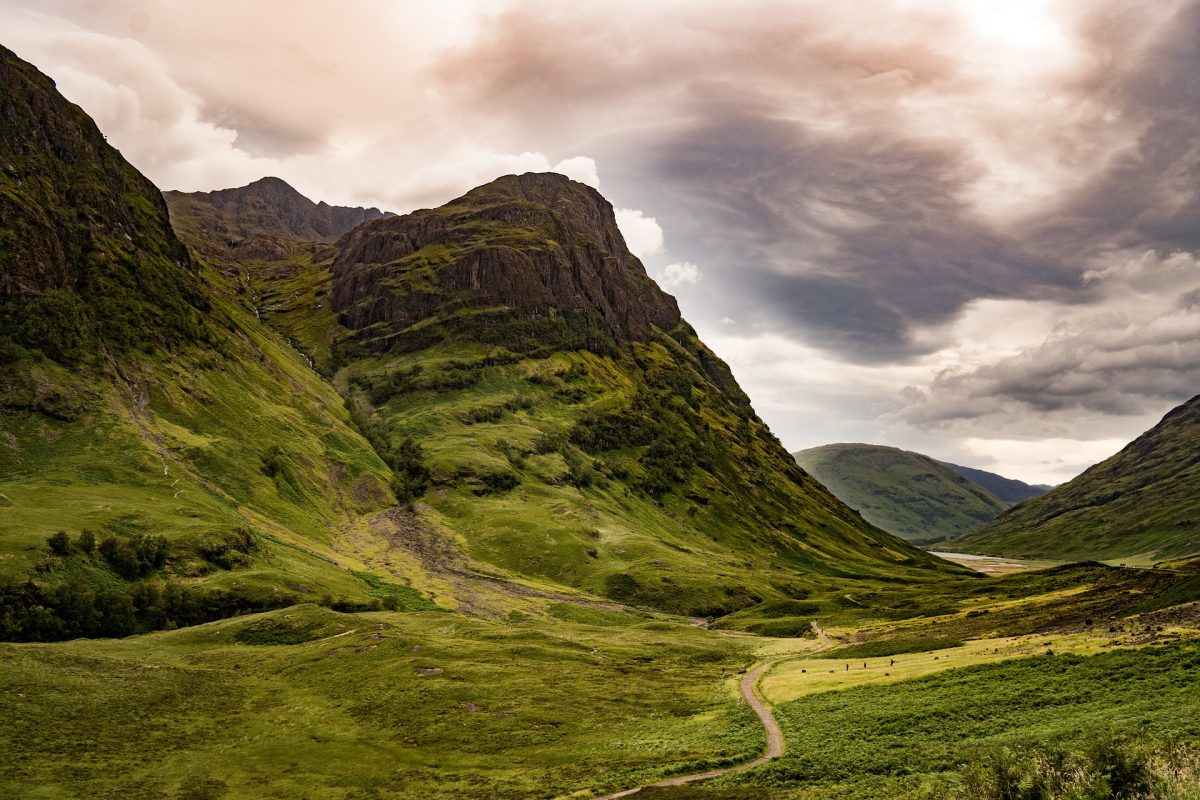
Glencoe est un « lieu inoubliable aux montagnes spectaculaires, d’une rare beauté et à l’histoire hantée», situé dans les Highlands écossais.
Il s’agit également d’une marque déposée au Royaume-Uni, enregistrée par plusieurs entreprises et notamment le National Trust for Scotland qui la dépose en 2016 pour des services tels que les produits cosmétiques, de joaillerie et de prêt-à-porter.
En 1996, cette même marque a été déposée par Glenmuir Limited, une « entreprise anglaise familiale dédiée à la production de vêtements de golf de haute qualité », mais qui n’est actuellement utilisée sur aucun article de leur ligne de vêtements.
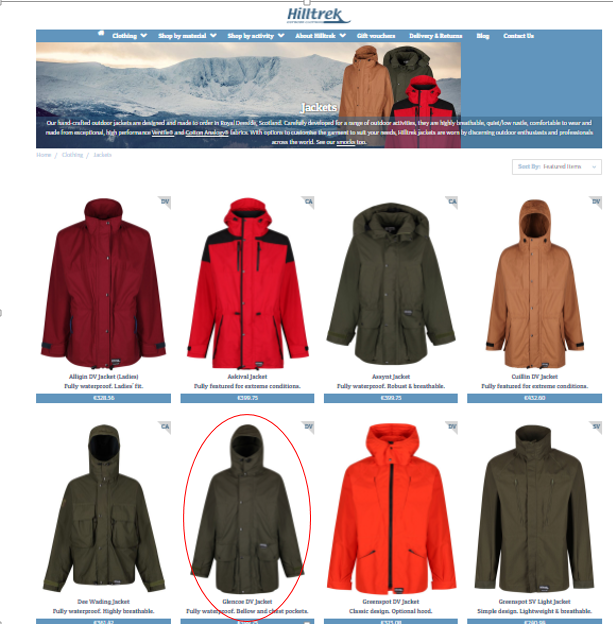
Ce nom a été utilisé aussi par Hilltrek Outdoor Clothing pour une de leurs vestes faites main.
L’entreprise localisée à Aboyne, à la limite des Highlands, possède 30 ans d’histoire en fabrication de vêtements d’extérieur de qualité et pratique une politique de noms pour leurs vestes qui fait référence à certains de leurs lieux favoris en Ecosse. Sur le site Internet, un glossaire est disponible pour fournir des informations sur les noms et les lieux utilisés pour leurs vêtements.
Au début du mois d’août, le propriétaire d’Hilltrek, Monsieur Shand, a reçu une lettre de mise en demeure, de la part du National Trust for Scotland, demandant l’arrêt de la vente des vestes Glencoe. Monsieur Shand a été surpris d’apprendre que le nom d’un lieu puisse être enregistré en tant que marque. Le site web d’Hilltrek respecte les droits des marques en affichant le symbole ® accolé à plusieurs marques, ce qui n’est pas le cas pour la marque Glencoe.
La lettre exige d’Hilltrek d’arrêter immédiatement la vente de tout produit portant le nom Glencoe et de s’abstenir d’utiliser ce nom pour de futurs produits. Monsieur Shand publie alors sur les réseaux sociaux cette lettre qu’il trouve « intimidante et menaçante », déclarant qu’il aurait compris et préféré une lettre polie expliquant la situation et ouverte au dialogue.
Ce cas a soulevé plusieurs points intéressants à prendre en considération.
Est-il correct d’enregistrer un nom de lieu pour ainsi bloquer son utilisation par un tiers ? Dans son cas, le National Trust for Scotland affirme que son but est de se protéger, et d’empêcher l’exploitation du nom. Il encourage et soutient les entreprises locales, il a contacté plusieurs entreprises qui ne sont pas locales et qui ont utilisé ces noms de marques déposées, dont des entreprises localisées en France.
Dans certains cas comme celui-ci, il est important de faire preuve de tact, lorsque vous défendez vos droits de Propriété Intellectuelle. Réagir de manière brutale peut engendrer un « bad buzz », avec une opinion négative des médias pour le plaignant et une excellente publicité pour celui qui a violé les droits de marques.
Cet exemple souligne la nécessité d’obtenir un avis professionnel d’un conseiller expérimenté en matière de Propriété Intellectuelle, que vous défendiez une marque déposée ou que vous en utilisiez une, même si vous n’en avez pas encore conscience.
McDonald’s ! Le symbole de la mondialisation : de l’invention du service express par les frères éponymes à sa franchisation réussie par Ray Kroc (je vous conseille d’ailleurs le film The Funder), McDonald’s est un exemple de réussite entrepreneuriale d’après-guerre. Le BigMac, le Filet o’Fish ? Ce sont des inventions de franchisés que le siège a accepté de développer dans le monde entier. Un modèle d’innovation.
Qu’en est-il de leur stratégie numérique ? Lorsque Internet arrive et que tout le monde en parle, un journaliste de Wired contacte McDonald’s pour leur expliquer que Burger King pourrait enregistrer mcdonalds.com. McDonald’s ne l’enregistrera pas pour autant. Le journaliste le fera et la firme US, après avoir tenté de le récupérer, finira par donner 3500 USD à une école sous la forme d’équipement informatique.
Chat échaudé craint l’eau froide. McDonald’s s’impose à compter de cet événement une politique préventive d’enregistrement de noms de domaine, soit une stratégie de nommage : goldenarches.com, mcd.com, bigmac.com,… Si RayKroc.com et mcdo.com sont déjà cybersquattés, la mise en œuvre de règles de dépôts défensifs est en marche.
Ainsi, lorsque le programme des new gTLD est lancé en 2012, McDonald’s est candidat et remporte le .MCD et le .MCDONALDS (MCD est utilisé en interne pour la messagerie électronique).
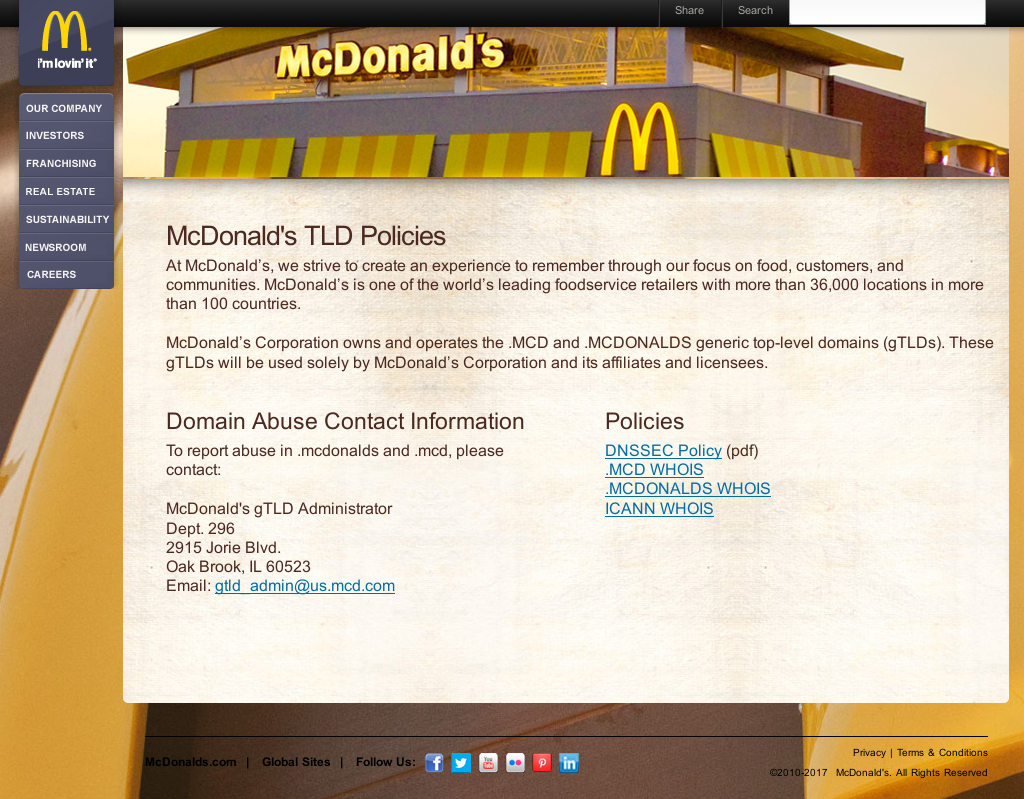
Illustration 1: Page d’accueil de NIC.MCD
On remarquera le faible développement sur la page d’accueil du .MCD, cette dernière se limitant aux obligations de l’ICANN quant à la présentation du TLD.
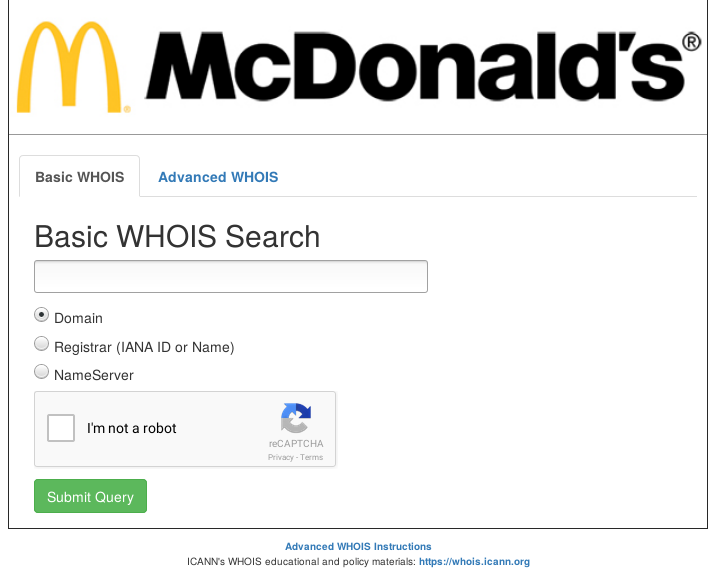
Illustration 2: Service WHOIS du .MCDONALDS
Le service Whois du .MCDONALDS permet ainsi l’identification du titulaire, même si, tel qu’il a été présenté dans le dossier pour l’ICANN, le .MCDONALDS n’a pas vocation à être une extension ouverte.
Il est intéressant de constater à la lecture du Whois, l’application d’une gestion conjointe des départements marketing et propriété intellectuelle :
Premier contact : Division IP, Eric William Gallender, ‘Senior Intellectual Property Counsel’
Dans les motivations de l’entreprise à bénéficier d’un .MCD et un .MCDONALDS issues d’un document public, on retrouvera la volonté à recréer de la confiance. McDonald’s met en avant ses dépôts en gTLD, ccTLD et dépôts préventifs (.XXX entre autres).
Enfin, les engagements avancés par McDonald’s sont nombreux :
Apporter une référence simple et intuitive et un point d’accès aux internautes ;
Représenter une authenticité et ainsi promouvoir la confiance des utilisateurs ;
Diriger les internautes vers des informations et des produits pertinents localement ;
Utiliser les noms géographiques appropriés pour se connecter avec les internautes dans les régions pertinentes ;
Utiliser potentiellement des IDNs pour que les clients puissent interagir dans leur langue maternelle ;
Accroître la sécurité et minimiser les risques de sécurité en mettant en place les nécessaires mesures techniques et politiques ;
Renforcer la réputation de la marque et la confiance de l’utilisateur en éliminant la confusion de l’utilisateur ;
Empêcher des potentiels abus dans la procédure d’enregistrement, réduisant le coût global pour les entreprises et les utilisateurs.
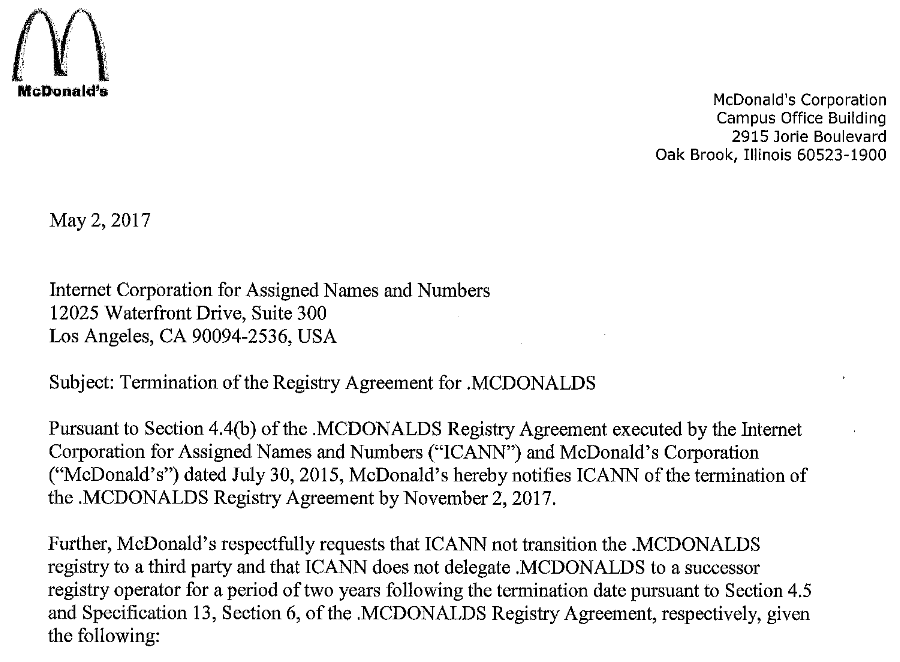
Pourtant, le 2 mai 2017, une lettre signée du VP Global Brand Marketing, Colin Mitchell, annonce un retour en arrière : c’est la fin pour les deux TLDs.
Aucune raison n’est évoquée pour justifier ce retrait et le service juridique de McDonald’s n’a pas répondu aux demandes de communication.
Illustration 3: Lettre de McDonald’s
McDonald’s n’a pas su faire de ces deux TLDs plus qu’un espace de confiance pour les sites Internet : un .BRAND, oui, mais il est nécessaire d’avoir une réelle stratégie de déploiement et d’utilisation.
Créer un .BRAND avec pour seul objectif la défense de la propriété intellectuelle ne semble, sous cet éclairage, pas être une tactique payante. Le succès d’un .BRAND est avant tout conditionné par une véritable stratégie, et son développement nécessite d’anticiper, bien en amont, l’usage qui va en être fait, tout comme ses implications en termes de communication digitale et commerciale.
Alors que le sort de 25 nouvelles extensions non encore déléguées reste à sceller, soit environ 2% de l’ensemble des extensions retenues lors du round d’ouverture actuel, l’ICANN vient de publier une étude sur la proportion de domaines malveillants dans les nouvelles extensions lancées après 2012.
L’étude a été demandée par la Competition Consumer Trust and Consumer Choice Review Team (CCTRT), arcane de l’ICANN dont le rôle est de faire des recommandations sur l’impact des nouvelles extensions sur la concurrence, le choix et la confiance des utilisateurs. En définissant les paramètres de l’étude, le CCTRT a cherché à mesurer les taux des formes communes d’activités abusives dans le système de noms de domaine, comme le spam, le phishing et la distribution de logiciels malveillants.
Pour rappel le phishing ou hameçonnage est une technique utilisée par des fraudeurs pour obtenir des renseignements personnels dans le but de perpétrer une usurpation d’identité.
Quelles sont les bases de cette étude ?
L’étude a été conduite par SIDN, le registre de l’extension des Pays-Bas ainsi que l’Université de Technologie de Delft également située aux Pays-Bas. Elle a été réalisée sur une période allant de 2014 à 2016 grâce à un accès aux fichiers de zone consenti par l’ICANN à ces deux entités.
Elle a porté sur l’analyse de plus de 40 millions de noms dont 24 millions de noms enregistrés dans les nouvelles extensions et 16 millions dans les extensions génériques historiques : .com, .net, .org, .biz et .info. Pour les nouvelles extensions, elle a visé les extensions qui ont proposé une phase d’enregistrement Sunrise pour les détenteurs de marques. Cette étude a donc in fine concernée peu de registres de .BRAND dans la mesure où ces derniers n’ont pas besoin de faire de période Sunrise.
Les deux entités ont fait leurs propres mesures pour détecter des usages malveillants et les données ont été recoupées avec onze listes hétérogènes référençant des domaines et URLs identifiés comme malveillants qui ont été fournis par cinq organisations spécialisées.
Quels sont les enseignements de cette étude ?
En ce qui concerne le phishing et les logiciels malveillants, l’étude montre une convergence des proportions observées entre les nouvelles extensions et celles des extensions génériques historiques. Sur les extensions génériques historiques toutefois les taux tendent à rester stables alors que ceux des nouvelles extensions augmentent.
Une forte disparité apparaît en revanche sur le spamming. A fin 2016, les proportions de domaines concernés sont près de dix fois plus élevées sur les nouvelles extensions génériques : 526 sur 10000 noms contre 56 sur 10000 noms. Les tendances montrent par ailleurs un report des cybercriminels vers les nouvelles extensions.
L’analyse montre que près de la moitié des dépôts identifiés dans des activités de spamming sur les trois nouvelles extensions les plus concernées proviennent de cybercriminels connus et d’utilisateurs blacklistés par Spamhaus. Spamhaus est une organisation internationale non gouvernementale dont l’objet est de traquer les spameurs.
Ces phénomènes ne concernent toutefois pas toutes les nouvelles extensions puisque 36% n’ont pas connu d’usage malveillant lors du dernier trimestre de 2016.
L’étude montre également que les registres qui se concurrencent en tirant leurs prix vers le bas dans l’optique de faire du volume, sont ceux qui sont les plus prisés par les cybercriminels. Outre des prix d’enregistrement de domaine compétitifs, des pratiques d’enregistrement non restrictives, une variété d’autres options d’enregistrement comme la multitude des méthodes de paiement disponibles, des services gratuits comme le DNS ou les services de masques WHOIS sont autant d’autres facteurs recherchés par les cybercriminels.
Quel est l’impact du DNSSEC sur les pratiques malveillantes ?
Alors que le protocole sécurisé DNSSEC est en plein essor, les entités mandatées par l’ICANN pour ce rapport ont également analysé comment les propriétés structurelles et la sécurité des opérateurs de nouvelles extensions influencent les usages malveillants de domaines. Comme attendu, le DNSSEC joue un rôle statistiquement significatif et incite à déployer plus largement le protocole, sur d’autres extensions. Les extensions supportant DNSSEC sont en effet moins la cible de tels agissements.
Et après ?
L’étude va être ouverte à commentaires jusqu’au 19 septembre prochain. Les entités qui l’ont conduites entendent aussi analyser plus en détails les éventuelles corrélations entre les règles d’enregistrement et les pratiques malveillantes.
Le CCTRT va ensuite émettre des recommandations auprès de l’ICANN pour endiguer les pratiques malveillantes que l’ICANN peut ensuite transformer en autant de nouvelles obligations pour les opérateurs de registre de nouvelles extensions. Cette fois en revanche tous les registres risquent d’être concernés, .BRAND donc y compris. NAMESHIELD va suivre ce sujet de près.
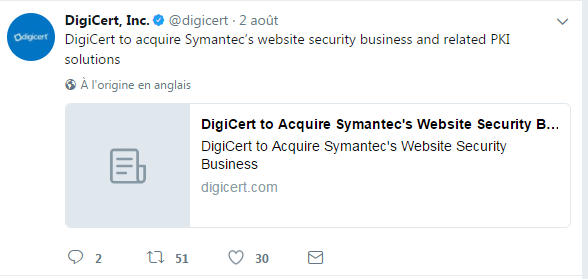
Digicert a annoncé, mercredi 2 août, le rachat de la branche Website Security Business de Symantec (incluant notamment le business SSL, et quelques autres services). C’est la conséquence directe du conflit qui oppose depuis quelques mois Symantec à Google.
Compte Twitter de DigiCert
Vous avez certainement entendu parler de ce différend qui oppose les deux sociétés sur un certain nombre de certificats émis par Symantec et la possible perte de confiance envers ces certificats dans les prochaines versions de Chrome. Beaucoup d’informations et de dates ont circulé sur le sujet, parfois contradictoires, et il peut être délicat d’évaluer l’impact sur vos propres certificats.
Nameshield, en tant que partenaire Platinum de Symantec, a suivi de très près le développement de cette affaire pour s’assurer que ses clients et partenaires ne risquent pas d’être impactés et de subir une perte de confiance au sein des navigateurs. Les tout derniers développements de cette affaire nous amènent à communiquer les informations importantes qui suivent.
Que s’est-il passé ?
Google et Symantec ont eu un premier différend en 2015, les équipes de Symantec prenant alors pour exemple, lors de sessions de formation de leurs employés, des certificats souvent basés sur le CN google.com, en les émettant réellement pour ensuite les supprimer. C’était objectivement une erreur et Google a sanctionné Symantec en rendant obligatoire l’inscription de l’ensemble des certificats au sein de la base Certificate Transparency, ce qui depuis est devenu un standard du marché et une obligation pour toutes les Autorités de Certification. Cette décision était effective au 1er Juin 2016.
Au début de l’année 2017 Google et Mozilla ont fait part de la découverte de 127 certificats Symantec comportant des irrégularités, amenant une enquête approfondie de la part de Google qui aurait trouvé près de 30 000 certificats impactés. Google a décidé de sanctionner fortement Symantec en réduisant à 9 mois la durée des certificats et en voulant supprimer le statut EV pour les certificats Symantec dans un délai très court. Symantec a pour sa part réagi immédiatement en sanctionnant 4 partenaires à l’origine des erreurs. De nombreuses discussions entre ces deux groupes, et avec de nombreux acteurs importants de l’industrie, ont eu lieu depuis le mois de Mars 2017. Une partie de ces publications, propositions et contre-propositions ont semé la confusion.
Ces différentes discussions ont donc amené Google et Symantec à un accord sur une méthode et un calendrier de transition vers une nouvelle infrastructure PKI pour Symantec. Google a communiqué officiellement vendredi 28 juillet sur le sujet. Cette communication peut être consultée ici.
Symantec s’engage à créer une nouvelle infrastructure PKI en collaboration avec un tiers pour prouver sa bonne foi, répondre aux exigences de transparence de Google et maintenir le haut degré de confiance dont le groupe a toujours bénéficié de la part des internautes. Ce changement d’infrastructure va intervenir au 1er décembre 2017 et nécessitera le remplacement (ou le renouvellement le cas échéant) de l’ensemble des certificats existants pour les marques Symantec, Thawte, Geotrust et RapidSSL. Ce délai allongé permettra une transition en douceur, sans impact sur les internautes.
Depuis le 2 août, nous savons que ce tiers de confiance sera donc Digicert.
Quel calendrier ?
Google distingue les certificats Symantec émis avant le 1er Juin 2016 de ceux émis après cette date (inscription obligatoire dans Certificate Transparency). La perte de confiance dans ces deux catégories de certificats arrivera au travers de deux versions différentes de Chrome d’où le calendrier suivant :
– Catégorie 1 : les certificats émis avant le 1er juin 2016 devront être remplacés (ou renouvelés *) entre le 1er décembre 2017 et le 15 mars 2018 (arrivée de la beta Chrome 66).
– Catégorie 2 : les certificats émis entre le 1er juin 2016 et le 30 novembre 2017 devront être remplacés (ou renouvelés *) entre le 1er décembre 2017 et le 13 septembre 2018 (arrivée de la beta Chrome 70).
L’urgence éventuelle communiquée par différents acteurs du marché n’a donc pas lieu d’être.
* Renouvellement anticipé : un renouvellement peut être effectué jusqu’à 90 jours avant la date d’expiration d’un certificat, sans pénaliser la durée du nouveau certificat délivré.
Êtes-vous impacté ?
Oui, si vous disposez de certificats émis avec une des marques de Symantec (Symantec, Thawte, Geotrust, RapidSSL) via Nameshield ou d’autres prestataires avec qui vous travailleriez. Reste à les répartir dans les deux catégories mentionnées. Nous pourrons vous aider à identifier les éventuels certificats impactés ainsi que leur répartition dans les bonnes catégories, afin de prévoir les actions à mener à partir du 1er décembre 2017.
Et Digicert dans tout ça ?
Digicert est une société américaine, dont la part de marché actuelle représente 2,2% du marché mondial selon le dernier rapport de W3tech. C’est une société réputée pour la qualité du travail de ses équipes d’authentification et sa conformité avec les Baseline Requirements du CAB forum. Digicert grossit régulièrement depuis plusieurs années sur des valeurs de sérieux et gère les portefeuilles de certificats de sociétés et sites web très importants, partout dans le monde.
Digicert va devenir un acteur majeur du marché des certificats en reprenant les 14% de parts de marché global de Symantec. Plus intéressant encore, les 40% de parts de marché sur les certificats EV et 30% sur les certificats OV que représente Symantec.
Pour l’ensemble des clients de Symantec, cette acquisition est, sur le papier, une bonne nouvelle. C’est une garantie de continuité dans la qualité des prestations fournies. C’est le gage d’une transition efficace vers la nouvelle infrastructure PKI demandée par Google. Reste à surveiller la capacité de Digicert à respecter le calendrier imposé par Google, nous surveillerons cela de près.
Qu’en pense Nameshield ?
Nameshield fait confiance à Symantec et ses équipes depuis de nombreuses années. D’une part pour la qualité de prestation qui nous est offerte et qui nous permet de vous fournir un service de tout premier ordre, et de l’autre pour l’image de marque et la confiance que ce groupe crée auprès des internautes. La gestion de cette crise Google/Symantec ne remet pas en question la confiance que nous avons dans ce partenaire, et dont l’accompagnement reste irréprochable.
Nous étions par ailleurs depuis quelques mois en relation avec Digicert pour étendre le portefeuille de nos solutions, nous accueillons l’annonce de ce rachat comme une nouvelle positive pour nos clients et partenaires, en étant confiant sur la continuité de service que nous pourrons vous proposer. Pour autant, la confiance que vous nous accordez est primordiale et si vous souhaitez avancer dans une autre direction, Nameshield reste à votre écoute pour vous proposer des alternatives.
Vous avez sûrement déjà remarqué le logo Esperancia dans la signature mail de vos interlocuteurs Nameshield. Mais connaissez-vous son fonctionnement ?
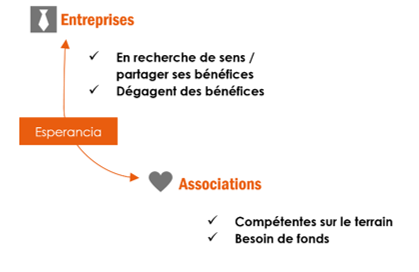
Esperancia est un fonds de dotation qui fonctionne selon un mécanisme novateur et ingénieux : la recherche de financements pérennes dans le temps. Ce système lui permet de tenir son objectif : agir dans la durée auprès des associations qu’elle soutient.
Si Esperancia est propriétaire de 15% des parts de notre entreprise, Nameshield lui reverse également 1% de son chiffre d’affaire annuel.
Par conséquent, en tant que client Nameshield, vous participez vous aussi au développement d’Esperancia.
Ce fonds de dotation fonctionne donc d’une manière assez inédite et Nameshield et les autres entreprises mécènes sont en ce sens des entreprises pionnières.
Grâce aux fonds récoltés par dons en euros ou en capital, Esperancia accompagne et finance des projets associatifs existants, destinés à protéger et accompagner les enfants et les jeunes défavorisés dans leur développement afin de leur permettre de devenir des adultes autonomes financièrement et capables de prendre toute leur place dans la société.
Esperanciase veut être « passeur d’Espérance » auprès des jeunes en difficultés. En parallèle de cette mission, Esperancia donne aussi un sens complémentaire à l’engagement de nos collaborateurs et à leur implication dans notre entreprise : nous nous engageons à leurs côtés dans des projets sociétaux.
En juillet dernier, les locaux de Nameshield ont accueilli le projet « Réussir Angers », créé pour remobiliser des jeunes fragilisés de 18 à 30 ans qui ont, en autres, pour point commun de méconnaître les codes professionnels. Un des objectifs de cette journée consistait à sensibiliser ces jeunes adultes, les initier au monde de l’entreprise et leur faire prendre confiance en eux.
Autour d’un repas convivial, les jeunes ont pu écouter quatre collaborateurs Nameshield évoquer leur parcours personnel. Dans ce contexte favorable, rassurant et sans faux-semblant, les jeunes intégrés au projet ont pu sonder les doutes, les embûches et les difficultés rencontrés par nos collègues volontaires, mais aussi les avancées, les petites et grandes victoires de chacun.
Un moment d’échanges et de partage enrichissant pour tous les participants, de chaque côté de la scène.
Pour plus d’informations, rendez-vous sur le site d’Esperancia.
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.