.BRAND : 4 épisodes, de quoi tenir tout l’été

. brand : 4 épisodes, de quoi tenir tout l’été
Photo : CC BY-SA 3.0 Nick Youngson – source : http://nyphotographic.com/

Acte 3 : La dépression


Il y a encore cinq ans, le nombre d’extensions de noms de domaine était correct : moins de 500. Il était encore possible d’enregistrer sa marque et le nom de son entreprise dans l’extension de son choix et de visualiser les dépôts frauduleux. Les attaques étaient peu communes et l’on se défendait lorsque des petits malins faisaient des dépôts litigieux. Certaines extensions n’acceptaient d’ailleurs que des sous-domaines, tel que l’Australie et le Royaume-Uni. Impossible d’enregistrer à la racine et impossible surtout d’enregistrer sans avoir de droit quelconque : .CO.UK pour les entreprises, .AC.UK pour le monde académique,…

Mais ça c’était avant.
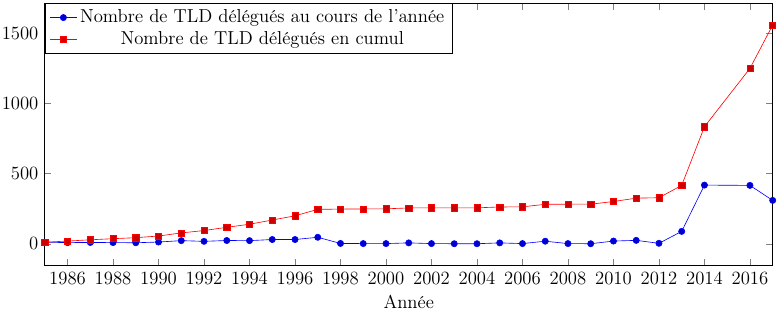
 

Saga noms de domaine en .brand - Nombre TLD délégués


Arrivèrent ensuite quelques extensions génériques et si les rares extensions créées ne causèrent que peu de problème (.MUSEUM, .MOBI, .AERO,…), ce ne fut pas le cas du millier de nouvelles extensions déléguées suite au programme des new gTLDs ouvert le 12 janvier 2012. Bien que des marques aient déposé des .BRAND ou .SOCIETE pour protéger leurs territoires, de nombreuses extensions étaient ouvertes et la course à l’enregistrement permit à certains de créer de gros dégâts. L’enregistrement de BLOOMBERG.MARKET et de VINCI.GROUP en sont deux exemples particulièrement médiatisés.

Aujourd’hui, la gestion des noms de domaine est gérée par des personnes dédiées à cette activité, majoritairement au sein des départements juridique, marketing et SI.

Mais alors que faire ? Enregistrer son nom de domaine dans toutes les extensions ? Dépenser une somme importante en procédures de récupération de noms de domaine ? Un entre-deux ?

Des alternatives intéressantes sont nées de l’ouverture des new gTLDs :

  • Créer une extension fermée avec des sous-domaines permettant de retrouver le lien identification-confiance, tel que le projet du .FX que j’ai présenté voici quelques jours à NetWare2017 ;
  • Créer sa propre extension : certaines le font déjà très bien, telles que .BNPPARIBAS ou .LECLERC ;
  • Aider l’internaute final et c’est le projet du CEO de Nameshield à travers Brandsays, une extension pour navigateur.

Si les marques continuent à déposer légitimement des noms de domaine, elles développent également d’autres moyens d’accès, tels que le SEO ou les réseaux sociaux.

Alors que l’INTA dans sa récente étude mettait en avant des chiffres impressionnants concernant les actions défensives, il convient de se poser la bonne question pour la bonne action. Nous verrons ainsi dans le quatrième et dernier épisode de cette saga de l’été, comment comprendre la stratégie d’un .BRAND.
 

Lire l’acte 1 : Le déni (et la colère)

Lire l’acte 2 : L’expression

Lire l’acte 4: La reconstruction

.BRAND : 4 épisodes, de quoi tenir tout l’été

. brand : 4 épisodes, de quoi tenir tout l’été
Photo : CC BY-SA 3.0 Nick Youngson – source : http://nyphotographic.com/

Acte 2 : L’expression


Nous en étions restés à l’époque où les marques n’ont pas senti le vent tourner, les techniques évoluer et les noms de domaine déposés. (Lire l’acte 1 : Le déni (et la colère))

L’exemple McDonalds est en ce sens intéressant. En 1994, Wired, magazine américain créé un an plus tôt, communique sur le cas de mcdonalds.com. Joshua Quittner, journaliste chez Newsday, contacte McDonald’s pour leur demander si l’enregistrement de mcdonalds.com les intéresserait. Pas ou peu de réponse. Il enregistre le nom, contacte McDonald’s qui ne lui répond pas. Puis publie son article sur Wired en mettant en adresse de contact ronald@mcdonalds.com.

McDonald’s se plaint et Quittner demande une donation pour les œuvres de charité : ce sera 3500 USD pour l’équipement en informatique d’une école de New York.

Noms de domaine mcdonalds.com - .brand: 4 épisodes de quoi tenir tout l'été


On se souviendra en analogie d’un ouvrier russe demandant un cadeau à Vladimir Poutine : ce dernier ne pouvant refuser face à la caméra, lui offrira sa montre, d’une valeur d’un an de salaire.

Les attaques virulentes des marques sont légion pour récupérer les noms de domaine de petits plaisantins, dont certains sont internes à l’entreprise, tel est le cas pour mtv.com.

Les marques se fédèrent entre elles, contactent l’ICANN afin de développer des procédures simplifiées, même si, selon le fameux trademark dilemna, l’organisme américain était au courant depuis longtemps du risque de cybersquatting.

Du côté des juristes, des formations se lancent de chaque côté de l’Atlantique et les UDRP, SYRELI, URS et autres se développent afin de défendre les territoires numériques.

La France, connue depuis longtemps comme un pays adepte des marques, ne se laissera pas faire et est aujourd’hui le deuxième pays au monde en termes de résolutions de litiges concernant les noms de domaine.

Ainsi, dans le territoire virtuel, et à contrario du réel, la police est financée par les marques. Les titulaires de territoire, assimilables à des pays, ne font rien ou presque : récupérer un .Fr peut être faisable via une procédure SYRELI alors que chez nos amis d’outre-Rhin, aucune procédure alternative n’existe : pour demander son .DE, c’est le tribunal ou rien.

Malgré tout, une économie de défense de marques s’organise et un écosystème y est ainsi développé. Tout semble bien se passer, jusqu’à l’arrivée des nouvelles extensions, appelée dans le milieu, le premier round….


Lire l’acte 3 : La dépression

Juillet noir pour le .xyz

New gTLD- .XYZ non renouvelé

Le leader en volume des nouveaux gTLDs a vu son fichier de zone réduit de plus de la moitié.

Alors qu’il démarrait son mois de juillet avec plus de 5,2 millions de noms de domaine enregistrés dans sa zone, il n’en comptait plus que 2,5 millions le lundi 17, laissant pendant ce temps le .top revenir au sommet.

Comment expliquer un tel phénomène ?

Tout d’abord, l’extension multigénérationnelle n’échappe pas à la loi du non renouvellement.

Une année après avoir déposé massivement au tarif dérisoire de 0,01$ ou même reçu gratuitement leurs noms de domaine en .xyz, les acquéreurs ne renouvellent tout simplement pas ces derniers, d’où un fichier de zone considérablement diminué.

Enfin et surtout, une grande partie des non-renouvellements vient de l’interdiction faite aux registres par le Ministère Chinois de l’Industrie et des Technologies de l’Information de vendre des .xyz.

Or, la moitié des noms de domaine enregistrés en .xyz était détenue par des Chinois.

L’affaire serait en cours de résolution, le .xyz n’a donc pas encore tapé son point final.

L’acquisition de Rightside Group par Donuts se concrétise

New gTLDs - Acquisition Rightside par Donuts

C’est à la mi-juillet que l’ICANN a donné son accord relatif à la fusion de la société Rightside Group, le registre à l’origine de 40 new gTLDs (.ATTORNEY, .NINJA, .PUB, .DENTIST, .NEWS, .ROCKS, .LIVE, etc.), et de l’autre registre bien connu dans le monde des nouveaux gTLDs, Donuts Inc (plus de 200 TLDs : .LIFE, .LOANS, .MEDIA, .SOLUTIONS, .WORLD, etc.).

Donuts va donc acquérir Rightside au prix de 10.60 $ par action dans le cadre d’une offre publique d’achat, soit une opération d’environ 213 millions au total.

Donuts, déjà largement dominant de par ses centaines d’extensions, continue de renforcer sa position et profite des difficultés rencontrées par certains registres souffrant d’un déficit de succès commercial.

Cette nouvelle opération met en lumière un constat : de nombreuses nouvelles extensions n’ont pas obtenu l’engouement espéré et les registres qui les avaient créées sont en difficultés.

Se dirige-t-on lentement mais sûrement vers une récupération par Donuts des registres infructueux cherchant à limiter les pertes ?

Nameshield : premier registrar français certifié ISO 27001 sur l’ensemble de son activité registrar

Nameshield : premier registrar français accrédité ISO 27001 sur l’ensemble de son activité registrar


Fruit de plusieurs mois de travail, Nameshield est fier de vous annoncer sa certification ISO 27001 sur toute son activité registrar.

Pourquoi la certification 27001 ?

Depuis sa création il y a 23 ans, Nameshield a toujours eu à cœur de fournir à ses clients les meilleures prestations dans des conditions de sécurité optimale. En choisissant la norme ISO 27001, ce soin constant apporté à l’ensemble de nos services est désormais certifié par une autorité compétente.

La hausse vertigineuse de la fréquence et de la puissance des attaques cybercriminelles a conforté Jean-Paul Béchu, fondateur et dirigeant de Nameshield, dans sa détermination à proposer à l’ensemble de nos utilisateurs une certification ISO 27001 sur notre activité registrar.

Il est aujourd’hui monnaie courante que les cybercriminels attaquent les prestataires de services pour atteindre indirectement leurs cibles finales, et si notre RSSI (Responsable de la Sécurité des Systèmes d’Information) veillait d’ores et déjà à la sécurité de nos infrastructures, la norme ISO 27001 renforce les exigences.

Si Nameshield a entrepris cette démarche, au fruit d’un investissement important, tant humain que financier, c’est parce qu’il était primordial pour nous de démontrer et certifier la dimension de notre engagement en matière de sécurité.

Etre certifié ISO 27001, c’est garantir à nos clients et partenaires que la sécurité des systèmes d’information est pleinement intégrée et que Nameshield s’engage à un processus d’amélioration continue, nécessitant des ressources spécifiques que nous avons choisies de déployer. La certification confirme aussi la compétence des salariés de Nameshield et leur expertise dans la protection des informations critiques.

La certification ISO 27001, qu’est-ce que c’est ?

L’ISO 27001 est une norme internationale qui décrit les exigences pour la mise en place d’un Système de Management de la Sécurité de l’Information (SMSI). Ce dernier est destiné à choisir les mesures de sécurité à mettre en place afin d’assurer la protection des biens sensibles d’une entreprise sur un périmètre défini. Dans le cas de Nameshield, celui-ci couvre l’ensemble de son activité registrar. A plus haut niveau, la norme ISO 27001 requiert que les dirigeants de l’entreprise s’impliquent dans la cyberdéfense. En parallèle, un comité de pilotage suit la mise en œuvre des nouvelles dispositions respectant la norme.

Un audit réalisé par LRQA, le leader mondial de la certification des systèmes de management à valeur ajoutée, nous a permis d’étendre nos mesures sécuritaires et de devenir le premier bureau d’enregistrement français à être certifié sur le périmètre complet de son activité de registrar.

Nameshield, your trusted partner.