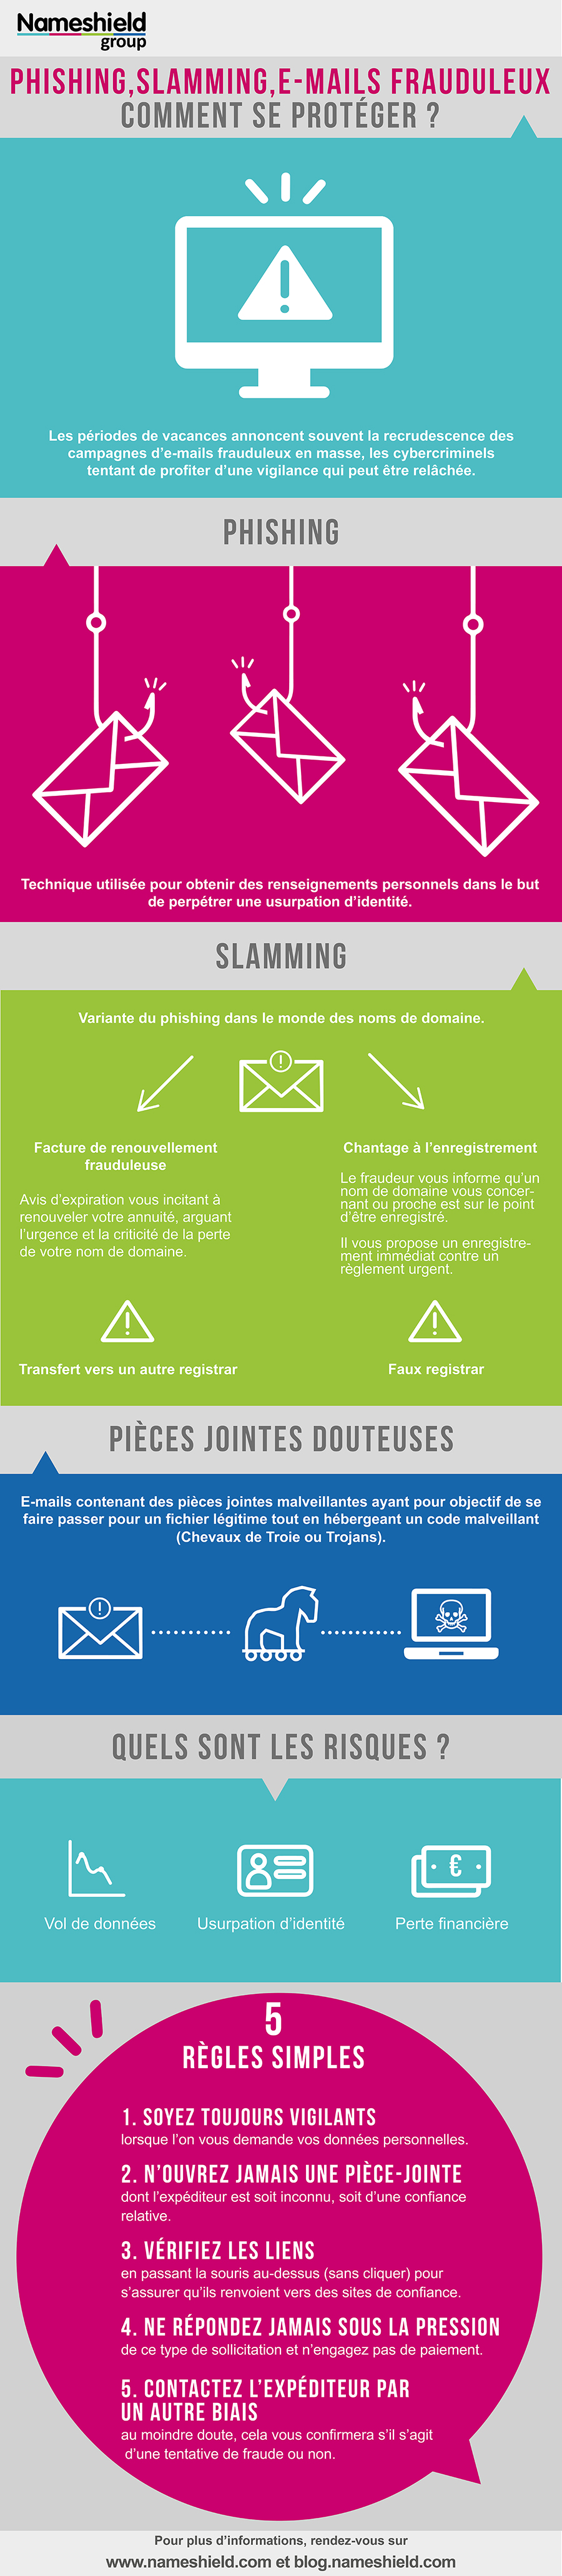
En forte augmentation, les attaques de phishing, slamming et autres e-mails frauduleux reposent sur des techniques d’« ingénierie sociale », consistant à exploiter non pas une faille informatique, mais la « faille humaine », en dupant les internautes par le biais d’un e-mail semblant provenir d’une entreprise de confiance.
Les périodes de vacances estivales correspondent à l’envoi en masse de ces e-mails frauduleux. En effet, les cybercriminels tentent de profiter d’une vigilance qui peut être particulièrement relâchée pendant ces périodes.
Voici une infographie vous expliquant quelles sont ces attaques et comment s’en protéger grâce à des règles simples de vigilance et de prudence.
« Dès lors qu’un site peut traiter des données personnelles, simplement avec la création d’un compte utilisateur, la conformité au RGPD requiert a minima que le site soit protégé par un protocole HTTPS. Ce protocole est une protection a minima que tout gestionnaire de site internet ne peut plus se permettre de ne pas avoir. »
Le règlement européen de protection des données (RGPD) exige donc que les données personnelles soient traitées « de façon à garantir une sécurité appropriée ».
Entré en vigueur le 25 mai dernier, son impact sur la gestion de votre portefeuille de certificats SSL n’est pas neutre.
RGPD et procédures d’authentification
Les Autorités de Certification, quelles qu’elles soient, se sont toujours appuyées sur le WHOIS du nom de domaine à certifier pour valider que le demandeur d’un certificat dispose de l’accord de l’exploitant technique du nom de domaine qu’il veut sécuriser.
Pour cela, une des étapes d’authentification prévoyait qu’un mail soit envoyé sur l’une des adresses mails (admin ou technique) présente sur le WHOIS afin de valider la commande.
Mais le RGPD est passé par là et les bureaux d’enregistrement n’ont plus le droit de fournir les données personnelles des propriétaires de nom de domaine sans leur consentement explicite, ce qui rend la base de données WHOIS inexploitable par les Autorités de Certification pour envoyer leur mail de validation.
Face à cette situation, les Autorités de Certification proposent d’envoyer par défaut ce mail de validation à l’une des adresses génériques suivantes :
Mais que faire si aucune de ces adresses n’existe ou s’il est trop compliqué de la faire créer ?
Les Autorités de Certification offrent la possibilité de valider que vous avez bien l’accord de l’exploitant technique du nom de domaine, par le biais d’une vérification d’un record TXT dans la zone de DNS du nom de domaine à certifier.
En constatant la présence de ce record TXT, l’Autorité de Certification pourra :
délivrer le certificat si celui-ci est un simple certificat DV (Validation du Domaine)
poursuivre vers les autres étapes d’authentification s’il s’agit de certificat OV (Validation de l’Organisation) ou EV (Validation Etendue).
Quoiqu’il en soit, le RGPD change la donne et impacte significativement l’industrie du SSL puisque la solution idéale pour obtenir un certificat rapidement passera soit par la création d’une des 5 adresses mail précitées, soit, si cette option était trop compliquée, par la mise en place de record TXT (qui impliquerait une augmentation des délais d’obtention).
Quel avantage à passer par Nameshield pour la gestion de son parc SSL ?
En qualité de Registrar, Nameshield propose un avantage unique sur le marché pour ses clients SSL.
Une pré-authentification de chaque commande permet en effet d’agir en amont de l’Autorité de Certification afin d’anticiper tout blocage et, le cas échéant, d’agir dans les meilleurs délais :
Modification d’un WHOIS,
Edition de la zone pour mettre en place un enregistrement TXT (si les DNS sont ceux de Nameshield)
Création d’alias admin@, administrator@, webmaster@, postmaster@, hostmaster@ (si les MX sont ceux de Nameshield)
N’hésitez pas à faire appel à notre service SSL dédié si vous avez la moindre question sur le sujet.
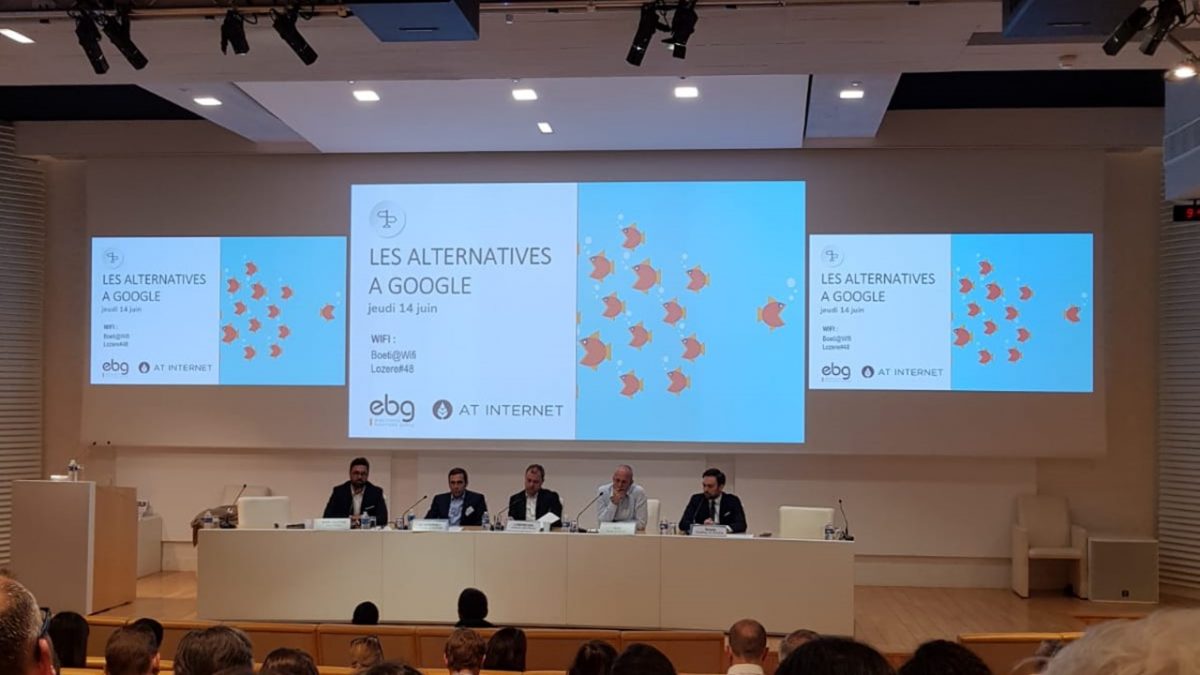
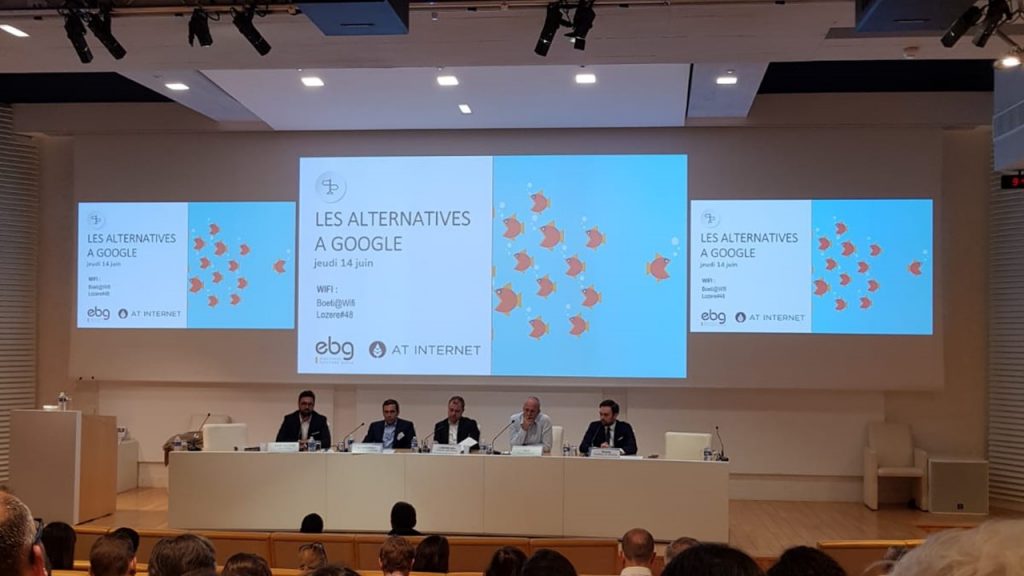
Le 14 juin 2018 se tenait une conférence organisée par l’EBG, sur le thème des alternatives au géant Google, et plus globalement aux GAFA. Y étaient présents des ambassadeurs de la réussite française : Arno Pons (DG de l’agence 5ème Gauche), Mathieu Llorens (DG d’AT Internet), Xavier Perret (CDMO d’OVH), Geoffrey La Rocca (DG de Teads), ainsi qu’Antoine Jouteau (DG de LeBonCoin).
En cette année de RGPD, la position de leader de Google pose plus que jamais la question sur la protection de nos données, mais pas seulement. Sa position dominante est de plus en plus contestée par les entreprises européennes, qui critiquent une concurrence déloyale. À la question « qu’est-ce qui vous différencie des GAFA ? », les orateurs répondent l’indépendance, la maîtrise totale des données, l’expertise forte dans un secteur en particulier.
Comment analysent-ils le succès des GAFA ? L’exemple Google
Le premier facteur de réussite de Google, selon Mathieu Llorens, est sa gratuité. Elle permettrait au géant américain de détruire tous les écosystèmes dans lesquels il s’introduit : publicité, médias, moteur de recherche. Après son installation dans le secteur, la monétisation démarre pour obtenir des services de plus grande qualité. C’est ce qui permet à Google, selon le DG d’AT Internet, de ne laisser aucune chance à ses concurrents. Le second facteur, sur lequel tous les intervenants s’accordent, est la faculté de Google d’être à la fois fournisseur et concurrent de ses clients. Son positionnement ambigu fait de la société une menace omniprésente.
Quel phénomène est le plus dangereux dans l’hégémonie des GAFA ?
Pour tous les participants à la table ronde, l’enjeu démocratique est fort. Mathieu Llorens démontre le lien réel entre l’augmentation du chiffre d’affaires de Google et la diminution des emplois dans le domaine des médias. Il est soutenu par Geoffrey La Rocca qui soutient que l’Etat se doit d’investir auprès de ce secteur. Antoine Jouteau, lui, pointe le risque de « trop » de diversification des acteurs américains, phénomène par ailleurs déjà enclenché. Tous les intervenants s’accordent sur les efforts établis par les entreprises européennes à l’occasion de la RGPD, qui démontrent une volonté de gestion propre des données personnelles. Xavier Perret et Antoine Jouteau insistent sur la différence de vision sur la protection des données entre les Etats-Unis et l’Europe. Un des phénomènes les plus dangereux causé par la montée exponentielle des GAFA est la surutilisation des données personnelles dans le but de développer des services annexes.
Comment faire sa place en tant qu’entreprise française ?
Selon Antoine Jouteau, l’Europe tient un rôle primordial dans la protection de ses acteurs : la responsabilité n’est pas uniquement française. Dans un premier temps, les GAFA doivent être mis sur un pied d’égalité en ce qui concerne les taxes, afin de ne pas défavoriser les entreprises européennes. Le Directeur Général de LeBonCoin insiste sur l’importance du regroupement des acteurs français/européens pour peser dans le débat public. Aller défendre seul les intérêts du numérique auprès des instances européennes est vain, selon lui. Le rôle des dirigeants d’entreprise est d’assurer la compréhension des enjeux d’une omniprésence des GAFA. Xavier Perret, lui, parle d’une cohérence à adopter pour défendre les services européens en les privilégiant dans la vie quotidienne.
Les intervenants présents à l’EBG confirment tous la prise de conscience en cours chez les entreprises françaises, et alertent sur le rôle de chacun dans la promotion de l’utilisation des services européens.
A plusieurs reprises, j’ai pu évoquer dans ces colonnes la nécessité de comprendre la logique des noms de domaine : il n’y en n’a pas. Une extension de nom de domaine peut être réservée pour certains usages et du jour au lendemain, cette limite peut être supprimée. C’est le cas de l’extension .PRO qui hier réservée aux professionnels, est aujourd’hui ouverte à tous. Malgré une campagne de communication de la libéralisation, le grand public garde encore en mémoire que le .PRO est réservé aux pros.
Sur les réseaux sociaux, dès le début, n’importe qui peut être n’importe qui. Pas de logique, si ce n’est le badge « compte certifié ». Certifié ? Facebook a juste vérifié l’identité de la personne associée. Pas d’usurpation donc mais pas de vérification du contenu.
On pourrait imaginer intuitivement que personne ne croit aux comptes non authentifiés à des journalistes. Cependant, une tendance actuelle est la défiance des « autorités » : pourquoi les journalistes représenteraient la source d’information ? D’où l’idée de la « réinformation ».
Venons-en aux faits : les pages les plus ‘likées’ de Facebook ne sont pas forcément les plus fiables. C’est en croisant le classement effectué par le site ‘Strategies.fr’ et la page du Decodex du Monde que nous pouvons nous rendre compte de l’hémorragie informationnelle : les fake news pullulent, et les éditeurs de contenus associés sont certifiés.
Quatrième au classement, Santé Plus Mag se fait connaître, vous êtes invité à lire cet article pour vous faire une idée.
La recherche d’information sur Internet augmentant inexorablement, il convient pour les acteurs du monde numérique de développer l’éducation au numérique afin d’éviter toute prise de décision hâtive et péremptoire.
En juillet 2018, avec l’arrivée de Chrome 68, les sites en HTTP seront considérés comme « Non Sécurisé », ceux en HTTPS seront marqués « Sécurisé » dans la barre d’adresse.
Et depuis le 25 mai 2018, le RGPD est entré en vigueur et les sites qui récoltent des données personnelles devront disposer du HTTPS.
Passer au HTTPS par défaut sur l’ensemble de vos sites Web va devenir indispensable, en faisant l’acquisition de certificat(s) SSL, avec les avantages suivants :
Confidentialité des échanges, authentification forte et intégrité des communications entre les internautes et vos sites web, jouant sur le niveau de confiance des internautes envers vos sites web et plus généralement votre image de marque liée à la sécurité en ligne.
Mais comment choisir le certificat qui répond à vos besoins ? Ci-dessous notre guide pour vous aider dans votre choix :
Nameshield vous accompagne
Notre équipe d’experts SSL vous accompagne dans la formation de vos équipes, organise régulièrement des réunions d’information au sein de ses locaux pour vous permettre d’échanger avec d’autres acteurs du marché, met à votre disposition les outils nécessaires à la prise de décision (audit, analyse, conseil) et vous accompagne au quotidien sur tous ces sujets.
A noter : Le 21 juin prochain à Paris, un petit-déjeuner sera organisé autour de ce thème. Pour plus d’informations et pour vous y inscrire ☛ Invitation au nameshield.cafe.
Nameshield utilise des cookies
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience🍪.
Nameshield souhaite utiliser des cookies permettant d’assurer le bon fonctionnement du site et, avec nos partenaires, d’en mesurer son audience. Plus d'informations dans notre politique de cookies 🍪.
Ces cookies sont essentiels au bon fonctionnement du site web. Ils assurent les fonctionnalités de base et les fonctions de sécurité du site web, de manière anonyme.
Cookie
Durée
Description
cookielawinfo-checkbox-advertisement
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Advertisement" category .
cookielawinfo-checkbox-analytics
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Analytics" category .
cookielawinfo-checkbox-functional
1 year
The cookie is set by the GDPR Cookie Consent plugin to record the user consent for the cookies in the category "Functional".
cookielawinfo-checkbox-necessary
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to record the user consent for the cookies in the "Necessary" category .
cookielawinfo-checkbox-others
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Others".
cookielawinfo-checkbox-performance
1 year
Set by the GDPR Cookie Consent plugin, this cookie is used to store the user consent for cookies in the category "Performance".
CookieLawInfoConsent
1 year
Records the default button state of the corresponding category & the status of CCPA. It works only in coordination with the primary cookie.
Ces cookies aident à réaliser certaines fonctionnalités comme le partage du contenu du site web sur les plateformes de médias sociaux, la collecte de commentaires et d’autres fonctionnalités de tiers.
Performance cookies are used to understand and analyze the key performance indexes of the website which helps in delivering a better user experience for the visitors.
Ces cookies sont utilisés pour comprendre comment vous arrivez sur notre Site et pour mesurer le nombre de visiteurs.
Cookie
Durée
Description
_ga
2 years
The _ga cookie, installed by Google Analytics, calculates visitor, session and campaign data and also keeps track of site usage for the site's analytics report. The cookie stores information anonymously and assigns a randomly generated number to recognize unique visitors.
_gat_gtag_UA_25904574_14
1 minute
Set by Google to distinguish users.
_gid
1 day
Installed by Google Analytics, _gid cookie stores information on how visitors use a website, while also creating an analytics report of the website's performance. Some of the data that are collected include the number of visitors, their source, and the pages they visit anonymously.
CONSENT
2 years
YouTube sets this cookie via embedded youtube-videos and registers anonymous statistical data.
Ces cookies sont utilisés pour vous proposer des offres et services personnalisés, plus adaptés à vos centres d’intérêts.
Cookie
Durée
Description
NID
6 months
NID cookie, set by Google, is used for advertising purposes; to limit the number of times the user sees an ad, to mute unwanted ads, and to measure the effectiveness of ads.
VISITOR_INFO1_LIVE
5 months 27 days
A cookie set by YouTube to measure bandwidth that determines whether the user gets the new or old player interface.
YSC
session
YSC cookie is set by Youtube and is used to track the views of embedded videos on Youtube pages.
yt-remote-connected-devices
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.
yt-remote-device-id
never
YouTube sets this cookie to store the video preferences of the user using embedded YouTube video.