Sortie du .LATINO : toutes les informations utiles à savoir

Nom de domaine .LATINO

Le nouveau TLD « .LATINO » arrive en mai avec une promesse simple : là où une extension généraliste peut sembler banale, un nom de domaine en .latino va exprimer immédiatement un positionnement, une intention et une expertise pour les marques concernées.

À qui s’adresse cette extension ?

L’extension .latino s’adresse avant tout aux entreprises, médias, associations, créateurs de contenu et marques qui souhaitent parler à une audience hispanique ou latino-américaine avec plus de justesse et d’impact.

Elle peut convenir également aux projets culturels, artistiques ou communautaires qui veulent affirmer une identité claire, tout en se démarquant d’un .com ou d’un .fr, parfois trop généralistes.

Pour une société qui lance une offre dédiée à ce marché, le .latino apporte une lecture immédiate du positionnement. Cette extension envoie un signal fort de spécialisation, ce qui peut améliorer la mémorisation, renforcer la confiance et donner une image plus cohérente qu’un nom standard.

Se préparer à l’enregistrement de son nom de domaine en .LATINO 

Pour toute entreprise ou organisation en quête de différenciation et de crédibilité, le calendrier d’ouverture de l’extension. latino représente un moment clé à saisir.

Cette opportunité se déroulera en deux temps afin d’offrir une priorité stratégique aux porteurs de projets intéressés :

  • Du 12 mai 2026 au 11 juin 2026, la phase « sunrise » permettra aux titulaires concernés de sécuriser leur nom de domaine avant la concurrence, ce qui constitue un avantage décisif pour les marques qui souhaitent assurer l’obtention de leur nom de domaine en .latino.
  • À partir du 12 juin 2026, la période de « general availability (GA) » ouvrira l’accès à tous, offrant une opportunité idéale pour enregistrer un nom de domaine à condition qu’il soit toujours disponible.

Si vous souhaitez être accompagné pour acquérir un nom de domaine en .latino ou que vous êtes simplement curieux des bénéfices de l’extension pour votre marque, n’attendez pas !

Contactez l’équipe Nameshield et nous nous ferons un plaisir de répondre à votre requête.

ICANN85 : Le calendrier détaillé de la prochaine série de nouvelles extensions confirmé

ICANN85

Si l’ICANN pose régulièrement ses bagages sur le continent asiatique, il faut remonter à l’ICANN57 il y a 10 ans pour retrouver l’Inde comme pays hôte. Après Hyderabad en 2016, c’est la capitale économique Mumbai qui a accueilli le 85ème sommet de l’ICANN du 7 au 12 mars derniers. Un sommet à seulement sept semaines de l’ouverture de la fenêtre de candidatures aux nouvelles extensions sous le prisme d’un contexte géopolitique chamboulé par le début des frappes militaires en Iran et au Liban.

Une participation qui reste forte malgré le contexte géopolitique

L’ICANN a indiqué une participation de 1407 participants sur site de 112 pays, un chiffre proche des valeurs habituelles des premiers sommets annuels de l’organisation. On a néanmoins eu le sentiment que les salles qui ont accueilli les 200 sessions paraissaient plus clairsemées qu’à l’accoutumée. L’incidence de l’intervention armée en Iran sur les désertes aériennes impactées dans toute la région n’y est sans doute pas étrangère. Nombre de participants ont en effet indiqué avoir dû opter pour une participation à distance ou raccourcie en raison des incertitudes sur les vols.

Une cérémonie d’ouverture entre gravité et focalisation sur le travail à réaliser

La présidente du conseil d’administration de l’ICANN, Tripti Sinha a rappelé aux hôtes lors de la cérémonie d’ouverture qu’elle est née dans l’Etat de Maharashtra dont Mumbai est la capitale. Elle a évoqué la situation globale en précisant que l’ICANN85 se déroule « dans une période de souffrance profonde ». Mais elle a aussi tenu à rappeler que ce qui nous unit est plus fort en évoquant un proverbe sanskrit : « Le monde est une seule famille » qui fait écho au slogan de l’ICANN : « Un monde, un Internet ».

Pour Tripti, cette semaine devait se concentrer sur trois grands sujets :

  • La conclusion d’examen du SMSI +20 qui reconnait le rôle de la gouvernance multipartite de l’Internet ;
  • La redevabilité et la transparence avec la nouvelle revue holistique de l’ICANN en cours ;
  • Et le lancement de la nouvelle série de candidatures à des projets d’extensions Internet.

Sur ce dernier point elle a rappelé qu’il est « l’aboutissement d’années de travail ».

Kurtis Lindqvist, le Président de l’ICANN, a ajouté à ces sujets le travail en cours pour amener à des délais contraignants sur les demandes urgentes d’accès aux données d’enregistrement des noms de domaine et les technologies d’authentification ainsi que les progrès encore nécessaires sur les abus du DNS.

Le calendrier détaillé du prochain round dévoilé

Pas moins de huit sessions thématiques et opérationnelles étaient consacrées au prochain round de nouvelles extensions. Que faut-il en retenir ?

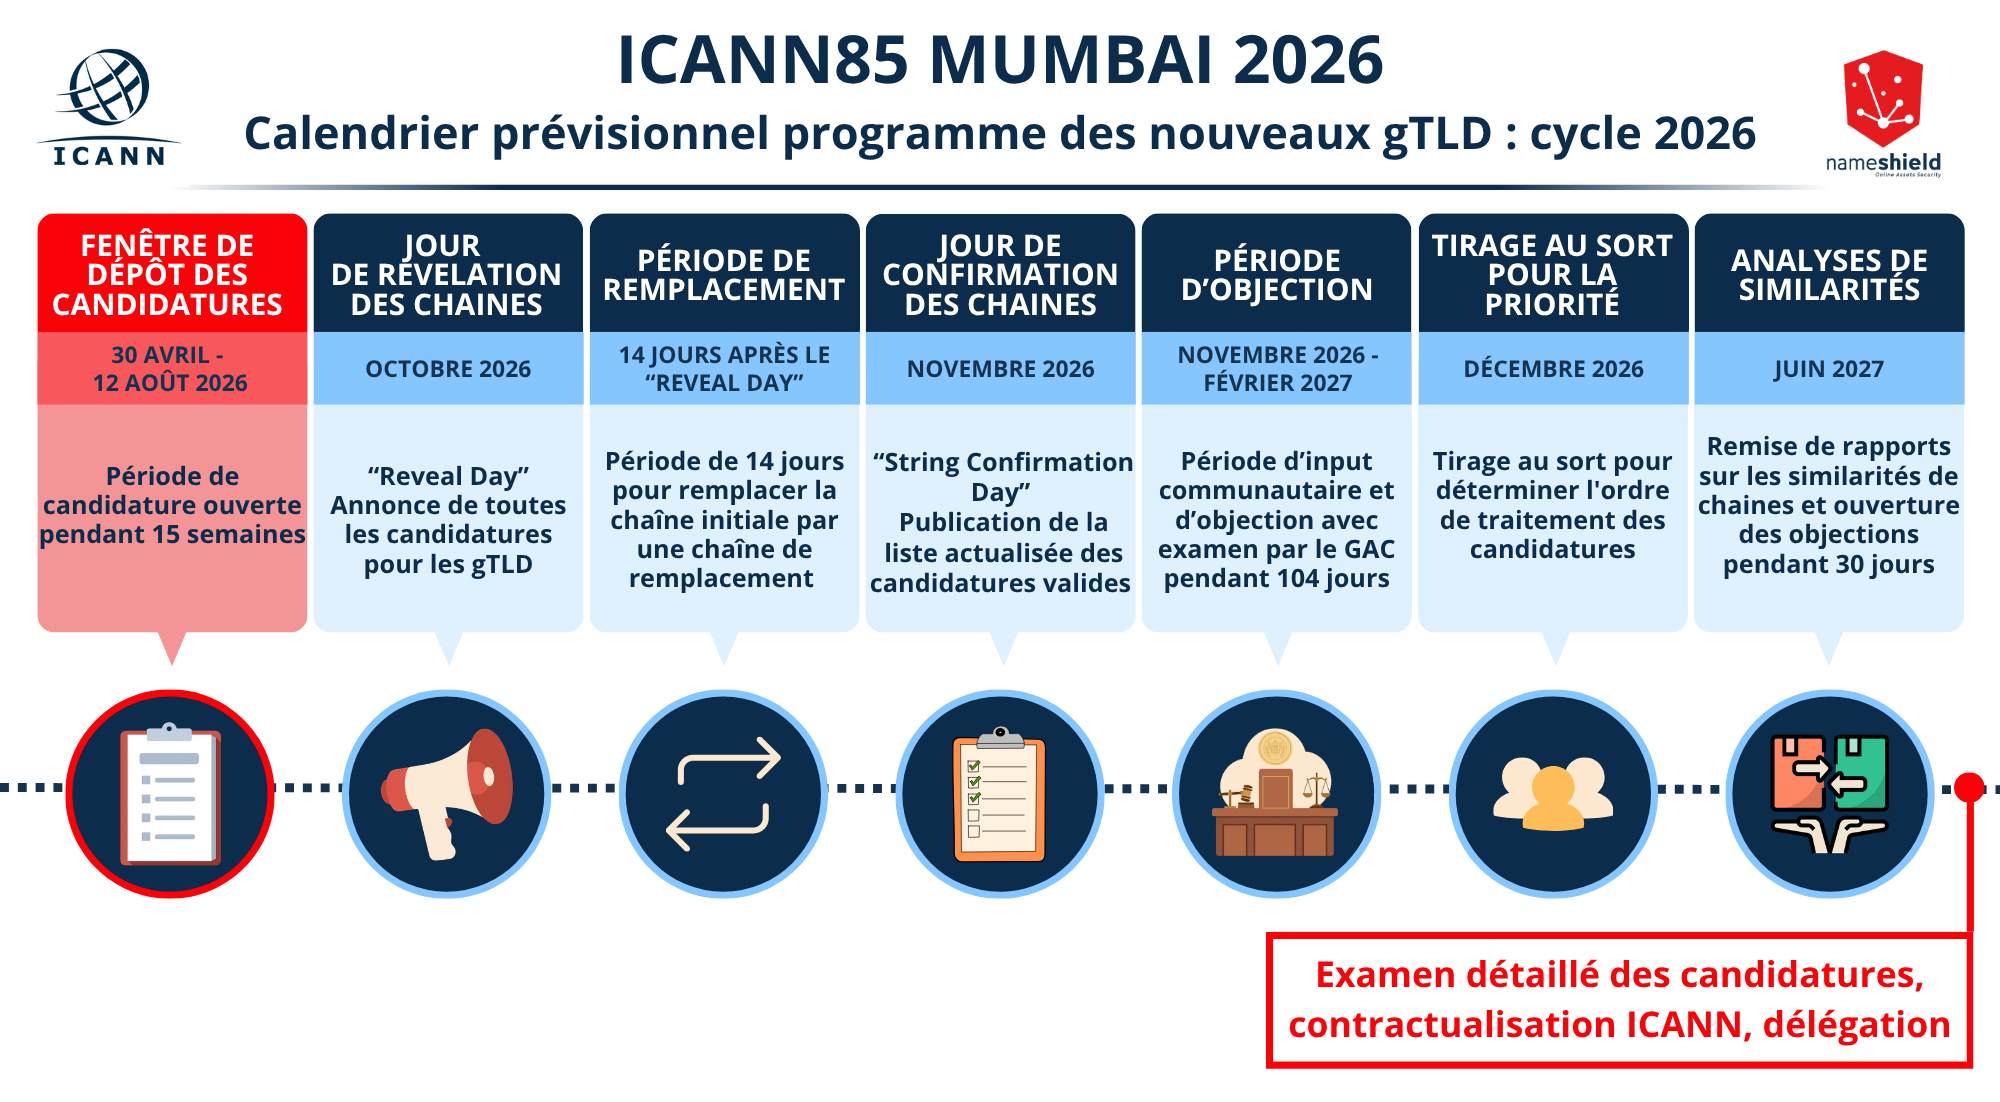
L’ICANN85 a tout d’abord permis de confirmer les grandes étapes à venir du programme ainsi que les dates envisagées.

Du 30 avril au 12 août 2026 : Fenêtre de dépôt des candidatures.

Jusqu’à début octobre 2026 : Période de vérifications administratives des candidatures par l’ICANN.

Mi-octobre : « Reveal Day » (Jour des révélations). Il s’agit de la publication officielle par l’ICANN de la liste complète des candidatures valides déposées.

Jusqu’à début novembre : Période de remplacement des chaînes. C’est un nouveau mécanisme qui permet aux candidats qui ont demandé une même extension ou des extensions jugées similaires d’abandonner leur chaîne initiale et de basculer vers une chaîne de remplacement déclarée dans leur dossier. Les demandeurs d’extensions dot brand pourront opter pour l’ajout à leur marque d’un terme correspondant aux biens et services déclarés dans leur marque enregistrée. La fenêtre de remplacement doit durer 14 jours. L’ICANN espère ainsi réduire les contentieux entre candidats qui demandent des extensions identiques ou trop similaires.

Mi-novembre : « String confirmation Day » (Jour de confirmation des chaînes). L’ICANN va publier la liste officielle et définitive des candidatures aux nouvelles extensions déposées.

Novembre 2026 – Février 2027 (104 jours) : Période d’input communautaire et d’objections. Elle permet aux membres du GAC, l’instance qui représente les gouvernements et aux observateurs de soumettre des commentaires, avis, alertes et des objections.

En parallèle, mi-décembre l’ICANN envisage d’organiser un tirage au sort qui va déterminer l’ordre dans lequel les candidatures seront traitées pendant le processus d’évaluation. Ce dispositif a déjà existé lors du round de 2012.

Juin 2027 : Date de restitution des rapports conduits par un panel d’évaluation sur les similarités de chaînes parmi les candidatures soumises et au regard des extensions déjà existantes. Une période d’objection de 30 jours va être ouverte pour contester une chaîne candidate si elle créée une confusion avec une autre extension.

A partir du second semestre 2027 : La résolution des contentieux devrait suivre ainsi que l’étude des candidatures pour avancer vers la contractualisation et l’insertion à la racine du DNS, la tant attendue délégation des premières extensions.

L’ICANN a tenu à préciser que ces dates restent sujettes à des ajustements notamment en fonction du volume de candidatures qui vont être soumises. L’ICANN a néanmoins indiqué s’être doté de capacités suffisantes pour pouvoir gérer un volume de candidatures similaire au cycle de 2012, soit près de 2000.

Les derniers outils pour le prochain round enfin connus

Parmi les deux grands éléments encore à confirmer pour la prochaine série, l’outil de soumission des candidatures et le contrat des futurs opérateurs de registres qui vont se positionner.

Au TAS (TLD Application System) de 2012, il faudra désormais ajouter la lettre « M ». Le TAMS (TLD Application Management System) est en effet le nom du nouveau portail que l’ICANN a prévu pour permettre de gérer les candidatures lors du cycle de 2026. Ce portail dévoilé relativement tard est actuellement en phase de tests notamment pour évaluer sa robustesse. Des participants ont regretté n’en prendre connaissance que maintenant d’autant plus qu’il ne prévoit pas certaines fonctionnalités aidantes comme l’export d’informations. 

Le nouveau contrat de registre, autre maillon clé pour les futurs opérateurs de registre, a pour sa part trouvé une forme d’épilogue avec l’approbation de ce dernier lors de la session publique du conseil d’administration de l’ICANN qui se tient traditionnellement à la clôture du sommet.

Autres sujets présents, le contexte géopolitique et les abus DNS

Que ce soit au travers de sessions ciblées ou de questions de participants lors de slots de questions-réponses, les sujets géopolitiques se sont aussi invités en filigrane lors de l’ICANN85. L’ICANN a ainsi programmé après la Cérémonie d’ouverture une session appelée : « De la stabilité à la capacité de survie : le rôle de l’ICANN dans l’avenir de la résilience de l’Internet ». Lors de cette session participative, l’ICANN a cherché à examiner comment l’écosystème DNS peut résister à des pannes systémiques globales qui affecteraient le cloud, l’approvisionnement en énergie, la chaîne d’approvisionnement numérique et les dépendances logicielles. Il en ressort par exemple que pour 38% des participants, l’angle mort principal de l’ICANN est la coordination intersectorielle à savoir la communication avec les secteurs de l’énergie, des télécommunications ou de la finance, domaines sur lesquels l’organisation n’a pas d’emprise. En second, c’est sa difficulté à garantir la conformité opérationnelle des registres et bureaux d’enregistrement dans des conditions mondiales qui seraient devenues extrêmement difficiles, qui a été citée. Des participants ont également tenu à sensibiliser l’ICANN sur des situations de fragmentation régionale déjà en cours quand l’accès à Internet est coupé par des autorités ou sur le fait que lorsque des Etats encourent des sanctions internationales, l’ICANN doit veiller à ne pas pénaliser des participants potentiels aussi bien à suivre ses sessions qu’à pouvoir candidater lors du prochain round.

Sur les abus du DNS, sujet également revenu à plusieurs reprises, un bilan en demi-teinte a pu être dressé sur les effets des amendements contractuels introduits depuis deux années pour les opérateurs de registres et les bureaux d’enregistrement. L’ICANN85 a marqué le lancement opérationnel d’un premier nouveau processus de développement de politique pour travailler sur un mécanisme dit « Associated Domain Checks » (Vérification des domaines associés) qui obligerait les bureaux d’enregistrement à vérifier les autres noms de domaine liés à un même titulaire lorsqu’un domaine est identifié comme malveillant. Son objectif est d’identifier des réseaux de domaines utilisés pour des activités comme le phishing, les botnets ou le malware et d’agir plus rapidement contre des campagnes coordonnées.

A moins de cinq semaines de l’ouverture du dépôt des candidatures pour le prochain round, c’est l’occasion de rappeler qu’une candidature à une extension Internet notamment de .marque doit être anticipée car le temps est désormais compté. L’heure est déjà au sprint final. Se positionner ou pas ? Avec quel projet d’extension et quel projet de second choix envisager le cas échéant ? Quels interlocuteurs solliciter pour aider à rassembler les éléments du dossier de candidature ? Sur quels budgets s’appuyer ? Dans un peu plus de quatre mois la fenêtre va en effet déjà se refermer alors qu’une candidature nécessite de la préparation pour pouvoir couvrir les 225 sous-rubriques du dossier de candidature et tenir des délais contraints.

Nameshield apporte une approche clé en main pour simplifier au maximum toutes vos démarches, tenir les délais, suivre votre candidature de bout en bout pour la mener vers la contractualisation puis l’insertion à la racine du DNS mondial et ensuite vous apporter toute l’expertise pour en tirer les meilleurs bénéfices en garantissant sa pérennité contractuelle et règlementaire dans la durée. S’il est un tips à retenir de l’ICANN85 concernant la prochaine série : « N’attendez pas la dernière minute ». Agissez dès maintenant en nous confiant votre projet.

Que retient-on du « Panorama de la cybermenace 2025 » de l’ANSSI ?

« Panorama de la cybermenace 2025 » de l’ANSSI

Comme chaque année, l’Agence nationale de la sécurité des systèmes d’information (ANSSI), partage les grandes tendances observées au cours de l’année écoulée en termes de cybermenaces, à partir des cas traités par l’Agence, dans son Panorama de la Cybermenace 2025, publié le 11 mars.

La préface, rédigée par Vincent Strubel, Directeur de l’ANSSI, alerte directement sur une menace cyber devenue systémique, marquée par l’effacement des frontières entre cybercriminels et acteurs étatiques, et par l’émergence d’attaques aux effets physiques destructeurs. Mais, rejetant toute fatalité, Vincent Strubel, appelle à la mobilisation en affirmant : « Nous avons les moyens de contrer, décourager ou au moins complexifier grandement la vie des attaquants ».

Bien qu’il soit impossible de rendre justice à un tel rapport de façon exhaustive en un article, Nameshield souhaitait vous faire part de certains enjeux importants de ce panorama, au cas où vous n’auriez pas eu la chance de le parcourir.

L’extorsion et l’espionnage toujours au sommet

Si le volume global des attaques par rançongiciel a légèrement baissé en 2025 (avec 128 compromissions recensées) les incidents liés à de simples exfiltrations de données ont significativement augmenté (l’ANSSI a été informée de 196 incidents de ce type en 2025 contre 130 en 2024).

Les PME restent les cibles privilégiées, elles représentent à elles seules la moitié, 48% des victimes de rançongiciels. Mais les hôpitaux et les établissements scolaires ont été, eux aussi frappés de plein fouet cette année, subissant de lourds impacts sur leurs services. Du côté étatique, les attaquants (notamment russes et chinois) maintiennent une pression constante sur les réseaux diplomatiques, les infrastructures critiques et les sous-traitants pour s’infiltrer au cœur de leurs véritables cibles.

Le casse-tête de la CTI face au « brouillard technologique »

Dans ce contexte complexe, le travail des analystes en Cyber Threat Intelligence (CTI) est devenu un véritable travail d’orfèvre. Les attaquants cherchent à se fondre dans la masse en utilisant des outils informatiques parfaitement légitimes plutôt que des malwares identifiables.

Attribuer une attaque à un groupe précis est un défi majeur, d’autant que les attaquants brouillent intentionnellement les pistes en partageant leurs logiciels de piratage, en mutualisant leurs serveurs, et en recourant à des tactiques de « faux drapeaux » pour faire accuser d’autres groupes. Face à cet écran de fumée, les enquêteurs exploitent massivement une nouvelle opportunité en 2025 : ils décortiquent les fuites de données internes des réseaux cybercriminels eux-mêmes. Les documents confidentiels de célèbres groupes comme « LockBit » ou de prestataires malveillants chinois, exposés au grand jour sur Internet, permettent ainsi aux défenseurs d’analyser leurs stratégies et leur fonctionnement de l’intérieur.

La menace cyber est aujourd’hui totalement systémique. Face à des pirates opportunistes qui exploitent la moindre faille sur les pare-feux et les équipements exposés sur Internet en un temps record, les entreprises ne peuvent plus réagir « après coup ». Elles doivent miser sur une anticipation constante.

Mieux comprendre les menaces pour les anticiper et y faire face

Il devient aujourd’hui essentiel de placer la marque au centre de la stratégie de défense. Les informations issues de la Brand Monitoring et les signaux qu’elle englobe (usage détourné de vos noms de domaine, imitation de vos canaux de communication, exploitation frauduleuse de votre image, fausses boutiques en ligne) permettent de bâtir des scénarios d’attaque probables et des plans de réaction adaptés.

En capitalisant sur cette vision globale, les équipes de sécurité peuvent transformer des signaux épars en alertes actionnables, réduire les temps de détection, prioriser les menaces réellement critiques pour le business et renforcer les dispositifs de prévention (authentification renforcée, durcissement des politiques DNS, surveillance des plateformes tierces).

Nameshield accompagne cette montée en maturité en apportant une expertise combinant protection de marque, gestion de portefeuille de noms de domaine et Cyber Threat Intelligence, afin de vous aider à structurer une veille continue, à interpréter les signaux faibles et à déployer des contre-mesures concrètes sur l’ensemble de votre surface d’exposition numérique.

Si vous avez des questions, n’hésitez pas à nous contacter.

Nameshield sera présent au Forum InCyber 2026 à Lille

Nameshield aura, cette année encore, le plaisir de participer au Forum Incyber Europe du 31 mars au 2 avril 2026 à Lille Grand Palais.

Le Forum Incyber, c’est l’événement de référence en Europe, consacré aux enjeux de sécurité et de confiance numérique. Il se distingue d’autres grands salons du secteur en rassemblant une grande variété d’acteurs : clients finaux, offreurs de services, éditeurs de solutions, consultants, forces de l’ordre, agences étatiques, écoles et universités…

Cette année, il rassemblera, durant trois jours, 20 000 visiteurs, 580 intervenants et 730 organisations partenaires issus de 100 pays différents.

Ce sommet représente aujourd’hui le principal forum européen dédié au partage d’expériences et à la réflexion collective pour aborder les sujets centraux de notre secteur, notamment gestion des risques, lutte anti-cybercriminalité, identités numériques…

Une édition résolument tournée vers la souveraineté

Cette année, le Forum Incyber s’articulera autour du thème « maîtriser nos dépendances numériques ».

Nameshield place la souveraineté numérique au cœur de sa démarche en combinant sécurité DNS, détection des menaces, réponse aux incidents et continuité d’activité, au bénéfice d’un environnement numérique plus résilient et moins dépendant de technologies extra-européennes.

Maitriser nos dépendances numériques est particulièrement critique lorsque l’on parle des noms de domaine et des configurations DNS. Choisir une solution européenne pour les protéger, c’est s’assurer que ses données stratégiques échappent aux législations extraterritoriales et bénéficient d’une conformité stricte au RGPD.

Pendant toute la durée du Forum Incyber, nos experts Nameshield se tiendront à votre disposition STAND A4-6 pour comprendre vos enjeux, répondre à vos besoins et vous présenter notre solution globale.

Nos solutions assurent la gestion, la sécurisation, la disponibilité et la protection de vos noms de domaine, tout en permettant de surveiller efficacement le territoire numérique de vos marques et de remédier en cas d’atteinte. Si vous avez des questions sur nos solutions ou que vous souhaitez nous rencontrer lors de cet événement, n’hésitez pas à nous contacter via ce formulaire ou à l’adresse events@nameshield.net. Nos équipes se feront un plaisir de répondre à vos requêtes. 

2025 : une année historique pour la protection des marques en ligne par l’OMPI

2025 : une année historique pour la protection des marques en ligne par l’OMPI - UDRP

En 2025, plus de 6 200 procédures de litiges sur les noms de domaine ont été traitées par l’OMPI. Ce record de litiges UDRP confirme une montée en puissance du cybersquatting et l’importance pour les marques d’adopter une stratégie de protection en ligne structurée : mise en place de dispositifs de surveillance et de remédiation, compréhension des procédures alternatives de résolution de litiges, dont les mécanismes UDRP.

Dans ce paysage où l’OMPI s’impose comme un baromètre mondial des litiges sur les noms de domaine, il ne faut pas oublier qu’elle n’est qu’un des six centres d’arbitrages sélectionnés par l’ICANN pour l’UDRP. Si ses chiffres, plus de 6 200 procédures en 2025, donnent une tendance très marquée, ils ne reflètent qu’une partie du contentieux global, alimenté aussi par d’autres centres.

Un volume inédit de procédures UDRP

Le seuil symbolique de plus de 6 200 procédures UDRP et mécanismes associés administrés par l’OMPI ne traduit pas seulement une inflation quantitative : il consacre la place de l’UDRP comme une procédure extrajudiciaire mondiale pour trancher les litiges liés aux noms de domaine.

Conçue comme une procédure rapide, simple et internationale, l’UDRP s’est imposée au fil de la jurisprudence comme un véritable corpus normatif : interprétation de la notion de droits antérieurs, appréciation de la mauvaise foi à l’enregistrement et à l’usage, reconnaissance de nouveaux schémas d’atteintes (typosquatting, redirections malveillantes, exploitation de pages…).

L’UDRP s’applique non seulement aux extensions génériques (gTLDs) et nouvelles extensions (new gTLDs), mais aussi aux extensions géographiques (ccTLDs) dont l’organe d’enregistrement (le registre) a accepté les principes UDRP.

Cybersquatting, typosquatting, combosquatting, abus sur cctld et gtld : quelles tendances en 2025 ?

En 2025, les décisions OMPI révèlent une consolidation des grands classiques du contentieux – cybersquatting sur des marques à forte notoriété, typosquatting visant les erreurs de frappe les plus prévisibles, combosquatting, enregistrements combinant marque et terme générique attractif , mais aussi une montée en puissance d’atteintes plus sophistiquées.

Les panels OMPI relèvent notamment une professionnalisation des acteurs malveillants: dépôts automatisés de variantes orthographiques, segmentation géographique des enregistrements pour contourner les dispositifs locaux, et usage coordonné de plusieurs extensions afin de multiplier les points d’entrée vers une même infrastructure frauduleuse.

Cette dynamique renforce la nécessité, pour les titulaires de marques, de disposer d’une vision consolidée des risques sur l’ensemble du spectre des extensions et d’articuler, en amont des litiges, politiques d’enregistrement défensif, dispositifs de surveillance et stratégies de réaction en cas d’atteinte.

C’est précisément ce maillage entre extra-judiciaire, technique et opérationnel que Nameshield déploie dans son offre d’Online Brand Protection.

Avec Nameshield : detect better, defend smarter

Avec notre ligne Online Brand Protection, Nameshield propose une approche globale afin d’accompagner les entreprises dans la lutte contre la fraude. Cette offre propose un large éventail de solutions pour surveiller les noms de domaine, protéger et défendre l’intégrité et la réputation des marques.

Notre mission est de détecter en amont les signaux faibles de cybersquatting ou d’usurpation des marques afin d’alerter au plus tôt nos clients, pour protéger leur territoire numérique, tout en proposant une stratégie de remédiation en cas d’atteinte.

Les procédures de résolution des litiges autour des noms de domaine font partie d’un large panel d’actions activables.

Nameshield est le premier déposant de plaintes UDRP au monde, tous centres d’arbitrage confondus, pour lesquelles il affiche un taux de transfert de 99%, plus élevé que le taux de transfert global.

Si vous avez envie de parler concrètement de l’offre globale Nameshield d’Online Brand Protection, retrouvez nos experts sur le stand 230 au salon de l’INTA 2026 à Londres, ou prenez dès maintenant rendez-vous via notre formulaire.