Pourquoi les moyennes et grandes entreprises doivent repenser Let’s Encrypt ?

Pourquoi les moyennes et grandes entreprises doivent repenser Let's Encrypt 

L’essor de Let’s Encrypt, depuis 2015, et sa délivrance de certificats gratuits a permis de démocratiser et presque de « banaliser » l’utilisation des certificats TLS. Gratuits, automatisés et faciles à déployer, ces certificats sont devenus, pendant longtemps, une excellente solution pour les startups, les blogs et les petits projets web.

Mais Let’s Encrypt doit aujourd’hui faire face à des exigences plus larges de gestion des identités numériques, de pilotage des risques et de résilience opérationnelle. Dans ce contexte, sa valeur ne se limite plus au certificat lui‑même, mais à l’écosystème qui l’entoure : automatisation maîtrisée, supervision transverse, intégration à des processus de sécurité complexes, capacité à prouver à tout moment qui a délivré quoi, pour quel usage, et dans quel cadre de conformité.

Dans cette perspective, l’adoption de Let’s Encrypt par les moyennes et grandes organisations, pose une interrogation essentielle, non pas, « est ce que cela fonctionne techniquement », mais plutôt : « est-ce que l’usage de ce service gratuit peut rester compatible avec les exigences de gouvernance, de robustesse, de responsabilité et de conformité qui pèsent sur les grandes structures » ? Et la réponse est loin d’être simple : pour y voir plus clair, il est nécessaire de détailler les nombreux « risques et angles morts » auxquels les grandes entreprises vont faire face.

Un service gratuit, mais sans sécurité contractuelle ni d’engagement formalisé

En s’appuyant exclusivement sur Let’s Encrypt, une entreprise ne bénéficie d’aucun engagement de service formalisé, ni de SLA opposable, ni de garantie de support en cas de défaillance ou d’incident majeur.

Autrement dit, la continuité d’activité, la disponibilité des sites critiques ou la capacité à respecter des obligations réglementaires (NIS2, DORA, exigences sectorielles) reposent sur un service qui, par conception, ne fournit pas de cadre contractuel adapté aux enjeux d’un Système d’Information d’entreprise.

Cette absence de filet juridique et opérationnel devient particulièrement problématique lors d’un arrêt de service, d’un bug d’automatisation ou d’un incident de révocation de masse : sans clauses contractuelles sur les délais de rétablissement, les modalités d’escalade ou les pénalités, la responsabilité reste difficile à faire valoir : les impacts business sont donc intégralement portés par l’entreprise utilisatrice.

Pour les organisations qui doivent rendre des comptes à leurs clients, à leurs partenaires ou aux autorités de contrôle, il devient difficile de justifier la dépendance aux certificats Let’s Encrypt, et à un tel niveau d’incertitude…

Durée de vie courte, renouvellements fréquents et risques d’expiration en production

La durée de vie réduite des certificats Let’s Encrypt est de 90 jours seulement et impose un cycle de renouvellement très (trop) fréquent qui augmente mécaniquement le risque d’expiration en production si les processus ne sont pas parfaitement industrialisés.

Chaque point de terminaison TLS devient une source potentielle de défaillance si le renouvellement automatique échoue ou si le déploiement ne se propage pas correctement. Dans les architectures hybrides et multicloud, la combinaison d’une durée de vie très courte des certificats et d’un renouvellement massif automatisé crée une forme de fragilité systémique, particulièrement lorsque des API critiques sont exposées. En outre, si la chaîne de renouvellement est atteinte sur une partie seulement du périmètre, l’incident peut être complexe à diagnostiquer.

Ce modèle devient donc particulièrement problématique dès lors que des flux métiers, des applications clientes ou des intégrations partenaires reposent sur ces certificats : un simple oubli de renouvellement se traduit alors par des erreurs TLS visibles, une rupture de confiance utilisateur, voire une interruption de services contractuellement engagés, amenant perte de revenus et atteinte à la réputation de l’entreprise.

Pour les entreprises, la question n’est donc pas de savoir si l’automatisation fonctionne « en général », mais si elle est suffisamment robuste, supervisée et auditée pour garantir qu’aucun certificat Let’s Encrypt critique ne puisse expirer en production sans alerte préalable, sans procédure de reprise et sans scénario de secours clairement établi.

La limite du « domain validation only » (DV)

Let’s Encrypt ne délivre que des certificats validés par domaine (DV), qui répond au besoin de chiffrer rapidement un site web. Un certificat DV ne garantit que le contrôle technique d’un nom de domaine. Il ne fournit aucune assurance sur l’entité qui se trouve derrière, ni sur sa légitimité juridique, ni sur son niveau de contrôle interne.

S’en remettre exclusivement à des certificats DV revient à considérer que tous les services se valent du point de vue de l’identité, alors que de nombreux cas d’usage (portails de partenaires, espaces clients, interfaces sensibles, API financières ou de santé) exigent au minimum un niveau OV/EV ou des certificats internes permettant de matérialiser la responsabilité de l’organisation.

Pour les entreprises, la généralisation de Let’s Encrypt en DV ne doit donc pas masquer un enjeu clé : le chiffrement ne remplace pas la preuve d’identité, et l’absence de cette preuve peut devenir un problème majeur dans la gestion des risques et la relation de confiance avec clients et partenaires.

La prise en compte du niveau de conformité, audits et exigences réglementaires

Les moyennes et grandes entreprises ont des exigences de sécurité, de conformité, de disponibilité et de gouvernance qui dépassent souvent le cadre d’un simple certificat TLS gratuit.

Dans les secteurs soumis à de fortes contraintes (banque, assurance, santé, opérateurs d’importance vitale), l’usage de Let’s Encrypt ne peut être évalué uniquement sous l’angle technique : il doit être confronté aux exigences de NIS2, DORA et des réglementations sectorielles qui imposent une preuve de maîtrise des services critiques.

Ces textes exigent une traçabilité fine des actifs, une capacité à démontrer la gestion du risque fournisseur, la mise en place de contrôles récurrents et la production de preuves d’audit en cas de contrôle ou d’incident majeur. Or, un service de certificats 100 % gratuit, sans contrat ni SLA ne permet pas de justifier de la continuité des canaux chiffrés, de l’authentification des services exposés ou de la protection des données sensibles, en l’absence de levier contractuel.

Lors d’audits, l’absence d’encadrement formel : sans politiques, sans matrices de criticité et sans contrats complémentaires (Autorité de Certification commerciale ou PKI (Public Key Infrastructure) interne pour les services essentiels), l’organisation expose une dépendance non maîtrisée qui peut être pointée comme non‑conformité. 

Que choisir entre gain budgétaire et maîtrise durable des risques numériques ?

Let’s Encrypt est techniquement sûr et répond parfaitement à l’objectif de chiffrer massivement le web à coût nul, mais ne fournit ni cadre contractuel, ni pilotage centralisé, ni accompagnement stratégique pour les environnements critiques. Pour une entreprise, le véritable enjeu consiste à déterminer si l’usage massif de certificats gratuits s’inscrit dans une trajectoire cohérente de maîtrise des risques numériques.

Let’s Encrypt apporte un gain budgétaire immédiat et facilite le chiffrement généralisé, mais la valeur réelle d’une démarche de sécurité réside dans la capacité à assurer la continuité de service, à gérer les incidents et à rendre des comptes aux clients, aux partenaires et aux régulateurs. Un choix purement économique peut ainsi générer, à moyen terme, des coûts cachés : interruptions de production liées à des expirations non détectées, investigations complexes faute de traçabilité, renégociation de contrats après un incident, voire sanctions en cas de non‑conformité.

Conclusion : la sécurité d’entreprise nécessite plus qu’un simple chiffrement gratuit.

Il apparaît clairement que la sécurité des moyennes et grandes entreprises ne peut se limiter à un chiffrement gratuit, aussi robuste soit-il sur le plan cryptographique. Let’s Encrypt joue pleinement son rôle pour généraliser TLS, mais il ne répond pas, à lui seul, aux exigences de pilotage, de responsabilité et de résilience nécessaires pour des services critiques : absence de SLA opposables, support non garanti, périmètre fonctionnel limité aux certificats DV, difficulté à prouver la maîtrise du cycle de vie des certificats face à un auditeur ou à un régulateur…

Lorsque des applications, des API ou des portails clients sont au cœur du business, il est nécessaire de transformer le chiffrement en levier de confiance et non en source de fragilité : la valeur n’est plus seulement dans le certificat, mais dans l’écosystème de garanties, d’outils et de processus qui l’accompagne et sécurise durablement l’activité et les revenus de l’entreprise. Face à ces enjeux, la véritable interrogation n’est donc pas : « Pourquoi payer pour des certificats ? », mais bien : « Pourquoi accepter des risques inutiles lorsque des systèmes critiques pour l’entreprise sont en jeu ? »

Si vous avez des questions sur les certificats, vous pouvez contacter notre équipe Commerciale ou notre équipe Certificats, qui se feront un plaisir de vous venir en aide !
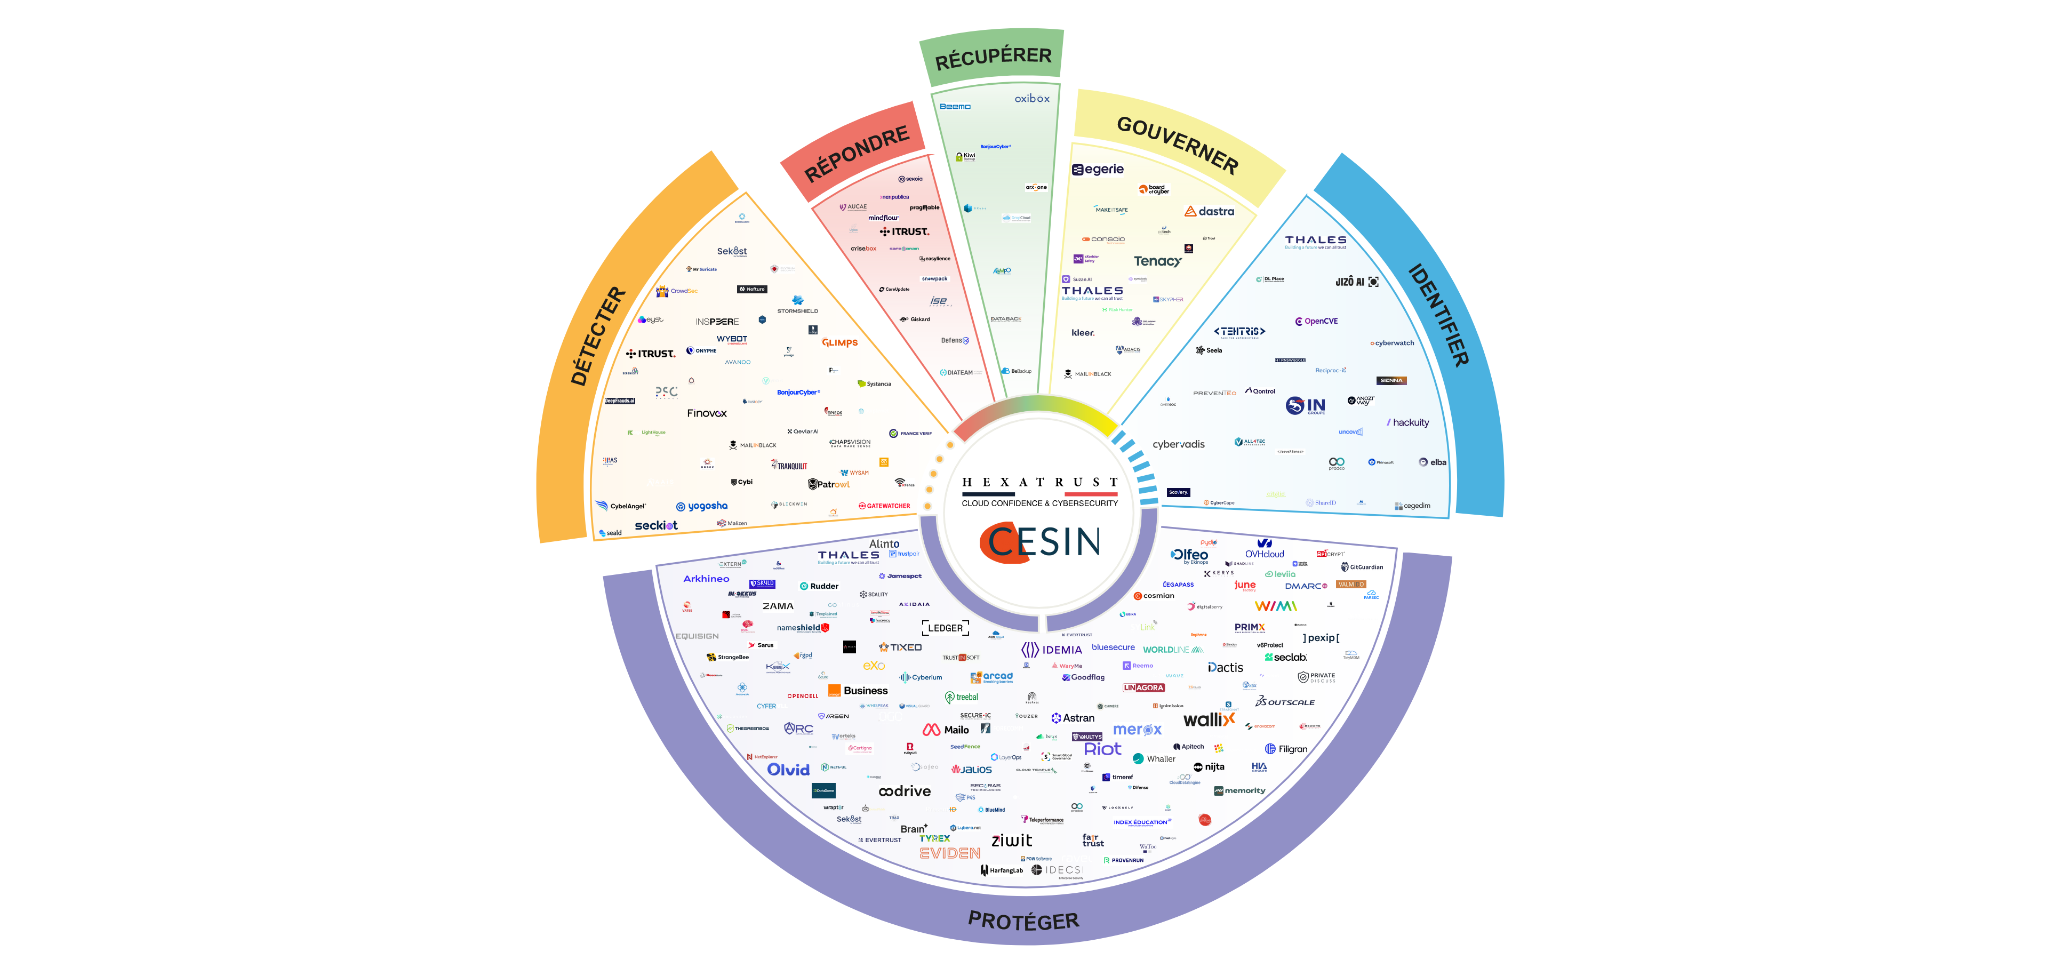
Nameshield est référencé dans le nouveau Cyber Panorama lancé par le CESIN et Hexatrust

Le Cyber Panorama : véritable boussole stratégique pour favoriser l’adoption de solutions souveraines a été lancé fin 2025.

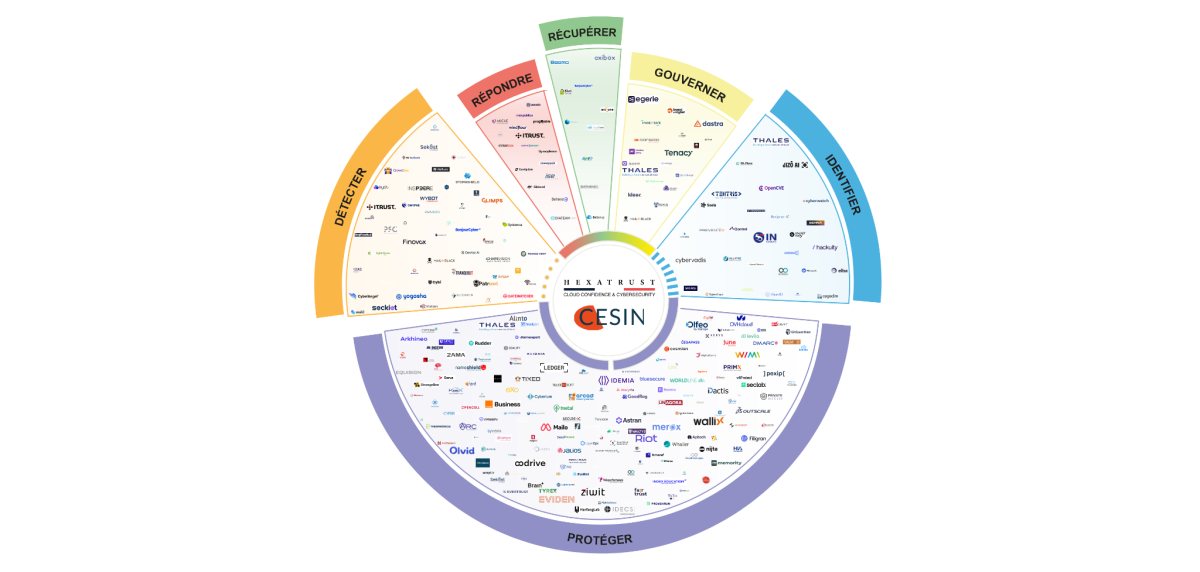
Le 9 décembre 2025, le CESIN (Club des Experts de la Sécurité de l’Information et du Numérique) et Hexatrust (Association regroupant les champions français et européens de la cybersécurité et du cloud de confiance) ont dévoilé le Cyber Panorama qui permet aux entreprises d’adopter des solutions fiables et souveraines. Offrant une visibilité unique de l’écosystème français de la cybersécurité, le panorama se place en référentiel centralisé et lisible comme peu d’autres catalogues sur le marché français.

En plaçant la souveraineté numérique au cœur de sa démarche, ce panorama a pour but premier de réduire la dépendance aux technologies extra-européennes en offrant une cartographie claire, exhaustive et opérationnelle des acteurs français et européens de confiance.

Il répond à une double urgence : d’une part, la montée des risques géopolitiques et réglementaires liés à l’usage de solutions non souveraines ; d’autre part, la difficulté persistante pour les organisations de repérer, comparer et intégrer des offres locales pourtant nombreuses et innovantes.

Structuré autour des six fonctions du NIST Cybersecurity Framework (Gouverner, Identifier, Protéger, Détecter, Répondre, Récupérer) et de leurs catégories associées (surveillance, sécurité des données, sensibilisation, etc.), le Cyber Panorama facilite la mise en lumière des besoins métiers avec des offres claires et compréhensibles.

En rassemblant plus de 300 acteurs, le Cyber Panorama offre une vision unique : sortir de la dépendance numérique ne consiste plus seulement à « remplacer » une solution étrangère, mais à structurer une stratégie d’écosystème autour de différentes briques complémentaires de gouvernance, sécurité, et réponse à incidents.

Nameshield est référencé parmi les solutions dont la mission est de « Protéger »

L’inscription de Nameshield dans la fonction « Protéger » s’intègre dans un cadre global qui permet de combiner, au sein d’une même stratégie, protection des noms de domaine, détection des menaces, réponse aux incidents et continuité d’activité, au bénéfice d’un environnement numérique plus résilient et moins dépendant d’acteurs non européens.

Cela renforce la légitimité de Nameshield dans sa mission : sécuriser les noms de domaine stratégiques de ses clients contre les cybermenaces, réduire les risques de fraude en ligne et soutenir les démarches de résilience numérique des organisations publiques et privées en France et en Europe.

Pour les directions générales, DSI, RSSI et acheteurs IT, le Cyber Panorama devient ainsi un outil d’aide à la décision concret : il leur permet d’identifier en quelques instants des solutions françaises et européennes, d’évaluer leur positionnement fonctionnel (protection, détection, réponse, etc.) et de comparer plus efficacement les alternatives aux solutions étrangères.

Dans un contexte où près de quatre organisations sur cinq considèrent déjà la souveraineté comme un critère déterminant dans leurs choix IT, le référencement de Nameshield offre un repère clair, atteste de la maturité de ses services de protection des noms de domaine et participe à la construction d’une vision unifiée du marché, au service d’une stratégie de cybersécurité plus robuste, accessible et souveraine.

Si vous souhaitez en savoir plus sur le Cyber Panorama, le communiqué de presse du CESIN est disponible ici.

Cybermenaces, souveraineté numérique, IA, prochain round ICANN : des sujets au centre des attentions du marché germanophone lors du Domain Pulse

Domain Pulse 2026

Le prochain round de nouvelles extensions Internet est-il déjà derrière nous ? Pas tout à fait. La fenêtre de soumission des candidatures pour les porteurs de projets d’extensions Internet est désormais connue. 14 années après celle de 2012, la nouvelle fenêtre débute ce 30 avril et devrait se refermer ce 12 août, 23 :59 UTC. L’événement est rare et est LE sujet phare de ce début d’année 2026 dans l’écosystème des noms de domaine.

Au Domain Pulse, l’événement annuel où se rencontrent depuis 2004 les registres nationaux de l’Allemagne, Denic, de l’Autriche, Nic AT et de la Suisse, Switch et les acteurs de l’industrie des noms de domaine, ce sujet était surtout présent en coulisses. Les organisateurs du Domain Pulse qui se déroulait cette année dans la jolie bourgade de Saint-Gall en Suisse ont surtout voulu porter l’attention sur les cybermenaces, les infrastructures critiques et le rôle des registres. Durant les deux journées de l’événement, l’accent a ainsi été mis sur la collaboration, la détection précoce des attaques et la souveraineté numérique.

Le rôle clé des CERT

Parmi les dispositifs clés de la conception de sécurité centrée sur l’humain et la collaboration, le Domain Pulse a notamment porté l’attention sur les CERT.

Un CERT est défini par l’Agence européenne de cybersécurité, Enisa comme une équipe spécialisée dans la cybersécurité chargée de :

  • recevoir et traiter des signalements liés à des incidents de sécurité informatique ;
  • analyser les incidents et les vulnérabilités ;
  • répondre aux incidents en aidant les victimes et en coordonnant les actions de résolution ;
  • fournir des services de prévention et d’alerte, notamment des conseils, des bulletins, des informations sur les menaces ;
  • faciliter la coordination entre acteurs (autres CERT, autorités, organismes nationaux et internationaux) pour une réponse plus efficace.

Il a été précisé que les trois registres de la région DACH (Allemagne, Autriche et Suisse) collaborent depuis longtemps étroitement et que deux d’entre eux sont dotés d’un CERT. A ce titre, le registre Switch qui organisait cette édition 2026, figure parmi les pionniers en s’étant doté d’un CERT dès 1994. Le registre autrichien a fait de même une dizaine d’années plus tard. Quant à Denic, le registre allemand, Thomas Keller a rappelé que Denic est très actif dans la sécurité de l’infrastructure du .de et que le registre collabore étroitement avec d’autres structures de CTI (Cyber Threat Intelligence) et initiatives de sécurité.

Les atteintes les plus courantes sur ces pays

Le Domain Pulse a aussi été l’occasion de dresser un panorama des atteintes les plus courantes sur ces pays.

Pour l’Allemagne dont le .de géré par Denic représente la seconde extension pays en volume au niveau mondial avec 17,6 millions de noms de domaine enregistrés fin 2025, Enisa a noté que 23,4% des demandes d’indemnisation des Etats membres liées aux ransomwares et aux violations de données provenaient d’Allemagne en 2025.

Dans le cas de l’Autriche dont le registre du .at, Nic AT représente environ 1,5 millions de noms de domaine enregistrés, le CERT opéré par le registre a noté que le phishing et les abus de domaines pour la collecte de credentials, en particulier via des pages imitant des services authentiques, reste la menace la plus observée.

Enfin côté Suisse, dont le registre Switch compte actuellement environ 2,5 millions de noms de domaine sur l’extension .ch, la fondation Quad 9 et Switch, ont indiqué que les trois menaces principales identifiées en 2025 sont le ransomware, le malvertising (NDLR : une technique qui consiste à injecter du code malveillant dans des bannières publicitaires légitimes afin d’infecter les internautes et les rediriger vers des sites frauduleux ou voler leurs données) et le malware.

Un état de situation qui fait rappeler à ces registres qu’il y a encore beaucoup à faire pour lutter contre les usages malveillants du DNS.

Un contexte international qui pousse la souveraineté européenne à nouveau sur le devant la scène

Le contexte géopolitique imprévisible actuel où les menaces s’accroissent sur les infrastructures techniques des Etats et des entreprises a été rappelé au titre des préoccupations. Un contexte qui incite à revoir « notre rapport à la technologie » comme l’a précisée la chercheuse Daria Höhener au sujet de l’IA en invitant l’auditoire à repenser notre rôle à l’ère de l’IA.

Parmi les enjeux de l’IA, elle a rappelé que nous devons veiller à ce que cette technologie serve l’humanité, et non l’inverse et donc qu’il est nécessaire que les humains restent ses artisans pour ne passer à la position d’exécutants et que la confiance « reste le fondement de toute connexion ». Une technologie pour laquelle l’UE s’est dotée de l’« IA act », le premier cadre législatif mondial harmonisant les règles sur l’IA. Ce dernier vise à réduire la dépendance normative de l’Europe, en lui donnant une influence globale sur la manière dont l’IA est développée et utilisée. Le texte sera pleinement applicable à partir du 2 août 2026.

A côté de cet arsenal législatif auquel pourrait être notamment ajoutée la directive de cybersécurité NIS2 en cours de transposition dans les Etats membres, les Etats membres montrent qu’ils ont enfin une vision commune pour renforcer l’autonomie technologique, la compétitivité et la résilience de l’UE face aux dépendances extérieures. La signature de la Déclaration pour la souveraineté numérique européenne en novembre dernier à Berlin en est une illustration.

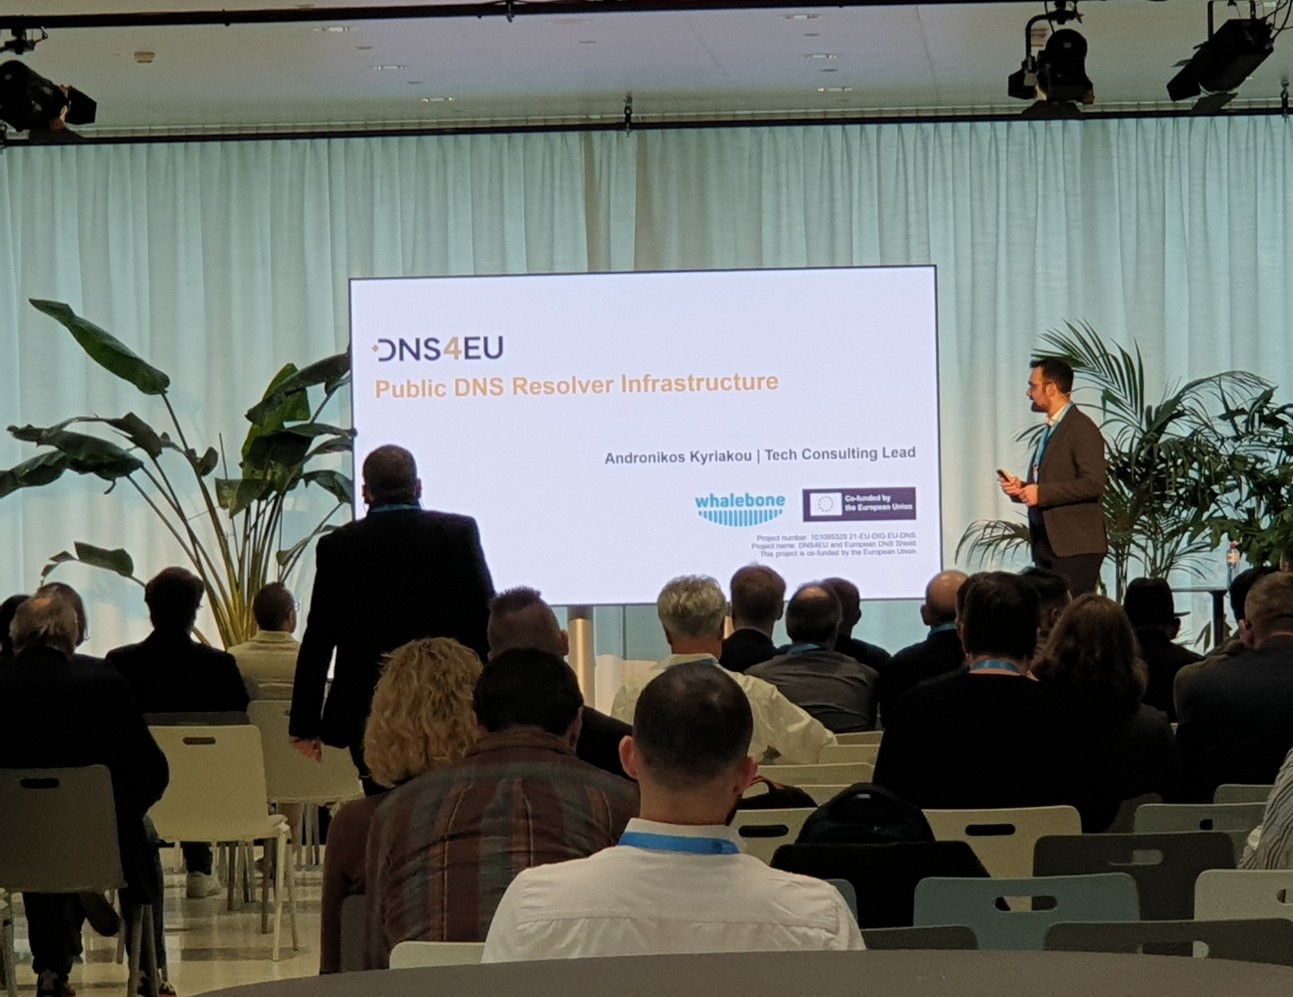
Au titre des solutions techniques européennes, qui vont dans le sens de cette prise de conscience, DNS4EU, le résolveur européen a eu droit à un coup de projecteur lors du Domain Pulse. Lancé le 9 juin 2025, ce résolveur qui se veut « souverain » est cofinancé par l’UE et soutenu par l’ENISA. Il est garanti conforme au RGPD avec une infrastructure 100% européenne. Il s’adresse aux décideurs de l’UE mais vise aussi à offrir une alternative aux décideurs non membres du DNS de l’UE.  

L’initiative DNS4EU parmi les sujets du Domain Pulse 2026

Différents sujets qui témoignent de la diversité et de la richesse des informations mais aussi de la sensibilisation qu’ont voulu imprégner les organisateurs du Domain Pulse à la fois aux acteurs du DNS comme aux utilisateurs de ce dernier. Un événement qui rappelle que l’Internet n’est rien sans la sécurité et que la sécurité n’est rien sans la collaboration et l’échange d’informations.

Nameshield, entreprise européenne souveraine, a trouvé une résonnance particulière entre les sujets du Domain Pulse et son ADN qui met l’humain au centre de ses solutions techniques pour sécuriser les marques et le DNS et la collaboration entre pairs au travers de son CERT. Si le prochain round de nouvelles extensions a été moins évoqué, nous sommes convaincus que les nouveaux .brand qu’il va être possible de créer à partir d’avril 2026, sont une réelle opportunité pour les entreprises de s’offrir un outil au service de leur sécurité car ils seront dotés d’un espace de nommage exclusif fermé donc exempt de noms de domaine malveillants. Dans le contexte de cybermenaces, être doté d’un espace dédié, facilement identifiable et mémorisable pour les utilisateurs sera un vrai plus. Et cet outil va pouvoir être bâti avec une stratégie de souveraineté opérationnelle avec des entreprises comme Nameshield.

Retrouvez-nous lors d’événements incontournables en 2026 

Au premier semestre 2026, Nameshield multiplie les événements pour vous rencontrer 

En 2026, Nameshield multipliera les occasions de vous rencontrer lors de salons spécialisés, de conférences sectorielles et d’ateliers thématiques dédiés à la protection de vos actifs numériques.  

Ces rendez-vous seront autant de moments privilégiés pour échanger avec nos experts sur les grandes actualités des noms de domaine, de la possibilité d’adopter une extension Internet personnalisée .BRAND, au besoin d’automatisation des renouvellements des certificats SSL/TLS pour les équipes IT face à leur durée de vie qui réduit.  

Ce sera aussi l’occasion de découvrir l’offre globale de Nameshield pour :  

  • Gérer et sécuriser vos noms de domaine et actifs numériques, 
  • Protéger et garantir la disponibilité, l’intégrité et la résilience de vos noms de domaine, 
  • Surveiller le territoire numérique de votre marque en analysant, et en surveillant l’évolution de la menace, 
  • Agir en menant des actions de lutte et remédiation pour répondre au mieux en cas d’atteinte contre votre marque. 

À travers des échanges, retours d’expérience et partages de connaissances, vous découvrirez comment protéger vos noms de domaine stratégiques, renforcer vos dispositifs de sécurité et protéger votre marque dans un environnement digital en constante mutation. 

Nameshield va faire son tour de France ce premier semestre 2026 pour venir à votre rencontre, et ira également en Angleterre, pour un focus propriété intellectuelle ! Rendez-vous :  

  • A l’IT Partners, le rendez-vous de la communauté des décideurs du Channel IT & Tech, à Paris, les 4 et 5 février 2026. 
  • A l’Hacktiv’Summit, le Sommet de la Cybersécurité dédié aux Directeurs de la cybersécurité et aux RSSI, à Chantilly les 12 et 13 mars 2026. 
  • Au Forum INCYBER Europe, événement européen de référence en matière de cybersécurité et de confiance numérique, à Lille du 31 mars au 2 avril 2026.  
  • Pour la première fois, Nameshield participera à l’INTA à Londres, qui se transformera en épicentre de la propriété intellectuelle, du 2 au 6 mai 2026.   
  • Au CoTer numérique pour un événement dédié aux collectivités territoriales et à leur écosystème, à Reims les 23 et 24 juin 2026.   

Si vous avez des questions sur nos solutions ou que vous souhaitez nous rencontrer lors d’un de ces événements, n’hésitez pas à nous contacter. Nos équipes se feront un plaisir de répondre à vos requêtes. 

Nameshield devient sponsor du Certified Senders Alliance (CSA) sur sa solution DMARC

Nameshield devient sponsor du Certified Senders Alliance (CSA) sur sa solution DMARC

La CSA, qu’est-ce que c’est ?

La Certified Senders Alliance (CSA) est un service appartenant à l’eco – Association of the Internet Industry en partenariat avec la Deutscher Dialogmarketing Verband – DDV, association allemande de marketing. Créée en 2004, et réunissant plus de 1000 membres, la CSA permet de faire le lien entre les fournisseurs de boîtes mail et les expéditeurs d’e-mails.

La CSA a pour mission d’établir un cadre commun entre fournisseurs de services de messagerie, expéditeurs et experts de la sécurité. Cela permet de favoriser le bon respect des standards techniques et juridiques en vigueur ainsi que les exigences du marché, en évolution constante.

Pourquoi être devenu sponsor ?

Nameshield s’appuie sur l’expertise technologique de son partenaire Merox pour offrir un écosystème de messagerie plus sûr, au service de la protection des marques. Cette approche conjointe assure une expertise reconnue des protocoles d’authentification des e-mails, permettant de mettre à profit un savoir-faire DMARC pour accompagner l’écosystème du CSA dans la lutte contre l’usurpation d’identité et le phishing.

Ce sponsoring s’inscrit dans une démarche globale de renforcement de la confiance numérique, en combinant la sécurisation des noms de domaine, la gouvernance des flux de messagerie et la diffusion de bonnes pratiques liées à la sécurité email.

À travers cette collaboration, Nameshield contribue à une meilleure mise en conformité DMARC, à l’optimisation des politiques de protection et à la montée en maturité des organisations européennes souhaitant aligner délivrabilité, conformité et sécurité.

Vous avez une question à propos de notre solution DMARC ? N’hésitez pas à nous contacter.