La confiance des utilisateurs au cœur de la dernière édition du CSA Summit à Cologne

Nameshield au Sommet CSA de Cologne - Du 22 au 24 avril 2024

Cologne a accueilli du 22 au 24 avril dernier, une nouvelle édition du Certified Senders Alliance Summit sur le thème « La confiance alimente l’avenir » (Trust fuels the future). Une édition qui a déjà marqué le 20ième anniversaire de cette initiative.

La communication des entreprises a beaucoup évolué en 20 années avec l’essor des réseaux sociaux. Pour s’en rendre compte il suffit de se rappeler qu’Instagram totalise aujourd’hui plus de 2 milliards d’utilisateurs mensuellement, YouTube plus de 2,5 milliards et Facebook plus de 3 milliards. Ces plateformes sont toutes nées entre 2004 et 2010. Si elles sont largement intégrées dans les schémas de communication des entreprises pour s’adresser à leurs utilisateurs, l’utilisation de courriers électroniques demeure toujours très forte tant les usages des emails demeurent nombreux : envoi d’emailings, de lettres d’informations, de factures ou encore de confirmations de commandes. Les données de Statista indiquent d’ailleurs une augmentation en volume global de 4,3 % en 2023 par rapport à l’année précédente avec près de 347,3 milliards de courriels envoyés quotidiennement dans le monde. Autre donnée : en moyenne, une personne reçoit environ 121 courriels par jour. L’email n’est donc pas près de disparaitre.

Gartner indique néanmoins que les préoccupations autour de la sécurité des emails s’accroissent, rares étant les entreprises qui échappent aux incidents de sécurité avec des phishings de plus en plus sophistiqués via par exemple des liens ou des pièces jointes malveillants et des pertes de données souvent liées à des comportements imprudents ou à des erreurs humaines. Fort de ce constat, la CSA réunit tous les ans des experts de l’écosystème de messagerie électronique pour échanger sur les bonnes pratiques et les solutions qui permettent d’améliorer la qualité et la confiance dans les emails. L’événement est organisé autour d’un ensemble d’ateliers, de sessions, de conférences et de masterclasses.

Nameshield qui était sponsor de l’événement a rappelé qu’il n’y a pas de sécurité des emails sans noms de domaine sécurisés qui sont des actifs critiques des entreprises et sans une infrastructure DNS robuste et performante. La sécurité des emails passe donc par le choix de son prestataire de noms de domaine et les solutions de cybersécurité qu’il est à même de proposer à ses clients. Parmi celles-ci, le déploiement du protocole DMARC qui protège les utilisateurs contre les messages frauduleux. Les extensions de marques personnalisées, les dot brands, sont un autre levier pour créer de la confiance autour de sa marque, dans la perspective de la prochaine série de nouvelles extensions génériques prévue en avril 2026.

Rapprochez-vous de votre conseiller Nameshield pour plus d’informations sur toutes nos solutions.

[WEBINAR] Renforcez la sécurité de vos emails : DMARC devient obligatoire chez Google et Yahoo dès Juin 2024 ! – Le 14 mai à 11h15

Rendez-vous le 14 mai 2024 à 11h15 pour assister au webinar « Renforcez la sécurité de vos emails : DMARC devient obligatoire chez Google et Yahoo dès Juin 2024 ! » animé par Jean-Raphaël HOUDIN, Senior Technical Lead de Merox et Élodie FURCY, Chef de projet DMARC de Nameshield.

Dans un monde où la fraude par email prend un essor sans précédent, Yahoo et Google renforcent la sécurité email en poussant l’adoption du protocole DMARC.

Les emails non conformes sur leurs exigences antispam seront graduellement rejetés et très prochainement toutes les exigences seront requises (lien de désabonnement en un clic quand nécessaire, DMARC publié, DKIM aligné …).

Au cours de ce webinar, découvrez comment déployer une politique DMARC efficacement afin d’être en conformité avec ces nouvelles exigences, d’assurer la délivrabilité de vos emails et d’éviter les usurpations d’identité et le phishing.

Pour y assister, il faudra au préalable vous inscrire sur la plateforme Webikeo (inscription gratuite) puis réserver votre place pour ce webinar. Vous pourrez ainsi participer à cette web-conférence et poser vos questions en direct.

Vous ne serez pas disponible ? Pas d’inquiétude, ce webinar sera également disponible en replay.

Nameshield au Sommet CSA de Cologne – Du 22 au 24 avril 2024

Nameshield au Sommet CSA de Cologne - Du 22 au 24 avril 2024

Célébrez avec nous le 20ème anniversaire du CSA Email Summit et participez aux échanges sur l’avenir de l’e-mail commercial.

Depuis 20 ans, la CSA (Certified Senders Alliance) s’engage à renforcer la confiance dans la messagerie électronique en tant que canal de communication. Construire des ponts entre les expéditeurs et les fournisseurs de courrier électronique a été l’objectif central de la CSA depuis le début – le sommet anniversaire de cette année examinera l’avenir du courrier électronique commercial et ses facteurs de réussite sous la devise « Trust Fuels the Future « .

Nameshield est un Sponsor Gold de l’événement – notre équipe serait ravie de vous y rencontrer. En participant au CSA Email Summit, restez informés sur l’évolution des meilleures pratiques en matière d’e-mail commercial. Nous sommes particulièrement impatients d’échanger avec vous sur l’importance de la mise en œuvre du DMARC, qui est en train de devenir une nouvelle exigence.

Rejoignez un réseau international de marques, d’agences, de fournisseurs de services de messagerie pour un échange dynamique d’informations dans l’écosystème bien connecté de la messagerie électronique !

Le CSA Email Summit est soutenu par diverses associations du secteur et fournit une plateforme solide pour des discussions offrant des aperçus précieux sur l’avenir du marketing par e-mail. Apprenez des experts de l’industrie dans le cadre d’ateliers, de sessions, de brefs exposés et de masterclasses afin d’approfondir vos connaissances et améliorer votre expertise.

Contactez l’équipe de Nameshield pour plus d’informations et pour prendre rendez-vous au Sommet !

PCI DSS – L’implémentation du DMARC bientôt requise pour les commerçants

PCI DSS - L'implémentation du DMARC bientôt requise pour les commerçants

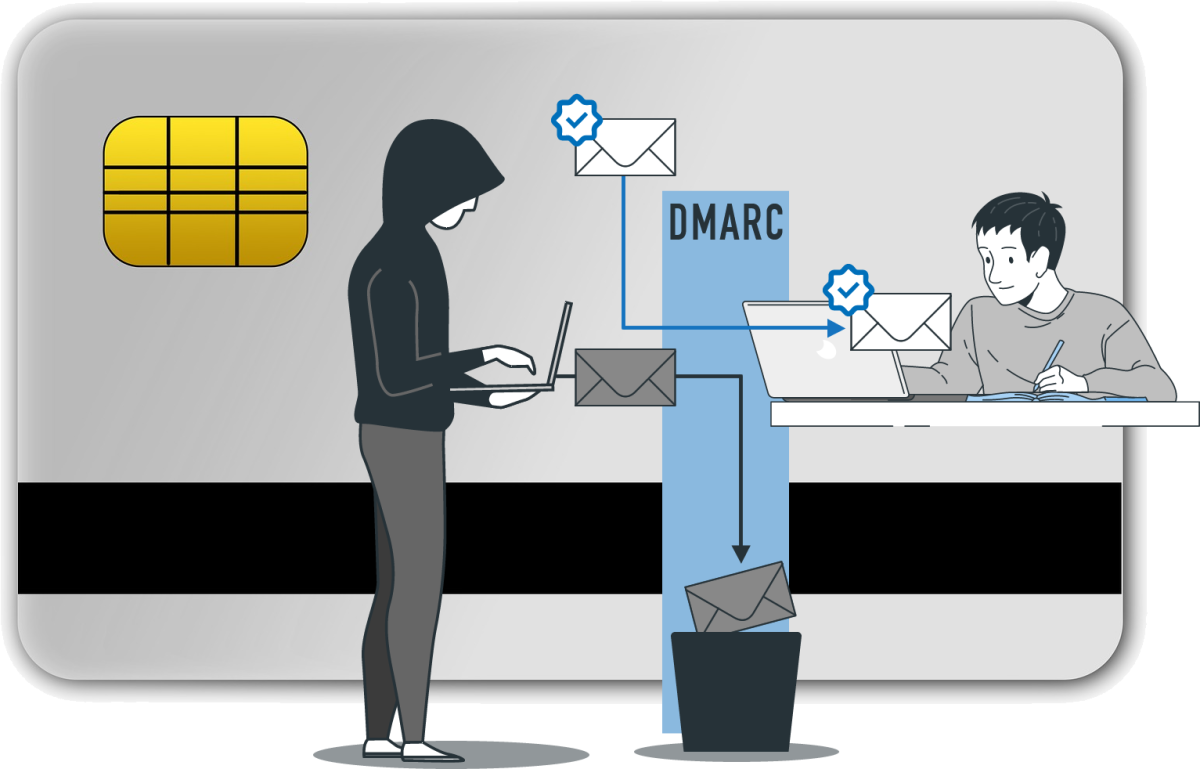
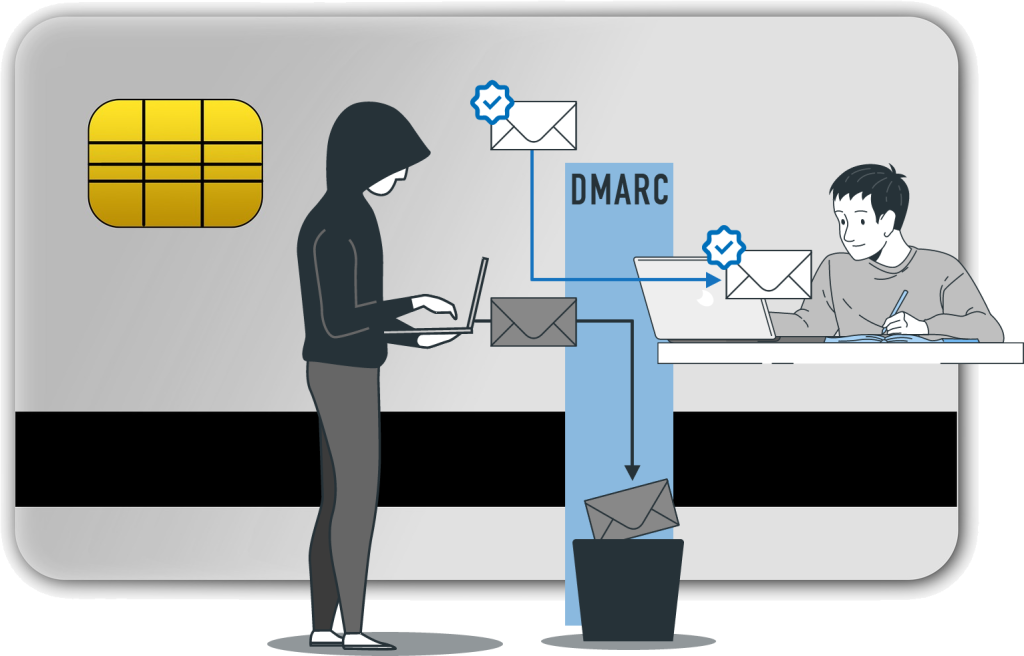
En réponse à l’explosion du nombre d’attaques de phishing recensées dans le monde, la prochaine version des normes de l’industrie des cartes de paiement (PCI DSS v4.0) va imposer le déploiement du protocole DMARC dans le but de sécuriser les échanges par mail.

Voici tout ce que vous devez savoir à ce sujet.

Qu’est-ce que la PCI DSS et qui est concerné ?

Cet acronyme désigne un ensemble de normes de sécurité élaborées pour garantir la protection des informations liées aux cartes de paiement. Ces normes ont été créées par le Conseil des normes de sécurité de l’industrie des cartes de paiement (PCI SSC), une organisation regroupant les principales entreprises du secteur des cartes de paiement, telles que Visa, MasterCard, American Express, Discover et JCB.

L’objectif principal de la PCI DSS est de sécuriser les transactions par carte de paiement et de protéger les données sensibles des porteurs de cartes, telles que les numéros de carte, les dates d’expiration et les codes de sécurité.

La conformité à la PCI DSS est requise pour toutes les organisations qui traitent, stockent ou transmettent des informations relatives aux cartes de paiement.

Dans sa version actuelle, la norme repose sur les critères suivants :

  • Création et gestion d’un réseau et d’un système sécurisé
  • Protection des données du titulaire
  • Maintien d’un programme de gestion des vulnérabilités
  • Mise en œuvre de mesures de contrôle d’accès strictes
  • Surveillance et tests réguliers des réseaux
  • Maintien d’une politique de sécurité des informations

L’email, grand absent de cette norme… Jusqu’en mars 2025

Comme vous pouvez le constater, la messagerie n’est pas clairement mentionnée dans les critères définis par la norme PCI DSS dans sa version actuelle. Or, le mail étant le premier vecteur d’arnaques en ligne, il était grand temps de l’intégrer pleinement au centre des débats et de définir un plan d’action fort afin de protéger les commerçants et leurs clients.

Dans ce contexte, la norme PCI DSS va bientôt évoluer et imposer le déploiement d’une politique DMARC stricte (“p=reject” ou “p=quarantine”) afin de permettre aux anti-spams de filtrer plus efficacement les mails émis depuis votre nom de domaine sans votre autorisation.

A compter de mars 2025, les contrôleurs de la PCI DSS prendront en compte la bonne configuration des protocoles SPF, DKIM et DMARC lors des audits.

Les experts de Nameshield se tiennent à votre disposition pour vous accompagner dans le déploiement de ce protocole.

Les Nouvelles Exigences d’Authentification des E-mails par Google et Yahoo

Les Nouvelles Exigences d'Authentification des E-mails par Google et Yahoo

Google et Yahoo ont récemment annoncé des changements significatifs dans leurs exigences en matière d’authentification des e-mails. Ces ajustements visent à renforcer la sécurité des communications en ligne, un enjeu majeur dans le contexte actuel de la cybercriminalité.

Les deux géants du secteur mettent l’accent sur l’adoption de protocoles d’authentification avancés, en particulier le DMARC (Domain-based Message Authentication, Reporting, and Conformance). Le DMARC repose sur les normes existantes SPF et DKIM, fournissant une méthode robuste pour vérifier l’authenticité des e-mails et réduire les risques d’usurpation d’identité et de phishing.

Pour mettre en œuvre ces nouvelles exigences, Google et Yahoo ajusteront leurs algorithmes pour donner la priorité aux e-mails provenant de domaines qui ont correctement implémenté le DMARC. Cette mesure vise à améliorer la délivrabilité des e-mails authentifiés, renforçant ainsi la confiance des utilisateurs dans la sécurité de leurs boîtes de réception.

Ces nouvelles directives s’appliqueront à compter du 1er février 2024 pour tous les expéditeurs qui émettent plus de 5 000 emails par jour. Elles soulignent l’engagement de Google et Yahoo à lutter contre les menaces en ligne, en particulier le phishing, une méthode courante utilisée par les cybercriminels pour tromper les utilisateurs et accéder à leurs informations sensibles. En adoptant des exigences plus strictes en matière d’authentification des e-mails, ces entreprises renforcent la protection des utilisateurs contre les attaques malveillantes.

Il est maintenant crucial pour les propriétaires de domaines et les acteurs du monde numérique de se conformer à ces nouvelles directives afin de contribuer à la création d’un Internet plus sûr et plus sécurisé pour tous.

Les experts de Nameshield se tiennent à votre disposition pour vous accompagner dans le déploiement de ce protocole.