Les 3 attaques DNS les plus communes et comment les combattre

Cyberattaque - Attaques DNS

En octobre 2016 de nombreux sites Web populaires tels qu’Amazon, Twitter, Netflix et Spotify sont devenus inaccessibles à des millions d’internautes aux Etats-Unis pendant près de 10 heures, autant dire une éternité. En cause, une des plus grosses attaques de l’histoire d’Internet sur les services DNS de Dyn, un acteur majeur dans ce secteur d’activité.

D’autres sociétés telles que Google, The New York Times et de nombreuses banques ont également été victimes de différentes variétés d’attaques ciblant le DNS ces dernières années et, si dans beaucoup de sociétés le DNS reste un grand oublié, les choses sont en train d’évoluer vers une prise de conscience forcée par ces nombreuses attaques.

Mais au fait, quelles sont ces attaques ?

Attack #1: DNS Cache Poisoning and Spoofing

La finalité de l’empoisonnement DNS est d’acheminer les utilisateurs vers un site Web frauduleux. Par exemple, un utilisateur tape « gmail.com » dans un navigateur Web avec pour objectif d’aller consulter sa boîte email. Le DNS ayant été empoisonné, ce n’est pas la page gmail.com qui s’affiche mais une page frauduleuse choisie par l’attaquant, dans le but par exemple de récupérer les accès aux boîtes emails. Les utilisateurs saisissant le nom de domaine correct, ils ne se rendent pas compte que le site Web qu’ils visitent est un faux, une escroquerie.

Cela crée une opportunité parfaite pour les attaquants d’utiliser des techniques de phishing pour soutirer de l’information, qu’il s’agisse des informations d’identification ou des informations de carte de crédit, auprès de victimes peu méfiantes. L’attaque peut être dévastatrice, en fonction de plusieurs facteurs, selon l’intention de l’attaquant et la portée de l’empoisonnement DNS.

Comment les pirates mènent-ils cette attaque ? En exploitant le système de mise en cache DNS.

La mise en cache DNS est utilisée dans tout le Web pour accélérer les temps de chargement et réduire les charges sur les serveurs DNS. La mise en cache de document Web (ex : page web, images) est utilisée afin de réduire la consommation de bande passante, la charge du serveur web (les tâches qu’il effectue), ou améliorer la rapidité de consultation lors de l’utilisation d’un navigateur. Un cache Web conserve des copies de documents transitant par son biais. Une fois qu’un système interroge un serveur DNS et reçoit une réponse, il enregistre les informations dans un cache local pour une référence plus rapide, sur un laps de temps donné, sans avoir à aller rechercher l’information. Le cache peut donc répondre aux requêtes ultérieures à partir de ses copies, sans recourir au serveur Web d’origine.

Cette approche est utilisée à travers le Web de manière routinière et en chaîne. Les enregistrements d’un serveur DNS servent à mettre en cache des enregistrements sur un autre serveur DNS. Ce serveur sert à mettre en cache les enregistrements DNS sur les systèmes de réseau tels que les routeurs. Ces enregistrements sont utilisés pour créer des caches sur des machines locales.

L’empoisonnement DNS survient lorsque l’un de ces caches est compromis.

Par exemple, si le cache sur un routeur réseau est compromis, alors quiconque l’utilise peut être mal orienté vers un site Web frauduleux. Les faux enregistrements de DNS se ramifient vers les caches DNS sur la machine de chaque utilisateur.

Cette attaque peut également viser des maillons hauts de la chaîne. Par exemple, un serveur DNS majeur peut être compromis. Cela peut endommager les caches des serveurs DNS gérés par les fournisseurs de services Internet. Le « poison » peut se répercuter sur les systèmes et les périphériques de réseautage de leurs clients, ce qui permet d’acheminer des millions de personnes vers des sites Web frauduleux.

Cela vous semble fou ? En 2010, de nombreux internautes américains ne pouvaient plus accéder à des sites comme Facebook et YouTube, car un serveur DNS d’un fournisseur d’accès Internet de haut niveau avait accidentellement récupéré les enregistrements du Grand Pare-feu Chinois [le gouvernement chinois bloquait les accès à ces sites].

L’antidote à ce poison

L’empoisonnement du cache DNS est très difficile à détecter. Il peut durer jusqu’à ce que le TTL (Time To Live – durée de validité d’une requête mise en cache) expire sur les données en cache ou qu’un administrateur le réalise et résolve le problème. En fonction de la durée du TTL, les serveurs peuvent prendre des jours pour résoudre le problème de leur propre chef.

Les meilleures méthodes pour empêcher une attaque par empoisonnement du cache DNS incluent la mise à jour régulière du programme, la réduction des temps TTL et la suppression régulière des caches DNS des machines locales et des systèmes réseau.

Pour les registres qui le permettent la mise en place de DNSSEC est la meilleure réponse afin de signer les zones des noms de domaine sur l’ensemble de la chaine et rendre impossible une attaque par empoisonnement du cache.


Attack #2: Attaque par amplification DNS (de type DDoS)

Les attaques par amplification DNS ne sont pas des menaces contre les systèmes DNS. Au lieu de cela, elles exploitent la nature ouverte des services DNS pour renforcer la force des attaques de déni de service distribuées (DDoS). Ces attaques ne sont pas les moins connues, ciblant par exemple des sites bien à forte notoriété tels que BBC, Microsoft, Sony…

Accrocher et amplifier

Les attaques DDoS se produisent généralement à l’aide d’un botnet. L’attaquant utilise un réseau d’ordinateurs infectés par des logiciels malveillants pour envoyer de grandes quantités de trafic vers une cible, comme un serveur. Le but est de surcharger la cible et de ralentir ou de l’écraser.

Les attaques par amplification ajoutent plus de puissance. Plutôt que d’envoyer le trafic directement d’un botnet à une victime, le botnet envoie des demandes à d’autres systèmes. Ces systèmes répondent en envoyant des volumes de trafic encore plus importants à la victime.

Les attaques par amplification DNS en sont un exemple parfait. Les attaquants utilisent un botnet pour envoyer des milliers de demandes de recherche pour ouvrir des serveurs DNS. Les demandes ont une adresse source falsifiée et sont configurées pour maximiser la quantité de données renvoyées par chaque serveur DNS.

Le résultat: un attaquant envoie des quantités relativement restreintes de trafic à partir d’un botnet et génère des volumes de trafic proportionnellement supérieurs ou « amplifiés » des serveurs DNS. Le trafic amplifié est dirigé vers une victime, ce qui provoque une panne du système.

Détecter et se défendre

Certains pare-feu peuvent être configurés pour reconnaître et arrêter les attaques DDoS au fur et à mesure qu’elles se produisent en supprimant des paquets artificiels essayant d’inonder les systèmes sur le réseau.

Une autre façon de lutter contre les attaques DDoS consiste à héberger votre architecture sur plusieurs serveurs. De cette façon, si un serveur devient surchargé, un autre serveur sera toujours disponible. Si l’attaque est faible, les adresses IP d’envoi du trafic peuvent être bloquées. En outre, une augmentation de la bande passante du serveur peut lui permettre d’absorber une attaque.

De nombreuses solutions dédiées existent également conçues exclusivement pour lutter contre les attaques DDoS.


Attack #3: Attaque DDoS sur le DNS

Les attaques DDoS peuvent être utilisées contre de nombreux types de systèmes. Cela inclut les serveurs DNS. Une attaque DDoS réussie contre un serveur DNS peut provoquer une panne, ce qui rend les utilisateurs incapables de naviguer sur le Web (note: les utilisateurs seront susceptibles de continuer à atteindre les sites Web qu’ils ont visités récemment, en supposant que l’enregistrement DNS soit enregistré dans un cache local).

C’est ce qui est arrivé aux services DNS de Dyn, comme décrit en début d’article. L’attaque DDoS a surchargé les infrastructures DNS, ce qui a empêché des millions de personnes d’accéder aux principaux sites Web dont les noms de domaine étaient hébergés dessus.

Comment se défendre contre ces attaques ? Tout dépend de la configuration de vos DNS.

Par exemple, hébergez-vous un serveur DNS? Dans ce cas, il existe des mesures que vous pouvez prendre pour le protéger, en mettant à jour les derniers patchs et en autorisant uniquement les ordinateurs locaux à y accéder.

Peut-être essayez-vous d’atteindre le serveur DNS attaqué ? Dans ce cas, vous aurez probablement du mal à vous connecter. C’est pourquoi il est judicieux de configurer vos systèmes pour compter sur plus d’un serveur DNS. De cette façon, si le serveur principal venait à ne plus répondre, un serveur de repli sera lui disponible.

Prévoir et atténuer les attaques

Les attaques du serveur DNS constituent un risque majeur pour la sécurité du réseau et doivent être prises au sérieux. Les entreprises, hébergeurs et fournisseurs d’accès doivent mettre en place des mesures de sauvegarde afin de prévenir et de réduire les effets d’une telle attaque lorsqu’ils en sont victimes.

À la suite de ces attaques, l’ICANN a souligné plus fortement que jamais la nécessité d’utiliser le protocole DNSSEC pour signer chaque requête DNS avec une signature certifiée, en garantissant ainsi l’authenticité. L’inconvénient de cette technologie est le fait qu’il doit être mis en œuvre à tous les stades du protocole DNS pour fonctionner correctement – ce qui arrive lentement mais sûrement.

Optez pour des infrastructures hébergées et maintenues par des spécialistes du DNS, et assurez-vous que le réseau soit anycasté (points de présences multiples et répartis sur l’ensemble de la planète, ou au moins sur vos zones d’influence) et bénéficie de filtrage anti-DDoS, et vous propose des solutions de sécurité supplémentaires telles que DNSSEC mais aussi failover pour intégrer le DNS dans vos PCA et PRA.

Nameshield dispose de sa propre infrastructure DNS Premium pour répondre aux besoins de ses clients. Cette infrastructure répond notamment (voire dépasse) à tous les pré-requis ANSSI. La solution DNS Premium est intégrée dans le scope de notre certification ISO 27001.

N’hésitez pas à nous contacter pour toutes questions relatives aux cyberattaques.
.BRAND : 4 épisodes, de quoi tenir tout l’été

. brand : 4 épisodes, de quoi tenir tout l’été
Photo : CC BY-SA 3.0 Nick Youngson – source : http://nyphotographic.com/

Acte 4 : la reconstruction

Alors qu’une myriade de nouvelles extensions étaient ouvertes à l’enregistrement, l’heure était au choix des enregistrements .COM, .CM, .OM, .CO ou .CAM ? .FR ou .FRL ?

La décision de déposer ses marques dans toutes les nouvelles extensions a bien sûr un coût élevé et n’est qui plus est pas nécessairement judicieux.

C’est aussi pourquoi certaines marques ont choisi un .BRAND : son propre TLD, sa propre souveraineté, ses propres règles de gestion ! De nombreuses marques ont opté pour cette configuration et l’on peut aujourd’hui voir fleurir du .BNPPARIBAS, .ALSTOM, .SNCF, .LECLERC, .GOOGLE,…

Cette réflexion vis-à-vis des .BRAND a parfois été mal menée : certaines marques ont aujourd’hui abandonné leurs propres TLD, comme McDonald’s. L’ICANN tient d’ailleurs une liste de ces TLD, accompagnée des lettres très formelles des entreprises demandant à supprimer la zone de confiance, historiquement si coûteuse. Cela me rappelle The Fallen Astronaut. On pourra dire que l’abandon de ces TLDs servira aux autres à se construire. Un bon général utilise la force de l’ennemi comme disait Sun Tzu !

Ces abandons montrent que les entreprises concernées n’ont pas vu aujourd’hui les bénéfices qu’elles pouvaient en tirer au regard des coûts associés à la création et à la gestion d’un .BRAND. D’autres, plus audacieuses, en ont découvert l’intérêt et/ou imaginent découvrir des opportunités de service nouvelles leur permettant d’avoir un contrôle accru sinon total sur leurs infrastructures à venir à forts enjeux, de type Internet des Objets, Industrie 4.0,…

Attendons les premiers objets connectés et le déploiement d’une réelle infrastructure autour d’un .BRAND résilient et nous verrons !

Lire l’acte 1 : Le déni (et la colère)

Lire l’acte 2 : L’expression

Lire l’acte 3 : La dépression

Les dépôts de marques et les noms de chevaux : une étonnante ressemblance

Les dépôts de marques et les noms de chevaux : une étonnante ressemblance

Les marques identifient un produit ou service particulier et permettent aux consommateurs d’identifier rapidement la source d’un bien donné. Pour remplir cette fonction, elles doivent être distinctives.

Le droit des marques protège le titulaire d’une marque en lui permettant une utilisation exclusive et en empêchant les autres d’utiliser une marque similaire qui prêterait à confusion. L’utilisation d’une marque identique pour un même produit entraînerait une confusion dans l’esprit du consommateur et constituerait alors une atteinte.

Savez-vous que des règles similaires existent pour nommer des chevaux de race ?

WorldFengur est le comité Islandais en charge de l’enregistrement officiel des chevaux de race islandaise. Il a récemment établi une règle stipulant que les noms doivent être d’origine islandaise pour être inclus dans la base de données officielle. Il y a plus de 400 000 chevaux enregistrés en Europe et aux Etats Unis. Le comité de nommage des chevaux, composé de deux personnes, a été mis en place pour empêcher les personnes de donner des noms indécents à leurs chevaux et s’assurer principalement que les noms respectent la tradition islandaise et les règles de grammaire, les acheteurs ne souhaitant pas que leurs chevaux islandais portent des noms étrangers.

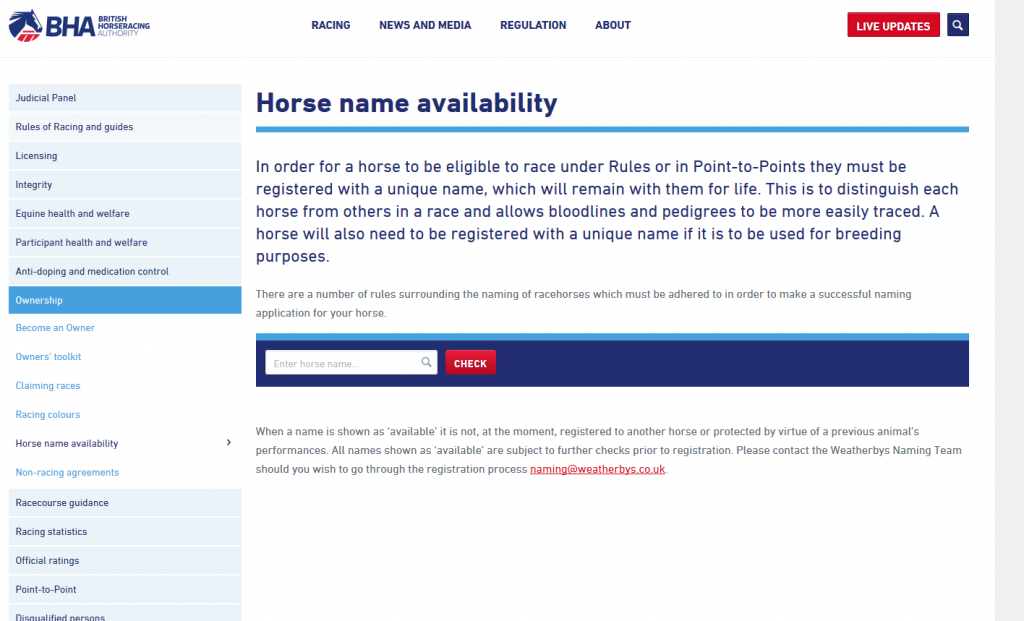
D’autres pays ont également des règles de nommage pour les chevaux. La British Horseracing Authority (BHA – Autorité de régulation britannique des courses hippiques) contrôle la convenance des noms lorsque les chevaux sont ajoutés dans leur base de données. Outre la disponibilité – comme pour les dépôts de marques – il y a une longue liste de critères que les candidats se doivent de respecter.

Voici quelques restrictions sur la disponibilité du nom :

  • Les noms de plus de 18 caractères, incluant les signes et les espaces
  • Les noms suivis par un ou plusieurs numéros ou qui commencent avec un signe autre qu’une lettre
  • Les noms entièrement composés d’initiales, ou qui incluent des chiffres, tirets, points, virgules, signes, points d’exclamation, guillemets, slashs, deux points, points virgules
  • Les noms de personnes publiques ou les noms à caractère commercial sans une autorisation appropriée
  • Les noms considérés de mauvais goûts ou offensants.

De plus, lorsque vous déposez le nom de votre cheval auprès de la BHA pour validation, vous avez besoin de fournir deux propositions de nom dans l’ordre de préférence, en donnant l’origine ou la signification. Tout cela semble familier – par exemple, la demande d’autorisation de mise sur le marché d’un médicament.

Une différence amusante est l’existence d’un moteur de recherche de disponibilité de nom de cheval qui non seulement nous informe si le nom est gratuit mais fournit également quelques bonnes alternatives.


Les dépôts de marques et les noms de chevaux : une étonnante ressemblance - Moteur de recherche
Site Internet de la British Horseracing Authority

Attention au bad buzz en menant une action de récupération : l’histoire de Glencoe

Attention au badbuzz en menant une action de récupération : l’histoire de Glencoe

Glencoe est un « lieu inoubliable aux montagnes spectaculaires, d’une rare beauté et à l’histoire hantée», situé dans les Highlands écossais.

Il s’agit également d’une marque déposée au Royaume-Uni, enregistrée par plusieurs entreprises et notamment le National Trust for Scotland qui la dépose en 2016 pour des services tels que les produits cosmétiques, de joaillerie et de prêt-à-porter.

En 1996, cette même marque a été déposée par Glenmuir Limited,  une « entreprise anglaise familiale dédiée à la production de vêtements de golf de haute qualité », mais qui n’est actuellement utilisée sur aucun article de leur ligne de vêtements.

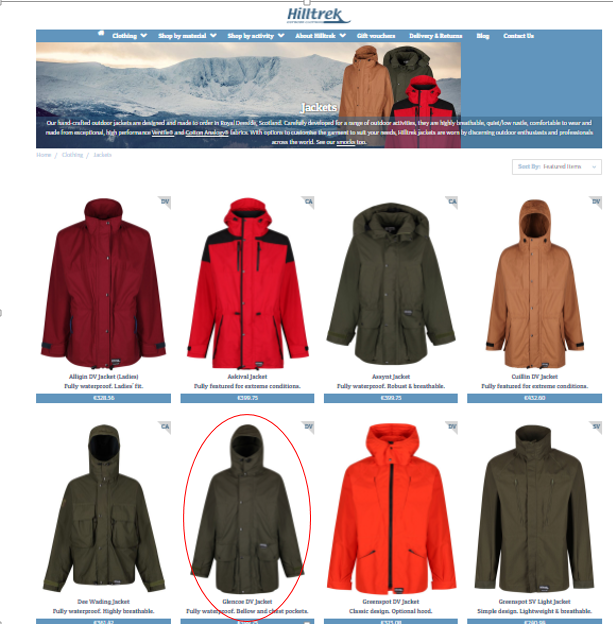
Ce nom a été utilisé aussi par Hilltrek Outdoor Clothing pour une de leurs vestes faites main.

Attention au badbuzz en menant une action de récupération : l’histoire de Glencoe - Hilltrek   Attention au badbuzz en menant une action de récupération : l’histoire de Glencoe - Hilltrek

L’entreprise localisée à Aboyne, à la limite des Highlands, possède 30 ans d’histoire en fabrication de vêtements d’extérieur de qualité et pratique une politique de noms pour leurs vestes qui fait référence à certains de leurs lieux favoris en Ecosse. Sur le site Internet, un glossaire est disponible pour fournir des informations sur les noms et les lieux utilisés pour leurs vêtements.

Au début du mois d’août, le propriétaire d’Hilltrek, Monsieur Shand, a reçu une lettre de mise en demeure, de la part du National Trust for Scotland, demandant l’arrêt de la vente des vestes Glencoe. Monsieur Shand a été surpris d’apprendre que le nom d’un lieu puisse être enregistré en tant que marque. Le site web d’Hilltrek respecte les droits des marques en affichant le symbole ® accolé à plusieurs marques, ce qui n’est pas le cas pour la marque Glencoe.

La lettre exige d’Hilltrek d’arrêter immédiatement la vente de tout produit portant le nom Glencoe et de s’abstenir d’utiliser ce nom pour de futurs produits. Monsieur Shand publie alors sur les réseaux sociaux cette lettre qu’il trouve « intimidante et menaçante », déclarant qu’il aurait compris et préféré une lettre polie expliquant la situation et ouverte au dialogue.

Ce cas a soulevé plusieurs points intéressants à prendre en considération.

Est-il correct d’enregistrer un nom de lieu pour ainsi bloquer son utilisation par un tiers ? Dans son cas, le National Trust for Scotland affirme que son but est de se protéger, et d’empêcher l’exploitation du nom. Il encourage et soutient les entreprises locales, il a contacté plusieurs entreprises qui ne sont pas locales et qui ont utilisé ces noms de marques déposées, dont des entreprises localisées en France.

Dans certains cas comme celui-ci, il est important de faire preuve de tact, lorsque vous défendez vos droits de Propriété Intellectuelle. Réagir de manière brutale peut engendrer un « bad buzz », avec une opinion négative des médias pour le plaignant et une excellente publicité pour celui qui a violé les droits de marques.

Cet exemple souligne la nécessité d’obtenir un avis professionnel d’un conseiller expérimenté en matière de Propriété Intellectuelle, que vous défendiez une marque déposée ou que vous en utilisiez une, même si vous n’en avez pas encore conscience.


.BRAND : de l’importance de la stratégie digitale, ou le cas de McDonald’s

McDonald’s ! Le symbole de la mondialisation : de l’invention du service express par les frères éponymes à sa franchisation réussie par Ray Kroc (je vous conseille d’ailleurs le film The Funder), McDonald’s est un exemple de réussite entrepreneuriale d’après-guerre. Le BigMac, le Filet o’Fish ? Ce sont des inventions de franchisés que le siège a accepté de développer dans le monde entier. Un modèle d’innovation.

Qu’en est-il de leur stratégie numérique ? Lorsque Internet arrive et que tout le monde en parle, un journaliste de Wired contacte McDonald’s pour leur expliquer que Burger King pourrait enregistrer mcdonalds.com. McDonald’s ne l’enregistrera pas pour autant. Le journaliste le fera et la firme US, après avoir tenté de le récupérer, finira par donner 3500 USD à une école sous la forme d’équipement informatique.

Chat échaudé craint l’eau froide. McDonald’s s’impose à compter de cet événement une politique préventive d’enregistrement de noms de domaine, soit une stratégie de nommage : goldenarches.com, mcd.com, bigmac.com,… Si RayKroc.com et mcdo.com sont déjà cybersquattés, la mise en œuvre de règles de dépôts défensifs est en marche.

Ainsi, lorsque le programme des new gTLD est lancé en 2012, McDonald’s est candidat et remporte le .MCD et le .MCDONALDS (MCD est utilisé en interne pour la messagerie électronique).


.brand - cas McDonald's
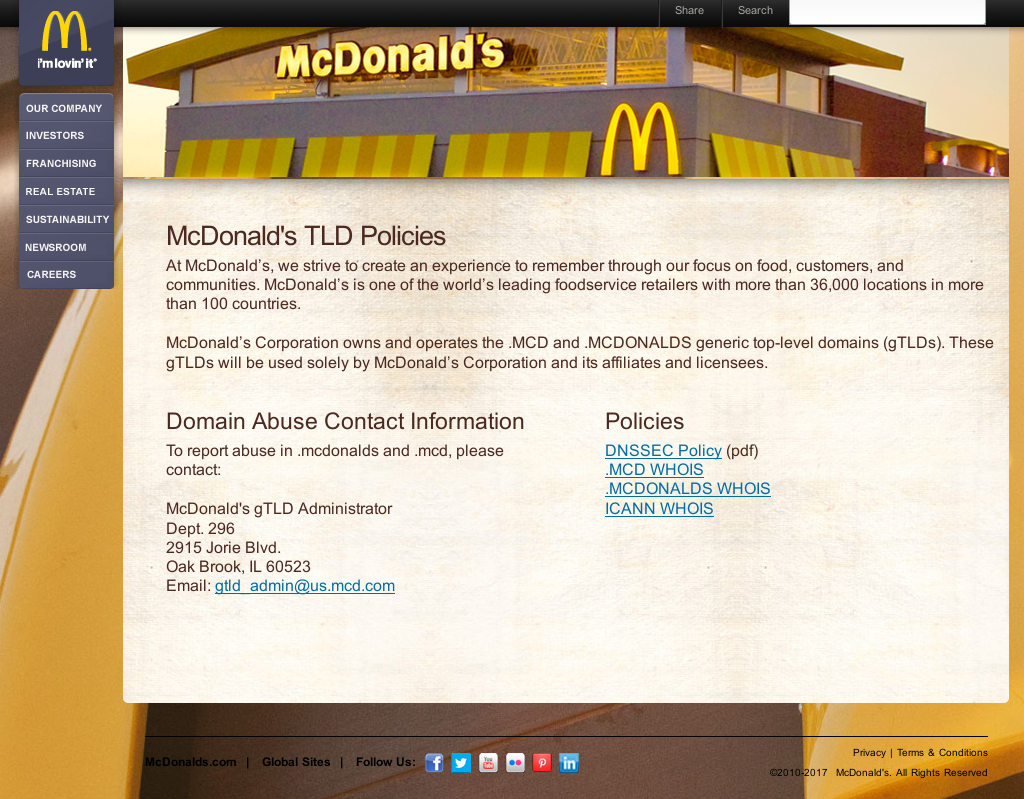
Illustration 1: Page d’accueil de NIC.MCD


On remarquera le faible développement sur la page d’accueil du .MCD, cette dernière se limitant aux obligations de l’ICANN quant à la présentation du TLD.


.brand, cas de McDonald's - Service WHOIS du .MCDONALDS
Illustration 2: Service WHOIS du .MCDONALDS


Le service Whois du .MCDONALDS permet ainsi l’identification du titulaire, même si, tel qu’il a été présenté dans le dossier pour l’ICANN, le .MCDONALDS n’a pas vocation à être une extension ouverte.

Il est intéressant de constater à la lecture du Whois, l’application d’une gestion conjointe des départements marketing et propriété intellectuelle :

  • Premier contact : Division IP, Eric William Gallender, ‘Senior Intellectual Property Counsel’
  • Deuxième contact : Division marketing, Anja Morrison Carroll, ‘Senior Director, Marketing’

Dans les motivations de l’entreprise à bénéficier d’un .MCD et un .MCDONALDS issues d’un document public, on retrouvera la volonté à recréer de la confiance. McDonald’s met en avant ses dépôts en gTLD, ccTLD et dépôts préventifs (.XXX entre autres).

Enfin, les engagements avancés par McDonald’s sont nombreux :

  • Apporter une référence simple et intuitive et un point d’accès aux internautes ;
  • Représenter une authenticité et ainsi promouvoir la confiance des utilisateurs ;
  • Diriger les internautes vers des informations et des produits pertinents localement ;
  • Utiliser les noms géographiques appropriés pour se connecter avec les internautes dans les régions pertinentes ;
  • Utiliser potentiellement des IDNs pour que les clients puissent interagir dans leur langue maternelle ;
  • Accroître la sécurité et minimiser les risques de sécurité en mettant en place les nécessaires mesures techniques et politiques ;
  • Renforcer la réputation de la marque et la confiance de l’utilisateur en éliminant la confusion de l’utilisateur ;
  • Empêcher des potentiels abus dans la procédure d’enregistrement, réduisant le coût global pour les entreprises et les utilisateurs.

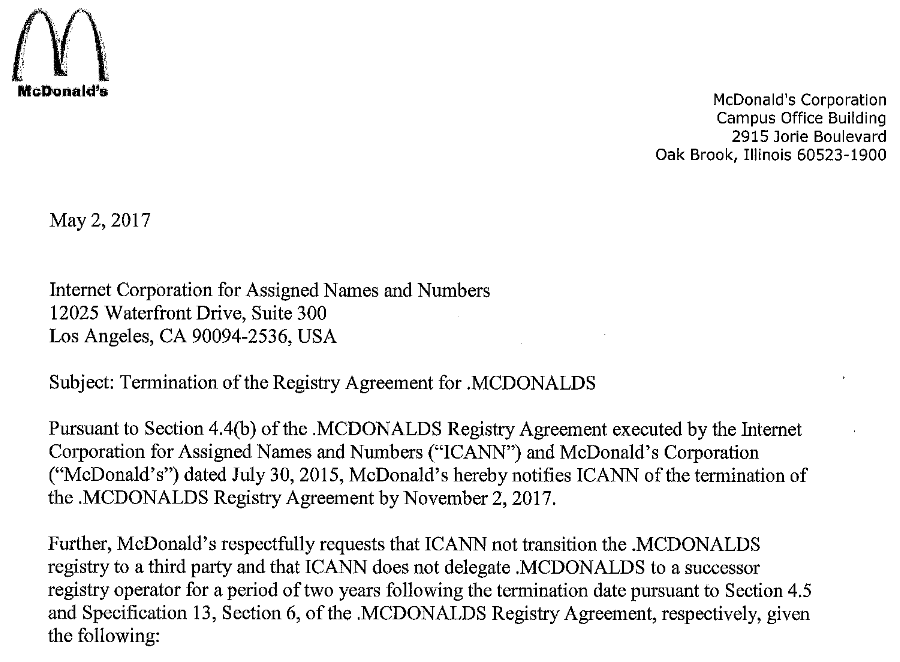
Pourtant, le 2 mai 2017, une lettre signée du VP Global Brand Marketing, Colin Mitchell, annonce un retour en arrière : c’est la fin pour les deux TLDs.

Aucune raison n’est évoquée pour justifier ce retrait et le service juridique de McDonald’s n’a pas répondu aux demandes de communication.


.brand - Lettre de McDonald's
Illustration 3: Lettre de McDonald’s


McDonald’s n’a pas su faire de ces deux TLDs plus qu’un espace de confiance pour les sites Internet : un .BRAND, oui, mais il est nécessaire d’avoir une réelle stratégie de déploiement et d’utilisation.

Créer un .BRAND avec pour seul objectif la défense de la propriété intellectuelle ne semble, sous cet éclairage, pas être une tactique payante. Le succès d’un .BRAND est avant tout conditionné par une véritable stratégie, et son développement nécessite d’anticiper, bien en amont, l’usage qui va en être fait, tout comme ses implications en termes de communication digitale et commerciale.