Référendum en Catalogne

Référendum en Catalogne - .CAT

Un contexte

L’Espagne, divisée en 17 communautés autonomes ne peut être comparée au découpage administratif des régions. En effet, ces communautés espagnoles n’ont pas toutes la même autonomie, et la Catalogne, située au Nord-Est, bénéficie d’un statut autonome, en vigueur depuis 2006.

L’enjeu du 1er octobre

Le gouvernement régional indépendantiste catalan a organisé dimanche dernier un référendum relatif à l’indépendance de la Catalogne auprès des 7,5 millions d’habitants. Cette initiative est assez mal perçue par le pouvoir conservateur espagnol qui cherche par différents moyens à freiner voire suspendre le mouvement. Pour plusieurs médias, il s’agirait là de l’une des pires crises politiques de ces 40 dernières années.

Comme de nombreux territoires ou régions, la Catalogne bénéficie de son propre TLD : le .CAT.

En France, la Bretagne, la Corse, l’Alsace et Paris bénéficient également d’une extension dédiée, à savoir respectivement .BZH, .CORSICA, .ALSACE et .PARIS.

A l’étranger, on peut retrouver le .SCOT pour l’Ecosse, .EUS pour la culture Basque, .FRL pour la Frise, etc.

9 juin 2017

Le référendum sur l’indépendance de la Catalogne est annoncé. Il aura lieu le 1er octobre. La question que les électeurs auront à répondre est la suivante : « Voulez-vous que la Catalogne soit un Etat indépendant sous forme de république ? ».

13 septembre 2017

Les forces de l’ordre espagnoles saisissent du matériel électoral.

15 septembre 2017

Madrid, jugeant le référendum catalan illégal, a perquisitionné le registre gérant le .CAT, PuntCat pour rendre indisponible l’accès aux sites prônant l’indépendance, les hébergements de ces derniers étant à l’étranger. Les registres des autres pays se sont offusqués de cette situation : le .EUS et le .SCOT ont ainsi fait des communiqués sur le sujet. Si l’on peut noter les réactions de l’EFF ainsi que de l’ISOC, à ce jour, ni le GeoTLD Group ou l’ICANN n’ont encore communiqué à ce propos. Le sujet ayant été traité au-delà des frontières, on notera un article du NYT sur le sujet, il paraît naturel qu’un premier communiqué de l’ICANN soit prochainement publié.

PuntCat, le registre du .CAT, a communiqué sur l’incident par des mots et demandé de l’aide à l’ICANN : « The show that we have experienced in our offices this morning has been shameful and degrading, unworthy of a civilized country. We feel helpless in the face of these immensely disproportionate facts ».

20 septembre 2017

Lancement de « Opération Anubis », visant à empêcher le référendum.

24 septembre 2017

Le secrétariat des télécommunications de Catalogne se plaint à la commission européenne du bloquage de certains sites en .CAT et de la perquisition du registre catalan.

25 septembre 2017

Devant l’impossibilité de couper les sites internet indépendantistes, le gouvernement espagnol les fait bloquer.

1er octobre 2017

Le vote a lieu. 90 % de OUI pour l’indépendance, 42 % de taux de participation.

4 octobre 2017

Jour de la publication de cet article, le gouvernement catalan devrait annoncer l’indépendance de la Catalogne.
Les noms de domaine au cœur du litige

Charlottesville - Les noms de domaine au cœur du litige

Aux États-Unis, les événements relatifs à la manifestation de Charlottesville en août dernier nous ont rappelé que la haine se propage maintenant par Internet.

Comme nous le savons, tout contenu circulant sur le web est hébergé chez un hébergeur et le nom de domaine vendu et administré par un registrar. Concernant l’hébergement, en cas de propos litigieux, il est possible de contacter l’hébergeur et lui demander de couper les pages concernées. C’est exactement ce qui s’est passé dans l’affaire simoneveil.com : OVH l’hébergeur a coupé l’accès au contenu alors qu’OVH le registrar gère toujours le nom de domaine.

Mais revenons à Charlottesville. Parmi les contre-manifestants, une jeune femme a été tuée par une voiture fonçant dans la foule. La victime a ensuite été considérée en des termes blessants et humiliants, à la limite de la loi, dans les articles d’un journal en ligne appelé The Daily Stormer.

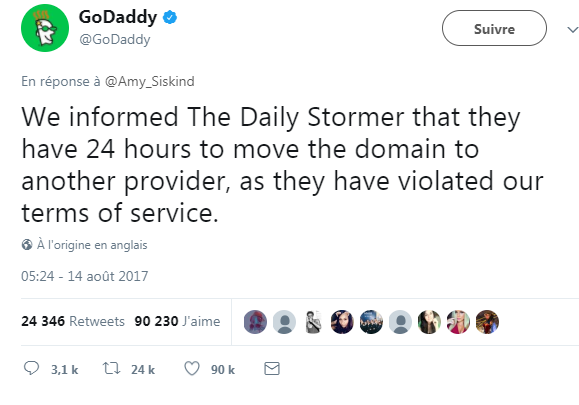
Des activistes ont alors demandé aux entreprises gérant hébergement et nom de domaine si les propos n’étaient pas contraires à leurs valeurs. C’est ainsi que GoDaddy a tweeté qu’ils avaient demandé à The Daily Stormer de se trouver un autre registrar. Puis Google en a fait de même, tout comme CloudFare. Le journal américain a alors tenté de changer d’extension de nom de domaine en déposant un .LOL, enregistrement qui fut refusé par Namecheap, son CEO s’en étant exprimé sur le blog de l’entreprise. Dans un même temps, le registre du .RU (Russie) a également refusé (17 août). Puis vinrent le tour du .AT (Autriche) (11 septembre) et du .IS (Islande) (13 septembre).

Tweet GoDaddy - Les noms de domaine au cœur du litige
Compte Twitter de GoDaddy

Une question vient logiquement face à cette levée de boucliers : est-il normal qu’une entreprise technologique intervienne avant une action juridique, certes parfois longue et sinueuse, face à un Internet viral ?

Notons toutefois que les entreprises impactées ont pu mettre en avant leurs conditions d’utilisation que les utilisateurs ont acceptées lorsqu’ils ont fait appel au service en question.

Car si la question du Daily Stormer n’en est pas vraiment une et qu’un consensus quasi général est de mise, la récente perquisition au sein du registre catalan du .CAT laisse interrogatif.

Donuts rachète Rightside: quelles conséquences sur les programmes DPML ?

Donuts rachète Rightside : quelles conséquences sur les programmes DPML ?

Au lancement des nouvelles extensions internet, l’opérateur DONUTS, le plus gros déposant d’extensions (.services, .legal, .photos, .vin etc) avait lancé un programme de protection spécifique en complément de la TMCH.

La Donuts Protected Mark List (DPML) permet de bloquer l’enregistrement par les tiers d’un nom de domaine similaire à la marque sous toutes les extensions gérées par le registre.

Par exemple, si la marque « iPhone » est inscrite à la TMCH (pré-requis) puis dans la DPML, personne ne pourra enregistrer <iphone.photos> ou <iphone.services>, ainsi que la centaine d’autres extensions Donuts.

D’autres registres ont également créé des programmes de protection à l’instar de la DPML de Donuts, sur des périmètres plus restreints. C’était le cas de Rightside qui gérait les 40 extensions :

.ACTOR

.AIRFORCE

.ARMY

.ATTORNEY

.AUCTION

.BAND

.CONSULTING

.DANCE

.DEGREE

.DEMOCRAT

.DENTIST

.ENGINEER

.FAMILY

.FORSALE

.FUTBOL

.GAMES

.GIVES

.HAUS

.IMMOBILIEN

.KAUFEN

.LAWYER

.LIVE

.MARKET

.MODA

.MORTGAGE

.NAVY

.NEWS

.NINJA

.PUB

.REHAB

.REPUBLICAN

.REVIEWS

.RIP

.ROCKS

.SALE

.SOCIAL

.SOFTWARE

.STUDIO

.VET

.VIDEO

Fin juillet, Donuts a annoncé le rachat de Rightside.

Quels sont les impacts de ce rachat pour les détenteurs de ces deux programmes de protection ?

  • La DPML intègre désormais les extensions de Rightside, sans coût supplémentaire.
  • Il n’est plus possible de souscrire uniquement au programme de Rightside, il faudra se tourner nécessairement vers la DPML de Donuts.
  • Cela ne protège pas les noms précédemment enregistrés par des tiers.
  • Cela exclut les noms de domaine premiums.

Si vous souhaitez enregistrer votre marque dans la TMCH et/ou dans la DPML, n’hésitez pas à contacter votre interlocuteur chez Nameshield.

Equifax victime d’une cyberattaque massive

Equifax victime d'une cyberattaque

La société américaine Equifax, basée à Atlanta, présente dans 24 pays, a été la proie d’une attaque particulièrement préoccupante. Equifax récolte et analyse les données personnelles de clients sollicitant un crédit. Début septembre, la société a révélé une intrusion dans ses bases de données.

Ce piratage informatique pourrait concerner potentiellement environ 143 millions de clients américains, ainsi que d’autres clients au Canada et au Royaume-Uni. Les criminels ont exploité une faille dans une application web entre mi-mai et juillet. Ils ont obtenu les noms, numéros de sécurité sociale, dates de naissance, adresses et certains numéros de permis de conduire. Le vol de ces données est très préoccupant. Ces informations faciliteront les usurpations d’identité et le piratage de comptes. Le numéro de sécurité sociale est indispensable aux Etats-Unis pour travailler, ouvrir un compte en banque ou encore obtenir un permis de conduire et souvent louer un appartement. Il se pourrait même que certaines de ces données soient déjà en vente sur le Dark Web [une partie du web non indexée par les principaux moteurs de recherche généralistes].

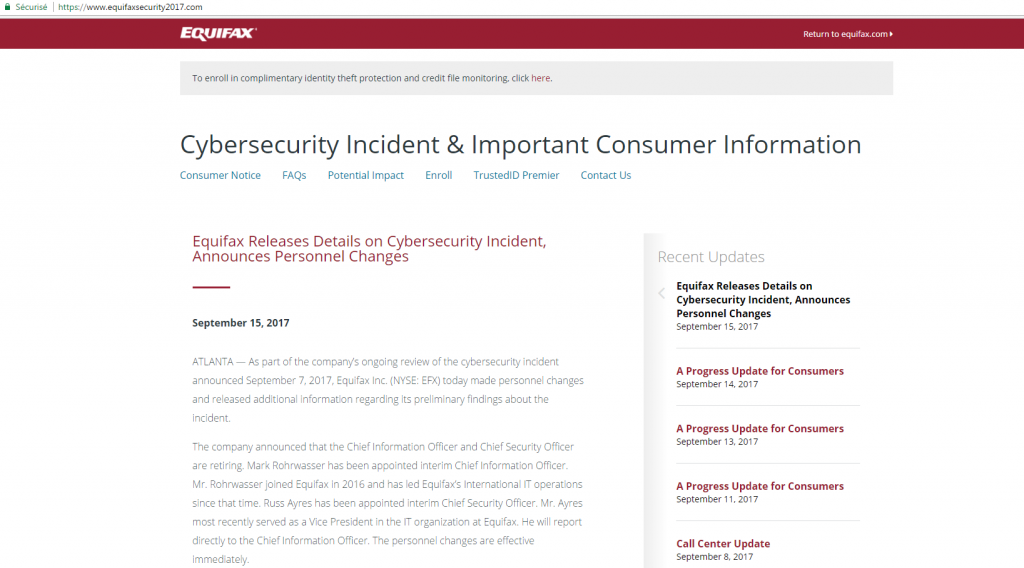
Cette attaque touche directement le cœur de l’identité et de l’activité d’Equifax. La société a mis en place un site internet (www.equifaxsecurity2017.com) et un numéro de téléphone à la disposition de ses clients et leur promet «gratuitement» une aide contre l’usurpation d’identité. Equifax collabore avec les autorités et une société de sécurité pour évaluer les dommages.

Equifax victime d'une cyberattaque
Site Internet Equifaxsecurity2017.com

Toutes les sociétés devraient voir cette attaque comme un avertissement. Cet exemple est bien la preuve que les entreprises peuvent peiner à voir ce qui est en train de se passer au sein de leurs propres réseaux informatiques. Les nouvelles attaques, chaque jour plus sophistiquées, passent de plus en plus inaperçues.

De surcroît, Equifax affirme avoir découvert l’attaque le 29 juillet. Pourtant, la communication faite aux clients n’intervient que début septembre : un délai anormal quant à la protection de données aussi sensibles. Aujourd’hui ces données ont disparu dans la nature.

Ce piratage de grande ampleur est loin d’être le premier. L’année dernière, le groupe Yahoo annonçait qu’un milliard de comptes avaient été piratés tandis que d’autres entreprises américaines ont elles aussi été victimes de piratages, comme le site de rencontres Adult Friend Finder, ou encore le groupe de distribution Target. Les voleurs n’ont cependant, pas eu accès aux numéros d’assurance sociale ou de permis de conduire.

Cette attaque ne vient que renforcer la nécessité pour les entreprises d’envisager dans leur stratégie de sécurité toutes les failles susceptibles de servir d’entrée aux cybercriminels.

La tempête Irma et ses conséquences inattendues sur l’industrie des noms de domaine

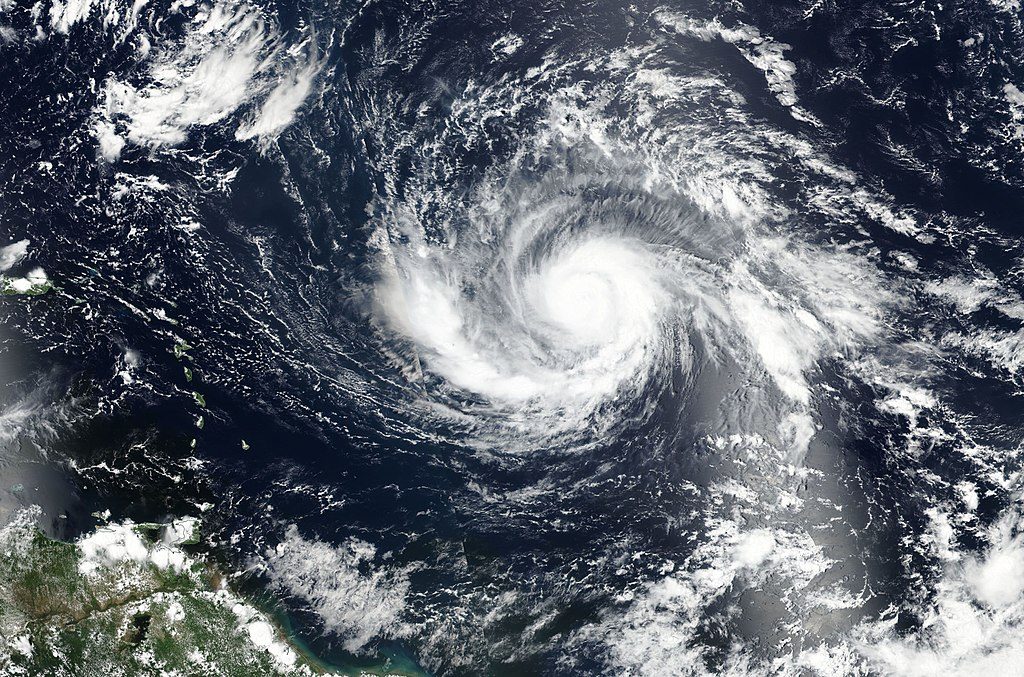
Irma hurricane - conséquences inattendues sur l’industrie des noms de domaine
Source : NASA Worldview

.TV, c’est la télévision, .FM, la radio FM, .IO les entreprises de la tech’,…

En fait non. En fait oui mais non. Ces codes ne désignent pas des secteurs d’activité mais des territoires selon l’ISO 3166-1 alpha 2 :

  • TV pour Tuvalu, un état polynésien ;
  • FM pour Federated States of Micronesia ;
  • IO pour British Indian Ocean Territory.

Pourquoi un tel mélange des genres ? En fait, noms de domaine et géopolitique font un tout.

Lorsque vous communiquez avec un nom de domaine en .COM, vous faîtes confiance à Verisign, une entreprise américaine. Avec un .FR, c’est l’AFNIC ! Pour le .TV, rien à craindre, cette extension est techniquement déléguée à Verisign. Et pour le .IO, on dira que l’infrastructure est assez résiliente. Pourquoi évoquer cette réalité ?

Tout simplement car la géopolitique étant mouvante, des événements politiques ont fréquemment coupé les extensions de noms de domaine. C’est le cas du .LY qui correspond à la Libye. Des professionnels du Sud-Ouest qui communiquaient en .SO se sont par exemple retrouvés démunis lorsque la Somalie a coupé son infrastructure DNS pendant quelques temps.

Justement, c’est ce qui se passe avec les .AI. AI pour Artificial Intelligence ? Pas du tout, c’est le code pays d’Anguilla, un territoire durement touché par l’ouragan Irma. Ainsi, de nombreuses entreprises utilisant des noms de domaine en .AI ont rencontré des difficultés pour enregistrer, gérer ou renouveler leur nom de domaine.

Mais alors comment faire ? C’est justement ce qui est passionnant dans cette industrie immatérielle : si aucun guide n’est disponible pour suivre en temps réel les mouvements géopolitiques et les conséquences sur les disponibilités DNS des registres, Nameshield vous informe en temps réel.

N’hésitez pas à nous contacter en cas d’interrogation.